.jpeg)
In einer besorgniserregenden Entwicklung für die Cybersicherheit wurde eine neue Kampagne entdeckt, die den Dero-Kryptowährungsminer umfasst und containerisierte Linux-Umgebungen infiltriert. Diese Malware nutzt unsicher veröffentlichte Docker-APIs aus, was es ihr ermöglicht, sich schnell auszubreiten und mehrere Systeme zu kompromittieren, ohne dass ein Command-and-Control-Server erforderlich ist.
Wichtige Erkenntnisse
-
Dero-Miner breitet sich über unsichere Docker-APIs aus.
-
Die Malware erstellt neue Container und kompromittiert bestehende.
-
Sie arbeitet ohne einen Command-and-Control-Server, was die Erkennung erschwert.
-
Organisationen müssen ihre Docker-APIs sichern, um Infektionen zu verhindern.
Die Infektionskette
Die Dero-Mining-Kampagne funktioniert wie ein Zombie-Ausbruch, bei dem ein einzelner infizierter Container das Internet nach exponierten Docker-APIs durchsucht. Sobald er ein verwundbares Ziel findet, erstellt er neue bösartige Container und kompromittiert bestehende, um Dero-Kryptowährung zu minen. Dieser automatisierte Prozess wird durch zwei Hauptkomponenten der Malware erleichtert: eine Verbreitungs-Malware namens "nginx" und den Dero-Kryptominer selbst.
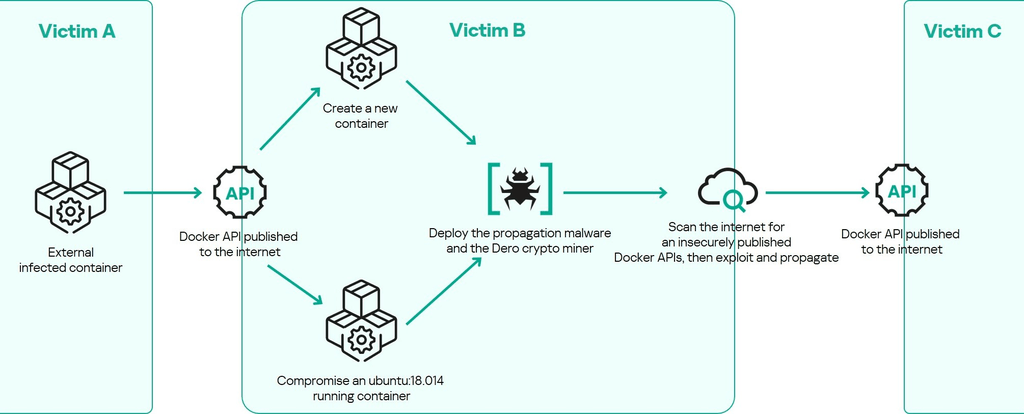
Wie die Malware funktioniert
-
Erster Zugriff: Der Bedrohungsakteur erhält Zugriff auf eine laufende containerisierte Infrastruktur, indem er eine unsichere Docker-API ausnutzt.
-
Malware-Bereitstellung: Die nginx-Malware sorgt für Persistenz und breitet sich auf andere Systeme aus, ohne einen Command-and-Control-Server zu benötigen.
-
Container-Erstellung: Die Malware generiert zufällige IPv4-Subnetze, um nach unsicheren Docker-APIs zu scannen, und erstellt neue bösartige Container auf kompromittierten Hosts.
-
Ressourcenausbeutung: Der Dero-Miner wird innerhalb dieser Container ausgeführt und nutzt deren Ressourcen für das Mining von Kryptowährung.
Die Rolle der Nginx-Malware
Die nginx-Malware ist so konzipiert, dass sie sich als die legitime nginx-Webserver-Software tarnt, was es für Benutzer und Sicherheitstools schwieriger macht, sie zu erkennen. Ihre Hauptfunktionen umfassen:
-
Aktivitäten protokollieren: Sie erstellt eine Protokolldatei, um infizierte Maschinen und Aktivitäten zu verfolgen.
-
Versionskontrolle: Sie stellt sicher, dass eine spezifische Versionsdatei vorhanden ist, um bereits infizierte Container zu identifizieren.
-
Scannen nach Schwachstellen: Sie scannt nach anderen verwundbaren Docker-APIs, um die Infektion weiter zu verbreiten.
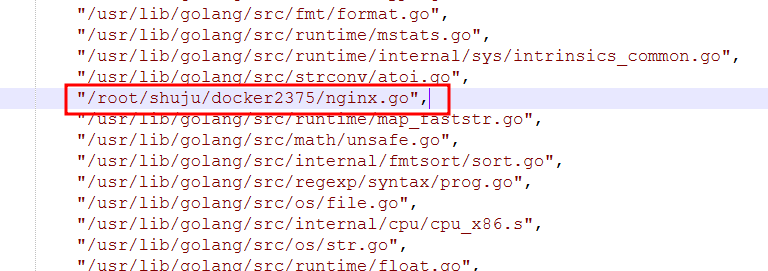
Nginx-Quellcodedatei
Bestehende Container kompromittieren
Die Malware erstellt nicht nur neue Container, sondern zielt auch auf bestehende ab. Sie überprüft laufende Container basierend auf bestimmten Kriterien (z. B. Ubuntu 18.04-Basis) und infiziert sie, wenn sie nicht über die Versionsdatei verfügen, wodurch der Infektionszyklus wiederholt wird.
Der Dero-Miner
Der Dero-Miner, der in der Malware als "cloud" bezeichnet wird, ist eine modifizierte Version des Open-Source-DeroHE-CLI-Miners. Er ist so konzipiert, dass er Dero-Kryptowährung mit fest codierten Wallet- und Knotenadressen mined. Die Verschlüsselung dieser Adressen deutet auf ein gewisses Maß an Raffinesse im Design der Malware hin, um die Erkennung zu umgehen und die operationale Sicherheit aufrechtzuerhalten.
Sicherheitsimplikationen
Der Anstieg des Dero-Miners in containerisierten Umgebungen hebt erhebliche Sicherheitsrisiken hervor. Mit über 520 veröffentlichten Docker-APIs, die dem Internet ausgesetzt sind, müssen Organisationen proaktive Maßnahmen ergreifen, um ihre Infrastrukturen zu sichern. Wichtige Empfehlungen umfassen:
-
Docker-APIs sichern: Sicherstellen, dass Docker-APIs nicht öffentlich zugänglich sind oder mit geeigneter Authentifizierung gesichert werden.
-
Containeraktivitäten überwachen: Überwachungstools verwenden, um ungewöhnliche Aktivitäten innerhalb containerisierter Umgebungen zu erkennen.
-
Regelmäßige Sicherheitsbewertungen: Regelmäßige Bewertungen durchführen, um Schwachstellen in Containerkonfigurationen zu identifizieren und zu beheben.
Fazit
Die Fähigkeit des Dero-Miners, sich schnell durch containerisierte Umgebungen auszubreiten, stellt eine ernsthafte Bedrohung für Organisationen dar. Durch das Verständnis der Infektionsmechanismen und die Implementierung robuster Sicherheitsmaßnahmen können Unternehmen sich vor dieser und ähnlichen Bedrohungen in der Zukunft schützen.
Quellen
Dieser Artikel wurde mit Unterstützung KI-gestützter Technologie erstellt und basiert auf mehreren renommierten Quellen. Der endgültige Inhalt wurde von der Redaktion von BlockzHub sorgfältig geprüft und bearbeitet, um Genauigkeit, Klarheit und Kohärenz sicherzustellen. Originalquellen werden, sofern erforderlich und angemessen, entsprechend gewürdigt. Die in diesem Artikel geäußerten Meinungen spiegeln nicht notwendigerweise die offiziellen Ansichten oder Positionen von BlockzHub wider. Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Fachberatung dar. Investitionen bergen Risiken, und Sie sollten vor Anlageentscheidungen einen qualifizierten Finanzberater konsultieren.