.jpeg)
Betrüger zielen auf Kryptowährungsnutzer mit einem neuen Phishing-Schema ab, das physische Briefe umfasst, die über den United States Postal Service (USPS) versendet werden. Diese Briefe, die als Mitteilungen von Ledger, einem bekannten Hersteller von Hardware-Wallets, getarnt sind, fordern die Empfänger auf, ihre Wallets zu "validieren" oder das Risiko einzugehen, den Zugang zu ihren Mitteln zu verlieren. Branchenexperten warnen die Nutzer, wachsam gegenüber diesen täuschenden Taktiken zu sein.

Wichtige Erkenntnisse
-
Betrüger senden Phishing-Briefe über USPS und geben sich als Ledger aus.
-
Die Briefe fordern die Nutzer auf, ihre Wallets zu validieren, und enthalten einen QR-Code, der mit einer bösartigen Website verlinkt ist.
-
Branchenführer drängen Krypto-Nutzer, vorsichtig zu bleiben und nicht auf diese Betrügereien hereinzufallen.
Die Natur des Betrugs
Die Phishing-Briefe sind darauf ausgelegt, das Vertrauen der Nutzer in Ledger auszunutzen. Indem sie die Empfänger auffordern, ihre Wallets zu validieren, versuchen die Betrüger, sie dazu zu bringen, sensible Informationen bereitzustellen oder auf bösartige Websites zuzugreifen. Die Briefe enthalten einen QR-Code, der, wenn er gescannt wird, wahrscheinlich zu einer Phishing-Website führt, die darauf abzielt, private Schlüssel und andere sensible Daten zu stehlen.
Reaktion der Branche
Mike Belshe, CEO von BitGo, war einer der ersten, der Alarm über diese Phishing-Briefe schlug. Er teilte ein Bild des Betrugsbriefs in sozialen Medien und warnte die Nutzer, vorsichtig zu sein. Ein weiterer Branchenvertreter, Troy Lindsey, unterstützte diese Aussage und erklärte: "Das sind alles Betrügereien; fallen Sie nicht auf diese herein."
Die wachsende Bedrohung durch Phishing-Angriffe
Dieser Vorfall ist Teil eines breiteren Trends zunehmender Phishing-Angriffe, die auf Kryptowährungsnutzer abzielen. Jüngste Berichte zeigen, dass die Taktiken, die von Betrügern verwendet werden, immer ausgeklügelter werden, was es den Einzelnen erschwert, zwischen legitimen Mitteilungen und betrügerischen zu unterscheiden.
-
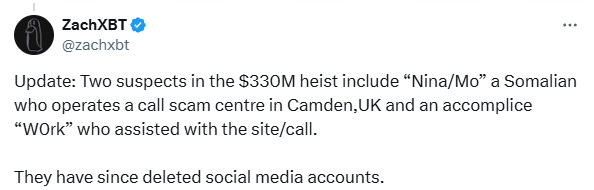
Im April 2025 führte ein bedeutender Phishing-Angriff zum Diebstahl von 330 Millionen Dollar in Bitcoin von einem älteren Opfer.
-
Coinbase sah sich kürzlich einem Erpressungsversuch gegenüber, nachdem Kundendaten geleakt wurden, was die anhaltenden Risiken im Krypto-Bereich verdeutlicht.
Wie man sich schützen kann
Um sich vor Phishing-Angriffen zu schützen, sollten Nutzer die folgenden Vorsichtsmaßnahmen in Betracht ziehen:
-
Kommunikationen überprüfen: Überprüfen Sie immer die Quelle jeder Kommunikation, insbesondere wenn sie sensible Informationen anfordert.
-
QR-Codes vermeiden: Seien Sie vorsichtig mit QR-Codes in unaufgeforderten Briefen oder Nachrichten.
-
Offizielle Kanäle nutzen: Greifen Sie immer über offizielle Websites oder Apps auf Ihre Wallet- oder Börsenkonten zu, nicht über Links, die in E-Mails oder Briefen bereitgestellt werden.
-
Informieren Sie sich: Bleiben Sie über die neuesten Phishing-Taktiken und Betrügereien im Kryptowährungsbereich informiert.
Quellen
-
Branchen-Executive schlägt Alarm über Ledger-Phishing-Brief, der von USPS zugestellt wurde, StartupNews.fyi.
-
Branchen-Executive schlägt Alarm über Ledger-Phishing-Brief, der von USPS zugestellt wurde, Cointelegraph.
Dieser Artikel wurde mit Unterstützung KI-gestützter Technologie erstellt und basiert auf mehreren renommierten Quellen. Der endgültige Inhalt wurde von der Redaktion von BlockzHub sorgfältig geprüft und bearbeitet, um Genauigkeit, Klarheit und Kohärenz sicherzustellen. Originalquellen werden, sofern erforderlich und angemessen, entsprechend gewürdigt. Die in diesem Artikel geäußerten Meinungen spiegeln nicht notwendigerweise die offiziellen Ansichten oder Positionen von BlockzHub wider. Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Fachberatung dar. Investitionen bergen Risiken, und Sie sollten vor Anlageentscheidungen einen qualifizierten Finanzberater konsultieren.