Eine ausgeklügelte Malware-Kampagne, genannt „Efimer-Trojaner“, zielt aktiv auf Kryptowährungsnutzer weltweit ab, wobei sich eine erhebliche Konzentration der Opfer in Brasilien befindet. Dieses bösartige Skript, das über Massen-E-Mail-Kampagnen und kompromittierte Websites verbreitet wird, wurde entwickelt, um digitale Vermögenswerte zu stehlen, indem es heimlich Kryptowährungs-Wallet-Adressen in den Zwischenablagen der Benutzer ersetzt.
Wichtige Erkenntnisse
-
Der Efimer-Trojaner ist eine ausgeklügelte Bedrohung, die Kryptowährung stiehlt, indem er Wallet-Adressen ersetzt.
-
Er verbreitet sich über Phishing-E-Mails, kompromittierte Websites und bösartige Torrents.
-
Die Malware nutzt das TOR-Netzwerk für die C2-Kommunikation.
-
Er verfügt über erweiterte Funktionen wie Anti-VM-Funktionen und die Kompromittierung von WordPress-Sites.
-
Über 5.000 Benutzer wurden betroffen, wobei Brasilien ein Hauptziel ist.
Täuschende Verbreitungsmethoden des Efimer-Trojaners
Der Efimer-Trojaner verfolgt einen vielschichtigen Ansatz, um seine Opfer zu infizieren. Ursprünglich im Oktober 2024 entdeckt, haben sich seine Verbreitungsmethoden weiterentwickelt. Frühe Versionen verbreiteten sich über kompromittierte WordPress-Websites. In jüngerer Zeit, im Juni 2025, tauchte eine Massen-Mailing-Kampagne auf, die sich als Anwälte eines großen Unternehmens ausgab. Diese E-Mails behaupten fälschlicherweise eine Verletzung des Domainnamens und drohen mit rechtlichen Schritten, es sei denn, der Empfänger ändert seine Domain oder stimmt einem Buyout zu. Die E-Mails enthalten ZIP-Archive mit passwortgeschützten Dateien, die zur Ausführung einer bösartigen Windows Script File (WSF) führen, die den Efimer-Trojaner installiert.

Beispiel einer Anzeige auf der Seite https://lovetahq[.]com/sinners-2025-torrent-file/
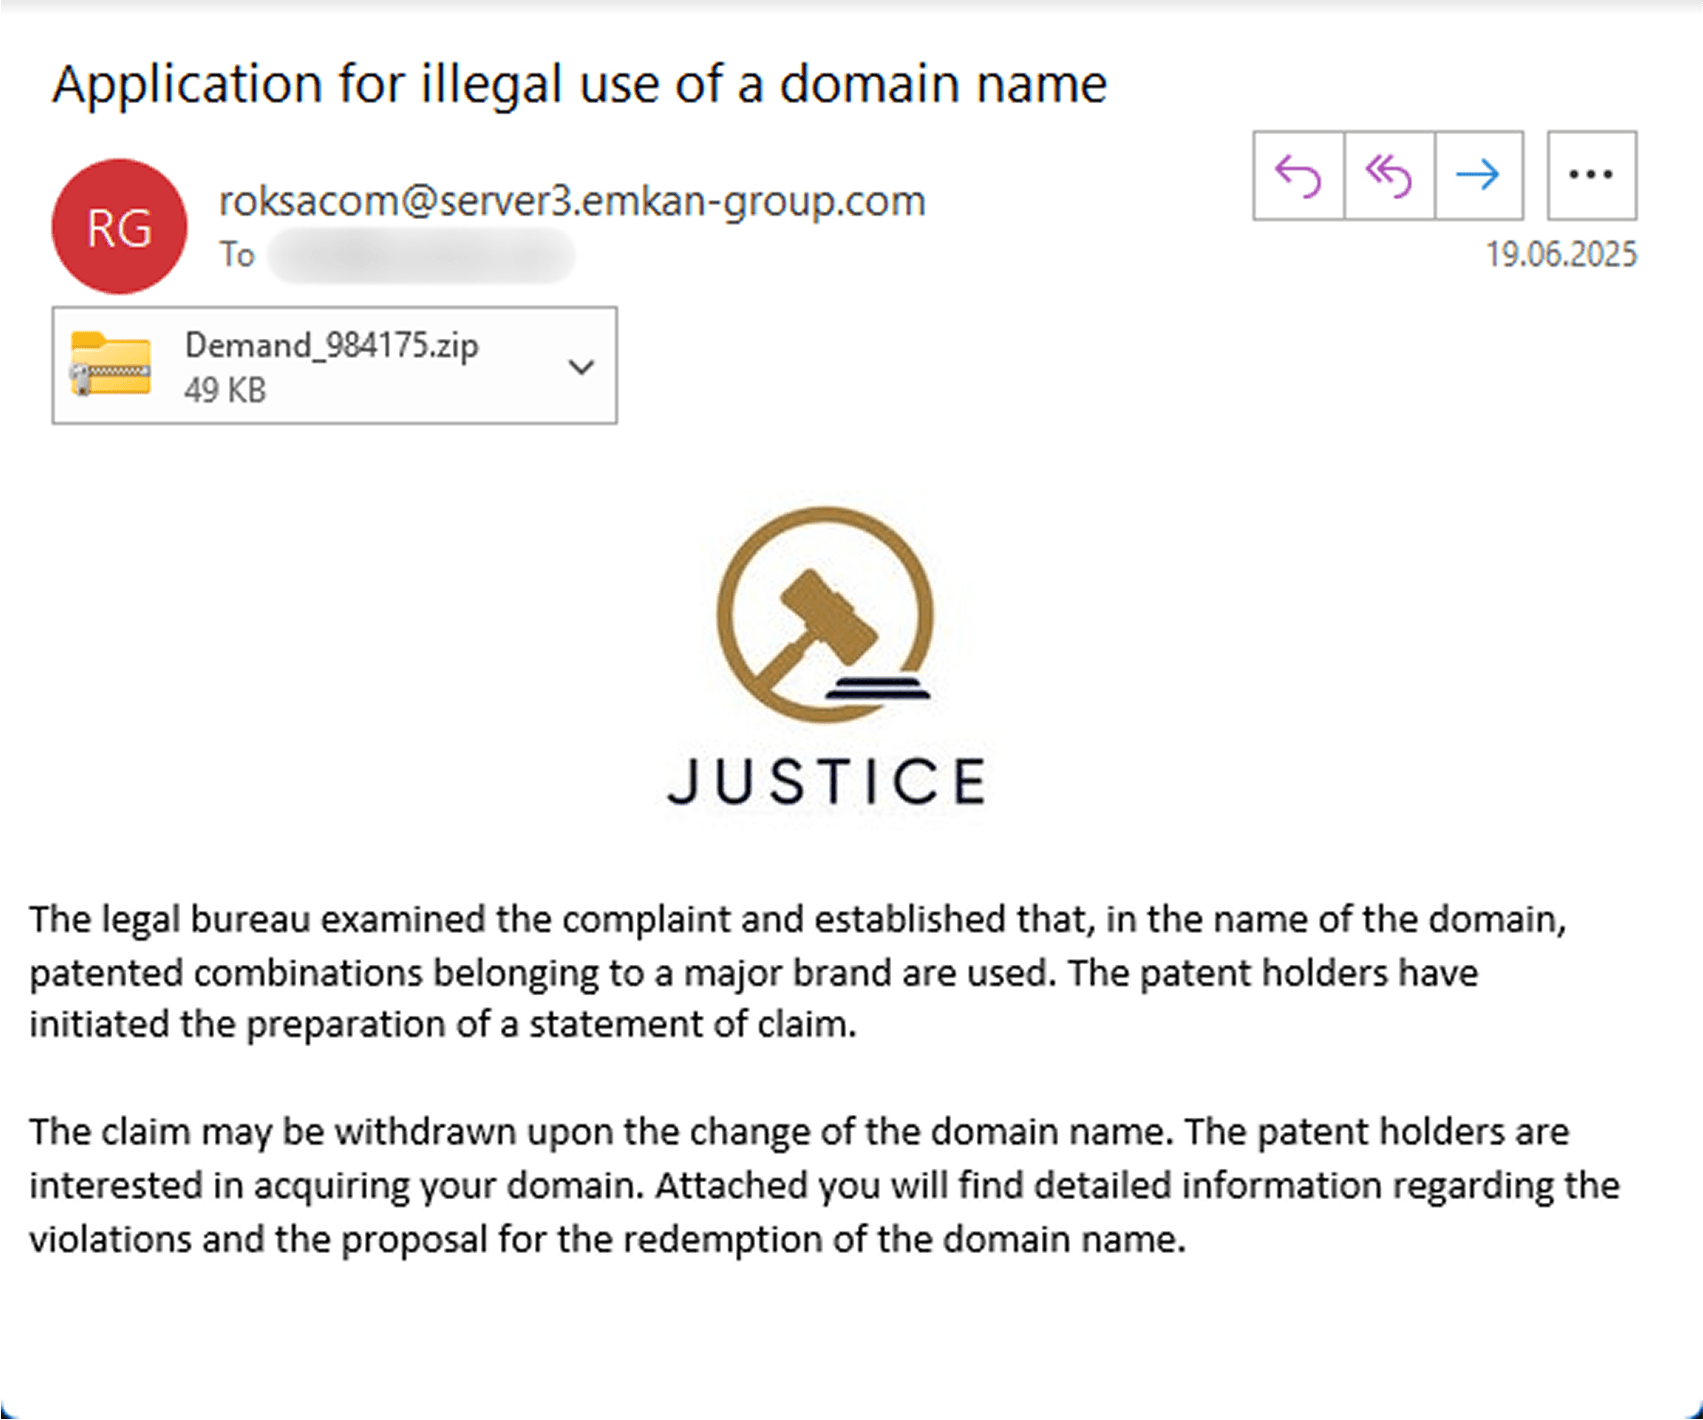
Musterbrief bei Verstößen
Wie Efimer Kryptowährung stiehlt
Einmal installiert, fungiert der Efimer-Trojaner als „Clipper“-Malware. Seine Hauptfunktion besteht darin, die Zwischenablage des Benutzers auf Kryptowährungs-Wallet-Adressen zu überwachen. Wenn ein Benutzer eine legitime Adresse kopiert, ersetzt Efimer diese heimlich durch eine von den Angreifern kontrollierte Adresse. Das bedeutet, dass alle an die ausgetauschte Adresse gesendeten Gelder für das Opfer unwiederbringlich verloren sind. Die Malware kommuniziert mit ihrem Command-and-Control (C2)-Server über das TOR-Netzwerk, was ihre Operationen schwerer nachvollziehbar macht. Sie kann auch E-Mail-Adressen sammeln und WordPress-Sites kompromittieren, um ihre Verbreitung zu fördern.
Erweiterte Funktionen und Verbreitung
Über seine Kernfunktionalität als Clipper hinaus hat Efimer erweiterte Funktionen gezeigt. Eine zweite Version der Malware enthält Anti-Virtual-Machine-Funktionen und scannt aktiv Webbrowser nach Kryptowährungs-Wallet-Erweiterungen, wobei diese Informationen an ihren C2-Server exfiltriert werden. Darüber hinaus wurden zusätzliche Skripte, die mit Efimer in Verbindung stehen, beobachtet, wie sie WordPress-Site-Passwörter per Brute-Force knacken und E-Mail-Adressen für zukünftige Kampagnen sammeln, wodurch eine sich selbst erhaltende bösartige Infrastruktur geschaffen wird.
Globale Auswirkungen und wichtige Erkenntnisse
Die Telemetriedaten von Kaspersky zeigen, dass die Efimer-Trojaner-Kampagne weltweit über 5.000 Benutzer betroffen hat, wobei Brasilien, Indien, Spanien, Russland, Italien und Deutschland zu den am stärksten betroffenen Ländern gehören. Die Fähigkeit der Malware, sich über verschiedene Vektoren zu verbreiten, einschließlich Torrent-Dateien, die als beliebte Filme getarnt sind, und Phishing-E-Mails, die sowohl Einzelpersonen als auch Unternehmen betreffen, macht sie zu einer erheblichen Bedrohung.
Quellen
-
KI-Tools befeuern brasilianischen Phishing-Betrug, während Efimer-Trojaner Krypto von 5.000 Opfern stiehlt, The Hacker News.
-
Efimer-Trojaner über E-Mail und gehackte WordPress-Websites verbreitet, Securelist.
Dieser Artikel wurde mit Unterstützung KI-gestützter Technologie erstellt und basiert auf mehreren renommierten Quellen. Der endgültige Inhalt wurde von der Redaktion von BlockzHub sorgfältig geprüft und bearbeitet, um Genauigkeit, Klarheit und Kohärenz sicherzustellen. Originalquellen werden, sofern erforderlich und angemessen, entsprechend gewürdigt. Die in diesem Artikel geäußerten Meinungen spiegeln nicht notwendigerweise die offiziellen Ansichten oder Positionen von BlockzHub wider. Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Fachberatung dar. Investitionen bergen Risiken, und Sie sollten vor Anlageentscheidungen einen qualifizierten Finanzberater konsultieren.