.jpeg)
En un desarrollo preocupante para la ciberseguridad, se ha detectado una nueva campaña que involucra al minero de criptomonedas Dero infiltrándose en entornos Linux en contenedores. Este malware explota APIs de Docker publicadas de manera insegura, lo que le permite propagarse rápidamente y comprometer múltiples sistemas sin necesidad de un servidor de comando y control.
Aspectos Clave
-
El minero Dero se propaga a través de APIs de Docker inseguras.
-
El malware crea nuevos contenedores y compromete los existentes.
-
Opera sin un servidor de comando y control, lo que dificulta la detección.
-
Las organizaciones deben asegurar sus APIs de Docker para prevenir infecciones.
La Cadena de Infección
La campaña de minería Dero opera como un brote de zombis, donde un solo contenedor infectado escanea internet en busca de APIs de Docker expuestas. Una vez que encuentra un objetivo vulnerable, crea nuevos contenedores maliciosos y compromete los existentes para minar criptomonedas Dero. Este proceso automatizado es facilitado por dos componentes principales del malware: un malware de propagación llamado "nginx" y el minero de Dero en sí.
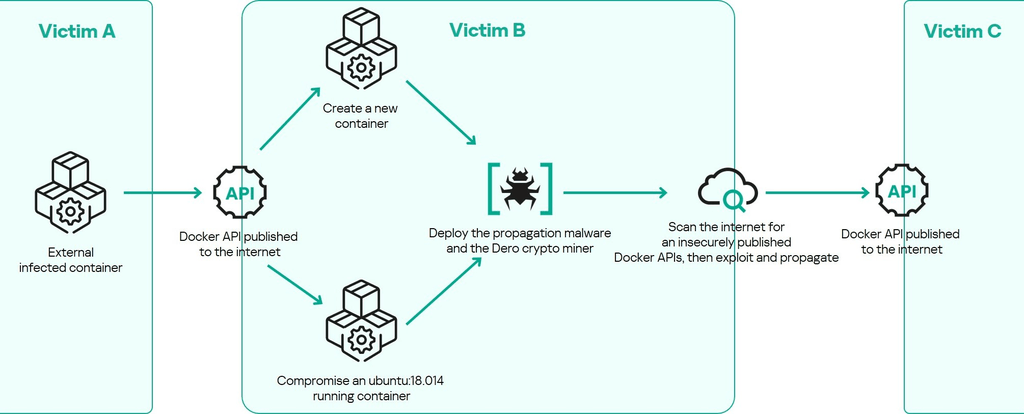
Cómo Funciona el Malware
-
Acceso Inicial: El actor de la amenaza obtiene acceso a una infraestructura en contenedores en ejecución al explotar una API de Docker insegura.
-
Despliegue del Malware: El malware nginx mantiene la persistencia y se propaga a otros sistemas sin requerir un servidor de comando y control.
-
Creación de Contenedores: El malware genera subredes IPv4 aleatorias para escanear en busca de APIs de Docker inseguras, creando nuevos contenedores maliciosos en hosts comprometidos.
-
Secuestro de Recursos: El minero Dero se ejecuta dentro de estos contenedores, secuestrando sus recursos para la minería de criptomonedas.
El Papel del Malware Nginx
El malware nginx está diseñado para disfrazarse como el software legítimo del servidor web nginx, lo que dificulta su detección por parte de los usuarios y herramientas de seguridad. Sus funciones principales incluyen:
-
Registro de Actividades: Crea un archivo de registro para rastrear máquinas infectadas y actividades.
-
Control de Versiones: Asegura que exista un archivo de versión específico para identificar contenedores ya infectados.
-
Escaneo de Vulnerabilidades: Escanea en busca de otras APIs de Docker vulnerables para propagar la infección más lejos.
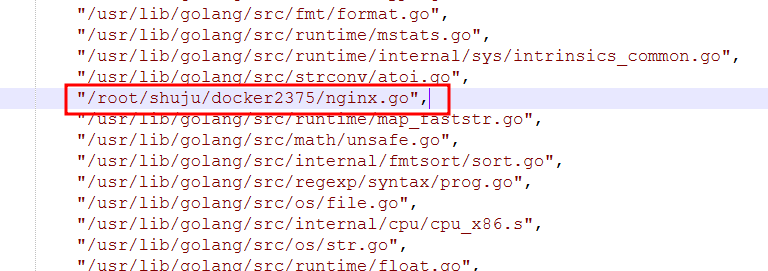
Archivo de código fuente de nginx
Comprometiendo Contenedores Existentes
El malware no solo crea nuevos contenedores, sino que también apunta a los existentes. Verifica los contenedores en ejecución según criterios específicos (por ejemplo, base de Ubuntu 18.04) e infecta aquellos que carecen del archivo de versión, repitiendo así el ciclo de infección.
El Minero Dero
El minero Dero, referido como "cloud" en el malware, es una versión modificada del minero DeroHE CLI de código abierto. Está diseñado para minar criptomonedas Dero utilizando direcciones de billetera y nodo codificadas. La encriptación de estas direcciones indica un nivel de sofisticación en el diseño del malware, con el objetivo de evadir la detección y mantener la seguridad operativa.
Implicaciones de Seguridad
El aumento del minero Dero en entornos en contenedores destaca riesgos de seguridad significativos. Con más de 520 APIs de Docker publicadas expuestas a internet, las organizaciones deben tomar medidas proactivas para asegurar sus infraestructuras. Las recomendaciones clave incluyen:
-
Asegurar APIs de Docker: Asegurarse de que las APIs de Docker no sean accesibles públicamente o estén aseguradas con la autenticación adecuada.
-
Monitorear la Actividad de los Contenedores: Utilizar herramientas de monitoreo para detectar actividades inusuales dentro de entornos en contenedores.
-
Evaluaciones de Seguridad Regulares: Realizar evaluaciones regulares para identificar y remediar vulnerabilidades en las configuraciones de los contenedores.
Conclusión
La capacidad del minero Dero para propagarse rápidamente a través de entornos en contenedores representa una amenaza seria para las organizaciones. Al comprender los mecanismos de infección e implementar medidas de seguridad robustas, las empresas pueden protegerse de esta y amenazas similares en el futuro.
Fuentes
Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.