.jpeg)
Los estafadores están apuntando a los usuarios de criptomonedas con un nuevo esquema de phishing que involucra cartas físicas enviadas a través del Servicio Postal de los Estados Unidos (USPS). Estas cartas, disfrazadas como comunicaciones de Ledger, un conocido fabricante de billeteras de hardware, instruyen a los destinatarios a "validar" sus billeteras o arriesgarse a perder el acceso a sus fondos. Los expertos de la industria están advirtiendo a los usuarios que sean vigilantes contra estas tácticas engañosas.

Aspectos Clave
-
Los estafadores están enviando cartas de phishing a través de USPS, haciéndose pasar por Ledger.
-
Las cartas instruyen a los usuarios a validar sus billeteras, presentando un código QR vinculado a un sitio malicioso.
-
Los líderes de la industria están instando a los usuarios de criptomonedas a permanecer cautelosos y no caer en estas estafas.
La Naturaleza De La Estafa
Las cartas de phishing están diseñadas para explotar la confianza que los usuarios tienen en Ledger. Al instruir a los destinatarios a validar sus billeteras, los estafadores buscan engañarlos para que proporcionen información sensible o accedan a sitios web maliciosos. Las cartas incluyen un código QR, que, al ser escaneado, probablemente conduce a un sitio de phishing diseñado para robar claves privadas y otros datos sensibles.
Respuesta De La Industria
Mike Belshe, CEO de BitGo, fue uno de los primeros en alertar sobre estas cartas de phishing. Compartió una imagen de la carta de la estafa en las redes sociales, advirtiendo a los usuarios que sean cautelosos. Otra figura de la industria, Troy Lindsey, hizo eco de este sentimiento, afirmando: "Todas estas son estafas; no caigan en ninguna de ellas."
La Amenaza Creciente De Los Ataques De Phishing
Este incidente es parte de una tendencia más amplia de aumento de ataques de phishing dirigidos a usuarios de criptomonedas. Informes recientes indican que las tácticas utilizadas por los estafadores se están volviendo más sofisticadas, lo que dificulta a las personas distinguir entre comunicaciones legítimas y fraudulentas.
-
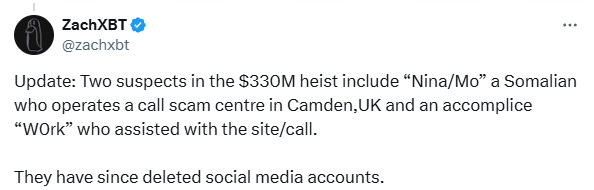
En abril de 2025, un ataque de phishing significativo resultó en el robo de $330 millones en Bitcoin de una víctima anciana.
-
Coinbase enfrentó recientemente un intento de rescate después de que se filtraron datos de clientes, destacando los riesgos continuos en el espacio cripto.
Cómo Protegerse
Para protegerse contra ataques de phishing, los usuarios deben considerar las siguientes precauciones:
-
Verificar Comunicaciones: Siempre verifique la fuente de cualquier comunicación, especialmente si solicita información sensible.
-
Evitar Escanear Códigos QR: Tenga cuidado con los códigos QR en cartas o mensajes no solicitados.
-
Usar Canales Oficiales: Siempre acceda a su billetera o cuentas de intercambio a través de sitios web o aplicaciones oficiales, no a través de enlaces proporcionados en correos electrónicos o cartas.
-
Educarse: Manténgase informado sobre las últimas tácticas de phishing y estafas en el espacio de criptomonedas.
Fuentes
-
Un ejecutivo de la industria suena la alarma sobre la carta de phishing de Ledger entregada por USPS, StartupNews.fyi.
-
Un ejecutivo de la industria suena la alarma sobre la carta de phishing de Ledger entregada por USPS, Cointelegraph.
Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.