Una sofisticada campaña de malware, apodada el "Troyano Efimer", está atacando activamente a usuarios de criptomonedas en todo el mundo, con una concentración significativa de víctimas en Brasil. Este script malicioso, distribuido a través de campañas masivas de correo electrónico y sitios web comprometidos, está diseñado para robar activos digitales reemplazando sigilosamente las direcciones de monederos de criptomonedas en los portapapeles de los usuarios.
Puntos clave
-
El troyano Efimer es una amenaza sofisticada que roba criptomonedas reemplazando las direcciones de los monederos.
-
Se propaga a través de correos electrónicos de phishing, sitios web comprometidos y torrents maliciosos.
-
El malware utiliza la red TOR para la comunicación C2.
-
Posee capacidades avanzadas como características anti-VM y compromiso de sitios de WordPress.
-
Más de 5.000 usuarios han sido afectados, siendo Brasil un objetivo principal.
Métodos de distribución engañosos del troyano Efimer
El troyano Efimer emplea un enfoque multifacético para infectar a sus víctimas. Detectado inicialmente en octubre de 2024, sus métodos de distribución han evolucionado. Las primeras iteraciones se propagaron a través de sitios web de WordPress comprometidos. Más recientemente, una campaña de correo masivo surgió en junio de 2025, suplantando a abogados de una importante empresa. Estos correos electrónicos afirman falsamente una infracción de nombre de dominio, amenazando con acciones legales a menos que el destinatario cambie su dominio o acepte una compra. Los correos electrónicos contienen archivos ZIP con archivos protegidos con contraseña, lo que lleva a la ejecución de un archivo de script de Windows (WSF) malicioso que instala el troyano Efimer.

Ejemplo de un anuncio en la página https://lovetahq[.]com/sinners-2025-torrent-file/
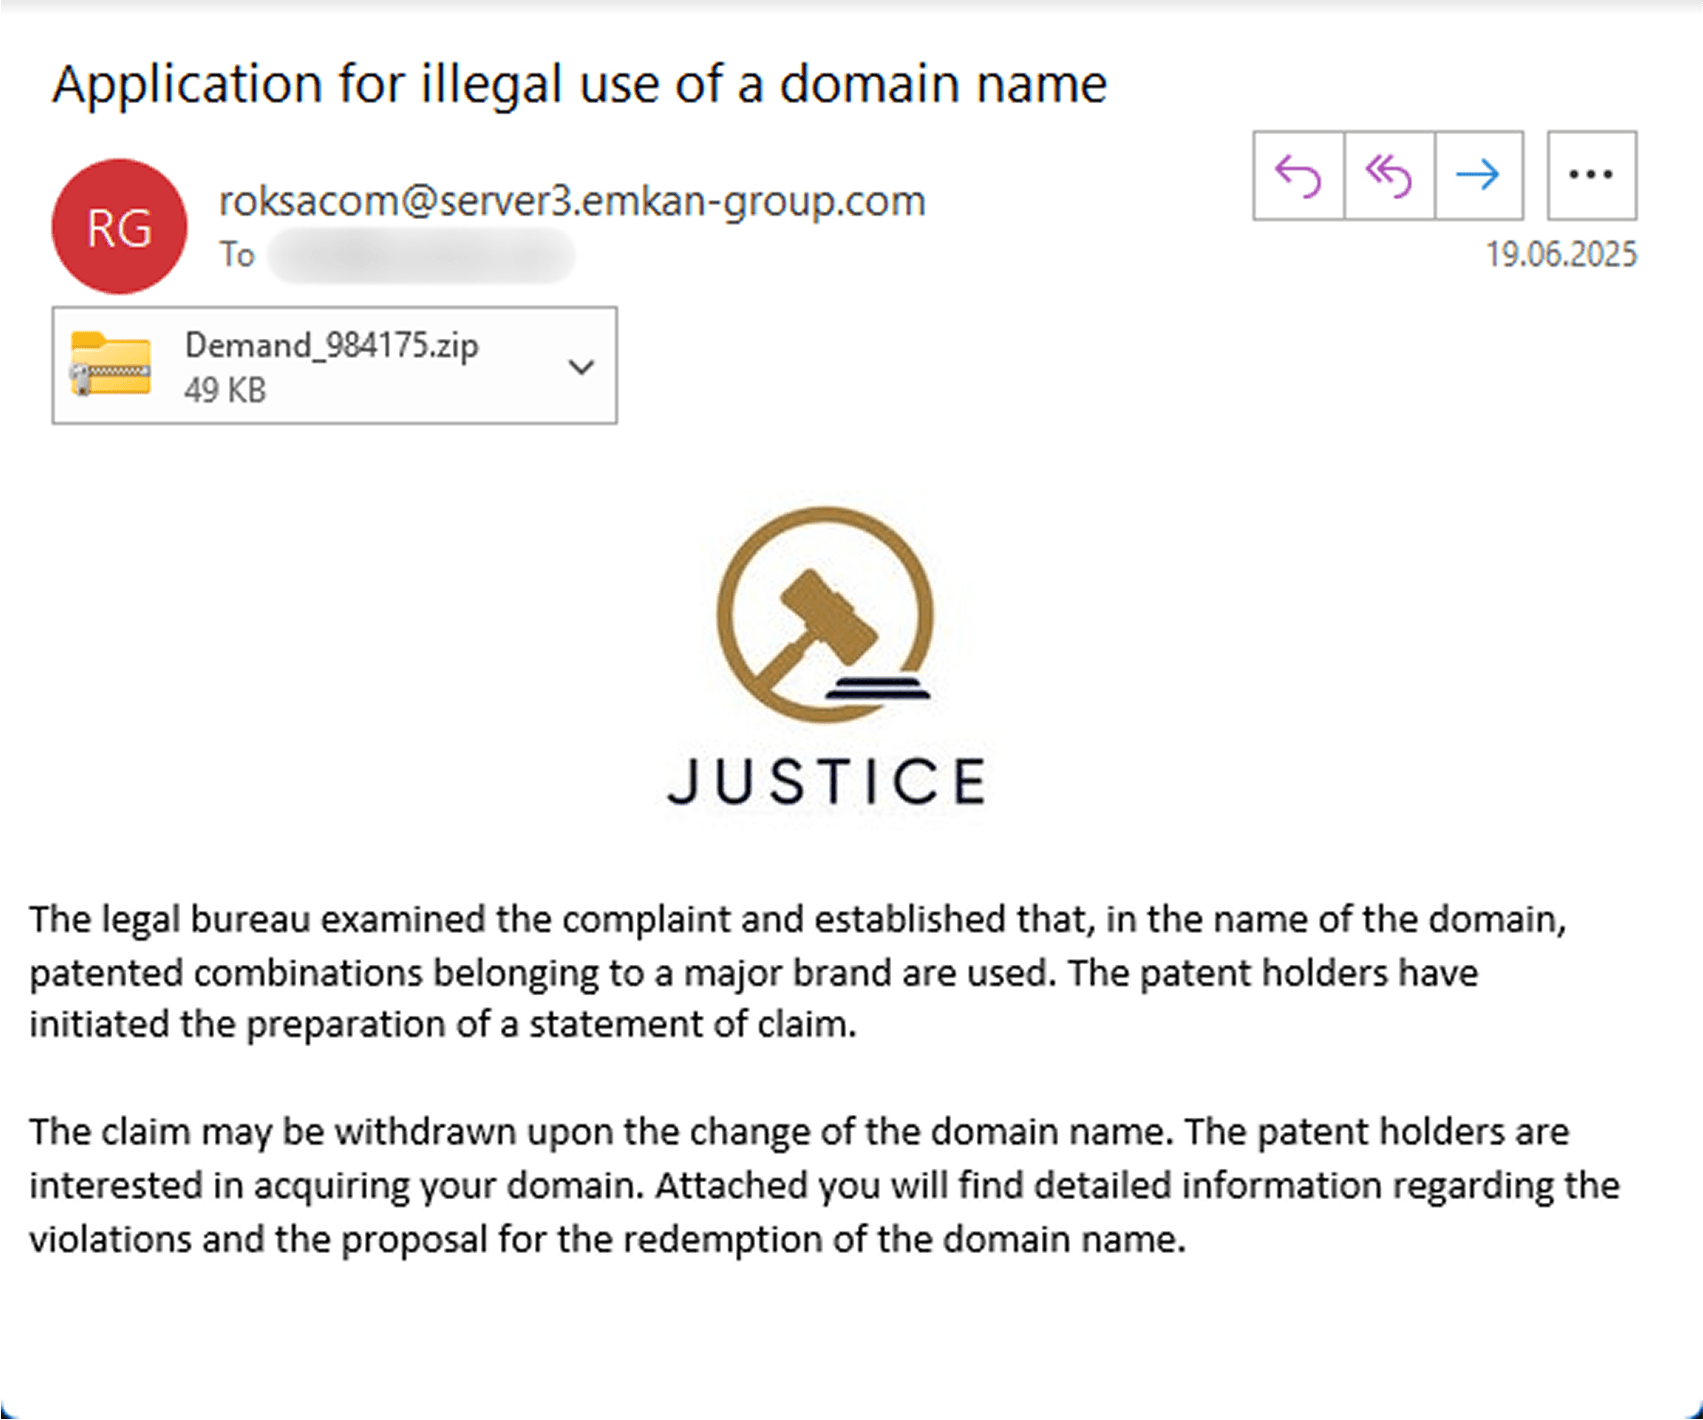
Carta de muestra de infracciones
Cómo Efimer roba criptomonedas
Una vez instalado, el troyano Efimer opera como un malware "clipper". Su función principal es monitorear el portapapeles del usuario en busca de direcciones de monederos de criptomonedas. Cuando un usuario copia una dirección legítima, Efimer la reemplaza sigilosamente con una dirección controlada por los atacantes. Esto significa que cualquier fondo enviado a la dirección intercambiada se perderá irrevocablemente para la víctima. El malware se comunica con su servidor de comando y control (C2) a través de la red TOR, lo que dificulta el rastreo de sus operaciones. También puede recolectar direcciones de correo electrónico y comprometer sitios de WordPress para promover su propagación.
Capacidades avanzadas y propagación
Más allá de su funcionalidad principal de recorte, Efimer ha demostrado capacidades avanzadas. Una segunda versión del malware incorpora características anti-máquina virtual y escanea activamente los navegadores web en busca de extensiones de monederos de criptomonedas, exfiltrando esta información a su servidor C2. Además, se han observado scripts adicionales asociados con Efimer que fuerzan contraseñas de sitios de WordPress y recolectan direcciones de correo electrónico para futuras campañas, creando una infraestructura maliciosa autosostenible.
Impacto global y puntos clave
La telemetría de Kaspersky indica que la campaña del troyano Efimer ha afectado a más de 5.000 usuarios a nivel mundial, siendo Brasil, India, España, Rusia, Italia y Alemania algunos de los países más afectados. La capacidad del malware para propagarse a través de varios vectores, incluidos archivos torrent disfrazados de películas populares y correos electrónicos de phishing dirigidos tanto a individuos como a corporaciones, lo convierte en una amenaza significativa.
Fuentes
-
Herramientas de IA impulsan estafa de phishing brasileña mientras el troyano Efimer roba criptomonedas a 5.000 víctimas, The Hacker News.
-
Troyano Efimer distribuido por correo electrónico y sitios web de WordPress hackeados, Securelist.
Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.