.jpeg)
Des hackers nord-coréens, en particulier le groupe notoire Lazarus, ont lancé une campagne sophistiquée ciblant les développeurs de cryptomonnaies en se faisant passer pour des recruteurs. Cette opération implique l'envoi de fausses offres d'emploi comprenant des tests de codage malveillants conçus pour installer des logiciels malveillants sur les systèmes des victimes, permettant ainsi de voler des informations sensibles et des cryptomonnaies.
Points Clés
-
Les hackers nord-coréens utilisent de fausses offres d'emploi pour cibler les développeurs de cryptomonnaies.
-
Les attaques impliquent des tests de codage malveillants qui installent des logiciels malveillants.
-
Les victimes sont principalement approchées via des plateformes comme LinkedIn.
-
Le logiciel malveillant peut voler des données sensibles, y compris des portefeuilles de cryptomonnaies.
Le Modus Operandi des Attaquants
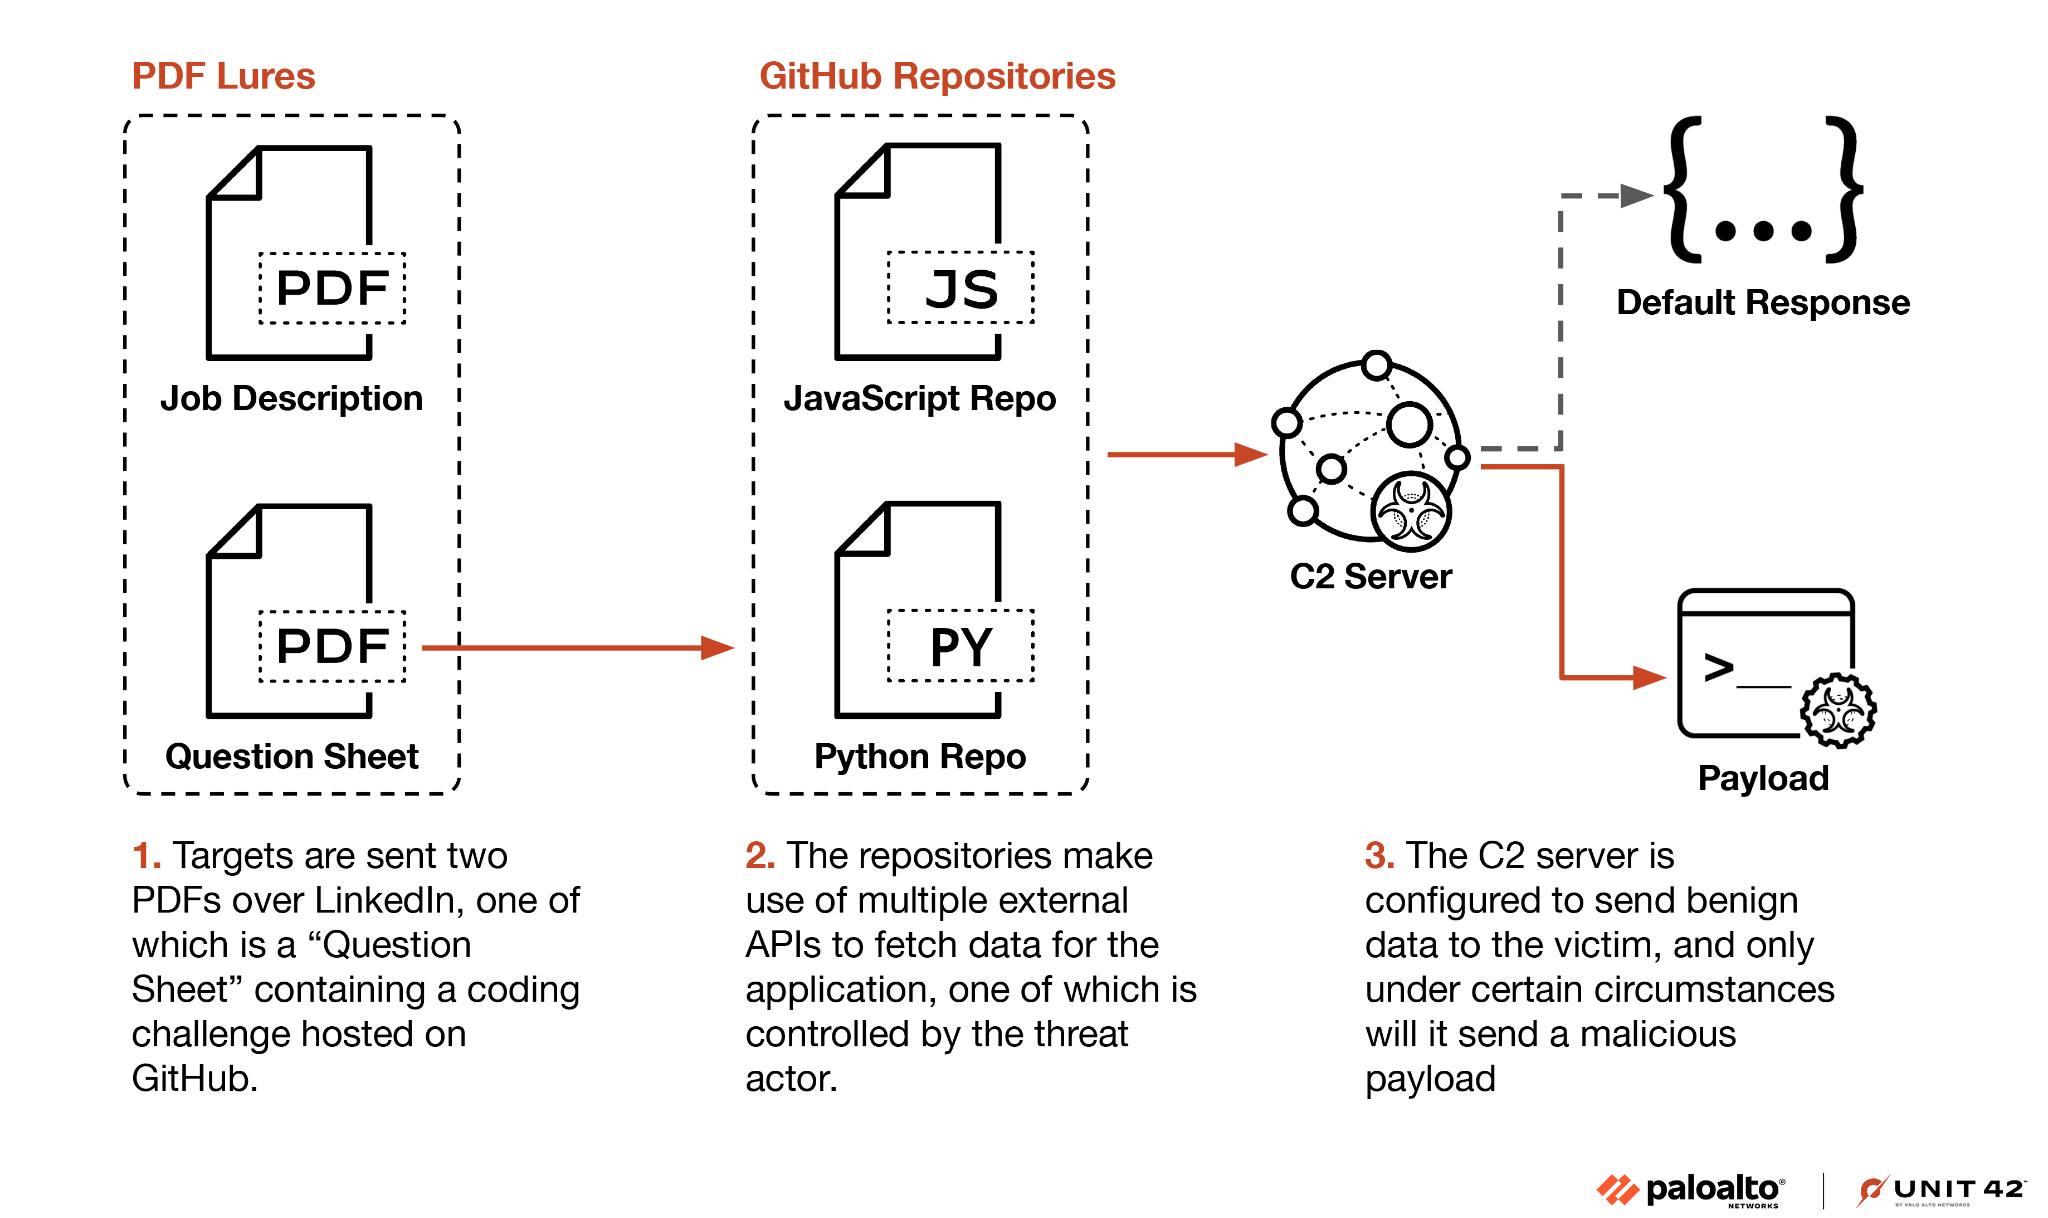
Le groupe Lazarus est connu pour ses tactiques cybernétiques avancées, et cette dernière campagne ne fait pas exception. Les attaquants suivent généralement ces étapes :
-
Approche de Recrutement : Les hackers créent de faux profils sur des plateformes d'emploi comme LinkedIn, Upwork et Freelancer.com, se faisant passer pour des recruteurs légitimes.
-
Tests de Codage Malveillants : Une fois qu'un développeur montre de l'intérêt, il reçoit un test de codage qui semble inoffensif mais contient un logiciel malveillant caché.
-
Exécution du Logiciel Malveillant : Lorsque le développeur exécute le code fourni, un logiciel malveillant est installé sur son système, permettant aux attaquants d'accéder à des informations sensibles.
Types de Logiciels Malveillants Utilisés
Le logiciel malveillant utilisé dans ces attaques est sophistiqué et varie en fonctionnalité :
-
BeaverTail : Ce logiciel malveillant cible les bases de données des navigateurs pour voler des identifiants et des cryptomonnaies.
-
InvisibleFerret : Agit comme une porte dérobée, permettant aux attaquants d'installer des logiciels supplémentaires pour une exploitation ultérieure.
-
RN Loader et RN Stealer : Ceux-ci sont utilisés pour distribuer des attaques via des projets GitHub compromis.
Démographie Ciblée
Les principales cibles de cette campagne sont :
-
Développeurs Freelance : Particulièrement ceux travaillant sur des projets de cryptomonnaies.
-
Développeurs Python : Des attaques spécifiques ont été notées contre des développeurs Python, utilisant de faux tests de codage pour livrer des logiciels malveillants.
-
Organisations Sensibles : La campagne vise également des développeurs dans des secteurs sensibles, potentiellement pour recueillir des renseignements ou perturber des opérations.
Implications pour l'Industrie de la Cryptomonnaie
La menace persistante des hackers nord-coréens pose des risques significatifs pour le secteur des cryptomonnaies :
-
Vol Financier : L'objectif principal est de voler des cryptomonnaies, qui sont cruciales pour financer le régime nord-coréen.
-
Violations de Données : Les informations sensibles des développeurs peuvent conduire à des violations plus larges au sein des organisations.
-
Vigilance Accrue Nécessaire : Les développeurs doivent être prudents concernant les offres d'emploi et vérifier la légitimité des communications de recrutement.
Recommandations pour les Développeurs
Pour se protéger contre ces attaques sophistiquées, les développeurs devraient :
-
Vérifier les Offres d'Emploi : Toujours vérifier la légitimité des offres d'emploi et des recruteurs qui les proposent.
-
Éviter les Téléchargements Inconnus : Être prudent lors du téléchargement de fichiers ou de l'exécution de code provenant de sources inconnues.
-
Utiliser des Outils de Sécurité : Mettre en œuvre des mesures de cybersécurité robustes, y compris des logiciels antivirus et des pare-feu, pour détecter et prévenir les infections par des logiciels malveillants.
Sources
-
Des hackers nord-coréens ciblent les développeurs de cryptomonnaies avec des missions malveillantes, Live Bitcoin News.
-
La Corée du Nord fait évoluer les attaques de recrutement de développeurs du groupe Lazarus, Dark Reading.
Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.