.jpeg)
Dans un développement préoccupant pour la cybersécurité, une nouvelle campagne impliquant le mineur de cryptomonnaie Dero a été détectée infiltrant des environnements Linux conteneurisés. Ce logiciel malveillant exploite des API Docker publiées de manière non sécurisée, lui permettant de se propager rapidement et de compromettre plusieurs systèmes sans avoir besoin d'un serveur de commande et de contrôle.
Points clés
-
Le mineur Dero se propage via des API Docker non sécurisées.
-
Le logiciel malveillant crée de nouveaux conteneurs et compromet ceux existants.
-
Il fonctionne sans serveur de commande et de contrôle, rendant la détection difficile.
-
Les organisations doivent sécuriser leurs API Docker pour prévenir les infections.
La chaîne d'infection
La campagne de minage Dero fonctionne comme une épidémie de zombies, où un seul conteneur infecté scanne Internet à la recherche d'API Docker exposées. Une fois qu'il trouve une cible vulnérable, il crée de nouveaux conteneurs malveillants et compromet ceux existants pour miner la cryptomonnaie Dero. Ce processus automatisé est facilité par deux composants principaux du logiciel malveillant : un logiciel de propagation nommé "nginx" et le mineur de Dero lui-même.
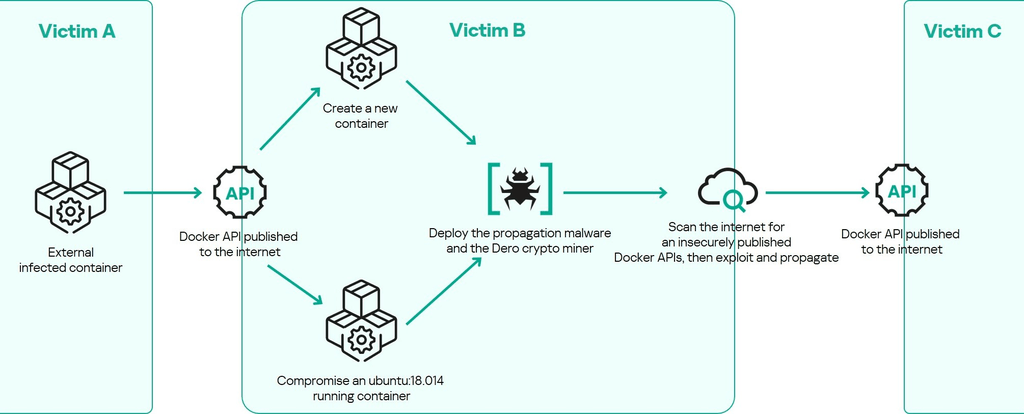
Comment fonctionne le logiciel malveillant
-
Accès initial : L'attaquant accède à une infrastructure conteneurisée en cours d'exécution en exploitant une API Docker non sécurisée.
-
Déploiement du logiciel malveillant : Le logiciel malveillant nginx maintient la persistance et se propage à d'autres systèmes sans nécessiter de serveur de commande et de contrôle.
-
Création de conteneurs : Le logiciel malveillant génère des sous-réseaux IPv4 aléatoires pour scanner les API Docker non sécurisées, créant de nouveaux conteneurs malveillants sur des hôtes compromis.
-
Usurpation de ressources : Le mineur Dero est exécuté dans ces conteneurs, usurpant leurs ressources pour le minage de cryptomonnaie.
Le rôle du logiciel malveillant Nginx
Le logiciel malveillant nginx est conçu pour se faire passer pour le logiciel de serveur web nginx légitime, rendant plus difficile la détection par les utilisateurs et les outils de sécurité. Ses principales fonctions incluent :
-
Journalisation des activités : Il crée un fichier journal pour suivre les machines infectées et les activités.
-
Contrôle de version : Il s'assure qu'un fichier de version spécifique existe pour identifier les conteneurs déjà infectés.
-
Scan des vulnérabilités : Il scanne d'autres API Docker vulnérables pour propager davantage l'infection.
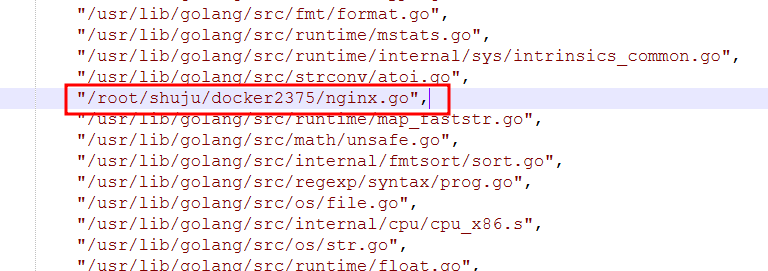
Fichier de code source nginx
Compromission des conteneurs existants
Le logiciel malveillant ne crée pas seulement de nouveaux conteneurs, mais cible également ceux existants. Il vérifie les conteneurs en cours d'exécution en fonction de critères spécifiques (par exemple, base Ubuntu 18.04) et les infecte s'ils manquent du fichier de version, répétant ainsi le cycle d'infection.
Le mineur Dero
Le mineur Dero, désigné sous le nom de "cloud" dans le logiciel malveillant, est une version modifiée du mineur DeroHE CLI open-source. Il est conçu pour miner la cryptomonnaie Dero en utilisant des adresses de portefeuille et de nœud codées en dur. Le chiffrement de ces adresses indique un certain niveau de sophistication dans la conception du logiciel malveillant, visant à échapper à la détection et à maintenir la sécurité opérationnelle.
Implications en matière de sécurité
L'essor du mineur Dero dans les environnements conteneurisés met en évidence des risques de sécurité significatifs. Avec plus de 520 API Docker publiées exposées à Internet, les organisations doivent prendre des mesures proactives pour sécuriser leurs infrastructures. Les recommandations clés incluent :
-
Sécuriser les API Docker : S'assurer que les API Docker ne sont pas accessibles publiquement ou sont sécurisées avec une authentification appropriée.
-
Surveiller l'activité des conteneurs : Utiliser des outils de surveillance pour détecter des activités inhabituelles au sein des environnements conteneurisés.
-
Évaluations de sécurité régulières : Effectuer des évaluations régulières pour identifier et remédier aux vulnérabilités dans les configurations des conteneurs.
Conclusion
La capacité du mineur Dero à se propager rapidement à travers les environnements conteneurisés représente une menace sérieuse pour les organisations. En comprenant les mécanismes d'infection et en mettant en œuvre des mesures de sécurité robustes, les entreprises peuvent se protéger contre cette menace et d'autres menaces similaires à l'avenir.
Sources
Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.