Une campagne de logiciels malveillants sophistiquée, surnommée le « cheval de Troie Efimer », cible activement les utilisateurs de cryptomonnaies dans le monde entier, avec une concentration significative de victimes au Brésil. Ce script malveillant, distribué via des campagnes d'e-mails de masse et des sites web compromis, est conçu pour voler des actifs numériques en remplaçant furtivement les adresses de portefeuilles de cryptomonnaies dans les presse-papiers des utilisateurs.
Points clés à retenir
-
Le cheval de Troie Efimer est une menace sophistiquée qui vole les cryptomonnaies en remplaçant les adresses de portefeuille.
-
Il se propage par le biais d'e-mails de phishing, de sites web compromis et de torrents malveillants.
-
Le logiciel malveillant utilise le réseau TOR pour la communication C2.
-
Il possède des capacités avancées telles que des fonctionnalités anti-VM et la compromission de sites WordPress.
-
Plus de 5 000 utilisateurs ont été touchés, le Brésil étant une cible principale.
Méthodes de distribution trompeuses du cheval de Troie Efimer
Le cheval de Troie Efimer utilise une approche à plusieurs volets pour infecter ses victimes. Initialement détecté en octobre 2024, ses méthodes de distribution ont évolué. Les premières itérations se sont propagées via des sites web WordPress compromis. Plus récemment, une campagne de publipostage de masse a émergé en juin 2025, usurpant l'identité d'avocats d'une grande entreprise. Ces e-mails prétendent faussement une violation de nom de domaine, menaçant d'une action en justice à moins que le destinataire ne change son domaine ou n'accepte un rachat. Les e-mails contiennent des archives ZIP avec des fichiers protégés par mot de passe, menant à l'exécution d'un fichier de script Windows (WSF) malveillant qui installe le cheval de Troie Efimer.

Exemple d'une publicité sur la page https://lovetahq[.]com/sinners-2025-torrent-file/
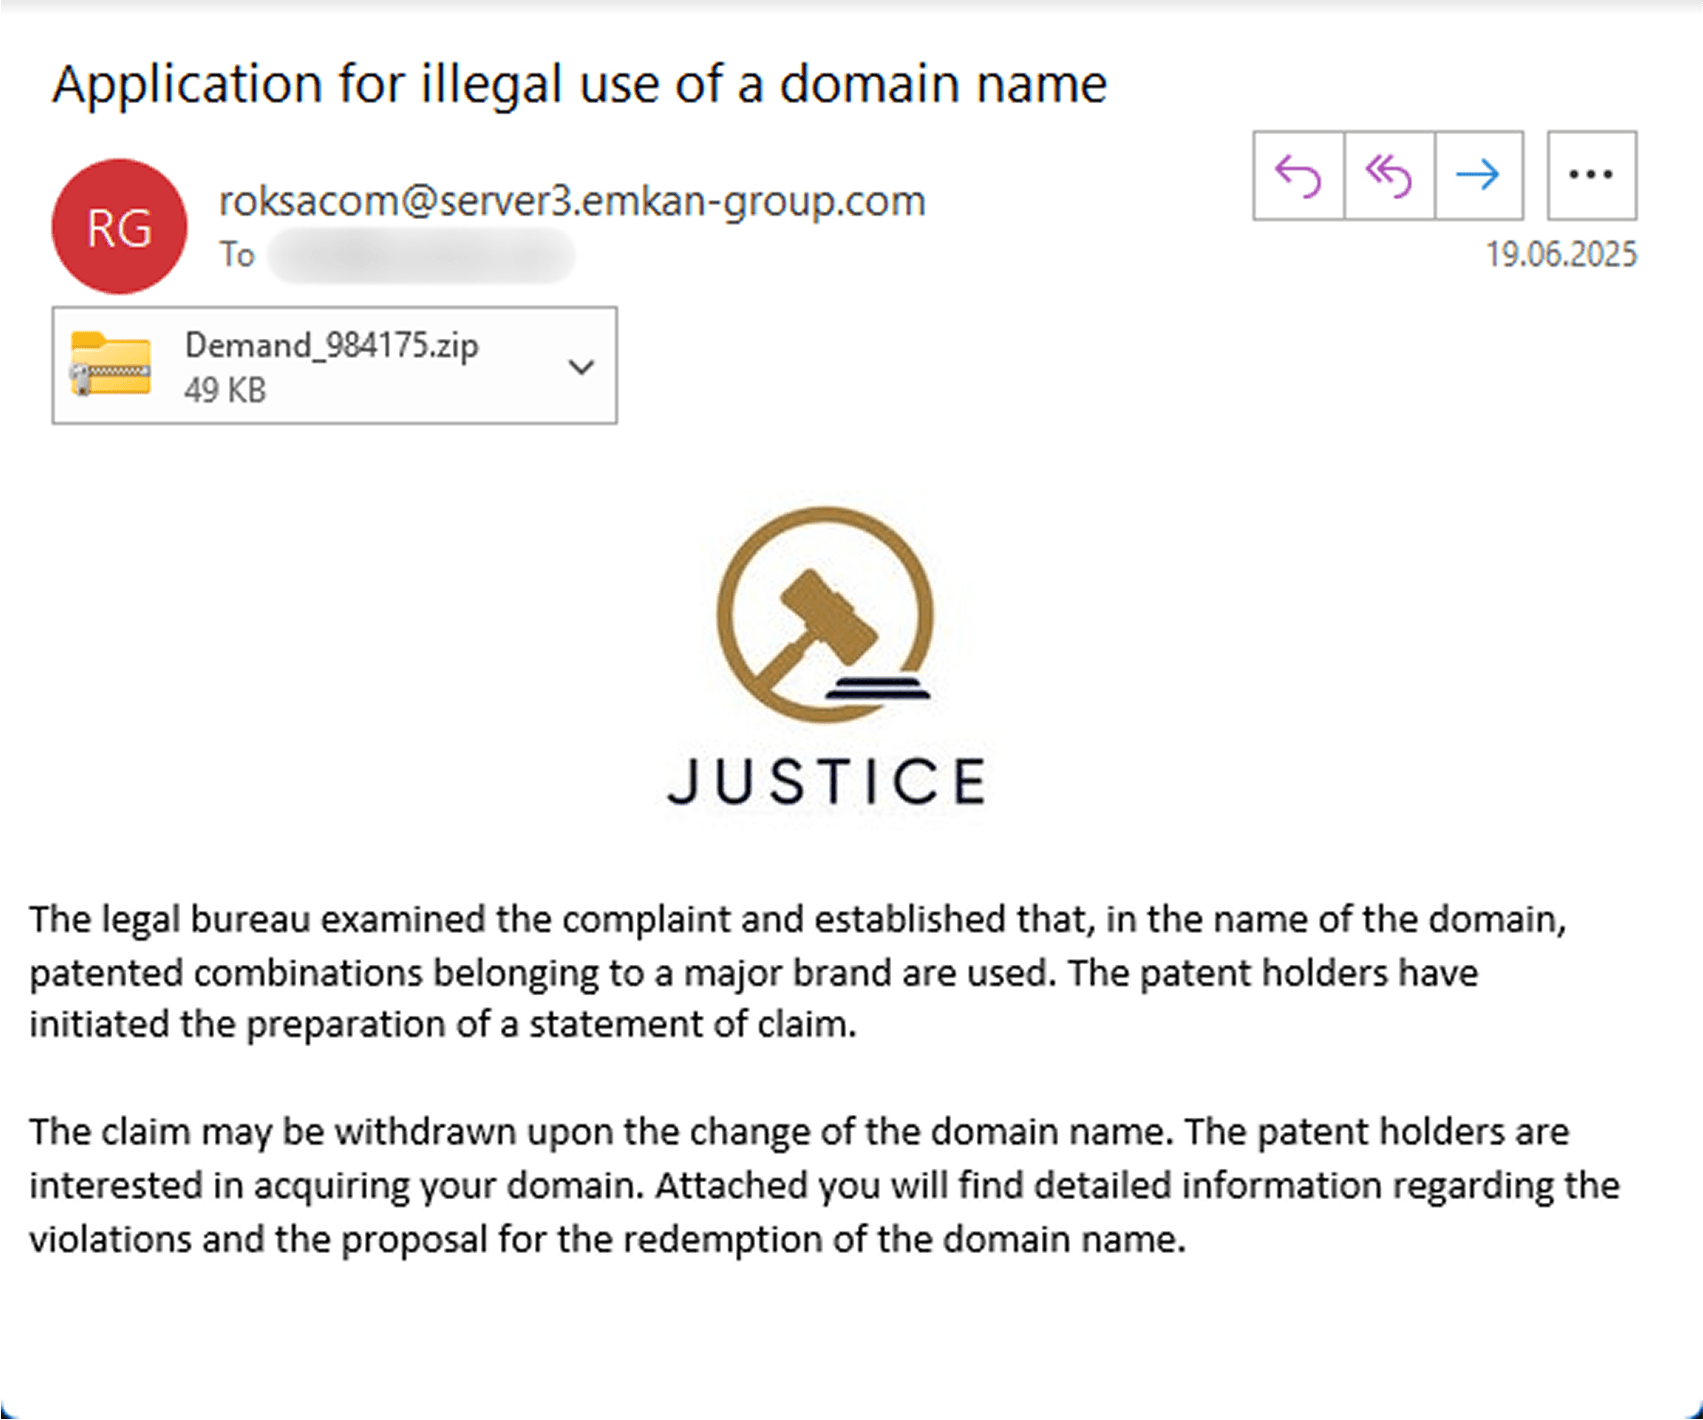
Exemple de lettre de violation
Comment Efimer vole les cryptomonnaies
Une fois installé, le cheval de Troie Efimer fonctionne comme un logiciel malveillant de type « clipper ». Sa fonction principale est de surveiller le presse-papiers de l'utilisateur à la recherche d'adresses de portefeuilles de cryptomonnaies. Lorsqu'un utilisateur copie une adresse légitime, Efimer la remplace furtivement par une adresse contrôlée par les attaquants. Cela signifie que tous les fonds envoyés à l'adresse échangée seront irrévocablement perdus pour la victime. Le logiciel malveillant communique avec son serveur de commande et de contrôle (C2) via le réseau TOR, rendant ses opérations plus difficiles à tracer. Il peut également collecter des adresses e-mail et compromettre des sites WordPress pour favoriser sa propagation.
Capacités avancées et propagation
Au-delà de sa fonctionnalité principale de « clipping », Efimer a démontré des capacités avancées. Une deuxième version du logiciel malveillant intègre des fonctionnalités anti-machine virtuelle et scanne activement les navigateurs web à la recherche d'extensions de portefeuilles de cryptomonnaies, exfiltrant ces informations vers son serveur C2. De plus, des scripts supplémentaires associés à Efimer ont été observés pour forcer brutalement les mots de passe des sites WordPress et collecter des adresses e-mail pour de futures campagnes, créant ainsi une infrastructure malveillante auto-entretenue.
Impact mondial et points clés à retenir
La télémétrie de Kaspersky indique que la campagne du cheval de Troie Efimer a touché plus de 5 000 utilisateurs dans le monde, le Brésil, l'Inde, l'Espagne, la Russie, l'Italie et l'Allemagne figurant parmi les pays les plus touchés. La capacité du logiciel malveillant à se propager via divers vecteurs, y compris des fichiers torrent déguisés en films populaires et des e-mails de phishing ciblant à la fois les particuliers et les entreprises, en fait une menace significative.
Sources
-
Les outils d'IA alimentent l'arnaque de phishing brésilienne tandis que le cheval de Troie Efimer vole des cryptomonnaies à 5 000 victimes, The Hacker News.
-
Le cheval de Troie Efimer distribué par e-mail et des sites web WordPress piratés, Securelist.
Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.