Classé par la communauté
Actualités crypto
Rédigées et classées par la communauté. Un algorithme résistant à la manipulation fait remonter l’essentiel.
À la uneSécurité
Grayscale dévoile Pyth Trust : Une nouvelle opportunité d'investissement pour les investisseurs accrédités
Grayscale Investments a officiellement lancé le Grayscale Pyth Trust, un nouveau véhicule d'investissement visant à offrir aux investisseurs accrédités des États-Unis une exposition au jeton de gouvernance PYTH. Cette initiative est conçue pour simplifier le processus d'investissement dans le réseau Pyth, qui joue un rôle crucial dans l'écosystème Solana en fournissant des données de prix en temps réel aux applications décentralisées (dApps). Points Clés Véhicule d'Investissement : Le Grayscale Pyth Trust offre un format de sécurité réglementé pour investir dans le jeton PYTH. Demande du Marché : Le lancement intervient dans un contexte d'intérêt croissant pour les produits d'investissement axés sur les cryptomonnaies, en particulier après l'approbation des ETF Bitcoin au comptant. Rôle du Réseau Pyth : Le réseau Pyth est essentiel à l'écosystème Solana, 95 % de ses dApps s'appuyant sur ses flux de prix. Aperçu du Grayscale Pyth Trust Le Pyth Trust de Grayscale est structuré de manière similaire à ses autres fiducies d'investissement à actif unique, telles que le Grayscale Bitcoin Trust (GBTC) et l'Ethereum Trust (ETHE). La fiducie est exclusivement disponible pour les investisseurs accrédités, leur permettant d'obtenir une exposition au jeton PYTH sans les complexités associées à la possession directe de jetons. Rayhaneh Sharif-Askary, responsable des produits et de la recherche chez Grayscale, a souligné l'importance du réseau Pyth, déclarant : "Le réseau Pyth joue l'un des rôles les plus significatifs dans l'écosystème Solana." Cette fiducie vise à offrir aux investisseurs un accès à des opportunités à bêta élevé et à potentiel de hausse élevé liées à la croissance de Solana. L'Importance du Réseau Pyth Le réseau Pyth sert d'oracle décentralisé, fournissant des données de marché essentielles, y compris les prix des cryptomonnaies et des actions, à plus de 90 réseaux blockchain, avec un fort accent sur Solana. Ses flux de prix sont cruciaux pour le fonctionnement des applications de finance décentralisée (DeFi), en faisant un composant vital de l'écosystème blockchain. Données en Temps Réel : Pyth fournit des flux de données précis et opportuns provenant de traders institutionnels et de teneurs de marché. Position sur le Marché : Environ 95 % des applications décentralisées sur Solana utilisent les flux de prix de Pyth, soulignant sa domination sur le marché. Intérêt Croissant pour les Produits d'Investissement en Cryptomonnaies Le lancement du Grayscale Pyth Trust s'inscrit dans une tendance plus large d'intérêt institutionnel croissant pour les produits d'investissement en cryptomonnaies. Suite à l'approbation des ETF Bitcoin au comptant, qui ont attiré plus de 40 milliards de dollars d'entrées, la demande pour de nouveaux véhicules d'investissement a fortement augmenté. Grayscale a été proactif dans l'expansion de son offre de produits, introduisant récemment un ETF pour les mineurs de Bitcoin et un fonds pour le Dogecoin. L'entreprise attend également l'approbation de la SEC pour que plusieurs autres fiducies soient converties en ETF au comptant pour des actifs comme le XRP et le Litecoin. Conclusion L'introduction du Grayscale Pyth Trust marque une étape importante pour offrir aux investisseurs accrédités une exposition structurée au réseau Pyth et à l'écosystème Solana. Alors que l'intérêt pour les cryptomonnaies continue de croître, l'approche innovante de Grayscale en matière de produits d'investissement le positionne comme un leader dans le domaine des actifs numériques, répondant aux besoins évolutifs des investisseurs. Sources Grayscale lance le Pyth Trust pour les investisseurs accrédités, The Crypto Times. Grayscale lance un fonds basé sur le jeton Pyth Network Solana - Decrypt, Decrypt. Le réseau Pyth gagne en soutien alors que Grayscale introduit un nouveau fonds d'investissement en cryptomonnaies, Traders Union. Grayscale lance le Pyth Trust pour les investisseurs accrédités américains, Crypto Briefing. Grayscale lance une fiducie pour le jeton du réseau Pyth PYTH Par Investing.com, Investing.com UK.
0 0.0 26par DarshitaDébutant
.jpeg) Sécurité
Ethereum L2 Drainage de Portefeuille Abstrait : Un Regard Approfondi sur la Connexion Cardex
La plateforme de couche 2 d'Ethereum, Abstract, fait actuellement l'objet d'un examen minutieux suite à des rapports d'incidents de vidage de portefeuilles affectant certains utilisateurs. Le problème semble être lié à une application spécifique, Cardex, plutôt qu'à une vulnérabilité généralisée dans les portefeuilles globaux d'Abstract (AGW). Cet incident soulève des préoccupations concernant les pratiques de sécurité au sein de l'écosystème Abstract et les responsabilités des développeurs dans la promotion des applications tierces. Points clés Les développeurs d'Abstract ont confirmé que le vidage de portefeuilles est isolé à l'application Cardex. Plus d'un million de portefeuilles globaux Abstract ont été récemment déployés. Les utilisateurs sont invités à révoquer leurs sessions et à faire preuve de prudence avec Cardex. Des préoccupations ont été soulevées concernant la sécurité d'autres applications au sein de l'écosystème Abstract. Aperçu de l'incident Le 18 février 2024, le développeur 0xBeans a signalé que plusieurs utilisateurs de la plateforme Abstract avaient vu leurs comptes compromis. Le développeur a précisé qu'il ne s'agissait pas d'un problème global affectant tous les portefeuilles globaux Abstract, mais qu'il était lié à l'application Cardex, qui est construite sur la plateforme Abstract. Cette révélation a immédiatement conduit à des avertissements demandant aux utilisateurs de ne pas interagir avec Cardex jusqu'à nouvel ordre. 0xBeans Contexte sur Abstract et Cardex L'incident de vidage de portefeuilles s'est produit peu de temps après qu'Abstract a annoncé le déploiement de plus d'un million de portefeuilles AGW. Ce jalon a été célébré par l'équipe Abstract, le développeur 0xCygaar soulignant leur engagement à faire progresser la technologie des portefeuilles intelligents. Cependant, le vidage de portefeuilles qui a suivi a jeté une ombre sur cette réalisation. 0xCygaar 0xCygaar a réitéré que le problème n'était pas lié aux contrats AGW eux-mêmes mais était dû à une négligence dans la gestion des clés de session au sein de l'application Cardex. Il a assuré aux utilisateurs que les contrats avaient fait l'objet de multiples audits et que le module de clé de session avait été spécifiquement examiné. Réactions de la communauté La réponse de la communauté à l'incident a été mitigée. Bien que les développeurs d'Abstract aient tenté de rassurer les utilisateurs sur l'intégrité des AGW, de nombreux utilisateurs ont exprimé des préoccupations concernant la sécurité globale des applications au sein de l'écosystème Abstract. Certains utilisateurs ont même signalé des vidages de portefeuilles malgré le fait de ne pas utiliser Cardex, soulevant des questions sur les mesures de sécurité en place. Les critiques ont également souligné qu'Abstract avait promu Cardex sur son site Web et ses réseaux sociaux, ce qui a conduit à des accusations de tromperie des utilisateurs concernant la sécurité de l'application. Cela a déclenché un débat sur les responsabilités des développeurs dans la vérification et la promotion des applications tierces. Perspectives Alors que l'enquête sur le vidage de portefeuilles se poursuit, les développeurs d'Abstract exhortent les utilisateurs à prendre des mesures de précaution, notamment en révoquant leurs sessions et en évitant les interactions avec Cardex. L'équipe devrait publier des rapports détaillés sur les audits effectués sur leurs contrats, ce qui pourrait aider à restaurer la confiance des utilisateurs. 0xCygaar L'incident rappelle l'importance de la sécurité dans le monde en évolution rapide de la finance décentralisée (DeFi) et la nécessité pour les développeurs de donner la priorité à la sécurité des utilisateurs dans leurs applications. Alors que la plateforme Abstract continue de croître, il sera crucial pour l'équipe de répondre à ces préoccupations et de garantir que leur écosystème reste sécurisé pour tous les utilisateurs. Sources Ethereum L2 Abstract touché par un vidage de portefeuille, des liens avec Cardex suspectés, Cointelegraph.
0 0.0 27par ToTo BugelmanDébutant.jpeg) Sécurité
Geth publie une mise à jour urgente pour protéger les validateurs Ethereum contre les risques financiers
Geth, le client Ethereum largement utilisé, a lancé un appel urgent aux validateurs pour qu'ils mettent à jour vers la version 1.15.2 afin d'éviter des pertes financières potentielles. Cette mise à jour corrige un bug critique qui a perturbé la création de blocs sur le réseau principal Ethereum, ce qui pourrait entraîner des créneaux de validation manqués et des pénalités financières. Points Clés La version 1.15.2 de Geth est essentielle pour les validateurs Ethereum afin d'éviter des pénalités financières. La mise à jour corrige un bug dans le moteur de consensus beacon qui affectait la création de blocs. Les validateurs utilisant la version 1.15.1 sont fortement encouragés à effectuer la mise à jour immédiatement. Contexte sur Geth et son Importance Geth, abréviation de Go Ethereum, est un client clé dans l'écosystème Ethereum, permettant aux utilisateurs d'exécuter des nœuds, de traiter des transactions et de maintenir le consensus du réseau. Avec la transition d'Ethereum vers un modèle de preuve d'enjeu, le rôle de Geth est devenu encore plus crucial pour les validateurs qui sécurisent le réseau et gagnent des récompenses. Le Problème avec la Version 1.15.1 La version précédente, 1.15.1, a introduit une régression dans le moteur de consensus beacon. Cette régression provenait de la suppression d'une méthode de test qui permettait auparavant au système de contourner la dépendance à la difficulté totale. Par conséquent, le réseau principal n'était pas reconnu comme fonctionnant sous preuve d'enjeu, ce qui a entraîné des perturbations dans la création de blocs. Détails de la Mise à Jour La nouvelle version, 1.15.2, inclut plusieurs correctifs importants : Restauration de la Création de Blocs : La mise à jour corrige la gestion du paramètre MergeNetsplitBlock, garantissant que le réseau principal est correctement identifié comme post-fusion. Découverte de Pairs Réseau : La mise à jour rétablit la découverte de pairs basée sur Discv5 et DNS, qui sont cruciales pour maintenir une communication fiable entre les nœuds. Ajustements de Configuration : Les corrections apportées à l'utilitaire geth dumpconfig garantissent un traitement précis des paramètres de traduction d'adresses réseau, évitant ainsi les mauvaises configurations. Pourquoi la Mise à Jour est Critique Les validateurs utilisant la version 1.15.1 risquent de manquer des créneaux de création de blocs, ce qui peut entraîner des pénalités financières. L'urgence de cette mise à jour ne peut être sous-estimée, car elle impacte directement la capacité des validateurs à sécuriser le réseau et à gagner des récompenses sans interruption. Sources Attention Required! | Cloudflare, The Block. Urgent Ethereum Geth patch addresses Merge oversight and prevents financial loss for validators | CryptoSlate, CryptoSlate.
0 0.0 24par ToTo BugelmanDébutant Sécurité
Les escrocs lancent une fausse cryptomonnaie saoudienne en utilisant l'identité du prince héritier
Dans un incident choquant, des escrocs ont usurpé l'identité du prince héritier d'Arabie saoudite Mohammed ben Salmane pour lancer une cryptomonnaie frauduleuse, surnommée le "Memecoin officiel de l'Arabie saoudite" (KSA). L'annonce a été faite via un compte piraté, suscitant des inquiétudes quant à la tendance croissante de l'usurpation d'identité de célébrités dans le domaine des cryptomonnaies. SaudiLawConf Points clés Des escrocs ont lancé un faux memecoin en utilisant l'identité du prince héritier saoudien Mohammed ben Salmane. L'annonce frauduleuse a été faite via un compte piraté, "SaudiLawConf". L'escroquerie met en lumière les risques associés aux cryptomonnaies soutenues par des célébrités. Les investisseurs sont invités à effectuer des recherches approfondies avant de s'engager dans de nouveaux projets cryptographiques. Déroulement de l'incident Le 17 février 2025, un faux compte nommé "SaudiLawConf" a faussement prétendu représenter la Conférence juridique saoudienne et a annoncé le lancement du memecoin KSA. Le compte a ensuite été confirmé comme ayant été piraté, les véritables propriétaires avertissant le public des publications non autorisées. Conférence juridique en Arabie Saoudite L'annonce ne bénéficiait d'aucun soutien officiel du gouvernement ni de détails sur la tokenomique, qui sont essentiels pour évaluer la légitimité d'une cryptomonnaie. Cette absence de transparence a immédiatement suscité des inquiétudes parmi les passionnés et les experts en cryptomonnaies. Signaux d'alerte et réaction de la communauté Le lancement du memecoin KSA a été accueilli avec scepticisme par la communauté cryptographique. Voici quelques signaux d'alerte qui ont suscité des préoccupations : Absence de communication officielle : Il n'y avait aucune déclaration du gouvernement saoudien ou de sources crédibles soutenant le lancement. Absence de tokenomique : L'annonce ne fournissait aucun détail sur l'utilisation prévue de la pièce ou son modèle économique. Activité avant le lancement : Le contrat du token avait été déployé sur la blockchain une semaine avant l'annonce, indiquant une activité frauduleuse préméditée. Malgré ces signaux d'alerte, certains investisseurs ont été initialement attirés par le battage médiatique entourant la pièce, reflétant une tendance plus large des tokens soutenus par des célébrités sur le marché des cryptomonnaies. KSA/USD: Pump.fun Contexte général Cet incident s'inscrit dans une tendance inquiétante où des escrocs exploitent l'identité de personnalités publiques pour promouvoir des cryptomonnaies frauduleuses. Des escroqueries similaires ont précédemment ciblé des personnalités bien connues comme Elon Musk et Donald Trump, entraînant des pertes financières importantes pour les investisseurs non avertis. Le lancement du memecoin KSA fait suite à la montée et à la chute controversées du token Libra d'Argentine, qui a connu une baisse spectaculaire de 94 % de sa valeur peu après sa promotion par le président Javier Milei. De tels incidents soulignent la volatilité et les risques associés à l'investissement dans des memecoins, en particulier ceux liés à des soutiens de haut niveau. Conclusion Alors que le marché des cryptomonnaies continue d'évoluer, la vigilance des investisseurs n'a jamais été aussi cruciale. L'escroquerie du memecoin KSA sert de rappel brutal des dangers potentiels qui guettent dans le domaine des cryptomonnaies, en particulier pour ceux attirés par l'attrait des soutiens de célébrités. Les investisseurs sont encouragés à effectuer une diligence raisonnable approfondie et à rester prudents face à tout projet manquant de transparence ou de soutien officiel. Sources Crypto Scam : un usurpateur du prince saoudien promeut un faux memecoin, CoinGape. Un usurpateur du prince héritier d'Arabie saoudite lance une fausse pièce « officielle », Crypto News. Des usurpateurs du prince saoudien lancent un faux memecoin d'Arabie saoudite, Cointelegraph. Un usurpateur de l'héritier saoudien Bin Salman lance une pièce, The Crypto Times. Des hackers usurpent l'identité du prince héritier saoudien pour promouvoir de faux memecoins « officiels », Yahoo.
0 0.0 23par ToTo BugelmanDébutant.jpeg) Sécurité
Le Premier ministre des Bermudes usurpé dans une importante escroquerie en cryptomonnaie
Un récent scandale a secoué la communauté des cryptomonnaies lorsqu'un imposteur se faisant passer pour le Premier ministre des Bermudes, David Burt, a promu un jeton frauduleux connu sous le nom de "Bermuda National Coin". Cet incident met en lumière la tendance croissante des escrocs à exploiter l'identité de personnalités publiques pour donner de la crédibilité à leurs stratagèmes, entraînant des pertes financières importantes pour les investisseurs non méfiants. Une publication sur les réseaux sociaux provenant d'un faux compte faisant la promotion du jeton frauduleux Bermuda National Coin. Le compte est actuellement supprimé. Points Clés Un imposteur a créé un faux compte sur les réseaux sociaux imitant le Premier ministre des Bermudes pour promouvoir un jeton frauduleux. L'escroquerie a entraîné des pertes signalées allant jusqu'à 1,2 million de dollars. L'incident soulève des préoccupations concernant les processus de vérification sur les plateformes de réseaux sociaux. Le Déroulement de l'Escroquerie L'escroquerie a commencé lorsque l'imposteur a créé un faux compte sur la plateforme de réseaux sociaux X, utilisant une coche de vérification grise généralement réservée aux responsables gouvernementaux. Ce compte a rapidement gagné en popularité, accumulant un nombre de followers bien supérieur à celui du véritable compte du Premier ministre Burt, actif depuis 2014. Le véritable compte du Premier ministre David Burt est présenté à gauche, tandis qu'un compte frauduleux se faisant passer pour celui de Burt est présenté à droite, les divergences étant mises en évidence.: Premier David Burt Le 14 février, le Premier ministre Burt a pris connaissance de l'activité frauduleuse alors qu'il profitait d'un dîner de la Saint-Valentin avec son épouse. Il a reçu plusieurs appels l'alertant de l'escroquerie, ce qui l'a poussé à agir. Dans un post sur X, il a exprimé ses préoccupations concernant le manque de contrôles sur la plateforme, se demandant comment l'escroc avait obtenu un badge de vérification grise. David Burt L'Impact de l'Escroquerie La promotion frauduleuse du Bermuda National Coin a entraîné des pertes financières importantes, les estimations suggérant que les victimes ont perdu jusqu'à 1,2 million de dollars. Cet incident s'inscrit dans une tendance plus large des escroqueries liées aux cryptomonnaies qui ciblent de plus en plus les individus en usurpant l'identité de personnalités connues. La Réponse À la suite de l'incident, l'équipe du Premier ministre Burt a travaillé pour faire supprimer le faux compte. Cependant, les dégâts étaient déjà faits, de nombreuses personnes étant tombées dans le piège avant que le compte ne soit supprimé. L'incident souligne l'importance de la vigilance et de la diligence raisonnable lors de l'engagement dans des projets de cryptomonnaies. Se Protéger Contre les Escroqueries Pour éviter de devenir victime d'escroqueries similaires, les individus devraient : Vérifier les Informations : Toujours vérifier la légitimité de tout projet de cryptomonnaie et de ses soutiens. Être Prudent sur les Réseaux Sociaux : Se méfier des comptes qui semblent officiels mais qui manquent de vérification appropriée. S'informer : Rester informé des escroqueries courantes et des dernières tendances du marché des cryptomonnaies. Sources Bermuda Premier Impersonated By Scammer Promoting Fraudulent Token, menafn. Scammer impersonates Bermuda premier, promotes fake token, Cointelegraph. Fake Premier, Real Scam: Impostor Uses 'Bermuda National Coin' to Dupe Social Media Users, Crypto News Australia.
0 0.0 21par ToTo BugelmanDébutant.jpeg.jpg) Sécurité
Démêler le scandale LIBRA : l'implication du protocole KIP dans le soutien controversé de Milei
Dans un retournement de situation choquant, le protocole KIP a été impliqué dans l'effondrement de la cryptomonnaie LIBRA, qui était soutenue par le président argentin Javier Milei. Le token, destiné à soutenir les entreprises locales, a vu sa valeur chuter de plus de 95 % peu après son lancement, entraînant de nombreuses allégations de fraude et de mauvaise conduite. Points clés Le protocole KIP était impliqué dans le projet LIBRA en tant que consultant technologique mais nie tout acte répréhensible. Le soutien du président Milei a conduit à une augmentation rapide de la valeur de LIBRA, suivie d'un effondrement catastrophique. L'incident a déclenché des appels à une enquête et à une éventuelle destitution du président Milei. Contexte du token LIBRA Le token LIBRA a été lancé avec la promesse de stimuler l'économie de l'Argentine en finançant les petites entreprises. Le président Milei, connu pour ses opinions libertariennes, a promu le token sur les réseaux sociaux, affirmant qu'il attirerait des investissements dans le pays. Cependant, la valeur du token a grimpé jusqu'à atteindre une capitalisation boursière de plus de 4,5 milliards de dollars avant de s'effondrer à environ 232 millions de dollars en quelques heures. Allégations de fraude Suite à l'effondrement du token, il a été révélé que des initiés avaient encaissé environ 107 millions de dollars, suscitant des soupçons de "rug pull" — une pratique trompeuse où les développeurs gonflent la valeur d'un token avant de vendre leurs avoirs. Les analystes ont noté qu'une part importante de l'offre du token était concentrée dans quelques portefeuilles, alimentant davantage les préoccupations concernant une éventuelle manipulation du marché. Défense du protocole KIP Julian Peh, PDG du protocole KIP, a déclaré que l'entreprise n'était qu'un consultant technologique engagé pour aider au projet et n'avait ni créé ni tiré profit du token LIBRA. Peh a souligné que l'implication du protocole KIP se limitait à distribuer des fonds aux entreprises locales et qu'ils n'avaient aucun contrôle sur les activités du marché du token. Malgré ces affirmations, de nombreux investisseurs restent sceptiques et demandent une plus grande transparence. Répercussions politiques Les répercussions du scandale LIBRA ont été sévères, les législateurs de l'opposition appelant à la destitution du président Milei. Les critiques soutiennent que son soutien au token constitue un abus de confiance publique et a nui à la réputation internationale de l'Argentine. En réponse à l'indignation publique, Milei a ordonné une enquête sur les circonstances entourant la montée et la chute du token, en chargeant le Bureau anti-corruption d'évaluer tout éventuel acte répréhensible. Implications futures L'incident LIBRA a soulevé des préoccupations importantes concernant le cadre réglementaire des cryptomonnaies en Argentine. Alors que le gouvernement enquête sur l'affaire, il y a des craintes que des réglementations plus strictes soient mises en œuvre, risquant de freiner l'innovation dans le secteur émergent des cryptomonnaies. Les investisseurs réclament des protections plus fortes contre les pratiques frauduleuses, soulignant la nécessité d'une surveillance accrue dans le marché des actifs numériques en rapide évolution. Alors que l'enquête se poursuit, les implications de ce scandale pourraient remodeler l'approche de l'Argentine en matière de réglementation des cryptomonnaies et affecter la confiance des investisseurs dans le paysage financier du pays. Sources Le protocole KIP révèle son implication dans le rug pull de Libra soutenu par Javier Milei, Cointelegraph. Le président argentin Javier Milei retire son soutien à $LIBRA après que des initiés aient encaissé 107 millions de dollars | The Block, The Block. Le président argentin Milei face à une destitution suite au scandale crypto – Sri Lanka Guardian, Sri Lanka Guardian. Période de transformation pour les marchés crypto : le président argentin ordonne une enquête sur l'effondrement de la cryptomonnaie $LIBRA du protocole KIP – Coin Trading, www.hpbl.co.in.
0 0.0 21par ToTo BugelmanDébutant.jpeg) Sécurité
L'opération Level Up du FBI sauve les victimes de 285 millions de dollars des escroqueries cryptographiques
Le FBI a rapporté une réalisation significative dans sa lutte continue contre les escroqueries en cryptomonnaie, sauvant des victimes potentielles d'environ 285 millions de dollars grâce à son initiative proactive, l'Opération Level Up. Cette opération est intervenue avec succès dans de nombreux cas de fraude, ciblant particulièrement les escroqueries amoureuses et de « pig butchering », qui sont devenues de plus en plus répandues à l'ère numérique. Points Clés L'Opération Level Up du FBI a permis d'économiser environ 285 millions de dollars de pertes potentielles dues à la fraude en cryptomonnaie. Plus de 4 300 personnes ont été informées des escroqueries en cours, évitant ainsi des pertes financières importantes. L'initiative met en lumière la menace croissante des escroqueries en cryptomonnaie, les Américains ayant perdu plus de 5 milliards de dollars en 2023 seulement. Aperçu de l'Opération Level Up Lancée en janvier 2024, l'Opération Level Up vise à identifier et à avertir les personnes qui risquent de devenir victimes d'escroqueries en cryptomonnaie. Le FBI a utilisé des techniques sophistiquées pour contacter les victimes potentielles, leur fournissant des avertissements et des conseils opportuns pour les aider à éviter une catastrophe financière. L'opération a été particulièrement efficace pour traiter les escroqueries qui exploitent les vulnérabilités émotionnelles, telles que la fraude amoureuse, où les escrocs établissent une confiance avant de pousser les victimes à investir dans de fausses plateformes de cryptomonnaie. L'intervention du FBI a été cruciale pour empêcher les individus de prendre des décisions financières irréversibles, telles que l'investissement de sommes importantes ou la vente de leurs maisons. L'ampleur de la fraude en cryptomonnaie Malgré le succès de l'Opération Level Up, l'ampleur de la fraude en cryptomonnaie reste alarmante. En 2023, le FBI a rapporté que les Américains ont perdu plus de 5 milliards de dollars à cause de diverses escroqueries en cryptomonnaie. Le Centre de plaintes pour crimes sur Internet (IC3) de l'agence a documenté environ 3,9 milliards de dollars de pertes liées à la fraude à l'investissement, de nombreuses victimes ne signalant pas leurs pertes, ce qui suggère que les chiffres réels pourraient être beaucoup plus élevés. Les escroqueries ciblent souvent des individus férus de technologie âgés de 30 à 60 ans, qui recherchent activement des opportunités d'investissement. Les fraudeurs emploient des tactiques sophistiquées, y compris la création de fausses plateformes d'investissement qui simulent des profits pour attirer les victimes dans un faux sentiment de sécurité. L'importance de la vigilance Le FBI souligne la nécessité de la vigilance du public face à ces escroqueries. Ils encouragent les individus à « Prendre une pause » — une phrase incitant les victimes potentielles à faire une pause et à évaluer toute opportunité d'investissement avant d'agir. Cette approche est essentielle pour reconnaître le faux sentiment d'urgence que les escrocs créent souvent pour manipuler leurs cibles. Conclusion L'Opération Level Up du FBI représente un pas en avant significatif dans la lutte contre la fraude en cryptomonnaie. En sauvant des victimes potentielles de pertes de millions, l'initiative protège non seulement les individus mais sensibilise également aux dangers des escroqueries en cryptomonnaie. Alors que le paysage numérique continue d'évoluer, l'éducation continue et la vigilance seront essentielles pour se protéger contre ces schémas de fraude sophistiqués. Sources Le FBI rapporte avoir sauvé 285 millions de dollars des escroqueries en cryptomonnaie - PANews, PANews. Le FBI rapporte avoir sauvé 285 millions de dollars des escroqueries en cryptomonnaie, MSN. Le FBI sauve 285 millions de dollars des escrocs en cryptomonnaie lors d'une répression d'un an | Coinspeaker, Coinspeaker. Le FBI a sauvé des victimes d'environ 285 millions de dollars des escroqueries en cryptomonnaie : rapport, Crypto News.
0 0.0 21par ToTo BugelmanDébutant Sécurité
Coinbase vise l'Inde : Cherche à obtenir l'approbation réglementaire pour relancer
La plateforme d'échange de crypto-monnaies mondiale Coinbase fait un mouvement stratégique pour réintégrer le marché indien après une sortie difficile il y a plus d'un an. La société est actuellement en discussions avec les régulateurs indiens pour obtenir les approbations nécessaires à sa relance, visant à concurrencer les échanges locaux et à adapter sa stratégie en fonction des expériences passées. Points Clés Coinbase prévoit de relancer sa plateforme d'échange centralisée en Inde après avoir interrompu ses opérations en 2023. La société engage des discussions avec les régulateurs indiens, y compris l'Unité de Renseignement Financier (FIU), pour obtenir les approbations nécessaires. Les dirigeants devraient se rendre en Inde en mars pour approfondir les discussions sur la conformité réglementaire. La stratégie de relance inclut des partenariats avec des entreprises locales pour améliorer l'entrée sur le marché. Défis Précédents de Coinbase en Inde En 2022, Coinbase a lancé ses services en Inde, s'intégrant à l'Interface de Paiement Unifiée (UPI). Cependant, la plateforme a rencontré des défis immédiats lorsque la National Payments Corporation of India (NPCI) a refusé de reconnaître ses opérations en raison de préoccupations réglementaires. Cela a conduit à une suspension des services seulement trois jours après le lancement. En septembre 2023, Coinbase a annoncé qu'elle cesserait toutes ses opérations en Inde, citant des obstacles réglementaires persistants et un manque de clarté dans le cadre juridique régissant les crypto-monnaies dans le pays. Paysage Réglementaire Actuel Le gouvernement indien a réévalué sa position sur les crypto-monnaies, influencé par les tendances mondiales et les pratiques réglementaires. Le secrétaire aux Affaires Économiques, Ajay Seth, a récemment indiqué que l'Inde réévalue son approche des actifs numériques, bien qu'un fardeau fiscal important de 30 % sur les transactions crypto reste en place. En juin 2024, la FIU a ciblé plusieurs plateformes d'échange offshore, y compris Binance, pour des violations présumées des réglementations locales de lutte contre le blanchiment d'argent. Binance a respecté les réglementations, payé une amende et a repris ses opérations en Inde après une interruption de sept mois. Perspectives Futures pour Coinbase Les dirigeants de Coinbase devraient se rendre en Inde en mars pour rencontrer la FIU et d'autres organismes de réglementation. La société vise à relancer sa plateforme d'échange centralisée, qui comprendra une stratégie plus robuste et des partenariats locaux pour naviguer dans l'environnement réglementaire complexe. Une fois les approbations nécessaires obtenues, Coinbase prévoit de procéder à sa relance, bien que le calendrier dépende de l'achèvement du processus réglementaire, qui pourrait s'étendre jusqu'à la fin de 2025. Malgré les défis réglementaires, l'Inde continue de mener l'adoption mondiale des crypto-monnaies, maintenant sa position de leader dans l'Indice d'Adoption Globale des Crypto-monnaies de Chainalysis en 2024. Cela représente une opportunité significative pour Coinbase alors qu'elle cherche à rétablir sa présence dans l'un des plus grands et des plus dynamiques marchés mondiaux pour les actifs numériques. Sources Coinbase Eyes India Comeback, Seeks Regulatory Green Light: Source - Decrypt, Decrypt.
0 0.0 19par DarshitaDébutant.jpeg) Sécurité
Les escrocs en crypto utilisent de faux sites de transaction pour voler des millions
Dans une tendance inquiétante, les escrocs exploitent de plus en plus les sites de simulation de transactions frauduleuses pour voler des cryptomonnaies à des utilisateurs sans méfiance. Ces plateformes trompeuses créent l'illusion de transactions réussies, amenant les victimes à croire qu'elles ont reçu des fonds alors qu'en réalité, aucun transfert n'a eu lieu. Cette méthode sophistiquée a entraîné des pertes financières importantes, avec des rapports indiquant que les victimes ont perdu des centaines de milliers de dollars. Points Clés Les escrocs créent des simulateurs de transactions frauduleux pour tromper les utilisateurs. Les victimes croient avoir reçu des fonds, ce qui conduit à la vidange de leur portefeuille. Les attaques de phishing liées aux cryptomonnaies ont augmenté, avec des pertes atteignant 494 millions de dollars en 2024. Comprendre la Simulation de Transactions Frauduleuses La simulation de transactions frauduleuses, également connue sous le nom de spoofing de simulation de transactions, implique la création d'une fausse représentation d'une transaction de cryptomonnaie. Les escrocs utilisent diverses méthodes, y compris des sites Web malveillants, des extensions de navigateur et des applications mobiles, pour manipuler les interfaces de portefeuille et générer de fausses notifications. Cela amène les victimes à croire qu'elles ont reçu avec succès des cryptomonnaies, alors qu'en réalité, aucun transfert n'a eu lieu. Le Mécanisme de l'Arnaque Interfaces Trompeuses : Les escrocs modifient les affichages des portefeuilles pour montrer des transactions inexistantes, trompant les utilisateurs en leur faisant croire qu'ils ont reçu des fonds. Notifications Manipulées : De fausses notifications et historiques de transactions sont générés pour renforcer l'illusion de légitimité. Techniques de Phishing : Les utilisateurs sont souvent attirés à signer des transactions apparemment inoffensives qui, une fois exécutées, vident complètement leurs portefeuilles. L'Augmentation des Attaques de Phishing L'augmentation des simulations de transactions frauduleuses coïncide avec une montée des attaques de phishing ciblant les utilisateurs de cryptomonnaies. En 2024, les pertes dues aux attaques de phishing vidant les portefeuilles ont grimpé à 494 millions de dollars, marquant une augmentation de 67 % par rapport à l'année précédente. Le nombre d'adresses affectées a également augmenté, soulignant la sophistication croissante de ces arnaques. Signaux d'Alerte à Surveiller Pour se protéger contre ces arnaques, les utilisateurs doivent être conscients des signaux d'alerte suivants : Confirmations de Dépôt Irréalistes : Soyez prudent avec les plateformes qui promettent des confirmations immédiates sans vérification blockchain. Tactiques de Pression : Les escrocs créent souvent un sentiment d'urgence par le biais d'offres à durée limitée ou de fausses alertes sur la congestion du réseau. Manque de Transparence : Les plateformes légitimes sont transparentes sur leurs opérations, tandis que les frauduleuses obscurcissent souvent des détails clés. Mesures Préventives Pour atténuer les risques associés aux simulateurs de transactions frauduleuses, les utilisateurs devraient envisager les stratégies suivantes : Vérifier les Transactions : Toujours vérifier les détails des transactions, y compris les adresses des destinataires et les montants, avant de confirmer. Utiliser des Plateformes Réputées : S'en tenir à des portefeuilles et des échanges bien connus qui ont subi des audits de sécurité. Rester Informé : S'éduquer sur les arnaques courantes et suivre les mises à jour de sécurité de sources réputées. Que Faire Si Vous Devenez Victime Si vous soupçonnez d'avoir été victime d'un simulateur de transactions frauduleuses, agissez rapidement : Alerter la Plateforme : Informez la plateforme où l'arnaque a eu lieu. Documenter les Preuves : Conservez des enregistrements de toutes les preuves, y compris des captures d'écran et des données de transaction. Signaler l'Arnaque : Informez les autorités compétentes et envisagez de consulter un expert en criminalistique blockchain pour obtenir de l'aide. Alors que le paysage des cryptomonnaies continue d'évoluer, les utilisateurs doivent rester vigilants face à ces arnaques sophistiquées. En comprenant les tactiques employées par les escrocs et en mettant en œuvre des mesures préventives, les individus peuvent mieux protéger leurs actifs dans l'espace des monnaies numériques. Sources Comment les escrocs utilisent-ils les sites de simulation de transactions frauduleuses pour voler des cryptos ? — TradingView News, TradingView. Cet article a été rédigé avec l'assistance de l'IA pour recueillir des informations provenant de plusieurs sources fiables. Le contenu a été examiné et édité par notre équipe éditoriale afin de garantir sa précision et sa cohérence. Les opinions exprimées sont celles de l'auteur et ne reflètent pas nécessairement celles de EOS Support. Les sources d'information originales sont créditées chaque fois que cela est approprié et nécessaire. Cet article ne constitue pas un conseil financier.
0 0.0 26par BishopDébutant Sécurité
Alerte Urgente : Le Pool de Stabilité de Liquity Conseille aux Utilisateurs de Fermer leurs Positions en raison d'une Enquête
Le Liquity Stability Pool a émis un avis urgent pour que les utilisateurs ferment leurs positions suite à la révélation d'un problème potentiel au sein de ses V2 Stability Pools. L'équipe enquête activement sur la question, en soulignant que bien que la plateforme reste opérationnelle, la prudence est conseillée à tous les utilisateurs. Source: Liquity Points Clés L'équipe de Liquity enquête sur un problème potentiel affectant les V2 Stability Pools. Les utilisateurs sont invités à fermer leurs positions dans le Stability Pool par précaution. Les retraits de la stablecoin BOLD et des actifs collatéraux ne sont pas affectés. Le protocole continue de fonctionner normalement, sans impact signalé sur les utilisateurs. Contexte sur Liquity Liquity est un protocole de prêt décentralisé construit sur la blockchain Ethereum, permettant aux utilisateurs d'emprunter contre leur ETH et ETH staké. Le lancement récent de Liquity V2 a introduit de nouvelles fonctionnalités, y compris la possibilité pour les utilisateurs de définir leurs taux d'intérêt préférés lors de l'emprunt. Cette mise à jour visait à améliorer l'expérience utilisateur et à offrir plus de flexibilité dans la gestion des prêts. Situation Actuelle Le 12 février 2025, l'équipe de Liquity a annoncé via les réseaux sociaux qu'elle avait été informée d'un problème potentiel affectant les V2 Stability Pools. Ils travaillent actuellement à confirmer la nature de ce problème et à explorer des solutions possibles. Dans leur communication, l'équipe a rassuré les utilisateurs que le protocole fonctionne comme prévu et qu'à leur connaissance, aucun utilisateur n'a été impacté jusqu'à présent. Conseils aux Utilisateurs À la lumière du problème potentiel, l'équipe de Liquity a fortement recommandé aux utilisateurs de prendre les mesures suivantes : Fermer les Positions dans le Stability Pool : Les utilisateurs doivent fermer leurs positions dans les V2 Stability Pools de Liquity pour atténuer les risques associés au problème potentiel. Retirer les Actifs Collatéraux : Les utilisateurs peuvent toujours retirer leurs actifs collatéraux sans aucune perturbation. Suivre les Mises à Jour : Restez informé en suivant les communications officielles de l'équipe de Liquity concernant l'enquête et tout développement ultérieur. Conclusion L'avis du Liquity Stability Pool sert de rappel des risques inhérents aux plateformes de finance décentralisée (DeFi). Bien que l'équipe travaille diligemment pour résoudre la situation, les utilisateurs sont encouragés à faire preuve de prudence et à prendre des mesures proactives pour protéger leurs investissements. Au fur et à mesure que l'enquête progresse, d'autres mises à jour de l'équipe de Liquity seront cruciales pour les utilisateurs naviguant dans ce paysage incertain. Sources Le Liquity Stability Pool exhorte les utilisateurs à fermer leurs positions après que l'équipe a révélé un 'problème potentiel' | The Block, The Block.
0 0.0 28par ToTo BugelmanDébutant Sécurité
zkLend touché par une exploitation Starknet de 4,9 millions de dollars, offre une prime au hacker
Le protocole de prêt décentralisé zkLend a subi un revers important, perdant environ 4,9 millions de dollars lors d'une récente exploitation sur le réseau Starknet. Dans un geste inhabituel, le protocole a offert une prime au pirate dans l'espoir de récupérer les fonds volés avant une date limite spécifiée. Points Clés zkLend a perdu 4,9 millions de dollars en raison d'une exploitation de Starknet. Le protocole a offert une prime de 10 % au pirate pour le retour des fonds. Les fonds volés ont été blanchis via Ethereum en utilisant Railgun. Les experts en sécurité avertissent d'une potentielle augmentation des piratages crypto en 2025. Détails de l'Exploitation Le 12 février 2025, zkLend a été ciblé dans une attaque sophistiquée qui a entraîné la perte de près de 5 millions de dollars. Selon la société de sécurité blockchain Cyvers, les fonds volés ont été transférés vers Ethereum et ensuite blanchis via Railgun. Cependant, en raison des politiques du protocole, les fonds ont été retournés à l'adresse d'origine par Railgun, soulignant une faille potentielle dans le processus d'exploitation. Source: Cyvers Alerts En réponse à l'attaque, zkLend a publiquement reconnu les actions du pirate et a offert une prime de 10 %, soit environ 490 000 dollars, si les fonds restants sont retournés avant le 14 février 2025. Le protocole a déclaré : "Nous comprenons que vous êtes responsable de l'attaque d'aujourd'hui sur zkLend. Vous pouvez garder 10 % des fonds comme prime de chapeau blanc, et renvoyer les 90 % restants, soit exactement 3 300 ETH." Source: zkLend Mesures de Sécurité et Implications Futures L'équipe de zkLend collabore actuellement avec des sociétés de sécurité et les forces de l'ordre pour résoudre la situation. Ils ont averti le pirate que s'il ne répond pas avant la date limite spécifiée, ils prendront d'autres mesures pour traquer et poursuivre l'individu responsable de l'exploitation. Malgré une diminution de 44 % des piratages crypto d'une année sur l'autre en janvier 2025, le montant total volé dépassait encore 73 millions de dollars. Cet incident soulève des inquiétudes parmi les experts en sécurité quant à la possibilité d'une autre année d'activité de piratage significative, d'autant plus que 2,3 milliards de dollars ont été volés lors de 165 incidents en 2024. Le Paysage Changeant des Piratages Crypto Fait intéressant, certains pirates ont montré un changement de cœur après avoir volé de grandes sommes de cryptomonnaie. Dans un cas notable de mai 2024, un attaquant a retourné 71 millions de dollars de jetons Ether suite à une escroquerie de pollution de portefeuille qui a attiré une attention médiatique significative. Cet incident illustre la nature imprévisible des exploitations crypto et le potentiel de récupération dans certains cas. Mesures Préventives Pour lutter contre la montée des piratages crypto, des sociétés de sécurité blockchain comme Cyvers explorent des solutions innovantes. Une approche prometteuse est la validation des transactions hors chaîne, qui pourrait potentiellement prévenir jusqu'à 99 % des piratages crypto en simulant et en validant les transactions dans un environnement sécurisé hors chaîne. Cette stratégie proactive vise à renforcer la sécurité des plateformes de finance décentralisée (DeFi) et à protéger les utilisateurs contre de futures exploitations. Alors que le paysage crypto continue d'évoluer, l'incident de zkLend sert de rappel brutal des vulnérabilités qui existent au sein des protocoles décentralisés et de la bataille continue entre les mesures de sécurité et les acteurs malveillants dans l'espace des monnaies numériques. Sources zkLend perd 4,9 millions de dollars dans une exploitation Starknet, offre une prime au pirate, Cointelegraph.
0 0.0 22par ToTo BugelmanDébutant Sécurité
Four.Meme Platform Exploité : 183 000 $ perdus dans un incident sur la chaîne BNB
La plateforme de lancement de memecoin basée sur la chaîne BNB, Four.Meme, a récemment été victime d'une violation de sécurité significative, entraînant la perte d'environ 183 000 $ d'actifs numériques. L'incident, qui s'est produit le 11 février 2025, a soulevé des inquiétudes quant à la sécurité des plateformes de memecoin et aux implications plus larges pour l'industrie de la cryptomonnaie. Points clés Four.Meme a interrompu la création de nouveaux pools de liquidité suite à l'exploitation. La plateforme a assuré aux utilisateurs que les fonds internes restent sûrs et non affectés. L'incident met en évidence les défis de sécurité persistants dans l'espace des cryptomonnaies. Aperçu de l'exploitation Four.Meme a annoncé via les réseaux sociaux qu'elle subissait une attaque malveillante, incitant son équipe à prendre des mesures immédiates pour résoudre la situation. Selon la société de sécurité blockchain Peckshield, l'exploitation a ciblé la liquidité croissante des jetons meme, qui ont gagné en popularité ces derniers mois. Source: Four.Meme Malgré la violation, Four.Meme a rassuré ses utilisateurs que leurs fonds internes étaient sécurisés. Cependant, la perte de 183 000 $ est un rappel brutal des vulnérabilités qui existent au sein de l'écosystème des cryptomonnaies. Source: PeckShieldAlert L'état de la sécurité crypto L'incident chez Four.Meme fait partie d'une tendance plus large dans l'industrie de la cryptomonnaie, où les piratages et les exploitations continuent de saper la confiance des utilisateurs et des investisseurs. Bien qu'il y ait eu une diminution de 44 % des piratages de crypto d'une année sur l'autre en janvier 2025, le montant total volé dépassait encore 73 millions de dollars. En 2024, les pirates ont volé un montant stupéfiant de 2,3 milliards de dollars à travers 165 incidents, marquant une augmentation de 40 % par rapport à l'année précédente. Perte de fonds pour chaque vecteur d'attaque. Source: Cyvers La popularité récente de Four.Meme Four.Meme a attiré une attention significative suite à la montée rapide et à la chute de son jeton Test (TST). Le jeton TST a atteint une capitalisation boursière maximale de 489 millions de dollars le 9 février 2025, avant de chuter de plus de 50 % à une valorisation actuelle de 215 millions de dollars. Cette volatilité a été exacerbée par les promotions d'influenceurs et une brève mention dans une vidéo tutorielle de la chaîne BNB, qui n'était pas destinée à être une approbation. La montée en popularité du TST a conduit à des discussions sur le processus de cotation des jetons sur Binance, le co-fondateur Changpeng Zhao reconnaissant que le système présente des défauts pouvant entraîner de mauvaises performances peu après les cotations. Cela a incité Binance à réévaluer ses critères de cotation des jetons, en se concentrant sur le retour sur investissement potentiel, l'innovation et la performance du marché. Graphique de la capitalisation boursière TST/USD de tous les temps. Source: CoinMarketCap Conclusion L'exploitation de Four.Meme sert de rappel critique des défis de sécurité persistants auxquels l'industrie de la cryptomonnaie est confrontée. À mesure que la popularité des memecoins continue de croître, le risque d'attaques malveillantes augmente également. Les utilisateurs sont invités à rester vigilants et à donner la priorité à la sécurité lorsqu'ils interagissent avec les plateformes de cryptomonnaie. L'incident souligne la nécessité de mesures de sécurité renforcées et de transparence dans l'espace crypto pour favoriser la confiance et protéger les investisseurs. Sources La plateforme de memecoin de la chaîne BNB Four.Meme touchée par une exploitation de 183 000 $, Cointelegraph. La plateforme de memecoin de la chaîne BNB Four.Meme touchée par une exploitation de 183 000 $, StartupNews.fyi.
0 0.0 27par ToTo BugelmanDébutant.png) Sécurité
Attention : Liens de phishing découverts sur les pages de Memecoin de la République centrafricaine
Plusieurs agrégateurs de données de cryptomonnaies ont été découverts hébergeant des liens de phishing liés au controversé memecoin de la République centrafricaine (RCA). Cette découverte alarmante soulève des préoccupations importantes pour les investisseurs qui pourraient cliquer sans le savoir sur des liens malveillants en recherchant le jeton, qui a été initialement promu par le président du pays comme un moyen de soutenir le développement national. Points Clés Des liens de phishing ont été identifiés sur diverses plateformes associées au memecoin de la RCA. Le compte X officiel du président de la RCA, Faustin-Archange Touadéra, a été suspendu, et le site web du projet est actuellement hors ligne. Les experts en cybersécurité avertissent que les agrégateurs de crypto contrôlés par la communauté posent des risques de sécurité en raison de leurs politiques de modification ouverte. Liens de Phishing Découverts Les experts en cybersécurité ont signalé que plusieurs agrégateurs de données de cryptomonnaies, y compris CoinGecko, ont dirigé les utilisateurs vers des sites de phishing. Le memecoin de la RCA a attiré l'attention après que le compte X officiel du président Touadéra a affirmé que le gouvernement avait lancé un jeton expérimental visant à unir les gens et à soutenir le développement national. Cependant, le groupe Telegram du projet, qui était lié à partir de grands fournisseurs de données, a été trouvé contenant des liens malveillants. Après avoir été alerté par Scam Sniffer, CoinGecko a rapidement supprimé la référence à Telegram. Groupe Telegram Malveillant Le groupe Telegram associé au memecoin de la RCA, créé le 3 février, compte environ 2 000 abonnés. Initialement silencieux, le groupe a posté un message vague le 5 février, déclarant, "ca bientôt." Scam Sniffer a identifié un faux bot "Safeguard" au sein du groupe, qui est un outil de phishing connu. Ce n'est pas la première fois que de tels bots frauduleux ciblent les utilisateurs de crypto sur Telegram. Schémas de Phishing Plus Larges Les schémas de phishing liés au memecoin de la RCA s'étendent au-delà de Telegram. Un lien suspect a été découvert sur la plateforme de trading GMGNAI, qui a dirigé les utilisateurs vers une page Linktree au lieu d'un site officiel. Cette page comprenait un prétendu livestream sur la plateforme vidéo Kick, mais elle redirigeait les utilisateurs vers une fausse page CAPTCHA qui exécutait un code malveillant. Risques de Sécurité dans les Agrégateurs Contrôlés par la Communauté De nombreux agrégateurs de données de cryptomonnaies permettent aux membres de la communauté de modifier les informations liées aux jetons, ce qui peut entraîner des vulnérabilités de sécurité. Cette politique de modification ouverte signifie que l'entité qui a lancé le jeton peut ne pas toujours être responsable des informations affichées en ligne. Comme l'a noté Fun, le fondateur de Scam Sniffer, les risques de sécurité dépendent du processus de révision de ces plateformes. Les liens peuvent être modifiés après avoir passé les révisions initiales, rendant difficile pour les investisseurs de discerner les informations légitimes du contenu malveillant. Scepticisme Croissant L'annonce du memecoin de la RCA, qui a été postée depuis le compte vérifié du président, a suscité du scepticisme quant à sa légitimité. Certains rapports suggèrent que la promotion du jeton pourrait avoir impliqué un deepfake généré par IA. Ce scepticisme est renforcé par l'émergence d'autres comptes douteux prétendant être associés à des dirigeants africains de premier plan, compliquant encore plus la situation autour du memecoin de la RCA. Alors que le paysage des cryptomonnaies continue d'évoluer, les investisseurs sont invités à faire preuve de prudence et à mener des recherches approfondies avant de s'engager avec de nouveaux jetons, en particulier ceux liés à des personnalités ou des gouvernements de premier plan. Les récents incidents de phishing rappellent brutalement les dangers potentiels qui se cachent dans l'espace crypto, soulignant la nécessité de vigilance et de sensibilisation à la sécurité parmi les investisseurs. Sources Les pages d'information sur le memecoin de la République centrafricaine 'CAR' infestées de liens de phishing, Cointelegraph. Cet article a été rédigé avec l'assistance de l'IA pour recueillir des informations provenant de plusieurs sources fiables. Le contenu a été examiné et édité par notre équipe éditoriale afin de garantir sa précision et sa cohérence. Les opinions exprimées sont celles de l'auteur et ne reflètent pas nécessairement celles de EOS Support. Les sources d'information originales sont créditées chaque fois que cela est approprié et nécessaire. Cet article ne constitue pas un conseil financier.
0 0.0 26par BishopDébutant Sécurité
Annonce de vidéo suspecte suscite la controverse sur le nouveau Memecoin de la République centrafricaine
La République centrafricaine (RCA) a récemment lancé un nouveau memecoin, le présentant comme une initiative pour stimuler le développement national. Cependant, l'annonce suscite du scepticisme, notamment en raison d'une vidéo mettant en scène le président Faustion-Archange Touadera, qui a été signalée comme suspecte par des détecteurs de deepfake IA. Points Clés Le memecoin de la RCA a atteint une capitalisation boursière de 530 millions de dollars peu après son lancement. La vidéo d'annonce du président Touadera a soulevé des inquiétudes quant à son authenticité. La légitimité du memecoin est remise en question, avec des suggestions d'un possible piratage. Lancement du Memecoin Le 9 février 2025, le président Touadera a annoncé le lancement du memecoin officiel de la RCA via un post sur X (anciennement Twitter). Il a décrit l'initiative comme une "expérience" visant à renforcer la présence internationale du pays et à soutenir le développement national. Le memecoin a été lancé sur la plateforme Pump.fun basée sur Solana et a rapidement gagné en popularité, atteignant une capitalisation boursière d'environ 530 millions de dollars. Inquiétudes sur l'Authenticité de la Vidéo Malgré l'enthousiasme initial, l'annonce a été accueillie avec scepticisme. Au moins deux outils de détection de deepfake IA ont signalé la vidéo du président Touadera comme suspecte. Un outil a indiqué une probabilité de 82% que la vidéo ait été manipulée, suscitant des inquiétudes quant à l'authenticité de l'annonce. Résultats de Détection: Deepware: Signalée comme suspecte. Avatrify: Aucun problème détecté. Questions sur la Légitimité Les sceptiques ont soulevé d'autres questions concernant la légitimité du memecoin. Certains pensent que l'annonce pourrait être le résultat d'un piratage sophistiqué du compte officiel du président. Notamment, le domaine pour le memecoin a été enregistré seulement trois jours avant l'annonce, ce qui a conduit à des spéculations sur les motivations derrière le lancement. Inquiétudes Soulevées par les Experts: Le processus d'enregistrement du domaine du memecoin semblait non professionnel. L'annonce a été faite à minuit heure locale, ce que certains trouvent inhabituel. Le tweet était uniquement en anglais, bien que le français soit la langue officielle de la RCA. Comptes Suspendus et Problèmes en Cours Ajoutant à la controverse, le compte officiel X dédié au memecoin, @Carmeme_news, a été suspendu. Le président Touadera a déclaré qu'il travaillait avec X pour rétablir le compte. Cet incident fait suite à une série de piratages ciblant les comptes officiels de personnalités publiques et d'organisations, compliquant encore la situation. Tokenomics et Distribution Les tokenomics du memecoin de la RCA ont également été scrutés. Selon les données de DexScreener, la distribution du token semble concentrée, avec des portions significatives détenues dans quelques portefeuilles. Notamment, 33,31% de l'offre totale est contenue dans un portefeuille, tandis que 25% sont détenus dans un autre. Cependant, l'allocation promise pour la liquidité n'a pas encore été ajoutée à un pool de liquidité. Distribution des Tokens: 33,31%: Un portefeuille 25%: Un autre portefeuille 9,81%: Troisième portefeuille 8,39%: Quatrième portefeuille Conclusion Le lancement du memecoin de la République centrafricaine a suscité une controverse significative, avec des questions entourant l'authenticité de l'annonce et la légitimité du token lui-même. À mesure que la situation évolue, un examen plus approfondi est attendu de la part de la communauté crypto et des organismes de réglementation. Les tentatives précédentes de la RCA d'intégrer la cryptomonnaie dans son économie, y compris l'adoption du Bitcoin comme monnaie légale, ajoutent une autre couche de complexité à cette histoire en cours. Sources La vidéo de la République centrafricaine signalée comme 'suspecte' alors que le token atteint 527 millions de dollars, Cointelegraph.
0 0.0 29par ToTo BugelmanDébutant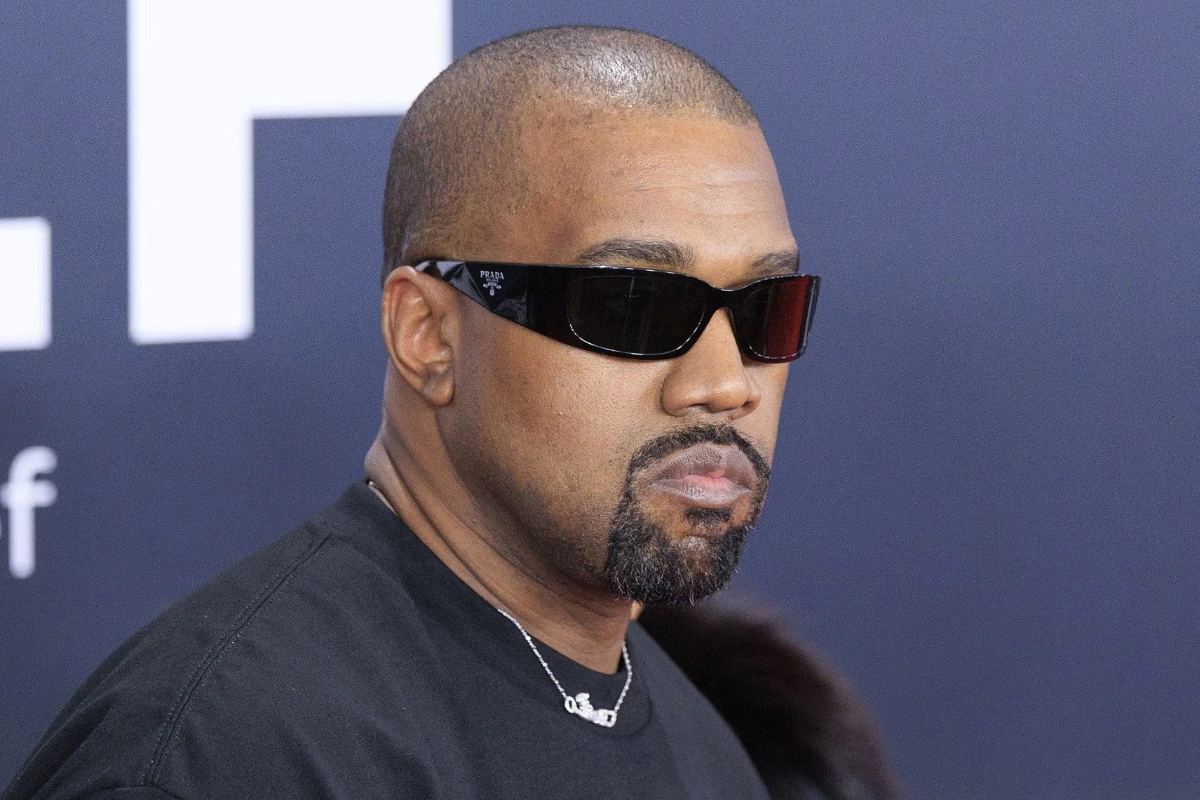 Sécurité
Kanye West refuse une offre de promotion d'escroquerie crypto de 2 millions de dollars
Dans un tournant surprenant des événements, Kanye West, désormais connu sous le nom de Ye, a publiquement rejeté une offre lucrative de 2 millions de dollars pour promouvoir un projet de cryptomonnaie qui a été qualifié d'escroquerie. Cette décision met en lumière les problèmes persistants dans le domaine des cryptomonnaies, où les escroqueries et les schémas frauduleux sont de plus en plus fréquents. Points Clés Kanye West a refusé une offre de 2 millions de dollars pour promouvoir un projet crypto. Le projet a été identifié comme une escroquerie par diverses sources. La décision de Ye reflète une prise de conscience croissante des risques associés aux promotions de cryptomonnaies. L'Offre et Son Rejet Récemment, Ye a été approché avec une proposition d'endosser un projet de cryptomonnaie qui promettait des rendements significatifs. L'offre, s'élevant à 2 millions de dollars, était alléchante, surtout compte tenu de l'influence de l'artiste dans l'industrie du divertissement. Cependant, après une enquête plus approfondie, il est devenu clair que le projet n'était pas légitime. L'équipe de Ye a effectué une diligence raisonnable et a découvert que la cryptomonnaie en question avait été signalée par plusieurs organisations de surveillance comme une escroquerie. Cela a poussé l'artiste à rejeter l'offre sans hésitation, soulignant son engagement envers l'intégrité et l'authenticité dans ses endossements. Source: Ye/Kanye West Le Paysage des Cryptomonnaies Le marché des cryptomonnaies a été entaché par de nombreuses escroqueries et activités frauduleuses, entraînant des pertes financières importantes pour les investisseurs. Voici quelques points clés concernant l'état actuel du paysage crypto : Augmentation des Escroqueries : Les rapports indiquent une augmentation des escroqueries, avec de nombreux projets promettant des rendements irréalistes. Surveillance Réglementaire : Les gouvernements et les organismes de réglementation intensifient leur surveillance des projets de cryptomonnaies pour protéger les investisseurs. Prise de Conscience Publique : Il y a une prise de conscience croissante parmi les célébrités et les influenceurs des risques de promouvoir des projets douteux. L'Influence et la Responsabilité de Ye En tant que figure éminente dans les industries de la musique et de la mode, les décisions de Ye ont du poids. Son rejet de la promotion de l'escroquerie sert de rappel aux autres influenceurs de l'importance de vérifier les projets avant de les endosser. Le potentiel de gain financier doit être équilibré avec des considérations éthiques et la responsabilité de protéger les fans et les abonnés des escroqueries. Sources Kanye West affirme avoir rejeté une offre de 2 millions de dollars pour promouvoir une arnaque aux crypto-monnaies, Cointelegraph.
0 0.0 21par ToTo BugelmanDébutant Sécurité
Les utilisateurs de Phantom Wallet sous siège : les attaquants de phishing frappent avec de fausses mises à jour
Les attaquants de phishing ciblent de plus en plus les utilisateurs du portefeuille Phantom, un portefeuille crypto populaire basé sur Solana, en utilisant des tactiques trompeuses qui imitent les demandes de mise à jour légitimes. Cette tendance alarmante a suscité des inquiétudes parmi les utilisateurs alors que les escrocs tentent de voler des clés privées via de fausses fenêtres contextuelles. Points Clés Les escrocs utilisent de fausses fenêtres contextuelles de mise à jour pour tromper les utilisateurs du portefeuille Phantom. Les victimes peuvent, sans le savoir, fournir leurs phrases de récupération, donnant ainsi aux escrocs accès à leurs portefeuilles. Les utilisateurs sont conseillés de vérifier les URL et de surveiller les comportements du navigateur pour identifier les tentatives de phishing. La Nature de l'Attaque L'attaque de phishing implique que les escrocs se connectent à de vrais portefeuilles Phantom et présentent aux utilisateurs une demande de signature d'« extension de mise à jour » frauduleuse. Si les utilisateurs approuvent cette demande, ils sont ensuite invités à entrer leur phrase de récupération. Cette information critique, si elle est fournie, permet aux escrocs d'accéder pleinement au portefeuille, pouvant potentiellement le vider de ses fonds. Fausses demandes de signature d'extension de mise à jour sur Phantom. Source: Scam Sniffer Fin janvier, Scam Sniffer, une plateforme de détection d'escroqueries web3, a alerté les utilisateurs de Phantom sur des fenêtres contextuelles similaires sur des sites Web malveillants qui ressemblent étroitement à l'interface de Phantom. Ces fenêtres contextuelles visent à tromper les utilisateurs pour qu'ils saisissent leurs phrases de récupération de portefeuille sous couvert d'une demande de connexion. Pop-ups sur des sites Web malveillants. Source: Scam Sniffer Identifier les Fenêtres Contextuelles Malveillantes Pour aider les utilisateurs à se protéger, Scam Sniffer a fourni plusieurs conseils pour identifier les fenêtres contextuelles malveillantes : Fonctionnalité du Clic Droit : Les vraies fenêtres contextuelles de Phantom permettent le clic droit, tandis que les pages de phishing bloquent généralement cette action. Vérification de l'URL : Les vraies fenêtres contextuelles de Phantom incluront « chrome-extension » dans l'URL, un détail que les pages d'escroquerie ne peuvent pas reproduire. Comportement de la Fenêtre : Les vraies fenêtres contextuelles de Phantom se comportent comme des fenêtres système, permettant aux utilisateurs de les minimiser, maximiser et redimensionner. En revanche, les fausses fenêtres contextuelles sont confinées dans l'onglet du navigateur. La Popularité Croissante du Portefeuille Phantom Malgré les menaces de phishing, l'utilisation du portefeuille Phantom continue d'augmenter, stimulée par la popularité croissante des memecoins basés sur Solana. Des rapports récents indiquent que les revenus de Phantom sur 24 heures provenant des frais ont atteint environ 470 000 $, dépassant ceux de Coinbase Wallet. Le 19 janvier, les revenus quotidiens de Phantom ont atteint un sommet historique de 3,6 millions de dollars. Phantom a également signalé une croissance significative du nombre d'utilisateurs, revendiquant plus de 10 millions d'utilisateurs actifs mensuels et plus de 850 millions de transactions totales en 2024. Le 6 février, la plateforme a élargi ses offres en lançant le support multicurrency pour 16 devises différentes. Développements Récents et Financement En janvier, Phantom a annoncé une levée de fonds réussie de série C, levant 150 millions de dollars dirigée par les grandes sociétés de capital-risque Sequoia Capital et Paradigm. Cette levée de fonds a évalué l'entreprise à un impressionnant 3 milliards de dollars. De plus, Phantom a récemment abordé les rumeurs concernant un éventuel largage de jetons, clarifiant qu'il n'est pas actuellement en préparation. Conclusion À mesure que le paysage crypto évolue, les tactiques employées par les escrocs évoluent également. Les utilisateurs du portefeuille Phantom doivent rester vigilants contre les tentatives de phishing, en s'assurant de vérifier les demandes et de protéger leurs informations sensibles. Avec la montée en popularité de Phantom, la nécessité d'une sensibilisation accrue à la sécurité est plus critique que jamais. Sources Les attaquants de phishing ciblent les utilisateurs du portefeuille Phantom avec de fausses fenêtres contextuelles de mise à jour, Cointelegraph.
0 0.0 24par ToTo BugelmanDébutant Sécurité
Confrontation Juridique : Un Cabinet d'Avocats Exige que Pump.fun Retire Plus de 200 Memecoins
La plateforme de création de memecoins basée sur Solana, Pump.fun, fait face à une action en justice de la part de Burwick Law et Wolf Popper, qui ont émis une lettre de cessation et d'abstention exigeant la suppression de plus de 200 jetons qui enfreindraient prétendument leur propriété intellectuelle. Les cabinets d'avocats affirment que ces jetons ont été créés en utilisant leurs noms, logos et même les noms de leurs employés, soulevant de sérieuses préoccupations quant à l'utilisation abusive de leur marque. Points Clés Burwick Law et Wolf Popper ont envoyé une lettre de cessation et d'abstention à Pump.fun. La lettre exige la suppression de plus de 200 memecoins qui utiliseraient prétendument la propriété intellectuelle des cabinets. Les cabinets d'avocats affirment que ces jetons sont utilisés pour intimider les clients et perturber les litiges en cours. Un recours collectif a été déposé contre Pump.fun, alléguant des violations de la loi sur les valeurs mobilières. Contexte de l'Affaire Le 5 février, Burwick Law a annoncé via les réseaux sociaux qu'ils avaient, avec Wolf Popper, engagé une action en justice contre Pump.fun. La lettre de cessation et d'abstention cible spécifiquement des jetons tels que "Dog Shit Going NoWhere (DOGSHIT2)" qui auraient prétendument usurpé l'identité des cabinets d'avocats par l'utilisation non autorisée de leurs logos et noms. Max Burwick, associé directeur chez Burwick Law, a déclaré que depuis le dépôt d'un recours collectif la semaine précédente, plus de 200 jetons enfreignant leur propriété intellectuelle ont été créés par les utilisateurs de Pump.fun. Cette situation a suscité des inquiétudes quant aux risques financiers et juridiques potentiels pour le public. Allégations Contre Pump.fun La lettre de cessation et d'abstention expose plusieurs allégations sérieuses contre Pump.fun : Utilisation Non Autorisée de la PI : Les jetons en question ont utilisé les noms et logos de Burwick Law et Wolf Popper sans autorisation. Tactiques d'Intimidation : Les cabinets d'avocats allèguent que certains jetons usurpent l'identité de leurs clients, ce qu'ils considèrent comme une tentative de les intimider et d'interférer avec les litiges en cours. Capacité Technique : Burwick Law affirme que Pump.fun a les moyens techniques de supprimer ces jetons contrefaits mais a choisi de ne pas le faire. Implications Juridiques La bataille juridique s'est intensifiée lorsque Burwick Law et Wolf Popper ont déposé un recours collectif proposé le 30 janvier. Le procès affirme que chaque jeton créé par Pump.fun constitue une valeur mobilière non enregistrée, dont la plateforme aurait tiré près de 500 millions de dollars de frais. Le procès cherche à obtenir : L'annulation de tous les achats de jetons. Des dommages-intérêts pour les investisseurs affectés. La couverture des frais de litige. Impact sur le Marché La controverse entourant Pump.fun a coïncidé avec une augmentation de son utilisation, qui a récemment atteint un sommet historique de 3,3 milliards de dollars en volume de transactions hebdomadaire. Ce pic a été attribué au lancement de divers memecoins, y compris ceux associés à la famille Trump, qui ont attiré une attention significative des investisseurs. Conclusion Alors que les procédures judiciaires se déroulent, les implications pour Pump.fun et le marché plus large des memecoins restent à voir. L'affaire met en lumière les défis continus des droits de propriété intellectuelle dans le monde en évolution rapide de la cryptomonnaie et de la technologie blockchain. Les parties prenantes de l'espace crypto suivront de près l'évolution de cette situation, en particulier en ce qui concerne les précédents juridiques qu'elle pourrait établir pour les futurs cas impliquant des actifs numériques. Sources Le cabinet d'avocats demande à Pump.fun de supprimer plus de 200 memecoins utilisant sa PI, Cointelegraph.
0 0.0 20par ToTo BugelmanDébutant Sécurité
Un compte Jupiter DEX piraté, les traders perdent des millions
Dans un tournant choquant des événements, l'agrégateur d'échange décentralisé (DEX) basé sur Solana, Jupiter, a subi une violation de sécurité significative lorsque son compte X a été piraté. L'incident a conduit à la promotion d'un memecoin frauduleux, $MEOW, entraînant des pertes financières substantielles pour les traders en quelques minutes. Source: Jupiter Mobile Points Clés Le compte X de Jupiter a été compromis, promouvant de faux memecoins. Les traders auraient perdu des millions de dollars à cause de l'escroquerie. L'incident soulève de sérieuses préoccupations concernant la sécurité dans l'espace crypto. Le Piratage se Déroule Le 5 février 2025, le compte principal de Jupiter sur la plateforme de médias sociaux X a été piraté, l'attaquant utilisant le compte pour promouvoir un faux memecoin nommé $MEOW. Ce jeton semblait être nommé d'après l'un des cofondateurs de Jupiter, Meow, ce qui ajoutait une couche de tromperie à l'escroquerie. Les messages du pirate se sont rapidement répandus sur la plateforme, induisant les traders en erreur en leur faisant croire à la légitimité du jeton. De nombreux utilisateurs ont signalé qu'ils avaient perdu leurs jetons Solana à la suite directe du piratage, certains affirmant des pertes s'élevant à des millions de dollars en quelques minutes. Réponse Immédiate En réponse à la violation, Jupiter Mobile a émis un avertissement à ses utilisateurs, les conseillant de ne pas cliquer sur des liens suspects. Malgré ces efforts, le pirate a continué à publier sur un autre jeton douteux, $DCOIN, compliquant davantage la situation. L'équipe de Jupiter travaille actuellement pour reprendre le contrôle de leur compte compromis, mais selon les dernières mises à jour, le compte reste sous le contrôle du pirate. Cela a conduit à des critiques généralisées de la part de la communauté crypto, en particulier concernant les mesures de sécurité en place pour les plateformes gérant des montants significatifs de liquidités. Réaction de la Communauté L'incident a suscité l'indignation parmi les traders et les investisseurs. Notamment, un investisseur crypto de premier plan connu sous le nom de Beanie a exprimé son incrédulité quant à la façon dont une plateforme gérant des milliards de liquidités pouvait ne pas sécuriser ses comptes de médias sociaux. Ce sentiment reflète une préoccupation croissante au sein de la communauté crypto concernant les vulnérabilités qui existent dans les plateformes de finance décentralisée (DeFi). Implications pour l'Espace Crypto Cette violation sert de rappel brutal des risques potentiels associés au trading sur le marché crypto. À mesure que les échanges décentralisés continuent de gagner en popularité, le besoin de mesures de sécurité robustes devient de plus en plus critique. Le piratage de Jupiter souligne l'importance de la vigilance parmi les traders et la nécessité pour les plateformes de mettre en œuvre des protocoles de sécurité plus solides pour protéger leurs utilisateurs. À mesure que la situation évolue, il reste à voir comment Jupiter abordera les retombées de cet incident et quelles mesures seront prises pour prévenir des occurrences similaires à l'avenir. La communauté crypto observe de près, espérant une résolution rapide et des normes de sécurité améliorées à tous les niveaux. Sources Solana’s Jupiter DEX Hacked! Traders Lose Millions in Scam, Coinpedia. Solana DEX aggregator Jupiter’s X account hacked, promotes fake memecoin | The Block, The Block.
0 0.0 22par ToTo BugelmanDébutant Sécurité
Un projet crypto ukrainien promettant des rendements de 1045% déclaré peu fiable
Dans un mouvement significatif, la Commission nationale des valeurs mobilières et du marché boursier de l'Ukraine (NCSM) a ajouté un projet crypto promettant un rendement annuel étonnant de 1045% à sa liste de schémas d'investissement peu fiables. Cette décision reflète les préoccupations croissantes concernant la sécurité et la légitimité de certains projets de cryptomonnaie opérant dans le pays. Points Clés La NCSM a identifié neuf projets d'investissement comme peu fiables, y compris ceux liés à la cryptomonnaie et au minage. Le projet Forhbw accepte des dépôts allant de 150 $ à 10 000 $, promettant des rendements quotidiens. CryptoKeying propose des contrats de minage avec des rendements quotidiens élevés et des bonus de parrainage. Trust Capital prétend être un fonds d'investissement en cryptomonnaie avec un rendement annuel extraordinaire. La NCSM avertit les investisseurs des risques associés aux entreprises non réglementées en Ukraine. Aperçu Des Projets Peu Fiables L'annonce récente de la NCSM comprenait plusieurs projets qui ont soulevé des drapeaux rouges parmi les régulateurs. Voici quelques-uns des projets notables listés : Forhbw : Accepte des dépôts de 150 $ à 10 000 $, promettant un revenu quotidien. CryptoKeying : Vend des contrats de minage avec un accord de 30 jours au prix de 28 000 $, prétendant des gains quotidiens de 526,4 $. AvangardBroker : Promeut son propre logiciel, prétendument basé sur l'intelligence artificielle, avec des processus de transaction de cryptomonnaie simplifiés. Trust Capital : Se présente comme un fonds d'investissement en cryptomonnaie, vantant un rendement annuel revendiqué dépassant 1045% pour 2024. Autres Projets : D'autres noms sur la liste incluent Industrial Trading, Buleto, AI Auto Sale et GenesisFX. Préoccupations Réglementaires La NCSM a réitéré l'importance de la prudence lors de l'investissement dans des entreprises qui opèrent sans surveillance réglementaire en Ukraine. La liste de la commission contient désormais 401 entrées, soulignant le nombre croissant de schémas d'investissement douteux. Cet avertissement intervient à la suite d'actions précédentes prises par la NCSM, qui comprenaient l'ajout de projets crypto offrant des bonus d'inscription à la liste des activités suspectes. La Banque nationale d'Ukraine a également été active dans la lutte contre les pratiques de prêt illégales associées aux services de cryptomonnaie. Conclusion L'inclusion du projet crypto avec un rendement promis de 1045% dans la liste peu fiable de la NCSM sert de rappel frappant pour les investisseurs de mener des recherches approfondies et de faire preuve de prudence. Alors que le paysage de la cryptomonnaie continue d'évoluer, les organismes de réglementation intensifient leurs efforts pour protéger les investisseurs contre les escroqueries potentielles et les schémas frauduleux. Les investisseurs sont encouragés à rester vigilants et informés des risques associés aux opportunités d'investissement non réglementées dans l'espace crypto. Sources En Ukraine, un projet crypto « avec un rendement annuel de 1045% » a été inclus dans la liste des projets non fiables, ForkLog.
0 0.0 26par ToTo BugelmanDébutant Sécurité
Alerte Malware : Menace de Vol de Cryptomonnaie Détectée dans les Kits de Développement d'Applications
Des découvertes récentes par Kaspersky Labs ont révélé une menace de sécurité significative sous la forme d'un malware voleur de crypto intégré dans des kits de développement logiciel pour applications Android et iOS. Ce malware, connu sous le nom de SparkCat, est capable de scanner les images des utilisateurs pour extraire des phrases de récupération de portefeuille crypto sensibles, posant un risque sérieux pour la sécurité financière des utilisateurs. Points Clés Type de Malware : SparkCat, un malware voleur de crypto, cible les applications Android et iOS. Fonctionnalité : Il utilise la reconnaissance optique de caractères (OCR) pour scanner les images à la recherche de phrases de récupération de portefeuille crypto. Méthode d'Infection : Le malware est déguisé en module d'analyse au sein d'applications légitimes et fausses. Prévalence : Estimé à 242 000 téléchargements depuis son activation en mars, affectant principalement les utilisateurs en Europe et en Asie. Anonymat du Développeur : L'origine du malware reste floue, avec des liens potentiels avec des développeurs sinophones. Aperçu du Malware Les analystes de Kaspersky Sergey Puzan et Dmitry Kalinin ont rapporté que le malware SparkCat infecte les appareils via des kits de développement logiciel malveillants. Une fois installé, il utilise la technologie OCR pour rechercher des images contenant des mots-clés spécifiques liés aux phrases de récupération de portefeuille crypto. Cette capacité permet aux attaquants de prendre le contrôle total des portefeuilles des victimes, entraînant un vol potentiel de fonds. Comment le Malware Opère Infection : Le malware est intégré dans des kits de création d'applications, qui sont utilisés pour développer des applications pour le Google Play Store et l'Apple App Store. Processus de Scanning : SparkCat scanne la galerie d'images de l'appareil à la recherche de phrases de récupération en utilisant l'OCR, qui peut extraire du texte des images. Vol de Données : En plus des phrases de récupération, le malware peut également accéder à d'autres données personnelles, y compris les messages et les mots de passe stockés dans les captures d'écran. Recommandations pour les Utilisateurs Kaspersky conseille aux utilisateurs de prendre les précautions suivantes pour se protéger de ce malware : Évitez de Stocker des Informations Sensibles : Ne gardez pas de phrases de récupération ou de mots de passe dans les captures d'écran ou la galerie du téléphone. Utilisez des Gestionnaires de Mots de Passe : Stockez les informations sensibles de manière sécurisée en utilisant un gestionnaire de mots de passe réputé. Supprimez les Applications Suspectes : Désinstallez toute application qui semble suspecte ou a été signalée comme infectée. Distribution et Impact du Malware Le malware SparkCat a été trouvé dans de nombreuses applications sur les deux magasins d'applications, avec des fonctionnalités qui le rendent difficile à détecter. Il utilise le langage de programmation Rust, qui est peu commun dans les applications mobiles, et emploie des techniques d'obfuscation pour échapper à l'analyse. Le rapport de Kaspersky indique que le malware a été téléchargé environ 242 000 fois depuis son apparition, avec un accent sur les utilisateurs en Europe et en Asie. La méthode exacte de l'intégration du malware dans ces applications reste incertaine, soulevant des préoccupations concernant les vulnérabilités de la chaîne d'approvisionnement dans le développement d'applications. Un utilisateur victime du malware a laissé un avis sur Google sur la page des applications. Source: Kaspersky Labs Conclusion La découverte du malware SparkCat souligne les risques continus associés aux applications mobiles et l'importance de la cybersécurité à l'ère numérique. Les utilisateurs sont invités à rester vigilants et à adopter les meilleures pratiques pour protéger leurs informations personnelles et financières contre les menaces potentielles. Alors que le paysage des cybermenaces continue d'évoluer, rester informé et proactif est essentiel pour maintenir la sécurité dans le monde de plus en plus interconnecté de la technologie mobile. Sources Malware voleur de crypto trouvé dans des kits de création d'applications Android et iOS : Kaspersky, Cointelegraph.
0 0.0 27par ToTo BugelmanDébutant Sécurité
Les escroqueries par hameçonnage en crypto-monnaies volent plus de 10 millions de dollars en janvier 2025
En janvier 2025, les escroqueries par hameçonnage dans le domaine des cryptomonnaies ont entraîné une perte stupéfiante de 10,25 millions de dollars, touchant plus de 9 200 victimes. Cela marque une baisse significative par rapport aux pertes de décembre qui s'élevaient à 23,58 millions de dollars, mais les tactiques évolutives des escrocs représentent une menace continue pour les utilisateurs de cryptomonnaies. Source: Scam Sniffer Points Clés Pertes Totales : 10,25 millions de dollars drainés des victimes en janvier. Nombre de Victimes : Plus de 9 220 personnes touchées. Utilisateurs d'Ethereum Ciblés : Plus de 80 % des pertes provenaient des utilisateurs d'Ethereum. Tactiques Évolutives : Les escrocs utilisent des méthodes plus sophistiquées, y compris des logiciels malveillants et l'ingénierie sociale. Aperçu des Escroqueries par Hameçonnage Selon un rapport de Scam Sniffer, la majorité des pertes en janvier ont été attribuées aux utilisateurs d'Ethereum, qui ont perdu plus de 8,6 millions de dollars. D'autres plateformes affectées incluent BNB Chain et Arbitrum, avec des pertes de 710 000 dollars et 572 000 dollars, respectivement. Le rapport souligne que les attaques par logiciels malveillants ont considérablement contribué à ces pertes, avec des incidents notables tels que l'exploitation Uniswap Permit2, qui à elle seule a siphonné 1 million de dollars. Types d'Attaques Le rapport décrit plusieurs types de tactiques de hameçonnage qui ont émergé : Usurpation de Simulation de Transaction : Cette méthode trompe les utilisateurs en les incitant à autoriser des transferts malveillants en manipulant les états sur la chaîne. Une victime a perdu 143,45 ETH, évalués à environ 460 895 dollars, par cette tactique. Faux Scams de Sauvegarde : Ces escroqueries ont augmenté de plus de 2 000 % depuis novembre 2024, où les attaquants infiltrent des communautés crypto légitimes sur des plateformes comme Telegram. Les victimes sont attirées dans des groupes frauduleux et interagissent avec de faux bots et des plateformes de trading contrefaites. Attaques par Logiciels Malveillants : Les attaques par logiciels malveillants sont devenues de plus en plus courantes, avec de fausses fenêtres contextuelles Phantom ciblant les utilisateurs de Solana pour extraire des informations sensibles comme les phrases de récupération. Impact sur les Utilisateurs L'impact de ces escroqueries est profond, non seulement en termes de perte financière mais aussi en termes d'érosion de la confiance au sein de la communauté crypto. Les utilisateurs sont invités à rester vigilants et à adopter les meilleures pratiques pour protéger leurs actifs. Certaines mesures recommandées incluent : Activer l'Authentification à Deux Facteurs (2FA) : Utilisez toujours la 2FA sur les comptes pour ajouter une couche de sécurité supplémentaire. Vérifier les Liens et Sources : Soyez prudent avec les messages non sollicités et vérifiez l'authenticité des liens avant de cliquer. S'informer : Restez informé des dernières tactiques de hameçonnage et escroqueries pour mieux reconnaître les menaces potentielles. Conclusion Alors que le paysage des cryptomonnaies continue d'évoluer, il en va de même pour les tactiques employées par les escrocs. La perte de 10,25 millions de dollars en janvier sert de rappel brutal pour les utilisateurs de rester vigilants et proactifs dans la protection de leurs actifs numériques. Avec la montée des escroqueries par hameçonnage sophistiquées, l'éducation et la sensibilisation sont essentielles pour naviguer en toute sécurité dans l'espace crypto. Sources Les escroqueries par hameçonnage dans le domaine des cryptomonnaies ont drainé 10,25 millions de dollars en janvier, CryptoSlate.
0 0.0 30par ToTo BugelmanDébutant Sécurité
Coinbase fait face à des allégations de négligence en matière de sécurité coûtant des millions aux utilisateurs
Coinbase, l'une des principales plateformes d'échange de cryptomonnaies, est sous le feu des critiques pour avoir prétendument négligé les mesures de sécurité qui auraient coûté à ses utilisateurs plus de 300 millions de dollars par an. Les enquêteurs ZachXBT et tanuki42 ont soulevé des préoccupations concernant la gestion par la plateforme des vulnérabilités de sécurité et des escroqueries, qui ont entraîné des pertes financières importantes pour ses clients. Source: tanuki42 Points Clés Les utilisateurs de Coinbase ont perdu plus de 65 millions de dollars en seulement deux mois en raison de failles de sécurité. Les pertes annuelles attribuées aux escroqueries pourraient dépasser 300 millions de dollars. Les enquêteurs affirment que la plateforme n'a pas résolu les problèmes de sécurité en cours. Allégations de Négligence en Matière de Sécurité Les allégations proviennent d'un rapport des enquêteurs indépendants en cryptomonnaie ZachXBT et tanuki42, qui affirment que Coinbase n'a pas suffisamment traité les vulnérabilités de sécurité qui ont permis aux escrocs d'exploiter sa plateforme. Selon leurs conclusions, les utilisateurs ont perdu plus de 65 millions de dollars en décembre 2024 et janvier 2025 seulement, les pertes réelles étant probablement beaucoup plus élevées en raison des incidents non signalés. ZachXBT a déclaré : "Notre chiffre est probablement bien inférieur au montant réel volé car nos données étaient limitées à mes messages privés et aux vols que nous avons découverts sur la blockchain, ce qui ne tient pas compte des tickets de support Coinbase et des rapports de police auxquels nous n'avons pas accès." L'Impact des Escroqueries Les enquêteurs ont souligné que les utilisateurs de Coinbase ont collectivement perdu plus de 300 millions de dollars en un an en raison d'escroqueries par ingénierie sociale. Bon nombre de ces escroqueries auraient été orchestrées par des acteurs malveillants basés en Inde, ciblant spécifiquement les clients basés aux États-Unis. Coinbase a conseillé aux utilisateurs de ne pas utiliser de réseaux privés virtuels (VPN) pour éviter d'être signalés par son système de sécurité interne. Cependant, les enquêteurs ont souligné que les escrocs bloquent souvent les VPN sur les sites de phishing, indiquant un échec de la part de Coinbase à comprendre les véritables défis de sécurité. Source: ZachXBT Problèmes de Sécurité Persistants ZachXBT et tanuki42 ont noté que Coinbase n'a pas résolu plusieurs incidents de sécurité en cours, notamment : Exploits liés à des clés API obsolètes. Bugs associés aux codes de vérification. Le blanchiment de fonds volés. Les enquêteurs ont critiqué Coinbase pour avoir sous-déclaré les adresses de vol dans les outils de conformité populaires et pour avoir fourni un support client inadéquat, en particulier pour les utilisateurs en dehors des fuseaux horaires américains. ZachXBT a souligné l'urgence pour Coinbase de mettre en œuvre des changements, déclarant : "Coinbase doit de toute urgence apporter des changements car de plus en plus d'utilisateurs se font escroquer pour des dizaines de millions chaque mois." Informations des Escrocs Dans une interaction révélatrice, un escroc ciblant les utilisateurs de Coinbase a révélé qu'ils gagnent un minimum de cinq chiffres par semaine en exploitant la plateforme. Cet individu cible spécifiquement les personnes ayant au moins 50 000 dollars d'actifs, indiquant une approche calculée de leurs activités frauduleuses. Nick Neuman, co-fondateur et PDG d'un fournisseur de solutions de conservation autonome de Bitcoin, a partagé son expérience avec un escroc se faisant passer pour un agent de support Coinbase. L'escroc a affirmé : "Nous gagnons un minimum de cinq chiffres par semaine. Nous avons atteint 35 000 dollars il y a deux jours ; nous le faisons pour une raison ; il y a de l'argent à gagner." Conclusion Les allégations contre Coinbase soulèvent des préoccupations importantes concernant la sécurité des plateformes d'échange de cryptomonnaies et l'impact financier potentiel sur les utilisateurs. Alors que le paysage crypto continue d'évoluer, la nécessité de mesures de sécurité robustes et d'un support client réactif devient de plus en plus critique. La gestion de ces allégations par Coinbase sera étroitement surveillée par les utilisateurs et les experts de l'industrie. Sources Coinbase accusé de négliger la sécurité, coûtant aux utilisateurs jusqu'à 300 millions de dollars par an, Cointelegraph. BTCUSD - Coinbase accusé de négliger la sécurité, coûtant aux utilisateurs jusqu'à 300 millions de dollars par an, mx.advfn.com.
0 0.0 30par ToTo BugelmanDébutant Sécurité
Les liens controversés du cabinet d'avocats avec le Memecoin de 23 millions de dollars au milieu d'une bataille juridique
Une récente bataille juridique a pris une tournure inattendue alors qu'un cabinet d'avocats, connu pour avoir poursuivi la plateforme de memecoin Pump.fun, est maintenant lié à un memecoin controversé appelé DOGSHIT2. Ce jeton, qui affichait autrefois une capitalisation boursière de plus de 23 millions de dollars, a suscité des interrogations dans la communauté des cryptomonnaies en raison de ses origines douteuses et du moment de son lancement. Points Clés Le cabinet d'avocats Burwick Law et Wolf Popper ont intenté un recours collectif contre Pump.fun, alléguant que les jetons qu'il a créés sont des titres non enregistrés. On pense que le memecoin DOGSHIT2 a été lancé par le même cabinet d'avocats pour soutenir son dossier juridique. À son apogée, DOGSHIT2 a atteint une capitalisation boursière de 23 millions de dollars, mais a depuis chuté à environ 2,4 millions de dollars. Contexte du Procès Le 30 janvier, des investisseurs ont déposé un recours collectif proposé contre Pump.fun, affirmant que la plateforme avait généré près de 500 millions de dollars de frais à partir de titres non enregistrés. Le procès a été mené par Burwick Law et Wolf Popper, deux cabinets d'avocats américains actifs dans le domaine des cryptomonnaies. L'Émergence de DOGSHIT2 Peu de temps après le dépôt du procès, le memecoin DOGSHIT2 a gagné du terrain sur le marché. Les observateurs ont noté que l'adresse de portefeuille associée à DOGSHIT2 correspondait à celle référencée dans les documents judiciaires, ce qui a conduit à des spéculations selon lesquelles les cabinets d'avocats étaient derrière la création du jeton. Le memecoin a été lancé le 31 octobre 2022, et sa cotation comprenait un avertissement conseillant aux investisseurs potentiels de ne pas l'acheter. Performance du Marché DOGSHIT2 a connu une montée en flèche de sa valeur suite à l'annonce du procès. À son apogée le 31 janvier, la capitalisation boursière du jeton a dépassé 23 millions de dollars. Cependant, il a depuis connu une baisse significative, étant actuellement évalué à environ 2,4 millions de dollars. Le prix du jeton a atteint un sommet historique de 0,003968 $ le 2 février avant de subir une baisse de 34 %. Dog Shit Going NoWhere a connu une forte augmentation d'activité et de valeur depuis que la communauté crypto en a entendu parler. Source: Pump.fun Implications Plus Larges dans le Monde des Cryptos La controverse entourant DOGSHIT2 survient au milieu d'un regain d'intérêt pour les memecoins, en particulier ceux associés à des endossements de célébrités. La récente augmentation du volume de transactions sur Pump.fun, qui a atteint un sommet historique de 3,3 milliards de dollars, souligne la fascination croissante pour ces jetons. De plus, une étude de CoinGecko a révélé que les memecoins ont capturé près de 31 % de l'intérêt des investisseurs en 2022. Conclusion Le lien entre le cabinet d'avocats et DOGSHIT2 soulève des questions importantes sur l'éthique de l'utilisation des memecoins dans les stratégies juridiques. Alors que le marché des cryptomonnaies continue d'évoluer, les implications de cette affaire pourraient avoir des effets durables sur la manière dont les cabinets juridiques abordent les actifs numériques et les risques qui y sont associés. Les investisseurs sont invités à faire preuve de prudence et à mener des recherches approfondies avant de s'engager avec de nouveaux jetons, en particulier ceux aux origines douteuses. Sources Le cabinet d'avocats qui a poursuivi Pump.fun est lié à une pièce de 23 millions de dollars 'DOGSHIT2', Cointelegraph.
0 0.0 26par ToTo BugelmanDébutant Sécurité
L'Argentine dévoile des protocoles innovants pour lutter contre la criminalité liée aux cryptomonnaies
L'Argentine a franchi une étape significative dans la lutte contre la criminalité liée aux crypto-monnaies en développant de nouveaux protocoles. Ces protocoles visent à améliorer la capacité du pays à enquêter et à poursuivre les crimes impliquant des monnaies numériques, reflétant une reconnaissance croissante de la nécessité de cadres réglementaires robustes dans le paysage crypto en rapide évolution. Points Clés L'Argentine a introduit des protocoles spécifiquement conçus pour lutter contre la criminalité liée aux crypto-monnaies. L'initiative vise à améliorer les enquêtes et les poursuites liées aux monnaies numériques. Cette démarche souligne l'importance croissante des mesures réglementaires dans le secteur des crypto-monnaies. La Montée de la Criminalité liée aux Crypto-monnaies À mesure que les crypto-monnaies gagnent en popularité, elles deviennent également une cible pour les activités criminelles. De la fraude au blanchiment d'argent, l'anonymat et la nature décentralisée des monnaies numériques présentent des défis uniques pour les agences de maintien de l'ordre. Les nouveaux protocoles de l'Argentine sont une réponse proactive à ces défis, visant à créer un environnement plus sûr pour les transactions en crypto-monnaies. Détails des Protocoles Les protocoles développés par l'Argentine comprennent plusieurs éléments clés : Analyse des Données : Utilisation de l'analyse de données avancée pour tracer les transactions et identifier les activités suspectes. Collaboration avec les Agences Internationales : Travailler aux côtés des organismes mondiaux de maintien de l'ordre et de réglementation pour partager des informations et des meilleures pratiques. Formation pour les Forces de l'Ordre : Fournir une formation spécialisée pour la police et les enquêteurs afin d'améliorer leurs compétences dans le traitement des affaires liées aux crypto-monnaies. Campagnes de Sensibilisation du Public : Éduquer le public sur les risques associés aux investissements en crypto-monnaies et comment se protéger contre les escroqueries. Implications pour le Marché des Crypto-monnaies L'introduction de ces protocoles devrait avoir plusieurs implications pour le marché des crypto-monnaies en Argentine : Confiance Accrue : En démontrant un engagement à lutter contre la criminalité crypto, le gouvernement peut favoriser une plus grande confiance parmi les investisseurs et les utilisateurs. Clarté Réglementaire : Des protocoles clairs peuvent conduire à des réglementations plus définies, ce qui peut aider les entreprises légitimes à opérer dans un cadre plus sûr. Dissuasion des Activités Criminelles : Des capacités d'enquête améliorées peuvent dissuader les criminels potentiels de s'engager dans des activités illicites impliquant des crypto-monnaies. Conclusion Le développement par l'Argentine de protocoles pour lutter contre la criminalité liée aux crypto-monnaies marque une avancée significative dans l'approche du pays en matière de réglementation des monnaies numériques. À mesure que le paysage crypto continue d'évoluer, de telles initiatives sont cruciales pour garantir l'intégrité et la sécurité des transactions financières à l'ère numérique. En donnant la priorité à la lutte contre la criminalité crypto, l'Argentine établit un précédent pour que d'autres nations suivent en établissant des mesures réglementaires efficaces dans le secteur des crypto-monnaies. Sources L'Argentine Conçoit des Protocoles Judiciaires pour Lutter contre la Criminalité Crypto – Emerging Markets Bitcoin News, Bitcoin.com News.
0 0.0 24par ToTo BugelmanDébutant