Classé par la communauté
Actualités crypto
Rédigées et classées par la communauté. Un algorithme résistant à la manipulation fait remonter l’essentiel.
À la uneSécurité
La nouvelle mise à jour 'Schwarzschild' de Geth corrige une vulnérabilité critique
Le client Ethereum Geth a publié une mise à jour importante, la version 1.14.13, nom de code "Schwarzschild", pour résoudre une vulnérabilité critique dans ses versions précédentes. Cette mise à jour est cruciale pour maintenir la sécurité et la stabilité des nœuds Ethereum, en particulier ceux exécutant des solutions de couche 2. Source: MariusVanDerWijden Points Clés La version 1.14.13 de Geth, nom de code "Schwarzschild", a été publiée pour corriger une vulnérabilité. La vulnérabilité, identifiée comme CVE-2025-24883, pourrait entraîner des attaques par déni de service (DoS). Les utilisateurs sont invités à mettre à jour vers la dernière version pour éviter d'éventuelles perturbations. Comprendre La Vulnérabilité La vulnérabilité en question affecte la couche pair-à-pair (p2p) de Geth, qui est le client de couche d'exécution le plus utilisé pour Ethereum. Le problème permet des attaques potentielles par déni de service, qui pourraient faire planter les nœuds exécutant des versions vulnérables de Geth. La vulnérabilité spécifique est cataloguée sous le nom CVE-2025-24883, indiquant que les versions à partir de 1.14.0 sont susceptibles de subir des DoS via des messages p2p malveillants. Cela signifie que les attaquants pourraient exploiter cette faille pour perturber les opérations des nœuds Ethereum, entraînant des problèmes significatifs pour les utilisateurs et l'écosystème Ethereum au sens large. Importance De La Mise À Jour La sortie de la version 1.14.13 est une mise à jour d'urgence qui corrige cette faille de sécurité critique. Marius Van Der Wijden, un développeur Ethereum, a souligné l'importance de la mise à jour, déclarant : "Si vous exécutez une version de Geth qui est 1.14 ou plus, veuillez mettre à jour vers la version la plus récente. Les nœuds exécutant la version v1.13.x ne sont pas affectés." Cette mise à jour a été coordonnée avec plusieurs solutions de couche 2 pour garantir une amélioration complète de la sécurité à travers l'écosystème Ethereum. L'effort collaboratif souligne l'importance de maintenir des normes de sécurité dans le paysage crypto en évolution rapide. Comment Mettre À Jour Pour les utilisateurs exécutant Geth, le processus de mise à jour est simple. Voici les étapes pour garantir que votre nœud est sécurisé : Vérifiez votre version actuelle de Geth. Si vous exécutez la version 1.14.0 ou plus, téléchargez la dernière version (1.14.13). Suivez les instructions d'installation fournies dans les notes de version. Redémarrez votre nœud pour appliquer les modifications. Conclusion La sortie de la mise à jour "Schwarzschild" est une étape vitale pour protéger le réseau Ethereum contre les attaques potentielles. Les utilisateurs sont fortement encouragés à mettre à jour leurs clients Geth pour garantir que leurs nœuds restent sécurisés et opérationnels. À mesure que l'écosystème Ethereum continue de croître, le maintien de mesures de sécurité robustes est essentiel pour la santé et la stabilité du réseau. Sources Le client Ethereum Geth publie la mise à jour ‘Schwarzschild’ pour corriger une vulnérabilité dans la version précédente | The Block, The Block.
0 0.0 32par ToTo BugelmanDébutant
.jpg) Sécurité
Hong Kong expose 33 autres sites Web d'escroquerie cryptographique liés à HashKey
La Securities and Futures Commission (SFC) de Hong Kong a signalé 33 sites Web supplémentaires suspects se faisant passer pour HashKey, une plateforme de trading de cryptomonnaie agréée dans la ville. Cela porte le nombre total de plateformes frauduleuses identifiées à 45, soulevant des inquiétudes quant à la sécurité des investisseurs dans le paysage crypto en évolution rapide. Points Clés La SFC a identifié un total de 45 sites Web frauduleux se faisant passer pour HashKey. HashKey a nié tout lien avec ces sites suspects. La SFC surveille les escroqueries crypto depuis novembre 2021, avec 91 plateformes suspectes signalées à ce jour. L'incident met en lumière les défis continus de la régulation du marché des cryptomonnaies à Hong Kong. Contexte Sur HashKey HashKey est l'une des rares bourses de cryptomonnaies agréées par la SFC, ayant reçu sa licence en novembre 2022. La bourse a été proactive dans le signalement des activités frauduleuses, y compris l'identification récente de sites Web qui modifient légèrement les liens officiels pour tromper les clients. Dans une déclaration, HashKey a souligné qu'elle n'a aucune affiliation avec les sites signalés, exhortant les utilisateurs à faire preuve de prudence. Le Rôle De La SFC La SFC a été vigilante dans le suivi des plateformes crypto suspectes, qui incluent des sites Web frauduleux et des bourses non agréées. Depuis le début de sa surveillance fin 2021, le régulateur a signalé un total de 91 plateformes de trading suspectes. Cette approche proactive vise à protéger les investisseurs contre les escroqueries qui ont proliféré dans l'espace des cryptomonnaies. Escroqueries Notables À Hong Kong L'un des cas les plus significatifs de l'histoire récente est le scandale JPEX, qui a été comparé à l'effondrement infâme de FTX. JPEX a été accusé d'avoir escroqué les investisseurs d'environ 1,3 milliard de dollars hongkongais (environ 166 millions de dollars). L'avertissement de la SFC concernant JPEX opérant sans licence a conduit à un examen et à une inquiétude généralisés parmi les investisseurs. Le Paysage Crypto De Hong Kong Jusqu'à fin 2024, HashKey et OSL étaient les deux seules plateformes de trading crypto officiellement agréées à Hong Kong. Cependant, la SFC a intensifié ses efforts de délivrance de licences, ajoutant récemment YAX et PantherTrade à son registre, portant le nombre total de plateformes agréées à neuf en janvier 2025. Cette augmentation reflète l'ambition de Hong Kong de devenir un hub d'actifs numériques de premier plan dans la région, en concurrence avec Singapour, qui a délivré au moins 30 licences complètes à des entreprises de cryptomonnaies. Conclusion Le récent signalement de 33 sites Web frauduleux supplémentaires de marque HashKey souligne les défis continus auxquels sont confrontés les régulateurs sur le marché des cryptomonnaies. Alors que Hong Kong continue de se positionner comme un hub d'actifs numériques, la nécessité de mesures réglementaires robustes et d'une éducation des investisseurs devient de plus en plus critique pour se protéger contre les activités frauduleuses dans l'espace crypto. Sources BTCUSD - Hong Kong signale plus de 30 plateformes d'escroquerie crypto de marque HashKey, mx.advfn.com. Hong Kong signale plus de 30 plateformes d'escroquerie crypto de marque HashKey, Cointelegraph.
0 0.0 26par ToTo BugelmanDébutant.jpeg) Sécurité
Le promoteur de Forcount condamné à 30 mois de prison pour fraude cryptographique
Antonia Perez Hernandez, une promotrice clé du tristement célèbre système de Ponzi en cryptomonnaie Forcount, a été condamnée à 30 mois de prison pour son rôle dans la fraude aux investisseurs. La condamnation a eu lieu le 27 janvier 2025, au tribunal de district des États-Unis pour le district sud de New York, où la juge Analisa Torres a présidé l'affaire. Hernandez avait précédemment plaidé coupable de complot en vue de commettre une fraude électronique, admettant sa participation à un stratagème qui a escroqué environ 8,4 millions de dollars à des investisseurs sans méfiance entre 2017 et 2021. Points clés Antonia Perez Hernandez condamnée à 30 mois de prison pour son rôle dans le système de Ponzi Forcount. Le système promettait aux investisseurs des rendements significatifs grâce au trading et au minage de cryptomonnaies, mais était frauduleux. Les co-conspirateurs de Hernandez ont reçu des peines variées, le promoteur principal risquant 20 ans. La condamnation de Hernandez marque un moment significatif dans la répression continue de la fraude liée aux cryptomonnaies. Lors de l'audience, la juge Torres a souligné la gravité des actions de Hernandez, déclarant, "Mme Hernandez a vendu des pièces sans valeur." Ce commentaire souligne la nature trompeuse du système Forcount, qui prétendait faussement générer des profits grâce à des opérations de trading et de minage de cryptomonnaies. Le système Forcount opérait sous le couvert d'une opportunité d'investissement légitime, attirant les victimes avec des promesses de doubler leurs investissements en six mois. Au lieu de s'engager dans un trading ou un minage réel, les promoteurs utilisaient les fonds des nouveaux investisseurs pour payer les rendements aux investisseurs précédents, une structure classique de système de Ponzi. Contexte du système Forcount Durée : Le système a fonctionné de 2017 à 2021. Montant total escroqué : Environ 8,4 millions de dollars. Acteurs clés : Antonia Perez Hernandez : Condamnée à 30 mois. Juan Tacuri : Promoteur principal condamné à 20 ans de prison. Nestor Nuñez : Individu inculpé condamné à 4 ans. Hernandez a exprimé des remords lors de la condamnation, s'excusant auprès de ceux qui ont perdu de l'argent à cause de ses actions. Ce sentiment, cependant, fait peu pour atténuer les dommages financiers infligés aux victimes qui ont fait confiance aux promesses faites par Hernandez et ses co-conspirateurs. Implications de la condamnation La condamnation de Hernandez fait partie d'une tendance plus large de surveillance accrue et d'actions judiciaires contre la fraude en cryptomonnaie. Le ministère de la Justice des États-Unis poursuit activement des affaires impliquant des stratagèmes frauduleux dans le domaine des cryptomonnaies, en particulier à mesure que le marché a grandi et attiré plus d'investisseurs. Cette affaire met également en lumière l'évolution du paysage de l'application de la loi dans le secteur des cryptomonnaies. Suite à la démission de l'avocat du SDNY Damian Williams en décembre 2024, il y a des préoccupations concernant l'avenir de la lutte contre les crimes liés aux cryptomonnaies. La nouvelle direction sous l'administration du président Donald Trump pourrait entraîner des changements dans la manière dont ces affaires sont poursuivies. Conclusion La condamnation d'Antonia Perez Hernandez sert de mise en garde pour les investisseurs dans le marché des cryptomonnaies. À mesure que l'industrie continue d'évoluer, il est crucial pour les individus de mener des recherches approfondies et de rester vigilants contre les escroqueries potentielles. L'affaire Forcount illustre les risques associés à l'investissement dans des systèmes financiers non réglementés et opaques, en particulier dans le monde en rapide évolution des actifs numériques. Sources Le juge condamne la promotrice de Forcount à 30 mois de prison - PANews, PANews. Le juge condamne la promotrice de Forcount à 30 mois de prison, MSN.
0 0.0 25par ToTo BugelmanDébutant Sécurité
Les autorités espagnoles répriment le blanchiment de crypto-monnaies, gelant 26,4 millions de dollars
Les autorités espagnoles ont réussi à geler 26,4 millions de dollars en cryptomonnaies liées à une opération de blanchiment d'argent européenne significative. Cette action a été menée en collaboration avec les entreprises blockchain Tron, Tether et TRM Labs, marquant une étape majeure dans la lutte contre la criminalité financière dans l'espace crypto. Points Clés Les forces de l'ordre espagnoles, aux côtés de Tron, Tether et TRM Labs, ont gelé 26,4 millions de dollars en crypto liés à un schéma de blanchiment. L'opération fait partie de l'initiative de l'Unité de Lutte contre la Criminalité Financière T3 lancée en août 2024. L'enquête a utilisé la surveillance policière et les données Know Your Customer (KYC) pour identifier l'organisation criminelle. Ce gel s'ajoute aux 126 millions de dollars déjà enregistrés lors de la première année d'opérations de l'Unité T3. Contexte de l'Opération La récente répression est le résultat d'un effort coordonné par les forces de l'ordre espagnoles et les entreprises de blockchain pour démanteler un réseau de blanchiment d'argent paneuropéen. L'Unité de Lutte contre la Criminalité Financière T3, établie en août 2024, vise à renforcer la collaboration entre les forces de l'ordre et l'industrie crypto pour lutter efficacement contre les crimes financiers. L'enquête a impliqué une surveillance policière approfondie, qui a aidé à identifier les portefeuilles crypto de l'organisation associés à des activités illicites. En exploitant les données KYC des fournisseurs de services, les autorités ont pu exécuter leur plus grand gel coordonné à ce jour. L'Échelle du Schéma de Blanchiment Selon un porte-parole de la Guardia Civil, l'organisation était habile à déplacer des millions à travers les frontières, utilisant à la fois des espèces et des cryptomonnaies pour faciliter le blanchiment des profits criminels. Cela souligne la préoccupation croissante concernant l'utilisation des cryptomonnaies dans des activités illégales. Tron, l'un des acteurs clés de cette opération, aurait réduit les volumes illicites sur sa blockchain de 6 milliards de dollars. Cependant, elle reste la principale blockchain pour les transactions illégales, avec 58 % de ces activités se produisant sur son réseau. L'USDT de Tether est également noté comme l'actif le plus couramment utilisé pour les activités criminelles. Implications pour l'Industrie Crypto Le gel de ces fonds sert d'avertissement sévère aux criminels tentant d'exploiter les cryptomonnaies à des fins illégales. Le PDG de Tether, Paolo Ardoino, a souligné que l'entreprise dispose de mécanismes pour bloquer les transactions liées à des activités criminelles, déclarant : "Que cela serve d'avertissement clair — les criminels qui tentent d'abuser de Tether seront attrapés." Dans un incident connexe, Tether a précédemment gelé 225 millions de dollars en USDT associés à des escroqueries de type "pig butchering", qui impliquent des tactiques coercitives pour escroquer les victimes. Ces escroqueries sont devenues courantes en Asie du Sud-Est, souvent orchestrées par des syndicats criminels. L'Avenir de la Réglementation Crypto Alors que le paysage crypto continue d'évoluer, la collaboration entre les forces de l'ordre et les entreprises de blockchain est cruciale pour relever les défis posés par la criminalité financière. Les efforts de l'Unité de Lutte contre la Criminalité Financière T3 représentent une approche proactive pour garantir que l'écosystème crypto reste sécurisé et légitime. Avec le contrôle accru sur les cryptomonnaies, il est probable que davantage de mesures réglementaires seront mises en œuvre pour prévenir leur utilisation abusive. Les récentes actions menées par les autorités espagnoles pourraient créer un précédent pour d'autres pays confrontés à des problèmes similaires dans l'espace crypto. Sources Les autorités espagnoles gèlent 26,4 millions de dollars liés à un gang de blanchiment de crypto européen, Cointelegraph.
0 0.0 23par ToTo BugelmanDébutant Sécurité
Montée du Faux Jeton DeepSeek : Un Phénomène de Capitalisation Boursière de 48 Millions de Dollars
Un token basé sur Solana nommé d'après l'application d'IA chinoise DeepSeek a fait la une des journaux en atteignant brièvement une capitalisation boursière de 48 millions de dollars. Cette flambée a été alimentée par un volume de transactions stupéfiant de 150 millions de dollars, malgré le fait que la société officielle DeepSeek nie toute association avec la cryptomonnaie. Points Clés Le faux token DeepSeek a été créé le 4 janvier, avant la montée en popularité de l'application. La capitalisation boursière du token a culminé à 48 millions de dollars mais est ensuite tombée à 30 millions de dollars. Plus de 22 000 portefeuilles détiennent encore le token, malgré les avertissements de DeepSeek. Un deuxième token frauduleux est également apparu, atteignant une capitalisation boursière de 13 millions de dollars. La Montée du Faux Token L'ascension rapide du token DeepSeek a commencé le 27 janvier, coïncidant avec le succès de l'application d'IA en tête des classements de l'App Store américain d'Apple. Les enregistrements de la blockchain indiquent que le token a été créé des semaines avant cette montée en popularité, soulevant des questions sur sa légitimité. Malgré l'excitation initiale, la valorisation du token a rapidement refroidi, tombant à 30 millions de dollars peu après son pic. Les créateurs ont tenté de lier le token aux comptes de médias sociaux et au site Web officiels de DeepSeek, mais la société a fermement nié toute implication avec la cryptomonnaie, avertissant les utilisateurs des escroqueries potentielles. Источник: DeepSeek Réactions du Marché et Implications La montée du token DeepSeek a non seulement capté l'attention des passionnés de crypto, mais a également influencé les tendances du marché au sens large. Les analystes suggèrent que le succès de l'application a contribué à la baisse du prix du Bitcoin en dessous de 100 000 dollars pour la première fois depuis l'entrée en fonction de Donald Trump, indiquant un changement potentiel dans la dynamique du marché. L'Émergence d'Autres Faux Tokens En plus du token DeepSeek, un autre token frauduleux a capitalisé sur le battage médiatique, atteignant brièvement une capitalisation boursière de 13 millions de dollars. Cependant, il est depuis tombé à 8,6 millions de dollars. Cette tendance des faux tokens n'est pas nouvelle ; elle a été exacerbée par le lancement récent de memecoins à thème Trump, qui ont conduit à une augmentation des copies frauduleuses. La société de sécurité Blockaid a signalé une augmentation significative des tokens malveillants marqués du nom de Trump, soulignant les risques permanents dans l'espace des cryptomonnaies. Le jour du lancement du memecoin, le nombre de ces tokens est passé d'une moyenne de 3 300 par jour à 6 800. Avertissements des Experts Le détective crypto ZachXBT a tiré la sonnette d'alarme sur une tendance croissante des escroqueries ciblant les comptes de médias sociaux, en particulier ceux des célébrités et des personnalités publiques. Ce changement de focus des comptes gouvernementaux vers les profils de célébrités pose de nouveaux défis pour les investisseurs et les utilisateurs. Conclusion La flambée du faux token DeepSeek sert de mise en garde sur le marché des cryptomonnaies, illustrant les risques associés aux investissements spéculatifs et le potentiel d'escroqueries. Alors que le paysage crypto continue d'évoluer, les utilisateurs sont invités à faire preuve de prudence et à mener des recherches approfondies avant de s'engager avec de nouveaux tokens ou projets. Sources Le faux token DeepSeek atteint une capitalisation boursière de 48 millions de dollars au milieu de l'engouement pour l'application d'IA chinoise, Cointelegraph.
0 0.0 26par ToTo BugelmanDébutant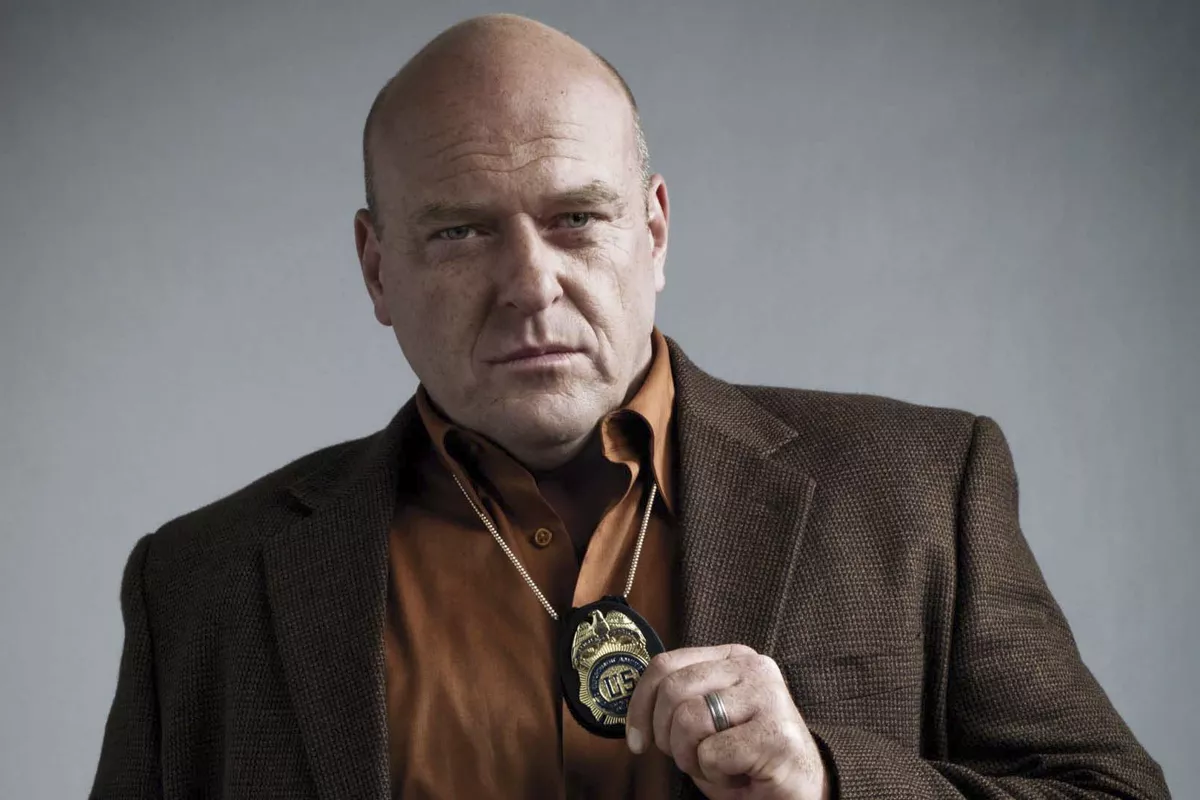 Sécurité
Le compte X de Dean Norris compromis dans une arnaque de memecoin
Dean Norris, célèbre pour son rôle de Hank Schrader dans la série acclamée Breaking Bad, a récemment été victime d'un incident de piratage qui a exploité son compte X pour promouvoir un memecoin frauduleux nommé DEAN. Le stratagème, qui a atteint un sommet de capitalisation boursière de plus de 8 millions de dollars, a soulevé des inquiétudes quant à la sécurité des comptes de médias sociaux des célébrités et à la prévalence des escroqueries en cryptomonnaie. Points Clés Le compte X de Dean Norris a été piraté pour promouvoir un faux memecoin. Le jeton frauduleux, DEAN, a atteint une capitalisation boursière de 8,43 millions de dollars avant de s'effondrer. Norris a confirmé qu'il n'était pas au courant du piratage jusqu'à ce que des amis l'en informent. Cet incident marque la deuxième fois que le compte de Norris est compromis pour des stratagèmes de cryptomonnaie. L'Incident de Piratage Le 25 janvier, un message du compte de Norris a annoncé le lancement du memecoin DEAN, avec une adresse de contrat. Le tweet prétendait, "J'ai décidé de lancer ma propre cryptomonnaie nommée Dean," induisant en erreur de nombreux de ses abonnés. Source: Tyler Peu de temps après, Norris a publié une vidéo clarifiant qu'il avait été piraté et que le memecoin était une "escroquerie complète". Il a exprimé sa frustration envers les utilisateurs de Reddit qui l'ont critiqué pour l'incident, déclarant, "Allez vous faire foutre." L'Impact de l'Escroquerie Le jeton DEAN a initialement connu un pic de popularité, atteignant une capitalisation boursière d'environ 8,43 millions de dollars. Cependant, il a rapidement chuté à moins de 60 000 dollars, représentant une perte stupéfiante de plus de 96 % de sa valeur. Ce déclin rapide souligne la volatilité et les risques associés aux memecoins et aux investissements en cryptomonnaie similaires. Comment le Piratage a eu Lieu Norris a révélé qu'il utilisait rarement X et n'était pas au courant du piratage jusqu'à ce qu'il reçoive des messages d'amis. Les pirates ont même diffusé une image trafiquée de Norris tenant une note avec des détails sur la nouvelle cryptomonnaie, convainquant davantage les utilisateurs de sa légitimité. De plus, une vidéo de Norris promouvant une fausse chaîne Telegram a été partagée, entraînant la confusion parmi ses abonnés. Il a été découvert plus tard que les pirates avaient obtenu une vidéo Cameo de Norris, qu'ils ont manipulée pour soutenir leurs revendications frauduleuses. Source: Dean Norris L'Essor des Escroqueries en Cryptomonnaie des Célébrités Cet incident n'est pas isolé ; les comptes de célébrités sont de plus en plus ciblés pour des escroqueries en cryptomonnaie. La facilité avec laquelle les escrocs peuvent créer de fausses recommandations a rendu difficile pour le public de discerner les promotions authentiques des frauduleuses. Des escroqueries similaires ont impliqué d'autres célébrités, telles que Caitlyn Jenner et Lionel Messi, qui ont fait face à des réactions négatives pour leur implication présumée dans des promotions de cryptomonnaie trompeuses. Ces incidents soulignent la nécessité d'une plus grande sensibilisation et prudence tant chez les célébrités que chez leurs abonnés concernant les investissements en cryptomonnaie. Conclusion Le piratage du compte X de Dean Norris sert de rappel brutal des vulnérabilités présentes dans les médias sociaux et de la menace continue des escroqueries en cryptomonnaie. Alors que la popularité des memecoins continue de croître, tant les célébrités que leurs fans doivent rester vigilants pour éviter de devenir victimes de ces stratagèmes frauduleux. Sources Le compte X de la star de Breaking Bad piraté pour un stratagème de memecoin, Cointelegraph. Le compte X de la star de Breaking Bad Dean Norris piraté pour une escroquerie de memecoin, MSN.
0 0.0 31par ToTo BugelmanDébutant Sécurité
Attention : Les escrocs exploitent la libération de Ross Ulbricht pour cibler les partisans avec des logiciels malveillants
Les partisans de Ross Ulbricht font face à une nouvelle menace alors que des escrocs exploitent l'excitation entourant sa récente libération de prison. Des attaques de phishing sur les plateformes de médias sociaux, en particulier Telegram, ont émergé, avec des acteurs malveillants tentant de voler des dons destinés à la cause d'Ulbricht. Points Clés Les escrocs ciblent les partisans de Ross Ulbricht par des attaques de phishing sur Telegram. Des liens malveillants déguisés en demandes de dons sont partagés sur les réseaux sociaux. Les experts en cybersécurité avertissent des dangers des escroqueries à thème de célébrités. La Montée des Attaques de Phishing Suite à la libération d'Ulbricht de la prison fédérale, de nombreux partisans ont commencé à faire des dons à sa cause. Les escrocs ont rapidement saisi cette opportunité, lançant des attaques de phishing visant des utilisateurs non méfiants. Ces attaques impliquent le spam de logiciels malveillants déguisés en liens de dons sous les comptes officiels d'Ulbricht sur les plateformes de médias sociaux. Un incident notable impliquait un compte frauduleux sur X (anciennement Twitter) qui partageait un lien prétendant être un canal Telegram officiel pour les mises à jour. Ce post a recueilli 317 likes avant d'être supprimé, soulignant l'efficacité de ces escroqueries à capitaliser sur l'intérêt public. Comment Opèrent les Escrocs Les attaques de phishing sont conçues pour tromper les utilisateurs en cliquant sur des liens malveillants. Une fois cliqués, ces liens mènent à de faux écrans de vérification qui installent des logiciels malveillants sur l'appareil de la victime. Les experts en cybersécurité ont identifié un schéma où les escrocs créent de mini applications sur Telegram pour faciliter ces attaques, rendant plus facile de tromper les utilisateurs. Faux Écrans de Vérification : Les utilisateurs sont invités à vérifier leur identité, ce qui conduit à l'installation de logiciels malveillants. Exploitation des Médias Sociaux : Les escrocs utilisent les interactions rapides typiques des médias sociaux pour contourner l'examen critique. Le Rôle de l'Influence des Célébrités Les experts avertissent que les cybercriminels exploitent de plus en plus les noms de haut profil pour manipuler les victimes. La connexion émotionnelle que beaucoup ont avec des figures comme Ulbricht les rend plus susceptibles aux escroqueries. John Price, PDG d'une entreprise de cybersécurité, a noté que de telles tactiques exploitent des aspects fondamentaux de la psychologie humaine : la confiance et la curiosité. Confiance : Les utilisateurs sont plus susceptibles de cliquer sur des liens associés à des noms familiers. Curiosité : Le désir de rester informé sur une figure populaire peut conduire à des décisions hâtives. Conséquences des Appareils Compromis L'impact de ces escroqueries peut s'étendre au-delà des pertes personnelles. Les appareils compromis peuvent entraîner des violations d'entreprise, des vols de données ou d'autres conséquences graves. La sensibilisation et la vigilance sont cruciales pour se défendre contre ces menaces. Le Parcours d'Ulbricht à Venir Alors que Ross Ulbricht commence son réajustement à la vie en dehors de la prison, il a exprimé le désir de passer du temps avec sa famille et de prendre une pause de la vie publique. Cependant, les attaques de phishing en cours rappellent les défis qui accompagnent sa nouvelle liberté. En conclusion, les partisans de Ross Ulbricht doivent rester vigilants contre les attaques de phishing qui exploitent leur bonne volonté. En étant conscients des tactiques utilisées par les escrocs et en faisant preuve de prudence lors de l'interaction avec des liens sur les réseaux sociaux, ils peuvent aider à se protéger eux-mêmes et leurs contributions à la cause d'Ulbricht. Sources Les donateurs de Ross Ulbricht ciblés par des attaques de phishing sur Telegram | Cryptopolitan, Cryptopolitan. Les escrocs ciblent les partisans de Ross Ulbricht avec des logiciels malveillants sur Telegram - Decrypt, Decrypt.
0 0.0 21par Clara ClearwaterDébutant.jpeg) Sécurité
L'échange de crypto-monnaie Phemex pourrait avoir subi un piratage de 30 millions de dollars
Phemex, un échange de cryptomonnaies de premier plan basé à Singapour, a temporairement suspendu tous les retraits suite à une violation de sécurité significative qui a entraîné la perte d'environ 30 millions de dollars. L'incident, survenu le 23 janvier 2025, a suscité des inquiétudes au sein de la communauté crypto, notamment concernant la sécurité des fonds des utilisateurs et l'intégrité des protocoles de sécurité de l'échange. Points Clés Phemex a suspendu les retraits après avoir détecté des transactions suspectes. Les premiers rapports indiquaient des pertes d'environ 30 millions de dollars, des estimations ultérieures suggéraient que les pertes pourraient dépasser 37 millions de dollars. La violation est soupçonnée d'impliquer des hackers nord-coréens, selon des experts en sécurité blockchain. Le PDG de Phemex a assuré aux utilisateurs que les portefeuilles froids restent sécurisés et qu'un plan de compensation est en cours d'élaboration. Aperçu de l'Incident Le 23 janvier 2025, Phemex a annoncé la suspension des retraits en raison de rapports alarmants d'activités suspectes liées à ses portefeuilles chauds. La société de sécurité blockchain Cyvers a détecté plusieurs transactions sur diverses blockchains, y compris BNB, Ethereum et d'autres, indiquant un effort coordonné pour vider les fonds de l'échange. L'estimation initiale des actifs volés était d'environ 30 millions de dollars, mais une analyse plus approfondie a révélé que les pertes totales pourraient atteindre 37 millions de dollars. Les attaquants auraient exécuté plus de 125 transactions suspectes, convertissant rapidement les jetons volés en Ethereum pour échapper à la détection et aux mesures de gel potentielles. Liste des actifs volés à Phemex. Source: Lookonchain на X Réponse de Phemex En réponse à la violation, le PDG de Phemex, Federico Variola, s'est exprimé sur les réseaux sociaux pour rassurer les utilisateurs que les portefeuilles froids de l'échange, qui ne sont pas connectés à Internet, restent sécurisés. Il a souligné que l'enquête sur la compromission des portefeuilles chauds est en cours et que l'échange s'engage à rétablir des opérations normales dès que possible. Phemex a également lancé une inspection d'urgence de ses protocoles de sécurité et travaille sur un plan de compensation pour les utilisateurs affectés. L'échange a promis de tenir ses utilisateurs informés de la situation et a exprimé ses regrets pour les désagréments causés par la suspension des retraits. Sources L'échange crypto Phemex suspend les retraits après un piratage de 30 millions de dollars, NewsBTC. Phemex piraté : plus de 29 millions de dollars volés sur plusieurs blockchains – News Bytes Bitcoin News, Bitcoin.com News. L'échange de cryptomonnaies Phemex suspend les retraits en raison de sorties suspectes de 30 millions de dollars US, Dimsum Daily. Alerte à l'arnaque : l'échange Phemex suspend les retraits alors que des millions sont redoutés drainés, U.Today.
0 0.0 40par ToTo BugelmanDébutant Sécurité
Janice McAfee lance un memecoin controversé au milieu d'allégations d'escroquerie
La veuve de John McAfee, Janice Elizabeth McAfee, a lancé un nouveau memecoin en l'honneur de son défunt mari, suscitant à la fois excitation et scepticisme au sein de la communauté des cryptomonnaies. Le lancement intervient dans le sillage d'une frénésie plus large autour des memecoins, déclenchée par des événements récents, y compris le lancement d'un token par l'ancien président Donald Trump. Points Clés Janice McAfee annonce le lancement d'un memecoin appelé AIntivirus (AINTI). L'enthousiasme initial s'est rapidement transformé en scepticisme alors que 90 % de l'offre de tokens a été distribuée à divers portefeuilles. Des personnalités notables de la communauté crypto, y compris Charles Hoskinson de Cardano, ont exprimé des doutes quant à la légitimité du projet. Le marché des memecoins connaît une flambée, avec d'autres lancements notables comme Vinecoin (VINE) par Rus Yusupov. Janice McAfee a fait l'annonce via le compte X de son défunt mari le 23 janvier, déclarant : « Vous ne pensiez pas que je manquerais ce cycle, n'est-ce pas ? » John McAfee était connu pour son fort plaidoyer en faveur des cryptomonnaies, en particulier le Bitcoin, et sa croyance en leur potentiel à perturber les systèmes financiers traditionnels. Cependant, l'excitation initiale entourant le token AIntivirus a rapidement été éclipsée par des préoccupations concernant sa distribution. Des rapports ont indiqué que 90 % de l'offre totale de 100 millions de tokens avaient déjà été alloués à des centaines de portefeuilles, ne laissant qu'une petite fraction pour les pools de trading. Cela a soulevé des drapeaux rouges parmi les passionnés et les investisseurs en crypto. Charles Hoskinson, le créateur de la blockchain Cardano, a réagi au lancement avec scepticisme, remarquant que John McAfee ressuscité en tant qu'escroquerie crypto IA douteuse était « la chose la plus John McAfee possible ». Ce sentiment reflète une préoccupation plus large au sein de la communauté concernant le potentiel d'escroqueries dans le paysage des memecoins en évolution rapide. Le site Web du token AIntivirus présente un récit qui le positionne comme un défenseur de la liberté numérique contre la cupidité des entreprises et les États de surveillance. Il prétend poursuivre la mission de John McAfee, affirmant que l'IA derrière le token est « conçue pour défendre la liberté numérique et poursuivre [la mission de McAfee] ». Malgré les affirmations ambitieuses, la légitimité du projet reste en question. La Montée des Memecoins Le marché des memecoins a connu une augmentation significative de l'activité, en particulier après le lancement du memecoin de Donald Trump, Official Trump (TRUMP), le 17 janvier. Ce token a rapidement gagné en traction, entrant dans le top 30 des cryptomonnaies par capitalisation boursière et suscitant des discussions sur l'avenir des memecoins. En plus de l'AIntivirus de Janice McAfee, le co-fondateur de Vine, Rus Yusupov, a également lancé un memecoin appelé Vinecoin (VINE) le même jour. L'annonce de Yusupov sur X se remémorait l'application originale Vine, qui était populaire pour ses courtes vidéos en boucle. Le Vinecoin aurait augmenté de 181 000 % en 24 heures, attirant une attention significative de la part des traders. Préoccupations Réglementaires Alors que la frénésie des memecoins se poursuit, la surveillance réglementaire augmente. Les législateurs, y compris Maxine Waters, ont exprimé des préoccupations concernant les risques potentiels associés à ces actifs spéculatifs. La montée rapide des memecoins a conduit à des craintes d'escroqueries et de manipulations de marché, incitant à des appels à une surveillance réglementaire. En conclusion, bien que le lancement par Janice McAfee du memecoin AIntivirus ait généré du buzz, il met également en lumière les défis et les risques continus dans l'espace des cryptomonnaies. À mesure que le marché des memecoins évolue, les investisseurs sont invités à faire preuve de prudence et à mener des recherches approfondies avant de participer à ces entreprises spéculatives. Sources La veuve de John McAfee lance un memecoin, mais certains soupçonnent une escroquerie, Cointelegraph.
0 0.0 25par ToTo BugelmanDébutant.jpeg) Sécurité
David Balland, co-fondateur de Ledger, libéré après un enlèvement en France
David Balland, co-fondateur du fabricant français de portefeuilles matériels de cryptomonnaie Ledger, a été libéré après un incident de kidnapping éprouvant. Il a été enlevé de son domicile dans le centre de la France le 21 janvier et retenu captif jusqu'à ce qu'une opération policière le 22 janvier assure sa libération. Les ravisseurs avaient exigé une rançon en cryptomonnaie. Points Clés David Balland a été kidnappé de son domicile dans le centre de la France. Il a été retenu pendant environ 24 heures avant d'être secouru par la police. Les ravisseurs ont exigé une rançon en cryptomonnaie. Ledger, fondée en 2014, est évaluée à environ 1,42 milliard de dollars. Balland reçoit actuellement des soins médicaux suite à sa libération. Aperçu de l'Incident L'incident s'est déroulé dans les premières heures du 21 janvier lorsque Balland a été enlevé de sa résidence. Le bureau du procureur de Paris a confirmé les détails, déclarant qu'une opération policière a été lancée rapidement après que l'enlèvement a été signalé. Dans la nuit du 22 janvier, les autorités sont intervenues avec succès, conduisant à la libération en toute sécurité de Balland. Contexte sur Ledger Ledger a été fondée en 2014 par David Balland et ses partenaires, se spécialisant dans les portefeuilles matériels conçus pour garder les clés privées des utilisateurs hors ligne. Cette approche protège les actifs numériques des vulnérabilités en ligne, faisant de Ledger un acteur de premier plan dans le domaine de la cryptomonnaie. L'entreprise a levé 100 millions d'euros (environ 109 millions de dollars) en 2023, portant sa valorisation à 1,3 milliard d'euros (1,42 milliard de dollars) et employant environ 700 personnes. Contexte de la Rançongiciel L'exigence d'une rançon en cryptomonnaie souligne une tendance croissante dans les attaques de rançongiciels. En 2023 seulement, les gangs de rançongiciels ont extorqué plus de 1,1 milliard de dollars en paiements de cryptomonnaie de leurs victimes, selon la société d'analyse blockchain Chainalysis. Cet incident sert de rappel brutal des risques associés aux personnalités de haut niveau dans l'industrie de la cryptomonnaie. Réaction de la Communauté Suite à l'annonce de l'enlèvement de Balland, les réseaux sociaux ont bourdonné de spéculations. Le 22 janvier, l'ancien PDG de Binance, Changpeng Zhao, a exprimé son inquiétude face à la situation, bien qu'il ait ensuite supprimé son tweet. D'autres figures de l'industrie, comme Jameson Lopp, co-fondateur de Casa, ont qualifié la situation de "rumeurs non confirmées", indiquant un manque d'informations fiables à l'époque. Source: Jameson Lopp Ligne de Produits de Ledger Les produits phares de Ledger, la série Nano, ont gagné une popularité significative parmi les utilisateurs de cryptomonnaie. L'entreprise élargit également ses offres avec des appareils à écran tactile haut de gamme comme Ledger Flex et Ledger Stax, répondant aux utilisateurs recherchant la souveraineté personnelle et la liberté financière. En 2024, Ledger a vendu plus de sept millions de portefeuilles matériels, dont l'entreprise affirme qu'ils n'ont jamais été piratés. Conclusion Le retour en toute sécurité de David Balland marque un soulagement significatif pour la communauté de la cryptomonnaie, qui s'inquiète de plus en plus de la sécurité de ses dirigeants. Alors que l'industrie continue de croître, des incidents comme celui-ci soulignent l'importance de la sécurité et de la vigilance face à l'évolution des menaces. Sources Le co-fondateur de Ledger libéré après des jours de captivité en France : Rapport, Cointelegraph.
0 0.0 29par ToTo BugelmanDébutant.jpeg) Sécurité
CLS Global admet sa culpabilité dans le wash trading du jeton créé par le FBI
CLS Global, une société de services financiers en cryptomonnaie basée aux Émirats arabes unis, a plaidé coupable d'accusations de wash trading et de manipulation de marché impliquant un jeton numérique créé par le FBI. Ce cas sans précédent met en lumière la surveillance accrue des entreprises de cryptomonnaie par les régulateurs et les efforts du FBI pour lutter contre la fraude dans le domaine des cryptomonnaies. Points Clés CLS Global a accepté de payer une amende de 428 059 $. L'entreprise sera interdite de participer à des transactions en cryptomonnaie sur les plateformes américaines. Cette affaire fait partie d'une opération plus large du FBI visant à lutter contre la fraude en cryptomonnaie. Contexte de l'Affaire Dans une opération révolutionnaire baptisée "Opération Miroirs de Jetons", le FBI a créé son propre jeton numérique, NexFundAI, pour attirer les fraudeurs et enquêter sur les activités illicites sur le marché des cryptomonnaies. CLS Global était l'une des trois entreprises et 15 individus inculpés dans cette opération, qui a marqué la première fois que le FBI a dirigé la création d'un jeton numérique à des fins d'enquête. L'initiative du FBI visait à exposer les pratiques frauduleuses, en particulier celles impliquant des schémas de pompage et de déversement, où le prix d'une cryptomonnaie est artificiellement gonflé pour attirer des investisseurs non avertis. Admission de Culpabilité Dans le cadre de l'accord de plaidoyer, CLS Global a admis s'être engagé dans le wash trading - une pratique illégale où un trader achète et vend le même actif pour créer une activité trompeuse sur le marché. Cette manipulation visait à gonfler le volume de transactions et le prix du jeton NexFundAI, trompant ainsi les investisseurs potentiels sur sa popularité et sa valeur. L'entreprise paiera une amende de 428 059 $ et renoncera aux fonds détenus dans des comptes sur les principales plateformes d'échange de cryptomonnaies, y compris Binance et KuCoin. De plus, CLS Global sera interdit de participer à toute transaction en cryptomonnaie sur des plateformes accessibles aux investisseurs américains pendant une période de trois ans. Implications Réglementaires Cette affaire souligne la surveillance réglementaire croissante à laquelle sont confrontées les entreprises de cryptomonnaie. La Securities and Exchange Commission (SEC) des États-Unis a également déposé des accusations civiles distinctes contre CLS Global pour violations des lois sur les valeurs mobilières. Dans le cadre de la résolution, CLS Global devra fournir des certifications annuelles à la SEC pour démontrer sa conformité avec les termes de l'accord de plaidoyer. L'affaire sert d'avertissement aux autres entreprises de cryptomonnaie sur l'importance de se conformer aux réglementations américaines et les conséquences potentielles de s'engager dans des activités frauduleuses. Conclusion Le plaidoyer de culpabilité de CLS Global marque un moment significatif dans la lutte continue contre la fraude en cryptomonnaie. Alors que les régulateurs intensifient leurs efforts pour surveiller et contrôler le marché des cryptomonnaies, les entreprises doivent rester vigilantes et conformes pour éviter des sanctions sévères. L'approche innovante du FBI en créant un jeton numérique pour attraper les fraudeurs pourrait établir un précédent pour de futures enquêtes dans le monde en évolution rapide des cryptomonnaies. Sources CLS Global Plaide Coupable de Manipulation de Jeton Soutenu par le FBI, The Crypto Times. Une entreprise financière de cryptomonnaie plaide coupable après une enquête novatrice du FBI | Reuters, Reuters. Une entreprise de cryptomonnaie plaide coupable de wash trading de jeton créé par le FBI, Cointelegraph. Une entreprise de cryptomonnaie plaide coupable de wash trading de jeton créé par le FBI - PANews, PANews.
0 0.0 28par ToTo BugelmanDébutant.jpeg) Sécurité
Le compte X du gouvernement cubain devient inactif au milieu de la controverse sur les memecoins
Le lancement récent de plusieurs memecoins basés sur Solana liés au ministère des Affaires étrangères de Cuba a suscité des allégations de rug pull, un type d'escroquerie où les créateurs abandonnent un projet, laissant les investisseurs avec des jetons sans valeur. Suite à ces affirmations, le compte officiel X du ministère est devenu inactif, soulevant d'autres questions sur la légitimité des jetons. Points Clés Des allégations ont émergé selon lesquelles le gouvernement cubain aurait lancé plusieurs memecoins, gonflé rapidement leurs valeurs, puis les aurait abandonnés. Le compte X du ministère des Affaires étrangères a été verrouillé peu après l'éclatement de la controverse. Le marché de la crypto, en particulier pour les memecoins, a connu une activité accrue malgré les allégations. Allégations de Manipulation du Marché Les traders de crypto ont été animés par des accusations selon lesquelles le gouvernement cubain aurait pu s'engager dans une manipulation du marché à travers le lancement de plusieurs memecoins. Un trader éminent a affirmé que Cuba avait lancé trois jetons distincts en l'espace de 24 heures, y compris un projet nommé "CUBA", qui aurait atteint une capitalisation boursière de 30 millions de dollars avant de s'effondrer. Le trader a également mentionné deux autres jetons, "Cuba Coin 2.0" et "Justice for Cuba Coin", qui ont suivi un schéma similaire de montée rapide et de chute. La spéculation s'est intensifiée avec l'émergence d'un quatrième jeton, "CUBA 4.0", amenant beaucoup à croire que ces projets faisaient partie d'un effort coordonné. Le Compte X Inactif Dans un tournant surprenant des événements, le compte X du ministère cubain des Affaires étrangères, qui semblait promouvoir ces jetons, a été verrouillé à la vue du public peu après l'apparition des allégations. Cela a conduit à des spéculations selon lesquelles le compte aurait pu être piraté ou que le ministère tente de se distancier de la controverse. Réaction du Marché Malgré les allégations entourant les memecoins cubains, le marché plus large des cryptomonnaies a montré de la résilience. Le Bitcoin et d'autres grandes cryptomonnaies ont bien performé, avec un intérêt accru pour les memecoins, en particulier ceux frappés sur la blockchain Solana. Le lancement d'un memecoin à thème Trump a également contribué à l'augmentation de l'activité. En réponse aux prétendus rug pulls, plusieurs nouveaux memecoins à thème cubain sont apparus sur les échanges décentralisés, faisant référence à la spéculation en cours. Cependant, le ministère des Affaires étrangères n'a pas encore publié de déclaration officielle concernant l'incident. Risques sur le Marché des Memecoins Cet incident souligne les risques croissants associés aux escroqueries liées aux memecoins dans l'espace des cryptomonnaies. La volatilité du marché, combinée à l'anonymat de nombreux projets, rend difficile pour les investisseurs de différencier les entreprises légitimes des fraudes potentielles. À mesure que la situation évolue, les passionnés de crypto sont invités à faire preuve de prudence lorsqu'ils s'engagent avec des jetons moins connus. Les événements en cours entourant les memecoins cubains rappellent la nature précaire du marché des cryptomonnaies, où des gains rapides peuvent rapidement se transformer en pertes importantes. Les investisseurs doivent rester vigilants et informés pour naviguer dans ce paysage en constante évolution. Sources Le compte X du ministère cubain des Affaires étrangères désactivé au milieu des allégations de rug pull de memecoin Solana, Traders Union. Le compte X cubain semble inactif après les allégations de rug pull de memecoin Solana | The Block, The Block. Le compte X du ministère cubain des Affaires étrangères verrouillé après le rug pull de memecoin, crypto.news.
0 0.0 24par ToTo BugelmanDébutant.jpeg) Sécurité
Un activiste controversé se débarrasse de 50% de l'approvisionnement en jetons mèmes TIKTOK
Un incident récent impliquant Ryan Fournier, le président du mouvement "Students for Trump", a suscité l'indignation dans la communauté des cryptomonnaies après qu'il ait vendu la moitié de l'offre du jeton mème TIKTOK. Ce jeton a été créé en réponse à la levée de l'interdiction de TikTok aux États-Unis. L'événement a soulevé des questions sur la confiance et la transparence dans le monde en évolution rapide des mèmes coins. Points Clés Ryan Fournier a vendu 50% de l'offre de jetons mème TIKTOK, entraînant une baisse significative de sa valeur marchande. La capitalisation boursière du jeton a grimpé à plus de 90 millions de dollars avant la vente de Fournier. Fournier a initialement invoqué des préoccupations concernant une fraude potentielle comme raison de sa vente. Le créateur du jeton, connu sous le nom d'Asta, a accusé Fournier de vol de fonds. Fournier a déclaré qu'il se distancerait des cryptomonnaies jusqu'à ce qu'il puisse déterminer à qui faire confiance. Contexte de l'Incident Le 19 janvier 2025, Ryan Fournier a proposé l'idée de l'Official TIKTOK COIN (TIKTOK) après qu'un utilisateur nommé Asta ait créé le jeton sur la plateforme Pump.fun. Asta a envoyé à Fournier la moitié de l'offre totale, qui a rapidement gagné du terrain sur le marché. Cependant, alors que le prix du jeton commençait à baisser plus tard dans la journée, Fournier a admis avoir vendu ses avoirs. Il a échangé 505 millions de jetons TIKTOK contre 2800 SOL, soit environ 700 000 dollars. Suite à cette vente, la capitalisation boursière du jeton a chuté à seulement 5 millions de dollars. Réactions de la Communauté Fournier a tenté de justifier ses actions en exprimant des craintes de fraude, affirmant qu'Asta avait initié la vente. Cependant, Asta a réfuté cela, déclarant que Fournier avait promis de ne pas vendre les jetons et l'a accusé de détournement de fonds. Dans une série de tweets, Asta a exprimé sa frustration, déclarant, "ce stupide @RyanAFournier a vendu TOUT CE QUE JE LUI AI ENVOYÉ, il a dit qu'il ne vendrait jamais et qu'il contactait TikTok. Ce gars a vraiment volé tellement d'argent." Fournier a ensuite reconnu qu'il avait cédé à la panique, déclarant, "Je n'allais pas vendre, […] mais ensuite soudainement le jeton a commencé à chuter à une vitesse que je n'avais jamais vue, et les gens ont commencé à vendre. Je ne savais pas ce que faisait le gars qui l'avait créé, alors j'ai juste… J'ai foiré, et c'est ma faute." Implications Futures Bien qu'il nie tout profit de la vente, Fournier a déclaré qu'il se retirerait des cryptomonnaies jusqu'à ce qu'il puisse déterminer qui est digne de confiance dans cet espace. Il a également mentionné avoir des connexions avec des conseillers en cryptomonnaies de l'ancien président Donald Trump, ce qui, selon lui, a contribué à son implication dans le jeton TIKTOK. Fournier a un historique de promotion de mèmes coins, y compris Restore The Republic (RTR), qui a connu une baisse dramatique après qu'Eric Trump ait qualifié les affirmations de son implication de "totalement fausses." Cet incident sert de mise en garde pour les investisseurs dans le marché des mèmes coins, soulignant l'importance de la diligence raisonnable et les risques potentiels associés à la forte volatilité et au manque de transparence dans de tels projets. Sources Скандальный общественник слил 50% эмиссии мем-токена TIKTOK, ForkLog.
0 0.0 27par ToTo BugelmanDébutant.jpeg) Sécurité
La congestion du réseau Solana suscite des inquiétudes lors du lancement des memecoins Trump
Les utilisateurs de Solana font face à des retards significatifs et à une congestion du réseau suite au lancement de memecoins associés à l'ancien président Donald Trump et à sa femme, Melania. Les jetons, nommés Official Trump (TRUMP) et Official Melania (MELANIA), ont fait leurs débuts sur la blockchain Solana quelques jours avant l'inauguration présidentielle de Trump, entraînant une augmentation du volume des transactions qui a mis à rude épreuve les capacités du réseau. Points Clés Les memecoins TRUMP et MELANIA ont été lancés les 18 et 19 janvier, respectivement. La congestion du réseau a entraîné des échecs de transaction et des erreurs de serveur pour les utilisateurs. Des préoccupations ont été soulevées concernant la distribution des jetons et la volatilité du marché. Le Lancement des Memecoins Cause une Tension sur le Réseau Le lancement des jetons TRUMP et MELANIA a attiré une attention considérable, mais a également entraîné des défis opérationnels pour le réseau Solana. Les utilisateurs ont signalé des problèmes tels que des "erreurs internes du serveur 500" et des retards dans le traitement des transactions, en particulier pendant les heures de pointe des échanges. Solscan 500 internal server error report. Source: MGpai Solscan, 30 Minuten lang keine Transaktionen. Quelle: Dave La congestion était évidente lorsque l'explorateur de blockchain de Solana n'a montré aucune nouvelle transaction pendant une période significative, indiquant un ralentissement de l'activité du réseau. Cette situation a ravivé les discussions sur la scalabilité de la blockchain de Solana, surtout à la lumière d'une panne majeure plus tôt 2024 année qui a nécessité que les validateurs redémarrent le réseau. La Distribution des Jetons Soulève des Drapeaux Rouges Bien que les memecoins aient gagné en popularité, la distribution du jeton MELANIA a suscité des inquiétudes parmi les investisseurs. Selon le site web du jeton, 35% des jetons ont été alloués à l'équipe, avec 20% chacun pour le trésor et la communauté, et seulement 15% disponibles pour le public. Cependant, les analyses de la blockchain ont révélé que près de 90% de l'offre de jetons était détenue dans un seul portefeuille, contredisant la distribution annoncée. Cette divergence a conduit à un scepticisme quant à la légitimité du lancement du jeton et à sa viabilité à long terme sur le marché. Impact sur le Marché et Volatilité Le lancement du jeton TRUMP a provoqué une réaction dramatique du marché, avec sa capitalisation boursière chutant de 5 milliards de dollars en 40 minutes après le début du jeton MELANIA. Le prix du TRUMP est passé de 74,60 $ à 45,90 $, reflétant la volatilité qui accompagne souvent les nouveaux lancements de memecoins. Selon les dernières mises à jour, le jeton TRUMP se négociait à 57,50 $, en baisse de 3,3% au cours des dernières 24 heures. Sources Les utilisateurs de Solana touchés par des retards après le lancement des memecoins Trump, Cointelegraph.
0 0.0 26par ToTo BugelmanDébutant Sécurité
Des allégations de délit d'initié émergent alors que le TRUMP Memecoin prend le contrôle des DEXs de Solana
Une activité de trading suspecte est apparue autour du memecoin officiel Trump (TRUMP) basé sur Solana du président élu des États-Unis, Donald Trump, alors que sa capitalisation boursière a grimpé à 42 milliards de dollars, attirant une frénésie d'investisseurs particuliers. Points Clés La capitalisation boursière du memecoin TRUMP a atteint 42 milliards de dollars au milieu d'allégations de délit d'initié. Un portefeuille financé avec 1 million de dollars a acheté pour 5,9 millions de dollars de jetons TRUMP dans la première minute de son lancement. Des grandes bourses comme Coinbase et Binance ont listé le jeton TRUMP, augmentant sa popularité. La communauté Bitcoin critique le memecoin comme opportuniste et contraire aux principes de Bitcoin. Une activité de trading suspecte est apparue autour du memecoin officiel Trump (TRUMP) basé sur Solana du président élu des États-Unis, Donald Trump, alors que sa capitalisation boursière a grimpé à 42 milliards de dollars, attirant une frénésie d'investisseurs particuliers. Le 18 janvier, Bubblemaps, une société d'analyse on-chain, a enquêté sur un portefeuille crypto financé avec 1 million de dollars quatre heures avant le lancement du jeton TRUMP. Les données on-chain révèlent que le portefeuille a acheté pour 5,9 millions de dollars de jetons TRUMP dans la première minute de son lancement et a ensuite vendu pour 20 millions de dollars tout en conservant 96 millions de dollars en jetons. Les jetons TRUMP ont ensuite été acheminés via un portefeuille et distribués à 10 autres portefeuilles, maintenant activement vendus sur les échanges décentralisés (DEX) de Solana. Ce schéma de commerce a soulevé des inquiétudes quant à une possible manipulation du marché alors que le memecoin TRUMP continue de dominer les gros titres. Preetam Rao, PDG de QuillAudits, une société de sécurité Web3, a exprimé des préoccupations concernant la structure d'allocation et le but du jeton TRUMP. « Quatre-vingts pour cent de l'offre est verrouillée pour CIC Digital, une société détenue par le Donald Trump Revocable Trust. C'est la même entité qui a lancé les cartes à collectionner NFT Trump il y a trois ans. Le site Web dit que ce n'est 'pas un investissement mais un signe de soutien' », a déclaré Rao. Rao a noté que les 10 principaux détenteurs possèdent 89,06 % de l'offre, et il n'y a pas de clarté sur le statut de brûlage du pool de liquidité. « Fait intéressant, le jeton a été lancé dans un fuseau horaire asiatique du matin. On a l'impression que c'est juste un moyen pour Trump de gagner de l'argent », a-t-il dit. Il a dit à Cointelegraph, « Nous pouvons voir certains traders initiés impliqués, mais je pense que si le gouvernement américain soutient des projets pour établir une feuille de route pour l'innovation dans le pays. Peut-être que c'est un rug pull, mais cela jette les bases de l'innovation. » Le Memecoin TRUMP Devient Grand Public La popularité du jeton a grimpé en flèche alors que les grandes bourses de crypto Coinbase et Binance ont annoncé la cotation de TRUMP. Selon CoinGecko, le trading de TRUMP a vu une activité significative au cours des dernières 24 heures, avec Bitget en tête à 864,9 millions de dollars, suivi de MEXC à 842,7 millions de dollars et KuCoin à 445,2 millions de dollars. Au moment de la rédaction, TRUMP est en hausse de 194 % au cours des dernières 24 heures, se négociant à 54,62 $. Pendant ce temps, l'écosystème de Solana a connu une augmentation massive de l'activité. Le plus grand DEX de Solana, Raydium, a capturé 25,07 millions de dollars en frais et 2,85 millions de dollars en revenus — un record pour la plateforme, selon DefiLlama. L'outil de trading MEME GMGN a traité 153 millions de dollars de transactions Solana, gagnant 1,52 million de dollars en frais. La plateforme de trading crypto Moonshot a enregistré 1,597 million de dollars en frais, traitant près de 400 millions de dollars en volume au cours des dernières 12 heures, battant des records d'utilisation de la rampe d'accès fiat et amenant plus de 200 000 nouveaux utilisateurs on-chain. Au milieu de l'engouement, certains sur X ont spéculé sur une potentielle « pièce USA » comme prochain projet. Eric Trump a rejeté ces rumeurs, clarifiant qu'aucun projet de ce type n'était en développement. Les Bitcoiners Critiquent le Lancement du Memecoin de Trump La communauté Bitcoin a réagi fortement au memecoin de Trump basé sur Solana, le critiquant comme opportuniste et fondamentalement en désaccord avec les principes de Bitcoin. Brandon Quittem, vice-président des revenus chez Swan Bitcoin, a posté sur X, « Trump coin est un cas extrême de shitcoinery qui aidera finalement à différencier davantage Bitcoin. Trumpcoin est un schéma pour s'enrichir rapidement, ce n'est rien comme Bitcoin. » Pierre Rochard, vice-président de la recherche chez Riot Platforms, a souligné que le design de Bitcoin est fondamentalement différent. Will Cole, un défenseur de Bitcoin et chef de produit chez Zaprite, a qualifié le memecoin de « pump-and-dump-as-a-service. Transfert de richesse de la Génération Z et des Millennials vers les Boomers. Apporté par Ethereum et Solana. » Sources Des allégations de délit d'initié émergent alors que le memecoin TRUMP inonde les DEX de Solana, Cointelegraph.
0 0.0 27par ToTo BugelmanDébutant Sécurité
Le baron de la crypto et le policier corrompu admettent leur culpabilité dans une conspiration choquante
Un entrepreneur en cryptomonnaie connu sous le nom de "parrain de la crypto" et un ancien adjoint du département du shérif du comté de Los Angeles ont plaidé coupable à des accusations fédérales graves, y compris complot, violations des droits civils et évasion fiscale. Le ministère de la Justice a annoncé les accords de plaidoyer le 17 janvier, révélant un plan inquiétant qui exploitait les ressources des forces de l'ordre à des fins personnelles. Points Clés Adam Iza, 24 ans, fondateur de la plateforme de trading crypto Zort, et Eric Chase Saavedra, 41 ans, un ancien adjoint du LASD, ont admis plusieurs crimes fédéraux. Iza a engagé des adjoints en congé pour intimider et extorquer des rivaux, en abusant des bases de données des forces de l'ordre. Les deux accusés risquent une peine de prison importante, Iza pouvant potentiellement encourir jusqu'à 35 ans. Le Plan Dévoilé Adam Iza, qui s'est surnommé le "parrain de la crypto", a orchestré un plan complexe impliquant intimidation, extorsion et fraude. Il a employé des adjoints du LASD en congé comme exécuteurs personnels pour cibler des rivaux commerciaux et des menaces perçues. Saavedra, utilisant sa position d'adjoint et d'officier de la force opérationnelle avec le service des maréchaux des États-Unis, a abusé de son autorité pour aider Iza dans ces activités illégales. Les documents judiciaires révèlent qu'Iza a cherché à voler un ordinateur portable censé contenir plus de 100 millions de dollars en cryptomonnaie. En janvier 2022, Saavedra a obtenu un mandat de perquisition sous de faux prétextes, affirmant que la cible était impliquée dans une enquête sur les armes à feu. Cela a conduit à une effraction armée, qui a été déjouée lorsque la victime a tiré un coup de semonce. Actes Violents et Extorsion Les procureurs ont décrit plusieurs incidents violents liés au complot. En août 2021, des adjoints du LASD auraient tenu une victime en joue au domicile d'Iza, contraignant un transfert bancaire de 25 000 $. Dans un autre incident en octobre 2021, Iza a personnellement menacé une victime avec une arme à feu, exigeant un transfert de 127 000 $. Saavedra dirigeait également une entreprise de sécurité privée, employant des adjoints en congé. Iza aurait payé 100 000 $ par mois pour des services de sécurité, renforçant encore la relation corrompue entre les deux. Fraude Financière et Évasion Fiscale Au-delà du racket d'extorsion, les opérations d'Iza s'étendaient à la fraude financière. Entre 2020 et 2022, il est accusé d'avoir fraudé Meta Platforms Inc., volant plus de 37 millions de dollars en accédant à des comptes d'entreprise et des lignes de crédit associées. Iza et Saavedra ont tous deux admis des crimes fiscaux fédéraux, Iza évitant 6,7 millions de dollars d'impôts pour 2021 et Saavedra ne déclarant pas 373 146 $ de revenus. Face à la Justice Iza, qui est en détention fédérale depuis septembre 2024, pourrait encourir jusqu'à 35 ans de prison. Saavedra, qui a démissionné du LASD, risque jusqu'à 13 ans. Les deux devraient comparaître bientôt devant le tribunal fédéral de Los Angeles. Le procureur des États-Unis Martin Estrada a exprimé la gravité de la situation, déclarant, "Les comportements admis dans ces accords de plaidoyer sont profondément troublants et ne peuvent être tolérés." Il a reconnu la coopération du département du shérif du comté de Los Angeles pour traiter cette corruption. Cette affaire met en lumière le potentiel d'abus de pouvoir au sein des forces de l'ordre et la nécessité de responsabilité dans le domaine des cryptomonnaies, où l'intersection de la technologie et du crime continue d'évoluer. Sources Crypto ‘godfather’ and LA cop plead guilty to tax, civil rights violations, Cointelegraph. Crypto ‘Godfather,’ Detective Plead to Civil Rights Violations, Bloomberg Law. Crypto 'Godfather' & Detective Guilty of Civil Rights Breach, The Crypto Times. Crypto ‘Godfather’ and LA County sheriff’s deputy to plead guilty in intimidation, extortion conspiracy – Orange County Register, Orange County Register.
0 0.0 29par ToTo BugelmanDébutant Sécurité
Le FBI déjoue un complot d'enlèvement d'un bijoutier visant à voler 2 millions de dollars en cryptomonnaie
Le FBI a réussi à déjouer un complot d'enlèvement visant un bijoutier à Miami, les criminels cherchant à voler environ 2 millions de dollars en cryptomonnaie. L'opération a été découverte suite à un tuyau d'une source anonyme, conduisant à l'arrestation de quatre suspects le jour du crime prévu. Points Clés Le FBI a découvert un complot pour kidnapper un bijoutier à Miami pour 2 millions de dollars en cryptomonnaie. Le groupe était dirigé par un individu nommé Jack, qui appelait ses complices des "brutes". Les suspects ont été arrêtés le jour de l'enlèvement prévu, le 13 janvier 2025. Ils sont actuellement détenus sans caution, avec une audience prévue pour le 21 janvier 2025. Détails du Complot Selon les documents judiciaires, le groupe surveillait le bijoutier, qui était censé posséder une quantité importante de cryptomonnaie. Ils prévoyaient de l'enlever alors qu'il s'apprêtait à échanger ses actifs numériques contre de l'argent liquide. Les criminels avaient l'intention de frapper au Seybold Building, un lieu bien connu pour les bijouteries à Miami. Le chef du groupe, Jack, aurait ordonné à son équipe d'éviter de causer de graves blessures au bijoutier, sauf pour un seul "bon coup" à la tête. Cependant, ils étaient armés d'armes sérieuses, y compris des fusils d'assaut et des pistolets mitrailleurs MAC-10, indiquant la nature violente de leurs intentions. Arrestation et Accusations Le jour de l'enlèvement prévu, les forces de l'ordre ont appréhendé quatre membres du groupe : Evan Paquette, Trevon Anthony Neal, Zachary Briggs et Aaron Hammond. Ils sont accusés de complot en vue de commettre un enlèvement et de tentative d'enlèvement. Les suspects sont actuellement détenus sans possibilité de libération sous caution, reflétant la gravité des accusations portées contre eux. Une audience est prévue à Miami le 21 janvier 2025, où d'autres procédures judiciaires se dérouleront. Contexte des Crimes en Cryptomonnaie Cet incident n'est pas isolé, car il met en lumière une tendance croissante des crimes impliquant la cryptomonnaie. En décembre 2024, une femme australienne a été arrêtée pour avoir kidnappé un membre de la famille royale saoudienne, exigeant une rançon de 40 000 dollars en Bitcoin. De tels cas soulignent la valeur croissante et l'attrait des monnaies numériques, en faisant des cibles pour les activités criminelles. Alors que le marché des cryptomonnaies continue de s'étendre, les agences de maintien de l'ordre sont susceptibles de faire face à plus de défis pour lutter contre les crimes connexes. L'action rapide du FBI dans cette affaire rappelle la lutte continue contre le crime organisé à l'ère numérique. Sources ФБР предотвратило похищение ювелира с целью кражи $2 млн, ForkLog.
0 0.0 25par ToTo BugelmanDébutant.jpeg) Sécurité
Les escrocs de la crypto affluent vers Telegram : une augmentation de 2000 % des escroqueries par malware
Les escrocs de la crypto se tournent de plus en plus vers Telegram comme leur plateforme de choix pour exécuter des escroqueries par malware, avec une augmentation stupéfiante de 2000% de ces activités depuis novembre. Ce changement marque une évolution significative des tactiques, alors que les escrocs s'adaptent à une sensibilisation accrue des utilisateurs aux méthodes de phishing traditionnelles. Source: Scam Sniffer Points Clés Augmentation Dramatique : Les escroqueries par malware sur Telegram ont augmenté de 2000% depuis novembre. Évolution des Tactiques : Les escrocs s'éloignent du phishing simple pour une distribution de malware plus sophistiquée. Faux Bots de Vérification : Les escrocs utilisent de faux bots pour injecter des malwares dans les systèmes des utilisateurs. Accès Plus Large : Les malwares permettent aux attaquants d'accéder à des informations sensibles, rendant les pertes plus difficiles à suivre. Le Passage à Telegram La société de sécurité Scam Sniffer a d'abord soulevé des inquiétudes concernant les escroqueries par malware sur Telegram en décembre, notant que les escrocs ont fait évoluer leurs stratégies pour piéger des victimes sans méfiance. Contrairement aux escroqueries traditionnelles qui impliquent souvent de tromper les utilisateurs pour qu'ils connectent leurs portefeuilles à des sites frauduleux, les nouvelles tactiques impliquent la distribution de malware via de faux bots de vérification dans divers groupes Telegram. Comment Opèrent les Escrocs Les escrocs utilisent maintenant de faux groupes de trading, d'airdrop et d'alpha pour attirer les utilisateurs. Une fois que les individus rejoignent ces groupes, ils sont invités à vérifier leur identité via un faux bot. Ce bot peut installer un malware qui : Accède aux mots de passe Scanne les fichiers de portefeuille Surveille les données du presse-papiers Vole les informations du navigateur Scam Sniffer a identifié au moins deux bots malveillants, OfficiaISafeguardRobot et SafeguardsAuthenticationBot, qui sont utilisés pour exécuter ces escroqueries. L'Impact des Malwares Le passage aux escroqueries basées sur les malwares est particulièrement préoccupant car il permet aux escrocs d'accéder plus largement aux systèmes des victimes. Contrairement aux escroqueries par phishing traditionnelles, où les pertes peuvent être plus facilement suivies, les attaques par malware compliquent le processus d'identification et de quantification des pertes. Cela rend difficile pour les victimes de récupérer les actifs volés. Ciblage des Influenceurs et des Communautés Initialement, les escrocs se faisaient passer pour des influenceurs crypto populaires pour inviter les utilisateurs à des groupes Telegram. Cependant, à mesure que la sensibilisation des utilisateurs a augmenté, ils ont commencé à cibler des communautés de projets légitimes avec des invitations apparemment inoffensives. Ce changement indique une compréhension sophistiquée des tactiques d'ingénierie sociale, alors que les escrocs exploitent la confiance au sein des communautés établies pour accéder à des victimes potentielles. La Vue d'Ensemble Selon un rapport de Cyvers, le montant total de crypto-monnaie volé en 2024 a atteint 2,3 milliards de dollars à travers 165 incidents, marquant une augmentation de 40% par rapport à l'année précédente. Bien que décembre ait enregistré les pertes les plus faibles de l'année, la tendance générale indique que les escrocs deviennent plus habiles à exploiter les vulnérabilités dans l'espace crypto. Sources Les escrocs de la crypto se tournent vers Telegram, et 'ça marche' — Scam Sniffer, Cointelegraph.
0 0.0 29par ToTo BugelmanDébutant.jpeg) Sécurité
Le cabinet d'avocats Burwick engage des poursuites contre Pump.fun pour les pertes des investisseurs
Un cabinet d'avocats américain, Burwick Law, a annoncé son intention d'engager des poursuites judiciaires contre la plateforme de lancement de mèmes coins basée sur Solana, Pump.fun, citant des pertes importantes pour les investisseurs attribuées aux pratiques douteuses de la plateforme. Le cabinet appelle les investisseurs concernés à se manifester et à rejoindre le potentiel recours collectif. Source: Burwick Law Points Clés Burwick Law engage une action en justice contre Pump.fun pour préjudice présumé aux investisseurs. La plateforme a été critiquée pour promouvoir des comportements risqués et un contenu douteux. Seulement 0,4 % des utilisateurs auraient réalisé des bénéfices significatifs, soulevant des préoccupations sur l'équité. Contexte de Pump.fun Depuis son lancement en janvier 2024, Pump.fun s'est imposé comme un acteur majeur dans le secteur des mèmes coins, facilitant la création de plus de 6 millions de tokens. La plateforme a été conçue pour permettre aux utilisateurs sans expertise technique de lancer leurs propres tokens, mais elle est rapidement devenue associée à la spéculation et aux comportements risqués. Les fonctionnalités controversées de la plateforme incluaient une option de diffusion en direct permettant aux utilisateurs de réaliser des cascades extrêmes pour promouvoir leurs tokens. Cela a conduit à des préoccupations éthiques, y compris des cas de maltraitance animale et d'autres actes dangereux. En décembre 2024, l'Autorité de conduite financière du Royaume-Uni a interdit à ses résidents d'accéder à Pump.fun, invoquant des problèmes de protection des investisseurs. Allégations Contre Pump.fun Burwick Law a accusé Pump.fun de collecter des centaines de millions de dollars en frais tout en permettant la prolifération d'activités illicites sur la plateforme. Le cabinet a souligné les problèmes suivants : Affichage de comportements antisociaux, y compris l'usage de drogues et la violence. Manque de responsabilité de la part des créateurs anonymes de la plateforme. Pertes financières importantes pour les investisseurs ordinaires, dont beaucoup ont perdu de l'argent à cause de "rug pulls" et de promesses non tenues. Impact sur les Investisseurs Le cabinet d'avocats affirme que seulement 0,4 % des 14 millions de portefeuilles crypto ayant interagi avec Pump.fun ont réalisé des bénéfices dépassant 10 000 $. Cette statistique suggère que la majorité des utilisateurs n'ont pas bénéficié de leurs investissements, soulevant des questions sur l'équité et la transparence de la plateforme. Appel à l'Action Burwick Law recherche activement des personnes ayant subi des pertes sur Pump.fun pour rejoindre le potentiel recours collectif. Le cabinet souligne que les personnes concernées pourraient avoir droit à une compensation pour leurs pertes financières. Sources Pump.fun Faces Possible Lawsuit Over Allegations of Investor Harm - Decrypt, Decrypt. Law firm says it’s pursuing potential legal action against Pump.fun, Cointelegraph. Burwick Law Firm Initiates Legal Action Against Pump.fun for Meme Coin Trading | PortalCripto, PortalCripto.
0 0.0 23par ToTo BugelmanDébutant.jpeg) Sécurité
Augmentation de l'activité des marchés en ligne illicites : croissance de 51 % en seulement six mois
Le marché en ligne illicite connu sous le nom de Huione Guarantee a connu une croissance stupéfiante de 51 % de ses entrées mensuelles au cours des six derniers mois, selon un rapport récent de la société de conformité crypto Elliptic. Cette augmentation fait suite au lancement de son propre stablecoin en USD, qui a attiré un nombre significatif d'utilisateurs et de transactions. Points Clés Huione Guarantee est désormais considéré comme le plus grand marché en ligne illicite jamais vu, avec plus de 24 milliards de dollars de transactions. La plateforme a vu sa base d'utilisateurs croître pour dépasser les 900 000. Le lancement du stablecoin USDH en septembre a été un facteur majeur de cette croissance. Huione Guarantee a été lié au blanchiment d'argent et aux escroqueries cybernétiques, suscitant des inquiétudes parmi les régulateurs. Aperçu de Huione Guarantee Huione Guarantee, qui a récemment été rebaptisé Haowang Guarantee, a été qualifié de plus grand marché en ligne illicite par Elliptic. La plateforme aurait facilité une large gamme d'activités illégales, y compris le blanchiment d'argent et les escroqueries cybernétiques, en faisant un point focal pour les forces de l'ordre et la surveillance réglementaire. La croissance du marché a été particulièrement notable depuis le lancement de son stablecoin USDH en septembre. Ce stablecoin a été conçu pour contourner la surveillance réglementaire et les capacités de gel des actifs qui sont courantes avec d'autres stablecoins, tels que l'USDT de Tether. Le stablecoin USDH est émis sur plusieurs blockchains, y compris Ethereum, BNB Chain et Tron, renforçant ainsi son accessibilité et son attrait pour les utilisateurs engagés dans des activités illicites. Métriques de Croissance Entrées Mensuelles : Augmenté de 51 % au cours des six derniers mois. Total des Transactions : Plus de 24 milliards de dollars à ce jour. Base d'Utilisateurs : A bondi pour dépasser les 900 000 utilisateurs. Préoccupations Réglementaires La croissance rapide de Huione Guarantee a suscité des alarmes parmi les régulateurs et les experts en cybersécurité. Le rapport d'Elliptic souligne que la plateforme est devenue un facilitateur clé des opérations d'escroquerie cybernétique, en particulier en Asie du Sud-Est. La société a noté que des milliers de vendeurs offrent des services liés au blanchiment d'argent, aux données personnelles volées et à d'autres éléments nécessaires pour mener des fraudes en ligne à grande échelle. En juillet, Tether a gelé l'un des comptes USDT de Huione Pay en raison de ses liens avec le groupe Lazarus nord-coréen, une organisation de piratage notoire. Cet incident a incité au lancement du stablecoin USDH, qui vise à fournir une alternative plus stable et moins réglementée pour les utilisateurs. Sources Le plus grand ‘marché en ligne illicite’ a connu une croissance de 51 % en 6 mois : Elliptic, Cointelegraph.
0 0.0 27par ToTo BugelmanDébutant Sécurité
Une vulnérabilité du portefeuille Uniswap soulève des alarmes : ScaleBit signale une faille de sécurité sérieuse
ScaleBit de BitsLab a soulevé des préoccupations concernant une vulnérabilité significative dans les portefeuilles Web3 d'Uniswap, qui pourrait potentiellement exposer les actifs des utilisateurs à des attaquants ayant un accès physique à leurs appareils. La société de sécurité a révélé que cette faille permet à des individus non autorisés de contourner les mécanismes d'authentification et d'accéder à la phrase mnémonique du portefeuille, qui est cruciale pour contrôler les actifs du portefeuille. Points Clés ScaleBit identifie une vulnérabilité dans le portefeuille Uniswap qui pourrait compromettre les actifs des utilisateurs. Les attaquants ayant un accès physique peuvent récupérer la phrase mnémonique du portefeuille en moins de trois minutes. Il est conseillé aux utilisateurs d'éviter de prêter leurs appareils jusqu'à ce que le problème soit résolu. Comprendre La Vulnérabilité La vulnérabilité mise en évidence par ScaleBit concerne la phrase mnémonique, également connue sous le nom de phrase de récupération, qui est une série de 12 à 24 mots aléatoires qui donne un contrôle total sur les actifs d'un portefeuille. Cette phrase est essentielle pour accéder et gérer les avoirs en cryptomonnaie sur différents appareils. Selon ScaleBit, toute personne ayant accès à un appareil déverrouillé peut obtenir la phrase mnémonique en moins de trois minutes. De manière alarmante, ce problème persiste même dans la dernière version de l'application Uniswap Wallet, soulevant de sérieuses préoccupations quant aux mesures de sécurité en place. Recommandations Pour Les Utilisateurs À la lumière de cette vulnérabilité, ScaleBit a émis plusieurs recommandations pour les utilisateurs du portefeuille Uniswap : Évitez de Prêter Vos Appareils : Les utilisateurs doivent s'abstenir de prêter leurs appareils à d'autres jusqu'à ce que la vulnérabilité soit corrigée. Sécurisez Votre Appareil : Assurez-vous que votre appareil est verrouillé et sécurisé pour empêcher tout accès non autorisé. Surveillez l'Activité du Portefeuille : Gardez un œil sur votre portefeuille pour toute transaction non autorisée. Implications Plus Larges Pour La Sécurité Des Cryptomonnaies La révélation de cette vulnérabilité survient à un moment où les menaces de cybersécurité dans le domaine des cryptomonnaies sont en augmentation. En 2024, les pertes dues aux exploits de cybersécurité dans le secteur crypto ont augmenté de 40 % par rapport à l'année précédente, atteignant environ 2,3 milliards de dollars. Cette tendance souligne le besoin croissant de mesures de sécurité robustes dans les plateformes de finance décentralisée (DeFi). Deddy Lavid, co-fondateur et PDG de Cyvers, a noté que les violations de contrôle d'accès, en particulier impliquant des phrases mnémoniques, sont un type courant de vulnérabilité pouvant entraîner des pertes financières significatives. Alors que le paysage des cryptomonnaies continue d'évoluer, l'importance de sécuriser les actifs numériques ne peut être surestimée. Conclusion La vulnérabilité alarmante signalée par ScaleBit sert de rappel critique pour les utilisateurs d'échanges décentralisés comme Uniswap de rester vigilants quant à leurs pratiques de sécurité. Alors que l'industrie crypto est confrontée à des menaces croissantes, il est essentiel pour les utilisateurs de prendre des mesures proactives pour protéger leurs actifs et rester informés des risques potentiels. Avec les développements en cours dans cette situation, les utilisateurs sont encouragés à suivre les mises à jour d'Uniswap et des experts en sécurité pour s'assurer que leurs portefeuilles restent sécurisés. Sources ScaleBit de BitsLab signale une vulnérabilité "alarmante" du portefeuille Uniswap, Cointelegraph.
0 0.0 23par ToTo BugelmanDébutant.jpeg) Sécurité
Upbit émet une mise en garde pour les utilisateurs d'IOST lors de la transition vers la couche 2
Upbit, un échange de cryptomonnaies sud-coréen de premier plan, a émis un avertissement aux investisseurs concernant l'Internet of Services Token (IOST) alors qu'il se prépare à une transition significative vers une couche-2. Cette transition implique l'émission de 21 milliards de nouveaux jetons et une refonte complète de sa tokenomique, ce qui pourrait entraîner une volatilité des prix à court terme et affecter le sentiment des investisseurs. Points Clés Upbit a signalé IOST pour prudence en raison de sa prochaine transition vers une couche-2. La transition introduira 21 milliards de nouveaux jetons et une refonte majeure de la tokenomique. Les investisseurs sont conseillés de faire preuve de prudence car ces changements peuvent affecter la stabilité du marché. Avertissement d'Upbit Le 13 janvier, Upbit a alerté ses utilisateurs sur les risques potentiels associés à la transition d'IOST vers une blockchain de couche-2. Cet avertissement est conforme aux directives de la Digital Asset eXchange Alliance (DAXA), qui vise à protéger les investisseurs en les informant des changements significatifs pouvant affecter la stabilité des actifs. Le projet IOST, connu pour son accent sur les applications décentralisées (DApps), est sur le point de subir cette transition dans les semaines à venir. Upbit a souligné que les changements pourraient entraîner des altérations substantielles dans la structure du jeton, influençant potentiellement la valeur du marché et le sentiment des investisseurs. Rôle de la DAXA La DAXA joue un rôle crucial dans le maintien des normes parmi les principales bourses coréennes. Elle signale régulièrement les actifs numériques qui subissent des changements structurels ou présentent une activité de marché inhabituelle. Bien que l'avertissement concernant IOST n'indique pas une suspension de la négociation ou un retrait de la liste, il souligne l'importance d'être conscient des changements imminents en raison de leur impact potentiel sur les traders. Détails de la Transition vers la Couche-2 L'équipe IOST a récemment mené un vote de gouvernance sur la transition, qui a été approuvé le 12 janvier. La transition impliquera l'émission d'environ 21,3 milliards de nouveaux jetons, visant à soutenir les récompenses des validateurs, les incitations des utilisateurs et le développement futur de l'écosystème. Les nouveaux jetons seront libérés progressivement dans une expansion de l'offre par phases. L'allocation des nouveaux jetons est la suivante : 60% pour les récompenses des validateurs 20% pour les airdrops 8% pour les incitations communautaires 5% pour les subventions aux développeurs 4% pour la gouvernance via Nexus DAO 3% pour la compensation de l'équipe et autres dépenses En reliant son réseau de couche-1 existant avec la nouvelle couche-2, IOST vise à améliorer le traitement des transactions, à améliorer l'efficacité et à réduire les frais. Sources Upbit signale IOST pour prudence avant la transition vers la couche-2, Cointelegraph.
0 0.0 30par ToTo BugelmanDébutant.jpeg) Sécurité
Pasteur accusé dans un système de fraude en cryptomonnaie de plusieurs millions de dollars
Un pasteur de Miami a été inculpé pour avoir prétendument orchestré une escroquerie en cryptomonnaie de plusieurs millions de dollars qui a escroqué plus de 1 500 investisseurs. Francier Obando Pinillo, 51 ans, est accusé d'avoir utilisé sa position de pasteur pour promouvoir un système d'investissement frauduleux appelé "Solano Fi", promettant des rendements irréalistes et exploitant la confiance de sa congrégation. Points Clés Francier Obando Pinillo, un pasteur à Pasco, Washington, fait face à 26 chefs d'accusation de fraude. Le système, nommé "Solano Fi", promettait un rendement mensuel de 34,9 % aux investisseurs. Pinillo aurait utilisé les ressources de l'église et les réseaux sociaux pour recruter des investisseurs. Les victimes n'ont pas pu retirer leurs fonds, qui ont été détournés vers des comptes personnels. Si reconnu coupable, Pinillo pourrait être condamné à une peine pouvant aller jusqu'à 20 ans de prison. Allégations Contre Le Pasteur Selon le ministère américain de la Justice, Pinillo a opéré le système de novembre 2021 à octobre 2023. Il a affirmé que l'idée de Solano Fi lui était venue dans un rêve, la présentant comme une opportunité d'investissement sûre. Son église, Ministerio Apostólico Profético Tiempos de Poder, est devenue une plateforme pour solliciter des investissements de la part des fidèles, dont beaucoup étaient des personnes hispanophones. La Structure du Système Le système d'investissement de Pinillo se caractérisait par plusieurs pratiques trompeuses : Rendements Promis : Les investisseurs étaient attirés par la promesse d'un rendement mensuel de 34,9 %, présenté comme garanti. Promotion sur les Réseaux Sociaux : Il a créé une page Facebook et un groupe Telegram nommé "Multimillionarios SolanoFi", qui a attiré plus de 1 500 membres. Bonus de Parrainage : Pour encourager le recrutement, Pinillo offrait un bonus de parrainage de 15 % pour l'apport de nouveaux investisseurs, créant une structure de type Ponzi. Diagramme et extrait de l'acte d'accusation du grand jury du 7 novembre contre Pinillo. Source: CourtListener Mauvaise Utilisation des Fonds Au lieu d'investir les fonds comme promis, Pinillo aurait détourné l'argent à des fins personnelles et pour payer les premiers investisseurs. La plateforme en ligne qu'il a promue permettait aux investisseurs de voir des soldes de compte gonflés mais ne permettait pas les retraits. Lorsque les victimes demandaient à récupérer leur argent, elles étaient souvent confrontées à des excuses concernant les conditions du marché ou des problèmes de site web. Conséquences Légales L'acte d'accusation contre Pinillo comprend 26 chefs d'accusation de fraude, avec une peine maximale potentielle de 20 ans de prison. L'affaire est poursuivie par les procureurs adjoints des États-Unis Dan Fruchter et Jeremy J. Kelley, avec le FBI dirigeant l'enquête. La procureure des États-Unis Vanessa Waldref a souligné les défis de la récupération des fonds dans les escroqueries en cryptomonnaie, déclarant que son bureau est déterminé à poursuivre la justice pour les victimes. Conclusion Le cas de Francier Obando Pinillo sert de rappel frappant des vulnérabilités au sein des systèmes d'investissement, en particulier ceux qui exploitent la confiance dans les institutions religieuses. Alors que les procédures judiciaires se déroulent, l'accent reste mis sur la responsabilisation de ceux qui perpètrent de telles activités frauduleuses, en particulier dans le paysage en évolution rapide de la cryptomonnaie. Sources Pasteur inculpé pour une escroquerie en cryptomonnaie de plusieurs millions de dollars : DOJ, crypto.news. Le système de cryptomonnaie du prédicateur : la chaire utilisée pour escroquer des milliers de membres, Bitcoinist. Ancien pasteur des Tri-Cities inculpé dans une escroquerie en cryptomonnaie de plusieurs millions de dollars | Local | bigcountrynewsconnection.com, Big Country News. Ancien pasteur accusé d'avoir dirigé une escroquerie en cryptomonnaie qui a volé des millions à des fidèles dupés | IBTimes, International Business Times. Pasteur inculpé pour fraude sur un système de cryptomonnaie venu 'en rêve', Cointelegraph. Système de cryptomonnaie frauduleux dirigé par un pasteur risque une peine de 20 ans de prison, Traders Union.
0 0.0 28par ToTo BugelmanDébutant Sécurité
Le compte X de Litecoin compromis
Le 11 janvier 2025, le compte officiel X de Litecoin sur les réseaux sociaux a été piraté, conduisant à la promotion d'un jeton frauduleux faussement associé au réseau Solana. L'incident met en lumière la tendance croissante des cybercriminels à exploiter les plateformes de médias sociaux pour tromper les investisseurs et promouvoir des escroqueries. Source: Litecoin Points Clés Le compte X de Litecoin a été compromis pour promouvoir un faux jeton basé sur Solana. L'escroquerie a brièvement gonflé la capitalisation boursière du jeton à 27 000 $ avant de s'effondrer. L'incident souligne la nécessité de mesures de sécurité renforcées dans le domaine de la cryptographie. Le Déroulement de l'Incident La violation s'est produite lorsqu'un pirate a accédé au compte X de Litecoin et a posté un message trompeur affirmant, "LTC est maintenant sur Solana." Ce message incluait une adresse de contrat pour le jeton frauduleux et un lien vers un site pump.fun, souvent associé à des escroqueries. Le message a été rapidement supprimé, mais pas avant d'avoir provoqué une agitation parmi les 1,1 million de followers de Litecoin. Les Suites de l'Incident Suite à l'incident, l'équipe de Litecoin a confirmé qu'elle avait repris le contrôle du compte. Ils ont attribué le piratage à un compte délégué compromis, qui a depuis été supprimé. L'équipe a rassuré les utilisateurs que les messages non autorisés n'étaient en ligne que pendant quelques secondes avant d'être retirés. Une Tendance Croissante de Piratages sur les Réseaux Sociaux Cet incident fait partie d'une tendance inquiétante où les pirates ciblent les comptes de médias sociaux de projets de cryptomonnaie bien connus et d'influenceurs. Les récents piratages de haut niveau incluent : EigenLayer : Piraté pour promouvoir une fausse campagne de largage. Wiz Khalifa : Compte compromis pour faire la publicité d'un faux memecoin de célébrité. Fondation Cardano : Ciblée pour diffuser de fausses informations sur un procès de la SEC et promouvoir un jeton frauduleux. Ces attaques entraînent souvent des pertes financières importantes pour les investisseurs non avertis. Par exemple, le faux jeton de la Fondation Cardano a généré environ 500 000 $ de volume de transactions avant que sa valeur ne chute de plus de 99 %. Comment Opèrent les Pirates Les pirates utilisent généralement des tactiques de phishing pour accéder aux comptes de médias sociaux. Les méthodes courantes incluent : L'envoi de faux e-mails qui semblent provenir de la plateforme de médias sociaux, avertissant les utilisateurs de violations de droits d'auteur. Inciter les utilisateurs à cliquer sur des liens menant à des sites frauduleux, où ils sont invités à réinitialiser leur authentification à deux facteurs et leurs mots de passe. Se Protéger dans le Domaine de la Cryptographie Le piratage de Litecoin sert de rappel brutal de l'importance de la cybersécurité dans le monde des cryptomonnaies. Voici quelques conseils pour protéger vos actifs : Activer l'Authentification à Deux Facteurs : Utilisez toujours l'authentification à deux facteurs pour vos comptes afin d'ajouter une couche de sécurité supplémentaire. Méfiez-vous des Tentatives de Phishing : Vérifiez toujours la source des e-mails et des messages avant de cliquer sur des liens ou de fournir des informations personnelles. Restez Informé : Tenez-vous au courant des dernières nouvelles dans le domaine de la cryptographie pour être conscient des escroqueries potentielles et des menaces de sécurité. Sources Le compte X de Litecoin piraté pour promouvoir un faux jeton basé sur Solana, l'équipe reprend le contrôle, Cryptopolitan. Compte Litecoin piraté pour promouvoir le jeton Solana – BLOX -Passionategeekz – Passionategeekz.com, Passionategeekz.com. Le compte X de Litecoin brièvement piraté pour promouvoir un faux jeton, Cointelegraph. Litecoin confirme le piratage du compte X au milieu de l'augmentation des exploits sur les réseaux sociaux, Traders Union. Pirate de Litecoin X : Un signal d'alarme pour les traders de crypto | BanklessTimes, BanklessTimes. Le compte X de Litecoin piraté pour promouvoir un faux jeton LTC Solana, Crypto Briefing.
0 0.0 28par ToTo BugelmanDébutant