.jpeg)
In un preoccupante sviluppo per la cybersecurity, è stata rilevata una nuova campagna che coinvolge il miner di criptovaluta Dero che sta infiltrando ambienti Linux containerizzati. Questo malware sfrutta API Docker pubblicate in modo insicuro, consentendogli di diffondersi rapidamente e compromettere più sistemi senza la necessità di un server di comando e controllo.
Punti Chiave
-
Il miner Dero si diffonde attraverso API Docker insicure.
-
Il malware crea nuovi container e compromette quelli esistenti.
-
Opera senza un server di comando e controllo, rendendo difficile la rilevazione.
-
Le organizzazioni devono proteggere le loro API Docker per prevenire infezioni.
La Catena di Infezione
La campagna di mining Dero opera come un'epidemia di zombie, dove un singolo container infetto scansiona internet alla ricerca di API Docker esposte. Una volta trovata una vittima vulnerabile, crea nuovi container malevoli e compromette quelli esistenti per estrarre criptovaluta Dero. Questo processo automatizzato è facilitato da due componenti principali del malware: un malware di propagazione chiamato "nginx" e il miner Dero stesso.
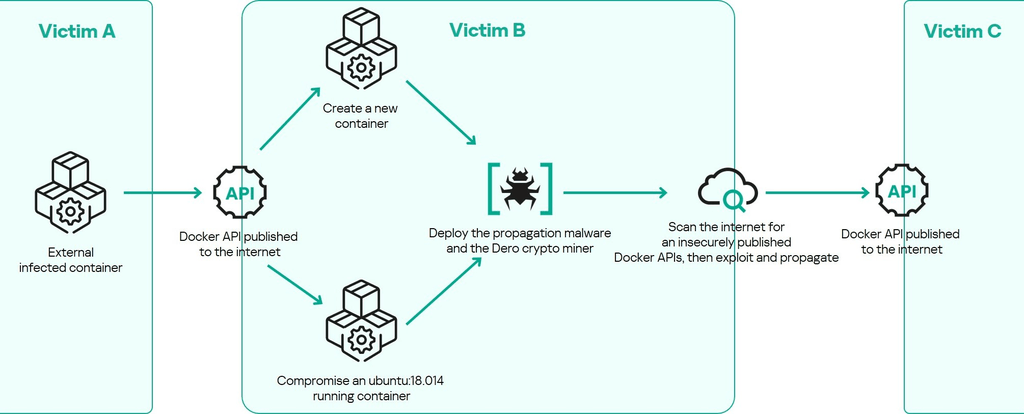
Come Funziona il Malware
-
Accesso Iniziale: L'attaccante ottiene accesso a un'infrastruttura containerizzata in esecuzione sfruttando un'API Docker insicura.
-
Distribuzione del Malware: Il malware nginx mantiene la persistenza e si diffonde ad altri sistemi senza richiedere un server di comando e controllo.
-
Creazione di Container: Il malware genera subnet IPv4 casuali per scansionare API Docker insicure, creando nuovi container malevoli su host compromessi.
-
Hijacking delle Risorse: Il miner Dero viene eseguito all'interno di questi container, sfruttando le loro risorse per il mining di criptovaluta.
Il Ruolo del Malware Nginx
Il malware nginx è progettato per mascherarsi come il legittimo software del server web nginx, rendendo più difficile per gli utenti e gli strumenti di sicurezza rilevarlo. Le sue funzioni principali includono:
-
Registrazione delle Attività: Crea un file di log per tenere traccia delle macchine infette e delle attività.
-
Controllo delle Versioni: Garantisce che esista un file di versione specifico per identificare i container già infetti.
-
Scansione per Vulnerabilità: Scansiona alla ricerca di altre API Docker vulnerabili per propagare ulteriormente l'infezione.
File del codice sorgente di nginx
Compromissione dei Container Esistenti
Il malware non solo crea nuovi container, ma prende di mira anche quelli esistenti. Controlla i container in esecuzione in base a criteri specifici (ad es. base Ubuntu 18.04) e li infetta se mancano del file di versione, ripetendo così il ciclo di infezione.
Il Miner Dero
Il miner Dero, chiamato "cloud" nel malware, è una versione modificata del miner DeroHE CLI open-source. È progettato per estrarre criptovaluta Dero utilizzando indirizzi di wallet e nodi hardcoded. L'encryption di questi indirizzi indica un certo livello di sofisticazione nel design del malware, mirato a evadere la rilevazione e mantenere la sicurezza operativa.
Implicazioni per la Sicurezza
La diffusione del miner Dero negli ambienti containerizzati evidenzia significativi rischi per la sicurezza. Con oltre 520 API Docker pubblicate esposte a internet, le organizzazioni devono adottare misure proattive per proteggere le loro infrastrutture. Le raccomandazioni chiave includono:
-
Proteggere le API Docker: Assicurarsi che le API Docker non siano accessibili pubblicamente o siano protette con una corretta autenticazione.
-
Monitorare l'Attività dei Container: Utilizzare strumenti di monitoraggio per rilevare attività insolite all'interno degli ambienti containerizzati.
-
Valutazioni di Sicurezza Regolari: Condurre valutazioni regolari per identificare e rimediare alle vulnerabilità nelle configurazioni dei container.
Conclusione
La capacità del miner Dero di diffondersi rapidamente attraverso gli ambienti containerizzati rappresenta una seria minaccia per le organizzazioni. Comprendendo i meccanismi di infezione e implementando misure di sicurezza robuste, le aziende possono proteggersi da questa e da minacce simili in futuro.
Fonti
Questo articolo è stato creato con il supporto di una tecnologia basata sull'intelligenza artificiale, attingendo a molteplici fonti affidabili. Il contenuto finale è stato accuratamente revisionato e modificato dal team editoriale di BlockzHub per garantire accuratezza, chiarezza e coerenza. Le fonti originali delle informazioni vengono citate ove appropriato e necessario. Le opinioni espresse in questo articolo non rappresentano necessariamente le posizioni o i punti di vista ufficiali di BlockzHub. Questo articolo ha esclusivamente scopo informativo e non deve essere considerato come consulenza finanziaria o professionale. Investire comporta dei rischi ed è consigliabile consultare un consulente finanziario qualificato prima di prendere qualsiasi decisione di investimento.