.jpeg)
I truffatori stanno prendendo di mira gli utenti di criptovalute con un nuovo schema di phishing che coinvolge lettere fisiche inviate tramite il Servizio Postale degli Stati Uniti (USPS). Queste lettere, mascherate da comunicazioni di Ledger, un noto produttore di portafogli hardware, istruiscono i destinatari a "validare" i loro portafogli o rischiare di perdere l'accesso ai loro fondi. Gli esperti del settore avvertono gli utenti di essere vigili contro queste tattiche ingannevoli.

Punti Chiave
-
I truffatori stanno inviando lettere di phishing tramite USPS, spacciandosi per Ledger.
-
Le lettere istruiscono gli utenti a validare i loro portafogli, presentando un codice QR collegato a un sito malevolo.
-
I leader del settore esortano gli utenti di criptovalute a rimanere cauti e a non cadere in queste truffe.
La Natura Della Truffa
Le lettere di phishing sono progettate per sfruttare la fiducia che gli utenti hanno in Ledger. Istruendo i destinatari a validare i loro portafogli, i truffatori mirano a ingannarli per ottenere informazioni sensibili o accedere a siti malevoli. Le lettere includono un codice QR, che, se scansionato, porta probabilmente a un sito di phishing progettato per rubare chiavi private e altre informazioni sensibili.
Risposta del Settore
Mike Belshe, CEO di BitGo, è stato uno dei primi a lanciare l'allerta su queste lettere di phishing. Ha condiviso un'immagine della lettera truffaldina sui social media, avvertendo gli utenti di essere cauti. Un'altra figura del settore, Troy Lindsey, ha ribadito questo sentimento, affermando: "Queste sono tutte truffe; non cadete in nessuna di queste."
La Crescente Minaccia Degli Attacchi Di Phishing
Questo incidente fa parte di una tendenza più ampia di attacchi di phishing in aumento che prendono di mira gli utenti di criptovalute. Rapporti recenti indicano che le tattiche utilizzate dai truffatori stanno diventando sempre più sofisticate, rendendo più difficile per gli individui distinguere tra comunicazioni legittime e fraudolente.
-
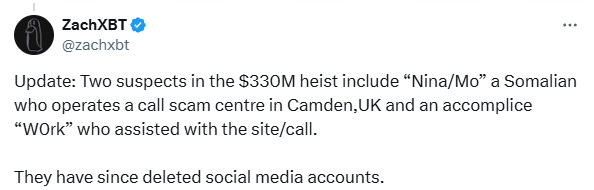
Ad aprile 2025, un significativo attacco di phishing ha portato al furto di 330 milioni di dollari in Bitcoin da una vittima anziana.
-
Coinbase ha recentemente affrontato un tentativo di riscatto dopo che i dati dei clienti sono stati trapelati, evidenziando i rischi continui nel settore delle criptovalute.
Come Proteggerti
Per proteggersi dagli attacchi di phishing, gli utenti dovrebbero considerare le seguenti precauzioni:
-
Verifica le Comunicazioni: Verifica sempre la fonte di qualsiasi comunicazione, specialmente se richiede informazioni sensibili.
-
Evita di Scansionare Codici QR: Fai attenzione ai codici QR in lettere o messaggi non richiesti.
-
Utilizza Canali Ufficiali: Accedi sempre ai tuoi portafogli o conti di scambio tramite siti web o app ufficiali, non tramite link forniti in email o lettere.
-
Informati: Rimani informato sulle ultime tattiche di phishing e truffe nel settore delle criptovalute.
Fonti
-
Un dirigente del settore lancia l'allerta sulla lettera di phishing di Ledger consegnata da USPS, StartupNews.fyi.
-
Un dirigente del settore lancia l'allerta sulla lettera di phishing di Ledger consegnata da USPS, Cointelegraph.
Questo articolo è stato creato con il supporto di una tecnologia basata sull'intelligenza artificiale, attingendo a molteplici fonti affidabili. Il contenuto finale è stato accuratamente revisionato e modificato dal team editoriale di BlockzHub per garantire accuratezza, chiarezza e coerenza. Le fonti originali delle informazioni vengono citate ove appropriato e necessario. Le opinioni espresse in questo articolo non rappresentano necessariamente le posizioni o i punti di vista ufficiali di BlockzHub. Questo articolo ha esclusivamente scopo informativo e non deve essere considerato come consulenza finanziaria o professionale. Investire comporta dei rischi ed è consigliabile consultare un consulente finanziario qualificato prima di prendere qualsiasi decisione di investimento.