Classificate dalla community
Notizie crypto
Scritte e classificate dalla community. Un algoritmo resistente alla manipolazione fa emergere ciò che conta.
In evidenzaSicurezza
Grayscale svela Pyth Trust: una nuova opportunità di investimento per investitori accreditati
Grayscale Investments ha ufficialmente lanciato il Grayscale Pyth Trust, un nuovo veicolo di investimento mirato a fornire agli investitori accreditati negli Stati Uniti un'esposizione al token di governance PYTH. Questa iniziativa è progettata per semplificare il processo di investimento nella rete Pyth, che svolge un ruolo cruciale nell'ecosistema Solana fornendo dati sui prezzi in tempo reale alle applicazioni decentralizzate (dApp). Punti Chiave Veicolo di Investimento: Il Grayscale Pyth Trust offre un formato di sicurezza regolamentato per investire nel token PYTH. Domanda di Mercato: Il lancio avviene in un momento di crescente interesse per i prodotti di investimento focalizzati sulle criptovalute, in particolare dopo l'approvazione degli ETF spot su Bitcoin. Ruolo della Rete Pyth: La rete Pyth è integrale per l'ecosistema Solana, con il 95% delle sue dApp che si affidano ai suoi feed di prezzo. Panoramica del Grayscale Pyth Trust Il Pyth Trust di Grayscale è strutturato in modo simile agli altri trust di investimento a singolo asset, come il Grayscale Bitcoin Trust (GBTC) e l'Ethereum Trust (ETHE). Il trust è disponibile esclusivamente per investitori accreditati, consentendo loro di ottenere esposizione al token PYTH senza le complessità associate alla proprietà diretta del token. Rayhaneh Sharif-Askary, Responsabile del Prodotto e della Ricerca di Grayscale, ha sottolineato l'importanza della rete Pyth, affermando: "La rete Pyth svolge uno dei ruoli più significativi nell'ecosistema Solana." Questo trust mira a fornire agli investitori opportunità con beta più elevati e potenziali di crescita più alti legati alla crescita di Solana. L'Importanza della Rete Pyth La rete Pyth funge da oracolo decentralizzato, fornendo dati di mercato essenziali, inclusi i prezzi di criptovalute e azioni, a oltre 90 reti blockchain, con un forte focus su Solana. I suoi feed di prezzo sono cruciali per il funzionamento delle applicazioni di finanza decentralizzata (DeFi), rendendola una componente vitale dell'ecosistema blockchain. Dati in Tempo Reale: Pyth fornisce feed di dati accurati e tempestivi provenienti da trader istituzionali e market maker. Posizione di Mercato: Circa il 95% delle applicazioni decentralizzate su Solana utilizza i feed di prezzo di Pyth, sottolineandone il dominio di mercato. Crescente Interesse per i Prodotti di Investimento in Criptovalute Il lancio del Grayscale Pyth Trust si allinea con una tendenza più ampia di crescente interesse istituzionale per i prodotti di investimento in criptovalute. Dopo l'approvazione degli ETF spot su Bitcoin, che hanno attratto oltre 40 miliardi di dollari in afflussi, c'è stato un aumento della domanda di nuovi veicoli di investimento. Grayscale è stata proattiva nell'espandere la sua offerta di prodotti, introducendo recentemente un ETF per i minatori di Bitcoin e un fondo per Dogecoin. L'azienda è anche in attesa dell'approvazione della SEC per convertire diversi altri trust in ETF spot per asset come XRP e Litecoin. Conclusione L'introduzione del Grayscale Pyth Trust segna un passo significativo nel fornire agli investitori accreditati un'esposizione strutturata alla rete Pyth e all'ecosistema Solana. Con il crescente interesse per le criptovalute, l'approccio innovativo di Grayscale ai prodotti di investimento la posiziona come leader nel settore degli asset digitali, rispondendo alle esigenze in evoluzione degli investitori. Fonti Grayscale Lancia il Pyth Trust per Investitori Accreditati, The Crypto Times. Grayscale Debutta con un Fondo Basato sul Token della Rete Pyth di Solana - Decrypt, Decrypt. La Rete Pyth Ottiene Supporto mentre Grayscale Introduce un Nuovo Fondo di Investimento in Criptovalute, Traders Union. Grayscale Lancia il Pyth Trust per Investitori Accreditati negli Stati Uniti, Crypto Briefing. Grayscale Lancia un Trust per il Token della Rete Pyth PYTH di Investing.com, Investing.com UK.
0 0.0 26di DarshitaPrincipiante
.jpeg) Sicurezza
Ethereum L2 Abstract Wallet Drain: Uno sguardo più da vicino alla connessione Cardex
La piattaforma layer-2 di Ethereum, Abstract, è attualmente sotto scrutinio a seguito di segnalazioni di un incidente di svuotamento di portafogli che ha colpito alcuni utenti. Il problema sembra essere collegato a un'applicazione specifica, Cardex, piuttosto che a una vulnerabilità diffusa nei Global Wallets di Abstract (AGW). Questo incidente solleva preoccupazioni sulle pratiche di sicurezza all'interno dell'ecosistema Abstract e sulle responsabilità degli sviluppatori nella promozione di applicazioni di terze parti. Punti Chiave Gli sviluppatori di Abstract hanno confermato che lo svuotamento dei portafogli è isolato all'applicazione Cardex. Oltre 1 milione di Abstract Global Wallets sono stati recentemente distribuiti. Si consiglia agli utenti di revocare le loro sessioni ed esercitare cautela con Cardex. Sono state sollevate preoccupazioni sulla sicurezza di altre applicazioni all'interno dell'ecosistema Abstract. Panoramica dell'Incidente Il 18 febbraio 2024, lo sviluppatore 0xBeans ha segnalato che diversi utenti della piattaforma Abstract avevano subito compromissioni dei loro account. Lo sviluppatore ha chiarito che non si trattava di un problema globale che interessava tutti gli Abstract Global Wallets, ma era invece collegato all'applicazione Cardex, costruita sulla piattaforma Abstract. Questa rivelazione ha spinto a emettere avvisi immediati agli utenti di astenersi dall'interagire con Cardex fino a nuovo avviso. 0xBeans Contesto su Abstract e Cardex L'incidente di svuotamento dei portafogli è avvenuto poco dopo che Abstract ha annunciato la distribuzione di oltre 1 milione di portafogli AGW. Questo traguardo è stato celebrato dal team di Abstract, con lo sviluppatore 0xCygaar che ha sottolineato il loro impegno nel migliorare la tecnologia dei portafogli intelligenti. Tuttavia, il successivo svuotamento dei portafogli ha gettato un'ombra su questo risultato. 0xCygaar 0xCygaar ha ribadito che il problema non era legato ai contratti AGW stessi, ma era dovuto a negligenza nella gestione delle chiavi di sessione all'interno dell'applicazione Cardex. Ha assicurato agli utenti che i contratti erano stati sottoposti a molteplici audit e che il modulo delle chiavi di sessione era stato specificamente esaminato. Reazioni della Comunità La risposta della comunità all'incidente è stata mista. Mentre gli sviluppatori di Abstract hanno cercato di rassicurare gli utenti sull'integrità degli AGW, molti utenti hanno espresso preoccupazioni sulla sicurezza complessiva delle applicazioni all'interno dell'ecosistema Abstract. Alcuni utenti hanno persino segnalato svuotamenti di portafogli nonostante non avessero utilizzato Cardex, sollevando interrogativi sulle misure di sicurezza in atto. I critici hanno anche sottolineato che Abstract ha promosso Cardex sul proprio sito web e sui social media, portando ad accuse di aver fuorviato gli utenti riguardo alla sicurezza dell'app. Questo ha acceso un dibattito sulle responsabilità degli sviluppatori nel verificare e promuovere applicazioni di terze parti. Prospettive Future Con il proseguire delle indagini sullo svuotamento dei portafogli, gli sviluppatori di Abstract stanno esortando gli utenti a prendere misure precauzionali, tra cui revocare le loro sessioni ed evitare interazioni con Cardex. Il team dovrebbe rilasciare rapporti dettagliati sugli audit condotti sui loro contratti, il che potrebbe aiutare a ristabilire la fiducia tra gli utenti. 0xCygaar L'incidente serve come promemoria dell'importanza della sicurezza nel mondo in rapida evoluzione della finanza decentralizzata (DeFi) e della necessità per gli sviluppatori di dare priorità alla sicurezza degli utenti nelle loro applicazioni. Con la continua crescita della piattaforma Abstract, sarà cruciale per il team affrontare queste preoccupazioni e garantire che il loro ecosistema rimanga sicuro per tutti gli utenti. Fonti Ethereum L2 Abstract colpito da svuotamento di portafogli, sospetti legami con Cardex, Cointelegraph.
0 0.0 27di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Geth Rilascia un Aggiornamento Urgente per Proteggere i Validatori di Ethereum dai Rischi Finanziari
Geth, il client Ethereum ampiamente utilizzato, ha emesso un appello urgente ai validatori affinché aggiornino alla versione 1.15.2 per prevenire potenziali perdite finanziarie. Questo aggiornamento risolve un bug critico che ha interrotto la creazione di blocchi sulla mainnet di Ethereum, il che potrebbe portare a slot di validazione mancati e penalità finanziarie. Punti Chiave La versione 1.15.2 di Geth è essenziale per i validatori di Ethereum per evitare penalità finanziarie. L'aggiornamento risolve un bug nel motore di consenso beacon che ha influenzato la creazione di blocchi. I validatori che utilizzano la versione 1.15.1 sono fortemente invitati ad aggiornare immediatamente. Contesto su Geth e la Sua Importanza Geth, abbreviazione di Go Ethereum, è un client chiave nell'ecosistema Ethereum, che consente agli utenti di eseguire nodi, elaborare transazioni e mantenere il consenso della rete. Con il passaggio di Ethereum a un modello proof-of-stake, il ruolo di Geth è diventato ancora più critico per i validatori che garantiscono la sicurezza della rete e guadagnano ricompense. Il Problema con la Versione 1.15.1 La versione precedente, 1.15.1, ha introdotto una regressione nel motore di consenso beacon. Questa regressione derivava dalla rimozione di un metodo di test che in precedenza consentiva al sistema di bypassare la dipendenza dalla difficoltà totale. Di conseguenza, la mainnet non è stata riconosciuta come operante sotto proof-of-stake, portando a interruzioni nella creazione di blocchi. Dettagli dell'Aggiornamento La nuova versione, 1.15.2, include diverse correzioni importanti: Ripristino della Creazione di Blocchi: L'aggiornamento corregge la gestione del parametro MergeNetsplitBlock, garantendo che la mainnet sia identificata accuratamente come post-merge. Scoperta dei Peer di Rete: L'aggiornamento ripristina la scoperta dei peer basata su Discv5 e DNS, che sono cruciali per mantenere una comunicazione affidabile tra i nodi. Regolazioni della Configurazione: Le correzioni all'utilità geth dumpconfig garantiscono un'elaborazione accurata dei parametri di traduzione degli indirizzi di rete, prevenendo configurazioni errate. Perché l'Aggiornamento è Critico I validatori che eseguono la versione 1.15.1 rischiano di perdere slot di creazione di blocchi, il che può portare a penalità finanziarie. L'urgenza di questo aggiornamento non può essere sottovalutata, poiché influisce direttamente sulla capacità dei validatori di garantire la sicurezza della rete e guadagnare ricompense senza interruzioni. Fonti Attenzione Richiesta! | Cloudflare, The Block. Patch urgente di Ethereum Geth affronta l'errore del Merge e previene perdite finanziarie per i validatori | CryptoSlate, CryptoSlate.
0 0.0 24di ToTo BugelmanPrincipiante Sicurezza
Gli truffatori lanciano una falsa memecoin dell'Arabia Saudita utilizzando l'identità del principe ereditario
In un incidente scioccante, truffatori hanno impersonato il principe ereditario dell'Arabia Saudita Mohammed bin Salman per lanciare una criptovaluta fraudolenta, soprannominata "Official Saudi Arabia Memecoin" (KSA). L'annuncio è stato fatto tramite un account hackerato, sollevando allarmi sulla crescente tendenza dell'impersonificazione di celebrità nello spazio crypto. SaudiLawConf Punti Chiave I truffatori hanno lanciato una memecoin falsa utilizzando l'identità del principe ereditario saudita Mohammed bin Salman. L'annuncio fraudolento è stato fatto tramite un account hackerato, "SaudiLawConf." La truffa evidenzia i rischi associati alle criptovalute sponsorizzate da celebrità. Si invita gli investitori a condurre ricerche approfondite prima di impegnarsi in nuovi progetti crypto. L'Incidente Il 17 febbraio 2025, un account falso chiamato "SaudiLawConf" ha falsamente affermato di rappresentare la Saudi Law Conference e ha annunciato il lancio della memecoin KSA. L'account è stato successivamente confermato come hackerato, con i veri proprietari che hanno avvertito il pubblico dei post non autorizzati. Conferenza legale dell'Arabia Saudita L'annuncio mancava di qualsiasi supporto ufficiale del governo o dettagli sulla tokenomics, che sono fondamentali per valutare la legittimità di una criptovaluta. Questa assenza di trasparenza ha sollevato immediatamente bandiere rosse tra gli appassionati e gli esperti di crypto. Segnali di Allarme e Risposta della Comunità Il lancio della memecoin KSA è stato accolto con scetticismo dalla comunità crypto. Ecco alcuni dei segnali di allarme che hanno sollevato preoccupazioni: Mancanza di Comunicazione Ufficiale: Non ci sono state dichiarazioni da parte del governo saudita o di fonti credibili a supporto del lancio. Assenza di Tokenomics: L'annuncio non ha fornito dettagli sull'uso previsto della moneta o sul modello economico. Attività Pre-Lancio: Il contratto del token era stato distribuito on-chain una settimana prima dell'annuncio, indicando un'attività fraudolenta premeditata. Nonostante questi segnali di avvertimento, alcuni investitori sono stati inizialmente attratti dall'hype intorno alla moneta, riflettendo una tendenza più ampia di token sponsorizzati da celebrità nel mercato crypto. KSA/USD: Pump.fun Il Contesto Generale Questo incidente fa parte di una tendenza preoccupante in cui i truffatori sfruttano le identità di figure pubbliche per promuovere criptovalute fraudolente. Truffe simili hanno precedentemente preso di mira personalità ben note come Elon Musk e Donald Trump, portando a significative perdite finanziarie per gli investitori ignari. Il lancio della memecoin KSA segue l'ascesa e la caduta controversa del token Libra dell'Argentina, che ha visto un drammatico calo del 94% del valore poco dopo la sua promozione da parte del presidente Javier Milei. Tali incidenti sottolineano la volatilità e i rischi associati all'investimento in memecoin, in particolare quelli legati a sponsorizzazioni di alto profilo. Conclusione Man mano che il mercato delle criptovalute continua a evolversi, la necessità di vigilanza da parte degli investitori non è mai stata così critica. La truffa della memecoin KSA serve come un chiaro promemoria dei potenziali pericoli che si nascondono nello spazio crypto, in particolare per coloro attratti dal fascino delle sponsorizzazioni di celebrità. Si incoraggia gli investitori a condurre una due diligence approfondita e a rimanere cauti nei confronti di qualsiasi progetto che manchi di trasparenza o supporto ufficiale. Fonti Crypto Scam: Saudi Prince X Account Likely Compromised to Promote Meme Coin, CoinGape. Saudi Arabia crown prince impersonator launches fake ‘official’ coin, Crypto News. Saudi crown prince impersonators launch fake Saudi Arabia memecoin, Cointelegraph. Saudi Arabia Heir Bin Salman Impersonator Launches Coin, The Crypto Times. Hackers Impersonate Saudi Crown Prince to Promote Fake ‘Official’ Memecoins, Yahoo.
0 0.0 23di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Il Premier delle Bermuda impersonato in una grande truffa di criptovalute
Una recente truffa ha scosso la comunità delle criptovalute, poiché un impostore che si spacciava per il Premier delle Bermuda, David Burt, ha promosso un token fraudolento noto come "Bermuda National Coin". Questo incidente evidenzia la crescente tendenza dei truffatori a sfruttare le identità di figure pubbliche per conferire credibilità ai loro schemi, causando significative perdite finanziarie per gli investitori ignari. Un post sui social media di un account falso che promuove il token truffaldino Bermuda National Coin. Al momento l'account è stato eliminato. Punti Chiave Un impostore ha creato un falso account sui social media imitando il Premier delle Bermuda per promuovere un token fraudolento. La truffa ha causato perdite segnalate fino a 1,2 milioni di dollari. L'incidente solleva preoccupazioni sui processi di verifica sulle piattaforme di social media. La Truffa si Svela La truffa è iniziata quando l'impostore ha creato un falso account sulla piattaforma di social media X, utilizzando un segno di spunta grigio di verifica tipicamente riservato ai funzionari governativi. Questo account ha rapidamente guadagnato popolarità, accumulando un seguito che ha superato di gran lunga quello del vero account del Premier Burt, attivo dal 2014. Il vero account del Primo Ministro David Burt è mostrato sulla sinistra, mentre un account fraudolento che impersona quello di Burt è mostrato sulla destra, con le discrepanze evidenziate: Premier David Burt Il 14 febbraio, il Premier Burt è venuto a conoscenza dell'attività fraudolenta mentre stava cenando per San Valentino con sua moglie. Ha ricevuto diverse chiamate che lo avvisavano della truffa, spingendolo ad agire. In un post su X, ha espresso le sue preoccupazioni per la mancanza di controlli sulla piattaforma, chiedendosi come il truffatore avesse ottenuto un badge di verifica grigio. David Burt L'Impatto della Truffa La promozione fraudolenta del Bermuda National Coin ha portato a significative perdite finanziarie, con stime che suggeriscono che le vittime abbiano perso fino a 1,2 milioni di dollari. Questo incidente fa parte di una tendenza più ampia di truffe legate alle criptovalute che prendono di mira le persone impersonando figure ben note. La Risposta Dopo l'incidente, il team del Premier Burt ha lavorato per far rimuovere il falso account. Tuttavia, il danno era già stato fatto, con molte persone che sono cadute vittime della truffa prima che l'account fosse eliminato. L'incidente sottolinea l'importanza di essere vigili e di fare la dovuta diligenza quando si interagisce con progetti di criptovalute. Proteggersi dalle Truffe Per evitare di cadere vittima di truffe simili, le persone dovrebbero: Verificare le Informazioni: Controllare sempre la legittimità di qualsiasi progetto di criptovaluta e delle sue approvazioni. Essere Cauti sui Social Media: Diffidare degli account che sembrano ufficiali ma che mancano di una corretta verifica. Informarsi: Rimanere aggiornati sulle truffe comuni e sulle ultime tendenze nel mercato delle criptovalute. Fonti Bermuda Premier Impersonated By Scammer Promoting Fraudulent Token, menafn. Scammer impersonates Bermuda premier, promotes fake token, Cointelegraph. Fake Premier, Real Scam: Impostor Uses 'Bermuda National Coin' to Dupe Social Media Users, Crypto News Australia.
0 0.0 21di ToTo BugelmanPrincipiante.jpeg.jpg) Sicurezza
Svelare lo scandalo LIBRA: il coinvolgimento del protocollo KIP nell'approvazione controversa di Milei
In un colpo di scena scioccante, il protocollo KIP è stato implicato nel crollo della criptovaluta LIBRA, che era stata sostenuta dal presidente argentino Javier Milei. Il token, destinato a supportare le imprese locali, ha visto il suo valore crollare di oltre il 95% poco dopo il lancio, portando a diffuse accuse di frode e cattiva condotta. Punti Chiave Il protocollo KIP è stato coinvolto nel progetto LIBRA come consulente tecnologico ma nega qualsiasi illecito. Il sostegno del presidente Milei ha portato a un rapido aumento del valore di LIBRA, seguito da un crollo catastrofico. L'incidente ha suscitato richieste di un'indagine e di un possibile impeachment del presidente Milei. Contesto del Token LIBRA Il token LIBRA è stato lanciato con la promessa di potenziare l'economia argentina finanziando le piccole imprese. Il presidente Milei, noto per le sue opinioni libertarie, ha promosso il token sui social media, affermando che avrebbe attratto investimenti nel paese. Tuttavia, il valore del token è salito alle stelle raggiungendo un market cap di oltre 4,5 miliardi di dollari prima di crollare a circa 232 milioni di dollari nel giro di poche ore. Accuse di Frode Dopo il crollo del token, è emerso che gli insider avevano incassato circa 107 milioni di dollari, sollevando sospetti di "rug pull"—una pratica ingannevole in cui gli sviluppatori gonfiano il valore di un token prima di vendere le loro partecipazioni. Gli analisti hanno notato che una parte significativa dell'offerta del token era concentrata in pochi portafogli, alimentando ulteriormente le preoccupazioni su una possibile manipolazione del mercato. La Difesa del Protocollo KIP Julian Peh, CEO del protocollo KIP, ha dichiarato che l'azienda era semplicemente un consulente tecnologico assunto per assistere il progetto e non ha creato né tratto profitto dal token LIBRA. Peh ha sottolineato che il coinvolgimento del protocollo KIP si limitava alla distribuzione di fondi alle imprese locali e che non avevano alcun controllo sulle attività di mercato del token. Nonostante queste affermazioni, molti investitori rimangono scettici e chiedono maggiore trasparenza. Reazioni Politiche Le conseguenze dello scandalo LIBRA sono state gravi, con i legislatori dell'opposizione che chiedono l'impeachment del presidente Milei. I critici sostengono che il suo sostegno al token costituisca un abuso di fiducia pubblica e abbia danneggiato la reputazione internazionale dell'Argentina. In risposta alle proteste pubbliche, Milei ha ordinato un'indagine sulle circostanze che hanno portato all'ascesa e al crollo del token, incaricando l'Ufficio Anticorruzione di valutare eventuali illeciti. Implicazioni Future L'incidente LIBRA ha sollevato significative preoccupazioni sul panorama normativo per le criptovalute in Argentina. Mentre il governo indaga sulla questione, si teme che possano essere implementate normative più severe, potenzialmente soffocando l'innovazione nel nascente settore delle criptovalute. Gli investitori chiedono protezioni più forti contro le pratiche fraudolente, evidenziando la necessità di una maggiore supervisione nel mercato degli asset digitali in rapida evoluzione. Man mano che l'indagine procede, le implicazioni di questo scandalo potrebbero rimodellare l'approccio dell'Argentina alla regolamentazione delle criptovalute e influenzare la fiducia degli investitori nel panorama finanziario del paese. Fonti KIP Protocol rivela il coinvolgimento nel rug pull di Libra sostenuto da Javier Milei, Cointelegraph. Il presidente argentino Javier Milei ritira il sostegno a $LIBRA dopo che gli insider incassano 107 milioni di dollari | The Block, The Block. Il presidente argentino Milei affronta l'impeachment per lo scandalo delle criptovalute – Sri Lanka Guardian, Sri Lanka Guardian. Periodo di trasformazione per i mercati delle criptovalute: il presidente argentino ordina un'indagine sul crollo della criptovaluta $LIBRA del protocollo KIP – Coin Trading, www.hpbl.co.in.
0 0.0 21di ToTo BugelmanPrincipiante.jpeg) Sicurezza
L'operazione Level Up dell'FBI salva le vittime da truffe crypto per 285 milioni di dollari
L'FBI ha segnalato un risultato significativo nella sua continua lotta contro le truffe in criptovaluta, salvando potenziali vittime per un valore stimato di 285 milioni di dollari attraverso la sua iniziativa proattiva, Operazione Level Up. Questa operazione è intervenuta con successo in numerosi casi di frode, in particolare prendendo di mira truffe romantiche e "pig butchering", che sono diventate sempre più diffuse nell'era digitale. Punti Chiave L'Operazione Level Up dell'FBI ha salvato circa 285 milioni di dollari da potenziali perdite per frodi in criptovaluta. Oltre 4.300 individui sono stati avvisati di truffe in corso, prevenendo perdite finanziarie significative. L'iniziativa evidenzia la crescente minaccia delle truffe in criptovaluta, con gli americani che hanno perso oltre 5 miliardi di dollari solo nel 2023. Panoramica Dell'Operazione Level Up Lanciata a gennaio 2024, l'Operazione Level Up mira a identificare e avvisare gli individui a rischio di cadere vittime di truffe in criptovaluta. L'FBI ha utilizzato tecniche sofisticate per contattare potenziali vittime, fornendo avvertimenti tempestivi e indicazioni per aiutarle a evitare disastri finanziari. L'operazione è stata particolarmente efficace nell'affrontare truffe che sfruttano vulnerabilità emotive, come le frodi romantiche, dove i truffatori costruiscono fiducia prima di spingere le vittime a investire in piattaforme di criptovaluta false. L'intervento dell'FBI è stato cruciale per impedire agli individui di prendere decisioni finanziarie irreversibili, come investire grandi somme di denaro o vendere le loro case. La Scala Delle Frodi In Criptovaluta Nonostante il successo dell'Operazione Level Up, la scala delle frodi in criptovaluta rimane allarmante. Nel 2023, l'FBI ha segnalato che gli americani hanno perso oltre 5 miliardi di dollari a causa di varie truffe in criptovaluta. Il Centro di Reclami per Crimini su Internet (IC3) dell'agenzia ha documentato circa 3,9 miliardi di dollari in perdite legate a frodi di investimento, con molte vittime che non hanno denunciato le loro perdite, suggerendo che le cifre reali potrebbero essere molto più alte. Le truffe spesso prendono di mira individui esperti di tecnologia di età compresa tra 30 e 60 anni, che sono attivamente alla ricerca di opportunità di investimento. I truffatori impiegano tattiche sofisticate, tra cui la creazione di piattaforme di investimento false che simulano profitti per attirare le vittime in un falso senso di sicurezza. L'Importanza Della Vigilanza L'FBI sottolinea la necessità di vigilanza pubblica di fronte a queste truffe. Incoraggiano gli individui a "Prendersi Una Pausa"—una frase che esorta le potenziali vittime a fermarsi e valutare qualsiasi opportunità di investimento prima di agire. Questo approccio è vitale per riconoscere il falso senso di urgenza che i truffatori spesso creano per manipolare i loro obiettivi. Conclusione L'Operazione Level Up dell'FBI rappresenta un passo avanti significativo nella lotta contro le frodi in criptovaluta. Salvando potenziali vittime dalla perdita di milioni, l'iniziativa non solo protegge gli individui ma aumenta anche la consapevolezza sui pericoli delle truffe in criptovaluta. Man mano che il panorama digitale continua a evolversi, l'educazione continua e la vigilanza saranno essenziali per proteggersi da questi schemi di frode sofisticati. Fonti FBI reports saving victims $285M from crypto scams - PANews, PANews. FBI reports saving victims $285M from crypto scams, MSN. FBI Saves $285M From Crypto Scammers in a Year-Long Crackdown | Coinspeaker, Coinspeaker. FBI saved victims $285m from crypto scams: report, Crypto News.
0 0.0 21di ToTo BugelmanPrincipiante Sicurezza
Coinbase punta sull'India: mira all'approvazione normativa per il rilancio
Lo scambio globale di criptovalute Coinbase sta facendo una mossa strategica per rientrare nel mercato indiano dopo un'uscita difficile oltre un anno fa. L'azienda è attualmente in discussione con i regolatori indiani per ottenere le necessarie approvazioni per il suo rilancio, con l'obiettivo di competere con le borse locali e adattare la sua strategia basandosi sulle esperienze passate. Punti Chiave Coinbase prevede di rilanciare il suo scambio centralizzato in India dopo aver interrotto le operazioni nel 2023. L'azienda sta dialogando con i regolatori indiani, inclusa l'Unità di Intelligence Finanziaria (FIU), per ottenere le necessarie approvazioni. Si prevede che i dirigenti visiteranno l'India a marzo per ulteriori discussioni sulla conformità normativa. La strategia di rilancio include partnership con aziende locali per migliorare l'ingresso nel mercato. Le Sfide Precedenti di Coinbase in India Nel 2022, Coinbase ha lanciato i suoi servizi in India, integrandosi con l'Interfaccia Unificata dei Pagamenti (UPI). Tuttavia, lo scambio ha affrontato sfide immediate quando la National Payments Corporation of India (NPCI) ha rifiutato di riconoscere le sue operazioni a causa di preoccupazioni normative. Questo ha portato alla sospensione dei servizi solo tre giorni dopo il lancio. Entro settembre 2023, Coinbase ha annunciato che avrebbe cessato tutte le operazioni in India, citando ostacoli normativi in corso e una mancanza di chiarezza nel quadro legale che governa le criptovalute nel paese. Panorama Normativo Attuale Il governo indiano sta rivalutando la sua posizione sulle criptovalute, influenzato dalle tendenze globali e dalle pratiche normative. Il Segretario agli Affari Economici Ajay Seth ha recentemente indicato che l'India sta riconsiderando il suo approccio agli asset digitali, sebbene rimanga in vigore un significativo onere fiscale del 30% sulle transazioni in criptovalute. Nel giugno 2024, la FIU ha preso di mira diversi scambi offshore, tra cui Binance, per presunte violazioni delle normative locali antiriciclaggio. Binance ha rispettato le normative, ha pagato una multa e ha ripreso le operazioni in India dopo una pausa di sette mesi. Prospettive Future per Coinbase Si prevede che i dirigenti di Coinbase visiteranno l'India a marzo per incontrare la FIU e altri organismi regolatori. L'azienda mira a rilanciare la sua piattaforma di scambio centralizzata, che includerà una strategia più robusta e partnership locali per navigare nel complesso ambiente normativo. Una volta ottenute le necessarie approvazioni, Coinbase prevede di procedere con il suo rilancio, sebbene la tempistica dipenderà dal completamento del processo normativo, che potrebbe estendersi fino alla fine del 2025. Nonostante le sfide normative, l'India continua a guidare l'adozione globale delle criptovalute, mantenendo la sua posizione di vertice nell'Indice di Adozione Globale delle Criptovalute di Chainalysis nel 2024. Questo rappresenta un'opportunità significativa per Coinbase mentre cerca di ristabilire la sua presenza in uno dei mercati più grandi e dinamici al mondo per gli asset digitali. Fonti Coinbase Eyes India Comeback, Seeks Regulatory Green Light: Source - Decrypt, Decrypt.
0 0.0 19di DarshitaPrincipiante.jpeg) Sicurezza
I truffatori di criptovalute usano siti di transazioni falsi per rubare milioni
In una tendenza preoccupante, i truffatori stanno sempre più sfruttando siti di simulazione di transazioni false per rubare criptovalute a utenti ignari. Queste piattaforme ingannevoli creano l'illusione di transazioni riuscite, portando le vittime a credere di aver ricevuto fondi quando, in realtà, non è avvenuto alcun trasferimento effettivo. Questo metodo sofisticato ha portato a perdite finanziarie significative, con rapporti che indicano che le vittime hanno perso centinaia di migliaia di dollari. Punti Chiave I truffatori creano simulatori di transazioni false per ingannare gli utenti. Le vittime credono di aver ricevuto fondi, portando allo svuotamento del portafoglio. Gli attacchi di phishing legati alle criptovalute sono aumentati, con perdite che raggiungono i 494 milioni di dollari nel 2024. Comprendere la Simulazione di Transazioni False La simulazione di transazioni false, nota anche come spoofing di simulazione di transazioni, comporta la creazione di una falsa rappresentazione di una transazione in criptovaluta. I truffatori utilizzano vari metodi, tra cui siti web dannosi, estensioni del browser e app mobili, per manipolare le interfacce dei portafogli e generare notifiche false. Questo porta le vittime a credere di aver ricevuto con successo criptovalute, mentre in realtà non è avvenuto alcun trasferimento. I Meccanismi della Truffa Interfacce Ingannevoli: I truffatori modificano le visualizzazioni dei portafogli per mostrare transazioni inesistenti, ingannando gli utenti facendogli credere di aver ricevuto fondi. Notifiche Manipolate: Vengono generate notifiche false e storici delle transazioni per migliorare l'illusione di legittimità. Tecniche di Phishing: Gli utenti vengono spesso indotti a firmare transazioni apparentemente innocue, che, una volta eseguite, svuotano completamente i loro portafogli. L'Aumento degli Attacchi di Phishing L'aumento delle simulazioni di transazioni false coincide con un aumento degli attacchi di phishing che prendono di mira gli utenti di criptovalute. Nel 2024, le perdite derivanti da attacchi di phishing che svuotano i portafogli sono salite a 494 milioni di dollari, segnando un aumento del 67% rispetto all'anno precedente. Anche il numero di indirizzi colpiti è cresciuto, evidenziando la crescente sofisticazione di queste truffe. Segnali di Allarme da Tenere d'Occhio Per proteggersi dal cadere vittima di queste truffe, gli utenti dovrebbero essere consapevoli dei seguenti segnali di allarme: Conferme di Deposito Irrealistiche: Sii cauto con le piattaforme che promettono conferme immediate senza verifica della blockchain. Tattiche di Pressione: I truffatori spesso creano urgenza attraverso offerte a tempo limitato o falsi avvertimenti su congestioni di rete. Mancanza di Trasparenza: Le piattaforme legittime sono trasparenti sulle loro operazioni, mentre quelle fraudolente spesso oscurano dettagli chiave. Misure Preventive Per mitigare i rischi associati ai simulatori di transazioni false, gli utenti dovrebbero considerare le seguenti strategie: Verifica delle Transazioni: Controlla sempre due volte i dettagli delle transazioni, inclusi gli indirizzi dei destinatari e gli importi, prima di confermare. Usa Piattaforme Reputate: Attieniti a portafogli e scambi ben noti che hanno subito audit di sicurezza. Rimani Informato: Informati sui comuni truffe e segui gli aggiornamenti sulla sicurezza da fonti affidabili. Cosa Fare Se Diventi una Vittima Se sospetti di essere caduto vittima di un simulatore di transazioni false, agisci rapidamente: Avvisa la Piattaforma: Notifica la piattaforma dove è avvenuta la truffa. Documenta le Prove: Conserva i record di tutte le prove, inclusi screenshot e dati delle transazioni. Segnala la Truffa: Informa le autorità competenti e considera di consultare un esperto forense di blockchain per assistenza. Man mano che il panorama delle criptovalute continua a evolversi, gli utenti devono rimanere vigili contro queste truffe sofisticate. Comprendendo le tattiche impiegate dai truffatori e implementando misure preventive, gli individui possono proteggere meglio i loro beni nello spazio delle valute digitali. Fonti Come i truffatori usano i siti di simulazione di transazioni false per rubare criptovalute? — TradingView News, TradingView. Questo articolo è stato scritto con l'assistenza dell'IA per raccogliere informazioni da più fonti affidabili. Il contenuto è stato esaminato e modificato dal nostro team editoriale per garantire accuratezza e coerenza. Le opinioni espresse sono quelle dell'autore e non riflettono necessariamente quelle di EOS Support. Le fonti originali delle notizie sono accreditate ogni volta che è appropriato e come richiesto. Questo articolo è a scopo informativo e non costituisce consulenza finanziaria.
0 0.0 26di BishopPrincipiante Sicurezza
Avviso Urgente: Liquity Stability Pool Consiglia agli Utenti di Chiudere le Posizioni Durante l'Indagine
Il Liquity Stability Pool ha emesso un avviso urgente per gli utenti di chiudere le loro posizioni a seguito della rivelazione di un potenziale problema all'interno dei suoi V2 Stability Pools. Il team sta attivamente indagando sulla questione, sottolineando che, sebbene la piattaforma rimanga operativa, si consiglia cautela a tutti gli utenti. Fonte: Liquity Punti Chiave Il team di Liquity sta indagando su un potenziale problema che interessa i V2 Stability Pools. Si esorta gli utenti a chiudere le loro posizioni nel Stability Pool come precauzione. I prelievi della stablecoin BOLD e degli asset collaterali rimangono inalterati. Il protocollo continua a funzionare normalmente, senza alcun impatto segnalato sugli utenti. Informazioni su Liquity Liquity è un protocollo di prestito decentralizzato costruito sulla blockchain di Ethereum, che consente agli utenti di prendere in prestito contro il loro ETH e ETH in staking. Il recente lancio di Liquity V2 ha introdotto nuove funzionalità, tra cui la possibilità per gli utenti di impostare i propri tassi di interesse preferiti quando prendono in prestito. Questo aggiornamento mirava a migliorare l'esperienza utente e fornire maggiore flessibilità nella gestione dei prestiti. Situazione Attuale Il 12 febbraio 2025, il team di Liquity ha annunciato tramite i social media di essere stato informato di un potenziale problema che interessa i V2 Stability Pools. Attualmente stanno lavorando per confermare la natura di questo problema ed esplorare possibili soluzioni. Nella loro comunicazione, il team ha rassicurato gli utenti che il protocollo sta funzionando come previsto e che, a loro conoscenza, nessun utente è stato finora impattato. Guida per gli Utenti Alla luce del potenziale problema, il team di Liquity ha fortemente raccomandato agli utenti di intraprendere le seguenti azioni: Chiudere le Posizioni nel Stability Pool: Gli utenti dovrebbero chiudere le loro posizioni nei Liquity V2 Stability Pools per mitigare eventuali rischi associati al potenziale problema. Prelevare gli Asset Collaterali: Gli utenti possono ancora prelevare i loro asset collaterali senza alcuna interruzione. Monitorare gli Aggiornamenti: Rimanere informati seguendo le comunicazioni ufficiali del team di Liquity riguardo l'indagine e qualsiasi ulteriore sviluppo. Conclusione L'avviso del Liquity Stability Pool serve come promemoria dei rischi intrinseci nelle piattaforme di finanza decentralizzata (DeFi). Mentre il team sta lavorando diligentemente per affrontare la situazione, si incoraggia gli utenti a esercitare cautela e a prendere misure proattive per proteggere i loro investimenti. Man mano che l'indagine procede, ulteriori aggiornamenti da parte del team di Liquity saranno cruciali per gli utenti che navigano in questo paesaggio incerto. Fonti Liquity Stability Pool esorta gli utenti a chiudere le posizioni dopo che il team rivela 'potenziale problema' | The Block, The Block.
0 0.0 28di ToTo BugelmanPrincipiante Sicurezza
zkLend colpito da un exploit Starknet da 4,9 milioni di dollari, offre una ricompensa al hacker
Il protocollo di prestito decentralizzato zkLend ha subito un grave contrattempo, perdendo circa 4,9 milioni di dollari in un recente exploit sulla rete Starknet. In una mossa insolita, il protocollo ha offerto una ricompensa all'hacker nella speranza di recuperare i fondi rubati prima di una scadenza specificata. Punti Chiave zkLend ha perso 4,9 milioni di dollari a causa di un exploit su Starknet. Il protocollo ha offerto una ricompensa del 10% all'hacker per la restituzione dei fondi. I fondi rubati sono stati riciclati attraverso Ethereum utilizzando Railgun. Gli esperti di sicurezza avvertono di un potenziale aumento degli attacchi crypto nel 2025. Dettagli dell'Exploit Il 12 febbraio 2025, zkLend è stato preso di mira in un attacco sofisticato che ha portato alla perdita di quasi 5 milioni di dollari. Secondo la società di sicurezza blockchain Cyvers, i fondi rubati sono stati trasferiti su Ethereum e successivamente riciclati tramite Railgun. Tuttavia, a causa delle politiche del protocollo, i fondi sono stati restituiti all'indirizzo originale da Railgun, evidenziando un potenziale difetto nel processo di exploit. Fonte: Cyvers Alerts In risposta all'attacco, zkLend ha pubblicamente riconosciuto le azioni dell'hacker e ha offerto una ricompensa del 10%, pari a circa 490.000 dollari, se i fondi rimanenti verranno restituiti entro il 14 febbraio 2025. Il protocollo ha dichiarato: "Comprendiamo che sei responsabile dell'attacco di oggi a zkLend. Puoi tenere il 10% dei fondi come ricompensa whitehat e restituire il restante 90%, ovvero 3.300 ETH per essere precisi." Fonte: zkLend Misure di Sicurezza e Implicazioni Future Il team di zkLend sta attualmente collaborando con società di sicurezza e forze dell'ordine per affrontare la situazione. Hanno avvertito l'hacker che se non risponderà entro la scadenza specificata, prenderanno ulteriori misure per rintracciare e perseguire l'individuo responsabile dell'exploit. Nonostante un calo del 44% degli attacchi crypto anno su anno a gennaio 2025, l'importo totale rubato ha comunque superato i 73 milioni di dollari. Questo incidente solleva preoccupazioni tra gli esperti di sicurezza riguardo al potenziale per un altro anno di attività di hacking significativa, soprattutto considerando che nel 2024 sono stati rubati 2,3 miliardi di dollari in 165 incidenti. Il Cambiamento del Panorama degli Attacchi Crypto Interessante notare che alcuni hacker hanno mostrato un cambiamento di cuore dopo aver rubato grandi somme di criptovaluta. In un caso notevole del maggio 2024, un attaccante ha restituito 71 milioni di dollari in token Ether a seguito di una truffa di avvelenamento del portafoglio che ha attirato molta attenzione mediatica. Questo incidente illustra la natura imprevedibile degli exploit crypto e il potenziale di recupero in alcuni casi. Misure Preventive Per combattere l'aumento degli attacchi crypto, le società di sicurezza blockchain come Cyvers stanno esplorando soluzioni innovative. Un approccio promettente è la convalida delle transazioni offchain, che potrebbe potenzialmente prevenire fino al 99% degli attacchi crypto simulando e convalidando le transazioni in un ambiente offchain sicuro. Questa strategia proattiva mira a rafforzare la sicurezza delle piattaforme di finanza decentralizzata (DeFi) e proteggere gli utenti da futuri exploit. Man mano che il panorama crypto continua a evolversi, l'incidente di zkLend serve come un chiaro promemoria delle vulnerabilità che esistono all'interno dei protocolli decentralizzati e della continua battaglia tra misure di sicurezza e attori malintenzionati nello spazio delle valute digitali. Fonti zkLend perde 4,9 milioni di dollari in un exploit su Starknet, offre una ricompensa all'hacker, Cointelegraph.
0 0.0 22di ToTo BugelmanPrincipiante Sicurezza
Four.Meme Platform Sfruttata: $183K Persi nell'Incidente della BNB Chain
La piattaforma di lancio di memecoin basata su BNB Chain, Four.Meme, è recentemente caduta vittima di una significativa violazione della sicurezza, risultando nella perdita di circa $183.000 in asset digitali. L'incidente, avvenuto l'11 febbraio 2025, ha sollevato preoccupazioni sulla sicurezza delle piattaforme di memecoin e le implicazioni più ampie per l'industria delle criptovalute. Punti Chiave Four.Meme ha interrotto la creazione di nuovi pool di liquidità a seguito dell'exploit. La piattaforma ha assicurato agli utenti che i fondi interni rimangono sicuri e non sono stati colpiti. L'incidente evidenzia le sfide di sicurezza in corso nello spazio delle criptovalute. Panoramica dell'Exploit Four.Meme ha annunciato tramite i social media che stava subendo un attacco malevolo, spingendo il suo team ad agire immediatamente per affrontare la situazione. Secondo la società di sicurezza blockchain Peckshield, l'exploit ha preso di mira la crescente liquidità nei token meme, che hanno guadagnato popolarità negli ultimi mesi. Fonte: Four.Meme Nonostante la violazione, Four.Meme ha rassicurato i suoi utenti che i loro fondi interni erano sicuri. Tuttavia, la perdita di $183.000 è un chiaro promemoria delle vulnerabilità che esistono all'interno dell'ecosistema delle criptovalute. Fonte: PeckShieldAlert Lo Stato della Sicurezza delle Cripto L'incidente a Four.Meme fa parte di una tendenza più ampia nell'industria delle criptovalute, dove hack ed exploit continuano a minare la fiducia tra utenti e investitori. Sebbene ci sia stata una diminuzione del 44% degli hack di criptovalute anno su anno a gennaio 2025, l'importo totale rubato ha comunque superato i $73 milioni. Nel 2024, gli hacker hanno rubato un incredibile $2,3 miliardi in 165 incidenti, segnando un aumento del 40% rispetto all'anno precedente. Perdita di fondi per ogni vettore di attacco. Fonte: Cyvers La Recente Popolarità di Four.Meme Four.Meme ha guadagnato notevole attenzione a seguito della rapida ascesa e caduta del suo token Test (TST). Il token TST ha raggiunto un picco di capitalizzazione di mercato di $489 milioni il 9 febbraio 2025, prima di crollare oltre il 50% a una valutazione attuale di $215 milioni. Questa volatilità è stata esacerbata da promozioni di influencer e una breve menzione in un video tutorial di BNB Chain, che non era inteso come un'approvazione. L'impennata della popolarità di TST ha portato a discussioni sul processo di quotazione dei token su Binance, con il co-fondatore Changpeng Zhao che ha riconosciuto che il sistema ha difetti che possono portare a scarse prestazioni poco dopo le quotazioni. Questo ha spinto Binance a rivalutare i suoi criteri per le quotazioni dei token, concentrandosi su potenziale ROI, innovazione e performance di mercato. Grafico storico della capitalizzazione di mercato TST/USD. Fonte: CoinMarketCap Conclusione L'exploit di Four.Meme serve come un promemoria critico delle sfide di sicurezza in corso che affronta l'industria delle criptovalute. Con l'aumento della popolarità dei memecoin, aumenta anche il rischio di attacchi malevoli. Gli utenti sono invitati a rimanere vigili e a dare priorità alla sicurezza quando interagiscono con le piattaforme di criptovalute. L'incidente sottolinea la necessità di misure di sicurezza migliorate e trasparenza nello spazio cripto per promuovere la fiducia e proteggere gli investitori. Fonti La piattaforma di memecoin su BNB Chain Four.Meme colpita da un exploit da $183K, Cointelegraph. La piattaforma di memecoin su BNB Chain Four.Meme colpita da un exploit da $183K, StartupNews.fyi.
0 0.0 27di ToTo BugelmanPrincipiante.png) Sicurezza
Attenzione: Link di phishing scoperti sulle pagine Memecoin della Repubblica Centrafricana
È stato scoperto che diversi aggregatori di dati sulle criptovalute ospitano link di phishing relativi al controverso memecoin della Repubblica Centrafricana (CAR). Questa scoperta allarmante solleva preoccupazioni significative per gli investitori che potrebbero inconsapevolmente cliccare su link dannosi mentre ricercano il token, che inizialmente era stato promosso dal presidente del paese come un mezzo per sostenere lo sviluppo nazionale. Punti Chiave Sono stati identificati link di phishing su varie piattaforme associate al memecoin CAR. L'account ufficiale X del Presidente della CAR Faustin-Archange Touadéra è stato sospeso e il sito web del progetto è attualmente inattivo. Gli esperti di cybersecurity avvertono che gli aggregatori di criptovalute controllati dalla comunità pongono rischi per la sicurezza a causa delle loro politiche di modifica aperte. Link di Phishing Trovati Gli esperti di cybersecurity hanno segnalato che diversi aggregatori di dati sulle criptovalute, tra cui CoinGecko, hanno indirizzato gli utenti a siti di phishing. Il memecoin CAR ha attirato l'attenzione dopo che l'account ufficiale X del Presidente Touadéra ha affermato che il governo aveva lanciato un token sperimentale volto a unire le persone e sostenere lo sviluppo nazionale. Tuttavia, il gruppo Telegram del progetto, che era collegato dai principali fornitori di dati, è stato trovato contenere link dannosi. Dopo essere stati avvisati da Scam Sniffer, CoinGecko ha prontamente rimosso il riferimento a Telegram. Gruppo Telegram Dannoso Il gruppo Telegram associato al memecoin CAR, creato il 3 febbraio, ha circa 2.000 iscritti. Inizialmente silenzioso, il gruppo ha pubblicato un messaggio vago il 5 febbraio, affermando, "ca presto." Scam Sniffer ha identificato un falso bot "Safeguard" all'interno del gruppo, che è un noto strumento di phishing. Non è la prima volta che tali bot fraudolenti prendono di mira gli utenti di criptovalute su Telegram. Schema di Phishing Più Ampio Gli schemi di phishing collegati al memecoin CAR si estendono oltre Telegram. Un link sospetto è stato scoperto sulla piattaforma di trading GMGNAI, che ha portato gli utenti a una pagina Linktree invece di un sito ufficiale. Questa pagina includeva un presunto livestream sulla piattaforma video Kick, ma reindirizzava gli utenti a una falsa pagina CAPTCHA che eseguiva codice dannoso. Rischi di Sicurezza negli Aggregatori Controllati dalla Comunità Molti aggregatori di dati sulle criptovalute consentono ai membri della comunità di modificare le informazioni relative ai token, il che può portare a vulnerabilità di sicurezza. Questa politica di modifica aperta significa che l'entità che ha lanciato il token potrebbe non essere sempre responsabile delle informazioni visualizzate online. Come ha osservato Fun, il fondatore di Scam Sniffer, i rischi per la sicurezza dipendono dal processo di revisione di queste piattaforme. I link possono essere modificati dopo aver superato le revisioni iniziali, rendendo difficile per gli investitori discernere le informazioni legittime dai contenuti dannosi. Scetticismo Crescente L'annuncio del memecoin CAR, che è stato pubblicato dall'account verificato del presidente, ha suscitato scetticismo riguardo alla sua legittimità. Alcuni rapporti suggeriscono che la promozione del token potrebbe aver coinvolto un deepfake generato dall'IA. Questo scetticismo è aggravato dall'emergere di altri account discutibili che affermano di essere associati a leader africani di spicco, complicando ulteriormente la situazione intorno al memecoin CAR. Man mano che il panorama delle criptovalute continua a evolversi, si invita gli investitori a esercitare cautela e a condurre ricerche approfondite prima di impegnarsi con nuovi token, specialmente quelli legati a figure di alto profilo o governi. I recenti incidenti di phishing servono come un chiaro promemoria dei potenziali pericoli che si nascondono nello spazio delle criptovalute, evidenziando la necessità di vigilanza e consapevolezza della sicurezza tra gli investitori. Fonti Le pagine informative del memecoin della Repubblica Centrafricana 'CAR' sono afflitte da link di phishing, Cointelegraph. Questo articolo è stato scritto con l'assistenza dell'IA per raccogliere informazioni da più fonti affidabili. Il contenuto è stato esaminato e modificato dal nostro team editoriale per garantire accuratezza e coerenza. Le opinioni espresse sono quelle dell'autore e non riflettono necessariamente quelle di EOS Support. Le fonti originali delle notizie sono accreditate ogni volta che è appropriato e come richiesto. Questo articolo è a scopo informativo e non costituisce consulenza finanziaria.
0 0.0 26di BishopPrincipiante Sicurezza
Annuncio di Video Sospetto Scatena Controversia sul Nuovo Memecoin della Repubblica Centrafricana
La Repubblica Centrafricana (CAR) ha recentemente lanciato un nuovo memecoin, presentandolo come un'iniziativa per stimolare lo sviluppo nazionale. Tuttavia, scetticismo circonda l'annuncio, in particolare a causa di un video con il Presidente Faustion-Archange Touadera che è stato segnalato come sospetto dai rilevatori di deepfake AI. Punti Chiave Il memecoin della CAR ha raggiunto una capitalizzazione di mercato di 530 milioni di dollari poco dopo il suo lancio. Il video dell'annuncio del Presidente Touadera ha sollevato preoccupazioni sulla sua autenticità. La legittimità del memecoin è messa in discussione, con suggerimenti di un possibile hack. Lancio del Memecoin Il 9 febbraio 2025, il Presidente Touadera ha annunciato il lancio del memecoin ufficiale della CAR tramite un post su X (precedentemente Twitter). Ha descritto l'iniziativa come un "esperimento" volto a migliorare la presenza internazionale del paese e a sostenere lo sviluppo nazionale. Il memecoin è stato lanciato sulla piattaforma basata su Solana Pump.fun e ha rapidamente guadagnato trazione, raggiungendo una capitalizzazione di mercato di circa 530 milioni di dollari. Preoccupazioni Sull'Autenticità del Video Nonostante l'entusiasmo iniziale, l'annuncio è stato accolto con scetticismo. Almeno due strumenti di rilevamento di deepfake AI hanno segnalato il video del Presidente Touadera come sospetto. Uno strumento ha indicato una probabilità dell'82% che il video fosse manipolato, sollevando allarmi sull'autenticità dell'annuncio. Risultati del Rilevamento: Deepware: Segnalato come sospetto. Avatrify: Nessun problema rilevato. Domande Sulla Legittimità Gli scettici hanno sollevato ulteriori domande riguardo alla legittimità del memecoin. Alcuni credono che l'annuncio possa essere il risultato di un sofisticato hack dell'account ufficiale del presidente. In particolare, il dominio per il memecoin è stato registrato solo tre giorni prima dell'annuncio, il che ha portato a speculazioni sui motivi dietro il lancio. Preoccupazioni Sollevate dagli Esperti: Il processo di registrazione del dominio del memecoin è apparso non professionale. L'annuncio è stato fatto a mezzanotte ora locale, cosa che alcuni trovano insolita. Il tweet era solo in inglese, nonostante il francese sia la lingua ufficiale della CAR. Account Sospesi e Problemi in Corso Aggiungendo alla controversia, l'account ufficiale X dedicato al memecoin, @Carmeme_news, è stato sospeso. Il Presidente Touadera ha dichiarato che sta lavorando con X per ripristinare l'account. Questo incidente segue una serie di hack che hanno preso di mira account ufficiali di figure pubbliche e organizzazioni, complicando ulteriormente la situazione. Tokenomics e Distribuzione I tokenomics del memecoin della CAR sono stati anch'essi oggetto di scrutinio. Secondo i dati di DexScreener, la distribuzione del token sembra essere concentrata, con porzioni significative detenute in pochi portafogli. In particolare, il 33,31% dell'offerta totale è contenuto in un portafoglio, mentre il 25% è detenuto in un altro. Tuttavia, l'allocazione promessa per la liquidità non è ancora stata aggiunta a un pool di liquidità. Distribuzione del Token: 33,31%: Un portafoglio 25%: Un altro portafoglio 9,81%: Terzo portafoglio 8,39%: Quarto portafoglio Conclusione Il lancio del memecoin della Repubblica Centrafricana ha suscitato notevole controversia, con domande sull'autenticità dell'annuncio e sulla legittimità del token stesso. Con lo sviluppo della situazione, si prevede un ulteriore scrutinio sia dalla comunità cripto che dagli organismi di regolamentazione. I precedenti tentativi della CAR di integrare la criptovaluta nella sua economia, inclusa l'adozione del Bitcoin come moneta legale, aggiungono un ulteriore livello di complessità a questa storia in evoluzione. Fonti Il video della Repubblica Centrafricana segnalato come 'sospetto' mentre il token raggiunge i 527 milioni di dollari, Cointelegraph.
0 0.0 29di ToTo BugelmanPrincipiante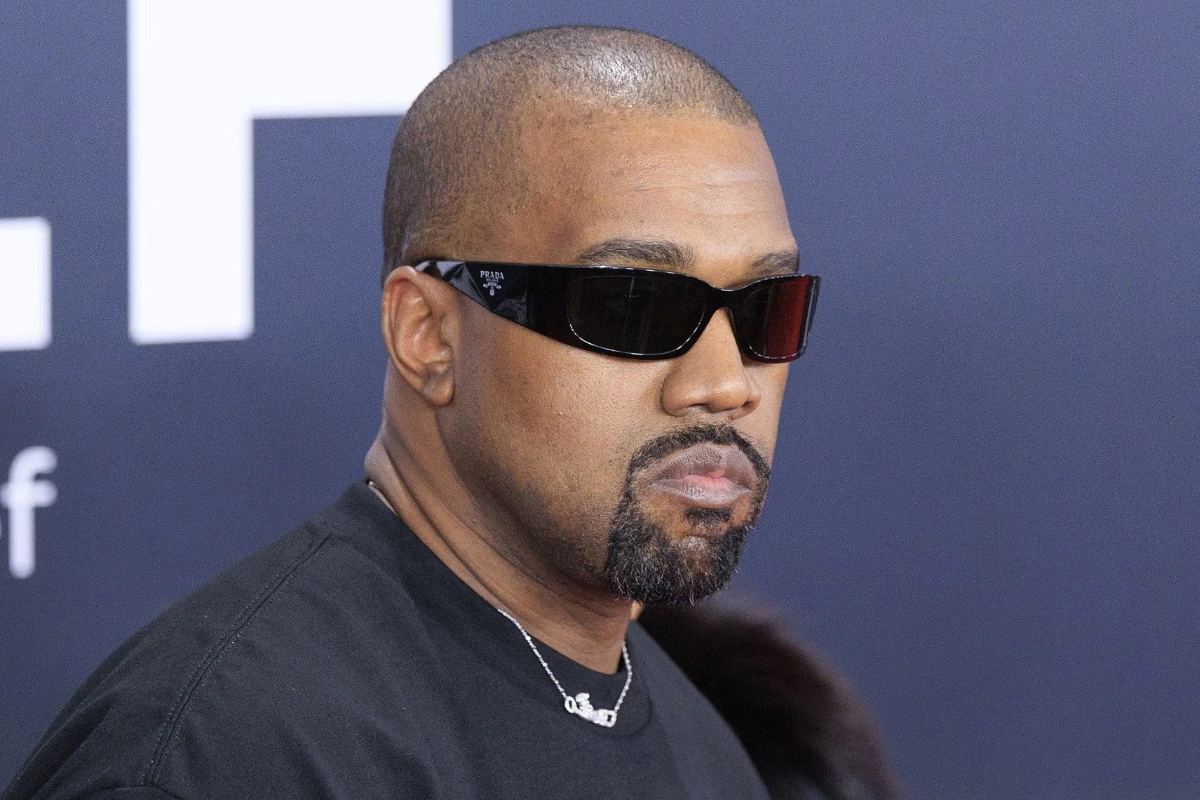 Sicurezza
Kanye West rifiuta un'offerta di promozione di una truffa crypto da 2 milioni di dollari
In un sorprendente colpo di scena, Kanye West, ora conosciuto come Ye, ha pubblicamente rifiutato un'offerta lucrativa di 2 milioni di dollari per promuovere un progetto di criptovaluta etichettato come truffa. Questa decisione mette in evidenza i problemi in corso nello spazio delle criptovalute, dove le truffe e gli schemi fraudolenti sono sempre più diffusi. Punti Chiave Kanye West ha rifiutato un'offerta di 2 milioni di dollari per promuovere un progetto di criptovaluta. Il progetto è stato identificato come una truffa da varie fonti. La decisione di Ye riflette una crescente consapevolezza dei rischi associati alle promozioni di criptovalute. L'Offerta e il Suo Rifiuto Recentemente, Ye è stato avvicinato con una proposta per sostenere un progetto di criptovaluta che prometteva rendimenti significativi. L'offerta, pari a 2 milioni di dollari, era allettante, soprattutto data l'influenza dell'artista nell'industria dell'intrattenimento. Tuttavia, dopo ulteriori indagini, è emerso che il progetto non era legittimo. Il team di Ye ha condotto la dovuta diligenza e ha scoperto che la criptovaluta in questione era stata segnalata da molteplici organizzazioni di controllo come una truffa. Questo ha spinto l'artista a rifiutare l'offerta senza esitazione, sottolineando il suo impegno per l'integrità e l'autenticità nelle sue sponsorizzazioni. Fonte: Ye/Kanye West Il Panorama delle Criptovalute Il mercato delle criptovalute è stato segnato da numerose truffe e attività fraudolente, portando a perdite finanziarie significative per gli investitori. Ecco alcuni punti chiave riguardanti lo stato attuale del panorama delle criptovalute: Aumento delle Truffe: I rapporti indicano un aumento delle truffe, con molti progetti che promettono rendimenti irrealistici. Controllo Normativo: I governi e gli organismi di regolamentazione stanno intensificando il loro controllo sui progetti di criptovaluta per proteggere gli investitori. Consapevolezza Pubblica: C'è una crescente consapevolezza tra celebrità e influencer sui rischi di promuovere progetti dubbi. L'Influenza e la Responsabilità di Ye Come figura di spicco nelle industrie della musica e della moda, le decisioni di Ye hanno peso. Il suo rifiuto della promozione della truffa serve da promemoria per altri influencer sull'importanza di verificare i progetti prima di sostenerli. Il potenziale guadagno finanziario deve essere bilanciato con considerazioni etiche e la responsabilità di proteggere fan e follower dalle truffe. Conclusione La decisione di Kanye West di rifiutare un'offerta di 2 milioni di dollari per promuovere una truffa di criptovaluta sottolinea l'importanza dell'integrità nelle sponsorizzazioni. Man mano che il mercato delle criptovalute continua a evolversi, è cruciale che gli influencer rimangano vigili e diano priorità all'autenticità rispetto al guadagno finanziario. Le azioni di Ye potrebbero ispirare altri nel settore a fare lo stesso, favorendo un ambiente più sicuro per investitori e fan. Fonti Kanye West afferma di aver rifiutato un'offerta da 2 milioni di dollari per promuovere una truffa sulle criptovalute, Cointelegraph.
0 0.0 21di ToTo BugelmanPrincipiante Sicurezza
Utenti di Phantom Wallet sotto assedio: attacchi di phishing colpiscono con aggiornamenti falsi
Gli attaccanti di phishing stanno sempre più prendendo di mira gli utenti del portafoglio Phantom, un popolare portafoglio crypto basato su Solana, impiegando tattiche ingannevoli che imitano richieste di aggiornamento legittime. Questa tendenza allarmante ha sollevato preoccupazioni tra gli utenti mentre i truffatori tentano di rubare chiavi private tramite falsi pop-up. Punti Chiave I truffatori stanno usando falsi pop-up di aggiornamento per ingannare gli utenti del portafoglio Phantom. Le vittime potrebbero inconsapevolmente fornire le loro frasi seed, concedendo ai truffatori l'accesso ai loro portafogli. Si consiglia agli utenti di verificare gli URL e controllare i comportamenti del browser per identificare tentativi di phishing. La Natura dell'Attacco L'attacco di phishing coinvolge truffatori che si connettono a veri portafogli Phantom e presentano agli utenti una richiesta di firma "aggiornamento estensione" fraudolenta. Se gli utenti approvano questa richiesta, vengono successivamente invitati a inserire la loro frase seed. Questo pezzo critico di informazioni, se fornito, consente ai truffatori di ottenere pieno accesso al portafoglio, potenzialmente svuotandolo di fondi. Richieste di firma di estensione di aggiornamento false su Phantom. Fonte: Scam Sniffer A fine gennaio, Scam Sniffer, una piattaforma di rilevamento truffe web3, ha avvisato gli utenti di Phantom di pop-up simili su siti web dannosi che assomigliano molto all'interfaccia di Phantom. Questi pop-up mirano a ingannare gli utenti facendoli inserire le loro frasi seed del portafoglio sotto la copertura di una richiesta di connessione. Pop-up su siti web dannosi. Fonte: Scam Sniffer Identificazione dei Pop-Up Dannosi Per aiutare gli utenti a proteggersi, Scam Sniffer ha fornito diversi suggerimenti per identificare i pop-up dannosi: Funzionalità del Tasto Destro: I veri pop-up di Phantom consentono il clic con il tasto destro, mentre le pagine di phishing tipicamente bloccano questa azione. Verifica dell'URL: I veri pop-up di Phantom includeranno "chrome-extension" nell'URL, un dettaglio che le pagine di truffa non possono replicare. Comportamento della Finestra: I veri pop-up di Phantom si comportano come finestre di sistema, consentendo agli utenti di minimizzare, massimizzare e ridimensionarle. Al contrario, i falsi pop-up sono confinati all'interno della scheda del browser. Crescente Popolarità del Portafoglio Phantom Nonostante le minacce di phishing, l'uso del portafoglio Phantom continua a crescere, guidato dalla crescente popolarità delle memecoin basate su Solana. Rapporti recenti indicano che il reddito di Phantom dalle commissioni nelle 24 ore ha raggiunto circa $470.000, superando quello di Coinbase Wallet. Il 19 gennaio, il reddito giornaliero di Phantom ha raggiunto un picco storico di $3,6 milioni. Phantom ha anche riportato una crescita significativa degli utenti, dichiarando oltre 10 milioni di utenti attivi mensili e più di 850 milioni di transazioni totali nel 2024. Il 6 febbraio, la piattaforma ha ampliato le sue offerte lanciando il supporto multicurrency per 16 diverse valute. Sviluppi Recenti e Finanziamenti In gennaio, Phantom ha annunciato un round di finanziamento di Serie C di successo, raccogliendo $150 milioni guidati da importanti società di venture capital Sequoia Capital e Paradigm. Questo round di finanziamento ha valutato l'azienda a un impressionante $3 miliardi. Inoltre, Phantom ha recentemente affrontato voci riguardanti un potenziale airdrop di token, chiarendo che non è attualmente in programma. Conclusione Man mano che il panorama crypto evolve, così fanno le tattiche impiegate dai truffatori. Gli utenti del portafoglio Phantom devono rimanere vigili contro i tentativi di phishing, assicurandosi di verificare le richieste e proteggere le loro informazioni sensibili. Con l'aumento della popolarità di Phantom, la necessità di una maggiore consapevolezza della sicurezza è più critica che mai. Fonti Gli attaccanti di phishing prendono di mira gli utenti del portafoglio Phantom con falsi pop-up di aggiornamento, Cointelegraph.
0 0.0 24di ToTo BugelmanPrincipiante Sicurezza
Scontro Legale: Studio Legale Chiede a Pump.fun di Rimuovere Oltre 200 Memecoin
La piattaforma di creazione di memecoin basata su Solana Pump.fun sta affrontando un'azione legale da parte di Burwick Law e Wolf Popper, che hanno emesso una lettera di cessazione e desistenza chiedendo la rimozione di oltre 200 token che presumibilmente violano la loro proprietà intellettuale. Gli studi legali affermano che questi token sono stati creati utilizzando i loro nomi, loghi e persino i nomi dei loro dipendenti, sollevando serie preoccupazioni sull'uso improprio del loro marchio. Punti Chiave Burwick Law e Wolf Popper hanno inviato una lettera di cessazione e desistenza a Pump.fun. La lettera richiede la rimozione di oltre 200 memecoin che presumibilmente utilizzano la proprietà intellettuale degli studi legali. Gli studi legali affermano che questi token vengono utilizzati per intimidire i clienti e interrompere il contenzioso in corso. È stata intentata una causa legale collettiva contro Pump.fun, accusando violazioni del Securities Act. Contesto del Caso Il 5 febbraio, Burwick Law ha annunciato tramite i social media che, insieme a Wolf Popper, hanno intrapreso un'azione legale contro Pump.fun. La lettera di cessazione e desistenza prende di mira specificamente token come "Dog Shit Going NoWhere (DOGSHIT2)" che avrebbero impersonato gli studi legali attraverso l'uso non autorizzato dei loro loghi e nomi. Max Burwick, Managing Partner di Burwick Law, ha dichiarato che dalla presentazione di una causa legale collettiva la settimana precedente, oltre 200 token che violano la loro proprietà intellettuale sono stati creati dagli utenti di Pump.fun. Questa situazione ha sollevato allarmi sui potenziali rischi finanziari e legali per il pubblico. Accuse Contro Pump.fun La lettera di cessazione e desistenza delinea diverse accuse serie contro Pump.fun: Uso Non Autorizzato di IP: I token in questione hanno utilizzato i nomi e i loghi di Burwick Law e Wolf Popper senza permesso. Tattiche di Intimidazione: Gli studi legali affermano che alcuni token impersonano i loro clienti, il che, secondo loro, è un tentativo di intimidirli e interferire con il contenzioso in corso. Capacità Tecnica: Burwick Law afferma che Pump.fun ha i mezzi tecnici per rimuovere questi token in violazione, ma ha scelto di non farlo. Implicazioni Legali La battaglia legale è salita di livello quando Burwick Law e Wolf Popper hanno presentato una proposta di causa legale collettiva il 30 gennaio. La causa afferma che ogni token creato da Pump.fun costituisce un titolo non registrato, da cui la piattaforma avrebbe guadagnato quasi 500 milioni di dollari in commissioni. La causa cerca: La rescissione di tutti gli acquisti di token. Danni monetari per gli investitori colpiti. Copertura dei costi di contenzioso. Impatto sul Mercato La controversia intorno a Pump.fun ha coinciso con un aumento del suo utilizzo, che ha recentemente raggiunto un picco storico di 3,3 miliardi di dollari in volume di scambi settimanali. Questo picco è stato attribuito al lancio di vari memecoin, inclusi quelli associati alla famiglia Trump, che hanno attirato notevole attenzione da parte degli investitori. Conclusione Man mano che i procedimenti legali si sviluppano, le implicazioni per Pump.fun e il mercato più ampio dei memecoin restano da vedere. Il caso mette in evidenza le sfide in corso dei diritti di proprietà intellettuale nel mondo in rapida evoluzione delle criptovalute e della tecnologia blockchain. Gli stakeholder nello spazio cripto osserveranno attentamente mentre questa situazione si sviluppa, in particolare riguardo ai precedenti legali che potrebbe stabilire per futuri casi riguardanti asset digitali. Fonti Lo studio legale richiede a Pump.fun di rimuovere oltre 200 memecoin che utilizzano la sua IP, Cointelegraph.
0 0.0 20di ToTo BugelmanPrincipiante Sicurezza
Account di Jupiter DEX Violato, Trader Perdono Milioni
In un sorprendente colpo di scena, l'aggregatore di exchange decentralizzati (DEX) basato su Solana, Jupiter, ha subito una significativa violazione della sicurezza quando il suo account X è stato hackerato. L'incidente ha portato alla promozione di una memecoin fraudolenta, $MEOW, causando perdite finanziarie sostanziali per i trader in pochi minuti. Fonte: Jupiter Mobile Punti Chiave L'account X di Jupiter è stato compromesso, promuovendo memecoin false. I trader hanno riportato perdite di milioni di dollari a causa della truffa. L'incidente solleva serie preoccupazioni sulla sicurezza nello spazio crypto. Lo Svolgimento dell'Hack Il 5 febbraio 2025, l'account principale di Jupiter sulla piattaforma di social media X è stato hackerato, con l'attaccante che ha utilizzato l'account per promuovere una memecoin falsa chiamata $MEOW. Questo token sembrava essere stato nominato in onore di uno dei co-fondatori di Jupiter, Meow, il che ha aggiunto un livello di inganno alla truffa. I post dell'hacker si sono rapidamente diffusi sulla piattaforma, inducendo in errore i trader a credere nella legittimità del token. Molti utenti hanno riportato di aver perso i loro token Solana come risultato diretto dell'hack, con alcuni che hanno dichiarato perdite ammontanti a milioni di dollari in pochi minuti. Risposta Immediata In risposta alla violazione, Jupiter Mobile ha emesso un avviso ai suoi utenti, consigliando di non cliccare su link sospetti. Nonostante questi sforzi, l'hacker ha continuato a postare su un altro token dubbio, $DCOIN, complicando ulteriormente la situazione. Il team di Jupiter sta attualmente lavorando per riprendere il controllo del loro account compromesso, ma secondo gli ultimi aggiornamenti, l'account rimane sotto il controllo dell'hacker. Questo ha portato a critiche diffuse dalla comunità crypto, in particolare riguardo alle misure di sicurezza in atto per le piattaforme che gestiscono quantità significative di liquidità. Reazione della Comunità L'incidente ha suscitato indignazione tra i trader e gli investitori. In particolare, un noto investitore crypto conosciuto come Beanie ha espresso incredulità su come una piattaforma che gestisce miliardi in liquidità possa fallire nel proteggere i suoi account sui social media. Questo sentimento riflette una crescente preoccupazione all'interno della comunità crypto riguardo alle vulnerabilità che esistono nelle piattaforme di finanza decentralizzata (DeFi). Implicazioni per lo Spazio Crypto Questa violazione serve come un chiaro promemoria dei potenziali rischi associati al trading nel mercato crypto. Man mano che gli exchange decentralizzati continuano a crescere in popolarità, la necessità di misure di sicurezza robuste diventa sempre più critica. L'hack di Jupiter evidenzia l'importanza della vigilanza tra i trader e la necessità per le piattaforme di implementare protocolli di sicurezza più forti per proteggere i loro utenti. Con lo sviluppo della situazione, resta da vedere come Jupiter affronterà le conseguenze di questo incidente e quali misure verranno adottate per prevenire simili eventi in futuro. La comunità crypto sta osservando attentamente, sperando in una rapida risoluzione e in standard di sicurezza migliorati in tutto il settore. Fonti Solana’s Jupiter DEX Hacked! Traders Lose Millions in Scam, Coinpedia. Solana DEX aggregator Jupiter’s X account hacked, promotes fake memecoin | The Block, The Block.
0 0.0 22di ToTo BugelmanPrincipiante Sicurezza
Progetto Crypto Ucraino che Promette Ritorni del 1045% Dichiarato Inaffidabile
In una mossa significativa, la Commissione Nazionale per i Titoli e il Mercato Azionario dell'Ucraina (NCSM) ha aggiunto un progetto cripto che vanta un incredibile rendimento annuo del 1045% alla sua lista di schemi di investimento inaffidabili. Questa decisione riflette le crescenti preoccupazioni sulla sicurezza e la legittimità di alcune iniziative di criptovaluta operanti nel paese. Punti Chiave La NCSM ha identificato nove progetti di investimento come inaffidabili, inclusi quelli relativi a criptovalute e mining. Il progetto Forhbw accetta depositi che vanno da $150 a $10,000, promettendo rendimenti giornalieri. CryptoKeying offre contratti di mining con alti rendimenti giornalieri e bonus di riferimento. Trust Capital afferma di essere un fondo di investimento in criptovalute con un rendimento annuo straordinario. La NCSM avverte gli investitori sui rischi associati alle aziende non regolamentate in Ucraina. Panoramica Dei Progetti Inaffidabili L'annuncio recente della NCSM ha incluso diversi progetti che hanno sollevato bandiere rosse tra i regolatori. I seguenti sono alcuni dei progetti notevoli elencati: Forhbw: Accetta depositi da $150 a $10,000, promettendo un reddito giornaliero. CryptoKeying: Vende contratti di mining con un accordo di 30 giorni al prezzo di $28,000, affermando guadagni giornalieri di $526.4. AvangardBroker: Promuove il proprio software, presumibilmente basato sull'intelligenza artificiale, con processi semplificati di transazioni in criptovaluta. Trust Capital: Si presenta come un fondo di investimento in criptovalute, vantando un rendimento annuo dichiarato superiore al 1045% per il 2024. Altri Progetti: Altri nomi nella lista includono Industrial Trading, Buleto, AI Auto Sale e GenesisFX. Preoccupazioni Regolatorie La NCSM ha ribadito l'importanza di prestare attenzione quando si investe in aziende che operano senza supervisione regolamentare in Ucraina. La lista della commissione ora contiene 401 voci, evidenziando il crescente numero di schemi di investimento dubbi. Questo avvertimento arriva sulla scia di azioni precedenti intraprese dalla NCSM, che includevano l'aggiunta di progetti cripto che offrivano bonus di registrazione alla lista delle attività sospette. Anche la Banca Nazionale dell'Ucraina è stata attiva nell'affrontare pratiche di prestito illegali associate ai servizi di criptovaluta. Conclusione L'inclusione del progetto cripto con un rendimento promesso del 1045% nella lista inaffidabile della NCSM serve come un chiaro promemoria per gli investitori di condurre ricerche approfondite ed esercitare cautela. Mentre il panorama delle criptovalute continua a evolversi, gli organismi di regolamentazione stanno intensificando gli sforzi per proteggere gli investitori da potenziali truffe e schemi fraudolenti. Gli investitori sono incoraggiati a rimanere vigili e informati sui rischi associati alle opportunità di investimento non regolamentate nello spazio cripto. Fonti In Ucraina, un progetto crittografico “con un rendimento annuo del 1045%” è stato incluso nell’elenco di quelli inaffidabili, ForkLog.
0 0.0 26di ToTo BugelmanPrincipiante Sicurezza
Avviso di malware: minaccia di furto di criptovalute trovata nei kit di sviluppo delle app
Recenti scoperte di Kaspersky Labs hanno rivelato una significativa minaccia alla sicurezza sotto forma di malware che ruba criptovalute incorporato nei kit di sviluppo software per applicazioni Android e iOS. Questo malware, noto come SparkCat, è in grado di scansionare le immagini degli utenti per estrarre frasi di recupero di portafogli crittografici sensibili, ponendo un serio rischio alla sicurezza finanziaria degli utenti. Punti Chiave Tipo di Malware: SparkCat, un malware che ruba criptovalute, prende di mira app Android e iOS. Funzionalità: Utilizza il riconoscimento ottico dei caratteri (OCR) per scansionare le immagini alla ricerca di frasi di recupero di portafogli crittografici. Metodo di Infezione: Il malware è camuffato come un modulo di analisi all'interno di app legittime e false. Prevalenza: Si stima che ci siano stati 242.000 download dalla sua attivazione a marzo, colpendo principalmente utenti in Europa e Asia. Anonimato dello Sviluppatore: L'origine del malware rimane poco chiara, con potenziali legami con sviluppatori di lingua cinese. Panoramica del Malware Gli analisti di Kaspersky Sergey Puzan e Dmitry Kalinin hanno riferito che il malware SparkCat infetta i dispositivi attraverso kit di sviluppo software dannosi. Una volta installato, utilizza la tecnologia OCR per cercare immagini contenenti parole chiave specifiche relative a frasi di recupero di portafogli crittografici. Questa capacità consente agli aggressori di ottenere il pieno controllo sui portafogli delle vittime, portando al potenziale furto di fondi. Come Funziona il Malware Infezione: Il malware è integrato nei kit di creazione di app, che vengono utilizzati per sviluppare applicazioni sia per Google Play Store che per Apple App Store. Processo di Scansione: SparkCat scansiona la galleria di immagini del dispositivo alla ricerca di frasi di recupero utilizzando l'OCR, che può estrarre testo dalle immagini. Furto di Dati: Oltre alle frasi di recupero, il malware può anche accedere ad altri dati personali, inclusi messaggi e password memorizzati negli screenshot. Raccomandazioni per gli Utenti Kaspersky consiglia agli utenti di adottare le seguenti precauzioni per proteggersi da questo malware: Evita di Memorizzare Informazioni Sensibili: Non conservare frasi di recupero o password negli screenshot o nella galleria del telefono. Usa Gestori di Password: Memorizza le informazioni sensibili in modo sicuro utilizzando un gestore di password affidabile. Rimuovi App Sospette: Disinstalla qualsiasi app che sembri sospetta o che sia stata segnalata come infetta. Distribuzione e Impatto del Malware Il malware SparkCat è stato trovato in numerose applicazioni su entrambi gli app store, con caratteristiche che lo rendono difficile da rilevare. Utilizza il linguaggio di programmazione Rust, che è raro nelle applicazioni mobili, e impiega tecniche di offuscamento per eludere l'analisi. Il rapporto di Kaspersky indica che il malware è stato scaricato circa 242.000 volte dalla sua comparsa, con un focus sugli utenti in Europa e Asia. Il metodo esatto di come il malware è stato integrato in queste app rimane incerto, sollevando preoccupazioni sulle vulnerabilità della catena di approvvigionamento nello sviluppo delle app. Un utente vittima del malware ha lasciato una recensione su Google nella pagina delle app. Fonte: Kaspersky Labs Conclusione La scoperta del malware SparkCat evidenzia i rischi continui associati alle applicazioni mobili e l'importanza della sicurezza informatica nell'era digitale. Gli utenti sono invitati a rimanere vigili e ad adottare le migliori pratiche per proteggere le loro informazioni personali e finanziarie da potenziali minacce. Poiché il panorama delle minacce informatiche continua a evolversi, rimanere informati e proattivi è essenziale per mantenere la sicurezza nel mondo sempre più interconnesso della tecnologia mobile. Fonti Malware che ruba criptovalute trovato nei kit di creazione di app Android e iOS: Kaspersky, Cointelegraph.
0 0.0 27di ToTo BugelmanPrincipiante Sicurezza
Le truffe di phishing crittografico rubano oltre 10 milioni di dollari a gennaio 2025
Nel gennaio 2025, le truffe di phishing crypto hanno causato una perdita impressionante di $10,25 milioni, colpendo oltre 9.200 vittime. Questo segna un calo significativo rispetto alle perdite di dicembre di $23,58 milioni, tuttavia le tattiche in evoluzione dei truffatori rappresentano una minaccia continua per gli utenti di criptovalute. Fonte: Scam Sniffer Punti Chiave Perdite Totali: $10,25 milioni sottratti alle vittime a gennaio. Numero di Vittime: Oltre 9.220 individui colpiti. Utenti Ethereum Presi di Mira: Oltre l'80% delle perdite proveniva da utenti Ethereum. Tattiche in Evoluzione: I truffatori stanno utilizzando metodi più sofisticati, tra cui malware e ingegneria sociale. Panoramica delle Truffe di Phishing Secondo un rapporto di Scam Sniffer, la maggior parte delle perdite a gennaio è stata attribuita agli utenti Ethereum, che hanno perso più di $8,6 milioni. Altre piattaforme colpite includevano BNB Chain e Arbitrum, con perdite di $710.000 e $572.000, rispettivamente. Il rapporto evidenzia che gli attacchi basati su malware hanno contribuito significativamente a queste perdite, con incidenti notevoli come lo sfruttamento di Uniswap Permit2, che da solo ha sottratto $1 milione. Tipi di Attacchi Il rapporto delinea diversi tipi di tattiche di phishing che sono emerse: Spoofing della Simulazione di Transazione: Questo metodo inganna gli utenti facendoli autorizzare trasferimenti dannosi manipolando gli stati on-chain. Una vittima ha perso 143,45 ETH, valutati approssimativamente $460.895, attraverso questa tattica. Truffe di Falsi Salvaguardia: Queste truffe sono aumentate di oltre il 2.000% da novembre 2024, dove gli attaccanti infiltrano comunità crypto legittime su piattaforme come Telegram. Le vittime vengono attirate in gruppi fraudolenti e interagiscono con bot falsi e piattaforme di trading contraffatte. Attacchi Malware: Gli attacchi basati su malware sono diventati sempre più comuni, con falsi popup Phantom che prendono di mira gli utenti Solana per estrarre informazioni sensibili come le frasi seed. Impatto sugli Utenti L'impatto di queste truffe è profondo, non solo in termini di perdita finanziaria ma anche nell'erosione della fiducia all'interno della comunità crypto. Gli utenti sono invitati a rimanere vigili e adottare le migliori pratiche per proteggere i loro beni. Alcune misure raccomandate includono: Abilitare l'Autenticazione a Due Fattori (2FA): Utilizzare sempre la 2FA sugli account per aggiungere un ulteriore livello di sicurezza. Verificare Link e Fonti: Essere cauti con i messaggi non richiesti e verificare l'autenticità dei link prima di cliccare. Informarsi: Rimanere informati sulle ultime tattiche di phishing e truffe per riconoscere meglio le potenziali minacce. Conclusione Man mano che il panorama delle criptovalute continua a evolversi, così fanno le tattiche impiegate dai truffatori. La perdita di $10,25 milioni a gennaio serve come un chiaro promemoria per gli utenti di rimanere vigili e proattivi nella protezione dei loro beni digitali. Con l'aumento delle truffe di phishing sofisticate, l'educazione e la consapevolezza sono fondamentali per navigare in sicurezza nello spazio crypto. Fonti Le truffe di phishing crypto hanno sottratto $10,25 milioni a gennaio, CryptoSlate.
0 0.0 30di ToTo BugelmanPrincipiante Sicurezza
Coinbase Affronta Accuse di Negligenza nella Sicurezza che Costano Milioni agli Utenti
Coinbase, uno dei principali exchange di criptovalute, è sotto accusa per aver presumibilmente trascurato le misure di sicurezza che avrebbero costato ai suoi utenti oltre 300 milioni di dollari all'anno. Gli investigatori ZachXBT e tanuki42 hanno sollevato preoccupazioni sulla gestione delle vulnerabilità di sicurezza e delle truffe da parte della piattaforma, che hanno portato a significative perdite finanziarie per i suoi clienti. Fonte: tanuki42 Punti Chiave Gli utenti di Coinbase hanno perso oltre 65 milioni di dollari in soli due mesi a causa di falle nella sicurezza. Le perdite annuali attribuite alle truffe potrebbero superare i 300 milioni di dollari. Gli investigatori affermano che l'exchange non ha affrontato i problemi di sicurezza in corso. Accuse di Negligenza nella Sicurezza Le accuse derivano da un rapporto degli investigatori indipendenti di criptovalute ZachXBT e tanuki42, che affermano che Coinbase non ha affrontato adeguatamente le vulnerabilità di sicurezza che hanno permesso ai truffatori di sfruttare la sua piattaforma. Secondo le loro scoperte, gli utenti hanno perso più di 65 milioni di dollari solo a dicembre 2024 e gennaio 2025, con le perdite effettive probabilmente molto più alte a causa di incidenti non segnalati. ZachXBT ha dichiarato, "Il nostro numero è probabilmente molto inferiore all'importo effettivamente rubato poiché i nostri dati erano limitati ai miei messaggi diretti e ai furti che abbiamo scoperto on-chain, il che non tiene conto dei ticket di supporto di Coinbase e dei rapporti di polizia a cui non abbiamo accesso." L'Impatto delle Truffe Gli investigatori hanno evidenziato che gli utenti di Coinbase hanno perso collettivamente oltre 300 milioni di dollari in un anno a causa di truffe di ingegneria sociale. Molte di queste truffe sarebbero state orchestrate da attori minacciosi con base in India, che prendono di mira specificamente i clienti statunitensi. Coinbase ha consigliato agli utenti di non utilizzare reti private virtuali (VPN) per evitare di essere segnalati dal suo sistema di sicurezza interno. Tuttavia, gli investigatori hanno sottolineato che i truffatori spesso bloccano le VPN dai siti di phishing, indicando un fallimento da parte di Coinbase nel comprendere le effettive sfide di sicurezza. Fonte: ZachXBT Problemi di Sicurezza in Corso ZachXBT e tanuki42 hanno notato che Coinbase non ha affrontato diversi incidenti di sicurezza in corso, tra cui: Sfruttamenti legati a chiavi API obsolete. Bug associati ai codici di verifica. Il riciclaggio di fondi rubati. Gli investigatori hanno criticato Coinbase per la sottostima degli indirizzi di furto negli strumenti di conformità popolari e per aver fornito un supporto clienti inadeguato, in particolare per gli utenti al di fuori dei fusi orari statunitensi. ZachXBT ha sottolineato l'urgenza per Coinbase di implementare cambiamenti, affermando, "Coinbase deve urgentemente apportare cambiamenti poiché sempre più utenti vengono truffati per decine di milioni ogni mese." Informazioni dai Truffatori In un'interazione rivelatrice, un truffatore che prende di mira gli utenti di Coinbase ha rivelato che guadagnano un minimo di cinque cifre settimanali sfruttando la piattaforma. Questo individuo prende di mira specificamente individui con almeno 50.000 dollari in beni, indicando un approccio calcolato alle loro attività fraudolente. Nick Neuman, co-fondatore e CEO di un fornitore di soluzioni di auto-custodia di Bitcoin, ha condiviso la sua esperienza con un truffatore che si spacciava per un agente di supporto di Coinbase. Il truffatore ha affermato, "Facciamo un minimo di cinque cifre a settimana. Abbiamo raggiunto 35.000 dollari due giorni fa; lo facciamo per una ragione; c'è denaro da guadagnare in questo." Conclusione Le accuse contro Coinbase evidenziano preoccupazioni significative riguardo alla sicurezza degli exchange di criptovalute e al potenziale impatto finanziario sugli utenti. Man mano che il panorama delle criptovalute continua a evolversi, la necessità di misure di sicurezza robuste e di un supporto clienti reattivo diventa sempre più critica. La gestione di queste accuse da parte di Coinbase sarà attentamente monitorata sia dagli utenti che dagli esperti del settore. Fonti Coinbase accusata di trascurare la sicurezza, costando agli utenti fino a 300 milioni di dollari all'anno, Cointelegraph. BTCUSD - Coinbase accusata di trascurare la sicurezza, costando agli utenti fino a 300 milioni di dollari all'anno, mx.advfn.com.
0 0.0 30di ToTo BugelmanPrincipiante Sicurezza
I legami controversi dello studio legale con il Memecoin da 23 milioni di dollari in mezzo alla battaglia legale
Una recente battaglia legale ha preso una svolta inaspettata poiché uno studio legale, noto per aver citato in giudizio la piattaforma di memecoin Pump.fun, è ora collegato a un controverso memecoin chiamato DOGSHIT2. Questo token, che una volta vantava una capitalizzazione di mercato di oltre 23 milioni di dollari, ha sollevato sopracciglia nella comunità delle criptovalute a causa delle sue origini dubbie e del tempismo del suo lancio. Punti Chiave Lo studio legale Burwick Law e Wolf Popper hanno intentato una causa collettiva contro Pump.fun, sostenendo che i token creati sono titoli non registrati. Si ritiene che il memecoin DOGSHIT2 sia stato lanciato dallo stesso studio legale per supportare il suo caso legale. Al suo apice, DOGSHIT2 ha raggiunto una capitalizzazione di mercato di 23 milioni di dollari, ma da allora è crollato a circa 2,4 milioni di dollari. Contesto della Causa Il 30 gennaio, gli investitori hanno presentato una proposta di azione collettiva contro Pump.fun, sostenendo che la piattaforma ha generato quasi 500 milioni di dollari in commissioni da titoli non registrati. La causa è stata guidata da Burwick Law e Wolf Popper, due studi legali statunitensi attivi nel settore delle criptovalute. L'Emersione di DOGSHIT2 Poco dopo la presentazione della causa, il memecoin DOGSHIT2 ha guadagnato trazione sul mercato. Gli osservatori hanno notato che l'indirizzo del portafoglio associato a DOGSHIT2 corrispondeva a uno menzionato nei documenti del tribunale, portando a speculazioni che gli studi legali fossero dietro la creazione del token. Il memecoin è stato lanciato il 31 ottobre 2022 e la sua quotazione includeva un avviso che consigliava agli investitori potenziali di non acquistarlo. Performance di Mercato DOGSHIT2 ha vissuto un aumento meteorico di valore dopo l'annuncio della causa. Al suo apice il 31 gennaio, la capitalizzazione di mercato del token ha superato i 23 milioni di dollari. Tuttavia, da allora ha visto un calo significativo, attualmente valutato a circa 2,4 milioni di dollari. Il prezzo del token ha raggiunto un massimo storico di 0,003968 dollari il 2 febbraio prima di subire un calo del 34%. Dog Shit Going NoWhere пережил большой всплеск активности и стоимости с тех пор, как о нем узнало криптосообщество. Источник: Pump.fun Implicazioni Più Ampie nello Spazio Cripto La controversia intorno a DOGSHIT2 arriva in mezzo a una rinascita di interesse per i memecoin, in particolare quelli associati a sponsorizzazioni di celebrità. Il recente aumento del volume di scambi su Pump.fun, che ha raggiunto un massimo storico di 3,3 miliardi di dollari, evidenzia la crescente fascinazione per questi token. Inoltre, uno studio di CoinGecko ha rivelato che i memecoin hanno catturato quasi il 31% dell'interesse degli investitori nel 2022. Conclusione La connessione tra lo studio legale e DOGSHIT2 solleva importanti domande sull'etica dell'uso dei memecoin nelle strategie legali. Man mano che il mercato delle criptovalute continua a evolversi, le implicazioni di questo caso potrebbero avere effetti duraturi su come gli studi legali affrontano gli asset digitali e i rischi associati. Si consiglia agli investitori di esercitare cautela e condurre ricerche approfondite prima di impegnarsi con nuovi token, specialmente quelli con origini discutibili. Fonti Lo studio legale che ha citato in giudizio Pump.fun è collegato a una moneta 'DOGSHIT2' da 23 milioni di dollari, Cointelegraph.
0 0.0 26di ToTo BugelmanPrincipiante Sicurezza
L'Argentina svela protocolli forensi innovativi per affrontare il crimine delle criptovalute
L'Argentina ha compiuto un passo significativo nella lotta contro i crimini legati alle criptovalute sviluppando nuovi protocolli. Questi protocolli mirano a migliorare la capacità del paese di indagare e perseguire i crimini che coinvolgono valute digitali, riflettendo un crescente riconoscimento della necessità di quadri normativi solidi nel panorama cripto in rapida evoluzione. Punti Chiave L'Argentina ha introdotto protocolli specificamente progettati per affrontare i crimini legati alle criptovalute. L'iniziativa mira a migliorare le indagini e le azioni legali relative alle valute digitali. Questa mossa evidenzia l'importanza crescente delle misure regolatorie nel settore delle criptovalute. L'aumento dei crimini legati alle criptovalute Con l'aumento della popolarità delle criptovalute, queste sono diventate anche un obiettivo per attività criminali. Dalla frode al riciclaggio di denaro, l'anonimato e la natura decentralizzata delle valute digitali presentano sfide uniche per le forze dell'ordine. I nuovi protocolli dell'Argentina sono una risposta proattiva a queste sfide, con l'obiettivo di creare un ambiente più sicuro per le transazioni in criptovaluta. Dettagli dei Protocolli I protocolli sviluppati dall'Argentina includono diversi componenti chiave: Analisi dei Dati: Utilizzo di analisi avanzate dei dati per tracciare le transazioni e identificare attività sospette. Collaborazione con Agenzie Internazionali: Lavorare insieme a forze dell'ordine e organismi regolatori globali per condividere informazioni e migliori pratiche. Formazione per le Forze dell'Ordine: Fornire formazione specializzata per polizia e investigatori per migliorare le loro competenze nella gestione di casi legati alle criptovalute. Campagne di Sensibilizzazione Pubblica: Educare il pubblico sui rischi associati agli investimenti in criptovalute e su come proteggersi dalle truffe. Implicazioni per il Mercato delle Criptovalute L'introduzione di questi protocolli dovrebbe avere diverse implicazioni per il mercato delle criptovalute in Argentina: Aumento della Fiducia: Dimostrando un impegno nella lotta contro i crimini cripto, il governo potrebbe favorire una maggiore fiducia tra investitori e utenti. Chiarezza Regolatoria: Protocolli chiari possono portare a regolamenti più definiti, che possono aiutare le imprese legittime a operare in un quadro più sicuro. Deterrenza delle Attività Criminali: Capacità investigative migliorate possono dissuadere potenziali criminali dall'intraprendere attività illecite che coinvolgono criptovalute. Conclusione Lo sviluppo da parte dell'Argentina di protocolli per combattere i crimini legati alle criptovalute segna un avanzamento significativo nell'approccio del paese alla regolamentazione delle valute digitali. Man mano che il panorama cripto continua a evolversi, tali iniziative sono cruciali per garantire l'integrità e la sicurezza delle transazioni finanziarie nell'era digitale. Prioritizzando la lotta contro i crimini cripto, l'Argentina sta stabilendo un precedente per altri paesi nel definire misure regolatorie efficaci nel settore delle criptovalute. Fonti Argentina Designs Forensic Protocols to Fight Crypto Crime – Emerging Markets Bitcoin News, Bitcoin.com News.
0 0.0 24di ToTo BugelmanPrincipiante