Classificate dalla community
Notizie crypto
Scritte e classificate dalla community. Un algoritmo resistente alla manipolazione fa emergere ciò che conta.
In evidenzaSicurezza
Il nuovo aggiornamento 'Schwarzschild' di Geth affronta una vulnerabilità critica
Il client Ethereum Geth ha rilasciato un aggiornamento significativo, la versione 1.14.13, con nome in codice "Schwarzschild," per affrontare una vulnerabilità critica nelle versioni precedenti. Questo aggiornamento è cruciale per mantenere la sicurezza e la stabilità dei nodi Ethereum, in particolare quelli che eseguono soluzioni Layer 2. Fonte: MariusVanDerWijden Punti Chiave La versione 1.14.13 di Geth, con nome in codice "Schwarzschild," è stata rilasciata per correggere una vulnerabilità. La vulnerabilità, identificata come CVE-2025-24883, potrebbe portare ad attacchi di denial of service (DoS). Gli utenti sono invitati ad aggiornare alla versione più recente per evitare potenziali interruzioni. Comprendere La Vulnerabilità La vulnerabilità in questione riguarda il livello peer-to-peer (p2p) di Geth, che è il client di esecuzione più utilizzato per Ethereum. Il problema consente potenziali attacchi di denial of service, che potrebbero far crashare i nodi che eseguono versioni vulnerabili di Geth. La specifica vulnerabilità è catalogata come CVE-2025-24883, indicando che le versioni dalla 1.14.0 in poi sono suscettibili a DoS tramite messaggi p2p dannosi. Ciò significa che gli attaccanti potrebbero sfruttare questo difetto per interrompere le operazioni dei nodi Ethereum, portando a problemi significativi per gli utenti e l'ecosistema Ethereum più ampio. Importanza Dell'Aggiornamento Il rilascio della versione 1.14.13 è un aggiornamento d'emergenza che affronta questo grave difetto di sicurezza. Marius Van Der Wijden, uno sviluppatore di Ethereum, ha sottolineato l'importanza dell'aggiornamento, affermando, "Se stai eseguendo una versione di Geth che è 1.14 o successiva, aggiorna alla versione più recente. I nodi che eseguono la v1.13.x non sono interessati." Questo aggiornamento è stato coordinato con più soluzioni Layer 2 per garantire un miglioramento della sicurezza completo in tutto l'ecosistema Ethereum. Lo sforzo collaborativo evidenzia l'importanza di mantenere standard di sicurezza nel panorama cripto in rapida evoluzione. Come Aggiornare Per gli utenti che eseguono Geth, il processo di aggiornamento è semplice. Ecco i passaggi per garantire che il tuo nodo sia sicuro: Controlla la tua versione attuale di Geth. Se stai eseguendo la versione 1.14.0 o successiva, scarica l'ultima versione (1.14.13). Segui le istruzioni di installazione fornite nelle note di rilascio. Riavvia il tuo nodo per applicare le modifiche. Conclusione Il rilascio dell'aggiornamento "Schwarzschild" è un passo fondamentale per proteggere la rete Ethereum da potenziali attacchi. Gli utenti sono fortemente incoraggiati ad aggiornare i loro client Geth per garantire che i loro nodi rimangano sicuri e operativi. Man mano che l'ecosistema Ethereum continua a crescere, mantenere misure di sicurezza robuste è essenziale per la salute e la stabilità della rete. Fonti Ethereum client Geth rilascia l'aggiornamento 'Schwarzschild' per correggere una vulnerabilità nella versione precedente | The Block, The Block.
0 0.0 32di ToTo BugelmanPrincipiante
.jpg) Sicurezza
Hong Kong Espone Altri 33 Siti Web di Truffe Crypto Correlati a HashKey
La Securities and Futures Commission (SFC) di Hong Kong ha segnalato 33 ulteriori siti web sospetti che impersonano HashKey, una piattaforma di trading di criptovalute con licenza nella città. Questo porta il numero totale di piattaforme fraudolente identificate a 45, sollevando preoccupazioni sulla sicurezza degli investitori nel panorama cripto in rapida evoluzione. Punti Chiave La SFC ha identificato un totale di 45 siti web fraudolenti che si spacciano per HashKey. HashKey ha negato qualsiasi connessione con questi siti sospetti. La SFC monitora le truffe cripto dal novembre 2021, con 91 piattaforme sospette segnalate fino ad oggi. L'incidente evidenzia le sfide in corso nella regolamentazione del mercato delle criptovalute a Hong Kong. Contesto Su HashKey HashKey è uno dei pochi exchange di criptovalute con licenza della SFC, avendo ricevuto la sua licenza nel novembre 2022. L'exchange è stato proattivo nel segnalare attività fraudolente, inclusa la recente identificazione di siti web che alterano leggermente i link ufficiali per ingannare i clienti. In una dichiarazione, HashKey ha sottolineato di non avere alcuna affiliazione con i siti segnalati, esortando gli utenti a prestare attenzione. Il Ruolo Della SFC La SFC è stata vigile nel monitorare piattaforme cripto sospette, che includono siti web fraudolenti e exchange non autorizzati. Da quando ha iniziato il monitoraggio alla fine del 2021, il regolatore ha segnalato un totale di 91 piattaforme di trading sospette. Questo approccio proattivo mira a proteggere gli investitori dalle truffe che si sono proliferate nello spazio delle criptovalute. Truffe Notabili A Hong Kong Uno dei casi più significativi nella storia recente è lo scandalo JPEX, che è stato paragonato al famigerato crollo di FTX. JPEX è stato accusato di aver frodato gli investitori per circa 1,3 miliardi di dollari di Hong Kong (circa 166 milioni di dollari). L'avvertimento della SFC su JPEX che operava senza licenza ha portato a un'ampia attenzione e preoccupazione tra gli investitori. Il Panorama Cripto Di Hong Kong Fino alla fine del 2024, HashKey e OSL erano le uniche due piattaforme di trading cripto ufficialmente con licenza a Hong Kong. Tuttavia, la SFC ha intensificato i suoi sforzi di concessione di licenze, aggiungendo recentemente YAX e PantherTrade al suo elenco, portando il numero totale di piattaforme con licenza a nove a partire da gennaio 2025. Questo aumento riflette l'ambizione di Hong Kong di diventare un hub di asset digitali leader nella regione, competendo con Singapore, che ha rilasciato almeno 30 licenze complete a società di criptovalute. Conclusione La recente segnalazione di 33 ulteriori siti web truffa a marchio HashKey sottolinea le sfide in corso affrontate dai regolatori nel mercato delle criptovalute. Mentre Hong Kong continua a posizionarsi come un hub di asset digitali, la necessità di misure regolamentari robuste e di educazione degli investitori diventa sempre più critica per proteggere dalle attività fraudolente nello spazio cripto. Fonti BTCUSD - Hong Kong segnala oltre 30 piattaforme cripto truffa a marchio HashKey, mx.advfn.com. Hong Kong segnala oltre 30 piattaforme cripto truffa a marchio HashKey, Cointelegraph.
0 0.0 26di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Promotore di Forcount condannato a 30 mesi di carcere per frode in criptovaluta
Antonia Perez Hernandez, una promotrice chiave del famigerato schema Ponzi di criptovalute Forcount, è stata condannata a 30 mesi di prigione per il suo ruolo nella frode agli investitori. La sentenza è stata emessa il 27 gennaio 2025 presso il Tribunale Distrettuale degli Stati Uniti per il Distretto Meridionale di New York, dove il giudice Analisa Torres ha presieduto il caso. Hernandez aveva precedentemente dichiarato colpevolezza per cospirazione per commettere frode telematica, ammettendo il suo coinvolgimento in uno schema che ha truffato circa 8,4 milioni di dollari da investitori ignari tra il 2017 e il 2021. Punti Chiave Antonia Perez Hernandez condannata a 30 mesi di prigione per il suo ruolo nello schema Ponzi Forcount. Lo schema prometteva agli investitori rendimenti significativi attraverso il trading e il mining di criptovalute, ma era fraudolento. I co-cospiratori di Hernandez hanno ricevuto sentenze variabili, con il promotore senior che affronta 20 anni. La condanna di Hernandez segna un momento significativo nella continua repressione delle frodi legate alle criptovalute. Durante l'udienza, il giudice Torres ha sottolineato la gravità delle azioni di Hernandez, affermando: "La signora Hernandez ha venduto monete senza valore." Questo commento sottolinea la natura ingannevole dello schema Forcount, che falsamente affermava di generare profitti dal trading e dalle operazioni di mining di criptovalute. Lo schema Forcount operava sotto le spoglie di un'opportunità di investimento legittima, attirando le vittime con promesse di raddoppiare i loro investimenti entro sei mesi. Invece di impegnarsi in un vero trading o mining, i promotori utilizzavano i fondi dei nuovi investitori per pagare i rendimenti agli investitori precedenti, una classica struttura di schema Ponzi. Contesto dello Schema Forcount Durata: Lo schema è durato dal 2017 al 2021. Importo Totale Truffato: Circa 8,4 milioni di dollari. Protagonisti Chiave: Antonia Perez Hernandez: Condannata a 30 mesi. Juan Tacuri: Promotore senior condannato a 20 anni di prigione. Nestor Nuñez: Indagato condannato a 4 anni. Hernandez ha espresso rimorso durante la sentenza, scusandosi con coloro che hanno perso denaro a causa delle sue azioni. Questo sentimento, tuttavia, fa poco per mitigare il danno finanziario inflitto alle vittime che si fidavano delle promesse fatte da Hernandez e dai suoi co-cospiratori. Implicazioni della Sentenza La condanna di Hernandez fa parte di una tendenza più ampia di crescente controllo e azione legale contro le frodi legate alle criptovalute. Il Dipartimento di Giustizia degli Stati Uniti ha perseguito attivamente casi che coinvolgono schemi fraudolenti nel settore delle criptovalute, in particolare poiché il mercato è cresciuto e ha attirato più investitori. Questo caso evidenzia anche il panorama in evoluzione dell'applicazione legale nel settore delle criptovalute. Dopo le dimissioni del procuratore SDNY Damian Williams nel dicembre 2024, ci sono preoccupazioni sul futuro focus sui crimini legati alle criptovalute. La nuova direzione sotto l'amministrazione del presidente Donald Trump potrebbe portare a cambiamenti nel modo in cui tali casi vengono perseguiti. Conclusione La condanna di Antonia Perez Hernandez serve da monito per gli investitori nel mercato delle criptovalute. Man mano che l'industria continua a evolversi, è cruciale che gli individui conducano ricerche approfondite e rimangano vigili contro potenziali truffe. Il caso Forcount esemplifica i rischi associati all'investimento in schemi finanziari non regolamentati e opachi, in particolare nel mondo in rapida evoluzione degli asset digitali. Fonti Il giudice condanna la promotrice di Forcount a 30 mesi di carcere - PANews, PANews. Il giudice condanna la promotrice di Forcount a 30 mesi di carcere, MSN.
0 0.0 25di ToTo BugelmanPrincipiante Sicurezza
Le autorità spagnole reprimono il riciclaggio di criptovalute, congelando 26,4 milioni di dollari
Le autorità spagnole hanno congelato con successo 26,4 milioni di dollari in criptovalute legate a una significativa operazione di riciclaggio di denaro in Europa. Questa azione è stata intrapresa in collaborazione con le aziende blockchain Tron, Tether e TRM Labs, segnando un importante passo avanti nella lotta contro i crimini finanziari nello spazio delle criptovalute. Punti Chiave Le forze dell'ordine spagnole, insieme a Tron, Tether e TRM Labs, hanno congelato 26,4 milioni di dollari in criptovalute legate a uno schema di riciclaggio. L'operazione fa parte dell'iniziativa T3 Financial Crime Unit lanciata nell'agosto 2024. L'indagine ha utilizzato la sorveglianza della polizia e i dati Know Your Customer (KYC) per identificare l'organizzazione criminale. Questo congelamento si aggiunge ai 126 milioni di dollari già registrati nel primo anno di operazioni dell'Unità T3. Contesto dell'Operazione La recente repressione è il risultato di uno sforzo coordinato tra le forze dell'ordine spagnole e le aziende blockchain per smantellare una rete di riciclaggio di denaro paneuropea. L'Unità T3 Financial Crime, istituita nell'agosto 2024, mira a migliorare la collaborazione tra le forze dell'ordine e l'industria delle criptovalute per affrontare efficacemente i crimini finanziari. L'indagine ha coinvolto un'ampia sorveglianza della polizia, che ha aiutato a identificare i portafogli di criptovalute dell'organizzazione associati ad attività illecite. Sfruttando i dati KYC dei fornitori di servizi, le autorità sono state in grado di eseguire il loro più grande congelamento coordinato fino ad oggi. La Scala dello Schema di Riciclaggio Secondo un portavoce della Guardia Civil, l'organizzazione era abile nel trasferire milioni oltre confine, utilizzando sia contanti che criptovalute per facilitare il riciclaggio dei profitti criminali. Questo evidenzia la crescente preoccupazione per l'uso delle criptovalute in attività illegali. Tron, uno dei principali attori in questa operazione, ha riferito di aver ridotto i volumi illeciti sulla sua blockchain di 6 miliardi di dollari. Tuttavia, rimane la blockchain leader per le transazioni illegali, con il 58% di tali attività che si verificano sulla sua rete. L'USDT di Tether è anche noto come l'asset più comunemente utilizzato per attività criminali. Implicazioni per l'Industria delle Criptovalute Il congelamento di questi fondi serve come un chiaro avvertimento per i criminali che tentano di sfruttare le criptovalute per scopi illegali. Il CEO di Tether, Paolo Ardoino, ha sottolineato che l'azienda ha meccanismi in atto per bloccare le transazioni legate ad attività criminali, affermando: "Lasciate che questo serva come un chiaro avvertimento: i criminali che tentano di abusare di Tether verranno catturati." In un incidente correlato, Tether ha precedentemente congelato 225 milioni di dollari in USDT associati a truffe di tipo "pig butchering", che coinvolgono tattiche coercitive per frodare le vittime. Queste truffe sono diventate prevalenti nel sud-est asiatico, spesso orchestrate da sindacati criminali. Il Futuro della Regolamentazione delle Criptovalute Man mano che il panorama delle criptovalute continua a evolversi, la collaborazione tra le forze dell'ordine e le aziende blockchain è cruciale per affrontare le sfide poste dai crimini finanziari. Gli sforzi dell'Unità T3 Financial Crime rappresentano un approccio proattivo per garantire che l'ecosistema delle criptovalute rimanga sicuro e legittimo. Con l'aumento del controllo sulle criptovalute, è probabile che vengano implementate ulteriori misure regolamentari per prevenire il loro uso improprio. Le recenti azioni intraprese dalle autorità spagnole potrebbero stabilire un precedente per altri paesi che affrontano problemi simili nello spazio delle criptovalute. Fonti Le autorità spagnole congelano 26,4 milioni di dollari legati a una banda di riciclaggio di criptovalute europea, Cointelegraph.
0 0.0 23di ToTo BugelmanPrincipiante Sicurezza
Impennata del Falso Token DeepSeek: Un Fenomeno da 48 Milioni di Dollari di Capitalizzazione di Mercato
Un token basato su Solana, chiamato come l'app cinese di intelligenza artificiale DeepSeek, ha fatto notizia raggiungendo brevemente una capitalizzazione di mercato di 48 milioni di dollari. Questo aumento è stato guidato da un volume di scambi sorprendente di 150 milioni di dollari, nonostante la società ufficiale DeepSeek abbia negato qualsiasi associazione con la criptovaluta. Punti Chiave Il falso token DeepSeek è stato creato il 4 gennaio, prima dell'ascesa in popolarità dell'app. La capitalizzazione di mercato del token ha raggiunto un picco di 48 milioni di dollari ma è poi scesa a 30 milioni di dollari. Oltre 22.000 portafogli detengono ancora il token, nonostante gli avvertimenti di DeepSeek. Un secondo token fraudolento è emerso, raggiungendo una capitalizzazione di mercato di 13 milioni di dollari. L'Ascesa del Falso Token La rapida ascesa del token DeepSeek è iniziata il 27 gennaio, coincidente con il successo dell'app di intelligenza artificiale nel raggiungere la vetta delle classifiche dell'App Store di Apple negli Stati Uniti. I registri blockchain indicano che il token è stato creato settimane prima di questo aumento di popolarità, sollevando dubbi sulla sua legittimità. Nonostante l'entusiasmo iniziale, la valutazione del token è rapidamente diminuita, scendendo a 30 milioni di dollari poco dopo il suo picco. I creatori hanno tentato di collegare il token agli account ufficiali sui social media e al sito web di DeepSeek, ma la società ha fermamente negato qualsiasi coinvolgimento con la criptovaluta, avvertendo gli utenti sui potenziali truffe. Источник: DeepSeek Reazioni del Mercato e Implicazioni L'ascesa del token DeepSeek ha catturato l'attenzione non solo degli appassionati di criptovalute ma ha anche influenzato le tendenze di mercato più ampie. Gli analisti suggeriscono che il successo dell'app ha contribuito alla discesa del prezzo del Bitcoin sotto i 100.000 dollari per la prima volta da quando Donald Trump è entrato in carica, indicando un potenziale cambiamento nelle dinamiche di mercato. L'Emergere di Altri Token Falsi Oltre al token DeepSeek, un altro token fraudolento ha capitalizzato sull'hype, raggiungendo brevemente una capitalizzazione di mercato di 13 milioni di dollari. Tuttavia, è successivamente sceso a 8,6 milioni di dollari. Questa tendenza dei token falsi non è nuova; è stata esacerbata dal recente lancio di memecoin a tema Trump, che ha portato a un aumento di copie fraudolente. La società di sicurezza Blockaid ha riportato un aumento significativo di token malevoli marchiati con il nome di Trump, evidenziando i rischi continui nello spazio delle criptovalute. Il giorno del lancio del memecoin, il numero di tali token è passato da una media di 3.300 giornalieri a 6.800. Avvertimenti dagli Esperti Il detective delle criptovalute ZachXBT ha lanciato allarmi su una crescente tendenza di truffe che prendono di mira account sui social media, in particolare quelli di celebrità e personaggi pubblici. Questo spostamento di focus dagli account governativi ai profili di celebrità pone nuove sfide per gli investitori e gli utenti. Conclusione L'impennata del falso token DeepSeek serve come monito nel mercato delle criptovalute, illustrando i rischi associati agli investimenti speculativi e il potenziale per le truffe. Mentre il panorama delle criptovalute continua a evolversi, gli utenti sono invitati a esercitare cautela e a condurre ricerche approfondite prima di impegnarsi con nuovi token o progetti. Fonti Il falso token DeepSeek raggiunge una capitalizzazione di mercato di 48 milioni di dollari in mezzo all'hype dell'app cinese di intelligenza artificiale, Cointelegraph.
0 0.0 26di ToTo BugelmanPrincipiante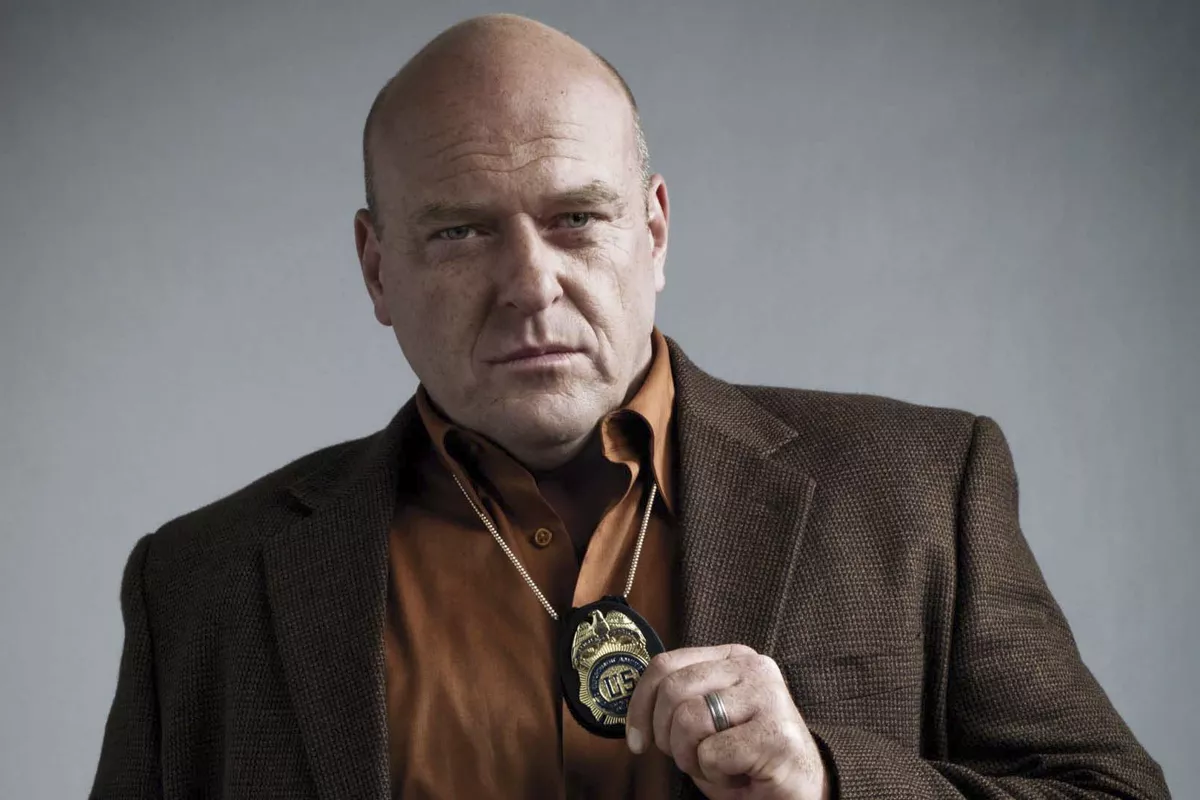 Sicurezza
L'account X di Dean Norris compromesso in una truffa di memecoin
Dean Norris, famoso per il suo ruolo di Hank Schrader nella acclamata serie Breaking Bad, è recentemente caduto vittima di un incidente di hacking che ha sfruttato il suo account X per promuovere una memecoin fraudolenta chiamata DEAN. Lo schema, che ha raggiunto un picco di capitalizzazione di mercato di oltre 8 milioni di dollari, ha sollevato preoccupazioni sulla sicurezza degli account social media delle celebrità e sulla prevalenza delle truffe in criptovalute. Punti Chiave L'account X di Dean Norris è stato hackerato per promuovere una memecoin falsa. Il token fraudolento, DEAN, ha raggiunto una capitalizzazione di mercato di 8,43 milioni di dollari prima di crollare. Norris ha confermato di non essere a conoscenza dell'hack fino a quando gli amici non lo hanno avvisato. Questo incidente segna la seconda volta che l'account di Norris è stato compromesso per schemi di criptovalute. L'Incidente di Hacking Il 25 gennaio, un post dall'account di Norris ha annunciato il lancio della memecoin DEAN, completo di un indirizzo del contratto. Il tweet affermava: "Ho deciso di lanciare la mia criptovaluta chiamata Dean," ingannando molti dei suoi follower. Fonti: Tyler Poco dopo, Norris ha pubblicato un video chiarendo che era stato hackerato e che la memecoin era una "truffa completamente falsa." Ha espresso frustrazione verso gli utenti su Reddit che lo hanno criticato per l'incidente, affermando, "Andate a farvi fottere." L'Impatto della Truffa Il token DEAN inizialmente è salito in popolarità, raggiungendo una capitalizzazione di mercato di circa 8,43 milioni di dollari. Tuttavia, è rapidamente crollato a meno di 60.000 dollari, rappresentando una perdita impressionante di oltre il 96% del valore. Questo rapido declino evidenzia la volatilità e i rischi associati alle memecoin e agli investimenti in criptovalute simili. Come è Avvenuto l'Hack Norris ha rivelato che usa raramente X e non era a conoscenza dell'hack fino a quando non ha ricevuto messaggi dagli amici. Gli hacker hanno persino diffuso un'immagine falsificata di Norris che tiene in mano un foglio con i dettagli sulla nuova criptovaluta, convincendo ulteriormente gli utenti della sua legittimità. Inoltre, è stato condiviso un video di Norris che promuoveva un canale Telegram falso, portando confusione tra i suoi follower. È stato successivamente scoperto che gli hacker avevano ottenuto un video Cameo di Norris, che hanno manipolato per supportare le loro affermazioni fraudolente. Fonti: Dean Norris L'Aumento delle Truffe in Criptovalute delle Celebrità Questo incidente non è isolato; gli account delle celebrità sono sempre più presi di mira per truffe in criptovalute. La facilità con cui i truffatori possono creare false approvazioni ha reso difficile per il pubblico discernere le promozioni genuine da quelle fraudolente. Truffe simili hanno coinvolto altre celebrità, come Caitlyn Jenner e Lionel Messi, che hanno affrontato critiche per il loro presunto coinvolgimento in promozioni di criptovalute fuorvianti. Questi incidenti sottolineano la necessità di una maggiore consapevolezza e cautela sia tra le celebrità che tra i loro follower riguardo agli investimenti in criptovalute. Conclusione L'hacking dell'account X di Dean Norris serve come un chiaro promemoria delle vulnerabilità presenti nei social media e della minaccia continua delle truffe in criptovalute. Con l'aumento della popolarità delle memecoin, sia le celebrità che i loro fan devono rimanere vigili per evitare di cadere vittime di tali schemi fraudolenti. Fonti L'account X della star di Breaking Bad hackerato per uno schema di memecoin, Cointelegraph. L'account X della star di Breaking Bad Dean Norris hackerato per una truffa di memecoin, MSN.
0 0.0 31di ToTo BugelmanPrincipiante Sicurezza
Attenzione: i truffatori sfruttano il rilascio di Ross Ulbricht per colpire i sostenitori con malware
I sostenitori di Ross Ulbricht stanno affrontando una nuova minaccia mentre i truffatori sfruttano l'entusiasmo per la sua recente liberazione dal carcere. Sono emersi attacchi di phishing sulle piattaforme di social media, in particolare su Telegram, con attori malevoli che tentano di rubare donazioni destinate alla causa di Ulbricht. Punti Chiave I truffatori stanno prendendo di mira i sostenitori di Ross Ulbricht attraverso attacchi di phishing su Telegram. Link malevoli mascherati da richieste di donazione vengono condivisi sui social media. Gli esperti di cybersecurity avvertono dei pericoli delle truffe a tema celebrità. L'aumento degli attacchi di phishing Dopo la liberazione di Ulbricht dalla prigione federale, molti sostenitori hanno iniziato a donare alla sua causa. I truffatori hanno rapidamente colto questa opportunità, lanciando attacchi di phishing mirati a utenti ignari. Questi attacchi coinvolgono lo spamming di malware mascherati da link di donazione sotto gli account ufficiali di Ulbricht sulle piattaforme di social media. Un incidente degno di nota ha coinvolto un account fraudolento su X (precedentemente Twitter) che ha condiviso un link affermando di essere un canale ufficiale di Telegram per aggiornamenti. Questo post ha ottenuto 317 "mi piace" prima di essere rimosso, evidenziando l'efficacia di queste truffe nel capitalizzare l'interesse pubblico. Come operano i truffatori Gli attacchi di phishing sono progettati per ingannare gli utenti a cliccare su link malevoli. Una volta cliccati, questi link portano a schermate di verifica false che installano malware sul dispositivo della vittima. Gli esperti di cybersecurity hanno identificato un modello in cui i truffatori creano mini app su Telegram per facilitare questi attacchi, rendendo più facile ingannare gli utenti. Schermate di verifica false: Gli utenti sono invitati a verificare la loro identità, portando all'installazione di malware. Sfruttamento dei social media: I truffatori utilizzano le rapide interazioni tipiche dei social media per bypassare un esame critico. Il ruolo dell'influenza delle celebrità Gli esperti avvertono che i cybercriminali sfruttano sempre più i nomi di alto profilo per manipolare le vittime. La connessione emotiva che molti hanno con figure come Ulbricht li rende più suscettibili alle truffe. John Price, CEO di una società di cybersecurity, ha osservato che tali tattiche sfruttano aspetti fondamentali della psicologia umana: fiducia e curiosità. Fiducia: Gli utenti sono più propensi a cliccare su link associati a nomi familiari. Curiosità: Il desiderio di rimanere aggiornati su una figura popolare può portare a decisioni affrettate. Conseguenze dei dispositivi compromessi L'impatto di queste truffe può estendersi oltre le perdite personali. I dispositivi compromessi possono portare a violazioni aziendali, furti di dati o altre gravi conseguenze. Consapevolezza e vigilanza sono cruciali per difendersi da queste minacce. Il futuro di Ulbricht Mentre Ross Ulbricht inizia il suo riadattamento alla vita fuori dal carcere, ha espresso il desiderio di trascorrere del tempo con la sua famiglia e prendersi una pausa dalla vita pubblica. Tuttavia, gli attacchi di phishing in corso servono da promemoria delle sfide che accompagnano la sua nuova libertà. In conclusione, i sostenitori di Ross Ulbricht devono rimanere vigili contro gli attacchi di phishing che sfruttano la loro buona volontà. Essendo consapevoli delle tattiche utilizzate dai truffatori ed esercitando cautela quando interagiscono con i link sui social media, possono aiutare a proteggere se stessi e i loro contributi alla causa di Ulbricht. Fonti I donatori di Ross Ulbricht presi di mira in attacchi di phishing su Telegram | Cryptopolitan, Cryptopolitan. I truffatori stanno prendendo di mira i sostenitori di Ross Ulbricht con malware su Telegram - Decrypt, Decrypt.
0 0.0 21di Clara ClearwaterPrincipiante.jpeg) Sicurezza
L'exchange di criptovalute Phemex potrebbe aver subito un hack da 30 milioni di dollari
Phemex, un importante exchange di criptovalute con sede a Singapore, ha temporaneamente sospeso tutti i prelievi a seguito di una significativa violazione della sicurezza che ha portato alla perdita di circa 30 milioni di dollari. L'incidente, avvenuto il 23 gennaio 2025, ha sollevato allarmi all'interno della comunità cripto, in particolare riguardo alla sicurezza dei fondi degli utenti e all'integrità dei protocolli di sicurezza dell'exchange. Punti Chiave Phemex ha sospeso i prelievi dopo aver rilevato transazioni sospette. I rapporti iniziali indicavano perdite di circa 30 milioni di dollari, stime successive suggerivano che le perdite potessero superare i 37 milioni di dollari. Si sospetta che la violazione coinvolga hacker nordcoreani, secondo esperti di sicurezza blockchain. Il CEO di Phemex ha assicurato agli utenti che i portafogli freddi rimangono sicuri e che è in corso un piano di compensazione. Panoramica Dell'Incidente Il 23 gennaio 2025, Phemex ha annunciato la sospensione dei prelievi a causa di allarmanti rapporti di attività sospette legate ai suoi portafogli caldi. La società di sicurezza blockchain Cyvers ha rilevato più transazioni su varie blockchain, tra cui BNB, Ethereum e altre, indicando uno sforzo coordinato per drenare fondi dall'exchange. La stima iniziale degli asset rubati era di circa 30 milioni di dollari, ma ulteriori analisi hanno rivelato che le perdite totali potrebbero essere fino a 37 milioni di dollari. Gli aggressori avrebbero eseguito oltre 125 transazioni sospette, convertendo rapidamente i token rubati in Ethereum per eludere misure di rilevamento e potenziale congelamento. Elenco dei beni rubati alla Phemex. Fonte: Lookonchain на X Risposta Da Phemex In risposta alla violazione, il CEO di Phemex, Federico Variola, si è rivolto ai social media per rassicurare gli utenti che i portafogli freddi dell'exchange, che non sono connessi a Internet, rimangono sicuri. Ha sottolineato che l'indagine sul compromesso dei portafogli caldi è in corso e che l'exchange è impegnato a ripristinare le operazioni normali il prima possibile. Phemex ha anche avviato un'ispezione d'emergenza dei suoi protocolli di sicurezza e sta lavorando a un piano di compensazione per gli utenti colpiti. L'exchange ha promesso di tenere aggiornati i suoi utenti sulla situazione e ha espresso rammarico per l'inconveniente causato dalla sospensione dei prelievi. Fonti L'exchange di criptovalute Phemex sospende i prelievi dopo un hack da 30 milioni di dollari, NewsBTC. Phemex Hackerato: Oltre 29 milioni di dollari rubati su più blockchain – News Bytes Bitcoin News, Bitcoin.com News. L'exchange di criptovalute Phemex sospende i prelievi a causa di deflussi sospetti di 30 milioni di dollari, Dimsum Daily. Allerta truffa: l'exchange Phemex sospende i prelievi mentre si temono milioni di dollari drenati, U.Today.
0 0.0 40di ToTo BugelmanPrincipiante Sicurezza
Janice McAfee lancia un controverso Memecoin tra accuse di truffa
La vedova di John McAfee, Janice Elizabeth McAfee, ha lanciato un nuovo memecoin in onore del defunto marito, suscitando entusiasmo e scetticismo all'interno della comunità delle criptovalute. Il lancio arriva sulla scia di una più ampia frenesia da memecoin, innescata da eventi recenti tra cui un lancio di token da parte dell'ex presidente Donald Trump. Punti Chiave Janice McAfee annuncia il lancio di un memecoin chiamato AIntivirus (AINTI). L'entusiasmo iniziale si è rapidamente trasformato in scetticismo poiché il 90% della fornitura di token è stato distribuito a vari portafogli. Figure di spicco nella comunità crypto, tra cui Charles Hoskinson di Cardano, hanno espresso dubbi sulla legittimità del progetto. Il mercato dei memecoin sta vivendo un'impennata, con altri lanci notevoli come Vinecoin (VINE) di Rus Yusupov. Janice McAfee ha fatto l'annuncio tramite l'account X del defunto marito il 23 gennaio, affermando: “Non pensavate che avrei perso questo ciclo, vero?” John McAfee era noto per la sua forte difesa delle criptovalute, in particolare Bitcoin, e per la sua convinzione nel loro potenziale di sconvolgere i sistemi finanziari tradizionali. Tuttavia, l'entusiasmo iniziale attorno al token AIntivirus è stato presto oscurato da preoccupazioni riguardanti la sua distribuzione. I rapporti indicavano che il 90% della fornitura totale di 100 milioni di token era già stato allocato a centinaia di portafogli, lasciando solo una piccola frazione per i pool di trading. Questo ha sollevato bandiere rosse tra gli appassionati di criptovalute e gli investitori. Charles Hoskinson, il creatore della blockchain Cardano, ha reagito al lancio con scetticismo, osservando che John McAfee resuscitato come un dubbio scam crypto AI era “la cosa più John McAfee possibile.” Questo sentimento riflette una preoccupazione più ampia all'interno della comunità riguardo al potenziale di truffe nel panorama in rapida evoluzione dei memecoin. Il sito web del token AIntivirus presenta una narrativa che lo posiziona come un difensore della libertà digitale contro l'avidità aziendale e gli stati di sorveglianza. Afferma di portare avanti la missione di John McAfee, dichiarando che l'AI dietro il token è “costruita per difendere la libertà digitale e portare avanti [la missione di McAfee].” Nonostante le affermazioni ambiziose, la legittimità del progetto rimane in dubbio. L'Ascesa dei Memecoin Il mercato dei memecoin ha visto un significativo aumento di attività, in particolare dopo il lancio del memecoin di Donald Trump, Official Trump (TRUMP), il 17 gennaio. Questo token ha rapidamente guadagnato trazione, entrando tra le prime 30 criptovalute per capitalizzazione di mercato e suscitando discussioni sul futuro dei memecoin. Oltre all'AIntivirus di Janice McAfee, anche il co-fondatore di Vine Rus Yusupov ha lanciato un memecoin chiamato Vinecoin (VINE) lo stesso giorno. L'annuncio di Yusupov su X ha ricordato l'app originale Vine, che era popolare per i suoi brevi video in loop. Il Vinecoin ha riportato un aumento del 181.000% in 24 ore, attirando un'attenzione significativa da parte dei trader. Preoccupazioni Regolatorie Con il continuo entusiasmo per i memecoin, la vigilanza regolatoria sta aumentando. I legislatori, tra cui Maxine Waters, hanno sollevato preoccupazioni sui potenziali rischi associati a questi asset speculativi. La rapida ascesa dei memecoin ha portato a timori di truffe e manipolazioni del mercato, spingendo a richieste di supervisione regolatoria. In conclusione, mentre il lancio del memecoin AIntivirus da parte di Janice McAfee ha generato clamore, evidenzia anche le sfide e i rischi in corso all'interno dello spazio delle criptovalute. Man mano che il mercato dei memecoin evolve, gli investitori sono invitati a esercitare cautela e a condurre ricerche approfondite prima di partecipare a queste avventure speculative. Fonti La vedova di John McAfee lancia un memecoin, ma alcuni sospettano una truffa, Cointelegraph.
0 0.0 25di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Co-fondatore di Ledger David Balland liberato dopo il rapimento in Francia
David Balland, co-fondatore del produttore francese di portafogli hardware per criptovalute Ledger, è stato rilasciato dopo un drammatico incidente di rapimento. È stato rapito dalla sua casa nel centro della Francia il 21 gennaio e tenuto prigioniero fino a quando un'operazione di polizia il 22 gennaio ha garantito il suo rilascio. I rapitori avevano richiesto un riscatto in criptovaluta. Punti Chiave David Balland è stato rapito dalla sua casa nel centro della Francia. È stato tenuto prigioniero per circa 24 ore prima di essere salvato dalla polizia. I rapitori hanno richiesto un riscatto in criptovaluta. Ledger, fondata nel 2014, è valutata circa 1,42 miliardi di dollari. Balland sta attualmente ricevendo cure mediche dopo il suo rilascio. Panoramica dell'Incidente L'incidente si è svolto nelle prime ore del 21 gennaio quando Balland è stato prelevato dalla sua residenza. L'ufficio del procuratore di Parigi ha confermato i dettagli, affermando che un'operazione di polizia è stata lanciata rapidamente dopo che il rapimento è stato segnalato. Entro la notte del 22 gennaio, le autorità sono intervenute con successo, portando al rilascio sicuro di Balland. Contesto su Ledger Ledger è stata fondata nel 2014 da David Balland e i suoi partner, specializzandosi in portafogli hardware progettati per mantenere le chiavi private degli utenti offline. Questo approccio protegge i beni digitali dalle vulnerabilità online, rendendo Ledger un attore di rilievo nel settore delle criptovalute. L'azienda ha raccolto 100 milioni di euro (circa 109 milioni di dollari) nel 2023, portando la sua valutazione a 1,3 miliardi di euro (1,42 miliardi di dollari) e impiegando circa 700 persone. Contesto sul Ransomware La richiesta di un riscatto in criptovaluta evidenzia una tendenza crescente negli attacchi ransomware. Solo nel 2023, le bande di ransomware hanno estorto oltre 1,1 miliardi di dollari in pagamenti in criptovaluta dalle vittime, secondo la società di analisi blockchain Chainalysis. Questo incidente serve come un chiaro promemoria dei rischi associati alle figure di alto profilo nel settore delle criptovalute. Reazione della Comunità Dopo la notizia del rapimento di Balland, i social media sono stati in fermento con speculazioni. Il 22 gennaio, l'ex CEO di Binance Changpeng Zhao ha espresso preoccupazione per la situazione, anche se in seguito ha cancellato il suo tweet. Altre figure del settore, come Jameson Lopp, co-fondatore di Casa, hanno definito la situazione "voci non confermate", indicando una mancanza di informazioni affidabili al momento. Fonte: Jameson Lopp Linea di Prodotti di Ledger I prodotti di punta di Ledger, la serie Nano, hanno guadagnato una notevole popolarità tra gli utenti di criptovalute. L'azienda sta anche espandendo la sua offerta con dispositivi touchscreen di fascia alta come Ledger Flex e Ledger Stax, rivolgendosi agli utenti che cercano sovranità personale e libertà finanziaria. A partire dal 2024, Ledger ha venduto oltre sette milioni di portafogli hardware, tutti i quali l'azienda afferma non siano mai stati violati. Conclusione Il ritorno sicuro di David Balland rappresenta un significativo sollievo per la comunità delle criptovalute, che è stata sempre più preoccupata per la sicurezza dei suoi leader. Man mano che l'industria continua a crescere, incidenti come questo sottolineano l'importanza della sicurezza e della vigilanza di fronte a minacce in evoluzione. Fonti Ledger co-founder released after days in captivity in France: Report, Cointelegraph.
0 0.0 29di ToTo BugelmanPrincipiante.jpeg) Sicurezza
CLS Global ammette la colpa nel wash trading del token creato dall'FBI
CLS Global, una società di servizi finanziari in criptovalute con sede negli Emirati Arabi Uniti, si è dichiarata colpevole di accuse di wash trading e manipolazione del mercato riguardanti un token digitale creato dall'FBI. Questo caso senza precedenti evidenzia il crescente controllo delle società di criptovalute da parte dei regolatori e le misure estreme a cui l'FBI è disposta a ricorrere per combattere le frodi nel settore delle criptovalute. Punti Chiave CLS Global ha accettato di pagare una multa di 428.059 dollari. La società sarà bandita dall'effettuare transazioni in criptovalute su piattaforme statunitensi. Questo caso fa parte di un'operazione più ampia dell'FBI volta a combattere le frodi in criptovalute. Contesto del Caso In un'operazione innovativa denominata "Operazione Specchi di Token", l'FBI ha creato il proprio token digitale, NexFundAI, per attirare i truffatori e indagare su attività illecite nel mercato delle criptovalute. CLS Global è stata una delle tre società e 15 individui accusati in questa operazione, che ha segnato la prima volta in cui l'FBI ha diretto la creazione di un token digitale per scopi investigativi. L'iniziativa dell'FBI mirava a smascherare pratiche fraudolente, in particolare quelle che coinvolgono schemi di pump-and-dump, in cui il prezzo di una criptovaluta viene artificialmente gonfiato per attirare investitori ignari. Ammissione di Colpa Come parte dell'accordo di patteggiamento, CLS Global ha ammesso di aver partecipato al wash trading, una pratica illegale in cui un trader compra e vende lo stesso asset per creare un'attività ingannevole nel mercato. Questa manipolazione era intesa a gonfiare il volume di scambi e il prezzo del token NexFundAI, ingannando potenziali investitori sulla sua popolarità e valore. La società pagherà una multa di 428.059 dollari e rinuncerà ai fondi detenuti in conti su principali exchange di criptovalute, tra cui Binance e KuCoin. Inoltre, CLS Global sarà proibita dal partecipare a qualsiasi transazione in criptovalute su piattaforme accessibili agli investitori statunitensi per un periodo di tre anni. Implicazioni Regolatorie Questo caso sottolinea il crescente controllo regolatorio affrontato dalle società di criptovalute. La Securities and Exchange Commission (SEC) degli Stati Uniti ha anche presentato accuse civili separate contro CLS Global per violazioni delle leggi sui titoli. Come parte della risoluzione, CLS Global dovrà fornire certificazioni annuali alla SEC per dimostrare la conformità ai termini dell'accordo di patteggiamento. Il caso serve da avvertimento per altre società di criptovalute sull'importanza di aderire alle normative statunitensi e sulle potenziali conseguenze di attività fraudolente. Conclusione La dichiarazione di colpevolezza di CLS Global segna un momento significativo nella continua battaglia contro le frodi in criptovalute. Mentre i regolatori intensificano i loro sforzi per monitorare e controllare il mercato delle criptovalute, le società devono rimanere vigili e conformi per evitare severe sanzioni. L'approccio innovativo dell'FBI nella creazione di un token digitale per catturare i truffatori potrebbe stabilire un precedente per future indagini nel mondo in rapida evoluzione delle criptovalute. Fonti CLS Global si dichiara colpevole di manipolazione del token supportato dall'FBI, The Crypto Times. Società finanziaria di criptovalute si dichiara colpevole dopo una nuova indagine dell'FBI | Reuters, Reuters. Società di criptovalute si dichiara colpevole di wash trading del token creato dall'FBI, Cointelegraph. Società di criptovalute si dichiara colpevole di wash trading del token creato dall'FBI - PANews, PANews.
0 0.0 28di ToTo BugelmanPrincipiante.jpeg) Sicurezza
L'account X del governo cubano si oscura tra la controversia sui Memecoin
Il recente lancio di diversi memecoin basati su Solana collegati al Ministero degli Affari Esteri di Cuba ha suscitato accuse di rug pull, un tipo di truffa in cui i creatori abbandonano un progetto, lasciando gli investitori con token senza valore. A seguito di queste accuse, l'account ufficiale X del ministero è diventato inattivo, sollevando ulteriori domande sulla legittimità dei token. Punti Chiave Sono emerse accuse secondo cui il governo cubano avrebbe lanciato più memecoin, gonfiato rapidamente i loro valori e poi li avrebbe abbandonati. L'account X del Ministero degli Affari Esteri è stato bloccato poco dopo lo scoppio della controversia. Il mercato delle criptovalute, in particolare per i memecoin, ha visto un aumento dell'attività nonostante le accuse. Accuse Di Manipolazione Del Mercato I trader di criptovalute sono in fermento con accuse che il governo cubano possa aver partecipato a manipolazioni di mercato attraverso il lancio di diversi memecoin. Un trader di spicco ha affermato che Cuba ha avviato tre token separati in un periodo di 24 ore, incluso un progetto chiamato "CUBA", che avrebbe raggiunto una capitalizzazione di mercato di 30 milioni di dollari prima di crollare. Il trader ha anche menzionato altri due token, "Cuba Coin 2.0" e "Justice for Cuba Coin", che hanno seguito un modello simile di rapida ascesa e caduta. La speculazione si è intensificata con l'emergere di un quarto token, "CUBA 4.0", portando molti a credere che questi progetti facessero parte di uno sforzo coordinato. L'Account X Inattivo In un sorprendente colpo di scena, l'account X del Ministero degli Affari Esteri cubano, che sembrava promuovere questi token, è stato bloccato alla vista del pubblico poco dopo l'emergere delle accuse. Questo ha portato a speculazioni che l'account possa essere stato hackerato o che il ministero stia cercando di prendere le distanze dalla controversia. Reazione Del Mercato Nonostante le accuse riguardanti i memecoin cubani, il mercato delle criptovalute più ampio ha mostrato resilienza. Bitcoin e altre principali criptovalute hanno performato bene, con un interesse crescente per i memecoin, in particolare quelli coniati sulla blockchain di Solana. Il lancio di un memecoin a tema Trump ha anche contribuito all'aumento dell'attività. In risposta ai presunti rug pull, sono apparsi diversi nuovi memecoin a tema Cuba su scambi decentralizzati, facendo riferimento alla speculazione in corso. Tuttavia, il Ministero degli Affari Esteri non ha ancora rilasciato una dichiarazione ufficiale riguardo all'incidente. Rischi Nel Mercato Dei Memecoin Questo incidente sottolinea i crescenti rischi associati alle truffe legate ai memecoin nello spazio delle criptovalute. La volatilità del mercato, combinata con l'anonimato di molti progetti, rende difficile per gli investitori distinguere tra iniziative legittime e potenziali frodi. Mentre la situazione si sviluppa, gli appassionati di criptovalute sono invitati a esercitare cautela quando si impegnano con token meno conosciuti. Gli eventi in corso riguardanti i memecoin cubani servono da promemoria della natura precaria del mercato delle criptovalute, dove guadagni rapidi possono rapidamente trasformarsi in perdite significative. Gli investitori dovrebbero rimanere vigili e informati per navigare in questo panorama in continua evoluzione. Fonti L'account X del Ministero degli Affari Esteri cubano disabilitato tra le accuse di rug pull di memecoin Solana, Traders Union. L'account X cubano appare inattivo dopo le accuse di rug pull di memecoin Solana | The Block, The Block. L'account X del Ministero degli Esteri cubano bloccato dopo il rug pull di memecoin, crypto.news.
0 0.0 24di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Attivista controverso scarica il 50% della fornitura di token meme TIKTOK
Un recente incidente che coinvolge Ryan Fournier, il presidente del movimento "Students for Trump", ha suscitato indignazione nella comunità delle criptovalute dopo che ha venduto metà della fornitura del token meme TIKTOK. Questo token è stato creato in risposta alla revoca del divieto di TikTok negli Stati Uniti. L'evento ha sollevato interrogativi sulla fiducia e la trasparenza nel mondo in rapida evoluzione delle monete meme. Punti Chiave Ryan Fournier ha venduto il 50% della fornitura del token meme TIKTOK, portando a un calo significativo del suo valore di mercato. La capitalizzazione di mercato del token è salita a oltre 90 milioni di dollari prima della vendita di Fournier. Fournier inizialmente ha dichiarato preoccupazioni per potenziali frodi come motivo della vendita. Il creatore del token, noto come Asta, ha accusato Fournier di aver rubato fondi. Fournier ha dichiarato che si allontanerà dalle criptovalute finché non potrà determinare di chi fidarsi. Contesto dell'Incidente Il 19 gennaio 2025, Ryan Fournier ha proposto l'idea dell'Official TIKTOK COIN (TIKTOK) dopo che un utente di nome Asta ha creato il token sulla piattaforma Pump.fun. Asta ha inviato a Fournier metà della fornitura totale, che ha rapidamente guadagnato trazione sul mercato. Tuttavia, quando il prezzo del token ha iniziato a diminuire più tardi quel giorno, Fournier ha ammesso di aver venduto le sue partecipazioni. Ha scambiato 505 milioni di token TIKTOK per 2800 SOL, pari a circa 700.000 dollari. Dopo questa vendita, la capitalizzazione di mercato del token è crollata a soli 5 milioni di dollari. Reazioni dalla Comunità Fournier ha tentato di giustificare le sue azioni esprimendo timori di frode, affermando che Asta aveva avviato la vendita. Tuttavia, Asta ha smentito, affermando che Fournier aveva promesso di non vendere i token e lo ha accusato di appropriazione indebita di fondi. In una serie di tweet, Asta ha espresso la sua frustrazione, affermando, "quel stupido @RyanAFournier ha venduto TUTTO QUELLO CHE GLI HO INVIATO, ha detto che non avrebbe mai venduto e che stava contattando TikTok. Questo ragazzo ha davvero rubato così tanti soldi." Fournier ha poi riconosciuto di essere caduto nel panico vendendo, affermando, "Non stavo per vendere, […] ma poi improvvisamente il token ha iniziato a scendere a una velocità che non avevo mai visto, e le persone hanno iniziato a vendere. Non sapevo cosa stesse facendo il ragazzo che l'ha creato, quindi ho solo… ho sbagliato, e questa è colpa mia." Implicazioni Future Nonostante abbia negato di aver tratto profitto dalla vendita, Fournier ha dichiarato che si allontanerà dalle criptovalute finché non potrà accertare chi è affidabile nello spazio. Ha anche menzionato di avere connessioni con consulenti di criptovalute dell'ex presidente Donald Trump, che ha affermato hanno contribuito al suo coinvolgimento nel token TIKTOK. Fournier ha una storia di promozione di monete meme, tra cui Restore The Republic (RTR), che ha visto un calo drammatico dopo che Eric Trump ha definito le affermazioni del suo coinvolgimento come "assolutamente false." Questo incidente serve da monito per gli investitori nel mercato delle monete meme, evidenziando l'importanza della due diligence e i potenziali rischi associati all'alta volatilità e alla mancanza di trasparenza in tali progetti. Fonti Скандальный общественник слил 50% эмиссии мем-токена TIKTOK, ForkLog.
0 0.0 27di ToTo BugelmanPrincipiante.jpeg) Sicurezza
La congestione della rete Solana solleva preoccupazioni in mezzo al lancio dei memecoin di Trump
Gli utenti di Solana stanno affrontando ritardi significativi e congestione della rete a seguito del lancio di memecoin associati all'ex presidente Donald Trump e sua moglie, Melania. I token, chiamati Official Trump (TRUMP) e Official Melania (MELANIA), hanno debuttato sulla blockchain di Solana pochi giorni prima dell'inaugurazione presidenziale di Trump, portando a un aumento del volume di scambi che ha messo a dura prova le capacità della rete. Punti Chiave I memecoin TRUMP e MELANIA sono stati lanciati rispettivamente il 18 e 19 gennaio. La congestione della rete ha causato fallimenti nelle transazioni ed errori del server per gli utenti. Sono state sollevate preoccupazioni riguardo alla distribuzione dei token e alla volatilità del mercato. Il Lancio dei Memecoin Causa Sforzo sulla Rete Il lancio dei token TRUMP e MELANIA ha attirato notevole attenzione, ma ha anche portato a sfide operative per la rete Solana. Gli utenti hanno segnalato problemi come "500 Internal Server Errors" e ritardi nell'elaborazione delle transazioni, in particolare durante i periodi di picco degli scambi. Segnalazione di errore del server interno Solscan 500. Fonte: MGpai Solscan, nessuna transazione per 30 minuti. Fonte: Dave La congestione era evidente quando l'esploratore della blockchain di Solana non mostrava nuove transazioni per un periodo significativo, indicando un rallentamento dell'attività della rete. Questa situazione ha riacceso le discussioni sulla scalabilità della blockchain di Solana, specialmente alla luce di un'importante interruzione all'inizio di 2024 che ha richiesto ai validatori di riavviare la rete. La Distribuzione dei Token Solleva Bandiera Rossa Sebbene i memecoin abbiano guadagnato un'attrattiva mainstream, la distribuzione del token MELANIA ha sollevato preoccupazioni tra gli investitori. Secondo il sito web del token, il 35% dei token è stato assegnato al team, con il 20% ciascuno per il tesoro e la comunità, e solo il 15% disponibile al pubblico. Tuttavia, le analisi della blockchain hanno rivelato che quasi il 90% della fornitura di token era detenuta in un unico portafoglio, contraddicendo la distribuzione dichiarata. Questa discrepanza ha portato a scetticismo sulla legittimità del lancio del token e sulla sua viabilità a lungo termine nel mercato. Impatto sul Mercato e Volatilità Il lancio del token TRUMP ha visto una reazione drammatica del mercato, con la sua capitalizzazione di mercato che è scesa di 5 miliardi di dollari entro 40 minuti dal debutto del token MELANIA. Il prezzo di TRUMP è sceso da $74,60 a $45,90, riflettendo la volatilità che spesso accompagna i nuovi lanci di memecoin. Secondo gli ultimi aggiornamenti, il token TRUMP era scambiato a $57,50, in calo del 3,3% nelle ultime 24 ore. Fonti Gli utenti di Solana colpiti da ritardi dopo il debutto dei memecoin di Trump, Cointelegraph.
0 0.0 26di ToTo BugelmanPrincipiante Sicurezza
Emergono Accuse di Insider Trading mentre TRUMP Memecoin Conquista i DEX di Solana
Attività di trading sospette sono emerse intorno al memecoin ufficiale di Donald Trump (TRUMP) basato su Solana, mentre la sua capitalizzazione di mercato è salita a 42 miliardi di dollari, attirando una frenesia di investitori al dettaglio. Punti Chiave La capitalizzazione di mercato del memecoin TRUMP ha raggiunto i 42 miliardi di dollari tra le accuse di insider trading. Un portafoglio finanziato con 1 milione di dollari ha acquistato token TRUMP per un valore di 5,9 milioni di dollari nel primo minuto dal lancio. Grandi exchange come Coinbase e Binance hanno elencato il token TRUMP, aumentando la sua popolarità. La comunità Bitcoin critica il memecoin come opportunistico e contrario ai principi di Bitcoin. Attività di trading sospette sono emerse intorno al memecoin ufficiale di Donald Trump (TRUMP) basato su Solana, mentre la sua capitalizzazione di mercato è salita a 42 miliardi di dollari, attirando una frenesia di investitori al dettaglio. Il 18 gennaio, Bubblemaps, una società di analisi on-chain, ha indagato su un portafoglio crypto finanziato con 1 milione di dollari quattro ore prima del lancio del token TRUMP. I dati on-chain rivelano che il portafoglio ha acquistato token TRUMP per un valore di 5,9 milioni di dollari nel primo minuto dal lancio e successivamente ha venduto 20 milioni di dollari mantenendo 96 milioni di dollari in token. I token TRUMP sono stati poi instradati attraverso un portafoglio e distribuiti a 10 altri portafogli, ora attivamente in vendita su exchange decentralizzati (DEX) di Solana. Questo schema di trading ha sollevato preoccupazioni su una potenziale manipolazione del mercato mentre il memecoin TRUMP continua a dominare i titoli. Preetam Rao, CEO di QuillAudits, una società di sicurezza Web3, ha espresso preoccupazioni sulla struttura di allocazione e lo scopo del token TRUMP. “L'ottanta percento dell'offerta è bloccato per CIC Digital, una società di proprietà del Donald Trump Revocable Trust. Questa è la stessa entità che ha lanciato le carte da collezione NFT di Trump tre anni fa. Il sito web dice che non è un investimento ma un segno di supporto,” ha detto Rao. Rao ha notato che i primi 10 detentori possiedono l'89,06% dell'offerta, e non c'è chiarezza sullo stato di burn del pool di liquidità. “Interessante, il token è stato lanciato in un fuso orario mattutino asiatico. Sembra che questo sia solo un modo per Trump di fare soldi,” ha detto. Ha detto a Cointelegraph, “Possiamo vedere alcuni trader insider coinvolti, ma sento che se il governo degli Stati Uniti sta supportando progetti per stabilire una roadmap per l'innovazione nel paese. Forse è un rug pull, ma getta le basi per l'innovazione.” Il Memecoin TRUMP Diventa Mainstream La popolarità del token è aumentata quando i principali exchange di criptovalute Coinbase e Binance hanno annunciato la quotazione di TRUMP. Secondo CoinGecko, il trading di TRUMP ha visto un'attività significativa nelle ultime 24 ore, con Bitget in testa a 864,9 milioni di dollari, seguito da MEXC a 842,7 milioni di dollari e KuCoin a 445,2 milioni di dollari. Al momento della scrittura, TRUMP è in aumento del 194% nelle ultime 24 ore, scambiando a 54,62 dollari. Nel frattempo, l'ecosistema di Solana ha visto un enorme aumento di attività. Il più grande DEX di Solana, Raydium, ha catturato 25,07 milioni di dollari in commissioni e 2,85 milioni di dollari in entrate — un record per la piattaforma, secondo DefiLlama. Lo strumento di trading MEME GMGN ha elaborato 153 milioni di dollari in transazioni Solana, guadagnando 1,52 milioni di dollari in commissioni. La piattaforma di trading crypto Moonshot ha registrato 1,597 milioni di dollari in commissioni, elaborando quasi 400 milioni di dollari in volume nelle ultime 12 ore, battendo record per l'uso di fiat on-ramp e portando oltre 200.000 nuovi utenti on-chain. Tra l'hype, alcuni su X hanno speculato su un potenziale “USA coin” come prossimo progetto. Eric Trump ha smentito queste voci, chiarendo che non si stava sviluppando alcun progetto del genere. I Bitcoiners Criticano il Lancio del Memecoin di Trump La comunità Bitcoin ha reagito fortemente al memecoin di Trump basato su Solana, criticandolo come opportunistico e fondamentalmente in contrasto con i principi di Bitcoin. Brandon Quittem, vicepresidente delle entrate di Swan Bitcoin, ha postato su X, “Trump coin è un caso estremo di shitcoinery che alla fine aiuterà a differenziare ulteriormente Bitcoin. Trumpcoin è uno schema per arricchirsi rapidamente, non è niente come Bitcoin.” Pierre Rochard, vicepresidente della ricerca presso Riot Platforms, ha sottolineato che il design di Bitcoin è fondamentalmente diverso. Will Cole, un sostenitore di Bitcoin e capo del prodotto presso Zaprite, ha definito il memecoin “pump-and-dump-as-a-service. Trasferimento di ricchezza dalla Gen Z e dai Millennials ai Boomers. Offerto da Ethereum e Solana.” Fonti Accuse di insider trading emergono mentre il memecoin TRUMP inonda i DEX di Solana, Cointelegraph.
0 0.0 27di ToTo BugelmanPrincipiante Sicurezza
Il Re delle Criptovalute e il Poliziotto Corrotto Ammettono la Colpa in una Cospirazione Scioccante
Un imprenditore di criptovalute noto come il "padrino delle cripto" e un ex vice del Dipartimento dello Sceriffo della Contea di Los Angeles si sono dichiarati colpevoli di gravi accuse federali, tra cui cospirazione, violazioni dei diritti civili ed evasione fiscale. Il Dipartimento di Giustizia ha annunciato gli accordi di patteggiamento il 17 gennaio, rivelando un inquietante schema che ha sfruttato le risorse delle forze dell'ordine per guadagni personali. Punti Chiave Adam Iza, 24 anni, fondatore della piattaforma di trading cripto Zort, ed Eric Chase Saavedra, 41 anni, un ex vice del LASD, hanno ammesso di aver commesso diversi crimini federali. Iza ha assunto vice fuori servizio per intimidire ed estorcere rivali, abusando dei database delle forze dell'ordine. Entrambi gli imputati rischiano pene detentive significative, con Iza che potrebbe affrontare fino a 35 anni. Lo Schema Svelato Adam Iza, che si è autodefinito il "padrino delle cripto", ha orchestrato un complesso schema che coinvolge intimidazione, estorsione e frode. Ha impiegato vice del LASD fuori servizio come esecutori personali per colpire rivali commerciali e minacce percepite. Saavedra, sfruttando la sua posizione di vice e ufficiale di task force con il Servizio Marshals degli Stati Uniti, ha abusato della sua autorità per assistere Iza in queste attività illegali. I documenti del tribunale rivelano che Iza ha cercato di rubare un laptop ritenuto contenere oltre 100 milioni di dollari in criptovalute. Nel gennaio 2022, Saavedra ha ottenuto un mandato di perquisizione con false pretese, sostenendo che l'obiettivo fosse coinvolto in un'indagine sulle armi da fuoco. Questo ha portato a un'irruzione armata, che è stata sventata quando la vittima ha sparato un colpo di avvertimento. Atti Violenti ed Estorsione I procuratori hanno delineato diversi incidenti violenti legati alla cospirazione. Nell'agosto 2021, i vice del LASD avrebbero tenuto una vittima sotto tiro a casa di Iza, costringendo un trasferimento bancario di 25.000 dollari. In un altro incidente nell'ottobre 2021, Iza ha minacciato personalmente una vittima sotto tiro, chiedendo un trasferimento di 127.000 dollari. Saavedra gestiva anche una società di sicurezza privata, impiegando vice fuori servizio. Iza avrebbe pagato 100.000 dollari al mese per i servizi di sicurezza, radicando ulteriormente la relazione corrotta tra i due. Frode Finanziaria ed Evasione Fiscale Oltre al racket di estorsione, le operazioni di Iza si estendevano alla frode finanziaria. Tra il 2020 e il 2022, è accusato di aver frodato Meta Platforms Inc., rubando oltre 37 milioni di dollari accedendo a conti aziendali e linee di credito associate. Sia Iza che Saavedra hanno ammesso crimini fiscali federali, con Iza che ha evaso 6,7 milioni di dollari in tasse per il 2021 e Saavedra che non ha dichiarato 373.146 dollari di reddito. Affrontare la Giustizia Iza, che è in custodia federale da settembre 2024, potrebbe affrontare fino a 35 anni di prigione. Saavedra, che si è dimesso dal LASD, rischia fino a 13 anni. Entrambi dovrebbero comparire presto in tribunale federale a Los Angeles. L'avvocato degli Stati Uniti Martin Estrada ha espresso la gravità della situazione, affermando, "Il comportamento ammesso in questi accordi di patteggiamento è profondamente inquietante e non può essere tollerato." Ha riconosciuto la cooperazione del Dipartimento dello Sceriffo della Contea di Los Angeles nell'affrontare questa corruzione. Questo caso evidenzia il potenziale abuso di potere all'interno delle forze dell'ordine e la necessità di responsabilità nello spazio delle criptovalute, dove l'intersezione tra tecnologia e crimine continua a evolversi. Fonti Crypto ‘godfather’ and LA cop plead guilty to tax, civil rights violations, Cointelegraph. Crypto ‘Godfather,’ Detective Plead to Civil Rights Violations, Bloomberg Law. Crypto 'Godfather' & Detective Guilty of Civil Rights Breach, The Crypto Times. Crypto ‘Godfather’ and LA County sheriff’s deputy to plead guilty in intimidation, extortion conspiracy – Orange County Register, Orange County Register.
0 0.0 29di ToTo BugelmanPrincipiante Sicurezza
L'FBI sventa il complotto di rapimento di un gioielliere mirato a rubare 2 milioni di dollari in criptovaluta
L'FBI ha sventato con successo un complotto per rapire un gioielliere a Miami, con i criminali che miravano a rubare circa 2 milioni di dollari in criptovaluta. L'operazione è stata scoperta a seguito di una soffiata da una fonte anonima, portando all'arresto di quattro sospetti il giorno del crimine pianificato. Punti Chiave L'FBI ha scoperto un complotto per rapire un gioielliere a Miami per 2 milioni di dollari in criptovaluta. Il gruppo era guidato da un individuo di nome Jack, che si riferiva ai suoi complici come "bruisers". I sospetti sono stati arrestati il giorno del rapimento pianificato, il 13 gennaio 2025. Sono attualmente detenuti senza cauzione, con un'udienza in tribunale prevista per il 21 gennaio 2025. Dettagli del Complotto Secondo i documenti del tribunale, il gruppo aveva monitorato il gioielliere, che si credeva possedesse una quantità significativa di criptovaluta. Avevano pianificato di rapirlo mentre si preparava a scambiare i suoi beni digitali per contanti. I criminali intendevano colpire al Seybold Building, un luogo ben noto per i negozi di gioielli a Miami. Il leader del gruppo, Jack, avrebbe istruito il suo team di evitare di causare gravi danni al gioielliere, tranne per un singolo "buon colpo" alla testa. Tuttavia, erano armati con armi serie, tra cui fucili d'assalto e mitragliatrici MAC-10, indicando la natura violenta delle loro intenzioni. Arresto e Accuse Il giorno del rapimento pianificato, le forze dell'ordine hanno arrestato quattro membri del gruppo: Evan Paquette, Trevon Anthony Neal, Zachary Briggs e Aaron Hammond. Devono affrontare accuse di cospirazione per commettere rapimento e tentato rapimento. I sospetti sono attualmente detenuti in custodia senza possibilità di cauzione, riflettendo la gravità delle accuse contro di loro. Un'udienza in tribunale si terrà a Miami il 21 gennaio 2025, dove si svolgeranno ulteriori procedimenti legali. Contesto dei Crimini con Criptovaluta Questo incidente non è isolato, poiché evidenzia una tendenza crescente di crimini che coinvolgono criptovaluta. Nel dicembre 2024, una donna australiana è stata arrestata per aver rapito un membro della famiglia reale saudita, chiedendo un riscatto di 40.000 dollari in Bitcoin. Tali casi sottolineano il crescente valore e l'attrattiva delle valute digitali, rendendole bersagli per attività criminali. Man mano che il mercato delle criptovalute continua ad espandersi, le agenzie di applicazione della legge probabilmente affronteranno più sfide nel combattere i crimini correlati. L'azione rapida dell'FBI in questo caso serve come promemoria della continua battaglia contro il crimine organizzato nell'era digitale. Fonti ФБР предотвратило похищение ювелира с целью кражи $2 млн, ForkLog.
0 0.0 25di ToTo BugelmanPrincipiante.jpeg) Sicurezza
I truffatori di criptovalute si riversano su Telegram: un aumento del 2000% delle truffe malware
I truffatori di criptovalute si stanno sempre più rivolgendo a Telegram come piattaforma preferita per eseguire truffe con malware, con un aumento sbalorditivo del 2000% di tali attività da novembre. Questo cambiamento segna un'evoluzione significativa nelle tattiche, poiché i truffatori si adattano alla maggiore consapevolezza degli utenti sui metodi di phishing tradizionali. Fonte: Scam Sniffer Punti Chiave Aumento Drammatico: Le truffe con malware su Telegram sono aumentate del 2000% da novembre. Tattiche in Evoluzione: I truffatori si stanno allontanando dal semplice phishing per passare a una distribuzione di malware più sofisticata. Bot di Verifica Falsi: I truffatori utilizzano bot falsi per iniettare malware nei sistemi degli utenti. Accesso Più Ampio: Il malware consente agli attaccanti di accedere a informazioni sensibili, rendendo più difficile tracciare le perdite. Il Passaggio a Telegram La società di sicurezza Scam Sniffer ha sollevato per la prima volta preoccupazioni sulle truffe con malware su Telegram a dicembre, notando che i truffatori hanno evoluto le loro strategie per intrappolare vittime ignare. A differenza delle truffe tradizionali che spesso coinvolgono l'inganno degli utenti nel collegare i loro portafogli a siti fraudolenti, le nuove tattiche prevedono la distribuzione di malware tramite bot di verifica falsi in vari gruppi Telegram. Come Operano i Truffatori I truffatori stanno ora utilizzando gruppi di trading falsi, airdrop e alpha per attirare gli utenti. Una volta che gli individui si uniscono a questi gruppi, viene chiesto loro di verificare la propria identità tramite un bot falso. Questo bot può installare malware che: Accede alle password Scansiona i file del portafoglio Monitora i dati degli appunti Ruba informazioni del browser Scam Sniffer ha identificato almeno due bot dannosi, OfficiaISafeguardRobot e SafeguardsAuthenticationBot, che vengono utilizzati per eseguire queste truffe. L'Impatto del Malware Il passaggio alle truffe basate su malware è particolarmente preoccupante perché consente ai truffatori di ottenere un accesso più ampio ai sistemi delle vittime. A differenza delle truffe di phishing tradizionali, dove le perdite possono essere tracciate più facilmente, gli attacchi malware complicano il processo di identificazione e quantificazione delle perdite. Questo rende difficile per le vittime recuperare i beni rubati. Mirare a Influencer e Comunità Inizialmente, i truffatori si spacciavano per influencer di criptovalute popolari per invitare gli utenti nei gruppi Telegram. Tuttavia, poiché la consapevolezza degli utenti è aumentata, hanno iniziato a prendere di mira comunità di progetti legittimi con inviti apparentemente innocui. Questo cambiamento indica una comprensione sofisticata delle tattiche di ingegneria sociale, poiché i truffatori sfruttano la fiducia all'interno delle comunità consolidate per accedere a potenziali vittime. Il Quadro Generale Secondo un rapporto di Cyvers, l'importo totale di criptovalute rubate nel 2024 ha raggiunto i 2,3 miliardi di dollari in 165 incidenti, segnando un aumento del 40% rispetto all'anno precedente. Sebbene dicembre abbia registrato le perdite più basse dell'anno, la tendenza generale indica che i truffatori stanno diventando più abili nello sfruttare le vulnerabilità nello spazio delle criptovalute. Fonti I truffatori di criptovalute si spostano decisamente su Telegram, e 'sta funzionando' — Scam Sniffer, Cointelegraph.
0 0.0 29di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Lo studio legale Burwick intraprende azioni legali contro Pump.fun per le perdite degli investitori
Uno studio legale statunitense, Burwick Law, ha annunciato la sua intenzione di intraprendere un'azione legale contro la piattaforma di lancio di meme coin basata su Solana, Pump.fun, citando significative perdite per gli investitori attribuite alle pratiche discutibili della piattaforma. Lo studio invita gli investitori colpiti a farsi avanti e unirsi alla potenziale causa collettiva. Fonte: Burwick Law Punti Chiave Burwick Law sta avviando un'azione legale contro Pump.fun per presunto danno agli investitori. La piattaforma è stata criticata per promuovere comportamenti rischiosi e contenuti discutibili. Solo lo 0,4% degli utenti avrebbe realizzato profitti significativi, sollevando preoccupazioni sulla correttezza. Contesto di Pump.fun Dalla sua nascita nel gennaio 2024, Pump.fun è emersa come un attore importante nel settore dei meme coin, facilitando la creazione di oltre 6 milioni di token. La piattaforma è stata progettata per consentire agli utenti senza competenze tecniche di lanciare i propri token, ma è rapidamente diventata associata al trading speculativo e a comportamenti rischiosi. Le caratteristiche controverse della piattaforma includevano un'opzione di livestreaming che permetteva agli utenti di eseguire acrobazie estreme per promuovere i loro token. Questo ha portato a preoccupazioni etiche, inclusi casi di abuso di animali e altri atti pericolosi. Nel dicembre 2024, l'Autorità di Condotta Finanziaria del Regno Unito ha vietato ai suoi residenti di accedere a Pump.fun, citando problemi di protezione degli investitori. Accuse Contro Pump.fun Burwick Law ha accusato Pump.fun di raccogliere centinaia di milioni di dollari in commissioni permettendo al contempo la proliferazione di attività illecite sulla piattaforma. Lo studio ha evidenziato i seguenti problemi: Esposizione di comportamenti antisociali, inclusi uso di droghe e violenza. Mancanza di responsabilità da parte dei creatori anonimi della piattaforma. Perdite finanziarie significative per gli investitori comuni, con molti che hanno perso denaro a causa di "rug pulls" e promesse non mantenute. Impatto sugli Investitori Lo studio legale afferma che solo lo 0,4% dei 14 milioni di portafogli crypto che hanno interagito con Pump.fun ha realizzato profitti superiori a $10.000. Questa statistica suggerisce che la maggior parte degli utenti non ha beneficiato dei propri investimenti, sollevando interrogativi sulla correttezza e trasparenza della piattaforma. Appello all'Azione Burwick Law sta attivamente cercando individui che hanno subito perdite su Pump.fun per unirsi alla potenziale causa collettiva. Lo studio sottolinea che coloro che sono stati colpiti potrebbero avere diritto a un risarcimento per le loro perdite finanziarie. Fonti Pump.fun Faces Possible Lawsuit Over Allegations of Investor Harm - Decrypt, Decrypt. Law firm says it’s pursuing potential legal action against Pump.fun, Cointelegraph. Burwick Law Firm Initiates Legal Action Against Pump.fun for Meme Coin Trading | PortalCripto, PortalCripto.
0 0.0 23di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Aumento dell'attività illecita nei mercati online: crescita del 51% in soli sei mesi
Il mercato online illecito noto come Huione Guarantee ha registrato una crescita sorprendente del 51% nei suoi afflussi mensili negli ultimi sei mesi, secondo un recente rapporto della società di conformità cripto Elliptic. Questo aumento segue il lancio del suo stablecoin in USD, che ha attirato un numero significativo di utenti e transazioni. Punti Chiave Huione Guarantee è ora considerato il più grande mercato online illecito di sempre, con oltre 24 miliardi di dollari in transazioni. La piattaforma ha visto la sua base utenti crescere fino a oltre 900.000. Il lancio dello stablecoin USDH a settembre è stato un fattore importante in questa crescita. Huione Guarantee è stato collegato al riciclaggio di denaro e alle truffe informatiche, sollevando preoccupazioni tra i regolatori. Panoramica di Huione Guarantee Huione Guarantee, che di recente è stato rinominato Haowang Guarantee, è stato etichettato come il più grande mercato online illecito da Elliptic. La piattaforma ha facilitato una vasta gamma di attività illegali, tra cui il riciclaggio di denaro e le truffe informatiche, rendendola un punto focale per le forze dell'ordine e il controllo normativo. La crescita del mercato è stata particolarmente notevole dal lancio del suo stablecoin USDH a settembre. Questo stablecoin è stato progettato per eludere la supervisione normativa e le capacità di congelamento degli asset che sono comuni con altri stablecoin, come l'USDT di Tether. Lo stablecoin USDH è emesso su più blockchain, tra cui Ethereum, BNB Chain e Tron, migliorando ulteriormente la sua accessibilità e attrattiva per gli utenti coinvolti in attività illecite. Metriche di Crescita Afflussi Mensili: Aumentati del 51% negli ultimi sei mesi. Transazioni Totali: Oltre 24 miliardi di dollari fino ad oggi. Base Utenti: Cresciuta fino a oltre 900.000 utenti. Preoccupazioni Regolatorie La rapida crescita di Huione Guarantee ha sollevato allarmi tra i regolatori e gli esperti di sicurezza informatica. Il rapporto di Elliptic evidenzia che la piattaforma è diventata un abilitatore chiave delle operazioni di truffa informatica, in particolare nel sud-est asiatico. La società ha notato che migliaia di venditori offrono servizi relativi al riciclaggio di denaro, dati personali rubati e altri elementi necessari per condurre frodi online su scala industriale. A luglio, Tether ha congelato uno dei conti USDT di Huione Pay a causa delle sue connessioni con il Gruppo Lazarus della Corea del Nord, un'organizzazione di hacking notoria. Questo incidente ha spinto al lancio dello stablecoin USDH, che mira a fornire un'alternativa più stabile e meno regolamentata per gli utenti. Fonti Il più grande 'mercato online illecito' è cresciuto del 51% in 6 mesi: Elliptic, Cointelegraph.
0 0.0 27di ToTo BugelmanPrincipiante Sicurezza
Vulnerabilità del Portafoglio Uniswap Solleva Allarmi: ScaleBit Segnala Grave Difetto di Sicurezza
ScaleBit di BitsLab ha sollevato preoccupazioni su una significativa vulnerabilità nei portafogli Web3 di Uniswap, che potrebbe potenzialmente esporre gli asset degli utenti ad attaccanti con accesso fisico ai loro dispositivi. La società di sicurezza ha rivelato che questo difetto consente a individui non autorizzati di bypassare i meccanismi di autenticazione e accedere alla frase mnemonica del portafoglio, che è cruciale per controllare gli asset del portafoglio. Punti Chiave ScaleBit identifica una vulnerabilità nel portafoglio Uniswap che potrebbe compromettere gli asset degli utenti. Gli attaccanti con accesso fisico possono recuperare la frase mnemonica del portafoglio in meno di tre minuti. Si consiglia agli utenti di evitare di prestare i loro dispositivi fino a quando il problema non sarà risolto. Comprendere La Vulnerabilità La vulnerabilità evidenziata da ScaleBit riguarda la frase mnemonica, nota anche come frase seme, che è una serie di 12 a 24 parole casuali che garantisce il pieno controllo sugli asset di un portafoglio. Questa frase è essenziale per accedere e gestire le partecipazioni in criptovaluta su diversi dispositivi. Secondo ScaleBit, chiunque abbia accesso a un dispositivo sbloccato può ottenere la frase mnemonica in meno di tre minuti. Allarmante, questo problema persiste anche nell'ultima versione dell'app Uniswap Wallet, sollevando serie preoccupazioni sulle misure di sicurezza in atto. Raccomandazioni Per Gli Utenti Alla luce di questa vulnerabilità, ScaleBit ha emesso diverse raccomandazioni per gli utenti del portafoglio Uniswap: Evitare di Prestare Dispositivi: Gli utenti dovrebbero astenersi dal prestare i loro dispositivi ad altri fino a quando la vulnerabilità non sarà corretta. Proteggi il Tuo Dispositivo: Assicurati che il tuo dispositivo sia bloccato e protetto per prevenire accessi non autorizzati. Monitora l'Attività del Portafoglio: Tieni d'occhio il tuo portafoglio per eventuali transazioni non autorizzate. Implicazioni Più Ampie Per La Sicurezza Delle Criptovalute La rivelazione di questa vulnerabilità arriva in un momento in cui le minacce alla sicurezza informatica nel settore delle criptovalute sono in aumento. Nel 2024, le perdite dovute a sfruttamenti della sicurezza informatica nel settore crypto sono aumentate del 40% rispetto all'anno precedente, ammontando a circa 2,3 miliardi di dollari. Questa tendenza evidenzia la crescente necessità di misure di sicurezza robuste nelle piattaforme di finanza decentralizzata (DeFi). Deddy Lavid, co-fondatore e CEO di Cyvers, ha osservato che le violazioni del controllo degli accessi, in particolare quelle che coinvolgono frasi mnemoniche, sono un tipo comune di vulnerabilità che può portare a perdite finanziarie significative. Man mano che il panorama delle criptovalute continua a evolversi, l'importanza di proteggere gli asset digitali non può essere sottovalutata. Conclusione La preoccupante vulnerabilità segnalata da ScaleBit serve come un promemoria critico per gli utenti di scambi decentralizzati come Uniswap di rimanere vigili sulle loro pratiche di sicurezza. Mentre l'industria delle criptovalute affronta minacce crescenti, è essenziale che gli utenti adottino misure proattive per proteggere i loro asset e rimanere informati sui potenziali rischi. Con gli sviluppi in corso in questa situazione, si incoraggia gli utenti a seguire gli aggiornamenti da Uniswap e dagli esperti di sicurezza per garantire che i loro portafogli rimangano sicuri. Fonti ScaleBit di BitsLab segnala una vulnerabilità 'allarmante' nel portafoglio Uniswap, Cointelegraph.
0 0.0 23di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Upbit Emana Avviso per gli Utenti IOST Durante la Transizione a Layer-2
Upbit, un importante exchange di criptovalute sudcoreano, ha emesso un avviso agli investitori riguardo all'Internet of Services Token (IOST) mentre si prepara per una significativa transizione al layer-2. Questa transizione comporta l'emissione di 21 miliardi di nuovi token e una revisione completa della sua tokenomics, che potrebbe portare a volatilità dei prezzi a breve termine e influenzare il sentiment degli investitori. Punti Chiave Upbit ha segnalato IOST per cautela a causa della sua imminente transizione al layer-2. La transizione introdurrà 21 miliardi di nuovi token e una grande revisione della tokenomics. Si consiglia agli investitori di esercitare cautela poiché questi cambiamenti potrebbero influenzare la stabilità del mercato. Avviso di Upbit Il 13 gennaio, Upbit ha avvisato i suoi utenti dei potenziali rischi associati alla transizione di IOST a una blockchain layer-2. Questo avviso è in linea con le linee guida della Digital Asset eXchange Alliance (DAXA), che mira a proteggere gli investitori notificandoli di cambiamenti significativi che potrebbero influenzare la stabilità degli asset. Il progetto IOST, noto per il suo focus sulle applicazioni decentralizzate (DApps), è destinato a subire questa transizione nelle prossime settimane. Upbit ha sottolineato che i cambiamenti potrebbero portare a sostanziali alterazioni nella struttura del token, influenzando potenzialmente il valore di mercato e il sentiment degli investitori. Ruolo di DAXA DAXA svolge un ruolo cruciale nel mantenere gli standard tra i principali exchange coreani. Segnala regolarmente asset digitali che stanno subendo cambiamenti strutturali o che mostrano attività di mercato insolite. Sebbene l'avviso riguardante IOST non indichi una sospensione del trading o una rimozione dalla lista, sottolinea l'importanza di essere consapevoli dei cambiamenti imminenti a causa del loro potenziale impatto sui trader. Dettagli della Transizione al Layer-2 Il team di IOST ha recentemente condotto un voto di governance sulla transizione, che è stato approvato il 12 gennaio. La transizione comporterà l'emissione di circa 21,3 miliardi di nuovi token, destinati a supportare le ricompense dei validatori, gli incentivi per gli utenti e lo sviluppo futuro dell'ecosistema. I nuovi token saranno rilasciati gradualmente in un'espansione dell'offerta a fasi. L'allocazione dei nuovi token è la seguente: 60% per le ricompense dei validatori 20% per gli airdrop 8% per gli incentivi della comunità 5% per le sovvenzioni agli sviluppatori 4% per la governance tramite Nexus DAO 3% per la compensazione del team e altre spese Collegando la sua rete layer-1 esistente con il nuovo layer-2, IOST mira a migliorare la gestione delle transazioni, migliorare l'efficienza e ridurre le commissioni. Fonti Upbit segnala IOST per cautela in vista della transizione al layer-2, Cointelegraph.
0 0.0 30di ToTo BugelmanPrincipiante.jpeg) Sicurezza
Pastore accusato in uno schema di frode con criptovalute da milioni di dollari
Un pastore di Miami è stato incriminato per aver presumibilmente orchestrato una truffa in criptovaluta da milioni di dollari che ha frodato oltre 1.500 investitori. Francier Obando Pinillo, 51 anni, è accusato di aver utilizzato la sua posizione di pastore per promuovere uno schema di investimento fraudolento chiamato "Solano Fi", promettendo rendimenti irrealistici e sfruttando la fiducia della sua congregazione. Punti Chiave Francier Obando Pinillo, un pastore di Pasco, Washington, affronta 26 capi d'accusa per frode. Lo schema, chiamato "Solano Fi", prometteva un rendimento mensile del 34,9% agli investitori. Pinillo avrebbe utilizzato le risorse della chiesa e i social media per reclutare investitori. Le vittime non sono state in grado di ritirare i loro fondi, che sono stati invece dirottati su conti personali. Se condannato, Pinillo potrebbe affrontare fino a 20 anni di prigione. Accuse Contro Il Pastore Secondo il Dipartimento di Giustizia degli Stati Uniti, Pinillo ha operato lo schema da novembre 2021 a ottobre 2023. Ha affermato che l'idea per Solano Fi gli è venuta in sogno, presentandola come un'opportunità di investimento sicura. La sua chiesa, Ministerio Apostólico Profético Tiempos de Poder, è diventata una piattaforma per sollecitare investimenti dai fedeli, molti dei quali erano individui di lingua spagnola. La Struttura dello Schema Lo schema di investimento di Pinillo era caratterizzato da diverse pratiche ingannevoli: Rendimenti Promessi: Gli investitori sono stati attirati con la promessa di un rendimento mensile del 34,9%, che è stato pubblicizzato come garantito. Promozione sui Social Media: Ha creato una pagina Facebook e un gruppo Telegram chiamato "Multimillionarios SolanoFi", che ha attirato oltre 1.500 membri. Bonus di Riferimento: Per incoraggiare il reclutamento, Pinillo ha offerto un bonus di riferimento del 15% per portare nuovi investitori, creando una struttura simile a un Ponzi. Diagramma ed estratto dell'atto di accusa della giuria popolare del 7 novembre contro Pinillo. Fonte: CourtListener Uso Improprio dei Fondi Invece di investire i fondi come promesso, Pinillo avrebbe dirottato il denaro per uso personale e per pagare i primi investitori. La piattaforma online che ha promosso permetteva agli investitori di visualizzare saldi di conto gonfiati ma non consentiva prelievi. Quando le vittime richiedevano indietro i loro soldi, spesso venivano accolte con scuse sulle condizioni di mercato o problemi del sito web. Conseguenze Legali L'incriminazione contro Pinillo include 26 capi d'accusa per frode, con una potenziale pena massima di 20 anni di prigione. Il caso è perseguito dagli assistenti procuratori statunitensi Dan Fruchter e Jeremy J. Kelley, con l'FBI che guida l'indagine. Il procuratore statunitense Vanessa Waldref ha sottolineato le sfide nel recuperare fondi in truffe di criptovaluta, affermando che il suo ufficio è impegnato a perseguire la giustizia per le vittime. Conclusione Il caso di Francier Obando Pinillo serve come un chiaro promemoria delle vulnerabilità all'interno degli schemi di investimento, in particolare quelli che sfruttano la fiducia nelle istituzioni religiose. Mentre i procedimenti legali si svolgono, l'attenzione rimane sul ritenere responsabili coloro che perpetrano tali attività fraudolente, specialmente nel panorama in rapida evoluzione delle criptovalute. Fonti Pastore incriminato per truffa in criptovaluta da milioni di dollari: DOJ, crypto.news. Schema Cripto del Predicatore: Pulpito Usato Per Frode a Migliaia di Membri, Bitcoinist. Ex Pastore delle Tri-Cities Incriminato in Truffa in Criptovaluta da Milioni di Dollari | Locale | bigcountrynewsconnection.com, Big Country News. Ex Pastore Accusato di Gestire una Truffa in Criptovaluta che Ha Rubato Milioni ai Fedeli Ingannati | IBTimes, International Business Times. Pastore incriminato per frode su schema cripto nato 'in sogno', Cointelegraph. Schema cripto fraudolento guidato da pastore affronta una pena di 20 anni di prigione, Traders Union.
0 0.0 28di ToTo BugelmanPrincipiante Sicurezza
Violazione dell'Account X di Litecoin
Il 11 gennaio 2025, l'account ufficiale sui social media X di Litecoin è stato hackerato, portando alla promozione di un token fraudolento falsamente associato alla rete Solana. L'incidente evidenzia la crescente tendenza dei criminali informatici a sfruttare le piattaforme di social media per ingannare gli investitori e promuovere truffe. Source: Litecoin Punti Chiave L'account X di Litecoin è stato compromesso per promuovere un falso token basato su Solana. La truffa ha brevemente gonfiato la capitalizzazione di mercato del token a $27,000 prima di crollare. L'incidente sottolinea la necessità di misure di sicurezza migliorate nello spazio cripto. L'Incidente si Svolge La violazione è avvenuta quando un hacker ha ottenuto l'accesso all'account X di Litecoin e ha pubblicato un messaggio fuorviante affermando, "LTC è ora in Solana." Questo post includeva un indirizzo di contratto per il token fraudolento e un link a un sito pump.fun, spesso associato a truffe. Il post è stato rapidamente eliminato, ma non prima di aver causato scalpore tra i 1,1 milioni di follower di Litecoin. Le Conseguenze Dopo l'incidente, il team di Litecoin ha confermato di aver ripreso il controllo dell'account. Hanno attribuito l'hack a un account delegato compromesso, che è stato successivamente rimosso. Il team ha rassicurato gli utenti che i post non autorizzati sono stati online solo per pochi secondi prima di essere rimossi. Una Tendenza Crescente di Hack sui Social Media Questo incidente fa parte di una tendenza preoccupante in cui gli hacker prendono di mira gli account sui social media di progetti di criptovaluta noti e influencer. Recenti hack di alto profilo includono: EigenLayer: Hackerato per promuovere una falsa campagna di airdrop. Wiz Khalifa: Account compromesso per pubblicizzare un falso memecoin di celebrità. Cardano Foundation: Preso di mira per diffondere false informazioni su una causa SEC e promuovere un token fraudolento. Questi attacchi spesso comportano perdite finanziarie significative per gli investitori ignari. Ad esempio, il falso token della Cardano Foundation ha generato circa $500,000 in volume di scambi prima che il suo valore crollasse di oltre il 99%. Come Operano gli Hacker Gli hacker tipicamente impiegano tattiche di phishing per ottenere l'accesso agli account sui social media. I metodi comuni includono: Invio di email false che sembrano provenire dalla piattaforma di social media, avvisando gli utenti di violazioni del copyright. Indurre gli utenti a cliccare su link che portano a siti web fraudolenti, dove viene chiesto loro di reimpostare l'autenticazione a due fattori e le password. Proteggersi nello Spazio Cripto L'hack di Litecoin serve come un forte promemoria dell'importanza della sicurezza informatica nel mondo delle criptovalute. Ecco alcuni consigli per proteggere i tuoi beni: Abilita l'Autenticazione a Due Fattori: Usa sempre l'autenticazione a due fattori per i tuoi account per aggiungere un ulteriore livello di sicurezza. Fai Attenzione ai Tentativi di Phishing: Verifica sempre la fonte di email e messaggi prima di cliccare su link o fornire informazioni personali. Rimani Informato: Tieniti aggiornato con le ultime notizie nello spazio cripto per essere consapevole di potenziali truffe e minacce alla sicurezza. Fonti L'account X di Litecoin hackerato per promuovere un falso token basato su Solana, il team riprende il controllo, Cryptopolitan. Account Litecoin hackerato per promuovere il token Solana – BLOX -Passionategeekz – Passionategeekz.com, Passionategeekz.com. Account X di Litecoin brevemente hackerato per promuovere un falso token, Cointelegraph. Litecoin conferma l'hack dell'account X tra crescenti sfruttamenti sui social media, Traders Union. Litecoin X Hack: Un Campanello d'Allarme per i Trader di Cripto | BanklessTimes, BanklessTimes. L'account X di Litecoin hackerato per promuovere un falso token LTC Solana, Crypto Briefing.
0 0.0 28di ToTo BugelmanPrincipiante