.jpeg)
비트코인 지갑에서 널리 사용되는 ESP32 마이크로컨트롤러에서 심각한 취약점이 발견되어 해커가 암호화폐를 훔칠 수 있는 가능성이 있습니다. 미국 국립표준기술연구소(NIST)는 이 문제에 대해 경고하며 디지털 자산을 보호하기 위한 즉각적인 조치의 필요성을 강조했습니다.
주요 내용
-
취약점은 CVE-2025-27840으로 라벨이 붙여졌으며, 많은 비트코인 지갑에서 사용되는 ESP32 칩에 영향을 미칩니다.
-
해커는 이 결함을 이용해 거래 서명을 위조하고 개인 키를 추출할 수 있습니다.
-
이 문제는 문서화되지 않은 블루투스 명령과 불충분한 난수 생성과 관련이 있습니다.
-
제조사인 Espressif는 이 문제를 인정하고 곧 수정 사항을 발표할 계획입니다.
취약점 이해하기
CVE-2025-27840으로 식별된 이 취약점은 ESP32 마이크로컨트롤러를 사용하는 비트코인 지갑의 보안에 중대한 위협을 가합니다. 이 칩은 Blockstream Jade와 같은 인기 있는 하드웨어 지갑을 포함한 많은 사물인터넷(IoT) 장치에 필수적입니다.
이 결함을 통해 공격자는:
-
거래 서명 위조: 취약점을 이용해 해커는 무단 거래를 승인할 수 있는 가짜 서명을 생성할 수 있습니다.
-
개인 키 추출: 이 결함은 개인 키에 원격으로 접근할 수 있게 하여 암호화폐 보유를 관리하고 보호하는 데 필수적인 키를 노출시킵니다.
기술적 세부사항
취약점의 근본 원인은 ESP32 칩의 블루투스 모듈에 있으며, 이 모듈에는 29개의 문서화되지 않은 호스트 컨트롤러 인터페이스(HCI) 명령이 포함되어 있습니다. 이러한 명령은 다음과 같이 조작될 수 있습니다:
-
장치 인증 위조: 공격자는 합법적인 장치를 가장할 수 있습니다.
-
무단 데이터 접근: 민감한 정보에 대한 접근이 허가 없이 이루어질 수 있습니다.
-
네트워크 보안 위협: 네트워크의 무결성이 위협받아 더 넓은 보안 문제로 이어질 수 있습니다.
또한, ESP32 칩의 난수 생성기는 충분한 엔트로피가 부족하여 해커가 무차별 대입 방법으로 암호화 키 쌍을 추측하기 쉽게 만듭니다.
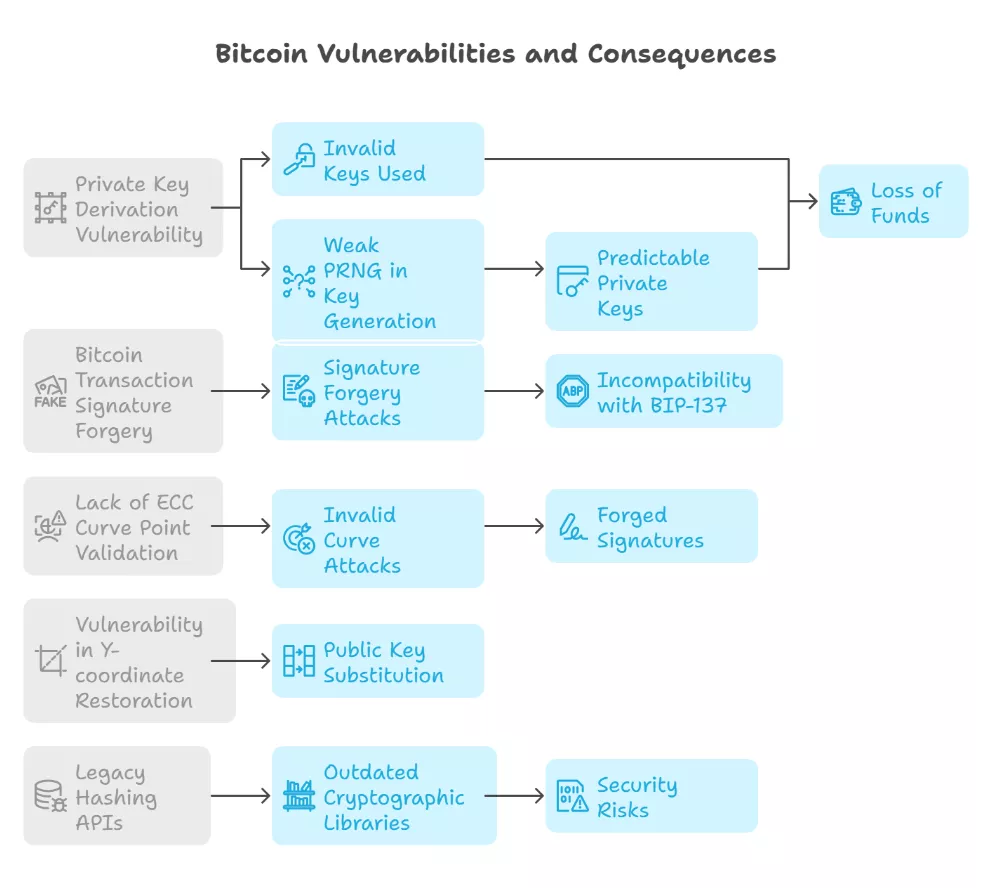
ESP32 비트코인 취약점과 그에 따른 결과: Crypto Deep Tech.
제조사의 대응
ESP32 칩을 생산하는 중국 회사인 Espressif는 문서화되지 않은 명령의 존재를 인정했지만 백도어에 대한 모든 주장을 부인했습니다. 그들은 이러한 취약점을 해결하기 위한 업데이트를 신속하게 발표할 것을 약속했습니다.
더 넓은 의미
이 사건은 고립된 것이 아닙니다. 최근 연구자들은 M1, M2 및 M3 프로세서를 사용하는 Apple 장치에서도 유사한 취약점을 발견했으며, 이로 인해 암호화폐 지갑에서 암호화 키가 도난당할 수 있었습니다. 영향을 받은 장치의 사용자들은 위험을 완화하기 위해 암호화폐 지갑을 제거할 수밖에 없었습니다.
결론
ESP32 마이크로컨트롤러에서 발견된 이 심각한 취약점은 암호화폐 분야에서 지속적인 보안 문제를 상기시킵니다. 이 칩을 사용하는 비트코인 지갑의 사용자들은 경계를 유지하고 디지털 자산을 보호하기 위해 제조업체의 업데이트를 기다려야 합니다. 사이버 보안의 환경이 계속 진화함에 따라, 정보를 유지하고 적극적으로 대처하는 것이 암호화폐를 보호하는 데 필수적입니다.
출처
-
NIST: 중국 칩 ESP32가 해커가 암호화폐를 더 빨리 훔칠 수 있게 한다, Bits Media.
이 기사는 AI 기반 기술의 지원을 받아 여러 신뢰할 수 있는 출처를 바탕으로 작성되었습니다. 최종 콘텐츠는 BlockzHub 편집팀에 의해 철저히 검토 및 편집되어 정확성, 명확성, 일관성을 보장합니다. 원본 보도 자료는 필요에 따라 적절히 출처를 명시합니다. 본 기사에 표현된 의견은 반드시 BlockzHub의 공식적인 견해나 입장을 반영하는 것은 아닙니다. 이 기사는 정보 제공 목적으로만 제공되며, 금융 또는 전문가의 조언으로 간주되어서는 안 됩니다. 투자는 위험을 수반하며, 투자 결정을 내리기 전에 반드시 자격을 갖춘 금융 전문가와 상담하시기 바랍니다.