.jpeg)
В ESP32 микроконтроллере, широко используемом в биткойн-кошельках, была выявлена критическая уязвимость, которая может позволить хакерам украсть криптовалюту. Национальный институт стандартов и технологий (NIST) поднял тревогу по этому поводу, подчеркивая необходимость немедленных действий для защиты цифровых активов.
Ключевые моменты
-
Уязвимость, обозначенная как CVE-2025-27840, затрагивает чип ESP32, используемый во многих биткойн-кошельках.
-
Хакеры могут использовать этот недостаток для подделки подписей транзакций и извлечения приватных ключей.
-
Проблема связана с не задокументированными Bluetooth-командами и недостаточной генерацией случайных чисел.
-
Компания Espressif, производитель, признает проблему и планирует в ближайшее время выпустить исправление.
Понимание уязвимости
Выявленная уязвимость, обозначенная как CVE-2025-27840, представляет собой значительную угрозу безопасности биткойн-кошельков, использующих микроконтроллер ESP32. Этот чип является неотъемлемой частью многих устройств Интернета вещей (IoT), включая популярные аппаратные кошельки, такие как Blockstream Jade.
Недостаток позволяет злоумышленникам:
-
Подделывать подписи транзакций: Используя уязвимость, хакеры могут создавать поддельные подписи, которые могут авторизовать несанкционированные транзакции.
-
Извлекать приватные ключи: Уязвимость позволяет удаленно получить доступ к приватным ключам, которые необходимы для управления и защиты криптовалютных активов.
Технические детали
Корень уязвимости заключается в Bluetooth-модуле чипа ESP32, который содержит 29 не задокументированных команд интерфейса контроллера хоста (HCI). Эти команды могут быть использованы для:
-
Подделки аутентификации устройства: Злоумышленники могут выдавать себя за законные устройства.
-
Получения несанкционированного доступа к данным: Чувствительная информация может быть доступна без разрешения.
-
Компрометации безопасности сети: Целостность сети может быть поставлена под угрозу, что приведет к более широким проблемам безопасности.
Кроме того, генератор случайных чисел в чипе ESP32 оказался недостаточно энтропийным, что облегчает хакерам возможность угадать криптографические ключи с помощью методов грубой силы.
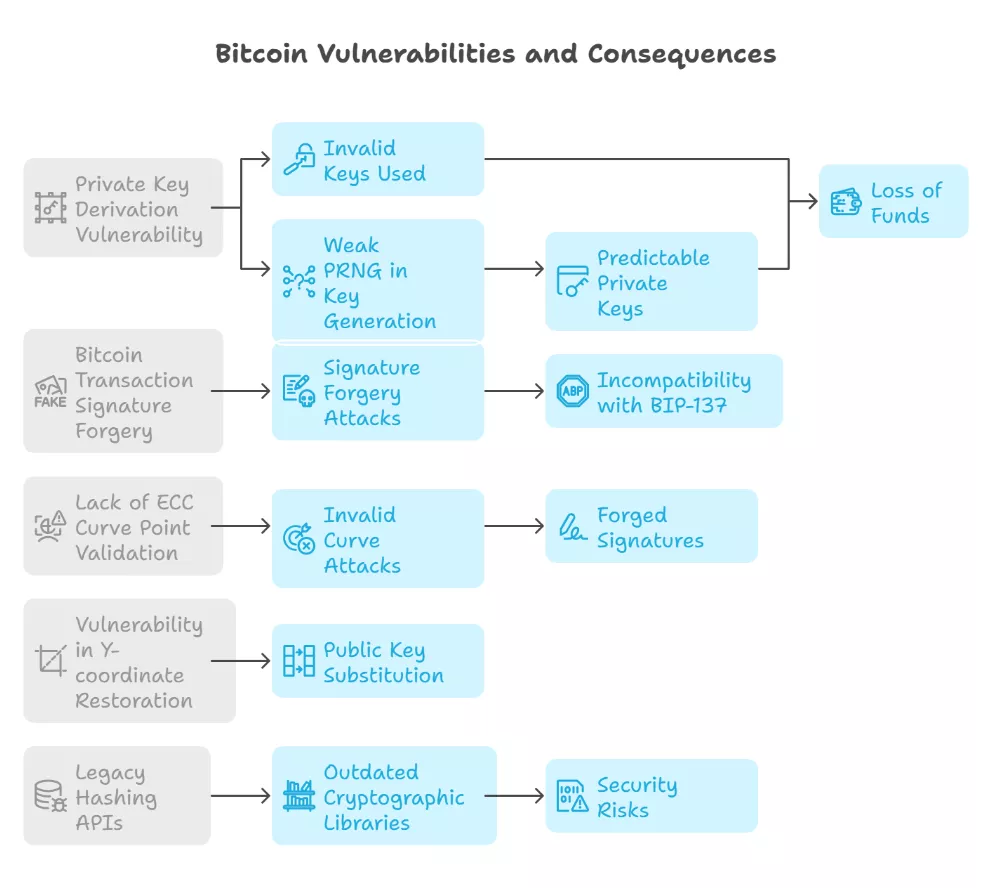
Биткоин-уязвимости ESP32 и их возможные последствия: Crypto Deep Tech.
Ответ производителя
Компания Espressif, китайский производитель чипа ESP32, признала наличие не задокументированных команд, но опровергла любые обвинения в наличии закладок. Они обязались в кратчайшие сроки выпустить обновление для устранения этих уязвимостей.
Широкие последствия
Этот инцидент не является изолированным. Исследователи обнаружили аналогичные уязвимости в устройствах Apple с процессорами M1, M2 и M3, которые также позволяли красть криптографические ключи из криптовалютных кошельков. Пользователи затронутых устройств были вынуждены удалить свои криптовалютные кошельки, чтобы снизить риск.
Заключение
Обнаружение этой критической уязвимости в микроконтроллере ESP32 служит ярким напоминанием о продолжающихся проблемах безопасности в сфере криптовалют. Пользователи биткойн-кошельков, использующих этот чип, должны оставаться бдительными и ожидать обновлений от производителей для защиты своих цифровых активов. Поскольку ландшафт кибербезопасности продолжает развиваться, важно оставаться информированным и проактивным для защиты криптовалют.
Источники
Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.