.jpeg)
Северокорейские хакеры, особенно печально известная группа Lazarus, запустили сложную кампанию, нацеленную на разработчиков криптовалют, выдавая себя за рекрутеров. Эта операция включает в себя отправку поддельных предложений о работе, которые содержат вредоносные тесты на программирование, предназначенные для установки вредоносного ПО на системы жертв, тем самым крадя конфиденциальную информацию и криптовалюту.
Ключевые выводы
-
Северокорейские хакеры используют поддельные предложения о работе для атаки на разработчиков криптовалют.
-
Атаки включают вредоносные тесты на программирование, которые устанавливают вредоносное ПО.
-
Жертвы в основном обращаются через платформы, такие как LinkedIn.
-
Вредоносное ПО может красть конфиденциальные данные, включая криптовалютные кошельки.
Модус операнди атакующих
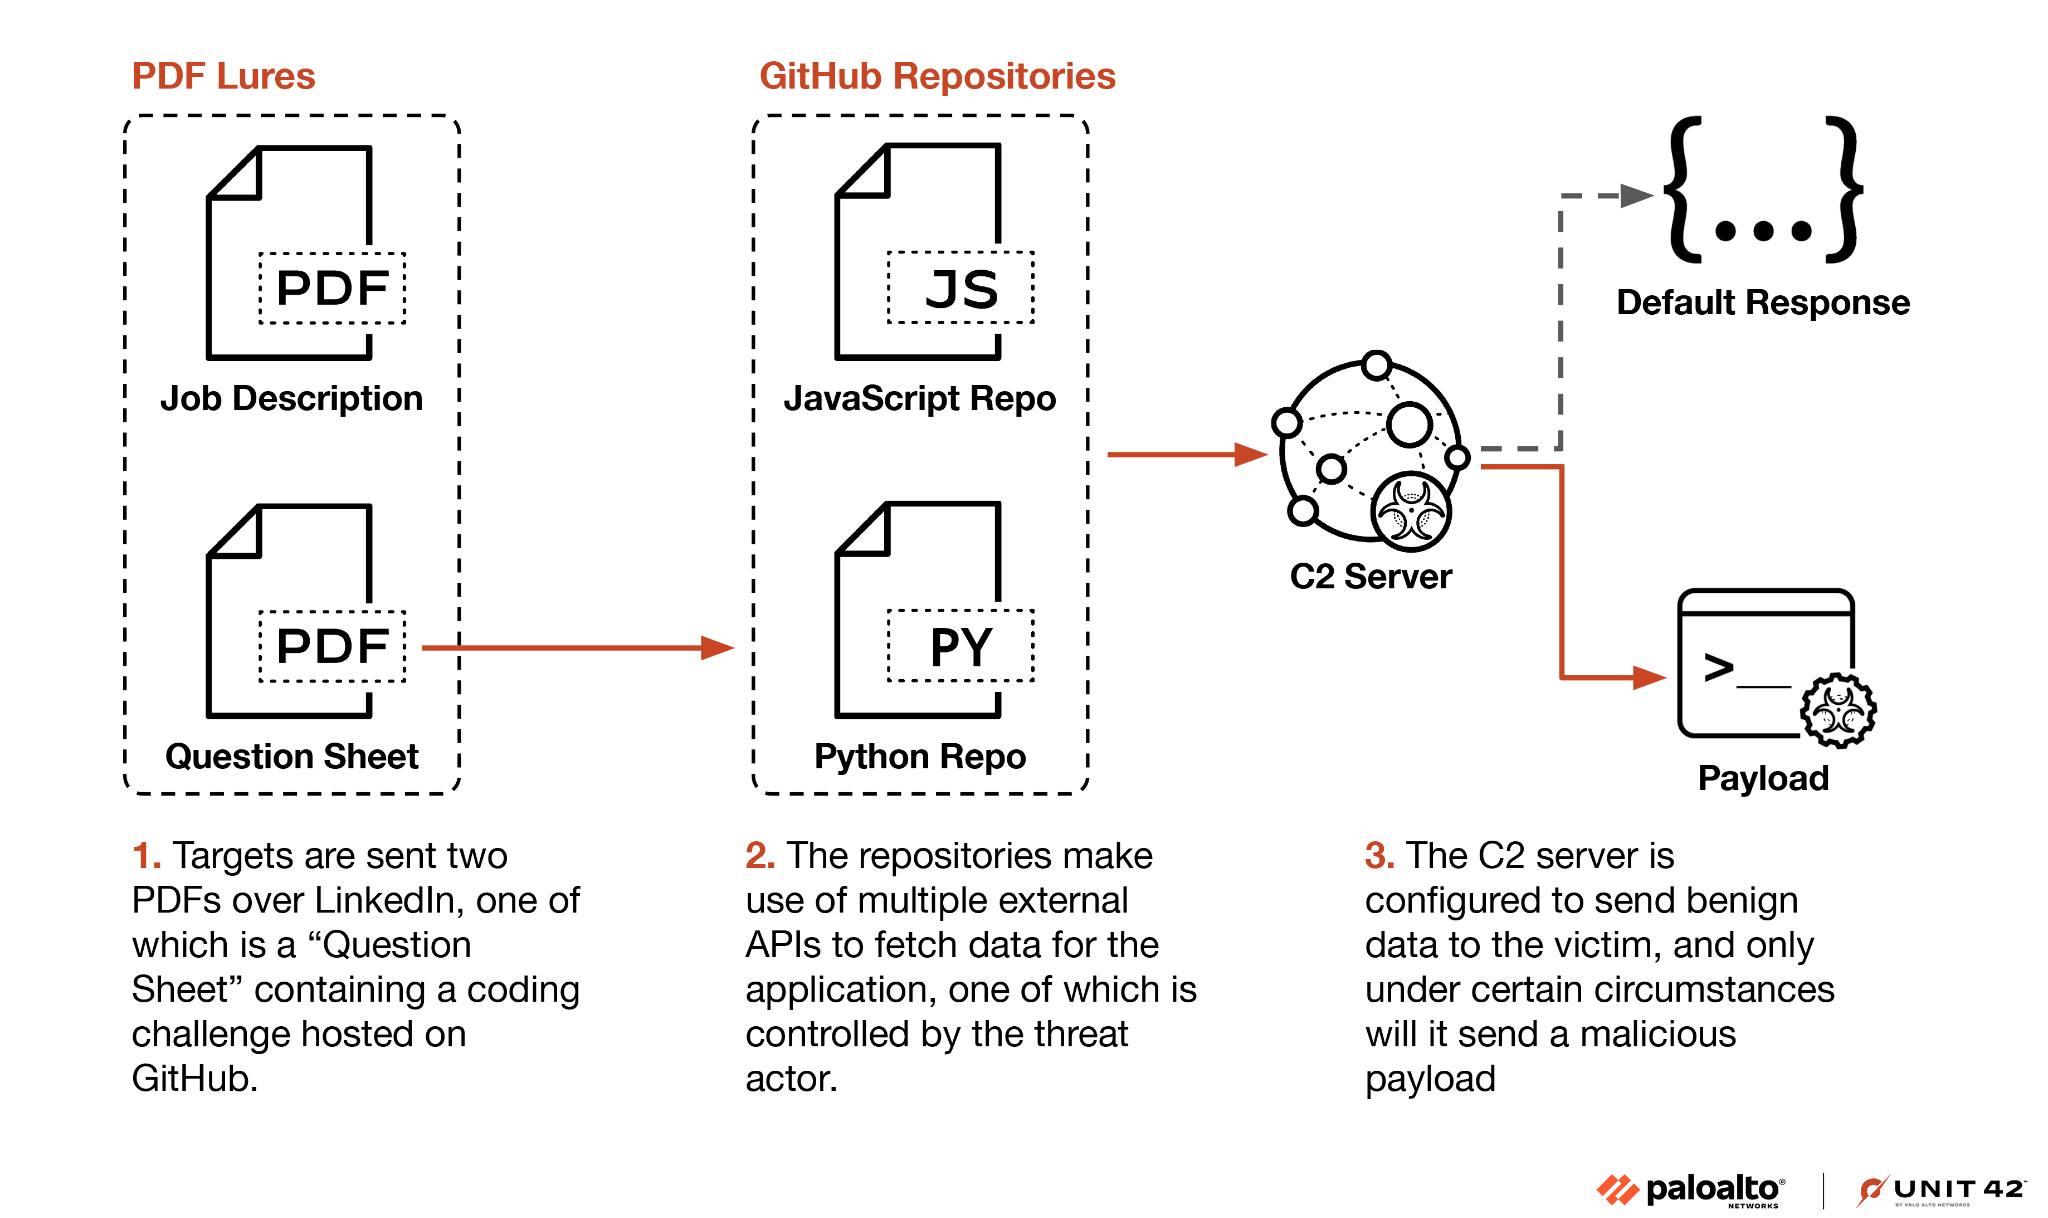
Группа Lazarus известна своими продвинутыми кибертактиками, и эта последняя кампания не является исключением. Атакующие обычно следуют этим шагам:
-
Подход к рекрутингу: Хакеры создают поддельные профили на платформах для поиска работы, таких как LinkedIn, Upwork и Freelancer.com, выдавая себя за законных рекрутеров.
-
Вредоносные тесты на программирование: Как только разработчик проявляет интерес, ему отправляется тест на программирование, который кажется безобидным, но содержит скрытое вредоносное ПО.
-
Исполнение вредоносного ПО: Когда разработчик запускает предоставленный код, на его систему устанавливается вредоносное ПО, позволяющее атакующим получить доступ к конфиденциальной информации.
Типы используемого вредоносного ПО
Вредоносное ПО, используемое в этих атаках, является сложным и варьируется по функциональности:
-
BeaverTail: Это вредоносное ПО нацелено на базы данных браузеров для кражи учетных данных и криптовалюты.
-
InvisibleFerret: Действует как задняя дверь, позволяя атакующим устанавливать дополнительное программное обеспечение для дальнейшей эксплуатации.
-
RN Loader и RN Stealer: Эти программы используются для распространения атак через скомпрометированные проекты на GitHub.
Целевая аудитория
Основные цели этой кампании:
-
Фриланс-разработчики: Особенно те, кто работает над проектами в области криптовалют.
-
Разработчики на Python: Зафиксированы конкретные атаки на разработчиков на Python, использующие поддельные тесты на программирование для доставки вредоносного ПО.
-
Чувствительные организации: Кампания также нацелена на разработчиков в чувствительных секторах, потенциально для сбора разведывательной информации или нарушения операций.
Последствия для криптоиндустрии
Постоянная угроза со стороны северокорейских хакеров представляет собой значительные риски для сектора криптовалют:
-
Финансовая кража: Основная цель - украсть криптовалюту, которая имеет решающее значение для финансирования северокорейского режима.
-
Утечки данных: Конфиденциальная информация от разработчиков может привести к более крупным утечкам внутри организаций.
-
Необходимость повышенной бдительности: Разработчики должны быть осторожны с предложениями о работе и проверять законность рекрутинговых коммуникаций.
Рекомендации для разработчиков
Чтобы защитить себя от этих сложных атак, разработчики должны:
-
Проверять предложения о работе: Всегда проверяйте законность предложений о работе и рекрутеров, стоящих за ними.
-
Избегать незнакомых загрузок: Будьте осторожны при загрузке файлов или выполнении кода из неизвестных источников.
-
Использовать средства безопасности: Реализуйте надежные меры кибербезопасности, включая антивирусное программное обеспечение и брандмауэры, для обнаружения и предотвращения инфекций вредоносным ПО.
Источники
-
Северокорейские хакеры нацеливаются на разработчиков криптовалют с вредоносными заданиями, Live Bitcoin News.
-
Северная Корея: Lazarus развивает атаки на рекрутинг разработчиков, Dark Reading.
-
Северокорейские хакеры нацеливаются на разработчиков Python с вредоносным ПО, замаскированным под тесты на программирование — атака продолжается уже год, Tom's Hardware.
Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.