Рейтинг сообщества
Крипто новости
Пишутся и ранжируются сообществом. Алгоритм, устойчивый к манипуляциям, показывает главное.
ИзбранноеБезопасность
Grayscale представляет Pyth Trust: новая инвестиционная возможность для аккредитованных инвесторов
Grayscale Investments официально запустила Grayscale Pyth Trust, новый инвестиционный инструмент, предназначенный для предоставления аккредитованным инвесторам из США доступа к токену управления PYTH. Эта инициатива направлена на упрощение процесса инвестирования в сеть Pyth, которая играет ключевую роль в экосистеме Solana, предоставляя приложениям на основе блокчейна (dApps) данные о ценах в режиме реального времени. Ключевые моменты Инвестиционный инструмент: Grayscale Pyth Trust предлагает регулируемый формат ценной бумаги для инвестирования в токен PYTH. Спрос на рынке: Запуск происходит на фоне растущего интереса к инвестиционным продуктам, связанным с криптовалютами, особенно после одобрения спотовых ETF на биткоин. Роль сети Pyth: Сеть Pyth является неотъемлемой частью экосистемы Solana, при этом 95% её приложений dApps полагаются на её ценовые данные. Обзор Grayscale Pyth Trust Grayscale Pyth Trust структурирован аналогично другим одноактивным инвестиционным трастам компании, таким как Grayscale Bitcoin Trust (GBTC) и Ethereum Trust (ETHE). Траст доступен исключительно для аккредитованных инвесторов, предоставляя им возможность получить доступ к токену PYTH без сложностей, связанных с прямым владением токенами. Райханех Шариф-Аскари, руководитель отдела продуктов и исследований Grayscale, подчеркнула значимость сети Pyth, заявив: "Сеть Pyth играет одну из самых значительных ролей в экосистеме Solana." Этот траст нацелен на предоставление инвесторам доступа к возможностям с более высоким риском и более высокой доходностью, связанным с ростом Solana. Важность сети Pyth Сеть Pyth выступает в качестве децентрализованного оракула, предоставляя важные рыночные данные, включая цены на криптовалюты и акции, для более чем 90 блокчейн-сетей, с особым акцентом на Solana. Её ценовые данные являются ключевыми для работы приложений децентрализованных финансов (DeFi), что делает её важным компонентом экосистемы блокчейна. Данные в реальном времени: Pyth предоставляет точные и своевременные данные, полученные от институциональных трейдеров и маркет-мейкеров. Рыночная позиция: Около 95% децентрализованных приложений на Solana используют ценовые данные Pyth, что подчеркивает её доминирующее положение на рынке. Растущий интерес к криптоинвестиционным продуктам Запуск Grayscale Pyth Trust соответствует более широкой тенденции увеличения институционального интереса к инвестиционным продуктам, связанным с криптовалютами. После одобрения спотовых ETF на биткоин, которые привлекли более 40 миллиардов долларов, наблюдается рост спроса на новые инвестиционные инструменты. Grayscale активно расширяет свои продуктовые предложения, недавно представив ETF для майнеров биткоина и фонд для Dogecoin. Компания также ожидает одобрения SEC для преобразования нескольких других трастов в спотовые ETF для таких активов, как XRP и Litecoin. Заключение Введение Grayscale Pyth Trust является значительным шагом в предоставлении аккредитованным инвесторам структурированного доступа к сети Pyth и экосистеме Solana. По мере роста интереса к криптовалютам инновационный подход Grayscale к инвестиционным продуктам укрепляет её позиции лидера в сфере цифровых активов, удовлетворяя меняющиеся потребности инвесторов. Источники Grayscale запускает Pyth Trust для аккредитованных инвесторов, The Crypto Times. Grayscale представляет фонд на основе токена сети Pyth Solana - Decrypt, Decrypt. Сеть Pyth получает поддержку, так как Grayscale представляет новый криптоинвестиционный фонд, Traders Union. Grayscale запускает Pyth Trust для аккредитованных инвесторов в США, Crypto Briefing. Grayscale запускает траст для токена сети Pyth PYTH By Investing.com, Investing.com UK.
0 0.0 26от DarshitaНовичок
.jpeg) Безопасность
Ethereum L2 Abstract Wallet Drain: Более пристальный взгляд на связь с Cardex
Платформа второго уровня Ethereum, Abstract, в настоящее время находится под пристальным вниманием после сообщений о случае утечки средств из кошельков, затронувшем некоторых пользователей. Проблема, по-видимому, связана с конкретным приложением Cardex, а не с широко распространенной уязвимостью в Abstract Global Wallets (AGW). Этот инцидент вызывает обеспокоенность по поводу практик безопасности в экосистеме Abstract и ответственности разработчиков за продвижение сторонних приложений. Ключевые моменты Разработчики Abstract подтвердили, что утечка средств из кошельков ограничивается приложением Cardex. Недавно было развернуто более 1 миллиона Abstract Global Wallets. Пользователям рекомендуется отозвать свои сессии и проявлять осторожность с Cardex. Возникли опасения по поводу безопасности других приложений в экосистеме Abstract. Обзор инцидента 18 февраля 2024 года разработчик 0xBeans сообщил, что несколько пользователей платформы Abstract столкнулись с компрометацией своих аккаунтов. Разработчик уточнил, что это не глобальная проблема, затрагивающая все Abstract Global Wallets, а проблема, связанная с приложением Cardex, построенным на платформе Abstract. Это заявление вызвало немедленные предупреждения пользователям воздержаться от взаимодействия с Cardex до дальнейших уведомлений. 0xBeans Предыстория Abstract и Cardex Инцидент с утечкой средств произошел вскоре после того, как Abstract объявил о развертывании более 1 миллиона AGW-кошельков. Эта веха была отмечена командой Abstract, а разработчик 0xCygaar подчеркнул их приверженность развитию технологий умных кошельков. Однако последующая утечка средств омрачила это достижение. 0xCygaar 0xCygaar повторил, что проблема не связана с самими контрактами AGW, а вызвана небрежностью в управлении ключами сессий в приложении Cardex. Он заверил пользователей, что контракты прошли несколько аудитов, и модуль ключей сессий был специально проверен. Реакция сообщества Реакция сообщества на инцидент была неоднозначной. В то время как разработчики Abstract пытались заверить пользователей в целостности AGW, многие пользователи выразили обеспокоенность общей безопасностью приложений в экосистеме Abstract. Некоторые пользователи даже сообщили об утечке средств, несмотря на то, что они не использовали Cardex, что вызывает вопросы о мерах безопасности. Критики также указали на то, что Abstract продвигал Cardex на своем сайте и в социальных сетях, что привело к обвинениям в введении пользователей в заблуждение относительно безопасности приложения. Это вызвало дебаты о том, насколько разработчики должны нести ответственность за проверку и продвижение сторонних приложений. Дальнейшие шаги Пока расследование утечки средств продолжается, разработчики Abstract призывают пользователей принять меры предосторожности, включая отзыв своих сессий и избегание взаимодействия с Cardex. Ожидается, что команда опубликует подробные отчеты об аудитах своих контрактов, что может помочь восстановить доверие пользователей. 0xCygaar Этот инцидент служит напоминанием о важности безопасности в быстро развивающемся мире децентрализованных финансов (DeFi) и необходимости для разработчиков уделять приоритетное внимание безопасности пользователей в своих приложениях. По мере роста платформы Abstract будет крайне важно, чтобы команда устраняла эти проблемы и обеспечивала безопасность своей экосистемы для всех пользователей. Источники Ethereum L2 Abstract подвергся утечке средств из кошельков, подозрения связаны с Cardex, Cointelegraph.
0 0.0 27от ToTo BugelmanНовичок.jpeg) Безопасность
Geth выпускает срочное обновление для защиты валидаторов Ethereum от финансовых рисков
Geth, широко используемый клиент Ethereum, выпустил срочный призыв к валидаторам обновиться до версии 1.15.2, чтобы предотвратить возможные финансовые потери. Это обновление устраняет критическую ошибку, которая нарушала создание блоков в основной сети Ethereum, что могло привести к пропущенным слотам валидаторов и финансовым штрафам. Go Ethereum Ключевые моменты Версия Geth 1.15.2 необходима для валидаторов Ethereum, чтобы избежать финансовых штрафов. Обновление исправляет ошибку в механизме консенсуса маяка, которая влияла на создание блоков. Валидаторам, использующим версию 1.15.1, настоятельно рекомендуется немедленно обновиться. Фон: Geth и его важность Geth, сокращение от Go Ethereum, является ключевым клиентом в экосистеме Ethereum, позволяя пользователям запускать узлы, обрабатывать транзакции и поддерживать консенсус сети. С переходом Ethereum на модель доказательства доли (proof-of-stake) роль Geth стала еще более важной для валидаторов, которые обеспечивают безопасность сети и получают вознаграждения. Проблема с версией 1.15.1 Предыдущая версия, 1.15.1, ввела регрессию в механизме консенсуса маяка. Эта регрессия возникла из-за удаления метода тестирования, который ранее позволял системе обходить зависимость от общей сложности. В результате основная сеть не распознавалась как работающая на основе доказательства доли, что привело к сбоям в создании блоков. Детали обновления Новая версия, 1.15.2, включает несколько важных исправлений: Восстановление создания блоков: Обновление исправляет обработку параметра MergeNetsplitBlock, обеспечивая точное определение основной сети как пост-слияния. Обнаружение сетевых узлов: Обновление восстанавливает Discv5 и обнаружение узлов на основе DNS, которые важны для поддержания надежной связи между узлами. Настройка конфигурации: Исправления в утилите geth dumpconfig обеспечивают точную обработку параметров трансляции сетевых адресов, предотвращая неправильные настройки. Почему обновление критически важно Валидаторы, использующие версию 1.15.1, рискуют пропустить слоты создания блоков, что может привести к финансовым штрафам. Срочность этого обновления невозможно переоценить, так как оно напрямую влияет на способность валидаторов обеспечивать безопасность сети и получать вознаграждения без перебоев. Источники Внимание требуется! | Cloudflare, The Block. Срочное обновление Geth для Ethereum устраняет недочеты слияния и предотвращает финансовые потери для валидаторов | CryptoSlate, CryptoSlate.
0 0.0 24от ToTo BugelmanНовичок Безопасность
Мошенники запускают поддельный мемкоин Саудовской Аравии, используя личность наследного принца
В шокирующем инциденте мошенники выдали себя за наследного принца Саудовской Аравии Мохаммеда бин Салмана, чтобы запустить мошенническую криптовалюту под названием "Официальный мемкоин Саудовской Аравии" (KSA). Объявление было сделано через взломанный аккаунт, что вызвало тревогу по поводу растущей тенденции подделки знаменитостей в криптопространстве. SaudiLawConf Ключевые моменты Мошенники запустили поддельный мемкоин, используя личность наследного принца Саудовской Аравии Мохаммеда бин Салмана. Мошенническое объявление было сделано через взломанный аккаунт "SaudiLawConf". Инцидент подчеркивает риски, связанные с криптовалютами, поддерживаемыми знаменитостями. Инвесторам рекомендуется проводить тщательное исследование перед участием в новых криптопроектах. Развитие инцидента 17 февраля 2025 года поддельный аккаунт под названием "SaudiLawConf", ложно утверждающий, что представляет Саудовскую юридическую конференцию, объявил о запуске мемкоина KSA. Позже было подтверждено, что аккаунт был взломан, и настоящие владельцы предупредили общественность об несанкционированных публикациях. Саудовская юридическая конференция Объявление не имело никакой официальной государственной поддержки или деталей о токеномике, которые являются критически важными для оценки легитимности криптовалюты. Это отсутствие прозрачности сразу вызвало подозрения среди криптоэнтузиастов и экспертов. Красные флаги и реакция сообщества Запуск мемкоина KSA был встречен скептицизмом со стороны криптосообщества. Вот некоторые из красных флагов, которые вызвали беспокойство: Отсутствие официальной коммуникации: Не было заявлений от правительства Саудовской Аравии или каких-либо надежных источников, поддерживающих запуск. Отсутствие токеномики: В объявлении не было предоставлено никаких деталей о предполагаемом использовании монеты или её экономической модели. Деятельность до запуска: Контракт токена был развернут в блокчейне за неделю до объявления, что указывает на заранее спланированную мошенническую деятельность. Несмотря на эти предупреждающие знаки, некоторые инвесторы изначально были привлечены ажиотажем вокруг монеты, что отражает более широкую тенденцию токенов, поддерживаемых знаменитостями, на крипторынке. KSA/USD: Pump.fun Широкий контекст Этот инцидент является частью тревожной тенденции, когда мошенники используют личности публичных фигур для продвижения мошеннических криптовалют. Подобные мошенничества ранее нацеливались на известных личностей, таких как Илон Маск и Дональд Трамп, что привело к значительным финансовым потерям для ничего не подозревающих инвесторов. Запуск мемкоина KSA следует за спорным взлетом и падением токена Libra Аргентины, который потерял 94% своей стоимости вскоре после его продвижения президентом Хавьером Милей. Такие инциденты подчеркивают волатильность и риски, связанные с инвестициями в мемкоины, особенно те, которые связаны с высокопрофильными одобрениями. Заключение По мере того как рынок криптовалют продолжает развиваться, необходимость бдительности инвесторов становится как никогда важной. Мошенничество с мемкоином KSA служит ярким напоминанием о потенциальных опасностях, скрывающихся в криптопространстве, особенно для тех, кто привлечен соблазном одобрения знаменитостей. Инвесторам рекомендуется проводить тщательную проверку и быть осторожными с любыми проектами, которые не обладают прозрачностью или официальной поддержкой. Источники Crypto Scam: Saudi Prince X Account Likely Compromised to Promote Meme Coin, CoinGape. Saudi Arabia crown prince impersonator launches fake ‘official’ coin, Crypto News. Saudi crown prince impersonators launch fake Saudi Arabia memecoin, Cointelegraph. Saudi Arabia Heir Bin Salman Impersonator Launches Coin, The Crypto Times. Hackers Impersonate Saudi Crown Prince to Promote Fake ‘Official’ Memecoins, Yahoo.
0 0.0 23от ToTo BugelmanНовичок.jpeg) Безопасность
Премьер-министр Бермудских островов выдан за другого в крупной афере с криптовалютой
Недавняя афера потрясла криптовалютное сообщество: мошенник, выдавая себя за премьер-министра Бермудских островов Дэвида Берта, продвигал мошеннический токен под названием "Национальная монета Бермуд". Этот инцидент подчеркивает растущую тенденцию мошенников использовать личности общественных деятелей для придания достоверности своим схемам, что приводит к значительным финансовым потерям для ничего не подозревающих инвесторов. Пост в социальных сетях с фейкового аккаунта, рекламирующего мошеннический токен Bermuda National Coin. На данный момент аккаунт удалён. Ключевые моменты Мошенник создал поддельный аккаунт в социальных сетях, выдавая себя за премьер-министра Бермудских островов, чтобы продвигать мошеннический токен. Афера привела к заявленным потерям до 1,2 миллиона долларов. Инцидент вызывает обеспокоенность по поводу процессов верификации на платформах социальных сетей. Развитие аферы Афера началась, когда мошенник создал поддельный аккаунт на платформе социальных сетей X, используя серую галочку верификации, обычно предназначенную для государственных чиновников. Этот аккаунт быстро набрал популярность, собрав больше подписчиков, чем реальный аккаунт премьер-министра Берта, который активен с 2014 года. Реальный счет премьер-министра Дэвида Берта изображен слева, а мошеннический счет, выдающий себя за Берта, изображен справа, несоответствия выделены: Премьер-министр Дэвид Берт 14 февраля премьер-министр Берт узнал о мошеннической деятельности, наслаждаясь ужином на День святого Валентина со своей женой. Он получил несколько звонков, предупреждающих его об афере, что побудило его принять меры. В посте на X он выразил обеспокоенность по поводу отсутствия контроля на платформе, задав вопрос, как мошенник получил серую галочку верификации. David Burt Последствия аферы Мошенническое продвижение Национальной монеты Бермуд привело к значительным финансовым потерям, по оценкам, жертвы потеряли до 1,2 миллиона долларов. Этот инцидент является частью более широкой тенденции криптовалютных афер, которые все чаще нацеливаются на людей, выдавая себя за известных личностей. Реакция После инцидента команда премьер-министра Берта работала над удалением поддельного аккаунта. Однако ущерб уже был нанесен, и многие люди стали жертвами аферы до того, как аккаунт был удален. Этот инцидент подчеркивает важность бдительности и тщательной проверки при взаимодействии с криптовалютными проектами. Как защитить себя от афер Чтобы избежать подобных афер, людям следует: Проверять информацию: Всегда проверяйте легитимность любого криптовалютного проекта и его одобрений. Быть осторожными в социальных сетях: Остерегайтесь аккаунтов, которые кажутся официальными, но не имеют надлежащей верификации. Образовываться: Будьте в курсе распространенных афер и последних тенденций на криптовалютном рынке. Источники Премьер-министр Бермудских островов выдан за мошенника, продвигающего мошеннический токен, menafn. Мошенник выдает себя за премьер-министра Бермудских островов, продвигает поддельный токен, Cointelegraph. Поддельный премьер, настоящая афера: мошенник использует "Национальную монету Бермуд" для обмана пользователей социальных сетей, Crypto News Australia.
0 0.0 21от ToTo BugelmanНовичок.jpeg.jpg) Безопасность
Разоблачение скандала LIBRA: Участие протокола KIP в спорной поддержке Милеи
В шокирующем повороте событий протокол KIP оказался замешанным в крахе криптовалюты LIBRA, поддерживаемой президентом Аргентины Хавьером Милеем. Токен, предназначенный для поддержки местного бизнеса, потерял в стоимости более 95% вскоре после запуска, что привело к массовым обвинениям в мошенничестве и неправомерных действиях. Ключевые моменты Протокол KIP участвовал в проекте LIBRA в качестве технического консультанта, но отрицает какую-либо вину. Поддержка президента Милея привела к быстрому росту стоимости LIBRA, за которым последовал катастрофический обвал. Инцидент вызвал призывы к расследованию и возможному импичменту президента Милея. Предыстория токена LIBRA Токен LIBRA был запущен с обещанием стимулировать экономику Аргентины за счет финансирования малого бизнеса. Президент Милей, известный своими либертарианскими взглядами, продвигал токен в социальных сетях, утверждая, что он привлечет инвестиции в страну. Однако стоимость токена взлетела до рыночной капитализации более чем в $4,5 миллиарда, а затем упала до примерно $232 миллионов в течение нескольких часов. Обвинения в мошенничестве После краха токена стало известно, что инсайдеры вывели около $107 миллионов, что вызвало подозрения в «rug pull» — обманной практике, при которой разработчики раздувают стоимость токена перед продажей своих активов. Аналитики отметили, что значительная часть предложения токена была сосредоточена в нескольких кошельках, что еще больше усилило опасения по поводу возможной манипуляции рынком. Защита протокола KIP Джулиан Пех, генеральный директор протокола KIP, заявил, что компания была лишь техническим консультантом, нанятым для помощи в проекте, и не создавала и не получала прибыль от токена LIBRA. Пех подчеркнул, что участие KIP Protocol ограничивалось распределением средств местным предприятиям и что они не контролировали рыночную активность токена. Несмотря на эти заявления, многие инвесторы остаются скептически настроенными и требуют большей прозрачности. Политические последствия Последствия скандала с LIBRA были серьезными: оппозиционные законодатели призывают к импичменту президента Милея. Критики утверждают, что его поддержка токена является злоупотреблением общественным доверием и нанесла ущерб международной репутации Аргентины. В ответ на общественное возмущение Милей распорядился провести расследование обстоятельств взлета и падения токена, поручив Управлению по борьбе с коррупцией оценить возможные неправомерные действия. Будущие последствия Инцидент с LIBRA вызвал серьезные опасения по поводу нормативной базы для криптовалют в Аргентине. Пока правительство расследует этот вопрос, существуют опасения, что могут быть введены более строгие правила, которые потенциально могут подавить инновации в развивающемся криптосекторе. Инвесторы требуют усиления защиты от мошеннических практик, подчеркивая необходимость большего надзора в быстро развивающемся рынке цифровых активов. По мере развития расследования последствия этого скандала могут изменить подход Аргентины к регулированию криптовалют и повлиять на доверие инвесторов к финансовой системе страны. Источники Протокол KIP раскрывает участие в поддерживаемом Хавьером Милеем проекте Libra, Cointelegraph. Президент Аргентины Хавьер Милей отзывает поддержку $LIBRA после вывода инсайдерами $107 миллионов | The Block, The Block. Президент Аргентины Милей сталкивается с импичментом из-за криптоскандала – Sri Lanka Guardian, Sri Lanka Guardian. Период трансформации для крипторынков: президент Аргентины поручает расследовать крах криптовалюты $LIBRA, связанный с протоколом KIP – Coin Trading, www.hpbl.co.in.
0 0.0 21от ToTo BugelmanНовичок.jpeg) Безопасность
Операция ФБР "Уровень Вверх" спасает жертв от крипто-мошенничества на сумму $285 миллионов
ФБР сообщило о значительном достижении в своей продолжающейся борьбе с мошенничеством в области криптовалют, сэкономив потенциальным жертвам около 285 миллионов долларов благодаря своей проактивной инициативе, Операции "Уровень Вверх". Эта операция успешно вмешалась в многочисленные случаи мошенничества, особенно нацеленные на романтические и "свинобойные" схемы, которые становятся все более распространенными в цифровую эпоху. Ключевые моменты Операция "Уровень Вверх" ФБР сэкономила около 285 миллионов долларов от потенциальных потерь в результате крипто-мошенничества. Более 4 300 человек были уведомлены о текущих мошенничествах, что предотвратило значительные финансовые потери. Инициатива подчеркивает растущую угрозу криптовалютных мошенничеств, в результате которых американцы потеряли более 5 миллиардов долларов только в 2023 году. Обзор Операции "Уровень Вверх" Запущенная в январе 2024 года, Операция "Уровень Вверх" направлена на выявление и уведомление лиц, которые находятся под угрозой стать жертвами криптовалютных мошенничеств. ФБР использует сложные методы для обращения к потенциальным жертвам, предоставляя своевременные предупреждения и рекомендации, чтобы помочь им избежать финансовой катастрофы. Операция была особенно эффективной в борьбе с мошенничествами, которые эксплуатируют эмоциональные уязвимости, такими как романтическое мошенничество, где мошенники строят доверие, прежде чем оказывать давление на жертв, чтобы они инвестировали в фальшивые криптовалютные платформы. Вмешательство ФБР было решающим в предотвращении принятия людьми необратимых финансовых решений, таких как инвестирование крупных сумм денег или продажа своих домов. Масштаб крипто-мошенничества Несмотря на успех Операции "Уровень Вверх", масштаб криптовалютного мошенничества остается тревожным. В 2023 году ФБР сообщило, что американцы потеряли более 5 миллиардов долларов в результате различных крипто-мошенничеств. Центр жалоб на интернет-преступления (IC3) задокументировал около 3,9 миллиарда долларов потерь, связанных с инвестиционным мошенничеством, при этом многие жертвы не сообщают о своих потерях, что предполагает, что фактические цифры могут быть значительно выше. Мошенничества часто нацелены на технически подкованных людей в возрасте от 30 до 60 лет, которые активно ищут инвестиционные возможности. Мошенники используют сложные тактики, включая создание фальшивых инвестиционных платформ, которые имитируют прибыль, чтобы ввести жертв в ложное чувство безопасности. Важность бдительности ФБР подчеркивает необходимость общественной бдительности перед лицом этих мошенничеств. Они призывают людей "Сделать паузу" — фраза, призывающая потенциальных жертв остановиться и оценить любую инвестиционную возможность, прежде чем действовать. Этот подход жизненно важен для распознавания ложного чувства срочности, которое мошенники часто создают, чтобы манипулировать своими целями. Заключение Операция "Уровень Вверх" ФБР представляет собой значительный шаг вперед в борьбе с криптовалютным мошенничеством. Спасая потенциальных жертв от потери миллионов, инициатива не только защищает людей, но и повышает осведомленность о опасностях крипто-мошенничеств. По мере того как цифровой ландшафт продолжает развиваться, постоянное образование и бдительность будут необходимы для защиты от этих сложных мошеннических схем. Источники ФБР сообщает о спасении жертв на 285 миллионов долларов от крипто-мошенничеств - PANews, PANews. ФБР сообщает о спасении жертв на 285 миллионов долларов от крипто-мошенничеств, MSN. ФБР спасает 285 миллионов долларов от крипто-мошенников в ходе годичной операции | Coinspeaker, Coinspeaker. ФБР спасло жертв на 285 миллионов долларов от крипто-мошенничеств: отчет, Crypto News.
0 0.0 21от ToTo BugelmanНовичок Безопасность
Coinbase нацеливается на Индию: стремится получить регуляторное одобрение для перезапуска
Глобальная криптовалютная биржа Coinbase делает стратегический шаг для повторного выхода на индийский рынок после сложного ухода более года назад. В настоящее время компания ведет переговоры с индийскими регуляторами, чтобы получить необходимые разрешения для своего повторного запуска, стремясь конкурировать с местными биржами и адаптировать свою стратегию на основе прошлых опытов. Ключевые моменты Coinbase планирует повторно запустить свою централизованную биржу в Индии после прекращения операций в 2023 году. Компания взаимодействует с индийскими регуляторами, включая Финансовую разведывательную службу (FIU), чтобы получить необходимые разрешения. Ожидается, что руководители посетят Индию в марте для дальнейших обсуждений по вопросам соблюдения нормативных требований. Стратегия повторного запуска включает партнерства с местными компаниями для улучшения выхода на рынок. Предыдущие проблемы Coinbase в Индии В 2022 году Coinbase запустила свои услуги в Индии, интегрировавшись с интерфейсом United Payments Interface (UPI). Однако биржа столкнулась с немедленными проблемами, когда Национальная платежная корпорация Индии (NPCI) отказалась признать ее операции из-за регуляторных проблем. Это привело к приостановке услуг всего через три дня после запуска. К сентябрю 2023 года Coinbase объявила о прекращении всех операций в Индии, ссылаясь на продолжающиеся регуляторные препятствия и отсутствие ясности в правовой базе, регулирующей криптовалюты в стране. Текущая регуляторная среда Индийское правительство пересматривает свою позицию по криптовалютам, под влиянием глобальных тенденций и регуляторных практик. Недавно секретарь по экономическим вопросам Аджай Сетх указал, что Индия пересматривает свой подход к цифровым активам, хотя значительное налоговое бремя в размере 30% на криптовалютные транзакции остается в силе. В июне 2024 года FIU нацелилась на несколько офшорных бирж, включая Binance, за предполагаемые нарушения местных правил по борьбе с отмыванием денег. Binance выполнила требования, заплатила штраф и возобновила операции в Индии после семимесячного перерыва. Будущие перспективы для Coinbase Ожидается, что руководители Coinbase посетят Индию в марте, чтобы встретиться с FIU и другими регуляторными органами. Компания стремится повторно запустить свою платформу централизованной биржи, которая будет включать более надежную стратегию и местные партнерства для навигации в сложной регуляторной среде. После получения необходимых разрешений Coinbase планирует продолжить свой повторный запуск, хотя сроки будут зависеть от завершения регуляторного процесса, который может продлиться до конца 2025 года. Несмотря на регуляторные проблемы, Индия продолжает лидировать в глобальном принятии криптовалют, сохраняя свою лидирующую позицию в Глобальном индексе принятия криптовалют Chainalysis в 2024 году. Это представляет значительную возможность для Coinbase, поскольку она стремится восстановить свое присутствие на одном из крупнейших и самых динамичных рынков цифровых активов в мире. Источники Coinbase Eyes India Comeback, Seeks Regulatory Green Light: Source - Decrypt, Decrypt.
0 0.0 19от DarshitaНовичок.jpeg) Безопасность
Крипто-мошенники используют поддельные сайты транзакций для кражи миллионов
В тревожной тенденции мошенники все чаще используют сайты имитации транзакций для кражи криптовалюты у ничего не подозревающих пользователей. Эти обманные платформы создают иллюзию успешных транзакций, заставляя жертв верить, что они получили средства, когда на самом деле никакого перевода не произошло. Этот сложный метод привел к значительным финансовым потерям, и, по сообщениям, жертвы потеряли сотни тысяч долларов. Ключевые выводы Мошенники создают фальшивые симуляторы транзакций, чтобы обмануть пользователей. Жертвы верят, что получили средства, что приводит к опустошению кошельков. Фишинговые атаки, связанные с криптовалютой, резко возросли, и потери достигли 494 миллионов долларов в 2024 году. Понимание имитации транзакций Имитация транзакций, также известная как спуфинг транзакций, включает создание ложного представления о криптовалютной транзакции. Мошенники используют различные методы, включая вредоносные веб-сайты, расширения для браузеров и мобильные приложения, чтобы манипулировать интерфейсами кошельков и генерировать фальшивые уведомления. Это заставляет жертв верить, что они успешно получили криптовалюту, в то время как на самом деле никакого перевода не произошло. Механика мошенничества Обманные интерфейсы: Мошенники изменяют отображение кошельков, чтобы показать несуществующие транзакции, обманывая пользователей, заставляя их думать, что они получили средства. Манипулированные уведомления: Генерируются фальшивые уведомления и истории транзакций, чтобы усилить иллюзию легитимности. Фишинговые техники: Пользователи часто заманиваются на подписание кажущихся безобидными транзакций, которые при выполнении полностью опустошают их кошельки. Рост фишинговых атак Рост имитации транзакций совпадает с увеличением фишинговых атак, нацеленных на пользователей криптовалюты. В 2024 году потери от фишинговых атак на кошельки взлетели до 494 миллионов долларов, что на 67% больше по сравнению с предыдущим годом. Также увеличилось количество пострадавших адресов, что подчеркивает растущую сложность этих мошенничеств. Предупреждающие знаки Чтобы защититься от этих мошенничеств, пользователи должны быть осведомлены о следующих предупреждающих знаках: Нереалистичные подтверждения депозитов: Будьте осторожны с платформами, которые обещают немедленные подтверждения без проверки блокчейна. Тактики давления: Мошенники часто создают срочность через ограниченные по времени предложения или ложные предупреждения о перегрузке сети. Отсутствие прозрачности: Легитимные платформы прозрачны в своей деятельности, в то время как мошеннические часто скрывают ключевые детали. Меры предосторожности Чтобы снизить риски, связанные с фальшивыми симуляторами транзакций, пользователи должны рассмотреть следующие стратегии: Проверяйте транзакции: Всегда дважды проверяйте детали транзакции, включая адреса получателей и суммы, перед подтверждением. Используйте надежные платформы: Придерживайтесь известных кошельков и бирж, которые прошли аудиты безопасности. Будьте в курсе: Обучайтесь распространенным мошенничествам и следите за обновлениями безопасности от надежных источников. Что делать, если вы стали жертвой Если вы подозреваете, что стали жертвой фальшивого симулятора транзакций, действуйте быстро: Уведомите платформу: Сообщите платформе, где произошло мошенничество. Документируйте доказательства: Сохраняйте записи всех доказательств, включая скриншоты и данные транзакций. Сообщите о мошенничестве: Информируйте соответствующие органы и рассмотрите возможность консультации с экспертом по блокчейн-форензике для получения помощи. По мере того как криптовалютный ландшафт продолжает развиваться, пользователи должны оставаться бдительными против этих сложных мошенничеств. Понимая тактики, используемые мошенниками, и внедряя меры предосторожности, люди могут лучше защитить свои активы в цифровом пространстве. Источники Как мошенники используют сайты имитации транзакций для кражи криптовалюты? — Новости TradingView, TradingView. Эта статья была написана с помощью ИИ для сбора информации из нескольких авторитетных источников. Содержание было проверено и отредактировано нашей редакционной командой для обеспечения точности и последовательности. Высказываемые мнения принадлежат автору и не обязательно отражают мнения EOS Support. Оригинальные источники сообщений указаны, когда это необходимо и в соответствии с требованиями. Эта статья предназначена только для информационных целей и не является финансовым советом.
0 0.0 26от BishopНовичок Безопасность
Срочное уведомление: Стабилизационный фонд Liquity советует пользователям закрыть позиции на фоне расследования
Пул стабильности Liquity выпустил срочное предупреждение для пользователей о закрытии своих позиций после выявления потенциальной проблемы в его пулах стабильности V2. Команда активно расследует этот вопрос, подчеркивая, что, хотя платформа остается работоспособной, всем пользователям рекомендуется проявлять осторожность. Источник: Liquity Ключевые моменты Команда Liquity расследует потенциальную проблему, затрагивающую пулы стабильности V2. Пользователям рекомендуется закрыть свои позиции в пулах стабильности в качестве меры предосторожности. Выводы стабильной монеты BOLD и залоговых активов остаются без изменений. Протокол продолжает функционировать нормально, без зарегистрированного воздействия на пользователей. Фон о Liquity Liquity — это децентрализованный кредитный протокол, построенный на блокчейне Ethereum, позволяющий пользователям занимать средства под залог ETH и стейкнутого ETH. Недавний запуск Liquity V2 представил новые функции, включая возможность для пользователей устанавливать предпочтительные процентные ставки при заимствовании. Это обновление было направлено на улучшение пользовательского опыта и предоставление большей гибкости в управлении займами. Текущая ситуация 12 февраля 2025 года команда Liquity объявила через социальные сети, что была проинформирована о потенциальной проблеме, затрагивающей пулы стабильности V2. В настоящее время они работают над подтверждением характера этой проблемы и изучением возможных решений. В своем сообщении команда заверила пользователей, что протокол функционирует как ожидалось и, по их сведениям, ни один из пользователей пока не пострадал. Рекомендации для пользователей В свете потенциальной проблемы команда Liquity настоятельно рекомендовала пользователям предпринять следующие действия: Закрыть позиции в пулах стабильности: Пользователи должны закрыть свои позиции в пулах стабильности Liquity V2, чтобы снизить любые риски, связанные с потенциальной проблемой. Вывести залоговые активы: Пользователи могут по-прежнему выводить свои залоговые активы без каких-либо сбоев. Следить за обновлениями: Оставаться в курсе, следя за официальными сообщениями от команды Liquity относительно расследования и любых дальнейших разработок. Заключение Предупреждение пула стабильности Liquity служит напоминанием о присущих рисках платформ децентрализованных финансов (DeFi). Хотя команда усердно работает над решением ситуации, пользователям рекомендуется проявлять осторожность и предпринимать проактивные меры для защиты своих инвестиций. По мере развития расследования дальнейшие обновления от команды Liquity будут иметь решающее значение для пользователей, ориентирующихся в этой неопределенной обстановке. Источники Пул стабильности Liquity призывает пользователей закрыть позиции после того, как команда раскрыла 'потенциальную проблему' | The Block, The Block.
0 0.0 28от ToTo BugelmanНовичок Безопасность
zkLend подвергся эксплойту Starknet на сумму $4,9 миллиона, предлагает хакеру вознаграждение
Децентрализованный кредитный протокол zkLend столкнулся с серьезной неудачей, потеряв примерно 4,9 миллиона долларов в результате недавней атаки на сети Starknet. В необычном шаге протокол предложил вознаграждение хакеру в надежде вернуть украденные средства до указанного срока. Ключевые моменты zkLend потерял 4,9 миллиона долларов из-за эксплойта Starknet. Протокол предложил хакеру 10% вознаграждение за возврат средств. Украденные средства были отмыты через Ethereum с использованием Railgun. Эксперты по безопасности предупреждают о возможном увеличении криптоатак в 2025 году. Детали эксплойта 12 февраля 2025 года zkLend стал целью сложной атаки, в результате которой было потеряно почти 5 миллионов долларов. По данным фирмы по безопасности блокчейна Cyvers, украденные средства были переведены на Ethereum и затем отмыты через Railgun. Однако из-за политики протокола средства были возвращены на исходный адрес Railgun, что подчеркивает потенциальный недостаток в процессе эксплойта. Источник: Cyvers Alerts В ответ на атаку zkLend публично признал действия хакера и предложил 10% вознаграждение, составляющее примерно 490 000 долларов, если оставшиеся средства будут возвращены до 14 февраля 2025 года. Протокол заявил: «Мы понимаем, что вы ответственны за сегодняшнюю атаку на zkLend. Вы можете оставить себе 10% средств в качестве вознаграждения белого хакера и вернуть оставшиеся 90%, или 3 300 ETH, если быть точным.» Источник: zkLend Меры безопасности и будущие последствия Команда zkLend в настоящее время сотрудничает с фирмами по безопасности и правоохранительными органами для решения ситуации. Они предупредили хакера, что если он не ответит до указанного срока, они предпримут дальнейшие шаги для отслеживания и преследования лица, ответственного за эксплойт. Несмотря на сообщенное снижение числа криптоатак на 44% в годовом исчислении в январе 2025 года, общая сумма украденного все еще превышала 73 миллиона долларов. Этот инцидент вызывает обеспокоенность среди экспертов по безопасности о возможности еще одного года значительной хакерской активности, особенно учитывая, что в 2024 году было украдено 2,3 миллиарда долларов в 165 инцидентах. Изменяющийся ландшафт криптоатак Интересно, что некоторые хакеры изменили свое мнение после кражи крупных сумм криптовалюты. В примечательном случае в мае 2024 года злоумышленник вернул 71 миллион долларов в токенах Ether после мошенничества с отравлением кошелька, которое привлекло значительное внимание СМИ. Этот инцидент иллюстрирует непредсказуемый характер криптоэксплойтов и возможность восстановления в некоторых случаях. Превентивные меры Для борьбы с растущей волной криптоатак фирмы по безопасности блокчейна, такие как Cyvers, исследуют инновационные решения. Один из перспективных подходов — валидация транзакций вне цепи, которая может потенциально предотвратить до 99% криптоатак, моделируя и проверяя транзакции в безопасной внецепной среде. Эта проактивная стратегия направлена на укрепление безопасности платформ децентрализованных финансов (DeFi) и защиту пользователей от будущих эксплойтов. По мере того как криптовалютный ландшафт продолжает развиваться, инцидент с zkLend служит ярким напоминанием о уязвимостях, существующих в децентрализованных протоколах, и продолжающейся борьбе между мерами безопасности и злоумышленниками в сфере цифровой валюты. Источники zkLend теряет 4,9 млн долларов в результате эксплойта Starknet, предлагает вознаграждение хакеру, Cointelegraph.
0 0.0 22от ToTo BugelmanНовичок Безопасность
Four.Meme Платформа эксплуатирована: потеряно $183K в инциденте с BNB Chain
Платформа запуска мемкойнов на базе BNB Chain, Four.Meme, недавно стала жертвой значительного нарушения безопасности, что привело к потере цифровых активов на сумму около $183,000. Инцидент, произошедший 11 февраля 2025 года, вызвал обеспокоенность по поводу безопасности платформ мемкойнов и более широких последствий для индустрии криптовалют. Ключевые моменты Four.Meme приостановила создание новых пулов ликвидности после эксплойта. Платформа заверила пользователей, что внутренние средства остаются в безопасности и не пострадали. Инцидент подчеркивает продолжающиеся проблемы с безопасностью в пространстве криптовалют. Обзор эксплойта Four.Meme объявила через социальные сети, что подверглась злонамеренной атаке, что побудило команду немедленно принять меры для решения ситуации. По данным фирмы по безопасности блокчейна Peckshield, эксплойт был нацелен на растущую ликвидность в мем-токенах, которые приобрели популярность в последние месяцы. Источник: Four.Meme Несмотря на нарушение, Four.Meme заверила своих пользователей, что их внутренние средства в безопасности. Однако потеря $183,000 является ярким напоминанием о существующих уязвимостях в экосистеме криптовалют. Источник: PeckShieldAlert Состояние безопасности криптовалют Инцидент с Four.Meme является частью более широкой тенденции в индустрии криптовалют, где взломы и эксплойты продолжают подрывать доверие среди пользователей и инвесторов. Хотя в январе 2025 года количество взломов криптовалют сократилось на 44% по сравнению с предыдущим годом, общая сумма украденного все еще превышала $73 миллиона. В 2024 году хакеры украли ошеломляющие $2,3 миллиарда в 165 инцидентах, что на 40% больше по сравнению с предыдущим годом. Потеря средств на каждый вектор атаки. Источник: Cyvers Недавняя популярность Four.Meme Four.Meme привлекла значительное внимание после быстрого роста и падения своего токена Test (TST). Токен TST достиг пиковой рыночной капитализации в $489 миллионов 9 февраля 2025 года, прежде чем упасть более чем на 50% до текущей оценки в $215 миллионов. Эта волатильность была усугублена продвижением со стороны инфлюенсеров и кратким упоминанием в обучающем видео BNB Chain, которое не было предназначено в качестве одобрения. Всплеск популярности TST привел к обсуждениям о процессе листинга токенов на Binance, при этом соучредитель Чанпэн Чжао признал, что система имеет недостатки, которые могут привести к плохой производительности вскоре после листинга. Это побудило Binance пересмотреть свои критерии для листинга токенов, сосредоточив внимание на потенциальной рентабельности инвестиций, инновациях и рыночной производительности. TST/USD, рыночная капитализация, график за все время. Источник: CoinMarketCap Заключение Эксплойт Four.Meme служит критическим напоминанием о продолжающихся проблемах с безопасностью, с которыми сталкивается индустрия криптовалют. По мере роста популярности мемкойнов растет и риск злонамеренных атак. Пользователям рекомендуется оставаться бдительными и уделять приоритетное внимание безопасности при взаимодействии с криптовалютными платформами. Инцидент подчеркивает необходимость усиления мер безопасности и прозрачности в криптопространстве для укрепления доверия и защиты инвесторов. Источники Платформа мемкойнов BNB Chain Four.Meme подверглась эксплойту на $183K, Cointelegraph. Платформа мемкойнов BNB Chain Four.Meme подверглась эксплойту на $183K, StartupNews.fyi.
0 0.0 27от ToTo BugelmanНовичок.png) Безопасность
Осторожно: Обнаружены фишинговые ссылки на страницах мемкойнов Центральноафриканской Республики
На нескольких агрегаторах данных о криптовалютах были обнаружены фишинговые ссылки, связанные с противоречивой мемкойном Центральноафриканской Республики (ЦАР). Это тревожное открытие вызывает серьезные опасения у инвесторов, которые могут неосознанно нажать на вредоносные ссылки, исследуя токен, который изначально был продвигаем президентом страны как средство поддержки национального развития. Ключевые выводы Фишинговые ссылки были обнаружены на различных платформах, связанных с мемкойном ЦАР. Официальный аккаунт X президента ЦАР Фостена-Арканжа Туадера был приостановлен, а сайт проекта в настоящее время не работает. Эксперты по кибербезопасности предупреждают, что криптоагрегаторы, управляемые сообществом, представляют собой угрозу безопасности из-за их политики открытых модификаций. Обнаружены фишинговые ссылки Эксперты по кибербезопасности сообщили, что несколько агрегаторов данных о криптовалютах, включая CoinGecko, перенаправляли пользователей на фишинговые сайты. Мемкойн ЦАР привлек внимание после того, как официальный аккаунт X президента Туадера заявил, что правительство запустило экспериментальный токен, направленный на объединение людей и поддержку национального развития. Однако группа проекта в Telegram, на которую была ссылка с крупных поставщиков данных, содержала вредоносные ссылки. После предупреждения от Scam Sniffer, CoinGecko оперативно удалил ссылку на Telegram. Вредоносная группа в Telegram Группа в Telegram, связанная с мемкойном ЦАР, созданная 3 февраля, насчитывает около 2000 подписчиков. Изначально молчаливая, группа опубликовала расплывчатое сообщение 5 февраля, заявив: "скоро". Scam Sniffer выявил поддельного бота "Safeguard" в группе, который является известным фишинговым инструментом. Это не первый случай, когда такие мошеннические боты нацеливаются на пользователей криптовалют в Telegram. Широкие фишинговые схемы Фишинговые схемы, связанные с мемкойном ЦАР, выходят за пределы Telegram. Подозрительная ссылка была обнаружена на торговой платформе GMGNAI, которая перенаправляла пользователей на страницу Linktree вместо официального сайта. Эта страница включала предполагаемую трансляцию на видеоплатформе Kick, но перенаправляла пользователей на поддельную страницу CAPTCHA, которая выполняла вредоносный код. Риски безопасности в агрегаторах, управляемых сообществом Многие агрегаторы данных о криптовалютах позволяют членам сообщества изменять информацию о токенах, что может привести к уязвимостям безопасности. Эта политика открытых модификаций означает, что сущность, запустившая токен, не всегда может быть ответственна за информацию, отображаемую в сети. Как отметил Fun, основатель Scam Sniffer, риски безопасности зависят от процесса проверки на этих платформах. Ссылки могут быть изменены после прохождения первоначальных проверок, что затрудняет инвесторам различение легитимной информации от вредоносного контента. Растущий скептицизм Объявление о мемкойне ЦАР, опубликованное с проверенного аккаунта президента, вызвало скептицизм относительно его легитимности. Некоторые отчеты предполагают, что продвижение токена могло включать сгенерированный ИИ дипфейк. Этот скептицизм усугубляется появлением других сомнительных аккаунтов, утверждающих, что они связаны с видными африканскими лидерами, что еще больше запутывает ситуацию вокруг мемкойна ЦАР. По мере того как криптовалютный ландшафт продолжает развиваться, инвесторам настоятельно рекомендуется проявлять осторожность и проводить тщательные исследования перед взаимодействием с новыми токенами, особенно теми, которые связаны с известными фигурами или правительствами. Недавние фишинговые инциденты служат ярким напоминанием о потенциальных опасностях, скрывающихся в криптопространстве, подчеркивая необходимость бдительности и осведомленности о безопасности среди инвесторов. Источники Информационные страницы мемкойна Центральноафриканской Республики 'CAR' заражены фишинговыми ссылками, Cointelegraph. Эта статья была написана с помощью ИИ для сбора информации из нескольких авторитетных источников. Содержание было проверено и отредактировано нашей редакционной командой для обеспечения точности и последовательности. Высказываемые мнения принадлежат автору и не обязательно отражают мнения EOS Support. Оригинальные источники сообщений указаны, когда это необходимо и в соответствии с требованиями. Эта статья предназначена только для информационных целей и не является финансовым советом.
0 0.0 26от BishopНовичок Безопасность
Объявление о подозрительном видео вызывает споры вокруг новой мемкойн Центральноафриканской Республики
Центральноафриканская Республика (ЦАР) недавно запустила новую мемкойн, заявив об этом как об инициативе по стимулированию национального развития. Однако скептицизм окружает это объявление, особенно из-за видео с участием президента Фаустина-Арканжа Туадера, которое было отмечено как подозрительное детекторами глубоких фейков на основе ИИ. Ключевые моменты Мемкойн ЦАР достиг рыночной капитализации в 530 миллионов долларов вскоре после запуска. Видео с объявлением президента Туадера вызвало обеспокоенность по поводу его подлинности. Легитимность мемкойна ставится под сомнение, предполагается возможный взлом. Запуск Мемкойна 9 февраля 2025 года президент Туадера объявил о запуске официального мемкойна ЦАР через пост на X (ранее Twitter). Он описал инициативу как «эксперимент», направленный на повышение международного присутствия страны и поддержку национального развития. Мемкойн был запущен на платформе Pump.fun на базе Solana и быстро набрал популярность, достигнув рыночной капитализации примерно в 530 миллионов долларов. Озабоченность по поводу подлинности видео Несмотря на первоначальное волнение, объявление встретило скептицизм. По крайней мере, два инструмента для обнаружения глубоких фейков на основе ИИ отметили видео с президентом Туадера как подозрительное. Один из инструментов указал на 82% вероятность того, что видео было манипулировано, что вызвало тревогу по поводу подлинности объявления. Результаты обнаружения: Deepware: Отмечено как подозрительное. Avatrify: Проблем не обнаружено. Вопросы о легитимности Скептики подняли дополнительные вопросы относительно легитимности мемкойна. Некоторые считают, что объявление могло быть результатом сложного взлома официального аккаунта президента. Примечательно, что домен для мемкойна был зарегистрирован всего за три дня до объявления, что вызвало спекуляции о мотивах запуска. Озабоченность, высказанная экспертами: Процесс регистрации домена мемкойна выглядел непрофессионально. Объявление было сделано в полночь по местному времени, что некоторые считают необычным. Твит был только на английском языке, несмотря на то, что французский является официальным языком ЦАР. Приостановленные аккаунты и текущие проблемы Добавляя к противоречиям, официальный аккаунт X, посвященный мемкойну, @Carmeme_news, был приостановлен. Президент Туадера заявил, что он работает с X над восстановлением аккаунта. Этот инцидент следует за серией взломов, нацеленных на официальные аккаунты общественных деятелей и организаций, что еще больше усложняет ситуацию. Токеномика и распределение Токеномика мемкойна ЦАР также подверглась критике. Согласно данным DexScreener, распределение токена кажется сконцентрированным, значительные доли находятся в нескольких кошельках. Примечательно, что 33,31% от общего объема находится в одном кошельке, в то время как 25% - в другом. Однако обещанное выделение для ликвидности еще не добавлено в пул ликвидности. Распределение токенов: 33,31%: Один кошелек 25%: Другой кошелек 9,81%: Третий кошелек 8,39%: Четвертый кошелек Заключение Запуск мемкойна Центральноафриканской Республики вызвал значительные противоречия, с вопросами о подлинности объявления и легитимности самого токена. По мере развития ситуации ожидается дальнейшее внимание как со стороны криптосообщества, так и регулирующих органов. Предыдущие попытки ЦАР интегрировать криптовалюту в свою экономику, включая принятие биткойна в качестве законного платежного средства, добавляют еще один уровень сложности к этой развивающейся истории. Источники Центральноафриканская Республика: видео отмечено как 'подозрительное', токен достигает $527M, Cointelegraph.
0 0.0 29от ToTo BugelmanНовичок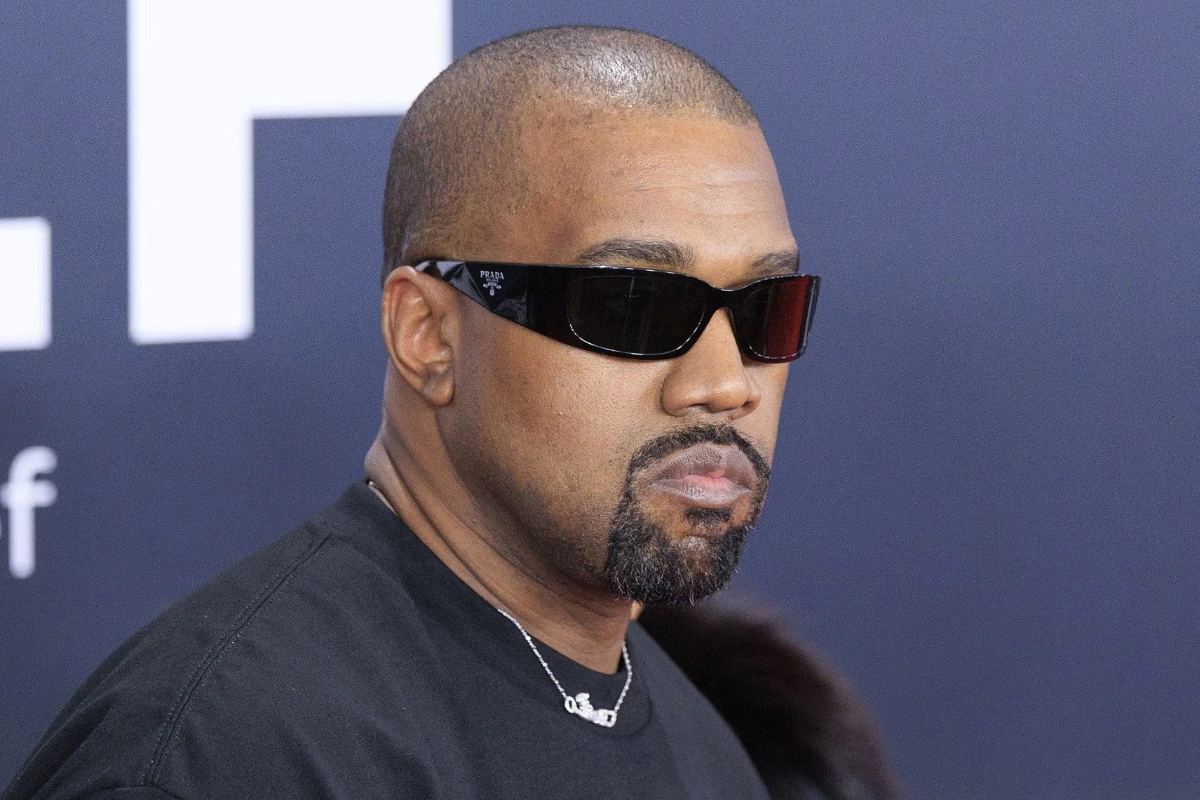 Безопасность
Канье Уэст отклонил предложение о продвижении криптовалютного мошенничества на сумму 2 миллиона долларов
В неожиданном повороте событий Канье Уэст, теперь известный как Йе, публично отклонил выгодное предложение в размере 2 миллионов долларов за продвижение криптовалютного проекта, который был назван мошенничеством. Это решение подчеркивает продолжающиеся проблемы в криптовалютной сфере, где мошенничества и мошеннические схемы становятся все более распространенными. Ключевые моменты Канье Уэст отклонил предложение в размере 2 миллионов долларов за продвижение криптопроекта. Проект был идентифицирован как мошенничество различными источниками. Решение Йе отражает растущее осознание рисков, связанных с продвижением криптовалют. Предложение и его отклонение Недавно Йе был предложен проект по поддержке криптовалюты, который обещал значительные доходы. Предложение в размере 2 миллионов долларов было заманчивым, особенно учитывая влияние артиста в индустрии развлечений. Однако после дальнейшего расследования стало ясно, что проект не является легитимным. Команда Йе провела должную проверку и обнаружила, что рассматриваемая криптовалюта была отмечена несколькими надзорными организациями как мошенничество. Это побудило артиста отклонить предложение, подчеркивая его приверженность честности и подлинности в своих рекомендациях. Источник: Йе/Канье Уэст Криптовалютный ландшафт Криптовалютный рынок был омрачен многочисленными мошенничествами и мошенническими действиями, что привело к значительным финансовым потерям для инвесторов. Вот некоторые ключевые моменты относительно текущего состояния криптовалютного ландшафта: Увеличение мошенничеств: Отчеты указывают на рост мошенничеств, многие проекты обещают нереалистичные доходы. Регуляторный контроль: Правительства и регулирующие органы усиливают контроль за криптовалютными проектами для защиты инвесторов. Общественное осознание: Растет осознание среди знаменитостей и влиятельных лиц о рисках продвижения сомнительных проектов. Влияние и ответственность Йе Как видная фигура в музыкальной и модной индустриях, решения Йе имеют вес. Его отказ от продвижения мошенничества служит напоминанием другим влиятельным лицам о важности проверки проектов перед их поддержкой. Потенциал финансовой выгоды должен быть сбалансирован с этическими соображениями и ответственностью за защиту фанатов и подписчиков от мошенничеств. Источники Канье Уэст утверждает, что отклонил предложение на 2 миллиона долларов за продвижение криптовалютного мошенничества, Cointelegraph.
0 0.0 21от ToTo BugelmanНовичок Безопасность
Пользователи Phantom Wallet под угрозой: фишинговые атаки с поддельными обновлениями
Фишинговые атакующие все чаще нацеливаются на пользователей кошелька Phantom, популярного криптокошелька на базе Solana, используя обманные тактики, имитирующие легитимные запросы на обновление. Эта тревожная тенденция вызвала обеспокоенность среди пользователей, так как мошенники пытаются украсть приватные ключи через поддельные всплывающие окна. Ключевые моменты Мошенники используют поддельные всплывающие окна обновлений, чтобы обмануть пользователей кошелька Phantom. Жертвы могут неосознанно предоставить свои сид-фразы, предоставляя мошенникам доступ к своим кошелькам. Пользователям рекомендуется проверять URL-адреса и следить за поведением браузера, чтобы выявлять фишинговые попытки. Суть атаки Фишинговая атака включает в себя подключение мошенников к реальным кошелькам Phantom и представление пользователям поддельного запроса на подпись «обновления расширения». Если пользователи одобряют этот запрос, их затем просят ввести свою сид-фразу. Эта критическая информация, если она предоставлена, позволяет мошенникам получить полный доступ к кошельку, потенциально опустошая его. Поддельные запросы подписи расширения обновления на Phantom. Источник: Scam Sniffer В конце января Scam Sniffer, платформа для обнаружения мошенничества в web3, предупредила пользователей Phantom о подобных всплывающих окнах на вредоносных веб-сайтах, которые очень похожи на интерфейс Phantom. Эти всплывающие окна направлены на обман пользователей, чтобы они ввели свои сид-фразы кошелька под видом запроса на подключение. Всплывающие окна на вредоносных веб-сайтах. Источник: Scam Sniffer Идентификация вредоносных всплывающих окон Чтобы помочь пользователям защитить себя, Scam Sniffer предоставил несколько советов по идентификации вредоносных всплывающих окон: Функциональность правой кнопки мыши: Настоящие всплывающие окна Phantom позволяют использовать правую кнопку мыши, в то время как фишинговые страницы обычно блокируют это действие. Проверка URL: Подлинные всплывающие окна Phantom будут включать «chrome-extension» в URL, что мошеннические страницы не могут воспроизвести. Поведение окна: Настоящие всплывающие окна Phantom ведут себя как системные окна, позволяя пользователям минимизировать, максимизировать и изменять их размер. В отличие от этого, поддельные всплывающие окна ограничены в пределах вкладки браузера. Растущая популярность кошелька Phantom Несмотря на угрозы фишинга, использование кошелька Phantom продолжает расти, чему способствует растущая популярность мемекойнов на базе Solana. Недавние отчеты показывают, что 24-часовой доход Phantom от комиссий достиг примерно $470,000, превысив доход Coinbase Wallet. 19 января дневной доход Phantom достиг рекордного уровня в $3.6 миллиона. Phantom также сообщил о значительном росте числа пользователей, заявив о более чем 10 миллионах активных пользователей в месяц и более 850 миллионов общих транзакций в 2024 году. 6 февраля платформа расширила свои предложения, запустив поддержку мультивалютности для 16 различных валют. Последние события и финансирование В январе Phantom объявил об успешном раунде финансирования серии C, собрав $150 миллионов под руководством ведущих венчурных компаний Sequoia Capital и Paradigm. Этот раунд финансирования оценил компанию в впечатляющие $3 миллиарда. Кроме того, Phantom недавно развеял слухи о возможном аирдропе токенов, уточнив, что в настоящее время это не планируется. Заключение По мере развития криптовалютного ландшафта, тактики, используемые мошенниками, также эволюционируют. Пользователи кошелька Phantom должны оставаться бдительными в отношении фишинговых попыток, обеспечивая проверку запросов и защиту своей конфиденциальной информации. С ростом популярности Phantom необходимость повышения осведомленности о безопасности становится более критичной, чем когда-либо. Источники Фишинговые атакующие нацеливаются на пользователей кошелька Phantom с поддельными всплывающими окнами обновлений, Cointelegraph.
0 0.0 24от ToTo BugelmanНовичок Безопасность
Юридическая битва: юридическая фирма требует от Pump.fun удалить более 200 мемекоинов
Платформа для создания мемкоинов на базе Solana Pump.fun сталкивается с юридическими действиями со стороны Burwick Law и Wolf Popper, которые выдали письмо с требованием прекратить и отказаться от более чем 200 токенов, которые, как утверждается, нарушают их интеллектуальную собственность. Юридические фирмы утверждают, что эти токены были созданы с использованием их имен, логотипов и даже имен их сотрудников, что вызывает серьезные опасения по поводу неправомерного использования их бренда. Ключевые моменты Burwick Law и Wolf Popper отправили письмо с требованием прекратить и отказаться от Pump.fun. В письме содержится требование удалить более 200 мемкоинов, которые, как утверждается, используют интеллектуальную собственность фирм. Юридические фирмы утверждают, что эти токены используются для запугивания клиентов и срыва текущих судебных разбирательств. Против Pump.fun подан коллективный иск, обвиняющий в нарушении Закона о ценных бумагах. Предыстория дела 5 февраля Burwick Law объявила через социальные сети, что они вместе с Wolf Popper предприняли юридические действия против Pump.fun. Письмо с требованием прекратить и отказаться от действий конкретно нацелено на такие токены, как "Dog Shit Going NoWhere (DOGSHIT2)", которые, как утверждается, имитировали юридические фирмы через несанкционированное использование их логотипов и имен. Макс Бурвик, управляющий партнер в Burwick Law, заявил, что с момента подачи коллективного иска на прошлой неделе пользователи Pump.fun создали более 200 токенов, нарушающих их интеллектуальную собственность. Эта ситуация вызвала тревогу по поводу потенциальных финансовых и юридических рисков для общественности. Обвинения против Pump.fun Письмо с требованием прекратить и отказаться от действий содержит несколько серьезных обвинений против Pump.fun: Несанкционированное использование ИС: Вопросные токены использовали имена и логотипы Burwick Law и Wolf Popper без разрешения. Тактика запугивания: Юридические фирмы утверждают, что некоторые токены имитируют их клиентов, что, по их мнению, является попыткой запугать их и вмешаться в текущие судебные разбирательства. Технические возможности: Burwick Law утверждает, что Pump.fun имеет технические средства для удаления этих нарушающих токенов, но не сделал этого. Юридические последствия Юридическая битва обострилась, когда Burwick Law и Wolf Popper подали предложенный коллективный иск 30 января. Иск утверждает, что каждый токен, созданный Pump.fun, является незарегистрированной ценной бумагой, от которой платформа якобы получила почти 500 миллионов долларов в виде сборов. Иск требует: Аннулирование всех покупок токенов. Денежные убытки для пострадавших инвесторов. Покрытие судебных издержек. Влияние на рынок Споры вокруг Pump.fun совпали с ростом его использования, который недавно достиг рекордного уровня в 3,3 миллиарда долларов в недельном объеме торгов. Этот всплеск был обусловлен запуском различных мемкоинов, включая те, которые связаны с семьей Трампа, которые привлекли значительное внимание инвесторов. Заключение По мере развития судебных разбирательств последствия для Pump.fun и более широкого рынка мемкоинов остаются неясными. Дело подчеркивает продолжающиеся проблемы с правами интеллектуальной собственности в быстро развивающемся мире криптовалют и блокчейн-технологий. Заинтересованные стороны в криптопространстве будут внимательно следить за развитием этой ситуации, особенно в отношении юридических прецедентов, которые она может установить для будущих дел, связанных с цифровыми активами. Источники Юридическая фирма требует от Pump.fun удалить более 200 мемкоинов, использующих ее ИС, Cointelegraph.
0 0.0 20от ToTo BugelmanНовичок Безопасность
Аккаунт Jupiter DEX взломан, трейдеры потеряли миллионы
В шокирующем повороте событий, агрегатор децентрализованных бирж (DEX) на базе Solana, Jupiter, столкнулся с серьезной утечкой безопасности, когда его аккаунт в X был взломан. Инцидент привел к продвижению мошеннической мемкойн $MEOW, что привело к значительным финансовым потерям для трейдеров в течение нескольких минут. Источник: Jupiter Mobile Ключевые моменты Аккаунт Jupiter в X был скомпрометирован, продвигая фальшивые мемкойны. Сообщается, что трейдеры потеряли миллионы долларов из-за мошенничества. Инцидент вызывает серьезные опасения по поводу безопасности в криптопространстве. Как развивался взлом 5 февраля 2025 года основной аккаунт Jupiter на платформе социальных сетей X был взломан, и злоумышленник использовал аккаунт для продвижения фальшивой мемкойн под названием $MEOW. Этот токен, казалось, был назван в честь одного из соучредителей Jupiter, Meow, что добавило уровень обмана в мошенничество. Посты хакера быстро распространились по платформе, вводя трейдеров в заблуждение относительно легитимности токена. Многие пользователи сообщили, что потеряли свои токены Solana в результате взлома, некоторые утверждали, что их потери составили миллионы долларов всего за несколько минут. Немедленная реакция В ответ на утечку Jupiter Mobile выпустила предупреждение для своих пользователей, советуя им не нажимать на подозрительные ссылки. Несмотря на эти усилия, хакер продолжал публиковать информацию о другом сомнительном токене, $DCOIN, что еще больше усложнило ситуацию. Команда Jupiter в настоящее время работает над восстановлением контроля над своим скомпрометированным аккаунтом, но по последним данным, аккаунт остается под контролем хакера. Это вызвало широкую критику со стороны криптосообщества, особенно в отношении мер безопасности, применяемых на платформах, обрабатывающих значительные объемы ликвидности. Реакция сообщества Инцидент вызвал возмущение среди трейдеров и инвесторов. В частности, известный криптоинвестор по имени Beanie выразил недоумение по поводу того, как платформа, управляющая миллиардами ликвидности, могла не обеспечить безопасность своих аккаунтов в социальных сетях. Это мнение отражает растущую озабоченность в криптосообществе по поводу уязвимостей, существующих на платформах децентрализованных финансов (DeFi). Последствия для криптопространства Этот взлом служит ярким напоминанием о потенциальных рисках, связанных с торговлей на крипторынке. По мере того как децентрализованные биржи продолжают набирать популярность, необходимость в надежных мерах безопасности становится все более критичной. Взлом Jupiter подчеркивает важность бдительности среди трейдеров и необходимость для платформ внедрять более строгие протоколы безопасности для защиты своих пользователей. По мере развития ситуации остается неясным, как Jupiter будет решать последствия этого инцидента и какие меры будут предприняты для предотвращения подобных случаев в будущем. Криптосообщество внимательно следит за развитием событий, надеясь на быстрое разрешение и улучшение стандартов безопасности во всех направлениях. Источники Solana’s Jupiter DEX Hacked! Traders Lose Millions in Scam, Coinpedia. Solana DEX aggregator Jupiter’s X account hacked, promotes fake memecoin | The Block, The Block.
0 0.0 22от ToTo BugelmanНовичок Безопасность
Украинский криптопроект, обещающий 1045% прибыли, признан ненадежным
В значительном шаге Национальная комиссия по ценным бумагам и фондовому рынку Украины (НКЦБФР) добавила криптопроект с поразительной годовой доходностью в 1045% в свой список ненадежных инвестиционных схем. Это решение отражает растущие опасения по поводу безопасности и легитимности некоторых криптовалютных предприятий, действующих в стране. Ключевые моменты НКЦБФР выявила девять инвестиционных проектов как ненадежные, включая те, которые связаны с криптовалютой и майнингом. Проект Forhbw принимает депозиты от $150 до $10,000, обещая ежедневные доходы. CryptoKeying предлагает контракты на майнинг с высокими ежедневными доходами и реферальными бонусами. Trust Capital утверждает, что является криптовалютным инвестиционным фондом с необычайной годовой доходностью. НКЦБФР предупреждает инвесторов о рисках, связанных с нерегулируемыми компаниями в Украине. Обзор ненадежных проектов Недавнее объявление НКЦБФР включало несколько проектов, которые вызвали тревогу у регуляторов. Ниже приведены некоторые из заметных проектов, включенных в список: Forhbw: Принимает депозиты от $150 до $10,000, обещая ежедневный доход. CryptoKeying: Продает контракты на майнинг с 30-дневным соглашением по цене $28,000, утверждая, что ежедневный доход составляет $526.4. AvangardBroker: Продвигает собственное программное обеспечение, якобы основанное на искусственном интеллекте, с упрощенными процессами криптовалютных транзакций. Trust Capital: Позиционирует себя как криптовалютный инвестиционный фонд, утверждая, что годовая доходность превышает 1045% в 2024 году. Другие проекты: Дополнительные имена в списке включают Industrial Trading, Buleto, AI Auto Sale и GenesisFX. Регуляторные опасения НКЦБФР вновь подчеркнула важность осторожности при инвестировании в компании, которые работают без регуляторного надзора в Украине. Список комиссии теперь содержит 401 запись, что подчеркивает растущее количество сомнительных инвестиционных схем. Это предупреждение последовало за предыдущими действиями НКЦБФР, которые включали добавление криптопроектов, предлагающих бонусы за регистрацию, в список подозрительных действий. Национальный банк Украины также активно занимается решением проблем незаконных кредитных практик, связанных с криптовалютными услугами. Заключение Включение криптопроекта с обещанной доходностью в 1045% в список ненадежных НКЦБФР служит ярким напоминанием для инвесторов о необходимости проведения тщательных исследований и проявления осторожности. По мере того как криптовалютный ландшафт продолжает развиваться, регуляторные органы усиливают усилия по защите инвесторов от потенциальных мошенничеств и мошеннических схем. Инвесторам рекомендуется оставаться бдительными и информированными о рисках, связанных с нерегулируемыми инвестиционными возможностями в криптопространстве. Источники В Украине криптопроект «с годовой доходностью 1045%» включили в список ненадежных, ForkLog.
0 0.0 26от ToTo BugelmanНовичок Безопасность
Предупреждение о вредоносном ПО: в комплектах для разработки приложений обнаружена угроза кражи криптовалют
Недавние исследования Kaspersky Labs выявили значительную угрозу безопасности в виде вредоносного ПО, крадущего криптовалюту, встроенного в комплекты для разработки программного обеспечения для приложений Android и iOS. Это вредоносное ПО, известное как SparkCat, способно сканировать изображения пользователей для извлечения чувствительных фраз восстановления криптокошельков, что представляет серьезную угрозу для финансовой безопасности пользователей. Ключевые моменты Тип вредоносного ПО: SparkCat, вредоносное ПО, крадущее криптовалюту, нацелено на приложения Android и iOS. Функциональность: Использует оптическое распознавание символов (OCR) для сканирования изображений на наличие фраз восстановления криптокошельков. Метод заражения: Вредоносное ПО маскируется под аналитический модуль в легитимных и поддельных приложениях. Распространенность: Около 242 000 загрузок с момента активации в марте, в основном затрагивает пользователей в Европе и Азии. Анонимность разработчика: Происхождение вредоносного ПО остается неясным, с возможными связями с разработчиками, говорящими на китайском языке. Обзор вредоносного ПО Аналитики Kaspersky Сергей Пузан и Дмитрий Калинин сообщили, что вредоносное ПО SparkCat заражает устройства через вредоносные комплекты для разработки программного обеспечения. После установки оно использует технологию OCR для поиска изображений, содержащих определенные ключевые слова, связанные с фразами восстановления криптокошельков. Эта возможность позволяет злоумышленникам получить полный контроль над кошельками жертв, что может привести к краже средств. Как работает вредоносное ПО Заражение: Вредоносное ПО интегрируется в комплекты для создания приложений, которые используются для разработки приложений как для Google Play Store, так и для Apple App Store. Процесс сканирования: SparkCat сканирует галерею изображений устройства на наличие фраз восстановления с помощью OCR, который может извлекать текст из изображений. Кража данных: Помимо фраз восстановления, вредоносное ПО также может получить доступ к другим личным данным, включая сообщения и пароли, хранящиеся в скриншотах. Рекомендации для пользователей Kaspersky советует пользователям принять следующие меры предосторожности, чтобы защитить себя от этого вредоносного ПО: Избегайте хранения чувствительной информации: Не храните фразы восстановления или пароли в скриншотах или галерее телефона. Используйте менеджеры паролей: Храните чувствительную информацию безопасно, используя надежный менеджер паролей. Удалите подозрительные приложения: Удалите любые приложения, которые кажутся подозрительными или были отмечены как зараженные. Распространение и влияние вредоносного ПО Вредоносное ПО SparkCat было обнаружено в многочисленных приложениях в обоих магазинах приложений, с функциями, которые затрудняют его обнаружение. Оно использует язык программирования Rust, который редко используется в мобильных приложениях, и применяет методы обфускации для уклонения от анализа. Отчет Kaspersky указывает, что вредоносное ПО было загружено примерно 242 000 раз с момента его появления, с акцентом на пользователей в Европе и Азии. Точный метод интеграции вредоносного ПО в эти приложения остается неопределенным, вызывая опасения по поводу уязвимостей цепочки поставок в разработке приложений. Пользователь, ставший жертвой вредоносного ПО, оставил отзыв в Google на странице приложений. Источник: Kaspersky Labs Заключение Обнаружение вредоносного ПО SparkCat подчеркивает продолжающиеся риски, связанные с мобильными приложениями, и важность кибербезопасности в цифровую эпоху. Пользователям настоятельно рекомендуется оставаться бдительными и применять лучшие практики для защиты своей личной и финансовой информации от потенциальных угроз. Поскольку ландшафт киберугроз продолжает развиваться, информированность и проактивность являются ключевыми для поддержания безопасности в все более взаимосвязанном мире мобильных технологий. Источники Вредоносное ПО, крадущее криптовалюту, обнаружено в комплектах для создания приложений Android и iOS: Kaspersky, Cointelegraph.
0 0.0 27от ToTo BugelmanНовичок Безопасность
Криптофишинговые мошенничества похитили более $10 миллионов в январе 2025 года
В январе 2025 года криптофишинговые мошенничества привели к ошеломляющей потере в $10,25 миллиона, затронув более 9 200 жертв. Это значительное снижение по сравнению с потерями в декабре в размере $23,58 миллиона, однако развивающиеся тактики мошенников продолжают представлять угрозу для пользователей криптовалют. Источник: Scam Sniffer Ключевые моменты Общие потери: $10,25 миллиона утрачено жертвами в январе. Количество жертв: Более 9 220 человек пострадали. Целевые пользователи Ethereum: Более 80% потерь пришлись на пользователей Ethereum. Развивающиеся тактики: Мошенники используют более сложные методы, включая вредоносное ПО и социальную инженерию. Обзор фишинговых мошенничеств Согласно отчету Scam Sniffer, большинство потерь в январе были связаны с пользователями Ethereum, которые потеряли более $8,6 миллиона. Другие пострадавшие платформы включают BNB Chain и Arbitrum, с потерями в $710,000 и $572,000 соответственно. В отчете подчеркивается, что атаки, основанные на вредоносном ПО, значительно способствовали этим потерям, с заметными инцидентами, такими как эксплойт Uniswap Permit2, который сам по себе вывел $1 миллион. Типы атак В отчете описаны несколько типов фишинговых тактик, которые появились: Подделка симуляции транзакций: Этот метод обманывает пользователей, заставляя их авторизовать вредоносные переводы, манипулируя состояниями на блокчейне. Один из пострадавших потерял 143,45 ETH, оцененных примерно в $460,895, с помощью этой тактики. Ложные защитные мошенничества: Эти мошенничества увеличились более чем на 2 000% с ноября 2024 года, когда злоумышленники проникают в легитимные криптосообщества на таких платформах, как Telegram. Жертвы заманиваются в мошеннические группы и взаимодействуют с фальшивыми ботами и поддельными торговыми платформами. Атаки с использованием вредоносного ПО: Атаки, основанные на вредоносном ПО, становятся все более распространенными, с фальшивыми всплывающими окнами Phantom, нацеленными на пользователей Solana для извлечения конфиденциальной информации, такой как сид-фразы. Влияние на пользователей Влияние этих мошенничеств глубоко, не только в плане финансовых потерь, но и в подрыве доверия в криптосообществе. Пользователям рекомендуется оставаться бдительными и принимать лучшие практики для защиты своих активов. Некоторые рекомендуемые меры включают: Включите двухфакторную аутентификацию (2FA): Всегда используйте 2FA на аккаунтах для добавления дополнительного уровня безопасности. Проверяйте ссылки и источники: Будьте осторожны с нежелательными сообщениями и проверяйте подлинность ссылок перед их открытием. Обучайтесь: Будьте в курсе последних фишинговых тактик и мошенничеств, чтобы лучше распознавать потенциальные угрозы. Заключение По мере того как криптовалютный ландшафт продолжает развиваться, так же развиваются и тактики, используемые мошенниками. Потеря в $10,25 миллиона в январе служит ярким напоминанием для пользователей о необходимости оставаться бдительными и проактивными в защите своих цифровых активов. С ростом сложных фишинговых мошенничеств, образование и осведомленность являются ключом к безопасной навигации в криптопространстве. Источники Криптофишинговые мошенничества вывели $10,25 миллиона в январе, CryptoSlate.
0 0.0 30от ToTo BugelmanНовичок Безопасность
Coinbase обвиняется в халатности в области безопасности, что стоило пользователям миллионы
Coinbase, одна из ведущих криптовалютных бирж, подвергается критике за якобы пренебрежение мерами безопасности, которые, как сообщается, ежегодно обходятся ее пользователям более чем в 300 миллионов долларов. Исследователи ZachXBT и tanuki42 выразили обеспокоенность по поводу обращения платформы с уязвимостями безопасности и мошенничествами, которые привели к значительным финансовым потерям для ее клиентов. Источник: tanuki42 Ключевые моменты Пользователи Coinbase потеряли более 65 миллионов долларов всего за два месяца из-за проблем с безопасностью. Ежегодные потери, связанные с мошенничествами, могут превышать 300 миллионов долларов. Исследователи утверждают, что биржа не смогла решить текущие проблемы с безопасностью. Обвинения в пренебрежении безопасностью Обвинения основаны на отчете независимых криптоисследователей ZachXBT и tanuki42, которые утверждают, что Coinbase неадекватно решает проблемы безопасности, которые позволили мошенникам использовать ее платформу. Согласно их выводам, пользователи потеряли более 65 миллионов долларов только в декабре 2024 года и январе 2025 года, при этом реальные потери, вероятно, намного выше из-за неучтенных инцидентов. ZachXBT заявил: "Наше число, вероятно, намного ниже фактической суммы украденного, так как наши данные были ограничены моими личными сообщениями и кражами, которые мы обнаружили в блокчейне, что не учитывает обращения в службу поддержки Coinbase и полицейские отчеты, к которым у нас нет доступа." Влияние мошенничеств Исследователи подчеркнули, что пользователи Coinbase в совокупности потеряли более 300 миллионов долларов за год из-за мошенничеств с социальной инженерией. Многие из этих мошенничеств, как сообщается, были организованы злоумышленниками из Индии, специально нацеленными на клиентов из США. Coinbase посоветовал пользователям не использовать виртуальные частные сети (VPN), чтобы избежать блокировки его внутренней системой безопасности. Однако исследователи указали, что мошенники часто блокируют VPN на фишинговых сайтах, что свидетельствует о неспособности Coinbase понять реальные проблемы безопасности. Источник: ZachXBT Текущие проблемы с безопасностью ZachXBT и tanuki42 отметили, что Coinbase не решила несколько текущих инцидентов с безопасностью, включая: Эксплойты, связанные с устаревшими API-ключами. Ошибки, связанные с кодами подтверждения. Отмывание украденных средств. Исследователи раскритиковали Coinbase за недостаточную отчетность о кражах в популярных инструментах соблюдения и за недостаточную поддержку клиентов, особенно для пользователей за пределами часовых поясов США. ZachXBT подчеркнул срочность внесения изменений в Coinbase, заявив: "Coinbase необходимо срочно внести изменения, так как все больше и больше пользователей становятся жертвами мошенничества на десятки миллионов каждый месяц." Инсайты мошенников В откровенном взаимодействии мошенник, нацеленный на пользователей Coinbase, сообщил, что они зарабатывают минимум пять цифр еженедельно, используя платформу. Этот человек специально нацелен на лиц с активами не менее 50 000 долларов, что указывает на продуманный подход к их мошеннической деятельности. Ник Ньюман, соучредитель и генеральный директор провайдера решений для самостоятельного хранения биткойнов, поделился своим опытом с мошенником, выдающим себя за агента поддержки Coinbase. Мошенник заявил: "Мы зарабатываем минимум пять цифр в неделю. Мы достигли 35 тысяч долларов два дня назад; мы делаем это не просто так; в этом есть деньги." Заключение Обвинения против Coinbase подчеркивают значительные опасения по поводу безопасности криптовалютных бирж и потенциального финансового воздействия на пользователей. По мере того как криптовалютный ландшафт продолжает развиваться, необходимость в надежных мерах безопасности и отзывчивой поддержке клиентов становится все более критичной. Обращение Coinbase с этими обвинениями будет внимательно отслеживаться как пользователями, так и отраслевыми экспертами. Источники Coinbase обвиняется в пренебрежении безопасностью, что обходится пользователям до 300 миллионов долларов ежегодно, Cointelegraph. BTCUSD - Coinbase обвиняется в пренебрежении безопасностью, что обходится пользователям до 300 миллионов долларов ежегодно, mx.advfn.com.
0 0.0 30от ToTo BugelmanНовичок Безопасность
Связи юридической фирмы с мемкойном на сумму $23 миллиона вызывают споры на фоне судебного разбирательства
Недавняя юридическая битва приняла неожиданный поворот, когда юридическая фирма, известная своими исками против платформы мемкоинов Pump.fun, теперь связана с противоречивым мемкоином под названием DOGSHIT2. Этот токен, который когда-то имел рыночную капитализацию более 23 миллионов долларов, вызвал недоумение в криптовалютном сообществе из-за своих сомнительных истоков и времени запуска. Ключевые моменты Юридическая фирма Burwick Law и Wolf Popper подали коллективный иск против Pump.fun, утверждая, что созданные ею токены являются незарегистрированными ценными бумагами. Считается, что мемкоин DOGSHIT2 был запущен той же юридической фирмой для поддержки своего судебного дела. На пике DOGSHIT2 достиг рыночной капитализации в 23 миллиона долларов, но с тех пор упал до примерно 2,4 миллиона долларов. Предыстория иска 30 января инвесторы подали предложенный коллективный иск против Pump.fun, утверждая, что платформа заработала почти 500 миллионов долларов на комиссиях от незарегистрированных ценных бумаг. Иск был инициирован Burwick Law и Wolf Popper, двумя американскими юридическими фирмами, которые активно работают в криптовалютной сфере. Появление DOGSHIT2 Вскоре после подачи иска мемкоин DOGSHIT2 набрал популярность на рынке. Наблюдатели отметили, что адрес кошелька, связанный с DOGSHIT2, совпадает с указанным в судебных документах, что привело к предположениям, что юридические фирмы стояли за созданием токена. Мемкоин был запущен 31 октября 2022 года, и его листинг включал предупреждение, советующее потенциальным инвесторам не покупать его. Рыночная производительность DOGSHIT2 испытал стремительный рост стоимости после объявления иска. На пике 31 января рыночная капитализация токена превысила 23 миллиона долларов. Однако с тех пор он значительно снизился, в настоящее время оценивается примерно в 2,4 миллиона долларов. Цена токена достигла исторического максимума в 0,003968 доллара 2 февраля, прежде чем упасть на 34%. Dog Shit Going NoWhere пережил большой всплеск активности и стоимости с тех пор, как о нем узнало криптосообщество. Источник: Pump.fun Широкие последствия в криптопространстве Споры вокруг DOGSHIT2 происходят на фоне возрождения интереса к мемкоинам, особенно тем, которые связаны с поддержкой знаменитостей. Недавний всплеск объема торгов на Pump.fun, который достиг рекордного уровня в 3,3 миллиарда долларов, подчеркивает растущее увлечение этими токенами. Кроме того, исследование CoinGecko показало, что мемкоины привлекли почти 31% интереса инвесторов в 2022 году. Заключение Связь между юридической фирмой и DOGSHIT2 поднимает важные вопросы об этике использования мемкоинов в юридических стратегиях. По мере того как рынок криптовалют продолжает развиваться, последствия этого дела могут иметь длительное влияние на то, как юридические фирмы подходят к цифровым активам и связанным с ними рискам. Инвесторам рекомендуется проявлять осторожность и проводить тщательное исследование, прежде чем взаимодействовать с новыми токенами, особенно с теми, которые имеют сомнительное происхождение. Источники Юридическая фирма, подавшая иск против Pump.fun, связана с мемкоином DOGSHIT2 стоимостью 23 миллиона долларов, Cointelegraph.
0 0.0 26от ToTo BugelmanНовичок Безопасность
Аргентина представляет инновационные протоколы для борьбы с преступлениями в области криптовалют
Аргентина сделала значительный шаг в борьбе с преступлениями, связанными с криптовалютами, разработав новые протоколы. Эти протоколы направлены на повышение способности страны расследовать и преследовать преступления, связанные с цифровыми валютами, что отражает растущее признание необходимости надежных регуляторных рамок в быстро развивающемся криптовалютном ландшафте. Ключевые моменты Аргентина ввела протоколы, специально разработанные для борьбы с преступлениями, связанными с криптовалютами. Инициатива направлена на улучшение расследований и судебных преследований, связанных с цифровыми валютами. Этот шаг подчеркивает возрастающую важность регуляторных мер в секторе криптовалют. Рост преступлений, связанных с криптовалютами С ростом популярности криптовалют они также стали целью для преступной деятельности. От мошенничества до отмывания денег, анонимность и децентрализованный характер цифровых валют представляют уникальные вызовы для правоохранительных органов. Новые протоколы Аргентины являются проактивным ответом на эти вызовы, направленным на создание более безопасной среды для транзакций с криптовалютами. Детали протоколов Протоколы, разработанные Аргентиной, включают несколько ключевых компонентов: Анализ данных: Использование передовой аналитики данных для отслеживания транзакций и выявления подозрительной активности. Сотрудничество с международными агентствами: Работа в сотрудничестве с глобальными правоохранительными и регуляторными органами для обмена информацией и передовыми практиками. Обучение для правоохранительных органов: Предоставление специализированного обучения для полиции и следователей с целью повышения их навыков в работе с делами, связанными с криптовалютами. Кампании по повышению осведомленности общественности: Обучение общественности о рисках, связанных с инвестициями в криптовалюты, и о том, как защитить себя от мошенничества. Последствия для рынка криптовалют Введение этих протоколов, как ожидается, будет иметь несколько последствий для рынка криптовалют в Аргентине: Повышение доверия: Демонстрируя приверженность борьбе с криптопреступностью, правительство может способствовать большему доверию среди инвесторов и пользователей. Регуляторная ясность: Четкие протоколы могут привести к более определенным регуляциям, которые помогут легальным бизнесам работать в более безопасной среде. Сдерживание преступной деятельности: Усиленные следственные возможности могут удержать потенциальных преступников от участия в незаконной деятельности, связанной с криптовалютами. Заключение Разработка Аргентиной протоколов для борьбы с преступлениями, связанными с криптовалютами, является значительным шагом вперед в подходе страны к регулированию цифровых валют. По мере того как криптовалютный ландшафт продолжает развиваться, такие инициативы имеют решающее значение для обеспечения целостности и безопасности финансовых транзакций в цифровую эпоху. Приоритизируя борьбу с криптопреступностью, Аргентина задает прецедент для других стран в установлении эффективных регуляторных мер в секторе криптовалют. Источники Аргентина разрабатывает судебно-медицинские протоколы для борьбы с криптопреступностью – Emerging Markets Bitcoin News, Bitcoin.com News.
0 0.0 24от ToTo BugelmanНовичок