Рейтинг сообщества
Крипто новости
Пишутся и ранжируются сообществом. Алгоритм, устойчивый к манипуляциям, показывает главное.
ИзбранноеБезопасность
Новое обновление Geth 'Шварцшильд' устраняет критическую уязвимость
Ethereum выпустил значительное обновление клиента Geth, версию 1.14.13, с кодовым названием "Шварцшильд", чтобы устранить критическую уязвимость в предыдущих версиях. Это обновление имеет решающее значение для поддержания безопасности и стабильности узлов Ethereum, особенно тех, которые работают с решениями второго уровня. Источник: MariusVanDerWijden Ключевые моменты Версия Geth 1.14.13, с кодовым названием "Шварцшильд", выпущена для исправления уязвимости. Уязвимость, идентифицированная как CVE-2025-24883, может привести к атакам отказа в обслуживании (DoS). Пользователям рекомендуется обновиться до последней версии, чтобы избежать потенциальных сбоев. Понимание уязвимости Уязвимость затрагивает одноранговый (p2p) уровень Geth, который является наиболее широко используемым клиентом уровня исполнения для Ethereum. Проблема позволяет потенциальные атаки отказа в обслуживании, которые могут привести к сбою узлов, работающих на уязвимых версиях Geth. Конкретная уязвимость каталогизирована как CVE-2025-24883, что указывает на то, что версии с 1.14.0 и выше подвержены DoS-атакам через вредоносные p2p-сообщения. Это означает, что злоумышленники могут использовать этот недостаток для нарушения работы узлов Ethereum, что приведет к значительным проблемам для пользователей и более широкой экосистемы Ethereum. Важность обновления Выпуск версии 1.14.13 является экстренным обновлением, которое устраняет этот критический недостаток безопасности. Мариус Ван Дер Вийден, разработчик Ethereum, подчеркнул важность обновления, заявив: "Если вы используете версию Geth 1.14 или более позднюю, пожалуйста, обновитесь до последней версии. Узлы, работающие на версии v1.13.x, не затронуты." Это обновление было скоординировано с несколькими решениями второго уровня, чтобы обеспечить комплексное улучшение безопасности в экосистеме Ethereum. Совместные усилия подчеркивают важность поддержания стандартов безопасности в быстро развивающемся крипто-ландшафте. Как обновиться Для пользователей, использующих Geth, процесс обновления прост. Вот шаги, чтобы убедиться, что ваш узел защищен: Проверьте текущую версию Geth. Если вы используете версию 1.14.0 или более позднюю, загрузите последнюю версию (1.14.13). Следуйте инструкциям по установке, предоставленным в примечаниях к выпуску. Перезапустите ваш узел, чтобы применить изменения. Заключение Выпуск обновления "Шварцшильд" является важным шагом в защите сети Ethereum от потенциальных атак. Пользователям настоятельно рекомендуется обновить свои клиенты Geth, чтобы их узлы оставались защищенными и работоспособными. По мере роста экосистемы Ethereum поддержание надежных мер безопасности является важным для здоровья и стабильности сети. Источники Клиент Ethereum Geth выпускает обновление "Шварцшильд" для исправления уязвимости в предыдущей версии | The Block, The Block.
0 0.0 32от ToTo BugelmanНовичок
.jpg) Безопасность
Гонконг раскрывает еще 33 мошеннических веб-сайта, связанных с HashKey
Комиссия по ценным бумагам и фьючерсам Гонконга (SFC) выявила 33 дополнительных подозрительных сайта, выдающих себя за HashKey, лицензированную платформу для торговли криптовалютами в городе. Это увеличивает общее количество выявленных мошеннических платформ до 45, вызывая обеспокоенность по поводу безопасности инвесторов в быстро развивающемся криптовалютном ландшафте. Ключевые моменты SFC выявила в общей сложности 45 мошеннических сайтов, выдающих себя за HashKey. HashKey отрицает любую связь с этими подозрительными сайтами. SFC отслеживает криптовалютные мошенничества с ноября 2021 года, на сегодняшний день выявлено 91 подозрительная платформа. Инцидент подчеркивает продолжающиеся трудности в регулировании криптовалютного рынка в Гонконге. Фон о HashKey HashKey является одной из немногих криптовалютных бирж, лицензированных SFC, получившей лицензию в ноябре 2022 года. Биржа активно сообщает о мошеннической деятельности, включая недавнее выявление сайтов, которые слегка изменяют официальные ссылки, чтобы ввести клиентов в заблуждение. В заявлении HashKey подчеркнула, что не имеет никакой связи с выявленными сайтами, призывая пользователей проявлять осторожность. Роль SFC SFC внимательно отслеживает подозрительные криптовалютные платформы, включая мошеннические сайты и нелицензированные биржи. С момента начала мониторинга в конце 2021 года регулятор выявил в общей сложности 91 подозрительную торговую платформу. Этот проактивный подход направлен на защиту инвесторов от мошенничеств, которые распространились в криптовалютной сфере. Значимые мошенничества в Гонконге Одним из самых значительных случаев в недавней истории является скандал с JPEX, который сравнивают с печально известным крахом FTX. JPEX обвиняется в обмане инвесторов на сумму около 1,3 миллиарда гонконгских долларов (около 166 миллионов долларов США). Предупреждение SFC о том, что JPEX работает без лицензии, вызвало широкую проверку и обеспокоенность среди инвесторов. Криптовалютный ландшафт Гонконга До конца 2024 года HashKey и OSL были единственными двумя официально лицензированными платформами для торговли криптовалютами в Гонконге. Однако SFC активизировала свои усилия по лицензированию, недавно добавив YAX и PantherTrade в свой список, доведя общее количество лицензированных платформ до девяти по состоянию на январь 2025 года. Это увеличение отражает амбиции Гонконга стать ведущим центром цифровых активов в регионе, конкурируя с Сингапуром, который выдал по крайней мере 30 полных лицензий криптовалютным компаниям. Заключение Недавнее выявление 33 дополнительных мошеннических сайтов под брендом HashKey подчеркивает продолжающиеся трудности, с которыми сталкиваются регуляторы на криптовалютном рынке. По мере того как Гонконг продолжает позиционировать себя как центр цифровых активов, необходимость в надежных регуляторных мерах и образовании инвесторов становится все более критичной для защиты от мошеннической деятельности в криптовалютной сфере. Источники BTCUSD - Гонконг выявляет более 30 мошеннических платформ под брендом HashKey, mx.advfn.com. Гонконг выявляет более 30 мошеннических платформ под брендом HashKey, Cointelegraph.
0 0.0 26от ToTo BugelmanНовичок.jpeg) Безопасность
Промоутер Forcount приговорен к 30 месяцам тюрьмы за крипто-мошенничество
Антония Перес Эрнандес, ключевой организатор печально известной криптовалютной схемы Понци Forcount, была приговорена к 30 месяцам тюремного заключения за свою роль в обмане инвесторов. Приговор был вынесен 27 января 2025 года в Окружном суде США Южного округа Нью-Йорка, где дело рассматривала судья Аналиса Торрес. Эрнандес ранее признала себя виновной в заговоре с целью совершения мошенничества с использованием электронных средств, признав свою причастность к схеме, которая обманула около 8,4 миллиона долларов у ничего не подозревающих инвесторов в период с 2017 по 2021 год. Ключевые моменты Антония Перес Эрнандес приговорена к 30 месяцам тюремного заключения за свою роль в схеме Понци Forcount. Схема обещала инвесторам значительную прибыль через криптотрейдинг и майнинг, но была мошеннической. Соучастники Эрнандес получили различные приговоры, при этом старший организатор получил 20 лет. Приговор Эрнандес знаменует собой значительный момент в продолжающейся борьбе с мошенничеством, связанным с криптовалютами. Во время слушания судья Торрес подчеркнула серьезность действий Эрнандес, заявив: "Г-жа Эрнандес продавала монеты без стоимости." Этот комментарий подчеркивает обманчивый характер схемы Forcount, которая ложно утверждала, что генерирует прибыль от операций с криптотрейдингом и майнингом. Схема Forcount действовала под видом легитимной инвестиционной возможности, привлекая жертв обещаниями удвоить их инвестиции в течение шести месяцев. Вместо того чтобы заниматься реальной торговлей или майнингом, организаторы использовали средства новых инвесторов для выплаты доходов более ранним инвесторам, что является классической структурой схемы Понци. Предыстория схемы Forcount Продолжительность: Схема действовала с 2017 по 2021 год. Общая сумма обмана: Около 8,4 миллиона долларов. Ключевые фигуры: Антония Перес Эрнандес: Приговорена к 30 месяцам. Хуан Такури: Старший организатор приговорен к 20 годам тюрьмы. Нестор Нуньес: Обвиняемый приговорен к 4 годам. Эрнандес выразила раскаяние во время вынесения приговора, извинившись перед теми, кто потерял деньги из-за ее действий. Однако это чувство мало что делает для смягчения финансового ущерба, нанесенного жертвам, которые доверяли обещаниям, данным Эрнандес и ее соучастниками. Последствия вынесения приговора Приговор Эрнандес является частью более широкой тенденции к усилению контроля и правовых действий против мошенничества, связанного с криптовалютами. Министерство юстиции США активно преследует дела, связанные с мошенническими схемами в криптопространстве, особенно по мере роста рынка и привлечения большего числа инвесторов. Это дело также подчеркивает изменяющийся ландшафт правоприменения в секторе криптовалют. После отставки прокурора SDNY Дэмиана Уильямса в декабре 2024 года возникают опасения по поводу будущего внимания к преступлениям, связанным с криптовалютами. Новое направление под руководством администрации президента Дональда Трампа может привести к изменениям в том, насколько агрессивно такие дела будут преследоваться. Заключение Приговор Антонии Перес Эрнандес служит предостережением для инвесторов на рынке криптовалют. По мере того как индустрия продолжает развиваться, крайне важно, чтобы люди проводили тщательные исследования и оставались бдительными в отношении потенциальных мошенничеств. Дело Forcount демонстрирует риски, связанные с инвестированием в нерегулируемые и непрозрачные финансовые схемы, особенно в быстро меняющемся мире цифровых активов. Источники Судья приговорил организатора Forcount к 30 месяцам тюрьмы - PANews, PANews. Судья приговорил организатора Forcount к 30 месяцам тюрьмы, MSN.
0 0.0 25от ToTo BugelmanНовичок Безопасность
Испанские власти борются с отмыванием криптовалюты, замораживая 26,4 миллиона долларов
Испанские власти успешно заморозили $26,4 миллиона в криптовалютах, связанных с крупной европейской операцией по отмыванию денег. Это действие было предпринято в сотрудничестве с блокчейн-компаниями Tron, Tether и TRM Labs, что стало важным шагом в борьбе с финансовыми преступлениями в криптопространстве. Ключевые моменты Испанские правоохранительные органы совместно с Tron, Tether и TRM Labs заморозили $26,4 миллиона в криптовалюте, связанной с схемой отмывания денег. Операция является частью инициативы T3 Financial Crime Unit, запущенной в августе 2024 года. В расследовании использовались полицейское наблюдение и данные о клиентах (KYC) для выявления преступной организации. Эта заморозка добавляется к $126 миллионам, уже зафиксированным в первый год работы подразделения T3. Предыстория операции Недавняя операция является результатом скоординированных усилий испанских правоохранительных органов и блокчейн-компаний по ликвидации панъевропейской сети отмывания денег. Подразделение T3 Financial Crime Unit, созданное в августе 2024 года, направлено на усиление сотрудничества между правоохранительными органами и криптоиндустрией для эффективной борьбы с финансовыми преступлениями. Расследование включало обширное полицейское наблюдение, которое помогло выявить криптокошельки организации, связанные с незаконной деятельностью. Используя данные KYC от поставщиков услуг, власти смогли осуществить свою крупнейшую координированную заморозку на сегодняшний день. Масштаб схемы отмывания денег По словам представителя Гражданской гвардии, организация умело перемещала миллионы через границы, используя как наличные деньги, так и криптовалюты для облегчения отмывания преступных доходов. Это подчеркивает растущую озабоченность по поводу использования криптовалют в незаконной деятельности. Tron, один из ключевых участников этой операции, якобы сократил объемы незаконных операций на своей блокчейн на $6 миллиардов. Однако он остается ведущим блокчейном для незаконных транзакций, на его сети происходит 58% таких операций. USDT от Tether также отмечен как наиболее часто используемый актив для преступной деятельности. Последствия для криптоиндустрии Заморозка этих средств служит серьезным предупреждением для преступников, пытающихся использовать криптовалюты в незаконных целях. Генеральный директор Tether Паоло Ардоино подчеркнул, что у компании есть механизмы для блокировки транзакций, связанных с преступной деятельностью, заявив: "Пусть это будет ясным предупреждением — преступники, пытающиеся злоупотреблять Tether, будут пойманы." В связанном инциденте Tether ранее заморозил $225 миллионов в USDT, связанных с мошенничеством "pig butchering", которое включает в себя принудительные тактики для обмана жертв. Эти мошенничества стали распространены в Юго-Восточной Азии, часто организуемые преступными синдикатами. Будущее регулирования криптовалют По мере того как криптопространство продолжает развиваться, сотрудничество между правоохранительными органами и блокчейн-компаниями имеет решающее значение для решения проблем, связанных с финансовыми преступлениями. Усилия подразделения T3 Financial Crime Unit представляют собой проактивный подход к обеспечению безопасности и легитимности криптоэкосистемы. С увеличением внимания к криптовалютам, вероятно, будут внедрены дополнительные регуляторные меры для предотвращения их злоупотребления. Недавние действия испанских властей могут стать прецедентом для других стран, сталкивающихся с аналогичными проблемами в криптопространстве. Источники Испанские власти заморозили $26,4 млн, связанных с европейской бандой по отмыванию денег в криптовалюте, Cointelegraph.
0 0.0 23от ToTo BugelmanНовичок Безопасность
Всплеск поддельного токена DeepSeek: феномен с рыночной капитализацией в $48 миллионов
Токен на базе Solana, названный в честь китайского AI-приложения DeepSeek, попал в заголовки новостей, кратковременно достигнув рыночной капитализации в $48 миллионов. Этот всплеск был вызван ошеломляющим объемом торгов в $150 миллионов, несмотря на то, что официальная компания DeepSeek отрицает какую-либо связь с криптовалютой. Ключевые моменты Фальшивый токен DeepSeek был создан 4 января, до того, как приложение стало популярным. Рыночная капитализация токена достигла пика в $48 миллионов, но позже упала до $30 миллионов. Более 22,000 кошельков все еще держат токен, несмотря на предупреждения от DeepSeek. Появился второй мошеннический токен, достигший рыночной капитализации в $13 миллионов. Рост фальшивого токена Быстрый рост токена DeepSeek начался 27 января, совпав с успехом AI-приложения, занявшего первое место в рейтинге Apple App Store в США. Записи в блокчейне показывают, что токен был создан за несколько недель до этого всплеска популярности, что вызывает вопросы о его легитимности. Несмотря на первоначальный ажиотаж, оценка токена быстро снизилась, упав до $30 миллионов вскоре после пика. Создатели пытались связать токен с официальными аккаунтами DeepSeek в социальных сетях и веб-сайтом, но компания твердо отрицает любую причастность к криптовалюте, предупреждая пользователей о возможных мошенничествах. Источник: DeepSeek Реакции рынка и последствия Рост токена DeepSeek привлек внимание не только криптоэнтузиастов, но и повлиял на более широкие рыночные тренды. Аналитики предполагают, что успех приложения способствовал падению цены биткойна ниже $100,000 впервые с момента вступления Дональда Трампа в должность, что указывает на возможные изменения в рыночной динамике. Появление других фальшивых токенов В дополнение к токену DeepSeek, другой мошеннический токен воспользовался ажиотажем, кратковременно достигнув рыночной капитализации в $13 миллионов. Однако с тех пор он упал до $8.6 миллионов. Эта тенденция фальшивых токенов не нова; она усугубилась недавним запуском мемкойнов, связанных с Трампом, что привело к всплеску мошеннических копий. Охранная фирма Blockaid сообщила о значительном увеличении числа вредоносных токенов с брендом Трампа, подчеркивая продолжающиеся риски в криптовалютном пространстве. В день запуска мемкойна количество таких токенов увеличилось с среднего значения в 3,300 в день до 6,800. Предупреждения от экспертов Крипто-детектив ZachXBT поднял тревогу о растущей тенденции мошенничеств, нацеленных на аккаунты в социальных сетях, особенно знаменитостей и публичных фигур. Этот сдвиг фокуса с правительственных аккаунтов на профили знаменитостей создает новые вызовы для инвесторов и пользователей. Заключение Всплеск фальшивого токена DeepSeek служит предостережением на криптовалютном рынке, иллюстрируя риски, связанные со спекулятивными инвестициями и возможностью мошенничеств. По мере того как криптовалютный ландшафт продолжает развиваться, пользователям рекомендуется проявлять осторожность и проводить тщательное исследование перед взаимодействием с новыми токенами или проектами. Источники Фальшивый токен DeepSeek достигает рыночной капитализации в $48M на фоне ажиотажа вокруг китайского AI-приложения, Cointelegraph.
0 0.0 26от ToTo BugelmanНовичок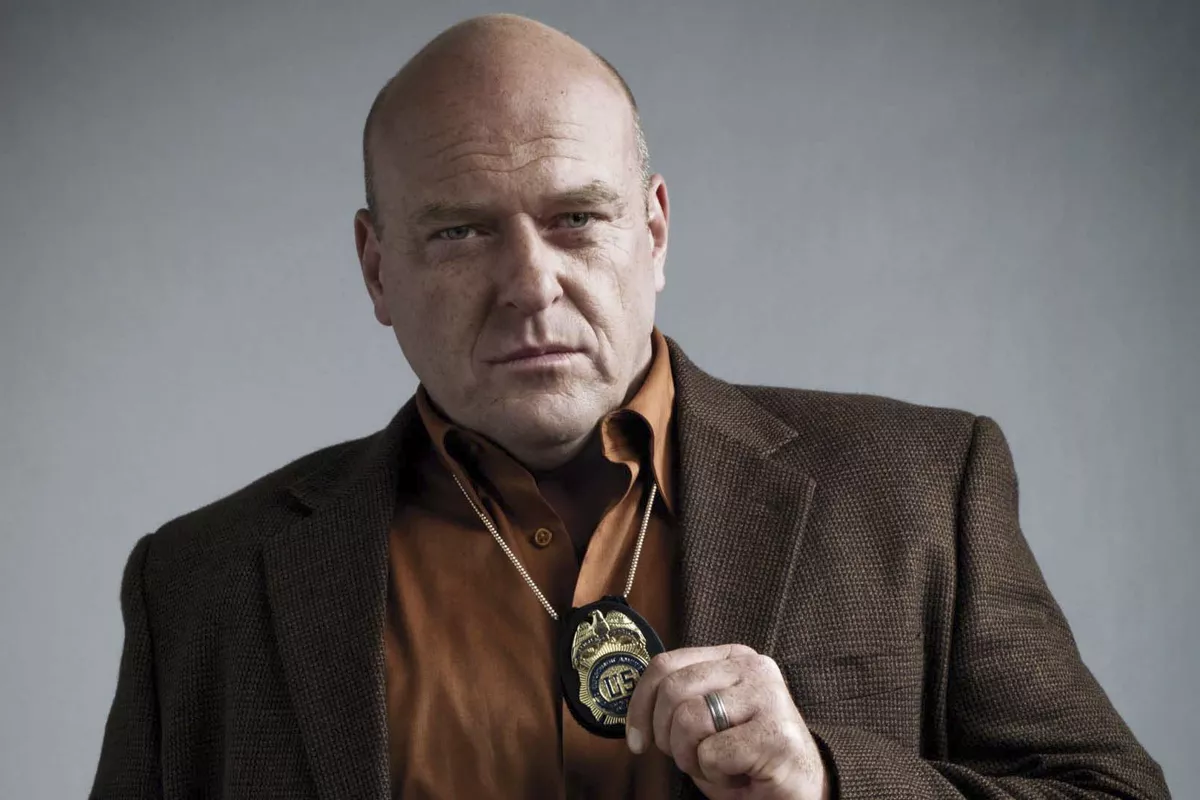 Безопасность
Аккаунт Дина Норриса в X взломан в мошенничестве с мемкойнами
Дин Норрис, известный своей ролью Хэнка Шрейдера в популярном сериале "Во все тяжкие", недавно стал жертвой взлома, в результате которого его аккаунт в X был использован для продвижения мошеннической мемкойна под названием DEAN. Схема, достигшая рыночной капитализации более 8 миллионов долларов, вызвала обеспокоенность по поводу безопасности аккаунтов знаменитостей в социальных сетях и распространенности криптовалютных мошенничеств. Ключевые моменты Аккаунт Дина Норриса в X был взломан для продвижения поддельного мемкойна. Мошеннический токен DEAN достиг рыночной капитализации в 8,43 миллиона долларов, прежде чем обрушился. Норрис подтвердил, что не знал о взломе, пока друзья не сообщили ему об этом. Этот инцидент стал вторым случаем, когда аккаунт Норриса был скомпрометирован для криптовалютных схем. Инцидент взлома 25 января с аккаунта Норриса было опубликовано сообщение о запуске мемкойна DEAN с указанием адреса контракта. В твите утверждалось: "Я решил запустить свою собственную криптовалюту под названием Dean", что ввело в заблуждение многих его подписчиков. Источник: Tyler Вскоре после этого Норрис опубликовал видео, в котором пояснил, что его аккаунт был взломан и что мемкойн является "полной фальшивкой и мошенничеством". Он выразил разочарование по поводу пользователей на Reddit, которые критиковали его за инцидент, заявив: "Идите к черту". Влияние мошенничества Токен DEAN первоначально быстро набрал популярность, достигнув рыночной капитализации примерно в 8,43 миллиона долларов. Однако вскоре он упал до менее чем 60 000 долларов, что представляет собой ошеломляющую потерю более 96% стоимости. Это быстрое падение подчеркивает волатильность и риски, связанные с мемкойнами и аналогичными криптовалютными инвестициями. Как произошел взлом Норрис сообщил, что редко использует X и не знал о взломе, пока не получил сообщения от друзей. Хакеры даже распространили поддельное изображение Норриса с запиской, содержащей детали о новой криптовалюте, что еще больше убедило пользователей в ее легитимности. Кроме того, было распространено видео, в котором Норрис рекламирует поддельный канал в Telegram, что вызвало путаницу среди его подписчиков. Позже выяснилось, что хакеры получили видео с Норрисом на Cameo, которое они использовали для поддержки своих мошеннических утверждений. Источник: Dean Norris Рост криптовалютных мошенничеств с участием знаменитостей Этот инцидент не является изолированным; аккаунты знаменитостей все чаще становятся целью криптовалютных мошенничеств. Легкость, с которой мошенники могут создавать поддельные одобрения, затрудняет для общественности различение подлинных и мошеннических промоакций. Подобные мошенничества затронули и других знаменитостей, таких как Кейтлин Дженнер и Лионель Месси, которые столкнулись с критикой за их предполагаемое участие в вводящих в заблуждение криптовалютных промоакциях. Эти инциденты подчеркивают необходимость повышения осведомленности и осторожности как среди знаменитостей, так и их подписчиков в отношении криптовалютных инвестиций. Заключение Взлом аккаунта Дина Норриса в X служит ярким напоминанием о уязвимостях, присутствующих в социальных сетях, и продолжающейся угрозе криптовалютных мошенничеств. По мере роста популярности мемкойнов как знаменитости, так и их поклонники должны оставаться бдительными, чтобы избежать попадания в такие мошеннические схемы. Источники Аккаунт звезды "Во все тяжкие" в X взломан для схемы с мемкойном, Cointelegraph. Аккаунт звезды "Во все тяжкие" Дина Норриса в X взломан для схемы с мемкойном, MSN.
0 0.0 31от ToTo BugelmanНовичок Безопасность
Осторожно: мошенники используют освобождение Росса Ульбрихта, чтобы атаковать сторонников с помощью вредоносного ПО
Сторонники Росса Ульбрихта сталкиваются с новой угрозой, так как мошенники используют ажиотаж вокруг его недавнего освобождения из тюрьмы. На социальных платформах, особенно в Telegram, появились фишинговые атаки, в которых злоумышленники пытаются украсть пожертвования, предназначенные для дела Ульбрихта. Ключевые моменты Мошенники нацелены на сторонников Росса Ульбрихта через фишинговые атаки в Telegram. Злонамеренные ссылки, замаскированные под запросы на пожертвования, распространяются в социальных сетях. Эксперты по кибербезопасности предупреждают об опасностях мошенничества, связанных с известными личностями. Рост фишинговых атак После освобождения Ульбрихта из федеральной тюрьмы многие сторонники начали делать пожертвования на его дело. Мошенники быстро воспользовались этой возможностью, запустив фишинговые атаки, нацеленные на ничего не подозревающих пользователей. Эти атаки включают в себя рассылку вредоносного ПО, замаскированного под ссылки на пожертвования, под официальными аккаунтами Ульбрихта на социальных платформах. Один из заметных инцидентов включал в себя мошеннический аккаунт на X (ранее Twitter), который поделился ссылкой, утверждая, что это официальный канал Telegram для обновлений. Этот пост набрал 317 лайков, прежде чем был удален, что подчеркивает эффективность этих мошенничеств в использовании общественного интереса. Как действуют мошенники Фишинговые атаки разработаны для обмана пользователей, чтобы они нажимали на злонамеренные ссылки. После нажатия эти ссылки ведут на поддельные экраны проверки, которые устанавливают вредоносное ПО на устройство жертвы. Эксперты по кибербезопасности выявили шаблон, когда мошенники создают мини-приложения в Telegram для облегчения этих атак, что упрощает обман пользователей. Поддельные экраны проверки: Пользователи должны подтвердить свою личность, что приводит к установке вредоносного ПО. Эксплуатация социальных сетей: Мошенники используют быстрые взаимодействия, характерные для социальных сетей, чтобы обойти критическую проверку. Роль влияния знаменитостей Эксперты предупреждают, что киберпреступники все чаще используют известные имена для манипуляции жертвами. Эмоциональная связь многих с такими фигурами, как Ульбрихт, делает их более уязвимыми для мошенничества. Джон Прайс, генеральный директор компании по кибербезопасности, отметил, что такие тактики эксплуатируют фундаментальные аспекты человеческой психологии: доверие и любопытство. Доверие: Пользователи с большей вероятностью нажмут на ссылки, связанные с известными именами. Любопытство: Желание оставаться в курсе событий о популярной фигуре может привести к поспешным решениям. Последствия компрометации устройств Влияние этих мошенничеств может выходить за рамки личных потерь. Компрометация устройств может привести к корпоративным утечкам, краже данных или другим серьезным последствиям. Осведомленность и бдительность имеют решающее значение для защиты от этих угроз. Путь Ульбрихта впереди По мере того как Росс Ульбрихт начинает адаптироваться к жизни вне тюрьмы, он выразил желание провести время с семьей и сделать перерыв от общественной жизни. Однако продолжающиеся фишинговые атаки служат напоминанием о вызовах, связанных с его новой свободой. В заключение, сторонники Росса Ульбрихта должны оставаться бдительными в отношении фишинговых атак, которые эксплуатируют их добрую волю. Осознавая тактики, используемые мошенниками, и проявляя осторожность при взаимодействии с ссылками в социальных сетях, они могут помочь защитить себя и свои вклады в дело Ульбрихта. Источники Целевые атаки на доноров Росса Ульбрихта в Telegram | Cryptopolitan, Cryptopolitan. Мошенники нацелены на сторонников Росса Ульбрихта с помощью вредоносного ПО в Telegram - Decrypt, Decrypt.
0 0.0 21от Clara ClearwaterНовичок.jpeg) Безопасность
Криптовалютная биржа Phemex столкнулась с крупной утечкой безопасности: вывод средств приостановлен после взлома на сумму $30 миллионов
Phemex, ведущая криптовалютная биржа, базирующаяся в Сингапуре, временно приостановила все выводы средств после значительного нарушения безопасности, которое привело к потере примерно $30 миллионов. Инцидент, произошедший 23 января 2025 года, вызвал тревогу в криптосообществе, особенно в отношении безопасности средств пользователей и целостности протоколов безопасности биржи. Ключевые моменты Phemex приостановила выводы средств после обнаружения подозрительных транзакций. Первоначальные отчеты указывали на потери около $30 миллионов, поздние оценки предполагали, что потери могут превысить $37 миллионов. По мнению экспертов по безопасности блокчейна, в нарушении подозреваются северокорейские хакеры. Генеральный директор Phemex заверил пользователей, что холодные кошельки остаются в безопасности, и разрабатывается план компенсации. Обзор инцидента 23 января 2025 года Phemex объявила о приостановке выводов средств из-за тревожных сообщений о подозрительной активности, связанной с её горячими кошельками. Фирма по безопасности блокчейна Cyvers обнаружила несколько транзакций в различных блокчейнах, включая BNB, Ethereum и другие, указывающие на скоординированную попытку вывести средства с биржи. Первоначальная оценка украденных активов составляла около $30 миллионов, но дальнейший анализ показал, что общие потери могут достигать $37 миллионов. Сообщается, что злоумышленники совершили более 125 подозрительных транзакций, быстро конвертируя украденные токены в Ethereum, чтобы избежать обнаружения и возможных мер по замораживанию. Список украденных активов из Phemex. Источник: Lookonchain на X Ответ Phemex В ответ на нарушение генеральный директор Phemex, Федерико Вариола, обратился к пользователям в социальных сетях, чтобы заверить их, что холодные кошельки биржи, которые не подключены к интернету, остаются в безопасности. Он подчеркнул, что расследование компрометации горячих кошельков продолжается и что биржа стремится как можно скорее восстановить нормальную работу. Phemex также инициировала экстренную проверку своих протоколов безопасности и работает над планом компенсации для пострадавших пользователей. Биржа пообещала держать своих пользователей в курсе ситуации и выразила сожаление о неудобствах, вызванных приостановкой вывода средств. Источники Криптобиржа Phemex приостанавливает выводы после взлома на $30 млн, NewsBTC. Взлом Phemex: украдено более $29 миллионов на различных блокчейнах – News Bytes Bitcoin News, Bitcoin.com News. Криптовалютная биржа Phemex приостанавливает выводы из-за подозрительных оттоков на сумму $30 миллионов, Dimsum Daily. Предупреждение о мошенничестве: биржа Phemex приостанавливает выводы, опасаясь утечки миллионов, U.Today.
0 0.0 40от ToTo BugelmanНовичок Безопасность
Джанис Макафи запускает противоречивую мемкойн на фоне обвинений в мошенничестве
Вдова Джона Макафи, Дженис Элизабет Макафи, запустила новую мемкойн в честь своего покойного мужа, вызвав волну волнения и скептицизма в криптовалютном сообществе. Запуск происходит на фоне более широкой мемкойн-лихорадки, вызванной недавними событиями, включая запуск токена бывшим президентом Дональдом Трампом. Ключевые моменты Дженис Макафи объявила о запуске мемкойна под названием AIntivirus (AINTI). Первоначальный энтузиазм быстро сменился скептицизмом, так как 90% предложения токенов было распределено по различным кошелькам. Известные фигуры в криптосообществе, включая Чарльза Хоскинсона из Cardano, выразили сомнения в легитимности проекта. Рынок мемкойнов переживает всплеск, с другими заметными запусками, такими как Vinecoin (VINE) от Руса Юсупова. Дженис Макафи сделала объявление через аккаунт своего покойного мужа в X 23 января, заявив: «Вы не думали, что я пропущу этот цикл, не так ли?» Джон Макафи был известен своей сильной поддержкой криптовалют, особенно Биткойна, и своей верой в их потенциал для разрушения традиционных финансовых систем. Однако первоначальный энтузиазм вокруг токена AIntivirus вскоре был омрачен опасениями по поводу его распределения. Сообщалось, что 90% от общего предложения в 100 миллионов токенов уже было распределено по сотням кошельков, оставив лишь небольшую часть для торговых пулов. Это вызвало тревогу среди криптоэнтузиастов и инвесторов. Чарльз Хоскинсон, создатель блокчейна Cardano, отреагировал на запуск с скептицизмом, отметив, что воскрешение Джона Макафи в виде сомнительной AI криптоаферы было «самым Джоном Макафи возможным». Это мнение отражает более широкую озабоченность в сообществе по поводу потенциальных афер в быстро развивающемся ландшафте мемкойнов. Веб-сайт токена AIntivirus представляет собой нарратив, который позиционирует его как защитника цифровой свободы от корпоративной жадности и государств наблюдения. Он утверждает, что AI за токеном «создан для защиты цифровой свободы и продолжения миссии [Макафи]». Несмотря на амбициозные заявления, легитимность проекта остается под вопросом. Рост мемкойнов Рынок мемкойнов заметно активизировался, особенно после запуска мемкойна Дональда Трампа, Official Trump (TRUMP), 17 января. Этот токен быстро набрал популярность, войдя в топ-30 криптовалют по рыночной капитализации и вызвав обсуждения о будущем мемкойнов. В дополнение к AIntivirus Дженис Макафи, сооснователь Vine Рус Юсупов также запустил мемкойн под названием Vinecoin (VINE) в тот же день. Объявление Юсупова в X напомнило о оригинальном приложении Vine, которое было популярно своими короткими, зацикленными видео. Сообщается, что Vinecoin вырос на 181 000% в течение 24 часов, привлекая значительное внимание трейдеров. Регуляторные опасения По мере продолжения мемкойн-лихорадки, регуляторное внимание усиливается. Законодатели, включая Максин Уотерс, выразили обеспокоенность по поводу потенциальных рисков, связанных с этими спекулятивными активами. Быстрый рост мемкойнов вызвал опасения по поводу афер и манипуляций на рынке, что привело к призывам к регуляторному надзору. В заключение, хотя запуск мемкойна AIntivirus Дженис Макафи вызвал ажиотаж, он также подчеркивает продолжающиеся вызовы и риски в криптовалютной сфере. По мере развития рынка мемкойнов инвесторам рекомендуется проявлять осторожность и проводить тщательное исследование перед участием в этих спекулятивных предприятиях. Источники Вдова Джона Макафи запускает мемкойн, но некоторые подозревают аферу, Cointelegraph.
0 0.0 25от ToTo BugelmanНовичок.jpeg) Безопасность
Соучредитель Ledger Дэвид Балланд освобожден после похищения во Франции
Давид Балланд, соучредитель французского производителя аппаратных кошельков для криптовалют Ledger, был освобожден после ужасного инцидента с похищением. Он был похищен из своего дома в центральной Франции 21 января и удерживался в плену до полицейской операции 22 января, которая обеспечила его освобождение. Похитители требовали выкуп в криптовалюте. Ключевые моменты Давид Балланд был похищен из своего дома в центральной Франции. Он находился в плену примерно 24 часа, прежде чем был спасен полицией. Похитители требовали выкуп в криптовалюте. Ledger, основанная в 2014 году, оценивается примерно в 1,42 миллиарда долларов. Балланд в настоящее время получает медицинскую помощь после своего освобождения. Обзор инцидента Инцидент развернулся в ранние часы 21 января, когда Балланд был похищен из своего дома. Прокуратура Парижа подтвердила детали, заявив, что полицейская операция была начата вскоре после сообщения о похищении. К ночи 22 января власти успешно вмешались, что привело к безопасному освобождению Балланда. Фон о Ledger Ledger была основана в 2014 году Давидом Балландом и его партнерами, специализируясь на аппаратных кошельках, предназначенных для хранения приватных ключей пользователей в оффлайн-режиме. Этот подход защищает цифровые активы от онлайн-уязвимостей, делая Ledger заметным игроком в криптовалютной сфере. В 2023 году компания привлекла 100 миллионов евро (примерно 109 миллионов долларов), что увеличило ее оценку до 1,3 миллиарда евро (1,42 миллиарда долларов) и обеспечило занятость около 700 человек. Контекст вымогательства Требование выкупа в криптовалюте подчеркивает растущую тенденцию в атаках с использованием вымогательского ПО. Только в 2023 году банды вымогателей вымогали более 1,1 миллиарда долларов в криптовалютных платежах от жертв, согласно аналитической фирме Chainalysis. Этот инцидент служит ярким напоминанием о рисках, связанных с высокопрофильными фигурами в криптовалютной индустрии. Реакция сообщества После новостей о похищении Балланда социальные сети заполнились спекуляциями. 22 января бывший генеральный директор Binance Чанпэн Чжао выразил обеспокоенность по поводу ситуации, хотя позже удалил свой твит. Другие представители индустрии, такие как Джеймсон Лопп, соучредитель Casa, назвали ситуацию "неподтвержденными слухами", указывая на отсутствие надежной информации в то время. Источник: Джеймсон Лопп Линейка продуктов Ledger Флагманские продукты Ledger, серия Nano, завоевали значительную популярность среди пользователей криптовалют. Компания также расширяет свои предложения высококлассными устройствами с сенсорным экраном, такими как Ledger Flex и Ledger Stax, ориентированными на пользователей, стремящихся к самоуправлению и финансовой свободе. По состоянию на 2024 год Ledger продала более семи миллионов аппаратных кошельков, и компания утверждает, что ни один из них никогда не был взломан. Заключение Безопасное возвращение Давида Балланда стало значительным облегчением для криптовалютного сообщества, которое все больше беспокоится о безопасности своих лидеров. По мере роста индустрии такие инциденты подчеркивают важность безопасности и бдительности перед лицом развивающихся угроз. Источники Соучредитель Ledger освобожден после дней в плену во Франции: отчет, Cointelegraph.
0 0.0 29от ToTo BugelmanНовичок.jpeg) Безопасность
CLS Global признает вину в проведении фиктивных торгов с использованием токена, созданного ФБР
CLS Global, криптовалютная финансовая компания, базирующаяся в ОАЭ, признала себя виновной в обвинениях в отмывочной торговле и манипуляциях на рынке, связанных с цифровым токеном, созданным ФБР. Этот беспрецедентный случай подчеркивает растущее внимание регуляторов к криптовалютным компаниям и меры, к которым прибегает ФБР для борьбы с мошенничеством в криптопространстве. Ключевые моменты CLS Global согласилась выплатить штраф в размере $428,059. Компания будет запрещена к участию в криптовалютных транзакциях на платформах США. Этот случай является частью более широкой операции ФБР, направленной на борьбу с криптомошенничеством. Предыстория дела В рамках новаторской операции под названием "Операция Зеркальные Токены" ФБР создало собственный цифровой токен NexFundAI, чтобы привлечь мошенников и расследовать незаконные действия на криптовалютном рынке. CLS Global была одной из трех компаний и 15 человек, обвиненных в этой операции, которая стала первым случаем, когда ФБР руководило созданием цифрового токена в целях расследования. Инициатива ФБР была направлена на выявление мошеннических практик, особенно тех, которые связаны с схемами "накачки и сброса", когда цена криптовалюты искусственно завышается для привлечения ничего не подозревающих инвесторов. Признание вины В рамках сделки о признании вины CLS Global признала участие в отмывочной торговле — незаконной практике, когда трейдер покупает и продает один и тот же актив, чтобы создать вводящую в заблуждение активность на рынке. Эта манипуляция была направлена на завышение объема торгов и цены токена NexFundAI, вводя в заблуждение потенциальных инвесторов относительно его популярности и стоимости. Компания выплатит штраф в размере $428,059 и конфискует средства, хранящиеся на счетах в крупных криптовалютных биржах, включая Binance и KuCoin. Кроме того, CLS Global будет запрещено участвовать в любых криптовалютных транзакциях на платформах, доступных для инвесторов из США, в течение трех лет. Регуляторные последствия Этот случай подчеркивает растущее внимание регуляторов к криптовалютным компаниям. Комиссия по ценным бумагам и биржам США (SEC) также подала отдельные гражданские обвинения против CLS Global за нарушения законов о ценных бумагах. В рамках разрешения дела CLS Global будет обязана предоставлять ежегодные сертификаты в SEC, чтобы продемонстрировать соблюдение условий сделки о признании вины. Дело служит предупреждением для других криптовалютных компаний о важности соблюдения американских регуляций и возможных последствиях участия в мошеннических действиях. Заключение Признание вины CLS Global знаменует собой значительный момент в продолжающейся борьбе с криптовалютным мошенничеством. По мере того как регуляторы усиливают свои усилия по мониторингу и контролю крипторынка, компании должны оставаться бдительными и соблюдать правила, чтобы избежать серьезных штрафов. Инновационный подход ФБР в создании цифрового токена для поимки мошенников может стать прецедентом для будущих расследований в быстро развивающемся мире криптовалют. Источники CLS Global признает вину в манипуляциях с токеном, поддерживаемым ФБР, The Crypto Times. Криптовалютная финансовая компания признает вину после новаторского расследования ФБР | Reuters, Reuters. Криптокомпания признает вину в отмывочной торговле токеном, созданным ФБР, Cointelegraph. Криптокомпания признает вину в отмывочной торговле токеном, созданным ФБР - PANews, PANews.
0 0.0 28от ToTo BugelmanНовичок.jpeg) Безопасность
Аккаунт правительства Кубы в X ушел в тень на фоне скандала с мемкойнами
Недавний запуск нескольких мемкоинов на базе Solana, связанных с Министерством иностранных дел Кубы, вызвал обвинения в мошенничестве типа "rug pull", когда создатели покидают проект, оставляя инвесторов с бесполезными токенами. После этих заявлений официальный аккаунт министерства в X стал неактивным, что вызвало дополнительные вопросы о легитимности токенов. Ключевые моменты Появились обвинения в том, что правительство Кубы запустило несколько мемкоинов, быстро завысило их стоимость и покинуло их. Аккаунт Министерства иностранных дел в X был заблокирован вскоре после разразившегося скандала. Криптовалютный рынок, особенно для мемкоинов, показал рост активности, несмотря на обвинения. Обвинения в манипуляции рынком Криптотрейдеры активно обсуждают обвинения в том, что кубинское правительство могло участвовать в манипуляции рынком через запуск нескольких мемкоинов. Один из известных трейдеров заявил, что Куба инициировала три отдельных токена в течение 24 часов, включая проект под названием "CUBA", который якобы достиг рыночной капитализации в $30 миллионов, прежде чем обрушиться. Трейдер также упомянул о двух других токенах, "Cuba Coin 2.0" и "Justice for Cuba Coin", которые следовали аналогичной схеме быстрого роста и падения. Спекуляции усилились с появлением четвертого токена, "CUBA 4.0", что привело многих к мысли, что эти проекты были частью скоординированных усилий. Неактивный аккаунт в X В неожиданном повороте событий аккаунт Министерства иностранных дел Кубы в X, который, казалось, продвигал эти токены, был заблокирован для публичного просмотра вскоре после появления обвинений. Это вызвало предположения о том, что аккаунт мог быть взломан или что министерство пытается дистанцироваться от скандала. Реакция рынка Несмотря на обвинения, связанные с кубинскими мемкоинами, более широкий рынок криптовалют проявил устойчивость. Биткойн и другие крупные криптовалюты показали хорошие результаты, с увеличением интереса к мемкоинам, особенно тем, которые чеканятся на блокчейне Solana. Запуск мемкоина на тему Трампа также способствовал росту активности. В ответ на предполагаемые "rug pull" на децентрализованных биржах появились несколько новых мемкоинов на тему Кубы, ссылающихся на продолжающиеся спекуляции. Однако Министерство иностранных дел пока не выпустило официального заявления по этому поводу. Риски на рынке мемкоинов Этот инцидент подчеркивает растущие риски, связанные с мошенничеством в области мемкоинов на криптовалютном рынке. Волатильность рынка, в сочетании с анонимностью многих проектов, делает сложным для инвесторов различение между легитимными предприятиями и потенциальными мошенничествами. По мере развития ситуации криптоэнтузиастам рекомендуется проявлять осторожность при взаимодействии с менее известными токенами. Развивающиеся события вокруг кубинских мемкоинов служат напоминанием о нестабильной природе криптовалютного рынка, где быстрые прибыли могут быстро превратиться в значительные потери. Инвесторам следует оставаться бдительными и информированными, чтобы ориентироваться в этом постоянно меняющемся ландшафте. Источники Аккаунт Министерства иностранных дел Кубы в X отключен на фоне обвинений в "rug pull" мемкоинов на Solana, Traders Union. Аккаунт Кубы в X кажется неактивным после обвинений в "rug pull" мемкоинов на Solana | The Block, The Block. Аккаунт Министерства иностранных дел Кубы в X заблокирован после "rug pull" мемкоинов, crypto.news.
0 0.0 24от ToTo BugelmanНовичок.jpeg) Безопасность
Скандальный активист сбрасывает 50% предложения токенов мемов TIKTOK
Недавний инцидент с участием Райана Фурнье, председателя движения "Студенты за Трампа", вызвал возмущение в криптовалютном сообществе после того, как он продал половину запаса мем-токена TIKTOK. Этот токен был создан в ответ на снятие запрета TikTok в Соединенных Штатах. Событие вызвало вопросы о доверии и прозрачности в быстро развивающемся мире мем-монет. Ключевые моменты Райан Фурнье продал 50% запаса мем-токена TIKTOK, что привело к значительному падению его рыночной стоимости. Рыночная капитализация токена взлетела до более чем $90 миллионов до продажи Фурнье. Фурнье первоначально заявил, что причиной продажи стали опасения по поводу возможного мошенничества. Создатель токена, известный как Аста, обвинил Фурнье в краже средств. Фурнье заявил, что дистанцируется от криптовалюты, пока не сможет определить, кому доверять. Предыстория инцидента 19 января 2025 года Райан Фурнье предложил идею Официальной монеты TIKTOK (TIKTOK) после того, как пользователь по имени Аста создал токен на платформе Pump.fun. Аста отправил Фурнье половину общего запаса, который быстро набрал популярность на рынке. Однако, когда цена токена начала снижаться позже в тот же день, Фурнье признался в продаже своих активов. Он обменял 505 миллионов токенов TIKTOK на 2800 SOL, что составило примерно $700,000. После этой продажи рыночная капитализация токена упала до всего $5 миллионов. Реакция сообщества Фурнье попытался оправдать свои действия, выразив опасения по поводу мошенничества, утверждая, что Аста инициировал продажу. Однако Аста опроверг это, заявив, что Фурнье обещал не продавать токены и обвинил его в присвоении средств. В серии твитов Аста выразил свое разочарование, заявив: "этот глупый @RyanAFournier продал ВСЕ, ЧТО Я ЕМУ ОТПРАВИЛ, он сказал, что никогда не продаст и что он связывается с TikTok. Этот парень действительно украл столько денег." Фурнье позже признал, что поддался панической продаже, заявив: "Я не собирался продавать, […] но затем внезапно токен начал падать с такой скоростью, которую я никогда не видел, и люди начали продавать. Я не знал, что делает человек, который его создал, поэтому я просто… я ошибся, и это моя вина." Будущие последствия Несмотря на отрицание какой-либо прибыли от продажи, Фурнье заявил, что отойдет от криптовалюты, пока не сможет определить, кому можно доверять в этой области. Он также упомянул о наличии связей с криптовалютными советниками бывшего президента Дональда Трампа, что, по его словам, способствовало его участию в токене TIKTOK. У Фурнье есть история продвижения мем-монет, включая Restore The Republic (RTR), которая резко упала после того, как Эрик Трамп назвал утверждения о его участии "абсолютно ложными." Этот инцидент служит предостережением для инвесторов на рынке мем-монет, подчеркивая важность должной осмотрительности и потенциальные риски, связанные с высокой волатильностью и отсутствием прозрачности в таких проектах. Источники Скандальный общественник слил 50% эмиссии мем-токена TIKTOK, ForkLog.
0 0.0 27от ToTo BugelmanНовичок.jpeg) Безопасность
Загруженность сети Solana вызывает обеспокоенность на фоне запуска мемкоинов Трампа
Пользователи Solana сталкиваются с значительными задержками и перегрузкой сети после запуска мемкоинов, связанных с бывшим президентом Дональдом Трампом и его женой Меланией. Токены, названные Official Trump (TRUMP) и Official Melania (MELANIA), дебютировали на блокчейне Solana за несколько дней до инаугурации Трампа, что привело к всплеску объема торгов, который перегрузил возможности сети. Ключевые моменты Мемкоины TRUMP и MELANIA были запущены 18 и 19 января соответственно. Перегрузка сети привела к сбоям транзакций и ошибкам сервера для пользователей. Возникли опасения по поводу распределения токенов и волатильности рынка. Запуск мемкоинов вызывает нагрузку на сеть Запуск токенов TRUMP и MELANIA привлек значительное внимание, но также привел к операционным проблемам для сети Solana. Пользователи сообщали о таких проблемах, как "500 Внутренние ошибки сервера" и задержки в обработке транзакций, особенно в периоды пиковых торгов. Отчет об ошибке внутреннего сервера Solscan 500. Источник: MGpai Solscan, никаких транзакций в течение 30 минут. Источник: Дэйв Перегрузка была очевидна, когда блокчейн-эксплорер Solana не показывал новых транзакций в течение значительного времени, что указывало на замедление активности сети. Эта ситуация вновь вызвала обсуждения о масштабируемости блокчейна Solana, особенно в свете крупного сбоя 2024 год, который потребовал от валидаторов перезапуска сети. Распределение токенов вызывает опасения Хотя мемкоины приобрели широкую популярность, распределение токена MELANIA вызвало опасения среди инвесторов. Согласно сайту токена, 35% токенов были выделены команде, 20% - казначейству и сообществу, и только 15% доступны для публики. Однако аналитика блокчейна показала, что почти 90% предложения токенов находилось в одном кошельке, что противоречит заявленному распределению. Это несоответствие вызвало скептицизм по поводу легитимности запуска токена и его долгосрочной жизнеспособности на рынке. Влияние на рынок и волатильность Запуск токена TRUMP вызвал драматическую реакцию рынка, его рыночная капитализация упала на 5 миллиардов долларов в течение 40 минут после дебюта токена MELANIA. Цена TRUMP упала с $74.60 до $45.90, что отражает волатильность, которая часто сопровождает запуск новых мемкоинов. По последним данным, токен TRUMP торговался по цене $57.50, снизившись на 3.3% за последние 24 часа. Источники Пользователи Solana столкнулись с задержками после дебюта мемкоинов Трампа, Cointelegraph.
0 0.0 26от ToTo BugelmanНовичок Безопасность
Появились обвинения в инсайдерской торговле, так как TRUMP Memecoin захватывает DEX на Solana
Подозрительная торговая активность возникла вокруг основанного на Solana официального мемкойна Трампа (TRUMP), когда его рыночная капитализация взлетела до 42 миллиардов долларов, привлекая ажиотаж розничных инвесторов. Ключевые выводы Рыночная капитализация мемкойна TRUMP достигла 42 миллиардов долларов на фоне обвинений в инсайдерской торговле. Кошелек, финансируемый на 1 миллион долларов, приобрел TRUMP токены на сумму 5,9 миллиона долларов в первую минуту после запуска. Крупные биржи, такие как Coinbase и Binance, добавили токен TRUMP, увеличив его популярность. Сообщество Bitcoin критикует мемкойн как оппортунистический и противоречащий принципам Bitcoin. Подозрительная торговая активность возникла вокруг основанного на Solana официального мемкойна Трампа (TRUMP), когда его рыночная капитализация взлетела до 42 миллиардов долларов, привлекая ажиотаж розничных инвесторов. 18 января Bubblemaps, аналитическая компания на блокчейне, исследовала криптокошелек, финансируемый на 1 миллион долларов за четыре часа до запуска токена TRUMP. Данные на блокчейне показывают, что кошелек приобрел TRUMP токены на сумму 5,9 миллиона долларов в первую минуту после запуска, а затем продал на 20 миллионов долларов, сохранив 96 миллионов долларов в токенах. Затем TRUMP токены были направлены через кошелек и распределены по 10 другим кошелькам, которые теперь активно продаются на децентрализованных биржах Solana (DEXs). Эта торговая схема вызвала обеспокоенность по поводу возможной манипуляции рынком, поскольку мемкойн TRUMP продолжает доминировать в заголовках новостей. Притам Рао, генеральный директор QuillAudits, компании по безопасности Web3, выразил обеспокоенность по поводу структуры распределения и цели токена TRUMP. «Восемьдесят процентов предложения заблокировано для CIC Digital, компании, принадлежащей Donald Trump Revocable Trust. Это та же организация, которая запустила торговые карты NFT Трампа три года назад. На сайте говорится, что это 'не инвестиция, а проявление поддержки',» сказал Рао. Рао отметил, что 10 крупнейших держателей владеют 89,06% предложения, и нет ясности по поводу статуса сжигания пула ликвидности. «Интересно, что токен был запущен в азиатской утренней временной зоне. Кажется, это просто способ для Трампа заработать деньги,» сказал он. Он сказал Cointelegraph: «Мы видим участие некоторых инсайдеров, но я считаю, что если правительство США поддерживает проекты для создания дорожной карты инноваций в стране. Возможно, это мошенничество, но оно закладывает основу для инноваций.» Мемкойн TRUMP становится мейнстримом Популярность токена возросла, когда крупные криптобиржи Coinbase и Binance объявили о листинге TRUMP. По данным CoinGecko, торговля TRUMP показала значительную активность за последние 24 часа, с Bitget на первом месте с 864,9 миллиона долларов, за ним следует MEXC с 842,7 миллиона долларов и KuCoin с 445,2 миллиона долларов. На момент написания TRUMP вырос на 194% за последние 24 часа, торгуясь по цене 54,62 доллара. Между тем, экосистема Solana испытала значительный рост активности. Крупнейшая DEX Solana, Raydium, собрала 25,07 миллиона долларов в виде комиссий и 2,85 миллиона долларов в виде доходов — рекорд для платформы, по данным DefiLlama. Торговый инструмент MEME GMGN обработал транзакции на сумму 153 миллиона долларов в Solana, заработав 1,52 миллиона долларов в виде комиссий. Платформа для криптоторговли Moonshot зафиксировала 1,597 миллиона долларов в виде комиссий, обработав почти 400 миллионов долларов в объеме за последние 12 часов, побив рекорды по использованию фиатного он-рампа и привлекая более 200 000 новых пользователей на блокчейн. На фоне ажиотажа некоторые на X предположили о возможном проекте «монеты США» как следующем проекте. Эрик Трамп опроверг эти слухи, уточнив, что никакой такой проект не разрабатывается. Биткойнеры критикуют запуск мемкойна Трампа Сообщество Bitcoin резко отреагировало на основанный на Solana мемкойн Трампа, критикуя его как оппортунистический и принципиально противоречащий принципам Bitcoin. Брендон Квиттем, вице-президент по доходам в Swan Bitcoin, написал на X: «Трампкойн — это такой экстремальный случай шиткойнерства, что он в конечном итоге поможет еще больше отличить Bitcoin. Трампкойн — это схема быстрого обогащения, это ничего общего с Bitcoin.» Пьер Рошар, вице-президент по исследованиям в Riot Platforms, подчеркнул, что дизайн Bitcoin принципиально отличается. Уилл Коул, сторонник Bitcoin и руководитель продукта в Zaprite, назвал мемкойн «памп-энд-дамп-как-услуга. Перенос богатства от поколения Z и миллениалов к бумерам. Представлено вам Ethereum и Solana.» Источники Обвинения в инсайдерской торговле всплывают, когда мемкойн TRUMP заполоняет DEXs Solana, Cointelegraph.
0 0.0 27от ToTo BugelmanНовичок Безопасность
Крипто-король и продажный полицейский признают вину в шокирующем заговоре
Предприниматель в области криптовалют, известный как "крестный отец крипто", и бывший заместитель шерифа округа Лос-Анджелес признали себя виновными в серьезных федеральных обвинениях, включая заговор, нарушения гражданских прав и уклонение от уплаты налогов. Министерство юстиции объявило о соглашениях о признании вины 17 января, раскрывая тревожную схему, которая использовала ресурсы правоохранительных органов в личных целях. Ключевые моменты Адам Иза, 24 года, основатель платформы для торговли криптовалютами Zort, и Эрик Чейз Сааведра, 41 год, бывший заместитель LASD, признали себя виновными в нескольких федеральных преступлениях. Иза нанимал заместителей шерифа для запугивания и вымогательства у конкурентов, неправомерно используя базы данных правоохранительных органов. Оба обвиняемых могут получить значительные сроки тюремного заключения, при этом Иза может столкнуться с наказанием до 35 лет. Раскрытие схемы Адам Иза, который назвал себя "крестным отцом крипто", организовал сложную схему, включающую запугивание, вымогательство и мошенничество. Он нанимал внештатных заместителей LASD в качестве личных исполнителей для нападения на деловых конкурентов и предполагаемых угроз. Сааведра, используя свою должность заместителя и офицера оперативной группы в Службе маршалов США, злоупотреблял своей властью, чтобы помочь Изе в этих незаконных действиях. Судебные документы показывают, что Иза пытался украсть ноутбук, в котором, как полагали, содержалось более 100 миллионов долларов в криптовалюте. В январе 2022 года Сааведра получил ордер на обыск под ложным предлогом, утверждая, что цель была вовлечена в расследование по огнестрельному оружию. Это привело к вооруженному вторжению, которое было предотвращено, когда жертва сделала предупредительный выстрел. Насильственные действия и вымогательство Прокуроры описали несколько насильственных инцидентов, связанных с заговором. В августе 2021 года заместители LASD якобы держали жертву под прицелом в резиденции Изы, вынуждая перевести 25 000 долларов. В другом инциденте в октябре 2021 года Иза лично угрожал жертве под прицелом, требуя перевода 127 000 долларов. Сааведра также управлял частной охранной фирмой, нанимая внештатных заместителей. Сообщается, что Иза платил 100 000 долларов в месяц за охранные услуги, что еще больше укрепляло коррупционные отношения между ними. Финансовое мошенничество и уклонение от уплаты налогов Помимо вымогательства, операции Изы распространялись на финансовое мошенничество. С 2020 по 2022 год его обвиняют в мошенничестве с Meta Platforms Inc., похитив более 37 миллионов долларов, получив доступ к бизнес-аккаунтам и связанным кредитным линиям. Иза и Сааведра признали себя виновными в федеральных налоговых преступлениях, при этом Иза уклонился от уплаты налогов на сумму 6,7 миллиона долларов за 2021 год, а Сааведра не сообщил о доходе в размере 373 146 долларов. Предстать перед правосудием Иза, который находится под федеральным арестом с сентября 2024 года, может получить до 35 лет тюрьмы. Сааведра, который ушел в отставку из LASD, может получить до 13 лет. Ожидается, что оба вскоре предстанут перед федеральным судом в Лос-Анджелесе. Прокурор США Мартин Эстрада выразил серьезность ситуации, заявив: "Поведение, признанное в этих соглашениях о признании вины, глубоко тревожно и не может быть терпимо." Он отметил сотрудничество департамента шерифа округа Лос-Анджелес в решении этой проблемы коррупции. Этот случай подчеркивает потенциальную возможность злоупотребления властью в правоохранительных органах и необходимость подотчетности в сфере криптовалют, где пересечение технологий и преступности продолжает развиваться. Источники Крестный отец крипто и полицейский из Лос-Анджелеса признали себя виновными в нарушении налогов и гражданских прав, Cointelegraph. Крестный отец крипто и детектив признали себя виновными в нарушении гражданских прав, Bloomberg Law. Крестный отец крипто и детектив признали себя виновными в нарушении гражданских прав, The Crypto Times. Крестный отец крипто и заместитель шерифа округа Лос-Анджелес признали себя виновными в заговоре с целью запугивания и вымогательства – Orange County Register, Orange County Register.
0 0.0 29от ToTo BugelmanНовичок Безопасность
ФБР предотвращает похищение ювелира с целью кражи криптовалюты на сумму 2 миллиона долларов
ФБР успешно предотвратило заговор с целью похищения ювелира в Майами, преступники планировали украсть около $2 миллионов в криптовалюте. Операция была раскрыта после анонимного сообщения, что привело к аресту четырех подозреваемых в день запланированного преступления. Ключевые моменты ФБР раскрыло заговор с целью похищения ювелира в Майами ради $2 миллионов в криптовалюте. Группу возглавлял человек по имени Джек, который называл своих сообщников "громилами". Подозреваемые были арестованы в день запланированного похищения, 13 января 2025 года. Они в настоящее время содержатся без залога, судебное заседание назначено на 21 января 2025 года. Детали заговора Согласно судебным документам, группа следила за ювелиром, который, как полагали, обладал значительным количеством криптовалюты. Они планировали похитить его, когда он собирался обменять свои цифровые активы на наличные. Преступники намеревались нанести удар в Seybold Building, известном месте для ювелирных магазинов в Майами. Лидер группы, Джек, якобы инструктировал свою команду избегать причинения серьезного вреда ювелиру, за исключением одного "хорошего удара" по голове. Однако они были вооружены серьезным оружием, включая штурмовые винтовки и пистолеты-пулеметы MAC-10, что указывает на насильственный характер их намерений. Арест и обвинения В день запланированного похищения правоохранительные органы задержали четырех членов группы: Эвана Пакетта, Тревона Энтони Нила, Захари Бриггса и Аарона Хаммонда. Им предъявлены обвинения в заговоре с целью похищения и попытке похищения. Подозреваемые в настоящее время содержатся под стражей без возможности внесения залога, что отражает серьезность предъявленных им обвинений. Судебное заседание назначено в Майами на 21 января 2025 года, где будут разворачиваться дальнейшие юридические процедуры. Контекст преступлений, связанных с криптовалютой Этот инцидент не является изолированным, так как он подчеркивает растущую тенденцию преступлений, связанных с криптовалютой. В декабре 2024 года австралийка была арестована за похищение члена саудовской королевской семьи, требуя выкуп в размере $40,000 в биткойнах. Такие случаи подчеркивают растущую ценность и привлекательность цифровых валют, делая их мишенью для преступной деятельности. По мере того как рынок криптовалют продолжает расширяться, правоохранительные органы, вероятно, столкнутся с большими трудностями в борьбе с связанными преступлениями. Быстрые действия ФБР в этом случае служат напоминанием о продолжающейся борьбе с организованной преступностью в цифровую эпоху. Источники ФБР предотвратило похищение ювелира с целью кражи $2 млн, ForkLog.
0 0.0 25от ToTo BugelmanНовичок.jpeg) Безопасность
Мошенники в сфере криптовалют устремляются в Telegram: рост мошенничества с вредоносным ПО на 2000%
Крипто-мошенники все чаще выбирают Telegram в качестве платформы для осуществления мошенничества с использованием вредоносного ПО, с ошеломляющим увеличением таких действий на 2000% с ноября. Этот сдвиг знаменует собой значительную эволюцию тактики, поскольку мошенники адаптируются к повышенной осведомленности пользователей о традиционных методах фишинга. Источник: Scam Sniffer Ключевые выводы Драматический рост: Мошенничество с использованием вредоносного ПО в Telegram увеличилось на 2000% с ноября. Эволюция тактики: Мошенники переходят от простого фишинга к более сложному распространению вредоносного ПО. Фальшивые боты для верификации: Мошенники используют фальшивых ботов для внедрения вредоносного ПО в системы пользователей. Широкий доступ: Вредоносное ПО позволяет злоумышленникам получать доступ к конфиденциальной информации, что усложняет отслеживание потерь. Переход на Telegram Компания по безопасности Scam Sniffer впервые выразила обеспокоенность по поводу мошенничества с использованием вредоносного ПО в Telegram в декабре, отметив, что мошенники развили свои стратегии для захвата ничего не подозревающих жертв. В отличие от традиционных мошенничеств, которые часто включают обман пользователей для подключения их кошельков к мошенническим сайтам, новые тактики включают распространение вредоносного ПО через фальшивых ботов для верификации в различных группах Telegram. Как действуют мошенники Мошенники теперь используют фальшивые торговые, airdrop и альфа-группы для привлечения пользователей. Как только люди присоединяются к этим группам, их просят подтвердить свою личность через фальшивого бота. Этот бот может установить вредоносное ПО, которое: Получает доступ к паролям Сканирует файлы кошельков Отслеживает данные буфера обмена Крадет информацию браузера Scam Sniffer выявила как минимум двух вредоносных ботов, OfficiaISafeguardRobot и SafeguardsAuthenticationBot, которые используются для осуществления этих мошенничеств. Влияние вредоносного ПО Переход к мошенничествам на основе вредоносного ПО вызывает особую обеспокоенность, поскольку он позволяет мошенникам получить более широкий доступ к системам жертв. В отличие от традиционных фишинговых мошенничеств, где потери можно легче отслеживать, атаки с использованием вредоносного ПО усложняют процесс идентификации и количественной оценки потерь. Это затрудняет жертвам восстановление украденных активов. Целевые атаки на влиятельных лиц и сообщества Изначально мошенники выдавали себя за популярных крипто-влиятельных лиц, чтобы пригласить пользователей в группы Telegram. Однако, по мере увеличения осведомленности пользователей, они начали нацеливаться на легитимные проектные сообщества с, казалось бы, безобидными приглашениями. Это изменение указывает на сложное понимание тактик социальной инженерии, поскольку мошенники используют доверие в установленных сообществах для получения доступа к потенциальным жертвам. Общая картина Согласно отчету Cyvers, общая сумма украденной криптовалюты в 2024 году достигла 2,3 миллиарда долларов в 165 инцидентах, что на 40% больше по сравнению с предыдущим годом. Хотя декабрь показал наименьшие потери за год, общая тенденция указывает на то, что мошенники становятся более искусными в использовании уязвимостей в крипто-пространстве. Источники Крипто-мошенники активно переходят на Telegram, и это работает — Scam Sniffer, Cointelegraph.
0 0.0 29от ToTo BugelmanНовичок.jpeg) Безопасность
Юридическая фирма Burwick подает в суд на Pump.fun из-за убытков инвесторов
Американская юридическая фирма Burwick Law объявила о своем намерении подать иск против платформы для запуска мем-монет на базе Solana Pump.fun, ссылаясь на значительные потери инвесторов, вызванные сомнительными практиками платформы. Фирма призывает пострадавших инвесторов выйти на связь и присоединиться к потенциальному групповому иску. Источник: Burwick Law Ключевые моменты Burwick Law инициирует судебное разбирательство против Pump.fun за предполагаемый ущерб инвесторам. Платформа подверглась критике за продвижение рискованного поведения и сомнительного контента. Только 0,4% пользователей, по сообщениям, получили значительную прибыль, что вызывает обеспокоенность по поводу справедливости. История Pump.fun С момента своего запуска в январе 2024 года Pump.fun стала крупным игроком в секторе мем-монет, способствуя созданию более 6 миллионов токенов. Платформа была разработана для того, чтобы позволить пользователям без технических знаний запускать собственные токены, но быстро стала ассоциироваться со спекулятивной торговлей и рискованным поведением. Скандальные функции платформы включали возможность прямой трансляции, которая позволяла пользователям выполнять экстремальные трюки для продвижения своих токенов. Это вызвало этические проблемы, включая случаи жестокого обращения с животными и другие опасные действия. В декабре 2024 года Управление финансового надзора Великобритании запретило своим жителям доступ к Pump.fun, ссылаясь на проблемы защиты инвесторов. Обвинения против Pump.fun Burwick Law обвинила Pump.fun в сборе сотен миллионов долларов в виде комиссий, позволяя при этом незаконной деятельности процветать на платформе. Фирма выделила следующие проблемы: Проявление антисоциального поведения, включая употребление наркотиков и насилие. Отсутствие ответственности со стороны анонимных создателей платформы. Значительные финансовые потери для обычных инвесторов, многие из которых потеряли деньги из-за мошенничества и невыполненных обещаний. Влияние на инвесторов Юридическая фирма утверждает, что только 0,4% из 14 миллионов криптокошельков, взаимодействовавших с Pump.fun, получили прибыль, превышающую $10,000. Эта статистика предполагает, что большинство пользователей не получили выгоды от своих инвестиций, что вызывает вопросы о справедливости и прозрачности платформы. Призыв к действию Burwick Law активно ищет лиц, понесших убытки на Pump.fun, чтобы присоединиться к потенциальному групповому иску. Фирма подчеркивает, что пострадавшие могут иметь право на компенсацию своих финансовых потерь. Источники Pump.fun Faces Possible Lawsuit Over Allegations of Investor Harm - Decrypt, Decrypt. Law firm says it’s pursuing potential legal action against Pump.fun, Cointelegraph. Burwick Law Firm Initiates Legal Action Against Pump.fun for Meme Coin Trading | PortalCripto, PortalCripto.
0 0.0 23от ToTo BugelmanНовичок.jpeg) Безопасность
Рост активности на незаконных онлайн-рынках: рост на 51% всего за шесть месяцев
Согласно недавнему отчету компании по соблюдению криптовалютного законодательства Elliptic, незаконный онлайн-рынок, известный как Huione Guarantee, за последние шесть месяцев испытал ошеломляющий рост на 51% в своих ежемесячных поступлениях. Этот всплеск последовал за запуском собственного стейблкоина в долларах США, который привлек значительное количество пользователей и транзакций. Ключевые выводы Huione Guarantee теперь считается крупнейшим незаконным онлайн-рынком за всю историю, с более чем $24 миллиардами в транзакциях. Платформа увеличила свою пользовательскую базу до более чем 900,000 человек. Запуск стейблкоина USDH в сентябре стал основным фактором этого роста. Huione Guarantee связывают с отмыванием денег и кибермошенничеством, что вызывает обеспокоенность у регуляторов. Обзор Huione Guarantee Huione Guarantee, недавно переименованный в Haowang Guarantee, был назван крупнейшим онлайн-незаконным рынком компанией Elliptic. Сообщается, что платформа способствовала широкому спектру незаконной деятельности, включая отмывание денег и кибермошенничество, что делает ее объектом внимания правоохранительных органов и регуляторов. Рост рынка был особенно заметен с момента запуска стейблкоина USDH в сентябре. Этот стейблкоин был разработан для обхода регуляторного надзора и возможностей замораживания активов, которые распространены у других стейблкоинов, таких как USDT от Tether. Стейблкоин USDH выпускается на нескольких блокчейнах, включая Ethereum, BNB Chain и Tron, что еще больше увеличивает его доступность и привлекательность для пользователей, занимающихся незаконной деятельностью. Метрики роста Ежемесячные поступления: Увеличились на 51% за последние шесть месяцев. Общее количество транзакций: Более $24 миллиардов на сегодняшний день. Пользовательская база: Выросла до более чем 900,000 пользователей. Регуляторные проблемы Быстрый рост Huione Guarantee вызвал тревогу у регуляторов и экспертов по кибербезопасности. В отчете Elliptic подчеркивается, что платформа стала ключевым фактором в операциях кибермошенничества, особенно в Юго-Восточной Азии. Компания отметила, что тысячи продавцов предлагают услуги, связанные с отмыванием денег, украденными личными данными и другими предметами, необходимыми для проведения онлайн-мошенничества в промышленных масштабах. В июле Tether заморозил один из счетов Huione Pay в USDT из-за его связей с северокорейской группой Lazarus, печально известной хакерской организацией. Этот инцидент побудил к запуску стейблкоина USDH, который стремится предоставить более стабильную и менее регулируемую альтернативу для пользователей. Источники Крупнейший «незаконный онлайн-рынок» вырос на 51% за 6 месяцев: Elliptic, Cointelegraph.
0 0.0 27от ToTo BugelmanНовичок Безопасность
Уязвимость кошелька Uniswap вызывает тревогу: ScaleBit выявляет серьезный изъян в безопасности
ScaleBit компании BitsLab выразила обеспокоенность по поводу значительной уязвимости в Web3-кошельках Uniswap, которая может потенциально подвергнуть активы пользователей риску со стороны злоумышленников, имеющих физический доступ к их устройствам. Компания по безопасности сообщила, что этот недостаток позволяет неавторизованным лицам обходить механизмы аутентификации и получать доступ к мнемонической фразе кошелька, которая является ключевой для управления активами кошелька. Ключевые выводы ScaleBit выявила уязвимость в кошельке Uniswap, которая может поставить под угрозу активы пользователей. Злоумышленники с физическим доступом могут получить мнемоническую фразу кошелька менее чем за три минуты. Пользователям рекомендуется избегать передачи своих устройств до решения проблемы. Понимание уязвимости Уязвимость, на которую указала ScaleBit, касается мнемонической фразы, также известной как seed-фраза, которая представляет собой серию из 12 до 24 случайных слов, предоставляющих полный контроль над активами кошелька. Эта фраза необходима для доступа и управления криптовалютными активами на различных устройствах. По данным ScaleBit, любой, кто имеет доступ к разблокированному устройству, может получить мнемоническую фразу менее чем за три минуты. Тревожно, что эта проблема сохраняется даже в последней версии приложения Uniswap Wallet, вызывая серьезные опасения по поводу существующих мер безопасности. Рекомендации для пользователей В свете этой уязвимости ScaleBit выпустила несколько рекомендаций для пользователей кошелька Uniswap: Избегайте передачи устройств: Пользователям следует воздержаться от передачи своих устройств другим лицам до устранения уязвимости. Обеспечьте безопасность устройства: Убедитесь, что ваше устройство заблокировано и защищено от несанкционированного доступа. Следите за активностью кошелька: Следите за своим кошельком на предмет несанкционированных транзакций. Широкие последствия для безопасности криптовалют Раскрытие этой уязвимости происходит в то время, когда угрозы кибербезопасности в сфере криптовалют растут. В 2024 году потери из-за киберэксплойтов в криптосекторе увеличились на 40% по сравнению с предыдущим годом, составив примерно 2,3 миллиарда долларов. Эта тенденция подчеркивает растущую необходимость в надежных мерах безопасности на платформах децентрализованного финансирования (DeFi). Дедди Лавид, соучредитель и генеральный директор Cyvers, отметил, что нарушения контроля доступа, особенно связанные с мнемоническими фразами, являются распространенным типом уязвимостей, которые могут привести к значительным финансовым потерям. По мере того как ландшафт криптовалют продолжает развиваться, важность защиты цифровых активов невозможно переоценить. Заключение Тревожная уязвимость, на которую указала ScaleBit, служит критическим напоминанием для пользователей децентрализованных бирж, таких как Uniswap, о необходимости оставаться бдительными в отношении своих практик безопасности. По мере того как криптоиндустрия сталкивается с растущими угрозами, пользователям необходимо принимать проактивные меры для защиты своих активов и быть в курсе потенциальных рисков. С учетом текущих событий в этой ситуации пользователям рекомендуется следить за обновлениями от Uniswap и экспертов по безопасности, чтобы обеспечить безопасность своих кошельков. Источники ScaleBit компании BitsLab указывает на 'тревожную' уязвимость кошелька Uniswap, Cointelegraph.
0 0.0 23от ToTo BugelmanНовичок.jpeg) Безопасность
Upbit предупреждает пользователей IOST в связи с переходом на Layer-2
Upbit, видная южнокорейская криптовалютная биржа, выпустила предупреждение для инвесторов относительно токена Internet of Services Token (IOST) в связи с подготовкой к значительному переходу на уровень-2. Этот переход включает выпуск 21 миллиарда новых токенов и полное обновление токеномики, что может привести к краткосрочной волатильности цен и повлиять на настроения инвесторов. Ключевые моменты Upbit предупредила о необходимости осторожности в отношении IOST из-за предстоящего перехода на уровень-2. Переход приведет к выпуску 21 миллиарда новых токенов и значительному обновлению токеномики. Инвесторам рекомендуется проявлять осторожность, так как эти изменения могут повлиять на стабильность рынка. Предупреждение Upbit 13 января Upbit предупредила своих пользователей о потенциальных рисках, связанных с переходом IOST на блокчейн уровня-2. Это предупреждение соответствует рекомендациям Альянса цифровых активов (DAXA), который стремится защитить инвесторов, уведомляя их о значительных изменениях, которые могут повлиять на стабильность активов. Проект IOST, известный своим фокусом на децентрализованных приложениях (DApps), готовится к этому переходу в ближайшие недели. Upbit подчеркнула, что изменения могут привести к существенным изменениям в структуре токена, что потенциально может повлиять на рыночную стоимость и настроения инвесторов. Роль DAXA DAXA играет важную роль в поддержании стандартов среди крупных корейских бирж. Она регулярно отмечает цифровые активы, которые проходят структурные изменения или демонстрируют необычную рыночную активность. Хотя предупреждение относительно IOST не означает приостановку торгов или делистинг, оно подчеркивает важность осведомленности о предстоящих изменениях из-за их потенциального влияния на трейдеров. Детали перехода на уровень-2 Команда IOST недавно провела голосование по управлению переходом, которое было одобрено 12 января. Переход будет включать выпуск примерно 21,3 миллиарда новых токенов, направленных на поддержку вознаграждений валидаторов, пользовательских стимулов и будущего развития экосистемы. Новые токены будут выпускаться постепенно в рамках поэтапного расширения предложения. Распределение новых токенов следующее: 60% для вознаграждений валидаторов 20% для аирдропов 8% для стимулов сообщества 5% для грантов разработчикам 4% для управления через Nexus DAO 3% для компенсации команды и других расходов Объединяя свою существующую сеть уровня-1 с новым уровнем-2, IOST стремится улучшить обработку транзакций, повысить эффективность и снизить комиссии. Источники Upbit предупреждает о необходимости осторожности в отношении IOST перед переходом на уровень-2, Cointelegraph.
0 0.0 30от ToTo BugelmanНовичок.jpeg) Безопасность
Пастор обвиняется в мошеннической схеме с криптовалютой на несколько миллионов долларов
Пастор из Майами был обвинен в якобы организации многомиллионной криптовалютной аферы, которая обманула более 1500 инвесторов. Франсьер Обандо Пинильо, 51 год, обвиняется в использовании своего положения пастора для продвижения мошеннической инвестиционной схемы под названием "Solano Fi", обещая нереалистичные доходы и эксплуатируя доверие своей паствы. Ключевые моменты Франсьер Обандо Пинильо, пастор из Паско, Вашингтон, сталкивается с 26 обвинениями в мошенничестве. Схема, названная "Solano Fi", обещала инвесторам ежемесячный доход в размере 34,9%. Пинильо якобы использовал ресурсы церкви и социальные сети для привлечения инвесторов. Жертвы не могли вывести свои средства, которые вместо этого направлялись на личные счета. Если его признают виновным, Пинильо может грозить до 20 лет тюрьмы. Обвинения против пастора Согласно данным Министерства юстиции США, Пинильо управлял схемой с ноября 2021 года по октябрь 2023 года. Он утверждал, что идея Solano Fi пришла к нему во сне, представляя её как безопасную инвестиционную возможность. Его церковь, Ministerio Apostólico Profético Tiempos de Poder, стала платформой для привлечения инвестиций от прихожан, многие из которых были испаноязычными. Структура схемы Инвестиционная схема Пинильо характеризовалась несколькими обманными практиками: Обещанные доходы: Инвесторов привлекали обещанием гарантированного ежемесячного дохода в размере 34,9%. Продвижение в социальных сетях: Он создал страницу на Facebook и группу в Telegram под названием "Multimillionarios SolanoFi", которая привлекла более 1500 участников. Бонусы за привлечение: Чтобы стимулировать привлечение новых инвесторов, Пинильо предлагал бонус за привлечение в размере 15%, создавая структуру, похожую на пирамиду. Diagram and excerpt of the Nov. 7 grand jury indictment against Pinillo. Source: CourtListener Неправомерное использование средств Вместо того чтобы инвестировать средства, как было обещано, Пинильо якобы направлял деньги на личные нужды и выплаты более ранним инвесторам. Онлайн-платформа, которую он продвигал, позволяла инвесторам видеть завышенные балансы счетов, но не позволяла выводить средства. Когда жертвы запрашивали возврат своих денег, они часто сталкивались с отговорками о рыночных условиях или проблемах с веб-сайтом. Юридические последствия Обвинение против Пинильо включает 26 пунктов мошенничества, с возможным максимальным наказанием в виде 20 лет тюрьмы. Дело ведут помощники прокурора США Дэн Фрухтер и Джереми Дж. Келли, а расследование возглавляет ФБР. Прокурор США Ванесса Вальдреф подчеркнула трудности в восстановлении средств в криптовалютных аферах, заявив, что её офис стремится добиться справедливости для жертв. Заключение Дело Франсьера Обандо Пинильо служит ярким напоминанием о уязвимостях в инвестиционных схемах, особенно тех, которые эксплуатируют доверие к религиозным учреждениям. По мере развития судебного процесса внимание остается на привлечении к ответственности тех, кто совершает такие мошеннические действия, особенно в быстро развивающейся сфере криптовалют. Источники Пастор обвинен в многомиллионной криптовалютной афере: Министерство юстиции, crypto.news. Криптовалютная схема проповедника: кафедра использована для обмана тысяч членов, Bitcoinist. Бывший пастор из Три-Ситис обвинен в многомиллионной криптовалютной афере | Местные новости | bigcountrynewsconnection.com, Big Country News. Бывший пастор обвинен в управлении криптовалютной аферой, которая украла миллионы у обманутых прихожан | IBTimes, International Business Times. Пастор обвинен в мошенничестве из-за криптовалютной схемы, которая пришла "во сне", Cointelegraph. Мошенническая криптовалютная схема под руководством пастора грозит 20-летним тюремным сроком, Traders Union.
0 0.0 28от ToTo BugelmanНовичок Безопасность
Аккаунт Litecoin на X взломан
11 января 2025 года официальный аккаунт Litecoin в социальной сети X был взломан, что привело к продвижению мошеннического токена, ложно связанного с сетью Solana. Этот инцидент подчеркивает растущую тенденцию киберпреступников использовать социальные сети для введения инвесторов в заблуждение и продвижения мошенничества. Source: Litecoin Ключевые выводы Аккаунт Litecoin в X был скомпрометирован для продвижения поддельного токена на основе Solana. Мошенничество кратковременно увеличило рыночную капитализацию токена до $27,000, прежде чем она рухнула. Инцидент подчеркивает необходимость усиления мер безопасности в криптопространстве. Развитие инцидента Взлом произошел, когда хакер получил доступ к аккаунту Litecoin в X и разместил вводящее в заблуждение сообщение с заявлением: "LTC теперь в Solana." Это сообщение включало адрес контракта для мошеннического токена и ссылку на сайт pump.fun, который часто ассоциируется с мошенничеством. Сообщение было быстро удалено, но не раньше, чем вызвало ажиотаж среди 1,1 миллиона подписчиков Litecoin. Последствия После инцидента команда Litecoin подтвердила, что они восстановили контроль над аккаунтом. Они приписали взлом скомпрометированному делегированному аккаунту, который с тех пор был удален. Команда заверила пользователей, что несанкционированные сообщения были в сети всего несколько секунд, прежде чем были удалены. Растущая тенденция взломов социальных сетей Этот инцидент является частью тревожной тенденции, когда хакеры нацеливаются на аккаунты в социальных сетях известных криптовалютных проектов и влиятельных лиц. Недавние взломы высокого профиля включают: EigenLayer: Взломан для продвижения поддельной кампании по раздаче токенов. Wiz Khalifa: Аккаунт скомпрометирован для рекламы поддельного мемкойна с участием знаменитости. Cardano Foundation: Нацелен на распространение ложной информации о судебном иске SEC и продвижение мошеннического токена. Эти атаки часто приводят к значительным финансовым потерям для ничего не подозревающих инвесторов. Например, поддельный токен Cardano Foundation сгенерировал около $500,000 торгового объема, прежде чем его стоимость упала более чем на 99%. Как действуют хакеры Хакеры обычно используют фишинговые тактики для получения доступа к аккаунтам в социальных сетях. Общие методы включают: Отправка поддельных электронных писем, которые выглядят как от социальной сети, предупреждающих пользователей о нарушении авторских прав. Привлечение пользователей к нажатию на ссылки, ведущие на мошеннические сайты, где их просят сбросить двухфакторную аутентификацию и пароли. Защита в криптопространстве Взлом аккаунта Litecoin служит ярким напоминанием о важности кибербезопасности в мире криптовалют. Вот несколько советов по защите ваших активов: Включите двухфакторную аутентификацию: Всегда используйте двухфакторную аутентификацию для своих аккаунтов, чтобы добавить дополнительный уровень безопасности. Остерегайтесь фишинговых атак: Всегда проверяйте источник электронных писем и сообщений, прежде чем нажимать на ссылки или предоставлять личную информацию. Будьте в курсе: Следите за последними новостями в криптопространстве, чтобы быть в курсе потенциальных мошенничеств и угроз безопасности. Источники Аккаунт Litecoin в X взломан для продвижения поддельного токена на основе Solana, команда восстанавливает контроль, Cryptopolitan. Аккаунт Litecoin взломан для продвижения токена Solana – BLOX -Passionategeekz – Passionategeekz.com, Passionategeekz.com. Аккаунт Litecoin в X временно взломан для продвижения поддельного токена, Cointelegraph. Litecoin подтверждает взлом аккаунта X на фоне растущих эксплойтов в социальных сетях, Traders Union. Взлом аккаунта Litecoin в X: сигнал тревоги для криптотрейдеров | BanklessTimes, BanklessTimes. Аккаунт Litecoin в X взломан для продвижения поддельного токена Solana LTC, Crypto Briefing.
0 0.0 28от ToTo BugelmanНовичок