.jpeg)
Bitcoin cüzdanlarında yaygın olarak kullanılan ESP32 mikrodenetleyicisinde kritik bir güvenlik açığı tespit edildi ve bu durum, hackerların kripto paraları çalmasına olanak tanıyabilir. Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), bu konuyla ilgili alarm vererek dijital varlıkları korumak için acil eylem çağrısında bulundu.
Önemli Noktalar
-
CVE-2025-27840 olarak etiketlenen bu güvenlik açığı, birçok Bitcoin cüzdanında kullanılan ESP32 çipini etkilemektedir.
-
Hackerlar, bu açığı kullanarak işlem imzalarını sahteleyebilir ve özel anahtarları çıkarabilir.
-
Sorun, belgelenmemiş Bluetooth komutları ve yetersiz rastgele sayı üretimi ile ilişkilidir.
-
Üretici firma Espressif, sorunu kabul etmekte ve yakında bir düzeltme yayınlamayı planlamaktadır.
Açığın Anlaşılması
CVE-2025-27840 olarak tanımlanan bu güvenlik açığı, ESP32 mikrodenetleyicisini kullanan Bitcoin cüzdanlarının güvenliğine önemli bir tehdit oluşturmaktadır. Bu çip, Blockstream Jade gibi popüler donanım cüzdanları da dahil olmak üzere birçok Nesnelerin İnterneti (IoT) cihazında kritik bir rol oynamaktadır.
Açık, saldırganların:
-
İşlem İmzalarını Sahtelemesi: Açığı kullanarak, hackerlar yetkisiz işlemleri onaylayabilecek sahte imzalar oluşturabilir.
-
Özel Anahtarları Çıkarması: Açık, özel anahtarlara uzaktan erişim sağlanmasına olanak tanır; bu anahtarlar, kripto para varlıklarını yönetmek ve güvence altına almak için gereklidir.
Teknik Detaylar
Açığın kökeni, ESP32 çipinin Bluetooth modülünde yer alan 29 belgelenmemiş Anahtar Kontrol Arayüzü (HCI) komutlarına dayanmaktadır. Bu komutlar, saldırganların:
-
Gerçek Cihaz Kimliğini Taklit Etmesi: Saldırganlar, meşru cihazları taklit edebilir.
-
Yetkisiz Veri Erişimi Sağlaması: Hassas bilgilere izinsiz erişim sağlanabilir.
-
Ağ Güvenliğini Tehdit Etmesi: Ağın bütünlüğü tehlikeye atılabilir ve daha geniş güvenlik sorunlarına yol açabilir.
Ayrıca, ESP32 çipindeki rastgele sayı üreteci yeterli entropiye sahip olmadığı için, hackerların kriptografik anahtar çiftlerini brute force yöntemleriyle tahmin etmesini kolaylaştırmaktadır.
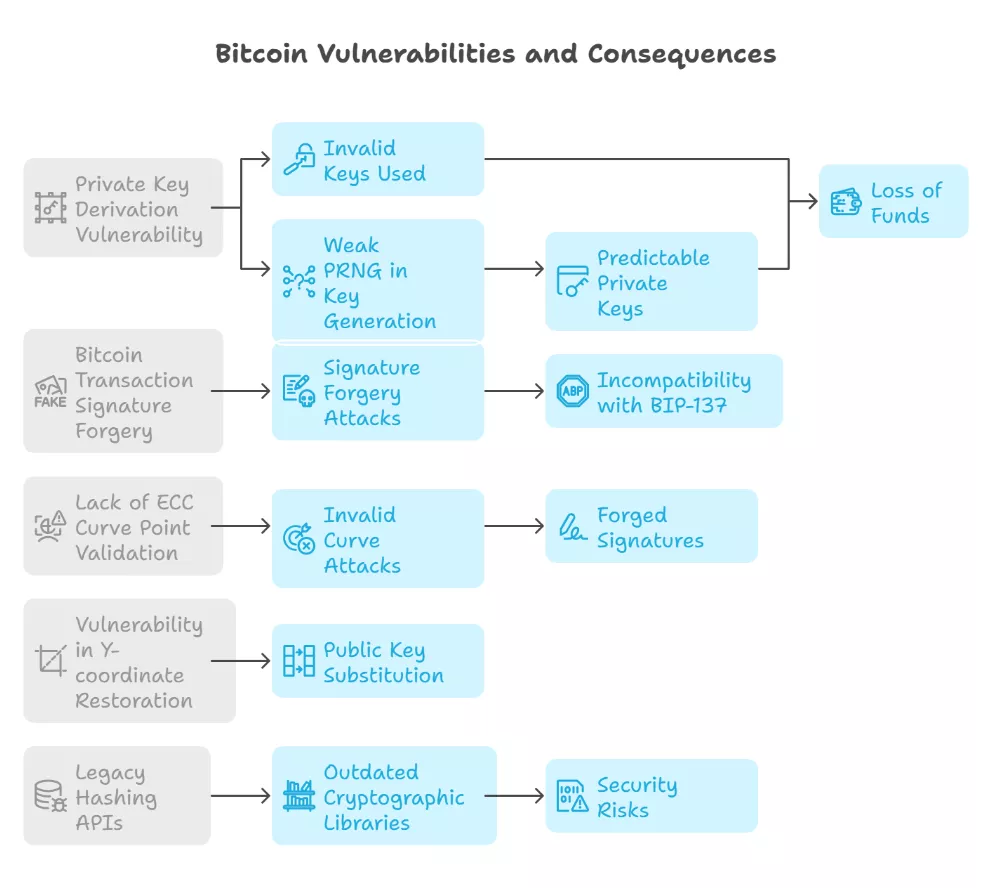
ESP32 Bitcoin Güvenlik Açıkları ve Olası Sonuçları: Crypto Deep Tech.
Üreticinin Yanıtı
ESP32 çipini üreten Çinli firma Espressif, belgelenmemiş komutların varlığını kabul etmekte ancak bir arka kapı iddialarını reddetmektedir. Bu güvenlik açıklarını hızlı bir şekilde gidermek için bir güncelleme yayınlayacaklarını taahhüt etmişlerdir.
Daha Geniş Etkiler
Bu olay izole bir durum değildir. Son zamanlarda, araştırmacılar M1, M2 ve M3 işlemcilerini kullanan Apple cihazlarında benzer güvenlik açıkları keşfetmişlerdir; bu açıklar da kripto para cüzdanlarından kriptografik anahtarların çalınmasına olanak tanımıştır. Etkilenen cihazların kullanıcıları, riskleri azaltmak için kripto para cüzdanlarını kaldırmak zorunda kalmışlardır.
Sonuç
ESP32 mikrodenetleyicisinde tespit edilen bu kritik güvenlik açığı, kripto para alanındaki devam eden güvenlik zorluklarını hatırlatmaktadır. Bu çipi kullanan Bitcoin cüzdanı kullanıcılarının dikkatli olmaları ve dijital varlıklarını güvence altına almak için üreticilerden gelecek güncellemeleri beklemeleri önemlidir. Siber güvenlik alanındaki gelişmeler devam ederken, kripto paraları korumak için bilgili ve proaktif olmak hayati önem taşımaktadır.
Kaynaklar
Bu makale, yapay zeka destekli teknolojinin yardımıyla oluşturulmuş ve birçok güvenilir kaynaktan yararlanılarak hazırlanmıştır. Nihai içerik, doğruluk, açıklık ve tutarlılığı sağlamak amacıyla BlockzHub editör ekibi tarafından titizlikle gözden geçirilmiş ve düzenlenmiştir. Orijinal haber kaynakları, uygun ve gerekli görüldüğünde belirtilmiştir. Bu makalede ifade edilen görüşler, BlockzHub'ın resmi görüş veya pozisyonlarını mutlaka yansıtmaz. Makale yalnızca bilgilendirme amaçlıdır ve finansal veya profesyonel bir tavsiye olarak değerlendirilmemelidir. Yatırım yapmak risk içerir; herhangi bir yatırım kararı vermeden önce nitelikli bir finansal danışmana danışmanız önerilir.