.jpeg)
Siber güvenlik için endişe verici bir gelişme olarak, Dero kripto para madencisi ile ilgili yeni bir kampanyanın konteynerleştirilmiş Linux ortamlarına sızdığı tespit edildi. Bu kötü amaçlı yazılım, güvensiz bir şekilde yayımlanmış Docker API'lerini istismar ederek hızla yayılmakta ve birden fazla sistemi, komut ve kontrol sunucusuna ihtiyaç duymadan tehlikeye atmaktadır.
Önemli Noktalar
-
Dero madencisi, güvensiz Docker API'leri aracılığıyla yayılmaktadır.
-
Kötü amaçlı yazılım yeni konteynerler oluşturur ve mevcut olanları tehlikeye atar.
-
Komut ve kontrol sunucusu olmadan çalışır, bu da tespit edilmesini zorlaştırır.
-
Organizasyonlar, enfeksiyonları önlemek için Docker API'lerini güvence altına almalıdır.
Enfeksiyon Zinciri
Dero madencilik kampanyası, tek bir enfekte olmuş konteynerin internetteki açık Docker API'lerini taradığı bir zombi salgını gibi çalışmaktadır. Bir kez savunmasız bir hedef bulduğunda, yeni kötü amaçlı konteynerler oluşturur ve mevcut olanları tehlikeye atarak Dero kripto para madenciliği yapar. Bu otomatik süreç, iki ana kötü amaçlı yazılım bileşeni tarafından kolaylaştırılmaktadır: "nginx" adlı yayılma kötü amaçlı yazılımı ve Dero kripto madencisi.
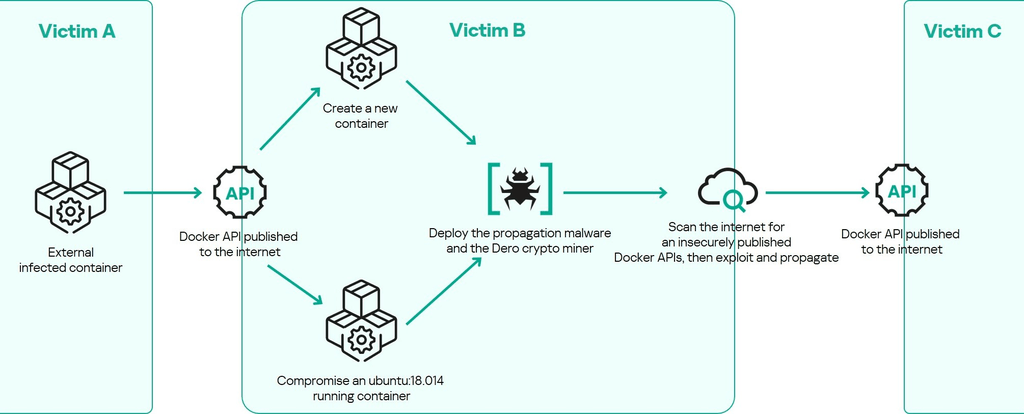
Kötü Amaçlı Yazılımın Çalışma Şekli
-
İlk Erişim: Tehdit aktörü, güvensiz bir Docker API'sini istismar ederek çalışan bir konteynerleştirilmiş altyapıya erişim sağlar.
-
Kötü Amaçlı Yazılım Dağıtımı: Nginx kötü amaçlı yazılımı kalıcılığı sürdürür ve komut ve kontrol sunucusuna ihtiyaç duymadan diğer sistemlere yayılır.
-
Konteyner Oluşturma: Kötü amaçlı yazılım, güvensiz Docker API'lerini taramak için rastgele IPv4 alt ağları oluşturur ve tehlikeye atılmış ana bilgisayarlarda yeni kötü amaçlı konteynerler oluşturur.
-
Kaynak Ele Geçirme: Dero madencisi, bu konteynerler içinde çalıştırılır ve kripto para madenciliği için kaynaklarını ele geçirir.
Nginx Kötü Amaçlı Yazılımının Rolü
Nginx kötü amaçlı yazılımı, meşru nginx web sunucusu yazılımı gibi görünmek üzere tasarlanmıştır, bu da kullanıcıların ve güvenlik araçlarının tespit etmesini zorlaştırır. Ana işlevleri şunlardır:
-
Etkinlikleri Kaydetme: Enfekte olmuş makineleri ve etkinlikleri izlemek için bir günlük dosyası oluşturur.
-
Sürüm Kontrolü: Zaten enfekte olmuş konteynerleri tanımlamak için belirli bir sürüm dosyasının varlığını sağlar.
-
Güvenlik Açıklarını Tarama: Enfeksiyonu daha da yaymak için diğer savunmasız Docker API'lerini tarar.
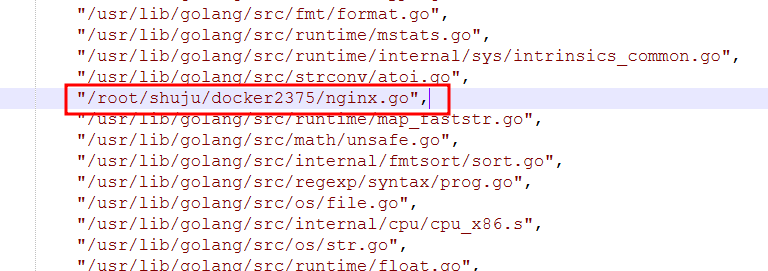
Nginx kaynak kodu dosyası
Mevcut Konteynerleri Tehlikeye Atma
Kötü amaçlı yazılım yalnızca yeni konteynerler oluşturmakla kalmaz, aynı zamanda mevcut olanları da hedef alır. Belirli kriterlere (örneğin, Ubuntu 18.04 tabanı) dayalı olarak çalışan konteynerleri kontrol eder ve eğer sürüm dosyası yoksa onları enfekte eder, böylece enfeksiyon döngüsünü tekrarlar.
Dero Madencisi
Dero madencisi, kötü amaçlı yazılım içinde "cloud" olarak adlandırılmaktadır ve açık kaynaklı DeroHE CLI madencisinin değiştirilmiş bir versiyonudur. Dero kripto parasını madencilik yapmak için sabit kodlanmış cüzdan ve düğüm adreslerini kullanacak şekilde tasarlanmıştır. Bu adreslerin şifrelenmesi, kötü amaçlı yazılımın tasarımında bir düzeyde sofistike bir yaklaşım sergileyerek tespit edilmekten kaçınmayı ve operasyonel güvenliği sürdürmeyi amaçlamaktadır.
Güvenlik Etkileri
Dero madencisinin konteynerleştirilmiş ortamlardaki artışı, önemli güvenlik risklerini vurgulamaktadır. İnternete açık 520'den fazla yayımlanmış Docker API'si ile, organizasyonların altyapılarını güvence altına almak için proaktif önlemler alması gerekmektedir. Ana öneriler şunlardır:
-
Docker API'lerini Güvence Altına Alın: Docker API'lerinin kamuya açık olmadığından veya uygun kimlik doğrulama ile güvence altına alındığından emin olun.
-
Konteyner Etkinliğini İzleyin: Konteynerleştirilmiş ortamlardaki olağandışı etkinlikleri tespit etmek için izleme araçları kullanın.
-
Düzenli Güvenlik Değerlendirmeleri: Konteyner yapılandırmalarındaki güvenlik açıklarını belirlemek ve düzeltmek için düzenli değerlendirmeler yapın.
Sonuç
Dero madencisinin konteynerleştirilmiş ortamlarda hızla yayılma yeteneği, organizasyonlar için ciddi bir tehdit oluşturmaktadır. Enfeksiyon mekanizmalarını anlayarak ve sağlam güvenlik önlemleri uygulayarak, işletmeler kendilerini bu ve benzeri tehditlerden koruyabilirler.
Kaynaklar
Bu makale, yapay zeka destekli teknolojinin yardımıyla oluşturulmuş ve birçok güvenilir kaynaktan yararlanılarak hazırlanmıştır. Nihai içerik, doğruluk, açıklık ve tutarlılığı sağlamak amacıyla BlockzHub editör ekibi tarafından titizlikle gözden geçirilmiş ve düzenlenmiştir. Orijinal haber kaynakları, uygun ve gerekli görüldüğünde belirtilmiştir. Bu makalede ifade edilen görüşler, BlockzHub'ın resmi görüş veya pozisyonlarını mutlaka yansıtmaz. Makale yalnızca bilgilendirme amaçlıdır ve finansal veya profesyonel bir tavsiye olarak değerlendirilmemelidir. Yatırım yapmak risk içerir; herhangi bir yatırım kararı vermeden önce nitelikli bir finansal danışmana danışmanız önerilir.