.jpeg)
在广泛用于比特币钱包的ESP32微控制器中发现了一个关键漏洞,这可能允许黑客窃取加密货币。美国国家标准与技术研究院(NIST)对此问题发出了警报,强调需要立即采取行动以保护数字资产。
关键要点
-
该漏洞标记为CVE-2025-27840,影响许多比特币钱包中使用的ESP32芯片。
-
黑客可以利用此缺陷伪造交易签名并提取私钥。
-
该问题与未记录的蓝牙命令和随机数生成不足有关。
-
制造商Espressif承认了该问题,并计划尽快发布修复。
理解漏洞
被识别为CVE-2025-27840的漏洞对使用ESP32微控制器的比特币钱包的安全构成了重大威胁。该芯片是许多物联网(IoT)设备的核心,包括流行的硬件钱包如Blockstream Jade。
该缺陷允许攻击者:
-
伪造交易签名:通过利用该漏洞,黑客可以创建虚假的签名,从而授权未经授权的交易。
-
提取私钥:该缺陷使得远程访问私钥成为可能,而私钥对于管理和保护加密货币资产至关重要。
技术细节
漏洞的根源在于ESP32芯片的蓝牙模块,其中包含29个未记录的主控制器接口(HCI)命令。这些命令可以被操纵以:
-
伪造设备认证:攻击者可以冒充合法设备。
-
获得未经授权的数据访问:敏感信息可以在没有权限的情况下被访问。
-
危害网络安全:网络的完整性可能受到威胁,导致更广泛的安全问题。
此外,ESP32芯片中的随机数生成器被发现缺乏足够的熵,使得黑客更容易通过暴力破解方法猜测加密密钥对。
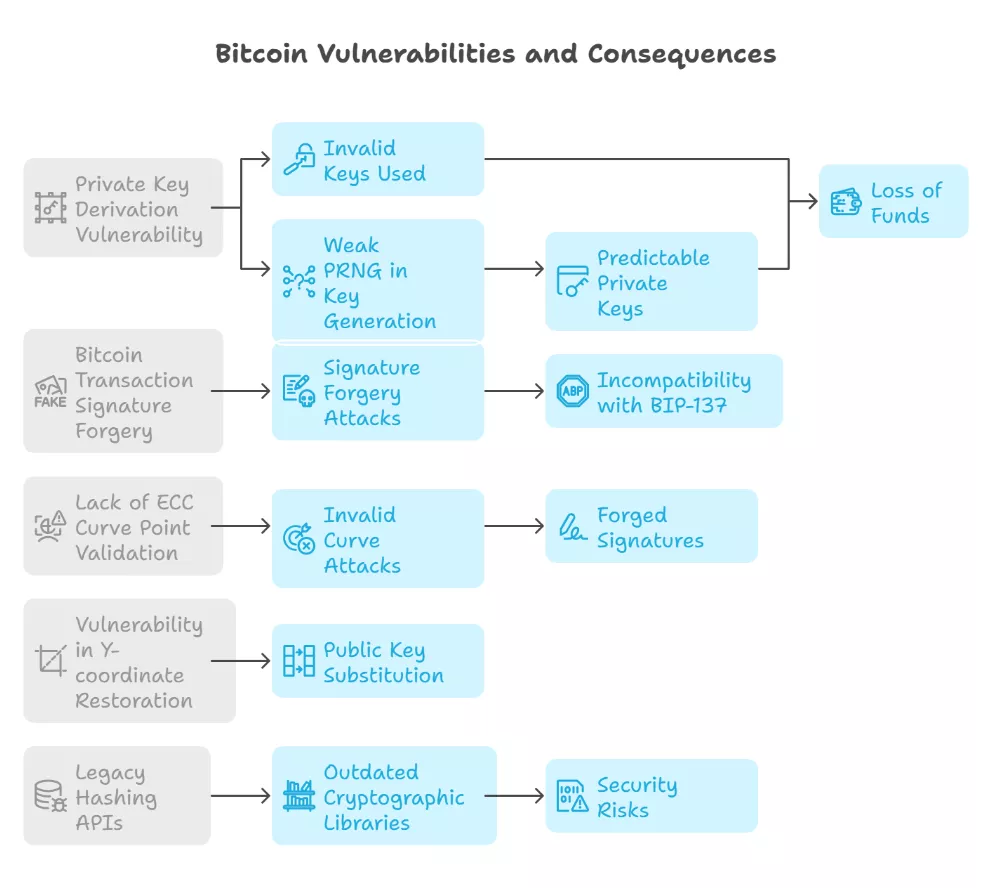
ESP32 比特币漏洞及其可能造成的后果: Crypto Deep Tech.
制造商的回应
生产ESP32芯片的中国公司Espressif承认存在未记录的命令,但否认任何后门的指控。他们承诺将迅速发布更新以解决这些漏洞。
更广泛的影响
这一事件并非孤立。最近,研究人员发现了类似的漏洞,影响使用M1、M2和M3处理器的苹果设备,这也允许从加密货币钱包中窃取加密密钥。受影响设备的用户别无选择,只能删除他们的加密货币钱包以降低风险。
结论
在ESP32微控制器中发现这一关键漏洞提醒我们,加密货币领域的安全挑战仍在持续。使用该芯片的比特币钱包用户应保持警惕,并等待制造商的更新以保护他们的数字资产。随着网络安全环境的不断演变,保持信息灵通和积极主动对于保护加密货币至关重要。
来源
-
NIST:中文芯片ESP32允许黑客更快窃取加密货币,Bits Media。
本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。