.jpeg)
北朝鲜黑客,特别是臭名昭著的拉撒路小组,发起了一场针对加密货币开发者的复杂攻击活动,伪装成招聘人员。该行动涉及发送虚假的工作邀请,其中包含旨在在受害者系统上安装恶意软件的编码测试,从而窃取敏感信息和加密货币。
关键要点
-
北朝鲜黑客利用虚假的工作邀请来针对加密货币开发者。
-
攻击涉及恶意编码测试,安装恶意软件。
-
受害者主要通过LinkedIn等平台接触。
-
恶意软件可以窃取敏感数据,包括加密货币钱包。
攻击者的作战方式
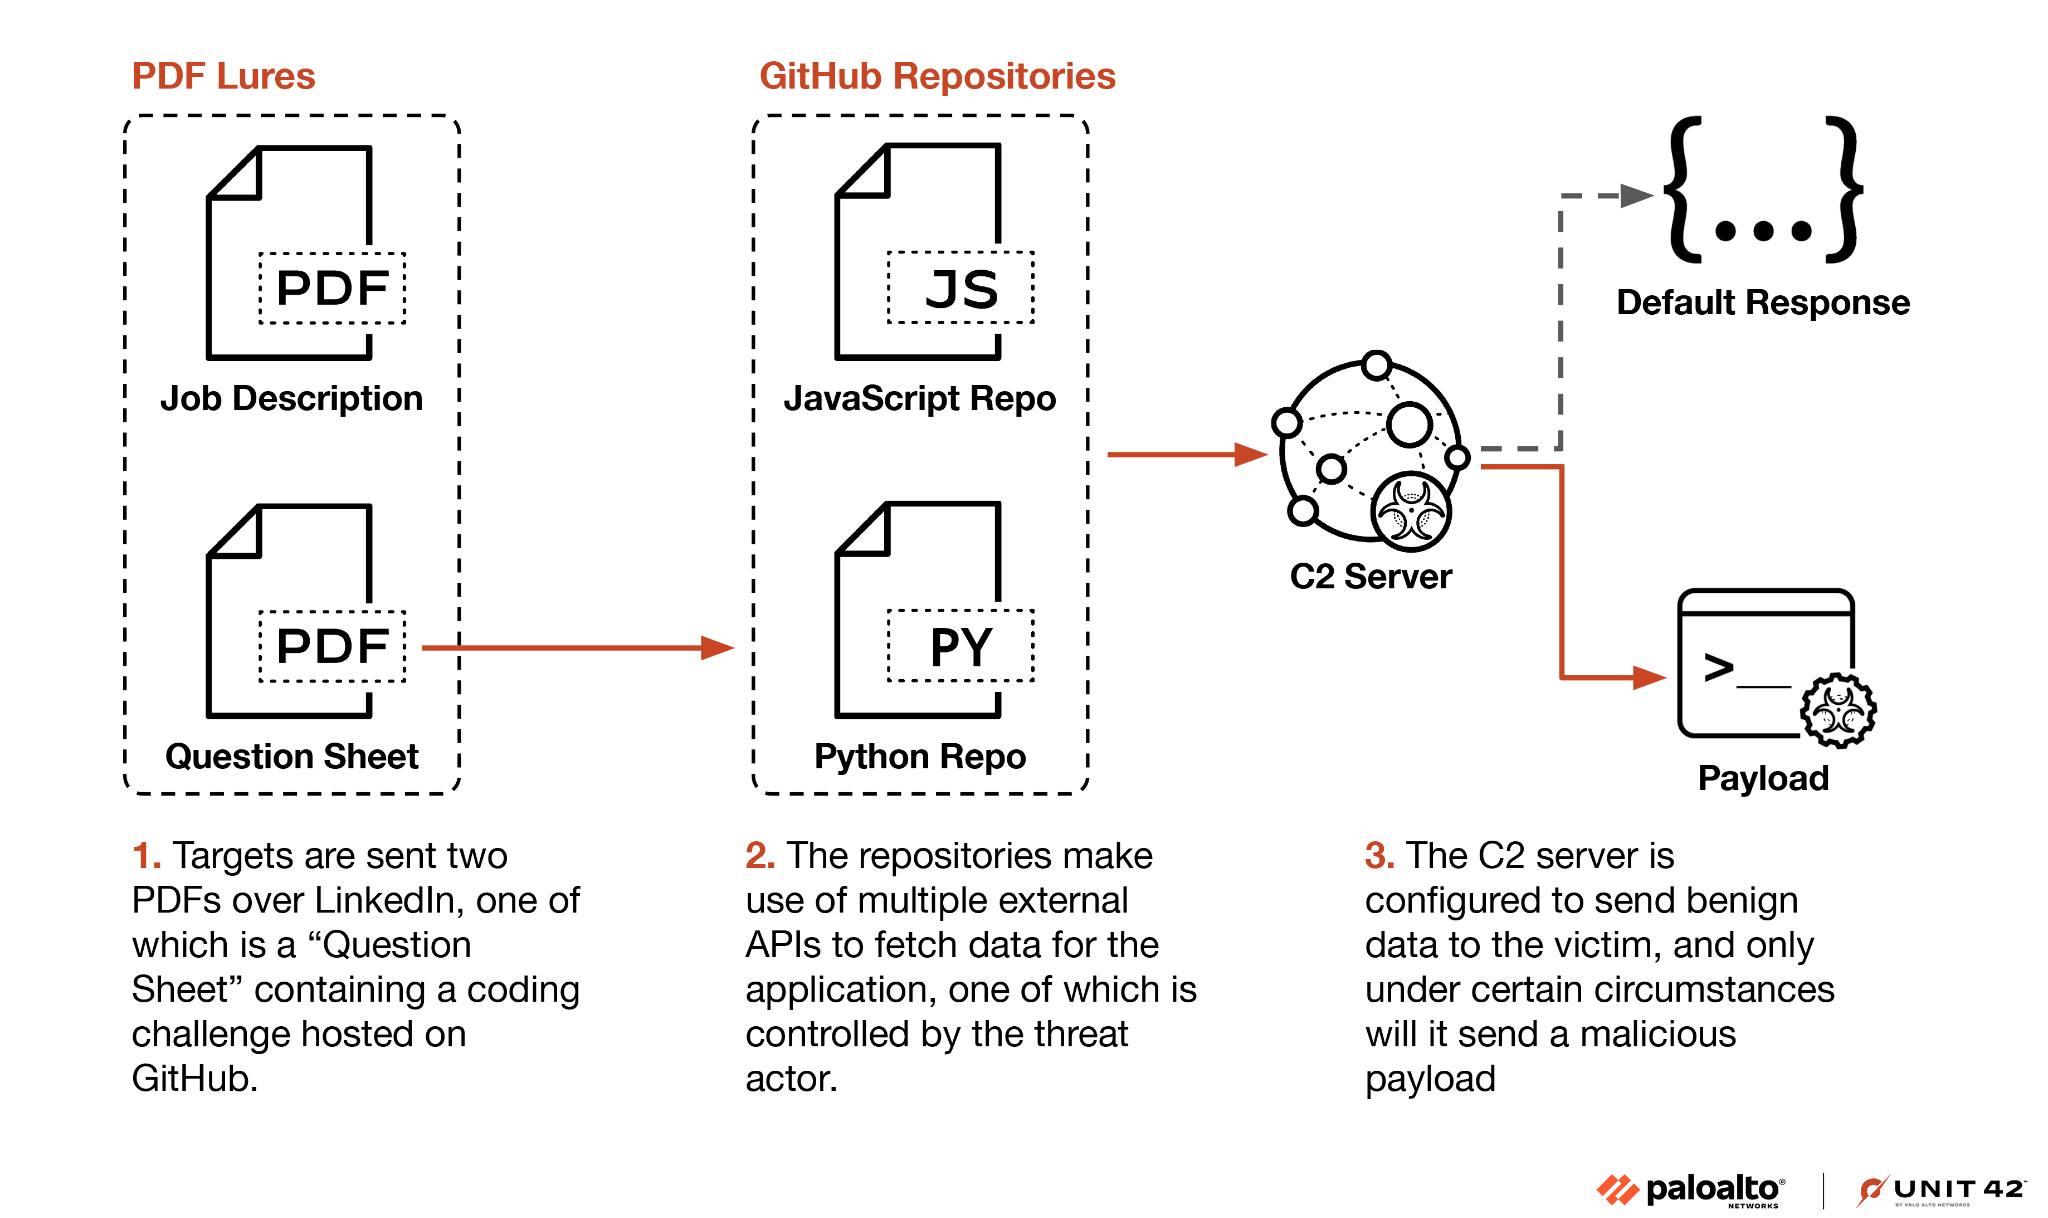
拉撒路小组以其先进的网络战术而闻名,而这次活动也不例外。攻击者通常遵循以下步骤:
-
招聘接触:黑客在LinkedIn、Upwork和Freelancer.com等工作平台上创建虚假个人资料,伪装成合法的招聘人员。
-
恶意编码测试:一旦开发者表现出兴趣,他们会收到一个看似无害的编码测试,但其中隐藏着恶意软件。
-
恶意软件的执行:当开发者运行提供的代码时,恶意软件会被安装在他们的系统上,使攻击者能够访问敏感信息。
使用的恶意软件类型
这些攻击中使用的恶意软件复杂多样,功能各异:
-
BeaverTail:该恶意软件针对浏览器数据库,窃取凭证和加密货币。
-
InvisibleFerret:作为后门,允许攻击者安装其他软件以进行进一步的利用。
-
RN Loader和RN Stealer:这些用于通过被攻陷的GitHub项目分发攻击。
目标人群
该活动的主要目标是:
-
自由职业开发者:特别是那些从事加密货币项目的开发者。
-
Python开发者:针对Python开发者的特定攻击已被注意到,利用虚假的编码测试来传播恶意软件。
-
敏感组织:该活动还瞄准敏感领域的开发者,可能是为了收集情报或破坏操作。
对加密货币行业的影响
来自北朝鲜黑客的持续威胁对加密货币行业构成了重大风险:
-
财务盗窃:主要目标是窃取加密货币,这对资助北朝鲜政权至关重要。
-
数据泄露:开发者的敏感信息可能导致组织内部更大规模的泄露。
-
需要增强警惕:开发者必须对工作邀请保持谨慎,并验证招聘沟通的合法性。
开发者的建议
为了保护自己免受这些复杂攻击的影响,开发者应:
-
验证工作邀请:始终检查工作邀请及其背后的招聘人员的合法性。
-
避免不熟悉的下载:在下载文件或执行来自未知来源的代码时要谨慎。
-
使用安全工具:实施强大的网络安全措施,包括杀毒软件和防火墙,以检测和防止恶意软件感染。
来源
-
北朝鲜黑客针对加密货币开发者的恶意任务,Live Bitcoin News。
-
北朝鲜的拉撒路小组演变开发者招聘攻击,Dark Reading。
-
北朝鲜黑客通过伪装成编码测试的恶意软件针对Python开发者——攻击已持续一年,Tom's Hardware。
-
北朝鲜黑客伪装成软件开发招聘人员以针对自由职业者,TechRadar。
-
北朝鲜黑客针对求职者,通过虚假的编码测试传播恶意软件,Cybernews。
本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。