Coinbase 最近解雇了几名在印度的客户支持人员,原因是他们参与了一项社会工程计划,导致用户数据泄露。这一事件引发了人们对加密货币交易所安全性的重大担忧,因为它突显了可能导致公司和用户都遭受重大财务损失的漏洞。
关键要点
-
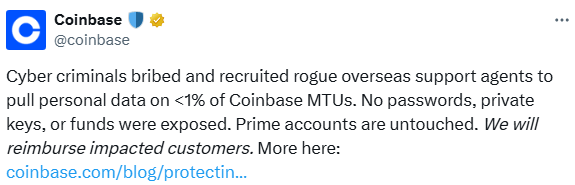
Coinbase 解雇了在印度泄露用户数据的客户支持人员。
-
被泄露的代理人被贿赂以提供敏感信息。
-
针对 Coinbase 的一项 2000 万美元的敲诈企图被提出。
-
受影响的用户不到 1%,但公司正在采取措施增强安全性。
事件概述
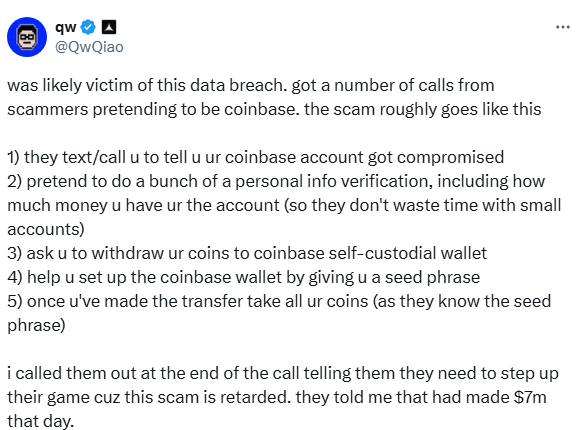
事件发生时,Coinbase 的首席安全官 Philip Martin 揭露了一组客户支持代理人被贿赂以泄露用户的敏感信息。这些位于印度的代理人显然被犯罪分子以现金奖励为诱饵,获取客户数据。这一泄露使得诈骗者能够冒充 Coinbase,试图欺骗用户转移他们的加密货币资产。
敲诈企图
在 2025 年 5 月 11 日,攻击者试图向 Coinbase 敲诈 2000 万美元,声称他们掌握了某些客户账户和内部文件的敏感信息。幸运的是,这一敲诈企图未能成功,但它突显了加密货币行业内部威胁所带来的严重风险。
泄露的数据
泄露的数据包括:
-
姓名、地址、电话号码和电子邮件地址
-
掩码的社会安全号码(后四位)
-
掩码的银行账户号码和标识符
-
政府身份证明图像(例如,驾照、护照)
-
账户数据,包括余额快照和交易历史
-
有限的公司数据,如培训材料和内部通讯
公司回应
针对这一泄露事件,Coinbase 采取了几项措施来保护用户并防止未来的事件:
-
解雇受影响的代理人:所有参与泄露的代理人已被解雇。
-
用户赔偿:Coinbase 承诺赔偿因社会工程攻击而被欺骗转移资金的客户。
-
增强安全措施:公司正在对大额提款的标记账户实施更严格的身份检查,并加强对内部威胁的防御。
-
奖励基金:Coinbase 已设立 2000 万美元的奖励基金,用于提供信息以帮助逮捕和定罪攻击者。
用户预防措施
Coinbase 呼吁用户保持警惕,并采取最佳实践来保护他们的账户。建议包括:
-
启用双因素身份验证(2FA)
-
使用强大且独特的密码
-
开启提款白名单,以限制转账到已知地址
-
对请求个人信息的未经请求的通信保持谨慎
来源
-
Coinbase 在印度解雇受损代理人 — 报告, Cointelegraph.
-
Coinbase 代理人被贿赂,约 1% 用户数据泄露;2000 万美元敲诈企图失败, The Hacker News.
-
Coinbase 针对在印度的受损代理人采取行动,依据报告, MENAFN.com.
本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。