.jpeg)
在网络安全领域,一个令人担忧的发展是,涉及Dero加密货币矿工的新活动已被发现渗透到容器化的Linux环境中。这种恶意软件利用不安全发布的Docker API,允许其迅速传播并在不需要指挥和控制服务器的情况下,破坏多个系统。
关键要点
-
Dero矿工通过不安全的Docker API传播。
-
恶意软件创建新容器并破坏现有容器。
-
它在没有指挥和控制服务器的情况下运行,使检测变得具有挑战性。
-
组织必须保护其Docker API以防止感染。
感染链
Dero挖矿活动的运作方式类似于僵尸爆发,一个被感染的容器扫描互联网以寻找暴露的Docker API。一旦找到一个脆弱的目标,它就会创建新的恶意容器并破坏现有容器以挖掘Dero加密货币。这个自动化过程由两个主要的恶意软件组件促进:一个名为“nginx”的传播恶意软件和Dero加密货币矿工本身。
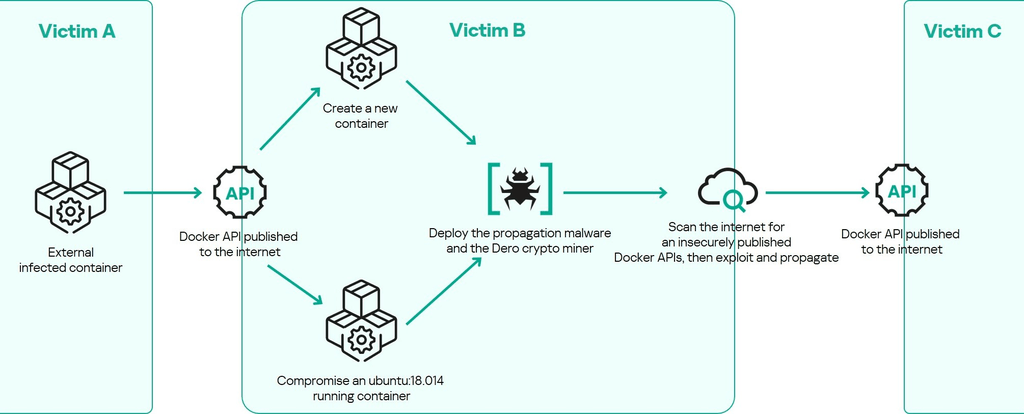
恶意软件的工作原理
-
初始访问:威胁行为者通过利用不安全的Docker API获得对正在运行的容器化基础设施的访问。
-
恶意软件部署:nginx恶意软件保持持久性,并在不需要指挥和控制服务器的情况下传播到其他系统。
-
容器创建:恶意软件生成随机的IPv4子网以扫描不安全的Docker API,在被破坏的主机上创建新的恶意容器。
-
资源劫持:Dero矿工在这些容器内执行,劫持其资源进行加密货币挖掘。
nginx恶意软件的角色
nginx恶意软件旨在伪装成合法的nginx网络服务器软件,使用户和安全工具更难以检测。其主要功能包括:
-
记录活动:它创建一个日志文件以跟踪被感染的机器和活动。
-
版本控制:它确保存在特定版本文件以识别已经被感染的容器。
-
扫描漏洞:它扫描其他脆弱的Docker API以进一步传播感染。
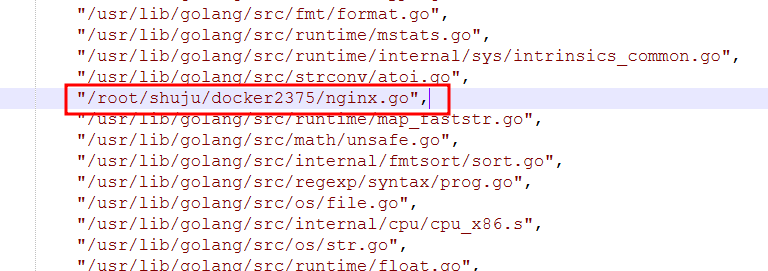
Nginx源代码文件
破坏现有容器
恶意软件不仅创建新容器,还针对现有容器。它根据特定标准(例如,Ubuntu 18.04基础)检查正在运行的容器,并在缺少版本文件时感染它们,从而重复感染循环。
Dero矿工
Dero矿工在恶意软件中被称为“cloud”,是开源DeroHE CLI矿工的修改版本。它旨在使用硬编码的钱包和节点地址挖掘Dero加密货币。这些地址的加密表明了恶意软件设计的复杂性,旨在逃避检测并保持操作安全。
安全影响
Dero矿工在容器化环境中的崛起突显了重大安全风险。超过520个公开的Docker API暴露在互联网上,组织必须采取主动措施来保护其基础设施。关键建议包括:
-
保护Docker API:确保Docker API不对外公开或使用适当的身份验证进行保护。
-
监控容器活动:使用监控工具检测容器化环境中的异常活动。
-
定期安全评估:定期进行评估以识别和修复容器配置中的漏洞。
结论
Dero矿工在容器化环境中迅速传播的能力对组织构成了严重威胁。通过了解感染机制并实施强有力的安全措施,企业可以保护自己免受此类威胁的影响。
来源
-
Dero矿工在容器化Linux环境中传播,Securelist。
本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。