一场被称为“Efimer木马”的复杂恶意软件活动正在全球范围内积极针对加密货币用户,其中巴西的受害者数量尤为集中。这种恶意脚本通过大规模电子邮件活动和受感染的网站传播,旨在通过悄悄替换用户剪贴板中的加密货币钱包地址来窃取数字资产。
主要启示
-
Efimer木马是一种复杂的威胁,通过替换钱包地址来窃取加密货币。
-
它通过网络钓鱼电子邮件、受感染的网站和恶意种子文件传播。
-
该恶意软件使用TOR网络进行C2通信。
-
它拥有反虚拟机功能和WordPress网站入侵等高级功能。
-
超过5,000名用户受到影响,巴西是主要目标。
Efimer木马的欺骗性传播方法
Efimer木马采用多管齐下的方法感染受害者。该木马于2024年10月首次被检测到,其传播方法不断演变。早期版本通过受感染的WordPress网站传播。最近,2025年6月出现了一场大规模邮件活动,冒充一家大公司的律师。这些电子邮件虚假声称域名侵权,威胁除非收件人更改其域名或同意收购,否则将采取法律行动。这些电子邮件包含带有密码保护文件的ZIP压缩包,导致执行恶意Windows脚本文件(WSF),从而安装Efimer木马。

页面上的广告示例:https://lovetahq[.]com/sinners-2025-torrent-file/
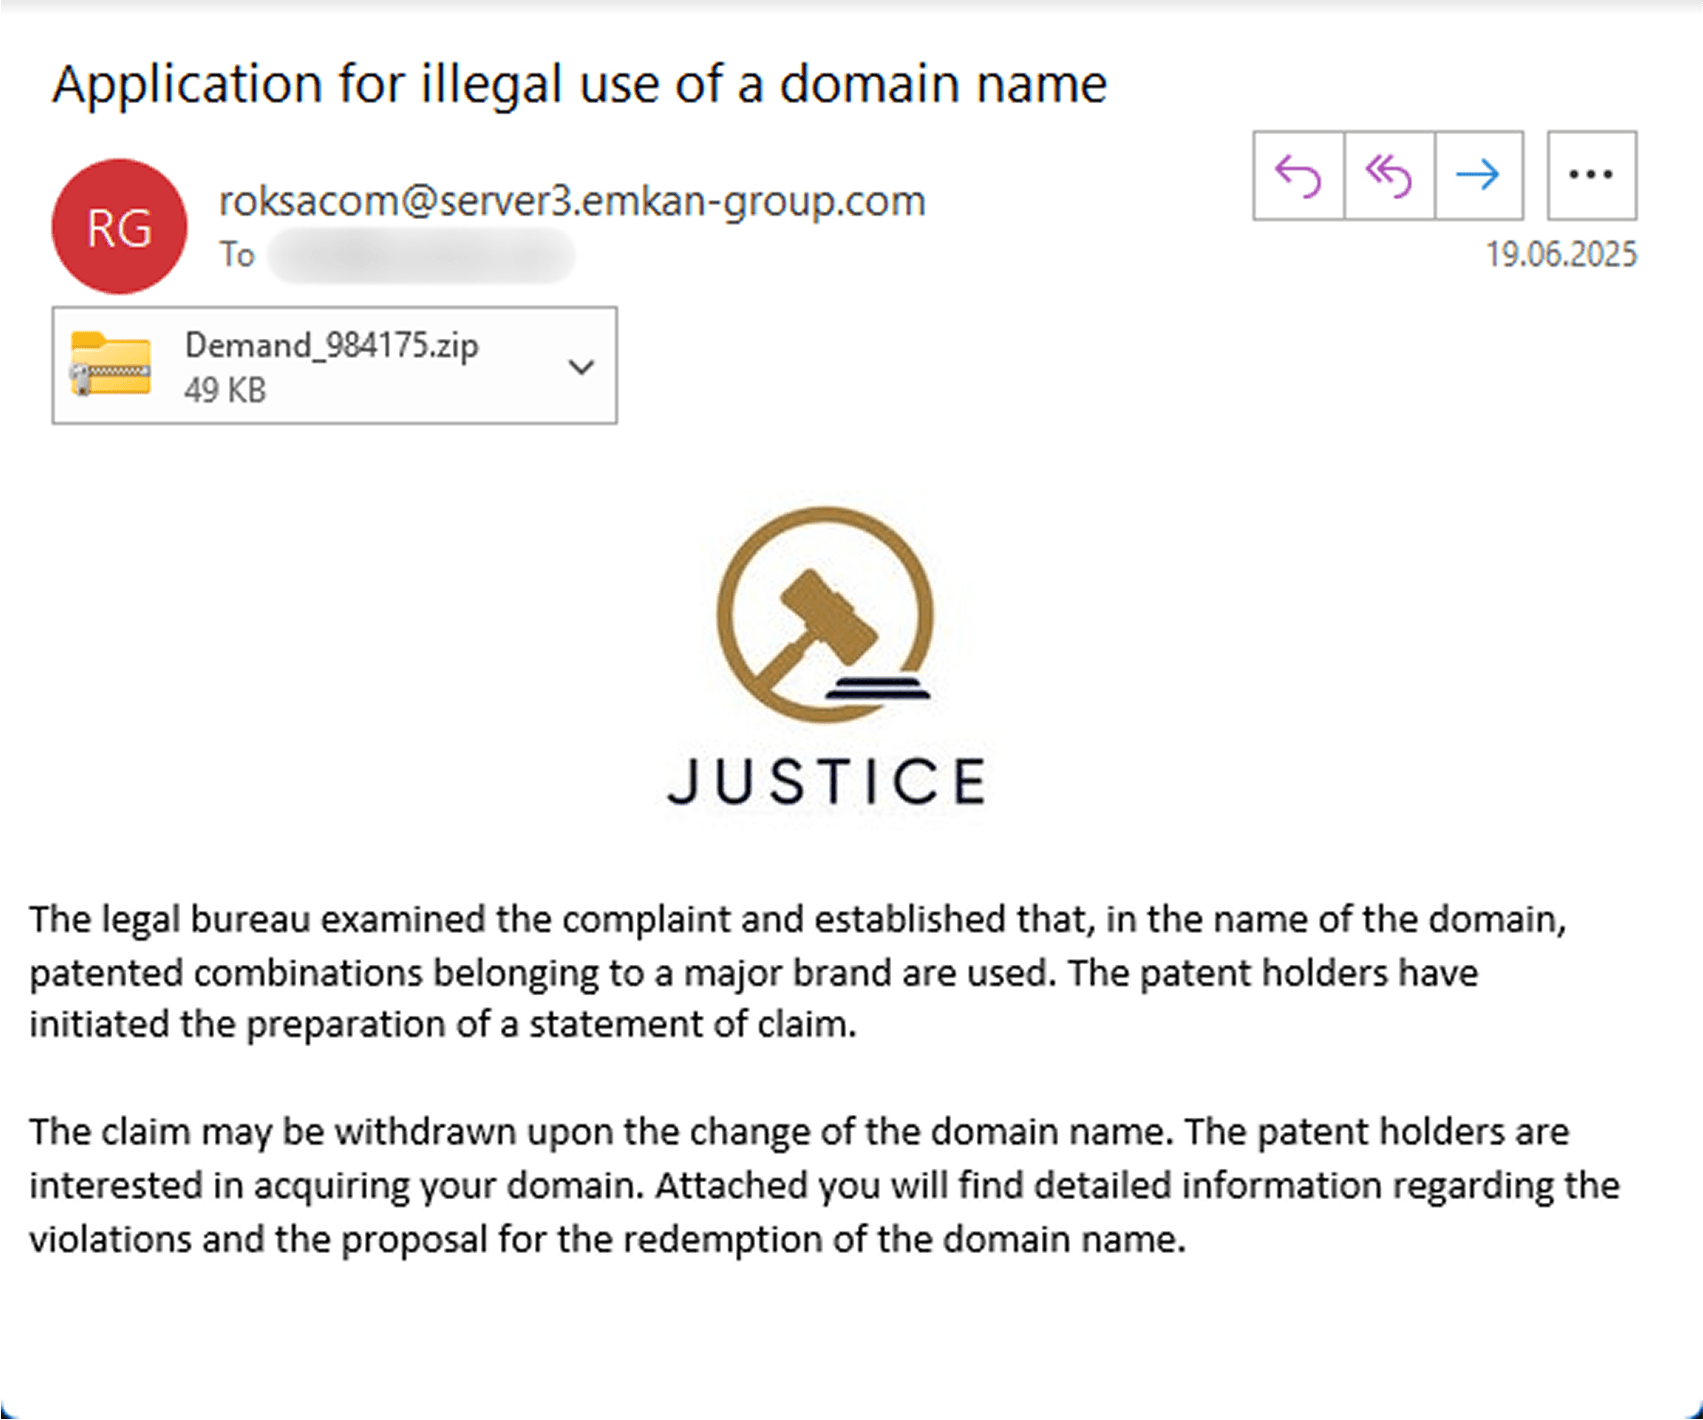
违规信函样本
Efimer如何窃取加密货币
一旦安装,Efimer木马就会作为一种“剪贴板劫持”恶意软件运行。其主要功能是监控用户的剪贴板以获取加密货币钱包地址。当用户复制一个合法地址时,Efimer会悄悄地将其替换为攻击者控制的地址。这意味着发送到被替换地址的任何资金都将对受害者造成不可挽回的损失。该恶意软件通过TOR网络与其命令和控制(C2)服务器通信,使其操作更难追踪。它还可以收集电子邮件地址并入侵WordPress网站以进一步传播。
高级功能和传播
除了其核心的剪贴板劫持功能外,Efimer还展示了高级功能。该恶意软件的第二个版本包含了反虚拟机功能,并主动扫描网页浏览器以查找加密货币钱包扩展,将这些信息泄露到其C2服务器。此外,与Efimer相关的其他脚本已被观察到用于暴力破解WordPress网站密码并收集电子邮件地址以用于未来的活动,从而创建了一个自我维持的恶意基础设施。
全球影响和主要启示
卡巴斯基的遥测数据显示,Efimer木马活动已影响全球超过5,000名用户,其中巴西、印度、西班牙、俄罗斯、意大利和德国是受影响最严重的国家。该恶意软件通过各种载体传播的能力,包括伪装成热门电影的种子文件以及针对个人和公司的网络钓鱼电子邮件,使其成为一个重大威胁。
来源
-
AI工具助长巴西网络钓鱼诈骗,Efimer木马从5,000名受害者手中窃取加密货币,The Hacker News。
-
Efimer木马通过电子邮件和被入侵的WordPress网站传播,Securelist。
本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。