Community-bewertet
Krypto Nachrichten
Von der Community geschrieben und bewertet. Ein manipulationsresistenter Algorithmus zeigt, was zählt.
EmpfohlenSicherheit
Geths neues 'Schwarzschild'-Update behebt kritische Schwachstelle
Der Ethereum-Client Geth hat ein bedeutendes Update, Version 1.14.13, mit dem Codenamen "Schwarzschild" veröffentlicht, um eine kritische Schwachstelle in seinen vorherigen Versionen zu beheben. Dieses Update ist entscheidend für die Aufrechterhaltung der Sicherheit und Stabilität von Ethereum-Knoten, insbesondere für diejenigen, die Layer-2-Lösungen ausführen. Quelle: MariusVanDerWijden Wichtige Erkenntnisse Geth Version 1.14.13, Codename "Schwarzschild", wurde veröffentlicht, um eine Schwachstelle zu beheben. Die Schwachstelle, identifiziert als CVE-2025-24883, könnte zu Denial-of-Service (DoS)-Angriffen führen. Benutzern wird dringend empfohlen, auf die neueste Version zu aktualisieren, um potenzielle Störungen zu vermeiden. Verständnis der Schwachstelle Die betreffende Schwachstelle betrifft die Peer-to-Peer (p2p)-Schicht von Geth, dem am weitesten verbreiteten Ausführungsschicht-Client für Ethereum. Das Problem ermöglicht potenzielle Denial-of-Service-Angriffe, die Knoten, die anfällige Versionen von Geth ausführen, zum Absturz bringen könnten. Die spezifische Schwachstelle ist als CVE-2025-24883 katalogisiert, was bedeutet, dass Versionen ab 1.14.0 anfällig für DoS durch bösartige p2p-Nachrichten sind. Dies bedeutet, dass Angreifer diese Schwachstelle ausnutzen könnten, um den Betrieb von Ethereum-Knoten zu stören, was zu erheblichen Problemen für Benutzer und das breitere Ethereum-Ökosystem führen könnte. Bedeutung des Updates Die Veröffentlichung der Version 1.14.13 ist ein Notfall-Update, das diesen kritischen Sicherheitsfehler behebt. Marius Van Der Wijden, ein Ethereum-Entwickler, betonte die Wichtigkeit des Updates und sagte: "Wenn Sie eine Version von Geth ausführen, die 1.14 oder später ist, aktualisieren Sie bitte auf die neueste Version. Knoten, die v1.13.x ausführen, sind nicht betroffen." Dieses Update wurde in Zusammenarbeit mit mehreren Layer-2-Lösungen koordiniert, um eine umfassende Sicherheitsverbesserung im gesamten Ethereum-Ökosystem sicherzustellen. Der gemeinsame Aufwand unterstreicht die Bedeutung der Aufrechterhaltung von Sicherheitsstandards in der sich schnell entwickelnden Krypto-Landschaft. Wie man aktualisiert Für Benutzer, die Geth ausführen, ist der Aktualisierungsprozess einfach. Hier sind die Schritte, um sicherzustellen, dass Ihr Knoten sicher ist: Überprüfen Sie Ihre aktuelle Geth-Version. Wenn Sie Version 1.14.0 oder später ausführen, laden Sie die neueste Version (1.14.13) herunter. Befolgen Sie die Installationsanweisungen in den Versionshinweisen. Starten Sie Ihren Knoten neu, um die Änderungen anzuwenden. Fazit Die Veröffentlichung des "Schwarzschild"-Updates ist ein wichtiger Schritt zur Sicherung des Ethereum-Netzwerks gegen potenzielle Angriffe. Benutzern wird dringend empfohlen, ihre Geth-Clients zu aktualisieren, um sicherzustellen, dass ihre Knoten sicher und funktionsfähig bleiben. Da das Ethereum-Ökosystem weiter wächst, ist die Aufrechterhaltung robuster Sicherheitsmaßnahmen entscheidend für die Gesundheit und Stabilität des Netzwerks. Quellen Ethereum-Client Geth veröffentlicht "Schwarzschild"-Update zur Behebung einer Schwachstelle in der vorherigen Version | The Block, The Block.
0 0.0 32von ToTo BugelmanNeuling
.jpg) Sicherheit
Hongkong deckt 33 weitere mit HashKey verbundene Krypto-Betrugswebsites auf
Die Securities and Futures Commission (SFC) von Hongkong hat 33 weitere verdächtige Websites identifiziert, die sich als HashKey, eine lizenzierte Kryptowährungs-Handelsplattform in der Stadt, ausgeben. Damit steigt die Gesamtzahl der identifizierten betrügerischen Plattformen auf 45, was Bedenken hinsichtlich der Sicherheit der Investoren in der sich schnell entwickelnden Krypto-Landschaft aufwirft. Wichtige Erkenntnisse Die SFC hat insgesamt 45 betrügerische Websites identifiziert, die sich als HashKey ausgeben. HashKey hat jegliche Verbindung zu diesen verdächtigen Seiten bestritten. Die SFC überwacht seit November 2021 Krypto-Betrügereien und hat bisher 91 verdächtige Plattformen identifiziert. Der Vorfall unterstreicht die anhaltenden Herausforderungen bei der Regulierung des Kryptowährungsmarktes in Hongkong. Hintergrund zu HashKey HashKey ist eine der wenigen von der SFC lizenzierten Kryptowährungsbörsen und erhielt seine Lizenz im November 2022. Die Börse war proaktiv bei der Meldung betrügerischer Aktivitäten, einschließlich der jüngsten Identifizierung von Websites, die offizielle Links leicht abändern, um Kunden in die Irre zu führen. In einer Erklärung betonte HashKey, dass es keine Verbindung zu den markierten Websites hat und forderte die Nutzer auf, Vorsicht walten zu lassen. Die Rolle der SFC Die SFC war wachsam bei der Verfolgung verdächtiger Krypto-Plattformen, zu denen betrügerische Websites und nicht lizenzierte Börsen gehören. Seit Beginn ihrer Überwachung Ende 2021 hat der Regulierer insgesamt 91 verdächtige Handelsplattformen identifiziert. Dieser proaktive Ansatz zielt darauf ab, Investoren vor Betrügereien zu schützen, die im Kryptowährungsbereich zugenommen haben. Bemerkenswerte Betrügereien in Hongkong Einer der bedeutendsten Fälle in der jüngeren Geschichte ist der JPEX-Skandal, der mit dem berüchtigten FTX-Zusammenbruch verglichen wurde. JPEX wurde beschuldigt, Investoren um etwa 1,3 Milliarden Hongkong-Dollar (rund 166 Millionen US-Dollar) betrogen zu haben. Die Warnung der SFC, dass JPEX ohne Lizenz operiert, führte zu weit verbreiteter Prüfung und Besorgnis unter den Investoren. Die Krypto-Landschaft in Hongkong Bis Ende 2024 waren HashKey und OSL die einzigen beiden offiziell lizenzierten Krypto-Handelsplattformen in Hongkong. Die SFC hat jedoch ihre Lizenzierungsbemühungen verstärkt und kürzlich YAX und PantherTrade in ihr Portfolio aufgenommen, wodurch die Gesamtzahl der lizenzierten Plattformen bis Januar 2025 auf neun gestiegen ist. Dieser Anstieg spiegelt Hongkongs Ambition wider, ein führendes Zentrum für digitale Vermögenswerte in der Region zu werden und mit Singapur zu konkurrieren, das mindestens 30 Voll-Lizenzen an Kryptowährungsunternehmen vergeben hat. Fazit Die jüngste Markierung von 33 zusätzlichen HashKey-gebrandeten Betrugswebsites unterstreicht die anhaltenden Herausforderungen, denen sich die Regulierungsbehörden im Kryptowährungsmarkt gegenübersehen. Während Hongkong weiterhin versucht, sich als Zentrum für digitale Vermögenswerte zu positionieren, wird die Notwendigkeit robuster regulatorischer Maßnahmen und der Aufklärung der Investoren immer wichtiger, um sich gegen betrügerische Aktivitäten im Krypto-Bereich zu schützen. Quellen BTCUSD - Hongkong markiert über 30 HashKey-gebrandete Krypto-Betrugsplattformen, mx.advfn.com. Hongkong markiert über 30 HashKey-gebrandete Krypto-Betrugsplattformen, Cointelegraph.
0 0.0 26von ToTo BugelmanNeuling.jpeg) Sicherheit
Forcount-Promoter zu 30 Monaten Gefängnis wegen Krypto-Betrugs verurteilt
Antonia Perez Hernandez, eine wichtige Förderin des berüchtigten Kryptowährungs-Ponzi-Systems Forcount, wurde zu 30 Monaten Gefängnis verurteilt, weil sie Investoren betrogen hat. Die Verurteilung fand am 27. Januar 2025 am U.S. District Court für den südlichen Bezirk von New York statt, wo Richterin Analisa Torres den Fall leitete. Hernandez hatte sich zuvor schuldig bekannt, eine Verschwörung zum Drahtbetrug begangen zu haben, und gab zu, an einem Plan beteiligt gewesen zu sein, der zwischen 2017 und 2021 etwa 8,4 Millionen Dollar von ahnungslosen Investoren erschwindelte. Wichtige Erkenntnisse Antonia Perez Hernandez wurde zu 30 Monaten Gefängnis für ihre Rolle im Forcount-Ponzi-System verurteilt. Das System versprach Investoren erhebliche Renditen durch Krypto-Handel und -Mining, war jedoch betrügerisch. Hernandez' Mitverschwörer erhielten unterschiedliche Strafen, wobei der leitende Förderer 20 Jahre erhielt. Die Verurteilung von Hernandez markiert einen bedeutenden Moment im anhaltenden Vorgehen gegen kryptowährungsbezogenen Betrug. Während der Anhörung betonte Richterin Torres die Schwere von Hernandez' Handlungen und sagte: "Frau Hernandez verkaufte wertlose Münzen." Dieser Kommentar unterstreicht die täuschende Natur des Forcount-Systems, das fälschlicherweise behauptete, Gewinne aus Krypto-Handels- und Mining-Operationen zu erzielen. Das Forcount-System operierte unter dem Deckmantel einer legitimen Investitionsmöglichkeit und lockte Opfer mit Versprechungen, ihre Investitionen innerhalb von sechs Monaten zu verdoppeln. Anstatt tatsächlich zu handeln oder zu minen, verwendeten die Förderer Gelder von neuen Investoren, um Renditen an frühere Investoren zu zahlen, eine klassische Ponzi-System-Struktur. Hintergrund des Forcount-Systems Dauer: Das System lief von 2017 bis 2021. Gesamtsumme des Betrugs: Etwa 8,4 Millionen Dollar. Hauptakteure: Antonia Perez Hernandez: Zu 30 Monaten verurteilt. Juan Tacuri: Leitender Förderer zu 20 Jahren Gefängnis verurteilt. Nestor Nuñez: Angeklagte Person zu 4 Jahren verurteilt. Hernandez zeigte während der Verurteilung Reue und entschuldigte sich bei denen, die aufgrund ihrer Handlungen Geld verloren haben. Dieses Gefühl mildert jedoch kaum den finanziellen Schaden, der den Opfern zugefügt wurde, die den Versprechungen von Hernandez und ihren Mitverschwörern vertrauten. Auswirkungen der Verurteilung Die Verurteilung von Hernandez ist Teil eines breiteren Trends zunehmender Überprüfung und rechtlicher Schritte gegen Kryptowährungsbetrug. Das US-Justizministerium verfolgt aktiv Fälle von betrügerischen Systemen im Kryptobereich, insbesondere da der Markt gewachsen ist und mehr Investoren angezogen hat. Dieser Fall hebt auch die sich verändernde Landschaft der rechtlichen Durchsetzung im Kryptowährungssektor hervor. Nach dem Rücktritt des SDNY-Anwalts Damian Williams im Dezember 2024 gibt es Bedenken hinsichtlich des zukünftigen Fokus auf kryptowährungsbezogene Verbrechen. Die neue Richtung unter der Regierung von Präsident Donald Trump könnte zu Änderungen führen, wie aggressiv solche Fälle verfolgt werden. Fazit Die Verurteilung von Antonia Perez Hernandez dient als warnendes Beispiel für Investoren im Kryptowährungsmarkt. Da sich die Branche weiterentwickelt, ist es entscheidend, dass Einzelpersonen gründliche Recherchen durchführen und wachsam gegenüber potenziellen Betrügereien bleiben. Der Forcount-Fall veranschaulicht die Risiken, die mit Investitionen in unregulierte und undurchsichtige Finanzsysteme verbunden sind, insbesondere in der sich schnell verändernden Welt der digitalen Vermögenswerte. Quellen Richter verurteilt Forcount-Förderer zu 30 Monaten Gefängnis - PANews, PANews. Richter verurteilt Forcount-Förderer zu 30 Monaten Gefängnis, MSN.
0 0.0 25von ToTo BugelmanNeuling Sicherheit
Spanische Behörden gehen gegen Krypto-Geldwäsche vor und frieren 26,4 Millionen Dollar ein
Spanische Behörden haben erfolgreich 26,4 Millionen US-Dollar in Kryptowährungen eingefroren, die mit einer bedeutenden europäischen Geldwäscheoperation in Verbindung stehen. Diese Maßnahme wurde in Zusammenarbeit mit den Blockchain-Unternehmen Tron, Tether und TRM Labs ergriffen und stellt einen wichtigen Schritt im Kampf gegen Finanzkriminalität im Kryptobereich dar. Wichtige Erkenntnisse Spanische Strafverfolgungsbehörden haben zusammen mit Tron, Tether und TRM Labs 26,4 Millionen US-Dollar in Krypto eingefroren, die mit einem Geldwäscheschema in Verbindung stehen. Die Operation ist Teil der T3 Financial Crime Unit-Initiative, die im August 2024 gestartet wurde. Die Untersuchung nutzte polizeiliche Überwachung und Know Your Customer (KYC)-Daten, um die kriminelle Organisation zu identifizieren. Dieses Einfrieren ergänzt die bereits im ersten Jahr der T3-Einheit verzeichneten 126 Millionen US-Dollar. Hintergrund der Operation Der jüngste Schlag ist das Ergebnis einer koordinierten Anstrengung der spanischen Strafverfolgungsbehörden und Blockchain-Unternehmen, um ein paneuropäisches Geldwäschenetzwerk zu zerschlagen. Die T3 Financial Crime Unit, die im August 2024 gegründet wurde, zielt darauf ab, die Zusammenarbeit zwischen Strafverfolgungsbehörden und der Kryptoindustrie zu verbessern, um Finanzkriminalität effektiv zu bekämpfen. Die Untersuchung umfasste umfangreiche polizeiliche Überwachung, die half, die mit illegalen Aktivitäten verbundenen Krypto-Wallets der Organisation zu identifizieren. Durch die Nutzung von KYC-Daten von Dienstanbietern konnten die Behörden ihre bisher größte koordinierte Einfrierung durchführen. Das Ausmaß des Geldwäscheschemas Laut einem Sprecher der Guardia Civil war die Organisation geschickt darin, Millionen über Grenzen hinweg zu bewegen, sowohl Bargeld als auch Kryptowährungen zu nutzen, um die Geldwäsche krimineller Gewinne zu erleichtern. Dies unterstreicht die wachsende Besorgnis über die Nutzung von Kryptowährungen in illegalen Aktivitäten. Tron, einer der Hauptakteure in dieser Operation, hat Berichten zufolge das illegale Volumen auf seiner Blockchain um 6 Milliarden US-Dollar reduziert. Es bleibt jedoch die führende Blockchain für illegale Transaktionen, wobei 58% solcher Aktivitäten auf seinem Netzwerk stattfinden. Tethers USDT wird ebenfalls als das am häufigsten für kriminelle Aktivitäten verwendete Asset genannt. Auswirkungen auf die Kryptoindustrie Das Einfrieren dieser Gelder dient als deutliche Warnung an Kriminelle, die versuchen, Kryptowährungen für illegale Zwecke auszunutzen. Tethers CEO, Paolo Ardoino, betonte, dass das Unternehmen Mechanismen hat, um Transaktionen zu blockieren, die mit kriminellen Aktivitäten in Verbindung stehen, und sagte: "Lassen Sie dies als klare Warnung dienen – Kriminelle, die versuchen, Tether zu missbrauchen, werden erwischt." In einem verwandten Vorfall fror Tether zuvor 225 Millionen US-Dollar in USDT ein, die mit sogenannten "Pig Butchering"-Betrügereien in Verbindung stehen, bei denen Opfer mit Zwangstaktiken betrogen werden. Diese Betrügereien sind in Südostasien weit verbreitet und werden oft von kriminellen Syndikaten organisiert. Die Zukunft der Kryptoregulierung Da sich die Kryptolandschaft weiterentwickelt, ist die Zusammenarbeit zwischen Strafverfolgungsbehörden und Blockchain-Unternehmen entscheidend, um die Herausforderungen der Finanzkriminalität anzugehen. Die Bemühungen der T3 Financial Crime Unit stellen einen proaktiven Ansatz dar, um sicherzustellen, dass das Krypto-Ökosystem sicher und legitim bleibt. Mit der zunehmenden Überprüfung von Kryptowährungen ist es wahrscheinlich, dass mehr regulatorische Maßnahmen ergriffen werden, um deren Missbrauch zu verhindern. Die jüngsten Maßnahmen der spanischen Behörden könnten einen Präzedenzfall für andere Länder darstellen, die mit ähnlichen Problemen im Kryptobereich zu kämpfen haben. Quellen Spanische Behörden frieren 26,4 Millionen US-Dollar ein, die mit europäischer Krypto-Geldwäschebande in Verbindung stehen, Cointelegraph.
0 0.0 23von ToTo BugelmanNeuling Sicherheit
Anstieg des gefälschten DeepSeek-Tokens: Ein Phänomen mit einer Marktkapitalisierung von 48 Millionen Dollar
Ein auf Solana basierendes Token, das nach der chinesischen KI-App DeepSeek benannt ist, hat Schlagzeilen gemacht, indem es kurzzeitig eine Marktkapitalisierung von 48 Millionen Dollar erreichte. Dieser Anstieg wurde durch ein erstaunliches Handelsvolumen von 150 Millionen Dollar angetrieben, obwohl das offizielle DeepSeek-Unternehmen jegliche Verbindung zur Kryptowährung dementiert. Wichtige Erkenntnisse Das gefälschte DeepSeek-Token wurde am 4. Januar erstellt, bevor die App an Popularität gewann. Die Marktkapitalisierung des Tokens erreichte ihren Höchststand bei 48 Millionen Dollar, fiel jedoch später auf 30 Millionen Dollar. Über 22.000 Wallets halten das Token weiterhin, trotz Warnungen von DeepSeek. Ein zweites betrügerisches Token tauchte ebenfalls auf und erreichte eine Marktkapitalisierung von 13 Millionen Dollar. Der Aufstieg des gefälschten Tokens Der rasante Aufstieg des DeepSeek-Tokens begann am 27. Januar, zeitgleich mit dem Erfolg der KI-App, die die US Apple App Store-Ranglisten anführte. Blockchain-Aufzeichnungen zeigen, dass das Token Wochen vor diesem Popularitätsschub erstellt wurde, was Fragen zu seiner Legitimität aufwirft. Trotz der anfänglichen Aufregung kühlte die Bewertung des Tokens schnell ab und fiel kurz nach ihrem Höchststand auf 30 Millionen Dollar. Die Ersteller versuchten, das Token mit den offiziellen Social-Media-Konten und der Website von DeepSeek zu verknüpfen, aber das Unternehmen hat jegliche Beteiligung an Kryptowährungen entschieden dementiert und die Nutzer vor möglichen Betrügereien gewarnt. Источник: DeepSeek Marktreaktionen und Auswirkungen Der Aufstieg des DeepSeek-Tokens hat nicht nur die Aufmerksamkeit von Krypto-Enthusiasten erregt, sondern auch breitere Markttrends beeinflusst. Analysten vermuten, dass der Erfolg der App dazu beigetragen hat, dass der Bitcoin-Preis zum ersten Mal seit dem Amtsantritt von Donald Trump unter 100.000 Dollar gefallen ist, was auf eine mögliche Verschiebung der Marktdynamik hindeutet. Das Auftauchen anderer gefälschter Tokens Neben dem DeepSeek-Token nutzte ein weiteres betrügerisches Token den Hype aus und erreichte kurzzeitig eine Marktkapitalisierung von 13 Millionen Dollar. Seitdem ist es jedoch auf 8,6 Millionen Dollar gefallen. Dieser Trend gefälschter Tokens ist nicht neu; er wurde durch den jüngsten Start von Trump-Themen-Memecoins verschärft, die zu einem Anstieg betrügerischer Nachahmer geführt haben. Das Sicherheitsunternehmen Blockaid berichtete von einem signifikanten Anstieg bösartiger Tokens, die mit Trumps Namen gebrandet sind, und hob die anhaltenden Risiken im Kryptowährungsbereich hervor. Am Tag des Starts des Memecoins stieg die Anzahl solcher Tokens von durchschnittlich 3.300 täglich auf 6.800. Warnungen von Experten Krypto-Detektiv ZachXBT hat Alarm geschlagen über einen wachsenden Trend von Betrügereien, die auf Social-Media-Konten abzielen, insbesondere auf die von Prominenten und öffentlichen Persönlichkeiten. Diese Verschiebung des Fokus von Regierungskonten auf Promi-Profile stellt neue Herausforderungen für Investoren und Nutzer dar. Fazit Der Aufstieg des gefälschten DeepSeek-Tokens dient als warnendes Beispiel im Kryptowährungsmarkt und veranschaulicht die Risiken, die mit spekulativen Investitionen und der Möglichkeit von Betrügereien verbunden sind. Da sich die Krypto-Landschaft weiterentwickelt, werden die Nutzer aufgefordert, Vorsicht walten zu lassen und gründliche Recherchen durchzuführen, bevor sie sich mit neuen Tokens oder Projekten beschäftigen. Quellen Gefälschtes DeepSeek-Token erreicht 48 Millionen Dollar Marktkapitalisierung im Zuge des Hypes um chinesische KI-App, Cointelegraph.
0 0.0 26von ToTo BugelmanNeuling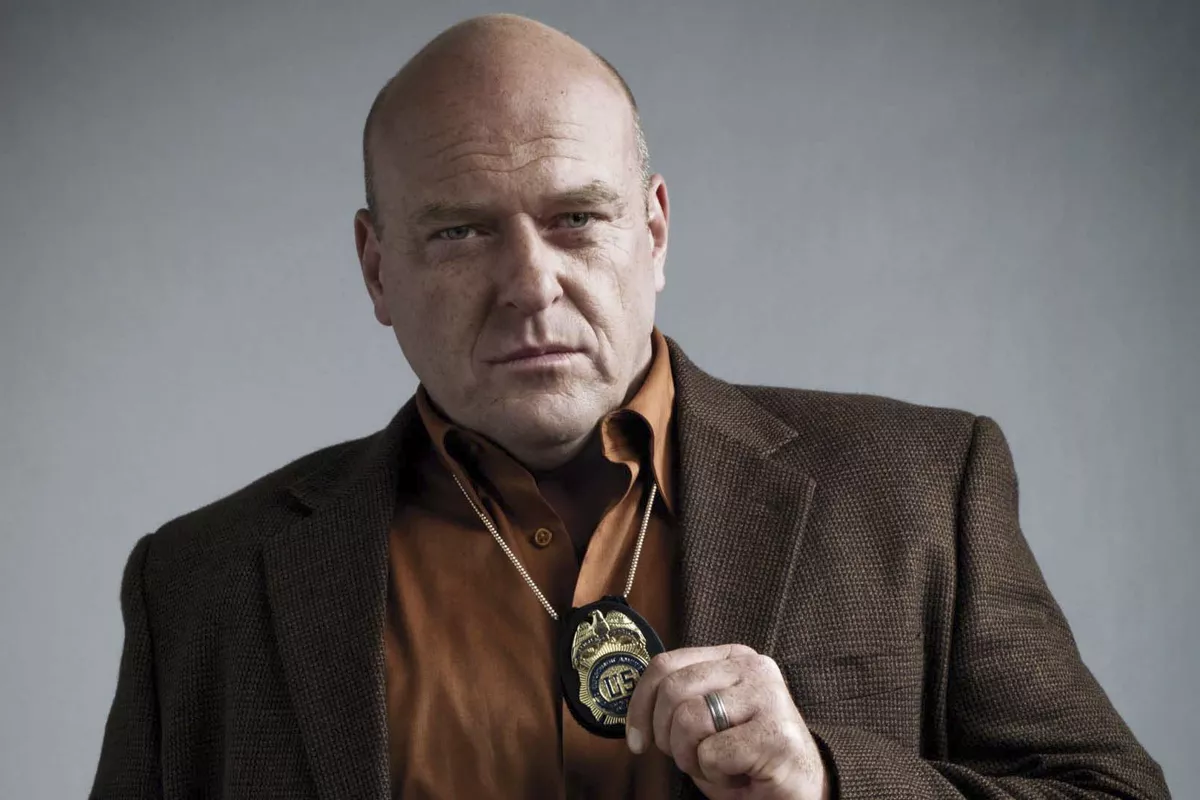 Sicherheit
Dean Norris' X-Konto in Memecoin-Betrug kompromittiert
Dean Norris, berühmt für seine Rolle als Hank Schrader in der gefeierten Serie Breaking Bad, wurde kürzlich Opfer eines Hackerangriffs, der sein X-Konto ausnutzte, um eine betrügerische Memecoin namens DEAN zu bewerben. Das Schema, das einen Marktwert von über 8 Millionen Dollar erreichte, hat Bedenken hinsichtlich der Sicherheit von Prominenten-Social-Media-Konten und der Verbreitung von Kryptowährungsbetrügereien aufgeworfen. Wichtige Erkenntnisse Dean Norris' X-Konto wurde gehackt, um eine gefälschte Memecoin zu bewerben. Der betrügerische Token DEAN erreichte einen Marktwert von 8,43 Millionen Dollar, bevor er zusammenbrach. Norris bestätigte, dass er von dem Hack nichts wusste, bis Freunde ihn darauf aufmerksam machten. Dieser Vorfall markiert das zweite Mal, dass Norris' Konto für Kryptowährungspläne kompromittiert wurde. Der Hackerangriff Am 25. Januar kündigte ein Beitrag von Norris' Konto den Start der DEAN-Memecoin an, komplett mit einer Vertragsadresse. Der Tweet behauptete: "Ich habe mich entschieden, meine eigene Kryptowährung namens Dean zu starten", was viele seiner Follower in die Irre führte. Quelle: Tyler Kurz darauf veröffentlichte Norris ein Video, in dem er klarstellte, dass er gehackt wurde und dass die Memecoin ein "vollständiger Fake-Betrug" sei. Er äußerte Frustration gegenüber Nutzern auf Reddit, die ihn für den Vorfall kritisierten, und sagte: "Verpisst euch." Die Auswirkungen des Betrugs Der DEAN-Token stieg zunächst in der Beliebtheit und erreichte einen Marktwert von etwa 8,43 Millionen Dollar. Er fiel jedoch schnell auf unter 60.000 Dollar, was einen erstaunlichen Verlust von über 96 % des Wertes darstellt. Dieser rasche Rückgang unterstreicht die Volatilität und Risiken, die mit Memecoins und ähnlichen Kryptowährungsinvestitionen verbunden sind. Wie der Hack passierte Norris enthüllte, dass er X selten benutzt und von dem Hack nichts wusste, bis er Nachrichten von Freunden erhielt. Die Hacker verbreiteten sogar ein gefälschtes Bild von Norris, auf dem er einen Zettel mit Details über die neue Kryptowährung hält, was die Nutzer weiter von ihrer Legitimität überzeugte. Zusätzlich wurde ein Video von Norris geteilt, in dem er einen gefälschten Telegram-Kanal bewirbt, was zu Verwirrung unter seinen Followern führte. Später wurde entdeckt, dass die Hacker ein Cameo-Video von Norris erhalten hatten, das sie manipulierten, um ihre betrügerischen Behauptungen zu unterstützen. Quelle: Dean Norris Der Aufstieg von Prominenten-Kryptowährungsbetrügereien Dieser Vorfall ist nicht isoliert; Prominentenkonten werden zunehmend für Kryptowährungsbetrügereien ins Visier genommen. Die Leichtigkeit, mit der Betrüger gefälschte Empfehlungen erstellen können, hat es der Öffentlichkeit erschwert, echte von betrügerischen Werbungen zu unterscheiden. Ähnliche Betrügereien betrafen andere Prominente wie Caitlyn Jenner und Lionel Messi, die wegen ihrer angeblichen Beteiligung an irreführenden Kryptowährungswerbungen in die Kritik gerieten. Diese Vorfälle unterstreichen die Notwendigkeit eines größeren Bewusstseins und Vorsichts sowohl bei Prominenten als auch bei ihren Anhängern in Bezug auf Kryptowährungsinvestitionen. Fazit Der Hack des X-Kontos von Dean Norris dient als eindringliche Erinnerung an die Schwachstellen in sozialen Medien und die anhaltende Bedrohung durch Kryptowährungsbetrügereien. Da die Beliebtheit von Memecoins weiter zunimmt, müssen sowohl Prominente als auch ihre Fans wachsam bleiben, um nicht Opfer solcher betrügerischen Pläne zu werden. Quellen Breaking Bad star’s X account hacked for memecoin scheme, Cointelegraph. Breaking Bad star Dean Norris’ X account hacked for a meme coin scam, MSN.
0 0.0 31von ToTo BugelmanNeuling Sicherheit
Vorsicht: Betrüger nutzen die Freilassung von Ross Ulbricht aus, um Unterstützer mit Malware ins Visier zu nehmen
Die Unterstützer von Ross Ulbricht stehen vor einer neuen Bedrohung, da Betrüger die Aufregung um seine kürzliche Entlassung aus dem Gefängnis ausnutzen. Phishing-Angriffe auf Social-Media-Plattformen, insbesondere Telegram, sind aufgetaucht, bei denen böswillige Akteure versuchen, Spenden zu stehlen, die für Ulbrichts Sache bestimmt sind. Wichtige Erkenntnisse Betrüger zielen mit Phishing-Angriffen auf Telegram auf die Unterstützer von Ross Ulbricht ab. Bösartige Links, die als Spendenanfragen getarnt sind, werden in sozialen Medien geteilt. Cybersicherheitsexperten warnen vor den Gefahren von Promi-Themen-Scams. Der Anstieg von Phishing-Angriffen Nach Ulbrichts Entlassung aus dem Bundesgefängnis begannen viele Unterstützer, für seine Sache zu spenden. Betrüger nutzten diese Gelegenheit schnell und starteten Phishing-Angriffe, die auf ahnungslose Nutzer abzielen. Diese Angriffe beinhalten das Versenden von Malware, die als Spendenlinks unter Ulbrichts offiziellen Konten auf Social-Media-Plattformen getarnt ist. Ein bemerkenswerter Vorfall betraf ein betrügerisches Konto auf X (ehemals Twitter), das einen Link teilte, der angeblich ein offizieller Telegram-Kanal für Updates war. Dieser Beitrag erhielt 317 Likes, bevor er entfernt wurde, was die Effektivität dieser Betrügereien bei der Ausnutzung des öffentlichen Interesses unterstreicht. Wie Betrüger operieren Die Phishing-Angriffe sind darauf ausgelegt, Benutzer dazu zu bringen, auf bösartige Links zu klicken. Einmal angeklickt, führen diese Links zu gefälschten Verifizierungsbildschirmen, die Malware auf dem Gerät des Opfers installieren. Cybersicherheitsexperten haben ein Muster identifiziert, bei dem Betrüger Mini-Apps auf Telegram erstellen, um diese Angriffe zu erleichtern und es einfacher zu machen, Benutzer zu täuschen. Gefälschte Verifizierungsbildschirme: Benutzer werden aufgefordert, ihre Identität zu verifizieren, was zur Installation von Malware führt. Ausnutzung von sozialen Medien: Betrüger nutzen die schnellen Interaktionen, die für soziale Medien typisch sind, um kritische Überprüfungen zu umgehen. Die Rolle des Promi-Einflusses Experten warnen, dass Cyberkriminelle zunehmend hochkarätige Namen nutzen, um Opfer zu manipulieren. Die emotionale Verbindung, die viele zu Figuren wie Ulbricht haben, macht sie anfälliger für Betrügereien. John Price, CEO eines Cybersicherheitsunternehmens, bemerkte, dass solche Taktiken grundlegende Aspekte der menschlichen Psychologie ausnutzen: Vertrauen und Neugier. Vertrauen: Benutzer klicken eher auf Links, die mit bekannten Namen verbunden sind. Neugier: Der Wunsch, über eine beliebte Figur auf dem Laufenden zu bleiben, kann zu voreiligen Entscheidungen führen. Folgen kompromittierter Geräte Die Auswirkungen dieser Betrügereien können über persönliche Verluste hinausgehen. Kompromittierte Geräte können zu Unternehmensverletzungen, Datendiebstahl oder anderen schwerwiegenden Konsequenzen führen. Bewusstsein und Wachsamkeit sind entscheidend, um sich gegen diese Bedrohungen zu verteidigen. Ulbrichts Weg in die Zukunft Während Ross Ulbricht beginnt, sich an das Leben außerhalb des Gefängnisses zu gewöhnen, hat er den Wunsch geäußert, Zeit mit seiner Familie zu verbringen und eine Pause vom öffentlichen Leben zu nehmen. Die anhaltenden Phishing-Angriffe erinnern jedoch an die Herausforderungen, die mit seiner neu gewonnenen Freiheit einhergehen. Abschließend müssen die Unterstützer von Ross Ulbricht wachsam gegenüber Phishing-Angriffen bleiben, die ihre Gutmütigkeit ausnutzen. Indem sie sich der von Betrügern verwendeten Taktiken bewusst sind und Vorsicht walten lassen, wenn sie mit Links in sozialen Medien interagieren, können sie sich selbst und ihre Beiträge zu Ulbrichts Sache schützen. Quellen Ross Ulbricht's donors targeted in phishing attacks on Telegram | Cryptopolitan, Cryptopolitan. Scammers Are Targeting Ross Ulbricht Supporters With Malware on Telegram - Decrypt, Decrypt.
0 0.0 21von Clara ClearwaterNeuling.jpeg) Sicherheit
Kryptowährungsbörse Phemex könnte Opfer eines Hackerangriffs im Wert von 30 Millionen US-Dollar geworden sein
Phemex, eine prominente Kryptowährungsbörse mit Sitz in Singapur, hat vorübergehend alle Abhebungen ausgesetzt, nachdem es zu einem erheblichen Sicherheitsverstoß gekommen war, der zu einem Verlust von etwa 30 Millionen US-Dollar führte. Der Vorfall, der am 23. Januar 2025 stattfand, hat in der Krypto-Community Alarm ausgelöst, insbesondere in Bezug auf die Sicherheit der Benutzerfonds und die Integrität der Sicherheitsprotokolle der Börse. Wichtige Erkenntnisse Phemex setzte Abhebungen aus, nachdem verdächtige Transaktionen entdeckt wurden. Erste Berichte deuteten auf Verluste von rund 30 Millionen US-Dollar hin, spätere Schätzungen deuteten darauf hin, dass die Verluste 37 Millionen US-Dollar übersteigen könnten. Der Verstoß wird laut Blockchain-Sicherheitsexperten verdächtigt, nordkoreanische Hacker zu involvieren. Der CEO von Phemex versicherte den Nutzern, dass Cold Wallets sicher bleiben und ein Entschädigungsplan in Arbeit ist. Überblick über den Vorfall Am 23. Januar 2025 kündigte Phemex die Aussetzung von Abhebungen aufgrund alarmierender Berichte über verdächtige Aktivitäten im Zusammenhang mit seinen Hot Wallets an. Das Blockchain-Sicherheitsunternehmen Cyvers entdeckte mehrere Transaktionen über verschiedene Blockchains hinweg, darunter BNB, Ethereum und andere, die auf einen koordinierten Versuch hindeuteten, Gelder von der Börse abzuziehen. Die anfängliche Schätzung der gestohlenen Vermögenswerte lag bei etwa 30 Millionen US-Dollar, aber weitere Analysen ergaben, dass die Gesamtverluste bis zu 37 Millionen US-Dollar betragen könnten. Die Angreifer führten Berichten zufolge über 125 verdächtige Transaktionen durch und konvertierten die gestohlenen Token schnell in Ethereum, um Erkennungs- und Einfriermaßnahmen zu umgehen. Liste der von Phemex gestohlenen Vermögenswerte. Quelle: Lookonchain на X Reaktion von Phemex Als Reaktion auf den Verstoß wandte sich der CEO von Phemex, Federico Variola, an die sozialen Medien, um die Nutzer zu beruhigen, dass die Cold Wallets der Börse, die nicht mit dem Internet verbunden sind, sicher bleiben. Er betonte, dass die Untersuchung des Hot Wallet-Kompromisses im Gange ist und dass die Börse bestrebt ist, den normalen Betrieb so schnell wie möglich wiederherzustellen. Phemex hat auch eine Notfallinspektion seiner Sicherheitsprotokolle eingeleitet und arbeitet an einem Entschädigungsplan für betroffene Nutzer. Die Börse hat versprochen, ihre Nutzer über die Situation auf dem Laufenden zu halten und bedauert die Unannehmlichkeiten, die durch die Aussetzung der Abhebungen verursacht wurden. Quellen Kryptobörse Phemex setzt Abhebungen nach 30-Millionen-Dollar-Hack aus, NewsBTC. Phemex gehackt: Über 29 Millionen US-Dollar über mehrere Blockchains gestohlen – News Bytes Bitcoin News, Bitcoin.com News. Kryptowährungsbörse Phemex setzt Abhebungen aufgrund von verdächtigen Abflüssen in Höhe von 30 Millionen US-Dollar aus, Dimsum Daily. Betrugswarnung: Phemex-Börse stoppt Abhebungen, da Millionen befürchtet werden, U.Today.
0 0.0 40von ToTo BugelmanNeuling Sicherheit
Janice McAfee startet umstrittenen Memecoin trotz Betrugsvorwürfen
Die Witwe von John McAfee, Janice Elizabeth McAfee, hat eine neue Memecoin zu Ehren ihres verstorbenen Mannes ins Leben gerufen, was in der Kryptowährungsgemeinschaft sowohl Aufregung als auch Skepsis ausgelöst hat. Der Start erfolgt im Zuge eines breiteren Memecoin-Fiebers, das durch jüngste Ereignisse, darunter ein Token-Start des ehemaligen Präsidenten Donald Trump, ausgelöst wurde. Wichtige Erkenntnisse Janice McAfee kündigt die Einführung einer Memecoin namens AIntivirus (AINTI) an. Die anfängliche Begeisterung verwandelte sich schnell in Skepsis, als 90 % des Token-Angebots auf verschiedene Wallets verteilt wurden. Bekannte Persönlichkeiten in der Krypto-Community, darunter Charles Hoskinson von Cardano, haben Zweifel an der Legitimität des Projekts geäußert. Der Memecoin-Markt erlebt einen Aufschwung, mit anderen bemerkenswerten Starts wie Vinecoin (VINE) von Rus Yusupov. Janice McAfee machte die Ankündigung über den X-Account ihres verstorbenen Mannes am 23. Januar und sagte: „Ihr dachtet doch nicht, dass ich diesen Zyklus verpassen würde, oder?“ John McAfee war bekannt für seine starke Befürwortung von Kryptowährungen, insbesondere Bitcoin, und seinen Glauben an ihr Potenzial, traditionelle Finanzsysteme zu stören. Die anfängliche Aufregung um das AIntivirus-Token wurde jedoch bald von Bedenken hinsichtlich seiner Verteilung überschattet. Berichten zufolge wurden 90 % der insgesamt 100 Millionen Token bereits an Hunderte von Wallets verteilt, was nur einen kleinen Bruchteil für Handels-Pools übrig ließ. Dies löste bei Krypto-Enthusiasten und Investoren rote Flaggen aus. Charles Hoskinson, der Schöpfer der Cardano-Blockchain, reagierte skeptisch auf den Start und bemerkte, dass John McAfee als zweifelhafter KI-Krypto-Betrug wiederauferstanden sei, „das John McAfee-mäßigste überhaupt“ sei. Dieses Gefühl spiegelt eine breitere Besorgnis innerhalb der Gemeinschaft über das Potenzial für Betrug in der sich schnell entwickelnden Memecoin-Landschaft wider. Die Website des AIntivirus-Tokens präsentiert eine Erzählung, die es als Verteidiger der digitalen Freiheit gegen Unternehmensgier und Überwachungsstaaten positioniert. Es behauptet, John McAfees Mission fortzusetzen, und erklärt, dass die KI hinter dem Token „gebaut wurde, um die digitale Freiheit zu verteidigen und [McAfees] Mission fortzusetzen.“ Trotz der ehrgeizigen Behauptungen bleibt die Legitimität des Projekts fraglich. Der Aufstieg der Memecoins Der Memecoin-Markt hat einen signifikanten Anstieg der Aktivität erlebt, insbesondere nach dem Start von Donald Trumps Memecoin, Official Trump (TRUMP), am 17. Januar. Dieses Token gewann schnell an Zugkraft, trat in die Top 30 der Kryptowährungen nach Marktkapitalisierung ein und löste Diskussionen über die Zukunft der Memecoins aus. Neben Janice McAfees AIntivirus hat auch Vine-Mitbegründer Rus Yusupov am selben Tag eine Memecoin namens Vinecoin (VINE) gestartet. Yusupovs Ankündigung auf X erinnerte an die ursprüngliche Vine-App, die für ihre kurzen, sich wiederholenden Videos beliebt war. Der Vinecoin soll innerhalb von 24 Stunden um 181.000 % gestiegen sein und erhebliche Aufmerksamkeit von Händlern auf sich gezogen haben. Regulatorische Bedenken Da das Memecoin-Fieber anhält, nimmt die regulatorische Prüfung zu. Gesetzgeber, darunter Maxine Waters, haben Bedenken hinsichtlich der potenziellen Risiken dieser spekulativen Vermögenswerte geäußert. Der rasche Anstieg der Memecoins hat Ängste vor Betrug und Marktmanipulation geweckt und Rufe nach regulatorischer Aufsicht ausgelöst. Zusammenfassend lässt sich sagen, dass Janice McAfees Einführung der AIntivirus-Memecoin zwar für Aufsehen gesorgt hat, aber auch die anhaltenden Herausforderungen und Risiken im Kryptowährungsbereich hervorhebt. Da sich der Memecoin-Markt weiterentwickelt, werden Investoren aufgefordert, Vorsicht walten zu lassen und gründliche Recherchen durchzuführen, bevor sie sich an diesen spekulativen Unternehmungen beteiligen. Quellen Die Witwe von John McAfee startet Memecoin, aber einige vermuten einen Betrug, Cointelegraph.
0 0.0 25von ToTo BugelmanNeuling.jpeg) Sicherheit
Ledger-Mitbegründer David Balland nach Entführung in Frankreich freigelassen
David Balland, Mitbegründer des französischen Herstellers von Kryptowährungs-Hardware-Wallets Ledger, wurde nach einem erschütternden Entführungsfall freigelassen. Er wurde am 21. Januar aus seinem Haus in Zentralfrankreich entführt und bis zu einer Polizeieinsatz am 22. Januar gefangen gehalten, der seine Freilassung sicherte. Die Entführer hatten ein Lösegeld in Kryptowährung gefordert. Wichtige Erkenntnisse David Balland wurde aus seinem Haus in Zentralfrankreich entführt. Er wurde etwa 24 Stunden lang festgehalten, bevor er von der Polizei gerettet wurde. Die Entführer forderten ein Lösegeld in Kryptowährung. Ledger, gegründet im Jahr 2014, wird mit etwa 1,42 Milliarden Dollar bewertet. Balland erhält derzeit nach seiner Freilassung medizinische Betreuung. Überblick über den Vorfall Der Vorfall ereignete sich in den frühen Morgenstunden des 21. Januar, als Balland aus seiner Wohnung entführt wurde. Die Pariser Staatsanwaltschaft bestätigte die Einzelheiten und erklärte, dass nach der Meldung der Entführung schnell ein Polizeieinsatz eingeleitet wurde. Bis zum Abend des 22. Januar griffen die Behörden erfolgreich ein, was zu Ballands sicherer Freilassung führte. Hintergrund zu Ledger Ledger wurde 2014 von David Balland und seinen Partnern gegründet und spezialisiert sich auf Hardware-Wallets, die darauf ausgelegt sind, die privaten Schlüssel der Benutzer offline zu halten. Dieser Ansatz schützt digitale Vermögenswerte vor Online-Schwachstellen und macht Ledger zu einem prominenten Akteur im Kryptowährungsbereich. Das Unternehmen sammelte 2023 100 Millionen Euro (ca. 109 Millionen Dollar) ein, was seine Bewertung auf 1,3 Milliarden Euro (1,42 Milliarden Dollar) brachte und beschäftigt rund 700 Mitarbeiter. Kontext zu Ransomware Die Forderung nach einem Lösegeld in Kryptowährung unterstreicht einen wachsenden Trend bei Ransomware-Angriffen. Allein im Jahr 2023 erpressten Ransomware-Banden über 1,1 Milliarden Dollar in Kryptowährungszahlungen von Opfern, so das Blockchain-Analyseunternehmen Chainalysis. Dieser Vorfall dient als eindringliche Erinnerung an die Risiken, denen hochkarätige Persönlichkeiten in der Kryptowährungsbranche ausgesetzt sind. Reaktion der Gemeinschaft Nach den Nachrichten über Ballands Entführung brodelten die sozialen Medien vor Spekulationen. Am 22. Januar äußerte der ehemalige Binance-CEO Changpeng Zhao Besorgnis über die Situation, obwohl er seinen Tweet später löschte. Andere Branchenvertreter, wie Jameson Lopp, Mitbegründer von Casa, bezeichneten die Situation als „unbestätigte Gerüchte“, was auf einen Mangel an verlässlichen Informationen zu diesem Zeitpunkt hinweist. Quelle: Jameson Lopp Produktlinie von Ledger Ledgers Flaggschiffprodukte, die Nano-Serie, haben unter Kryptowährungsnutzern große Beliebtheit erlangt. Das Unternehmen erweitert auch sein Angebot mit High-End-Touchscreen-Geräten wie Ledger Flex und Ledger Stax, die sich an Benutzer richten, die nach Selbstbestimmung und finanzieller Freiheit streben. Bis 2024 hat Ledger über sieben Millionen Hardware-Wallets verkauft, von denen das Unternehmen behauptet, dass sie nie gehackt wurden. Fazit Die sichere Rückkehr von David Balland bedeutet eine erhebliche Erleichterung für die Kryptowährungsgemeinschaft, die zunehmend um die Sicherheit ihrer Führungspersönlichkeiten besorgt ist. Während die Branche weiter wächst, unterstreichen Vorfälle wie dieser die Bedeutung von Sicherheit und Wachsamkeit angesichts sich entwickelnder Bedrohungen. Quellen Ledger-Mitbegründer nach Tagen in Gefangenschaft in Frankreich freigelassen: Bericht, Cointelegraph.
0 0.0 29von ToTo BugelmanNeuling.jpeg) Sicherheit
CLS Global gesteht Wash-Trading von vom FBI erstelltem Token ein
CLS Global, ein Finanzdienstleistungsunternehmen für Kryptowährungen mit Sitz in den VAE, hat sich schuldig bekannt, wegen Wash-Trading und Marktmanipulation im Zusammenhang mit einem vom FBI erstellten digitalen Token angeklagt zu sein. Dieser beispiellose Fall unterstreicht die zunehmende Überprüfung von Kryptowährungsunternehmen durch Regulierungsbehörden und die Maßnahmen, die das FBI ergreifen wird, um Betrug im Kryptobereich zu bekämpfen. Wichtige Erkenntnisse CLS Global hat zugestimmt, eine Geldstrafe von 428.059 US-Dollar zu zahlen. Das Unternehmen wird von der Teilnahme an Kryptowährungstransaktionen auf US-Plattformen ausgeschlossen. Dieser Fall ist Teil einer umfassenderen FBI-Operation zur Bekämpfung von Kryptobetrug. Hintergrund des Falls In einer bahnbrechenden Operation mit dem Codenamen "Operation Token Mirrors" erstellte das FBI sein eigenes digitales Token, NexFundAI, um Betrüger anzulocken und illegale Aktivitäten auf dem Kryptowährungsmarkt zu untersuchen. CLS Global war eines von drei Unternehmen und 15 Personen, die in dieser Operation angeklagt wurden, die das erste Mal markierte, dass das FBI die Erstellung eines digitalen Tokens zu Ermittlungszwecken leitete. Die Initiative des FBI zielte darauf ab, betrügerische Praktiken aufzudecken, insbesondere solche, die Pump-and-Dump-Schemata beinhalten, bei denen der Preis einer Kryptowährung künstlich aufgebläht wird, um ahnungslose Investoren anzulocken. Zugeständnis der Schuld Im Rahmen des Plädoyers gestand CLS Global, sich am Wash-Trading beteiligt zu haben – einer illegalen Praxis, bei der ein Händler denselben Vermögenswert kauft und verkauft, um irreführende Aktivitäten auf dem Markt zu erzeugen. Diese Manipulation sollte das Handelsvolumen und den Preis des NexFundAI-Tokens aufblähen und potenzielle Investoren über dessen Beliebtheit und Wert täuschen. Das Unternehmen wird eine Geldstrafe von 428.059 US-Dollar zahlen und Gelder auf Konten bei großen Kryptowährungsbörsen, einschließlich Binance und KuCoin, einbüßen. Darüber hinaus wird CLS Global für einen Zeitraum von drei Jahren von der Teilnahme an Kryptowährungstransaktionen auf Plattformen, die für US-Investoren zugänglich sind, ausgeschlossen. Regulatorische Auswirkungen Dieser Fall unterstreicht die zunehmende regulatorische Überprüfung, der Kryptowährungsunternehmen ausgesetzt sind. Die US-Börsenaufsichtsbehörde (SEC) hat auch separate zivilrechtliche Anklagen gegen CLS Global wegen Verstößen gegen Wertpapiergesetze erhoben. Im Rahmen der Lösung muss CLS Global der SEC jährliche Zertifizierungen vorlegen, um die Einhaltung der Bedingungen des Plädoyers nachzuweisen. Der Fall dient als Warnung an andere Kryptowährungsunternehmen über die Bedeutung der Einhaltung von US-Vorschriften und die potenziellen Konsequenzen bei betrügerischen Aktivitäten. Fazit Das Schuldbekenntnis von CLS Global markiert einen bedeutenden Moment im laufenden Kampf gegen Kryptowährungsbetrug. Da die Regulierungsbehörden ihre Bemühungen zur Überwachung und Kontrolle des Kryptomarktes verstärken, müssen Unternehmen wachsam und konform bleiben, um schwere Strafen zu vermeiden. Der innovative Ansatz des FBI, ein digitales Token zu erstellen, um Betrüger zu fangen, könnte einen Präzedenzfall für zukünftige Ermittlungen in der sich schnell entwickelnden Welt der Kryptowährungen schaffen. Quellen CLS Global bekennt sich schuldig, FBI-unterstütztes Token manipuliert zu haben, The Crypto Times. Kryptowährungs-Finanzunternehmen bekennt sich nach neuartiger FBI-Untersuchung schuldig | Reuters, Reuters. Krypto-Unternehmen bekennt sich schuldig, FBI-gefertigtes Token gewaschen zu haben, Cointelegraph. Krypto-Unternehmen bekennt sich schuldig, FBI-gefertigtes Token gewaschen zu haben - PANews, PANews.
0 0.0 28von ToTo BugelmanNeuling.jpeg) Sicherheit
Das X-Konto der kubanischen Regierung wird im Zuge der Memecoin-Kontroverse dunkel
Der kürzliche Start mehrerer auf Solana basierender Memecoins, die mit dem kubanischen Außenministerium in Verbindung stehen, hat Vorwürfe eines "Rug Pulls" ausgelöst, einer Art Betrug, bei dem die Ersteller ein Projekt aufgeben und die Investoren mit wertlosen Token zurücklassen. Nach diesen Behauptungen wurde das offizielle X-Konto des Ministeriums inaktiv, was weitere Fragen zur Legitimität der Token aufwirft. Wichtige Erkenntnisse Es tauchten Vorwürfe auf, dass die kubanische Regierung mehrere Memecoins gestartet, deren Werte schnell aufgebläht und sie dann aufgegeben hat. Das X-Konto des Außenministeriums wurde kurz nach dem Ausbruch der Kontroverse gesperrt. Der Kryptomarkt, insbesondere für Memecoins, hat trotz der Vorwürfe eine erhöhte Aktivität verzeichnet. Vorwürfe der Marktmanipulation Krypto-Händler sind voller Anschuldigungen, dass die kubanische Regierung möglicherweise durch den Start mehrerer Memecoins in die Marktmanipulation verwickelt ist. Ein prominenter Händler behauptete, dass Kuba innerhalb von 24 Stunden drei separate Token initiiert habe, darunter ein Projekt namens "CUBA", das angeblich eine Marktkapitalisierung von 30 Millionen Dollar erreichte, bevor es abstürzte. Der Händler erwähnte auch zwei andere Token, "Cuba Coin 2.0" und "Justice for Cuba Coin", die einem ähnlichen Muster von schnellem Anstieg und Fall folgten. Die Spekulationen intensivierten sich mit dem Auftauchen eines vierten Tokens, "CUBA 4.0", was viele zu der Annahme veranlasste, dass diese Projekte Teil eines koordinierten Versuchs waren. Das inaktive X-Konto In einer überraschenden Wendung der Ereignisse wurde das X-Konto des kubanischen Außenministeriums, das offenbar diese Token bewarb, kurz nach dem Auftauchen der Vorwürfe für die Öffentlichkeit gesperrt. Dies hat zu Spekulationen geführt, dass das Konto gehackt wurde oder dass das Ministerium versucht, sich von der Kontroverse zu distanzieren. Marktreaktion Trotz der Vorwürfe rund um die kubanischen Memecoins hat der breitere Kryptowährungsmarkt Resilienz gezeigt. Bitcoin und andere große Kryptowährungen haben sich gut entwickelt, mit zunehmendem Interesse an Memecoins, insbesondere solchen, die auf der Solana-Blockchain geprägt sind. Der Start eines Trump-Themen-Memecoins hat ebenfalls zur Zunahme der Aktivität beigetragen. Als Reaktion auf die angeblichen Rug Pulls sind mehrere neue Kuba-Themen-Memecoins auf dezentralen Börsen aufgetaucht, die auf die laufenden Spekulationen Bezug nehmen. Das Außenministerium hat jedoch noch keine offizielle Erklärung zu dem Vorfall abgegeben. Risiken im Memecoin-Markt Dieser Vorfall unterstreicht die wachsenden Risiken im Zusammenhang mit Memecoin-bezogenen Betrügereien im Kryptowährungsbereich. Die Volatilität des Marktes, kombiniert mit der Anonymität vieler Projekte, macht es für Investoren schwierig, zwischen legitimen Unternehmungen und potenziellen Betrügereien zu unterscheiden. Während sich die Situation entwickelt, wird Krypto-Enthusiasten geraten, Vorsicht walten zu lassen, wenn sie sich mit weniger bekannten Token beschäftigen. Die sich entfaltenden Ereignisse rund um die kubanischen Memecoins dienen als Erinnerung an die prekäre Natur des Kryptowährungsmarktes, wo schnelle Gewinne schnell in erhebliche Verluste umschlagen können. Investoren sollten wachsam und informiert bleiben, um sich in dieser sich ständig weiterentwickelnden Landschaft zurechtzufinden. Quellen Kubanisches Außenministerium X-Konto deaktiviert amid Solana Memecoin Rug Pull Vorwürfen, Traders Union. Kubanisches X-Konto scheint inaktiv zu sein nach Solana Memecoin Rug Pull Vorwürfen | The Block, The Block. Kubanisches Außenministerium X-Konto gesperrt nach Memecoin Rug Pull, crypto.news.
0 0.0 24von ToTo BugelmanNeuling.jpeg) Sicherheit
Kontroverser Aktivist wirft 50% des TIKTOK Meme Token Angebots auf den Markt
Ein kürzlicher Vorfall mit Ryan Fournier, dem Vorsitzenden der Bewegung "Students for Trump", hat in der Kryptowährungsgemeinschaft Empörung ausgelöst, nachdem er die Hälfte des Angebots des Meme-Tokens TIKTOK verkauft hatte. Dieser Token wurde als Reaktion auf die Aufhebung des TikTok-Verbots in den Vereinigten Staaten erstellt. Das Ereignis hat Fragen über Vertrauen und Transparenz in der sich schnell entwickelnden Welt der Meme-Coins aufgeworfen. Wichtige Erkenntnisse Ryan Fournier verkaufte 50% des TIKTOK Meme-Token-Angebots, was zu einem erheblichen Rückgang seines Marktwerts führte. Die Marktkapitalisierung des Tokens stieg auf über 90 Millionen Dollar, bevor Fournier verkaufte. Fournier gab zunächst Bedenken über möglichen Betrug als Grund für den Verkauf an. Der Schöpfer des Tokens, bekannt als Asta, beschuldigte Fournier des Diebstahls von Geldern. Fournier hat erklärt, dass er sich von Kryptowährungen distanzieren wird, bis er feststellen kann, wem er vertrauen kann. Hintergrund des Vorfalls Am 19. Januar 2025 schlug Ryan Fournier die Idee des offiziellen TIKTOK COIN (TIKTOK) vor, nachdem ein Benutzer namens Asta den Token auf der Pump.fun-Plattform erstellt hatte. Asta schickte Fournier die Hälfte des gesamten Angebots, das schnell an Markttraktion gewann. Als der Preis des Tokens jedoch später an diesem Tag zu sinken begann, gab Fournier zu, seine Bestände verkauft zu haben. Er tauschte 505 Millionen TIKTOK-Token gegen 2800 SOL, was etwa 700.000 Dollar entspricht. Nach diesem Verkauf stürzte die Marktkapitalisierung des Tokens auf nur noch 5 Millionen Dollar ab. Reaktionen aus der Gemeinschaft Fournier versuchte, seine Handlungen zu rechtfertigen, indem er Betrugsängste äußerte und behauptete, Asta habe den Verkauf initiiert. Asta widerlegte dies jedoch und erklärte, Fournier habe versprochen, die Tokens nicht zu verkaufen, und beschuldigte ihn der Veruntreuung von Geldern. In einer Reihe von Tweets äußerte Asta seine Frustration und sagte: "Dieser dumme @RyanAFournier hat ALLES verkauft, was ich ihm geschickt habe, er sagte, er würde nie verkaufen und dass er TikTok kontaktiert. Dieser Typ hat wirklich so viel Geld gestohlen." Fournier räumte später ein, dass er dem Panikverkauf erlegen war, und sagte: "Ich wollte nicht verkaufen, […] aber dann begann der Token plötzlich mit einer Geschwindigkeit zu fallen, die ich noch nie gesehen hatte, und die Leute begannen zu verkaufen. Ich wusste nicht, was der Typ, der es erstellt hat, tat, also habe ich einfach… Ich habe Mist gebaut, und das ist mein Fehler." Zukünftige Auswirkungen Trotz der Leugnung eines Gewinns aus dem Verkauf hat Fournier erklärt, dass er sich von Kryptowährungen zurückziehen wird, bis er feststellen kann, wer in diesem Bereich vertrauenswürdig ist. Er erwähnte auch, dass er Verbindungen zu Kryptowährungsberatern des ehemaligen Präsidenten Donald Trump hat, was zu seinem Engagement im TIKTOK-Token beigetragen habe. Fournier hat eine Geschichte der Förderung von Meme-Coins, einschließlich Restore The Republic (RTR), die nach Eric Trumps Behauptung, seine Beteiligung sei "absolut falsch", einen dramatischen Rückgang erlebte. Dieser Vorfall dient als warnendes Beispiel für Investoren im Meme-Coin-Markt und hebt die Bedeutung von Due Diligence und die potenziellen Risiken hervor, die mit hoher Volatilität und mangelnder Transparenz in solchen Projekten verbunden sind. Quellen Скандальный общественник слил 50% эмиссии мем-токена TIKTOK, ForkLog.
0 0.0 27von ToTo BugelmanNeuling.jpeg) Sicherheit
Solana-Netzwerküberlastung sorgt für Bedenken bei der Einführung von Trump-Memecoins
Solana-Nutzer stehen vor erheblichen Verzögerungen und Netzwerkkongestionen nach dem Start von Memecoins, die mit dem ehemaligen Präsidenten Donald Trump und seiner Frau Melania in Verbindung stehen. Die Token, genannt Official Trump (TRUMP) und Official Melania (MELANIA), debütierten auf der Solana-Blockchain nur wenige Tage vor Trumps Amtseinführung, was zu einem Anstieg des Handelsvolumens führte, der die Kapazitäten des Netzwerks überlastete. Wichtige Erkenntnisse Die TRUMP- und MELANIA-Memecoins wurden am 18. bzw. 19. Januar gestartet. Netzwerkkongestionen haben zu Transaktionsfehlern und Serverfehlern für Nutzer geführt. Bedenken wurden hinsichtlich der Token-Verteilung und der Marktvolatilität geäußert. Memecoins-Start verursacht Netzwerkbelastung Der Start der TRUMP- und MELANIA-Token hat beträchtliche Aufmerksamkeit erregt, aber auch zu betrieblichen Herausforderungen für das Solana-Netzwerk geführt. Nutzer berichteten über Probleme wie „500 Internal Server Errors“ und Verzögerungen bei der Transaktionsverarbeitung, insbesondere während der Spitzenhandelszeiten. Interner Serverfehlerbericht von Solscan 500. Quelle: MGpai Solscan, 30 Minuten lang keine Transaktionen. Quelle: Dave Die Überlastung war offensichtlich, als Solanas Blockchain-Explorer für einen erheblichen Zeitraum keine neuen Transaktionen anzeigte, was auf eine Verlangsamung der Netzwerkaktivität hinwies. Diese Situation hat Diskussionen über die Skalierbarkeit der Solana-Blockchain neu entfacht, insbesondere im Hinblick auf einen größeren Ausfall Anfang 2024 Jahres, der die Validatoren dazu zwang, das Netzwerk neu zu starten. Token-Verteilung wirft rote Flaggen auf Während die Memecoins breite Aufmerksamkeit erlangt haben, hat die Verteilung des MELANIA-Tokens bei Investoren Bedenken geweckt. Laut der Website des Tokens wurden 35 % der Token dem Team zugewiesen, mit jeweils 20 % für die Schatzkammer und die Gemeinschaft, und nur 15 % waren der Öffentlichkeit zugänglich. Blockchain-Analysen ergaben jedoch, dass fast 90 % des Token-Angebots in einer einzigen Wallet gehalten wurden, was der angegebenen Verteilung widerspricht. Diese Diskrepanz hat zu Skepsis hinsichtlich der Legitimität des Token-Starts und seiner langfristigen Marktfähigkeit geführt. Marktauswirkungen und Volatilität Der Start des TRUMP-Tokens führte zu einer dramatischen Marktreaktion, wobei seine Marktkapitalisierung innerhalb von 40 Minuten nach dem Debüt des MELANIA-Tokens um 5 Milliarden Dollar sank. Der Preis von TRUMP fiel von 74,60 $ auf 45,90 $, was die Volatilität widerspiegelt, die oft mit neuen Memecoin-Starts einhergeht. Laut den neuesten Updates wurde der TRUMP-Token bei 57,50 $ gehandelt, was einem Rückgang von 3,3 % in den letzten 24 Stunden entspricht. Quellen Solana-Nutzer von Verzögerungen nach Trump-Memecoins-Debüt betroffen, Cointelegraph.
0 0.0 26von ToTo BugelmanNeuling Sicherheit
Vorwürfe des Insiderhandels tauchen auf, als TRUMP Memecoin Solana DEXs übernimmt
Verdächtige Handelsaktivitäten sind rund um den gewählten US-Präsidenten Donald Trumps Solana-basierten offiziellen Trump (TRUMP) Memecoin aufgetaucht, da seine Marktkapitalisierung auf 42 Milliarden Dollar gestiegen ist und eine Flut von Privatanlegern angezogen hat. Wichtige Erkenntnisse Die Marktkapitalisierung des TRUMP Memecoins erreichte 42 Milliarden Dollar amid Vorwürfen des Insiderhandels. Eine mit 1 Million Dollar finanzierte Wallet kaufte TRUMP-Token im Wert von 5,9 Millionen Dollar innerhalb der ersten Minute nach dem Start. Große Börsen wie Coinbase und Binance haben den TRUMP-Token gelistet, was seine Popularität steigert. Die Bitcoin-Community kritisiert den Memecoin als opportunistisch und im Widerspruch zu den Prinzipien von Bitcoin. Verdächtige Handelsaktivitäten sind rund um den gewählten US-Präsidenten Donald Trumps Solana-basierten offiziellen Trump (TRUMP) Memecoin aufgetaucht, da seine Marktkapitalisierung auf 42 Milliarden Dollar gestiegen ist und eine Flut von Privatanlegern angezogen hat. Am 18. Januar untersuchte Bubblemaps, ein On-Chain-Analyseunternehmen, eine Krypto-Wallet, die vier Stunden vor dem Start des TRUMP-Tokens mit 1 Million Dollar finanziert wurde. On-Chain-Daten zeigen, dass die Wallet in der ersten Minute nach dem Start TRUMP-Token im Wert von 5,9 Millionen Dollar kaufte und später 20 Millionen Dollar verkaufte, während sie 96 Millionen Dollar in Token behielt. TRUMP-Token wurden dann durch eine Wallet geleitet und auf 10 andere Wallets verteilt, die jetzt aktiv auf Solana dezentralen Börsen (DEXs) verkaufen. Dieses Handelsmuster hat Bedenken hinsichtlich potenzieller Marktmanipulationen aufgeworfen, da der TRUMP Memecoin weiterhin Schlagzeilen dominiert. Preetam Rao, CEO von QuillAudits, einem Web3-Sicherheitsunternehmen, äußerte Bedenken hinsichtlich der Allokationsstruktur und des Zwecks des TRUMP-Tokens. „Achtzig Prozent des Angebots sind für CIC Digital gesperrt, ein Unternehmen, das dem Donald Trump Revocable Trust gehört. Dies ist dasselbe Unternehmen, das vor drei Jahren Trump NFT Trading Cards herausgebracht hat. Die Website sagt, es sei ‚keine Investition, sondern ein Zeichen der Unterstützung‘“, sagte Rao. Rao bemerkte, dass die Top-10-Inhaber 89,06% des Angebots besitzen und es keine Klarheit über den Status des Liquiditätspool-Burns gibt. „Interessanterweise wurde der Token in einer asiatischen Morgenzeitzone gestartet. Es fühlt sich an, als wäre dies nur eine Möglichkeit für Trump, Geld zu verdienen“, sagte er. Er sagte Cointelegraph: „Wir können einige Insiderhändler sehen, aber ich denke, wenn die US-Regierung Projekte unterstützt, um eine Roadmap für Innovationen im Land zu erstellen. Vielleicht ist es ein Rug Pull, aber es legt den Grundstein für Innovationen.“ TRUMP Memecoin wird Mainstream Die Popularität des Tokens stieg, als große Kryptobörsen Coinbase und Binance die Listung von TRUMP ankündigten. Laut CoinGecko verzeichnete der TRUMP-Handel in den letzten 24 Stunden signifikante Aktivitäten, wobei Bitget mit 864,9 Millionen Dollar anführte, gefolgt von MEXC mit 842,7 Millionen Dollar und KuCoin mit 445,2 Millionen Dollar. Zum Zeitpunkt des Schreibens ist TRUMP in den letzten 24 Stunden um 194% gestiegen und wird bei 54,62 Dollar gehandelt. In der Zwischenzeit erlebte das Solana-Ökosystem einen massiven Anstieg der Aktivität. Solanas größte DEX, Raydium, erzielte 25,07 Millionen Dollar an Gebühren und 2,85 Millionen Dollar an Einnahmen — ein Rekordhoch für die Plattform, laut DefiLlama. Das MEME-Handelstool GMGN verarbeitete 153 Millionen Dollar in Solana-Transaktionen und verdiente 1,52 Millionen Dollar an Gebühren. Die Moonshot-Krypto-Handelsplattform verzeichnete 1,597 Millionen Dollar an Gebühren und verarbeitete fast 400 Millionen Dollar an Volumen in den letzten 12 Stunden, brach Rekorde für die Nutzung von Fiat-On-Ramps und brachte über 200.000 neue Benutzer on-chain. Inmitten des Hypes spekulierten einige auf X über eine potenzielle „USA-Münze“ als nächstes Projekt. Eric Trump wies diese Gerüchte zurück und stellte klar, dass ein solches Projekt nicht in Entwicklung sei. Bitcoiner kritisieren Trumps Memecoin-Start Die Bitcoin-Community hat stark auf Trumps Solana-basierten Memecoin reagiert und ihn als opportunistisch und grundlegend im Widerspruch zu den Prinzipien von Bitcoin kritisiert. Brandon Quittem, Vizepräsident für Umsatz bei Swan Bitcoin, postete auf X: „Trump Coin ist ein so extremer Fall von Shitcoinery, dass er letztendlich dazu beitragen wird, Bitcoin weiter zu differenzieren. Trumpcoin ist ein Schnell-reich-werden-Schema, es ist nichts wie Bitcoin.“ Pierre Rochard, Vizepräsident für Forschung bei Riot Platforms, betonte, dass das Design von Bitcoin grundlegend anders sei. Will Cole, ein Bitcoin-Befürworter und Leiter des Produkts bei Zaprite, nannte den Memecoin „Pump-and-Dump-as-a-Service. Vermögenstransfer von Gen Z und Millennials zu Boomern. Präsentiert von Ethereum und Solana.“ Quellen Insider-Handelsvorwürfe tauchen auf, während TRUMP Memecoin Solana DEXs überschwemmt, Cointelegraph.
0 0.0 27von ToTo BugelmanNeuling Sicherheit
Krypto-Boss und korrupter Polizist gestehen Schuld in schockierender Verschwörung
Ein Kryptowährungsunternehmer, bekannt als der "Krypto-Pate", und ein ehemaliger stellvertretender Sheriff des Los Angeles County Sheriff’s Department haben sich schuldig bekannt, schwere Bundesanklagen, darunter Verschwörung, Bürgerrechtsverletzungen und Steuerhinterziehung, begangen zu haben. Das Justizministerium gab die Vergleichsvereinbarungen am 17. Januar bekannt und enthüllte ein beunruhigendes Schema, das Ressourcen der Strafverfolgungsbehörden für persönlichen Gewinn ausnutzte. Wichtige Erkenntnisse Adam Iza, 24, Gründer der Zort-Krypto-Handelsplattform, und Eric Chase Saavedra, 41, ein ehemaliger LASD-Stellvertreter, gaben zu, mehrere Bundesverbrechen begangen zu haben. Iza engagierte außer Dienst befindliche Stellvertreter, um Rivalen einzuschüchtern und zu erpressen, und missbrauchte dabei Datenbanken der Strafverfolgungsbehörden. Beide Angeklagten stehen vor erheblichen Haftstrafen, wobei Iza möglicherweise bis zu 35 Jahre drohen. Das aufgedeckte Schema Adam Iza, der sich selbst als "Krypto-Pate" bezeichnet, orchestrierte ein komplexes Schema, das Einschüchterung, Erpressung und Betrug umfasste. Er beschäftigte außer Dienst befindliche LASD-Stellvertreter als persönliche Vollstrecker, um Geschäftsgegner und wahrgenommene Bedrohungen ins Visier zu nehmen. Saavedra nutzte seine Position als Stellvertreter und Task Force Officer beim U.S. Marshals Service, um Iza bei diesen illegalen Aktivitäten zu unterstützen. Gerichtsdokumente zeigen, dass Iza versuchte, einen Laptop zu stehlen, von dem angenommen wurde, dass er über 100 Millionen Dollar in Kryptowährung enthält. Im Januar 2022 sicherte sich Saavedra einen Durchsuchungsbefehl unter falschen Vorwänden und behauptete, das Ziel sei in eine Waffenuntersuchung verwickelt. Dies führte zu einem bewaffneten Einbruch, der vereitelt wurde, als das Opfer einen Warnschuss abgab. Gewalttaten und Erpressung Die Staatsanwälte skizzierten mehrere gewalttätige Vorfälle, die mit der Verschwörung in Verbindung stehen. Im August 2021 hielten LASD-Stellvertreter angeblich ein Opfer mit vorgehaltener Waffe in Izas Residenz fest und zwangen eine Banküberweisung von 25.000 Dollar. In einem weiteren Vorfall im Oktober 2021 bedrohte Iza persönlich ein Opfer mit vorgehaltener Waffe und forderte eine Überweisung von 127.000 Dollar. Saavedra betrieb auch eine private Sicherheitsfirma, die außer Dienst befindliche Stellvertreter beschäftigte. Iza soll Berichten zufolge monatlich 100.000 Dollar für Sicherheitsdienste gezahlt haben, was die korrupte Beziehung zwischen den beiden weiter verfestigte. Finanzbetrug und Steuerhinterziehung Über das Erpressungsnetzwerk hinaus erstreckten sich Izas Operationen auf Finanzbetrug. Zwischen 2020 und 2022 wird ihm vorgeworfen, Meta Platforms Inc. betrogen zu haben, indem er über 37 Millionen Dollar stahl, indem er auf Geschäftskonten und zugehörige Kreditlinien zugriff. Sowohl Iza als auch Saavedra gaben zu, Bundessteuerverbrechen begangen zu haben, wobei Iza 6,7 Millionen Dollar an Steuern für 2021 hinterzog und Saavedra 373.146 Dollar an Einkommen nicht meldete. Der Gerechtigkeit entgegen Iza, der seit September 2024 in Bundeshaft ist, könnte bis zu 35 Jahre Gefängnis drohen. Saavedra, der von der LASD zurückgetreten ist, drohen bis zu 13 Jahre. Beide sollen bald vor einem Bundesgericht in Los Angeles erscheinen. Der US-Staatsanwalt Martin Estrada äußerte sich zur Schwere der Situation und erklärte: "Das in diesen Vergleichsvereinbarungen zugegebene Verhalten ist zutiefst beunruhigend und kann nicht toleriert werden." Er würdigte die Zusammenarbeit des Los Angeles County Sheriff’s Department bei der Bekämpfung dieser Korruption. Dieser Fall hebt das Potenzial für Machtmissbrauch innerhalb der Strafverfolgungsbehörden hervor und die Notwendigkeit von Rechenschaftspflicht im Kryptowährungsbereich, wo sich die Schnittstelle von Technologie und Kriminalität weiterentwickelt. Quellen Crypto ‘godfather’ and LA cop plead guilty to tax, civil rights violations, Cointelegraph. Crypto ‘Godfather,’ Detective Plead to Civil Rights Violations, Bloomberg Law. Crypto 'Godfather' & Detective Guilty of Civil Rights Breach, The Crypto Times. Crypto ‘Godfather’ and LA County sheriff’s deputy to plead guilty in intimidation, extortion conspiracy – Orange County Register, Orange County Register.
0 0.0 29von ToTo BugelmanNeuling Sicherheit
FBI vereitelt Entführungsplan eines Juweliers mit dem Ziel, 2 Millionen Dollar in Kryptowährung zu stehlen
Das FBI hat erfolgreich einen Entführungsplan vereitelt, der auf einen Juwelier in Miami abzielte, wobei die Kriminellen beabsichtigten, etwa 2 Millionen Dollar in Kryptowährung zu stehlen. Die Operation wurde nach einem Hinweis einer anonymen Quelle aufgedeckt, was zur Verhaftung von vier Verdächtigen am Tag des geplanten Verbrechens führte. Wichtige Erkenntnisse Das FBI deckte einen Plan auf, einen Juwelier in Miami für 2 Millionen Dollar in Kryptowährung zu entführen. Die Gruppe wurde von einer Person namens Jack angeführt, die ihre Komplizen als "Schläger" bezeichnete. Die Verdächtigen wurden am Tag der geplanten Entführung, dem 13. Januar 2025, verhaftet. Sie werden derzeit ohne Kaution festgehalten, mit einer Gerichtsverhandlung, die für den 21. Januar 2025 angesetzt ist. Details des Plans Laut Gerichtsunterlagen hatte die Gruppe den Juwelier überwacht, von dem angenommen wurde, dass er eine beträchtliche Menge an Kryptowährung besitzt. Sie planten, ihn zu entführen, als er seine digitalen Vermögenswerte gegen Bargeld eintauschen wollte. Die Kriminellen beabsichtigten, im Seybold Building zuzuschlagen, einem bekannten Ort für Juweliergeschäfte in Miami. Der Anführer der Gruppe, Jack, wies sein Team angeblich an, dem Juwelier keinen ernsthaften Schaden zuzufügen, außer einem einzigen "guten Schlag" auf den Kopf. Sie waren jedoch mit ernsthaften Waffen ausgerüstet, darunter Sturmgewehre und MAC-10 Maschinenpistolen, was auf die gewalttätige Natur ihrer Absichten hinweist. Verhaftung und Anklagen Am Tag der geplanten Entführung nahmen Strafverfolgungsbeamte vier Mitglieder der Gruppe fest: Evan Paquette, Trevon Anthony Neal, Zachary Briggs und Aaron Hammond. Sie werden wegen Verschwörung zur Entführung und versuchter Entführung angeklagt. Die Verdächtigen werden derzeit ohne die Möglichkeit auf Kaution in Gewahrsam gehalten, was die Schwere der gegen sie erhobenen Anklagen widerspiegelt. Eine Gerichtsverhandlung soll am 21. Januar 2025 in Miami stattfinden, bei der weitere rechtliche Schritte erfolgen werden. Kontext von Kryptowährungsverbrechen Dieser Vorfall ist nicht isoliert, da er einen wachsenden Trend von Verbrechen im Zusammenhang mit Kryptowährung hervorhebt. Im Dezember 2024 wurde eine australische Frau wegen der Entführung eines Mitglieds der saudischen Königsfamilie verhaftet, wobei sie ein Lösegeld von 40.000 Dollar in Bitcoin forderte. Solche Fälle unterstreichen den steigenden Wert und die Anziehungskraft digitaler Währungen, die sie zu Zielen krimineller Aktivitäten machen. Da der Kryptowährungsmarkt weiter wächst, werden Strafverfolgungsbehörden wahrscheinlich vor größeren Herausforderungen bei der Bekämpfung verwandter Verbrechen stehen. Das schnelle Handeln des FBI in diesem Fall dient als Erinnerung an den anhaltenden Kampf gegen das organisierte Verbrechen im digitalen Zeitalter. Quellen ФБР предотвратило похищение ювелира с целью кражи $2 млн, ForkLog.
0 0.0 25von ToTo BugelmanNeuling.jpeg) Sicherheit
Krypto-Betrüger strömen zu Telegram: Ein Anstieg von 2000% bei Malware-Betrügereien
Krypto-Betrüger wenden sich zunehmend Telegram zu, um Malware-Betrügereien durchzuführen, mit einem erstaunlichen Anstieg von 2000% seit November. Dieser Wandel markiert eine signifikante Entwicklung in den Taktiken, da Betrüger sich an das gestiegene Benutzerbewusstsein für traditionelle Phishing-Methoden anpassen. Quelle: Scam Sniffer Wichtige Erkenntnisse Dramatischer Anstieg: Telegram-Malware-Betrügereien sind seit November um 2000% gestiegen. Entwickelnde Taktiken: Betrüger entfernen sich von einfachen Phishing-Methoden hin zu ausgefeilterer Malware-Verteilung. Gefälschte Verifizierungs-Bots: Betrüger verwenden gefälschte Bots, um Malware in die Systeme der Benutzer einzuschleusen. Breiterer Zugang: Malware ermöglicht Angreifern den Zugriff auf sensible Informationen, was es schwieriger macht, Verluste nachzuverfolgen. Der Wechsel zu Telegram Das Sicherheitsunternehmen Scam Sniffer äußerte im Dezember erstmals Bedenken über Telegram-Malware-Betrügereien und stellte fest, dass Betrüger ihre Strategien weiterentwickelt haben, um ahnungslose Opfer zu fangen. Im Gegensatz zu traditionellen Betrügereien, bei denen Benutzer oft dazu gebracht werden, ihre Wallets mit betrügerischen Websites zu verbinden, beinhalten die neuen Taktiken die Verbreitung von Malware durch gefälschte Verifizierungs-Bots in verschiedenen Telegram-Gruppen. Wie Betrüger operieren Betrüger nutzen jetzt gefälschte Handels-, Airdrop- und Alpha-Gruppen, um Benutzer anzulocken. Sobald Personen diesen Gruppen beitreten, werden sie aufgefordert, ihre Identität durch einen gefälschten Bot zu verifizieren. Dieser Bot kann Malware installieren, die: Passwörter abruft Nach Wallet-Dateien scannt Zwischenspeicherdaten überwacht Browserinformationen stiehlt Scam Sniffer hat mindestens zwei bösartige Bots identifiziert, OfficiaISafeguardRobot und SafeguardsAuthenticationBot, die zur Durchführung dieser Betrügereien verwendet werden. Die Auswirkungen von Malware Der Wechsel zu Malware-basierten Betrügereien ist besonders besorgniserregend, da er Betrügern einen breiteren Zugang zu den Systemen der Opfer ermöglicht. Im Gegensatz zu traditionellen Phishing-Betrügereien, bei denen Verluste leichter nachverfolgt werden können, erschweren Malware-Angriffe den Prozess der Identifizierung und Quantifizierung von Verlusten. Dies macht es für Opfer schwierig, gestohlene Vermögenswerte wiederzuerlangen. Zielgruppen: Influencer und Communities Anfangs gaben sich Betrüger als beliebte Krypto-Influencer aus, um Benutzer in Telegram-Gruppen einzuladen. Da das Benutzerbewusstsein jedoch gestiegen ist, haben sie begonnen, legitime Projektgemeinschaften mit scheinbar harmlosen Einladungen ins Visier zu nehmen. Diese Änderung zeigt ein ausgeklügeltes Verständnis von Social-Engineering-Taktiken, da Betrüger das Vertrauen innerhalb etablierter Gemeinschaften nutzen, um Zugang zu potenziellen Opfern zu erhalten. Das größere Bild Laut einem Bericht von Cyvers erreichte der Gesamtbetrag der im Jahr 2024 gestohlenen Kryptowährungen 2,3 Milliarden Dollar bei 165 Vorfällen, was einem Anstieg von 40% gegenüber dem Vorjahr entspricht. Während der Dezember die geringsten Verluste des Jahres verzeichnete, zeigt der allgemeine Trend, dass Betrüger immer geschickter darin werden, Schwachstellen im Krypto-Bereich auszunutzen. Quellen Krypto-Betrüger wechseln stark zu Telegram, und 'es funktioniert' — Scam Sniffer, Cointelegraph.
0 0.0 29von ToTo BugelmanNeuling.jpeg) Sicherheit
Burwick Law Firm ergreift rechtliche Schritte gegen Pump.fun wegen Anlegerverlusten
Eine US-amerikanische Anwaltskanzlei, Burwick Law, hat ihre Absicht angekündigt, rechtliche Schritte gegen die auf Solana basierende Meme-Coin-Launchpad Pump.fun einzuleiten, unter Berufung auf erhebliche Verluste von Investoren, die auf fragwürdige Praktiken der Plattform zurückzuführen sind. Die Kanzlei ruft betroffene Investoren auf, sich zu melden und der potenziellen Sammelklage anzuschließen. Quelle: Burwick Law Wichtige Erkenntnisse Burwick Law leitet rechtliche Schritte gegen Pump.fun wegen angeblicher Schädigung von Investoren ein. Die Plattform wurde kritisiert, riskantes Verhalten und fragwürdige Inhalte zu fördern. Nur 0,4 % der Nutzer haben Berichten zufolge erhebliche Gewinne erzielt, was Bedenken hinsichtlich der Fairness aufwirft. Hintergrund von Pump.fun Seit seinem Start im Januar 2024 hat sich Pump.fun als wichtiger Akteur im Meme-Coin-Sektor etabliert und die Erstellung von über 6 Millionen Token ermöglicht. Die Plattform wurde entwickelt, um Nutzern ohne technische Expertise die Einführung eigener Token zu ermöglichen, wurde jedoch schnell mit spekulativem Handel und riskantem Verhalten in Verbindung gebracht. Zu den umstrittenen Funktionen der Plattform gehörte eine Livestreaming-Option, die es Nutzern ermöglichte, extreme Stunts durchzuführen, um ihre Token zu bewerben. Dies führte zu ethischen Bedenken, einschließlich Fällen von Tiermissbrauch und anderen gefährlichen Handlungen. Im Dezember 2024 verbot die britische Finanzaufsichtsbehörde ihren Einwohnern den Zugang zu Pump.fun unter Berufung auf den Schutz der Investoren. Vorwürfe gegen Pump.fun Burwick Law hat Pump.fun beschuldigt, Hunderte Millionen Dollar an Gebühren zu sammeln, während illegale Aktivitäten auf der Plattform florierten. Die Kanzlei hob die folgenden Probleme hervor: Darstellung von antisozialem Verhalten, einschließlich Drogenkonsum und Gewalt. Fehlende Rechenschaftspflicht der anonymen Ersteller der Plattform. Erhebliche finanzielle Verluste für alltägliche Investoren, von denen viele Geld durch Rug Pulls und unerfüllte Versprechen verloren haben. Auswirkungen auf Investoren Die Anwaltskanzlei behauptet, dass nur 0,4 % der 14 Millionen Krypto-Wallets, die mit Pump.fun interagiert haben, Gewinne von über 10.000 US-Dollar erzielt haben. Diese Statistik legt nahe, dass die Mehrheit der Nutzer nicht von ihren Investitionen profitiert hat, was Fragen zur Fairness und Transparenz der Plattform aufwirft. Aufruf zum Handeln Burwick Law sucht aktiv nach Personen, die Verluste auf Pump.fun erlitten haben, um sich der potenziellen Sammelklage anzuschließen. Die Kanzlei betont, dass die Betroffenen möglicherweise Anspruch auf Entschädigung für ihre finanziellen Verluste haben. Quellen Pump.fun Faces Possible Lawsuit Over Allegations of Investor Harm - Decrypt, Decrypt. Law firm says it’s pursuing potential legal action against Pump.fun, Cointelegraph. Burwick Law Firm Initiates Legal Action Against Pump.fun for Meme Coin Trading | PortalCripto, PortalCripto.
0 0.0 23von ToTo BugelmanNeuling.jpeg) Sicherheit
Anstieg der illegalen Aktivitäten auf Online-Marktplätzen: 51% Wachstum in nur sechs Monaten
Der illegale Online-Marktplatz, bekannt als Huione Guarantee, hat in den letzten sechs Monaten ein erstaunliches Wachstum von 51% bei seinen monatlichen Zuflüssen verzeichnet, so ein aktueller Bericht des Krypto-Compliance-Unternehmens Elliptic. Dieser Anstieg folgt auf die Einführung seines eigenen USD-Stablecoins, der eine beträchtliche Anzahl von Nutzern und Transaktionen angezogen hat. Wichtige Erkenntnisse Huione Guarantee gilt nun als der größte illegale Online-Marktplatz aller Zeiten, mit über 24 Milliarden Dollar an Transaktionen. Die Plattform hat ihre Nutzerbasis auf über 900.000 erweitert. Die Einführung des USDH-Stablecoins im September war ein wesentlicher Faktor für dieses Wachstum. Huione Guarantee wurde mit Geldwäsche und Cyber-Betrug in Verbindung gebracht, was bei den Regulierungsbehörden Besorgnis ausgelöst hat. Überblick über Huione Guarantee Huione Guarantee, das kürzlich in Haowang Guarantee umbenannt wurde, wurde von Elliptic als der größte illegale Online-Marktplatz bezeichnet. Die Plattform hat Berichten zufolge eine Vielzahl illegaler Aktivitäten erleichtert, darunter Geldwäsche und Cyber-Betrug, was sie zu einem Schwerpunkt für Strafverfolgungs- und Regulierungsbehörden macht. Das Wachstum des Marktplatzes war besonders bemerkenswert seit der Einführung seines USDH-Stablecoins im September. Dieser Stablecoin wurde entwickelt, um die regulatorische Aufsicht und die Einfrierung von Vermögenswerten zu umgehen, die bei anderen Stablecoins wie Tethers USDT üblich sind. Der USDH-Stablecoin wird auf mehreren Blockchains ausgegeben, darunter Ethereum, BNB Chain und Tron, was seine Zugänglichkeit und Attraktivität für Nutzer, die an illegalen Aktivitäten beteiligt sind, weiter erhöht. Wachstumsmetriken Monatliche Zuflüsse: In den letzten sechs Monaten um 51% gestiegen. Gesamttransaktionen: Bisher über 24 Milliarden Dollar. Nutzerbasis: Auf über 900.000 Nutzer angestiegen. Regulatorische Bedenken Das schnelle Wachstum von Huione Guarantee hat bei Regulierungsbehörden und Cybersicherheitsexperten Alarm ausgelöst. Der Bericht von Elliptic hebt hervor, dass die Plattform zu einem wichtigen Ermöglicher von Cyber-Betrugsoperationen geworden ist, insbesondere in Südostasien. Das Unternehmen stellte fest, dass Tausende von Anbietern Dienstleistungen im Zusammenhang mit Geldwäsche, gestohlenen persönlichen Daten und anderen für den Online-Betrug im industriellen Maßstab notwendigen Artikeln anbieten. Im Juli fror Tether eines der USDT-Konten von Huione Pay aufgrund seiner Verbindungen zur nordkoreanischen Lazarus-Gruppe, einer berüchtigten Hackerorganisation, ein. Dieser Vorfall veranlasste die Einführung des USDH-Stablecoins, der eine stabilere und weniger regulierte Alternative für Nutzer bieten soll. Quellen Größter 'illegaler Online-Marktplatz' ist in 6 Monaten um 51% gewachsen: Elliptic, Cointelegraph.
0 0.0 27von ToTo BugelmanNeuling Sicherheit
Uniswap Wallet-Sicherheitslücke sorgt für Alarm: ScaleBit weist auf schwerwiegenden Sicherheitsfehler hin
BitsLab's ScaleBit hat Bedenken hinsichtlich einer erheblichen Schwachstelle in den Web3-Wallets von Uniswap geäußert, die potenziell die Vermögenswerte der Benutzer gegenüber Angreifern mit physischem Zugriff auf ihre Geräte gefährden könnte. Das Sicherheitsunternehmen gab bekannt, dass dieser Fehler es unbefugten Personen ermöglicht, Authentifizierungsmechanismen zu umgehen und auf die mnemonische Phrase der Wallet zuzugreifen, die entscheidend für die Kontrolle der Vermögenswerte der Wallet ist. Wichtige Erkenntnisse ScaleBit identifiziert eine Schwachstelle in der Uniswap-Wallet, die Benutzervermögen gefährden könnte. Angreifer mit physischem Zugriff können die mnemonische Phrase der Wallet in weniger als drei Minuten abrufen. Benutzern wird geraten, ihre Geräte nicht zu verleihen, bis das Problem behoben ist. Verständnis der Schwachstelle Die von ScaleBit hervorgehobene Schwachstelle betrifft die mnemonische Phrase, auch bekannt als Seed-Phrase, die eine Reihe von 12 bis 24 zufälligen Wörtern ist, die die vollständige Kontrolle über die Vermögenswerte einer Wallet gewährt. Diese Phrase ist entscheidend für den Zugriff auf und die Verwaltung von Kryptowährungsbeständen auf verschiedenen Geräten. Laut ScaleBit kann jeder, der Zugriff auf ein entsperrtes Gerät hat, die mnemonische Phrase in weniger als drei Minuten erlangen. Alarmierend ist, dass dieses Problem auch in der neuesten Version der Uniswap-Wallet-App besteht, was ernsthafte Bedenken hinsichtlich der vorhandenen Sicherheitsmaßnahmen aufwirft. Empfehlungen für Benutzer Angesichts dieser Schwachstelle hat ScaleBit mehrere Empfehlungen für Benutzer der Uniswap-Wallet herausgegeben: Vermeiden Sie das Verleihen von Geräten: Benutzer sollten davon absehen, ihre Geräte an andere zu verleihen, bis die Schwachstelle behoben ist. Sichern Sie Ihr Gerät: Stellen Sie sicher, dass Ihr Gerät gesperrt und gesichert ist, um unbefugten Zugriff zu verhindern. Überwachen Sie die Wallet-Aktivität: Behalten Sie Ihre Wallet im Auge, um unbefugte Transaktionen zu erkennen. Breitere Implikationen für die Sicherheit von Kryptowährungen Die Enthüllung dieser Schwachstelle erfolgt zu einer Zeit, in der die Bedrohungen der Cybersicherheit im Kryptowährungsbereich zunehmen. Im Jahr 2024 stiegen die Verluste durch Cybersecurity-Exploits im Kryptosektor im Vergleich zum Vorjahr um 40 % und beliefen sich auf etwa 2,3 Milliarden Dollar. Dieser Trend unterstreicht die wachsende Notwendigkeit robuster Sicherheitsmaßnahmen in dezentralen Finanzplattformen (DeFi). Deddy Lavid, Mitbegründer und CEO von Cyvers, bemerkte, dass Zugriffsverletzungen, insbesondere im Zusammenhang mit mnemonischen Phrasen, eine häufige Art von Schwachstelle sind, die zu erheblichen finanziellen Verlusten führen können. Da sich die Kryptowährungslandschaft weiterentwickelt, kann die Bedeutung der Sicherung digitaler Vermögenswerte nicht genug betont werden. Fazit Die von ScaleBit hervorgehobene alarmierende Schwachstelle dient als wichtige Erinnerung für Benutzer dezentraler Börsen wie Uniswap, wachsam in Bezug auf ihre Sicherheitspraktiken zu bleiben. Da die Kryptoindustrie mit zunehmenden Bedrohungen zu kämpfen hat, ist es für Benutzer unerlässlich, proaktive Maßnahmen zum Schutz ihrer Vermögenswerte zu ergreifen und sich über potenzielle Risiken zu informieren. Angesichts der laufenden Entwicklungen in dieser Situation werden Benutzer ermutigt, Updates von Uniswap und Sicherheitsexperten zu verfolgen, um sicherzustellen, dass ihre Wallets sicher bleiben. Quellen BitsLab's ScaleBit weist auf 'alarmierende' Schwachstelle in der Uniswap-Wallet hin, Cointelegraph.
0 0.0 23von ToTo BugelmanNeuling.jpeg) Sicherheit
Upbit gibt Warnung für IOST-Nutzer während Layer-2-Übergangs aus
Upbit, eine prominente südkoreanische Kryptowährungsbörse, hat eine Warnung an Investoren bezüglich des Internet of Services Token (IOST) herausgegeben, da es sich auf einen bedeutenden Layer-2-Übergang vorbereitet. Dieser Übergang beinhaltet die Ausgabe von 21 Milliarden neuer Token und eine umfassende Überarbeitung seiner Tokenomics, was zu kurzfristiger Preisvolatilität führen und die Anlegerstimmung beeinflussen könnte. Wichtige Erkenntnisse Upbit hat IOST aufgrund des bevorstehenden Layer-2-Übergangs zur Vorsicht markiert. Der Übergang wird 21 Milliarden neue Token und eine große Überarbeitung der Tokenomics einführen. Investoren wird geraten, Vorsicht walten zu lassen, da diese Änderungen die Marktstabilität beeinflussen können. Warnung von Upbit Am 13. Januar hat Upbit seine Nutzer über die potenziellen Risiken im Zusammenhang mit dem Übergang von IOST zu einer Layer-2-Blockchain informiert. Diese Warnung steht im Einklang mit den Richtlinien der Digital Asset eXchange Alliance (DAXA), die darauf abzielt, Investoren zu schützen, indem sie über wesentliche Änderungen informiert, die die Stabilität von Vermögenswerten beeinflussen könnten. Das IOST-Projekt, bekannt für seinen Fokus auf dezentrale Anwendungen (DApps), wird diesen Übergang in den kommenden Wochen durchlaufen. Upbit betonte, dass die Änderungen zu erheblichen Veränderungen in der Struktur des Tokens führen könnten, was möglicherweise den Marktwert und die Anlegerstimmung beeinflusst. Die Rolle von DAXA DAXA spielt eine entscheidende Rolle bei der Aufrechterhaltung von Standards unter den großen koreanischen Börsen. Es markiert regelmäßig digitale Vermögenswerte, die strukturelle Änderungen durchlaufen oder ungewöhnliche Marktaktivitäten zeigen. Während die Warnung bezüglich IOST keine Aussetzung des Handels oder eine Streichung bedeutet, unterstreicht sie die Bedeutung, sich der bevorstehenden Änderungen bewusst zu sein, da diese potenziell Auswirkungen auf Händler haben könnten. Details des Layer-2-Übergangs Das IOST-Team hat kürzlich eine Governance-Abstimmung über den Übergang durchgeführt, die am 12. Januar genehmigt wurde. Der Übergang wird die Ausgabe von etwa 21,3 Milliarden neuen Token umfassen, die darauf abzielen, Validator-Belohnungen, Benutzeranreize und die zukünftige Entwicklung des Ökosystems zu unterstützen. Die neuen Token werden schrittweise in einer phasenweisen Angebotserweiterung freigegeben. Die Zuteilung der neuen Token ist wie folgt: 60% für Validator-Belohnungen 20% für Airdrops 8% für Community-Anreize 5% für Entwicklerzuschüsse 4% für Governance durch Nexus DAO 3% für Teamvergütung und andere Ausgaben Durch die Verbindung seines bestehenden Layer-1-Netzwerks mit dem neuen Layer-2 zielt IOST darauf ab, die Transaktionsabwicklung zu verbessern, die Effizienz zu steigern und die Gebühren zu senken. Quellen Upbit markiert IOST zur Vorsicht vor Layer-2-Übergang, Cointelegraph.
0 0.0 30von ToTo BugelmanNeuling.jpeg) Sicherheit
Pastor wegen Betrugs mit Kryptowährung in Millionenhöhe angeklagt
Ein Pastor aus Miami wurde angeklagt, weil er angeblich einen Multi-Millionen-Dollar-Kryptowährungsbetrug inszeniert hat, der über 1.500 Investoren betrog. Francier Obando Pinillo, 51, wird beschuldigt, seine Position als Pastor genutzt zu haben, um ein betrügerisches Investitionsschema namens "Solano Fi" zu fördern, unrealistische Renditen zu versprechen und das Vertrauen seiner Gemeinde auszunutzen. Wichtige Erkenntnisse Francier Obando Pinillo, ein Pastor in Pasco, Washington, steht vor 26 Anklagen wegen Betrugs. Das Schema, genannt "Solano Fi", versprach den Investoren eine monatliche Rendite von 34,9%. Pinillo soll kirchliche Ressourcen und soziale Medien genutzt haben, um Investoren zu rekrutieren. Opfer konnten ihre Gelder nicht abheben, die stattdessen auf persönliche Konten umgeleitet wurden. Bei einer Verurteilung könnte Pinillo bis zu 20 Jahre Gefängnis drohen. Vorwürfe gegen den Pastor Laut dem US-Justizministerium betrieb Pinillo das Schema von November 2021 bis Oktober 2023. Er behauptete, die Idee für Solano Fi sei ihm in einem Traum gekommen und präsentierte es als sichere Investitionsmöglichkeit. Seine Kirche, Ministerio Apostólico Profético Tiempos de Poder, wurde zu einer Plattform, um Investitionen von Gemeindemitgliedern zu erbitten, von denen viele spanischsprachige Personen waren. Die Struktur des Schemas Pinillos Investitionsschema war durch mehrere täuschende Praktiken gekennzeichnet: Versprochene Renditen: Investoren wurden mit dem Versprechen einer monatlichen Rendite von 34,9% gelockt, die als garantiert angepriesen wurde. Werbung in sozialen Medien: Er erstellte eine Facebook-Seite und eine Telegram-Gruppe namens "Multimillionarios SolanoFi", die über 1.500 Mitglieder anzog. Empfehlungsboni: Um die Rekrutierung zu fördern, bot Pinillo einen Empfehlungsbonus von 15% für das Einbringen neuer Investoren an, was eine Ponzi-ähnliche Struktur schuf. Diagramm und Auszug der Anklageschrift der Grand Jury vom 7. November gegen Pinillo. Quelle: CourtListener Missbrauch von Geldern Anstatt die Gelder wie versprochen zu investieren, soll Pinillo das Geld für persönliche Zwecke und zur Bezahlung früherer Investoren umgeleitet haben. Die von ihm beworbene Online-Plattform ermöglichte es den Investoren, aufgeblähte Kontostände zu sehen, erlaubte jedoch keine Abhebungen. Wenn Opfer ihr Geld zurückforderten, wurden sie oft mit Ausreden über Marktbedingungen oder Website-Probleme konfrontiert. Rechtliche Konsequenzen Die Anklage gegen Pinillo umfasst 26 Anklagen wegen Betrugs, mit einer potenziellen Höchststrafe von 20 Jahren Gefängnis. Der Fall wird von den stellvertretenden US-Staatsanwälten Dan Fruchter und Jeremy J. Kelley verfolgt, wobei das FBI die Ermittlungen leitet. US-Staatsanwältin Vanessa Waldref betonte die Herausforderungen bei der Rückgewinnung von Geldern in Kryptowährungsbetrugsfällen und erklärte, dass ihr Büro sich verpflichtet hat, Gerechtigkeit für die Opfer zu verfolgen. Fazit Der Fall von Francier Obando Pinillo dient als eindringliche Erinnerung an die Schwachstellen innerhalb von Investitionsschemata, insbesondere solchen, die das Vertrauen in religiöse Institutionen ausnutzen. Während die rechtlichen Verfahren voranschreiten, bleibt der Fokus darauf, diejenigen zur Rechenschaft zu ziehen, die solche betrügerischen Aktivitäten betreiben, insbesondere im sich schnell entwickelnden Bereich der Kryptowährung. Quellen Pastor wegen Multi-Millionen-Dollar-Krypto-Betrugs angeklagt: DOJ, crypto.news. Predigers Krypto-Schema: Kanzel genutzt, um Tausende von Mitgliedern zu betrügen, Bitcoinist. Ehemaliger Pastor der Tri-Cities wegen Multi-Millionen-Dollar-Kryptowährungsbetrugs angeklagt | Lokal | bigcountrynewsconnection.com, Big Country News. Ehemaliger Pastor beschuldigt, Kryptowährungsbetrug betrieben zu haben, der Millionen von getäuschten Gemeindemitgliedern stahl | IBTimes, International Business Times. Pastor wegen Betrugs im Zusammenhang mit Krypto-Schema angeklagt, das "in einem Traum" kam, Cointelegraph. Betrügerisches Krypto-Schema unter Leitung eines Pastors droht 20 Jahre Gefängnis, Traders Union.
0 0.0 28von ToTo BugelmanNeuling Sicherheit
Litecoins X-Konto gehackt
Am 11. Januar 2025 wurde das offizielle X-Social-Media-Konto von Litecoin gehackt, was zur Förderung eines betrügerischen Tokens führte, der fälschlicherweise mit dem Solana-Netzwerk in Verbindung gebracht wurde. Der Vorfall unterstreicht den wachsenden Trend, dass Cyberkriminelle soziale Medienplattformen ausnutzen, um Investoren in die Irre zu führen und Betrügereien zu fördern. Source: Litecoin Wichtige Erkenntnisse Das X-Konto von Litecoin wurde kompromittiert, um einen gefälschten Solana-basierten Token zu bewerben. Der Betrug ließ die Marktkapitalisierung des Tokens kurzzeitig auf 27.000 $ ansteigen, bevor sie abstürzte. Der Vorfall unterstreicht die Notwendigkeit verbesserter Sicherheitsmaßnahmen im Kryptobereich. Der Vorfall entfaltet sich Der Einbruch ereignete sich, als ein Hacker Zugriff auf das X-Konto von Litecoin erlangte und eine irreführende Nachricht postete, die behauptete: "LTC ist jetzt in Solana." Dieser Beitrag enthielt eine Vertragsadresse für den betrügerischen Token und einen Link zu einer pump.fun-Seite, die oft mit Betrügereien in Verbindung gebracht wird. Der Beitrag wurde schnell gelöscht, aber nicht bevor er unter den 1,1 Millionen Followern von Litecoin für Aufsehen sorgte. Die Nachwirkungen Nach dem Vorfall bestätigte das Litecoin-Team, dass sie die Kontrolle über das Konto wiedererlangt hatten. Sie führten den Hack auf ein kompromittiertes delegiertes Konto zurück, das inzwischen entfernt wurde. Das Team versicherte den Nutzern, dass die unbefugten Beiträge nur wenige Sekunden lang live waren, bevor sie entfernt wurden. Ein wachsender Trend von Social-Media-Hacks Dieser Vorfall ist Teil eines besorgniserregenden Trends, bei dem Hacker die Social-Media-Konten bekannter Kryptowährungsprojekte und Influencer ins Visier nehmen. Zu den jüngsten hochkarätigen Hacks gehören: EigenLayer: Gehackt, um eine gefälschte Airdrop-Kampagne zu bewerben. Wiz Khalifa: Konto kompromittiert, um eine gefälschte Promi-Memecoin zu bewerben. Cardano Foundation: Ziel war es, falsche Informationen über eine SEC-Klage zu verbreiten und einen betrügerischen Token zu bewerben. Diese Angriffe führen oft zu erheblichen finanziellen Verlusten für ahnungslose Investoren. Zum Beispiel generierte der gefälschte Token der Cardano Foundation ein Handelsvolumen von etwa 500.000 $, bevor sein Wert um über 99 % einbrach. Wie Hacker operieren Hacker verwenden typischerweise Phishing-Taktiken, um Zugriff auf Social-Media-Konten zu erlangen. Zu den gängigen Methoden gehören: Versenden gefälschter E-Mails, die den Anschein erwecken, von der Social-Media-Plattform zu stammen und die Benutzer vor Urheberrechtsverletzungen warnen. Benutzer dazu verleiten, auf Links zu klicken, die zu betrügerischen Websites führen, auf denen sie aufgefordert werden, ihre Zwei-Faktor-Authentifizierung und Passwörter zurückzusetzen. Schutz im Kryptobereich Der Hack von Litecoin dient als eindringliche Erinnerung an die Bedeutung der Cybersicherheit in der Kryptowelt. Hier sind einige Tipps, um Ihre Vermögenswerte zu schützen: Aktivieren Sie die Zwei-Faktor-Authentifizierung: Verwenden Sie immer die Zwei-Faktor-Authentifizierung für Ihre Konten, um eine zusätzliche Sicherheitsebene hinzuzufügen. Seien Sie vorsichtig bei Phishing-Versuchen: Überprüfen Sie immer die Quelle von E-Mails und Nachrichten, bevor Sie auf Links klicken oder persönliche Informationen angeben. Bleiben Sie informiert: Halten Sie sich über die neuesten Nachrichten im Kryptobereich auf dem Laufenden, um über potenzielle Betrügereien und Sicherheitsbedrohungen informiert zu sein. Quellen Litecoins X-Konto gehackt, um gefälschten Solana-basierten Token zu bewerben, Team erlangt Kontrolle zurück, Cryptopolitan. Litecoin-Konto gehackt, um Solana-Token zu bewerben – BLOX -Passionategeekz – Passionategeekz.com, Passionategeekz.com. Litecoin X-Konto kurzzeitig gehackt, um gefälschten Token zu bewerben, Cointelegraph. Litecoin bestätigt X-Konto-Hack angesichts steigender Social-Media-Ausbeutungen, Traders Union. Litecoin X Hack: Ein Weckruf für Krypto-Händler | BanklessTimes, BanklessTimes. Litecoins X-Konto gehackt, um gefälschten Solana LTC-Token zu bewerben, Crypto Briefing.
0 0.0 28von ToTo BugelmanNeuling