Clasificado por la comunidad
Noticias Cripto
Escritas y clasificadas por la comunidad. Un algoritmo resistente a la manipulación destaca lo importante.
DestacadaSeguridad
La nueva actualización 'Schwarzschild' de Geth aborda una vulnerabilidad crítica
El cliente de Ethereum Geth ha lanzado una actualización significativa, la versión 1.14.13, con el nombre en clave "Schwarzschild," para abordar una vulnerabilidad crítica en sus versiones anteriores. Esta actualización es crucial para mantener la seguridad y estabilidad de los nodos de Ethereum, particularmente aquellos que ejecutan soluciones de Capa 2. Fuente: MariusVanDerWijden Puntos Clave La versión 1.14.13 de Geth, con el nombre en clave "Schwarzschild," ha sido lanzada para corregir una vulnerabilidad. La vulnerabilidad, identificada como CVE-2025-24883, podría dar lugar a ataques de denegación de servicio (DoS). Se insta a los usuarios a actualizar a la última versión para evitar posibles interrupciones. Comprendiendo La Vulnerabilidad La vulnerabilidad en cuestión afecta la capa de peer-to-peer (p2p) de Geth, que es el cliente de capa de ejecución más utilizado para Ethereum. El problema permite potenciales ataques de denegación de servicio, que podrían hacer que los nodos que ejecutan versiones vulnerables de Geth se bloqueen. La vulnerabilidad específica está catalogada como CVE-2025-24883, lo que indica que las versiones desde la 1.14.0 en adelante son susceptibles a DoS a través de mensajes p2p maliciosos. Esto significa que los atacantes podrían explotar esta falla para interrumpir las operaciones de los nodos de Ethereum, lo que llevaría a problemas significativos para los usuarios y el ecosistema más amplio de Ethereum. Importancia De La Actualización El lanzamiento de la versión 1.14.13 es una actualización de emergencia que aborda esta falla crítica de seguridad. Marius Van Der Wijden, un desarrollador de Ethereum, enfatizó la importancia de actualizar, afirmando, "Si estás ejecutando una versión de Geth que es 1.14 o posterior, por favor actualiza a la versión más reciente. Los nodos que ejecutan la v1.13.x no se ven afectados." Esta actualización fue coordinada con múltiples soluciones de Capa 2 para asegurar una mejora de seguridad integral en todo el ecosistema de Ethereum. El esfuerzo colaborativo destaca la importancia de mantener estándares de seguridad en el paisaje criptográfico en rápida evolución. Cómo Actualizar Para los usuarios que ejecutan Geth, el proceso de actualización es sencillo. Aquí están los pasos para asegurar que tu nodo esté seguro: Verifica tu versión actual de Geth. Si estás ejecutando la versión 1.14.0 o posterior, descarga la última versión (1.14.13). Sigue las instrucciones de instalación proporcionadas en las notas de la versión. Reinicia tu nodo para aplicar los cambios. Conclusión El lanzamiento de la actualización "Schwarzschild" es un paso vital para proteger la red de Ethereum contra posibles ataques. Se anima encarecidamente a los usuarios a actualizar sus clientes de Geth para asegurar que sus nodos permanezcan seguros y operativos. A medida que el ecosistema de Ethereum continúa creciendo, mantener medidas de seguridad robustas es esencial para la salud y estabilidad de la red. Fuentes El cliente de Ethereum Geth lanza la actualización ‘Schwarzschild’ para corregir una vulnerabilidad en la versión anterior | The Block, The Block.
0 0.0 32por ToTo BugelmanNovato
.jpg) Seguridad
Hong Kong expone 33 sitios web de estafas criptográficas más relacionados con HashKey
La Comisión de Valores y Futuros de Hong Kong (SFC) ha señalado 33 sitios web adicionales sospechosos que se hacen pasar por HashKey, una plataforma de comercio de criptomonedas con licencia en la ciudad. Esto eleva el número total de plataformas fraudulentas identificadas a 45, lo que genera preocupaciones sobre la seguridad de los inversores en el panorama criptográfico en rápida evolución. Puntos Clave La SFC ha identificado un total de 45 sitios web fraudulentos que se hacen pasar por HashKey. HashKey ha negado cualquier conexión con estos sitios sospechosos. La SFC ha estado monitoreando estafas criptográficas desde noviembre de 2021, con 91 plataformas sospechosas señaladas hasta la fecha. El incidente destaca los desafíos continuos en la regulación del mercado de criptomonedas en Hong Kong. Antecedentes Sobre HashKey HashKey es uno de los pocos intercambios de criptomonedas con licencia de la SFC, habiendo recibido su licencia en noviembre de 2022. El intercambio ha sido proactivo en informar actividades fraudulentas, incluida la reciente identificación de sitios web que alteran ligeramente los enlaces oficiales para engañar a los clientes. En un comunicado, HashKey enfatizó que no tiene afiliación con los sitios web señalados, instando a los usuarios a actuar con precaución. El Papel De La SFC La SFC ha estado vigilante en el seguimiento de plataformas criptográficas sospechosas, que incluyen sitios web fraudulentos e intercambios sin licencia. Desde que comenzó su monitoreo a finales de 2021, el regulador ha señalado un total de 91 plataformas de comercio sospechosas. Este enfoque proactivo tiene como objetivo proteger a los inversores de las estafas que han proliferado en el espacio de las criptomonedas. Estafas Notables En Hong Kong Uno de los casos más significativos en la historia reciente es el escándalo de JPEX, que ha sido comparado con el infame colapso de FTX. JPEX fue acusado de defraudar a los inversores por aproximadamente 1.3 mil millones de dólares de Hong Kong (alrededor de 166 millones de dólares). La advertencia de la SFC sobre JPEX operando sin licencia llevó a un escrutinio y preocupación generalizados entre los inversores. El Panorama Cripto De Hong Kong Hasta finales de 2024, HashKey y OSL eran las únicas dos plataformas de comercio de criptomonedas con licencia oficial en Hong Kong. Sin embargo, la SFC ha intensificado sus esfuerzos de concesión de licencias, agregando recientemente a YAX y PantherTrade a su lista, elevando el número total de plataformas con licencia a nueve a partir de enero de 2025. Este aumento refleja la ambición de Hong Kong de convertirse en un centro líder de activos digitales en la región, compitiendo con Singapur, que ha emitido al menos 30 licencias completas a empresas de criptomonedas. Conclusión La reciente señalización de 33 sitios web adicionales de estafas con la marca HashKey subraya los desafíos continuos que enfrentan los reguladores en el mercado de criptomonedas. A medida que Hong Kong continúa posicionándose como un centro de activos digitales, la necesidad de medidas regulatorias robustas y educación para los inversores se vuelve cada vez más crítica para protegerse contra actividades fraudulentas en el espacio criptográfico. Fuentes BTCUSD - Hong Kong señala más de 30 plataformas de estafas criptográficas con la marca HashKey, mx.advfn.com. Hong Kong señala más de 30 plataformas de estafas criptográficas con la marca HashKey, Cointelegraph.
0 0.0 26por ToTo BugelmanNovato.jpeg) Seguridad
Promotor de Forcount condenado a 30 meses de prisión por fraude de criptomonedas
Antonia Pérez Hernández, una promotora clave del notorio esquema Ponzi de criptomonedas Forcount, ha sido sentenciada a 30 meses de prisión por su papel en defraudar a los inversores. La sentencia tuvo lugar el 27 de enero de 2025 en el Tribunal de Distrito de los Estados Unidos para el Distrito Sur de Nueva York, donde la jueza Analisa Torres presidió el caso. Hernández se había declarado culpable previamente de conspiración para cometer fraude electrónico, admitiendo su participación en un esquema que estafó aproximadamente $8.4 millones a inversores desprevenidos entre 2017 y 2021. Puntos Clave Antonia Pérez Hernández sentenciada a 30 meses de prisión por su papel en el esquema Ponzi de Forcount. El esquema prometía a los inversores rendimientos significativos a través del comercio y la minería de criptomonedas, pero era fraudulento. Los co-conspiradores de Hernández han recibido sentencias variadas, con el promotor principal enfrentando 20 años. La sentencia de Hernández marca un momento significativo en la continua represión del fraude relacionado con criptomonedas. Durante la audiencia, la jueza Torres enfatizó la gravedad de las acciones de Hernández, afirmando, "La Sra. Hernández vendió monedas sin valor." Este comentario subraya la naturaleza engañosa del esquema Forcount, que falsamente afirmaba generar ganancias a partir de operaciones de comercio y minería de criptomonedas. El esquema Forcount operaba bajo la apariencia de una oportunidad de inversión legítima, atrayendo a las víctimas con promesas de duplicar sus inversiones en seis meses. En lugar de participar en comercio o minería reales, los promotores utilizaban fondos de nuevos inversores para pagar rendimientos a inversores anteriores, una estructura clásica de esquema Ponzi. Antecedentes del Esquema Forcount Duración: El esquema funcionó de 2017 a 2021. Monto Total Defraudado: Aproximadamente $8.4 millones. Jugadores Clave: Antonia Pérez Hernández: Sentenciada a 30 meses. Juan Tacuri: Promotor principal sentenciado a 20 años de prisión. Néstor Nuñez: Individuo acusado sentenciado a 4 años. Hernández expresó remordimiento durante la sentencia, disculpándose con aquellos que perdieron dinero debido a sus acciones. Este sentimiento, sin embargo, hace poco para mitigar el daño financiero infligido a las víctimas que confiaron en las promesas hechas por Hernández y sus co-conspiradores. Implicaciones de la Sentencia La sentencia de Hernández es parte de una tendencia más amplia de creciente escrutinio y acción legal contra el fraude en criptomonedas. El Departamento de Justicia de los Estados Unidos ha estado persiguiendo activamente casos que involucran esquemas fraudulentos en el espacio cripto, particularmente a medida que el mercado ha crecido y atraído a más inversores. Este caso también destaca el cambiante panorama de la aplicación legal en el sector de las criptomonedas. Tras la renuncia del Fiscal del SDNY Damian Williams en diciembre de 2024, hay preocupaciones sobre el enfoque futuro en los delitos relacionados con criptomonedas. La nueva dirección bajo la administración del presidente Donald Trump puede llevar a cambios en cómo se procesan agresivamente tales casos. Conclusión La sentencia de Antonia Pérez Hernández sirve como una advertencia para los inversores en el mercado de criptomonedas. A medida que la industria continúa evolucionando, es crucial que las personas realicen una investigación exhaustiva y se mantengan vigilantes contra posibles estafas. El caso Forcount ejemplifica los riesgos asociados con invertir en esquemas financieros no regulados y opacos, particularmente en el mundo en rápida evolución de los activos digitales. Fuentes Juez sentencia a promotora de Forcount a 30 meses tras las rejas - PANews, PANews. Juez sentencia a promotora de Forcount a 30 meses tras las rejas, MSN.
0 0.0 25por ToTo BugelmanNovato Seguridad
Las autoridades españolas toman medidas enérgicas contra el lavado de criptomonedas, congelando $26.4 millones
Las autoridades españolas han congelado con éxito $26.4 millones en criptomonedas vinculadas a una importante operación de lavado de dinero en Europa. Esta acción se llevó a cabo en colaboración con las empresas de blockchain Tron, Tether y TRM Labs, marcando un paso importante en la lucha contra el crimen financiero en el espacio cripto. Puntos Clave Las fuerzas del orden españolas, junto con Tron, Tether y TRM Labs, congelaron $26.4 millones en criptomonedas vinculadas a un esquema de lavado de dinero. La operación es parte de la iniciativa de la Unidad de Crimen Financiero T3 lanzada en agosto de 2024. La investigación utilizó vigilancia policial y datos de Conozca a su Cliente (KYC) para identificar a la organización criminal. Esta congelación se suma a los $126 millones ya registrados en el primer año de operaciones de la Unidad T3. Antecedentes de la Operación La reciente represión es el resultado de un esfuerzo coordinado por las fuerzas del orden españolas y las empresas de blockchain para desmantelar una red paneuropea de lavado de dinero. La Unidad de Crimen Financiero T3, establecida en agosto de 2024, tiene como objetivo mejorar la colaboración entre las fuerzas del orden y la industria cripto para abordar eficazmente los delitos financieros. La investigación involucró una extensa vigilancia policial, que ayudó a identificar las billeteras de criptomonedas de la organización asociadas con actividades ilícitas. Al aprovechar los datos de KYC de los proveedores de servicios, las autoridades pudieron ejecutar su mayor congelación coordinada hasta la fecha. La Escala del Esquema de Lavado Según un portavoz de la Guardia Civil, la organización era experta en mover millones a través de fronteras, utilizando tanto efectivo como criptomonedas para facilitar el lavado de ganancias criminales. Esto resalta la creciente preocupación por el uso de criptomonedas en actividades ilegales. Tron, uno de los actores clave en esta operación, ha reducido supuestamente los volúmenes ilícitos en su blockchain en $6 mil millones. Sin embargo, sigue siendo la blockchain líder para transacciones ilegales, con el 58% de tales actividades ocurriendo en su red. El USDT de Tether también se destaca como el activo más comúnmente utilizado para actividades criminales. Implicaciones para la Industria Cripto La congelación de estos fondos sirve como una advertencia clara para los criminales que intentan explotar las criptomonedas con fines ilegales. El CEO de Tether, Paolo Ardoino, enfatizó que la compañía tiene mecanismos para bloquear transacciones vinculadas a actividades criminales, afirmando, "Que esto sirva como una advertencia clara: los criminales que intenten abusar de Tether serán atrapados." En un incidente relacionado, Tether congeló previamente $225 millones en USDT asociados con estafas de "pig butchering", que involucran tácticas coercitivas para defraudar a las víctimas. Estas estafas se han vuelto prevalentes en el sudeste asiático, a menudo orquestadas por sindicatos criminales. El Futuro de la Regulación Cripto A medida que el panorama cripto continúa evolucionando, la colaboración entre las fuerzas del orden y las empresas de blockchain es crucial para abordar los desafíos que plantea el crimen financiero. Los esfuerzos de la Unidad de Crimen Financiero T3 representan un enfoque proactivo para garantizar que el ecosistema cripto siga siendo seguro y legítimo. Con el creciente escrutinio sobre las criptomonedas, es probable que se implementen más medidas regulatorias para prevenir su uso indebido. Las acciones recientes tomadas por las autoridades españolas pueden sentar un precedente para otros países que enfrentan problemas similares en el espacio cripto. Fuentes Las autoridades españolas congelan $26.4M vinculados a una banda de lavado de dinero cripto europea, Cointelegraph.
0 0.0 23por ToTo BugelmanNovato Seguridad
Auge del Token Falso DeepSeek: Un Fenómeno de Capitalización de Mercado de $48 Millones
Un token basado en Solana llamado como la aplicación de IA china DeepSeek ha sido noticia al alcanzar brevemente una capitalización de mercado de $48 millones. Este aumento fue impulsado por un volumen de negociación asombroso de $150 millones, a pesar de que la empresa oficial DeepSeek niega cualquier asociación con la criptomoneda. Conclusiones clave El token falso de DeepSeek fue creado el 4 de enero, antes del aumento de popularidad de la aplicación. La capitalización de mercado del token alcanzó un máximo de $48 millones, pero luego cayó a $30 millones. Más de 22,000 billeteras todavía tienen el token, a pesar de las advertencias de DeepSeek. Un segundo token fraudulento también surgió, alcanzando una capitalización de mercado de $13 millones. El auge del token falso El rápido ascenso del token DeepSeek comenzó el 27 de enero, coincidiendo con el éxito de la aplicación de IA en encabezar las clasificaciones de la App Store de Apple en EE. UU. Los registros de blockchain indican que el token fue creado semanas antes de este aumento de popularidad, lo que plantea preguntas sobre su legitimidad. A pesar de la emoción inicial, la valoración del token se enfrió rápidamente, cayendo a $30 millones poco después de su pico. Los creadores intentaron vincular el token a las cuentas oficiales de redes sociales y al sitio web de DeepSeek, pero la empresa ha negado firmemente cualquier participación con criptomonedas, advirtiendo a los usuarios sobre posibles estafas. Источник: DeepSeek Reacciones del mercado e implicaciones El auge del token DeepSeek no solo ha captado la atención de los entusiastas de las criptomonedas, sino que también ha influido en las tendencias del mercado en general. Los analistas sugieren que el éxito de la aplicación ha contribuido a que el precio de Bitcoin caiga por debajo de $100,000 por primera vez desde que Donald Trump asumió el cargo, lo que indica un posible cambio en la dinámica del mercado. La aparición de otros tokens falsos Además del token DeepSeek, otro token fraudulento capitalizó el bombo, alcanzando brevemente una capitalización de mercado de $13 millones. Sin embargo, desde entonces ha caído a $8.6 millones. Esta tendencia de tokens falsos no es nueva; se ha visto exacerbada por el reciente lanzamiento de memecoins temáticos de Trump, que han llevado a un aumento en las copias fraudulentas. La firma de seguridad Blockaid informó un aumento significativo en los tokens maliciosos con la marca de Trump, destacando los riesgos continuos en el espacio de las criptomonedas. El día del lanzamiento del memecoin, el número de dichos tokens saltó de un promedio de 3,300 diarios a 6,800. Advertencias de expertos El detective de criptomonedas ZachXBT ha levantado alarmas sobre una tendencia creciente de estafas dirigidas a cuentas de redes sociales, particularmente las de celebridades y figuras públicas. Este cambio de enfoque de las cuentas gubernamentales a los perfiles de celebridades plantea nuevos desafíos para los inversores y usuarios por igual. Conclusión El auge del token falso de DeepSeek sirve como una advertencia en el mercado de criptomonedas, ilustrando los riesgos asociados con las inversiones especulativas y el potencial de estafas. A medida que el panorama de las criptomonedas continúa evolucionando, se insta a los usuarios a ejercer precaución y realizar una investigación exhaustiva antes de participar en nuevos tokens o proyectos. Fuentes El token falso de DeepSeek alcanza una capitalización de mercado de $48M en medio del bombo de la aplicación de IA china, Cointelegraph.
0 0.0 26por ToTo BugelmanNovato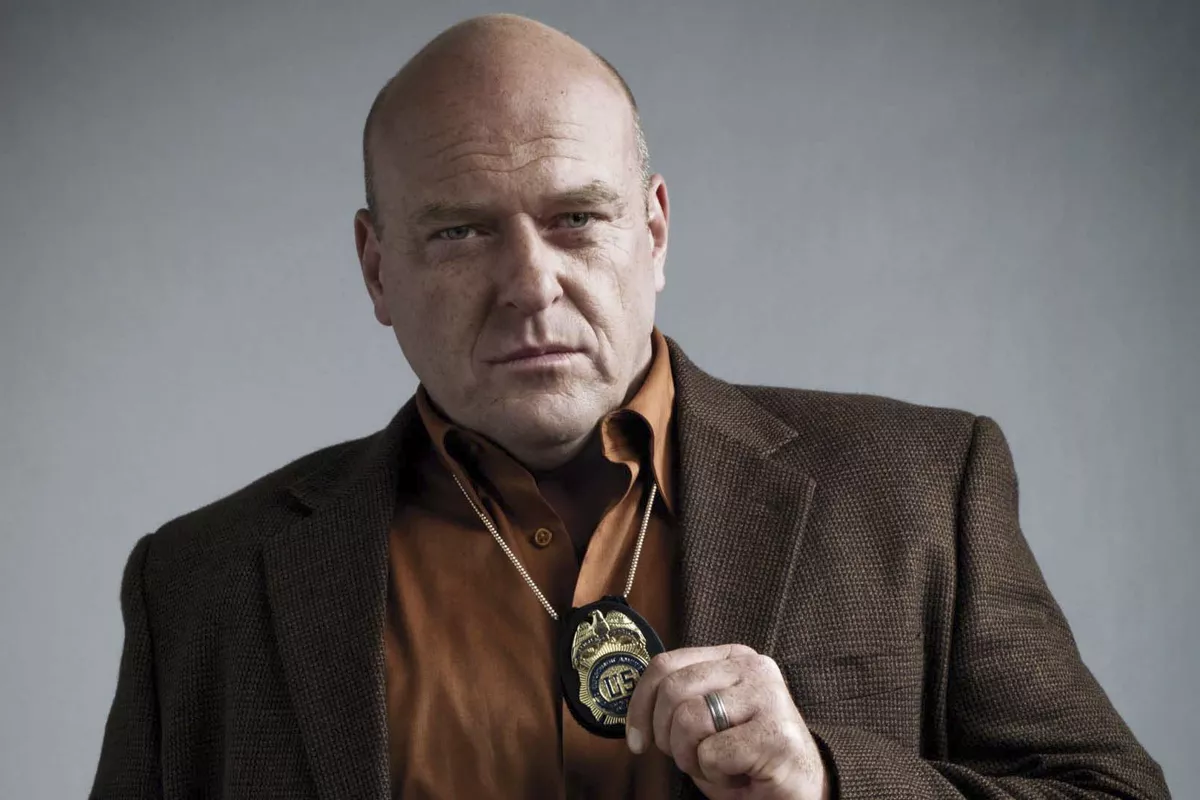 Seguridad
La cuenta de X de Dean Norris comprometida en una estafa de memecoin
Dean Norris, famoso por su papel como Hank Schrader en la aclamada serie Breaking Bad, recientemente fue víctima de un incidente de hacking que explotó su cuenta de X para promover una memecoin fraudulenta llamada DEAN. El esquema, que alcanzó un valor de mercado de más de $8 millones, ha generado preocupaciones sobre la seguridad de las cuentas de redes sociales de celebridades y la prevalencia de estafas de criptomonedas. Conclusiones clave La cuenta de X de Dean Norris fue hackeada para promover una memecoin falsa. El token fraudulento, DEAN, alcanzó un valor de mercado de $8.43 millones antes de colapsar. Norris confirmó que no estaba al tanto del hackeo hasta que amigos le alertaron. Este incidente marca la segunda vez que la cuenta de Norris ha sido comprometida para esquemas de criptomonedas. El incidente de hacking El 25 de enero, una publicación desde la cuenta de Norris anunció el lanzamiento de la memecoin DEAN, completa con una dirección de contrato. El tuit afirmaba: "He decidido lanzar mi propia criptomoneda llamada Dean," engañando a muchos de sus seguidores. Fuente: Tyler Poco después, Norris publicó un video aclarando que había sido hackeado y que la memecoin era una "completa estafa falsa." Expresó frustración hacia los usuarios en Reddit que lo criticaron por el incidente, diciendo, "Váyanse al carajo." El impacto de la estafa El token DEAN inicialmente aumentó en popularidad, alcanzando un valor de mercado de aproximadamente $8.43 millones. Sin embargo, rápidamente cayó a menos de $60,000, representando una pérdida asombrosa de más del 96% en valor. Esta rápida caída resalta la volatilidad y los riesgos asociados con las memecoins y similares inversiones en criptomonedas. Cómo ocurrió el hackeo Norris reveló que rara vez usa X y no estaba al tanto del hackeo hasta que recibió mensajes de amigos. Los hackers incluso circularon una imagen manipulada de Norris sosteniendo una nota con detalles sobre la nueva criptomoneda, convenciendo aún más a los usuarios de su legitimidad. Además, se compartió un video de Norris promoviendo un canal de Telegram falso, lo que llevó a la confusión entre sus seguidores. Más tarde se descubrió que los hackers habían obtenido un video de Cameo de Norris, que manipularon para apoyar sus afirmaciones fraudulentas. Fuente: Dean Norris El auge de las estafas de criptomonedas de celebridades Este incidente no es aislado; las cuentas de celebridades son cada vez más objetivo de estafas de criptomonedas. La facilidad con la que los estafadores pueden crear respaldos falsos ha hecho que sea un desafío para el público discernir promociones genuinas de las fraudulentas. Estafas similares han involucrado a otras celebridades, como Caitlyn Jenner y Lionel Messi, quienes enfrentaron críticas por su supuesta participación en promociones engañosas de criptomonedas. Estos incidentes subrayan la necesidad de una mayor conciencia y precaución tanto entre las celebridades como sus seguidores con respecto a las inversiones en criptomonedas. Conclusión El hackeo de la cuenta de X de Dean Norris sirve como un recordatorio contundente de las vulnerabilidades presentes en las redes sociales y la amenaza continua de las estafas de criptomonedas. A medida que la popularidad de las memecoins continúa en aumento, tanto las celebridades como sus fanáticos deben permanecer vigilantes para evitar caer víctimas de tales esquemas fraudulentos. Fuentes La cuenta de X de la estrella de Breaking Bad fue hackeada para un esquema de memecoin, Cointelegraph. La cuenta de X de la estrella de Breaking Bad Dean Norris fue hackeada para una estafa de memecoin, MSN.
0 0.0 31por ToTo BugelmanNovato Seguridad
Cuidado: Estafadores explotan la liberación de Ross Ulbricht para atacar a los seguidores con malware
Los seguidores de Ross Ulbricht enfrentan una nueva amenaza mientras los estafadores explotan la emoción en torno a su reciente liberación de prisión. Han surgido ataques de phishing en plataformas de redes sociales, particularmente en Telegram, con actores maliciosos intentando robar donaciones destinadas a la causa de Ulbricht. Puntos Clave Los estafadores están apuntando a los seguidores de Ross Ulbricht a través de ataques de phishing en Telegram. Se están compartiendo enlaces maliciosos disfrazados de solicitudes de donación en redes sociales. Los expertos en ciberseguridad advierten sobre los peligros de las estafas temáticas de celebridades. El Aumento de los Ataques de Phishing Tras la liberación de Ulbricht de la prisión federal, muchos seguidores comenzaron a donar a su causa. Los estafadores rápidamente aprovecharon esta oportunidad, lanzando ataques de phishing dirigidos a usuarios desprevenidos. Estos ataques implican el envío masivo de malware disfrazado de enlaces de donación bajo las cuentas oficiales de Ulbricht en plataformas de redes sociales. Un incidente notable involucró una cuenta fraudulenta en X (anteriormente Twitter) que compartió un enlace que afirmaba ser un canal oficial de Telegram para actualizaciones. Esta publicación obtuvo 317 "me gusta" antes de ser eliminada, destacando la efectividad de estas estafas al capitalizar el interés público. Cómo Operan los Estafadores Los ataques de phishing están diseñados para engañar a los usuarios para que hagan clic en enlaces maliciosos. Una vez que se hace clic, estos enlaces conducen a pantallas de verificación falsas que instalan malware en el dispositivo de la víctima. Los expertos en ciberseguridad han identificado un patrón donde los estafadores crean mini aplicaciones en Telegram para facilitar estos ataques, haciendo más fácil engañar a los usuarios. Pantallas de Verificación Falsas: Se solicita a los usuarios que verifiquen su identidad, lo que lleva a la instalación de malware. Explotación de Redes Sociales: Los estafadores utilizan las interacciones rápidas típicas de las redes sociales para eludir el escrutinio crítico. El Papel de la Influencia de Celebridades Los expertos advierten que los ciberdelincuentes aprovechan cada vez más los nombres de alto perfil para manipular a las víctimas. La conexión emocional que muchos tienen con figuras como Ulbricht los hace más susceptibles a las estafas. John Price, CEO de una firma de ciberseguridad, señaló que tales tácticas explotan aspectos fundamentales de la psicología humana: la confianza y la curiosidad. Confianza: Los usuarios son más propensos a hacer clic en enlaces asociados con nombres familiares. Curiosidad: El deseo de mantenerse actualizado sobre una figura popular puede llevar a decisiones apresuradas. Consecuencias de los Dispositivos Comprometidos El impacto de estas estafas puede extenderse más allá de las pérdidas personales. Los dispositivos comprometidos pueden llevar a brechas corporativas, robo de datos u otras consecuencias graves. La conciencia y la vigilancia son cruciales para defenderse contra estas amenazas. El Camino de Ulbricht por Delante A medida que Ross Ulbricht comienza su reajuste a la vida fuera de prisión, ha expresado su deseo de pasar tiempo con su familia y tomarse un descanso de la vida pública. Sin embargo, los continuos ataques de phishing sirven como un recordatorio de los desafíos que vienen con su nueva libertad. En conclusión, los seguidores de Ross Ulbricht deben permanecer vigilantes contra los ataques de phishing que explotan su buena voluntad. Al estar conscientes de las tácticas utilizadas por los estafadores y ejercer precaución al interactuar con enlaces en redes sociales, pueden ayudar a protegerse a sí mismos y sus contribuciones a la causa de Ulbricht. Fuentes Los donantes de Ross Ulbricht son objetivo de ataques de phishing en Telegram | Cryptopolitan, Cryptopolitan. Los estafadores están apuntando a los seguidores de Ross Ulbricht con malware en Telegram - Decrypt, Decrypt.
0 0.0 21por Clara ClearwaterNovato.jpeg) Seguridad
La plataforma de intercambio de criptomonedas Phemex podría haber sufrido un ataque informático por valor de 30 millones de dólares
Phemex, un destacado intercambio de criptomonedas con sede en Singapur, ha suspendido temporalmente todos los retiros tras una importante violación de seguridad que resultó en la pérdida de aproximadamente $30 millones. El incidente, que ocurrió el 23 de enero de 2025, ha generado alarmas dentro de la comunidad cripto, particularmente en lo que respecta a la seguridad de los fondos de los usuarios y la integridad de los protocolos de seguridad del intercambio. Aspectos Clave Phemex suspendió los retiros después de detectar transacciones sospechosas. Los informes iniciales indicaron pérdidas de alrededor de $30 millones, estimaciones posteriores sugirieron que las pérdidas podrían superar los $37 millones. Se sospecha que la violación involucra a hackers norcoreanos, según expertos en seguridad blockchain. El CEO de Phemex aseguró a los usuarios que las billeteras frías permanecen seguras y se está elaborando un plan de compensación. Resumen del Incidente El 23 de enero de 2025, Phemex anunció la suspensión de los retiros debido a alarmantes informes de actividad sospechosa vinculada a sus billeteras calientes. La firma de seguridad blockchain Cyvers detectó múltiples transacciones a través de varias blockchains, incluidas BNB, Ethereum y otras, indicando un esfuerzo coordinado para drenar fondos del intercambio. La estimación inicial de los activos robados fue de alrededor de $30 millones, pero un análisis posterior reveló que las pérdidas totales podrían ser tan altas como $37 millones. Los atacantes supuestamente ejecutaron más de 125 transacciones sospechosas, convirtiendo rápidamente los tokens robados en Ethereum para evadir la detección y posibles medidas de congelación. Lista de activos robados de Phemex. Fuente: Lookonchain на X Respuesta de Phemex En respuesta a la violación, el CEO de Phemex, Federico Variola, acudió a las redes sociales para asegurar a los usuarios que las billeteras frías del intercambio, que no están conectadas a Internet, permanecen seguras. Enfatizó que la investigación sobre el compromiso de la billetera caliente está en curso y que el intercambio está comprometido a restaurar las operaciones normales lo antes posible. Phemex también ha iniciado una inspección de emergencia de sus protocolos de seguridad y está trabajando en un plan de compensación para los usuarios afectados. El intercambio ha prometido mantener a sus usuarios actualizados sobre la situación y ha expresado su pesar por los inconvenientes causados por la suspensión de los retiros. Fuentes Intercambio de Criptomonedas Phemex Suspende Retiros Después de Hackeo de $30M, NewsBTC. Phemex Hackeado: Más de $29 Millones Robados a Través de Múltiples Blockchains – Noticias Bytes Bitcoin, Bitcoin.com News. Intercambio de criptomonedas Phemex suspende retiros debido a salidas sospechosas de US$30 millones, Dimsum Daily. Alerta de Estafa: Intercambio Phemex Detiene Retiros mientras se Temen Millones Drenados, U.Today.
0 0.0 40por ToTo BugelmanNovato Seguridad
Janice McAfee lanza una controvertida Memecoin en medio de acusaciones de estafa
La viuda de John McAfee, Janice Elizabeth McAfee, ha lanzado un nuevo memecoin en honor a su difunto esposo, generando entusiasmo y escepticismo dentro de la comunidad de criptomonedas. El lanzamiento se produce tras una fiebre más amplia de memecoins, provocada por eventos recientes, incluido el lanzamiento de un token por el expresidente Donald Trump. Conclusiones clave Janice McAfee anuncia el lanzamiento de un memecoin llamado AIntivirus (AINTI). El entusiasmo inicial rápidamente se convirtió en escepticismo ya que el 90% del suministro de tokens se distribuyó a varias billeteras. Figuras notables en la comunidad cripto, incluido Charles Hoskinson de Cardano, han expresado dudas sobre la legitimidad del proyecto. El mercado de memecoins está experimentando un auge, con otros lanzamientos notables como Vinecoin (VINE) por Rus Yusupov. Janice McAfee hizo el anuncio a través de la cuenta X de su difunto esposo el 23 de enero, afirmando: “¿No pensaste que me perdería este ciclo, verdad?” John McAfee era conocido por su fuerte defensa de las criptomonedas, particularmente Bitcoin, y su creencia en su potencial para interrumpir los sistemas financieros tradicionales. Sin embargo, la emoción inicial en torno al token AIntivirus pronto se vio ensombrecida por preocupaciones sobre su distribución. Informes indicaron que el 90% del suministro total de 100 millones de tokens ya había sido asignado a cientos de billeteras, dejando solo una pequeña fracción para los pools de comercio. Esto levantó banderas rojas entre los entusiastas e inversores de criptomonedas. Charles Hoskinson, el creador de la blockchain Cardano, reaccionó al lanzamiento con escepticismo, comentando que John McAfee resucitado como una dudosa estafa de criptomonedas de IA era “lo más John McAfee posible”. Este sentimiento refleja una preocupación más amplia dentro de la comunidad sobre el potencial de estafas en el paisaje de memecoins en rápida evolución. El sitio web del token AIntivirus presenta una narrativa que lo posiciona como un defensor de la libertad digital contra la codicia corporativa y los estados de vigilancia. Afirma continuar con la misión de John McAfee, afirmando que la IA detrás del token está “construida para defender la libertad digital y continuar con [la misión de McAfee]”. A pesar de las ambiciosas afirmaciones, la legitimidad del proyecto sigue en duda. El auge de los Memecoins El mercado de memecoins ha visto un aumento significativo en la actividad, particularmente tras el lanzamiento del memecoin de Donald Trump, Official Trump (TRUMP), el 17 de enero. Este token rápidamente ganó tracción, entrando en el top 30 de criptomonedas por capitalización de mercado y provocando discusiones sobre el futuro de los memecoins. Además del AIntivirus de Janice McAfee, el cofundador de Vine, Rus Yusupov, también lanzó un memecoin llamado Vinecoin (VINE) el mismo día. El anuncio de Yusupov en X recordó la aplicación original de Vine, que era popular por sus videos cortos y en bucle. Se informa que Vinecoin ha aumentado un 181,000% en 24 horas, atrayendo una atención significativa de los comerciantes. Preocupaciones regulatorias A medida que la locura de los memecoins continúa, el escrutinio regulatorio está aumentando. Legisladores, incluida Maxine Waters, han expresado preocupaciones sobre los posibles riesgos asociados con estos activos especulativos. El rápido aumento de los memecoins ha llevado a temores de estafas y manipulación del mercado, lo que ha provocado llamados a la supervisión regulatoria. En conclusión, aunque el lanzamiento del memecoin AIntivirus por parte de Janice McAfee ha generado expectación, también destaca los desafíos y riesgos continuos dentro del espacio de las criptomonedas. A medida que el mercado de memecoins evoluciona, se insta a los inversores a ejercer precaución y realizar una investigación exhaustiva antes de participar en estas empresas especulativas. Fuentes La viuda de John McAfee lanza memecoin, pero algunos sospechan de una estafa, Cointelegraph.
0 0.0 25por ToTo BugelmanNovato.jpeg) Seguridad
Co-Fundador de Ledger David Balland Liberado Después de Secuestro en Francia
David Balland, cofundador del fabricante francés de billeteras de hardware de criptomonedas Ledger, fue liberado después de un angustioso incidente de secuestro. Fue secuestrado de su hogar en el centro de Francia el 21 de enero y mantenido cautivo hasta que una operación policial el 22 de enero aseguró su liberación. Los secuestradores habían exigido un rescate en criptomonedas. Puntos Clave David Balland fue secuestrado de su hogar en el centro de Francia. Fue retenido durante aproximadamente 24 horas antes de ser rescatado por la policía. Los secuestradores exigieron un rescate en criptomonedas. Ledger, fundada en 2014, está valorada en aproximadamente $1.42 mil millones. Balland está recibiendo atención médica tras su liberación. Resumen del Incidente El incidente se desarrolló en las primeras horas del 21 de enero cuando Balland fue sacado de su residencia. La oficina del fiscal de París confirmó los detalles, afirmando que se lanzó una operación policial rápidamente después de que se reportara el secuestro. Para la noche del 22 de enero, las autoridades intervinieron con éxito, llevando a la liberación segura de Balland. Antecedentes sobre Ledger Ledger fue establecida en 2014 por David Balland y sus socios, especializándose en billeteras de hardware diseñadas para mantener las claves privadas de los usuarios fuera de línea. Este enfoque protege los activos digitales de las vulnerabilidades en línea, convirtiendo a Ledger en un actor destacado en el espacio de las criptomonedas. La empresa recaudó €100 millones (aproximadamente $109 millones) en 2023, elevando su valoración a €1.3 mil millones ($1.42 mil millones) y empleando a alrededor de 700 personas. Contexto de Ransomware La demanda de un rescate en criptomonedas destaca una tendencia creciente en los ataques de ransomware. Solo en 2023, las bandas de ransomware extorsionaron más de $1.1 mil millones en pagos de criptomonedas de las víctimas, según la firma de análisis de blockchain Chainalysis. Este incidente sirve como un recordatorio contundente de los riesgos asociados con figuras de alto perfil en la industria de las criptomonedas. Reacción de la Comunidad Tras la noticia del secuestro de Balland, las redes sociales se llenaron de especulaciones. El 22 de enero, el ex CEO de Binance, Changpeng Zhao, expresó su preocupación por la situación, aunque luego eliminó su tuit. Otras figuras de la industria, como Jameson Lopp, cofundador de Casa, se refirieron a la situación como "rumores no confirmados", indicando una falta de información confiable en ese momento. Fuente: Jameson Lopp Línea de Productos de Ledger Los productos estrella de Ledger, la serie Nano, han ganado una popularidad significativa entre los usuarios de criptomonedas. La empresa también está expandiendo sus ofertas con dispositivos de pantalla táctil de alta gama como Ledger Flex y Ledger Stax, atendiendo a usuarios que buscan soberanía personal y libertad financiera. A partir de 2024, Ledger ha vendido más de siete millones de billeteras de hardware, todas las cuales la empresa afirma que nunca han sido hackeadas. Conclusión El regreso seguro de David Balland marca un alivio significativo para la comunidad de criptomonedas, que ha estado cada vez más preocupada por la seguridad de sus líderes. A medida que la industria continúa creciendo, incidentes como este subrayan la importancia de la seguridad y la vigilancia frente a amenazas en evolución. Fuentes Cofundador de Ledger liberado después de días en cautiverio en Francia: Informe, Cointelegraph.
0 0.0 29por ToTo BugelmanNovato.jpeg) Seguridad
CLS Global admite culpa en el comercio de lavado de token creado por el FBI
CLS Global, una firma de servicios financieros de criptomonedas con sede en los EAU, se ha declarado culpable de cargos de wash trading y manipulación de mercado involucrando un token digital creado por el FBI. Este caso sin precedentes destaca el creciente escrutinio de las firmas de criptomonedas por parte de los reguladores y las medidas a las que el FBI recurrirá para combatir el fraude en el espacio cripto. Puntos Clave CLS Global ha acordado pagar una multa de $428,059. La firma será prohibida de participar en transacciones de criptomonedas en plataformas de EE.UU. Este caso es parte de una operación más amplia del FBI destinada a combatir el fraude cripto. Antecedentes del Caso En una operación innovadora denominada "Operación Espejos de Token," el FBI creó su propio token digital, NexFundAI, para atraer a los estafadores e investigar actividades ilícitas en el mercado de criptomonedas. CLS Global fue una de las tres compañías y 15 individuos acusados en esta operación, que marcó la primera vez que el FBI dirigió la creación de un token digital con fines investigativos. La iniciativa del FBI tenía como objetivo exponer prácticas fraudulentas, particularmente aquellas que involucran esquemas de bombeo y descarga, donde el precio de una criptomoneda se infla artificialmente para atraer a inversores desprevenidos. Admisión de Culpa Como parte del acuerdo de culpabilidad, CLS Global admitió participar en wash trading, una práctica ilegal donde un comerciante compra y vende el mismo activo para crear actividad engañosa en el mercado. Esta manipulación tenía la intención de inflar el volumen de comercio y el precio del token NexFundAI, engañando a los posibles inversores sobre su popularidad y valor. La compañía pagará una multa de $428,059 y perderá fondos mantenidos en cuentas en los principales intercambios de criptomonedas, incluidos Binance y KuCoin. Además, a CLS Global se le prohibirá participar en cualquier transacción de criptomonedas en plataformas accesibles a inversores de EE.UU. por un período de tres años. Implicaciones Regulatorias Este caso subraya el creciente escrutinio regulatorio que enfrentan las firmas de criptomonedas. La Comisión de Bolsa y Valores de EE.UU. (SEC) también ha presentado cargos civiles separados contra CLS Global por violaciones de las leyes de valores. Como parte de la resolución, CLS Global deberá proporcionar certificaciones anuales a la SEC para demostrar el cumplimiento de los términos del acuerdo de culpabilidad. El caso sirve como advertencia a otras firmas de criptomonedas sobre la importancia de adherirse a las regulaciones de EE.UU. y las posibles consecuencias de participar en actividades fraudulentas. Conclusión La declaración de culpabilidad de CLS Global marca un momento significativo en la batalla continua contra el fraude en criptomonedas. A medida que los reguladores intensifican sus esfuerzos para monitorear y controlar el mercado cripto, las firmas deben permanecer vigilantes y cumplir con las normativas para evitar severas penalizaciones. El enfoque innovador del FBI al crear un token digital para atrapar a los estafadores puede sentar un precedente para futuras investigaciones en el mundo en rápida evolución de las criptomonedas. Fuentes CLS Global se declara culpable de manipular token respaldado por el FBI, The Crypto Times. Firma financiera de criptomonedas se declara culpable tras novedosa investigación del FBI | Reuters, Reuters. Firma cripto se declara culpable de wash trading de token creado por el FBI, Cointelegraph. Firma cripto se declara culpable de wash trading de token creado por el FBI - PANews, PANews.
0 0.0 28por ToTo BugelmanNovato.jpeg) Seguridad
La cuenta de X del gobierno cubano se oscurece en medio de la controversia de Memecoin
El reciente lanzamiento de varios memecoins basados en Solana vinculados al Ministerio de Relaciones Exteriores de Cuba ha desatado acusaciones de un "rug pull", un tipo de estafa donde los creadores abandonan un proyecto, dejando a los inversores con tokens sin valor. Tras estas afirmaciones, la cuenta oficial de X del ministerio se volvió inactiva, lo que generó más preguntas sobre la legitimidad de los tokens. Aspectos Clave Surgieron acusaciones de que el gobierno de Cuba lanzó múltiples memecoins, infló rápidamente sus valores y los abandonó. La cuenta de X del Ministerio de Relaciones Exteriores fue bloqueada poco después de que estallara la controversia. El mercado de criptomonedas, particularmente para los memecoins, ha visto un aumento de actividad a pesar de las acusaciones. Acusaciones de Manipulación del Mercado Los comerciantes de criptomonedas han estado hablando sobre acusaciones de que el gobierno cubano podría haber participado en la manipulación del mercado a través del lanzamiento de varios memecoins. Un comerciante destacado afirmó que Cuba inició tres tokens separados en un período de 24 horas, incluido un proyecto llamado "CUBA", que supuestamente alcanzó una capitalización de mercado de 30 millones de dólares antes de desplomarse. El comerciante también mencionó otros dos tokens, "Cuba Coin 2.0" y "Justice for Cuba Coin", que siguieron un patrón similar de rápido ascenso y caída. La especulación se intensificó con la aparición de un cuarto token, "CUBA 4.0", lo que llevó a muchos a creer que estos proyectos eran parte de un esfuerzo coordinado. La Cuenta Inactiva de X En un giro sorprendente de los acontecimientos, la cuenta de X del Ministerio de Relaciones Exteriores de Cuba, que parecía promover estos tokens, fue bloqueada para el público poco después de que surgieran las acusaciones. Esto ha llevado a especulaciones de que la cuenta podría haber sido hackeada o que el ministerio está intentando distanciarse de la controversia. Reacción del Mercado A pesar de las acusaciones en torno a los memecoins cubanos, el mercado de criptomonedas en general ha mostrado resiliencia. Bitcoin y otras criptomonedas importantes han tenido un buen desempeño, con un interés creciente en los memecoins, particularmente aquellos acuñados en la blockchain de Solana. El lanzamiento de un memecoin temático de Trump también ha contribuido al aumento de la actividad. En respuesta a los supuestos "rug pulls", han aparecido varios nuevos memecoins temáticos de Cuba en intercambios descentralizados, haciendo referencia a la especulación en curso. Sin embargo, el Ministerio de Relaciones Exteriores aún no ha emitido una declaración oficial sobre el incidente. Riesgos en el Mercado de Memecoins Este incidente subraya los crecientes riesgos asociados con las estafas relacionadas con memecoins en el espacio de las criptomonedas. La volatilidad del mercado, combinada con el anonimato de muchos proyectos, hace que sea un desafío para los inversores diferenciar entre empresas legítimas y posibles fraudes. A medida que la situación se desarrolla, se aconseja a los entusiastas de las criptomonedas que ejerzan precaución al interactuar con tokens menos conocidos. Los eventos que se desarrollan en torno a los memecoins cubanos sirven como un recordatorio de la naturaleza precaria del mercado de criptomonedas, donde las ganancias rápidas pueden convertirse rápidamente en pérdidas significativas. Los inversores deben permanecer vigilantes e informados para navegar en este panorama en constante evolución. Fuentes La cuenta de X del Ministerio de Relaciones Exteriores de Cuba desactivada en medio de acusaciones de "rug pull" de memecoins de Solana, Traders Union. La cuenta de X de Cuba parece inactiva tras acusaciones de "rug pull" de memecoins de Solana | The Block, The Block. La cuenta de X del Ministerio de Relaciones Exteriores de Cuba bloqueada tras "rug pull" de memecoins, crypto.news.
0 0.0 24por ToTo BugelmanNovato.jpeg) Seguridad
Activista Controversial Vende el 50% del Suministro de Tokens Meme de TIKTOK
Un incidente reciente que involucra a Ryan Fournier, el presidente del movimiento "Students for Trump", ha provocado indignación en la comunidad de criptomonedas después de que vendiera la mitad del suministro del token meme TIKTOK. Este token fue creado en respuesta al levantamiento de la prohibición de TikTok en los Estados Unidos. El evento ha planteado preguntas sobre la confianza y la transparencia en el mundo en rápida evolución de las monedas meme. Puntos Clave Ryan Fournier vendió el 50% del suministro del token meme TIKTOK, lo que llevó a una caída significativa en su valor de mercado. La capitalización de mercado del token se disparó a más de $90 millones antes de la venta de Fournier. Fournier inicialmente alegó preocupaciones sobre un posible fraude como su razón para vender. El creador del token, conocido como Asta, acusó a Fournier de robar fondos. Fournier ha declarado que se distanciará de las criptomonedas hasta que pueda determinar en quién confiar. Antecedentes del Incidente El 19 de enero de 2025, Ryan Fournier propuso la idea del TIKTOK COIN Oficial (TIKTOK) después de que un usuario llamado Asta creara el token en la plataforma Pump.fun. Asta envió a Fournier la mitad del suministro total, que rápidamente ganó tracción en el mercado. Sin embargo, cuando el precio del token comenzó a disminuir más tarde ese día, Fournier admitió haber vendido sus participaciones. Cambió 505 millones de tokens TIKTOK por 2800 SOL, lo que equivale a aproximadamente $700,000. Tras esta venta, la capitalización de mercado del token se desplomó a solo $5 millones. Reacciones de la Comunidad Fournier intentó justificar sus acciones expresando temores de fraude, afirmando que Asta inició la venta. Sin embargo, Asta refutó esto, afirmando que Fournier había prometido no vender los tokens y lo acusó de malversación de fondos. En una serie de tweets, Asta expresó su frustración, diciendo, "ese estúpido @RyanAFournier vendió TODO LO QUE LE ENVIÉ, dijo que nunca vendería y que estaba contactando a TikTok. Este tipo realmente acaba de robar tanto dinero." Fournier luego reconoció que sucumbió a la venta por pánico, afirmando, "No iba a vender, […] pero luego, de repente, el token comenzó a caer a una velocidad que nunca había visto, y la gente comenzó a vender. No sabía qué estaba haciendo el tipo que lo creó, así que simplemente… Me equivoqué, y eso es culpa mía." Implicaciones Futuras A pesar de negar cualquier ganancia de la venta, Fournier ha declarado que se alejará de las criptomonedas hasta que pueda determinar quién es confiable en el espacio. También mencionó tener conexiones con asesores de criptomonedas del ex presidente Donald Trump, lo que, según él, contribuyó a su participación en el token TIKTOK. Fournier tiene un historial de promoción de monedas meme, incluyendo Restore The Republic (RTR), que vio una caída dramática después de que Eric Trump calificara las afirmaciones de su participación como "absolutamente falsas." Este incidente sirve como una advertencia para los inversores en el mercado de monedas meme, destacando la importancia de la debida diligencia y los riesgos potenciales asociados con la alta volatilidad y la falta de transparencia en tales proyectos. Fuentes Скандальный общественник слил 50% эмиссии мем-токена TIKTOK, ForkLog.
0 0.0 27por ToTo BugelmanNovato.jpeg) Seguridad
La congestión de la red Solana genera preocupaciones en medio del lanzamiento de memecoins de Trump
Los usuarios de Solana están enfrentando retrasos significativos y congestión en la red tras el lanzamiento de memecoins asociados con el expresidente Donald Trump y su esposa, Melania. Los tokens, llamados Official Trump (TRUMP) y Official Melania (MELANIA), debutaron en la blockchain de Solana pocos días antes de la inauguración presidencial de Trump, lo que llevó a un aumento en el volumen de comercio que ha sobrecargado las capacidades de la red. Puntos Clave Los memecoins TRUMP y MELANIA se lanzaron el 18 y 19 de enero, respectivamente. La congestión de la red ha resultado en fallos de transacción y errores de servidor para los usuarios. Se han planteado preocupaciones sobre la distribución de tokens y la volatilidad del mercado. El Lanzamiento de Memecoins Causa Tensión en la Red El lanzamiento de los tokens TRUMP y MELANIA ha atraído considerable atención, pero también ha llevado a desafíos operativos para la red de Solana. Los usuarios reportaron problemas como "500 Errores Internos del Servidor" y retrasos en el procesamiento de transacciones, particularmente durante los momentos de mayor actividad comercial. Informe de error interno del servidor Solscan 500. Fuente: MGpai Solscan, no transactions for 30 minutes. Source: Dave La congestión fue evidente cuando el explorador de blockchain de Solana no mostró nuevas transacciones durante un período significativo, indicando una desaceleración en la actividad de la red. Esta situación ha reavivado las discusiones sobre la escalabilidad de la blockchain de Solana, especialmente a la luz de una importante interrupción a principios de 2024 año que requirió que los validadores reiniciaran la red. La Distribución de Tokens Levanta Banderas Rojas Aunque los memecoins han ganado atractivo general, la distribución del token MELANIA ha generado preocupaciones entre los inversores. Según el sitio web del token, el 35% de los tokens se asignaron al equipo, con un 20% cada uno para el tesoro y la comunidad, y solo un 15% disponible para el público. Sin embargo, los análisis de blockchain revelaron que casi el 90% del suministro de tokens estaba en una sola billetera, contradiciendo la distribución declarada. Esta discrepancia ha llevado al escepticismo sobre la legitimidad del lanzamiento del token y su viabilidad a largo plazo en el mercado. Impacto en el Mercado y Volatilidad El lanzamiento del token TRUMP vio una reacción dramática del mercado, con su capitalización de mercado cayendo en $5 mil millones dentro de los 40 minutos posteriores al debut del token MELANIA. El precio de TRUMP cayó de $74.60 a $45.90, reflejando la volatilidad que a menudo acompaña a los nuevos lanzamientos de memecoins. Según las últimas actualizaciones, el token TRUMP se cotizaba a $57.50, con una caída del 3.3% en las últimas 24 horas. Fuentes Usuarios de Solana afectados por retrasos tras el debut de memecoins de Trump, Cointelegraph.
0 0.0 26por ToTo BugelmanNovato Seguridad
Surgen acusaciones de uso de información privilegiada mientras TRUMP Memecoin se apodera de los DEX de Solana
Ha surgido una actividad comercial sospechosa en torno al memecoin oficial de Trump (TRUMP) basado en Solana del presidente electo de EE. UU., Donald Trump, ya que su capitalización de mercado se disparó a $42 mil millones, atrayendo una frenética de inversores minoristas. Conclusiones Clave La capitalización de mercado del memecoin TRUMP alcanzó los $42 mil millones en medio de acusaciones de comercio con información privilegiada. Una billetera financiada con $1 millón compró $5.9 millones en tokens TRUMP dentro del primer minuto de lanzamiento. Grandes intercambios como Coinbase y Binance han listado el token TRUMP, aumentando su popularidad. La comunidad de Bitcoin critica el memecoin como oportunista y contrario a los principios de Bitcoin. Ha surgido una actividad comercial sospechosa en torno al memecoin oficial de Trump (TRUMP) basado en Solana del presidente electo de EE. UU., Donald Trump, ya que su capitalización de mercado se disparó a $42 mil millones, atrayendo una frenética de inversores minoristas. El 18 de enero, Bubblemaps, una firma de análisis en cadena, investigó una billetera de criptomonedas financiada con $1 millón cuatro horas antes del lanzamiento del token TRUMP. Los datos en cadena revelan que la billetera compró $5.9 millones en tokens TRUMP en el primer minuto de su lanzamiento y luego vendió $20 millones mientras retenía $96 millones en tokens. Los tokens TRUMP fueron luego enrutados a través de una billetera y distribuidos a otras 10 billeteras, que ahora venden activamente en intercambios descentralizados (DEX) de Solana. Este patrón de comercio ha generado preocupaciones sobre la posible manipulación del mercado a medida que el memecoin TRUMP continúa dominando los titulares. Preetam Rao, CEO de QuillAudits, una empresa de seguridad Web3, expresó preocupaciones sobre la estructura de asignación y el propósito del token TRUMP. “El ochenta por ciento del suministro está bloqueado para CIC Digital, una empresa propiedad del Donald Trump Revocable Trust. Esta es la misma entidad que lanzó las tarjetas comerciales NFT de Trump hace tres años. El sitio web dice que no es una inversión sino una muestra de apoyo”, dijo Rao. Rao señaló que los 10 principales poseedores poseen el 89.06% del suministro, y no hay claridad sobre el estado de quema del grupo de liquidez. “Curiosamente, el token se lanzó en una zona horaria de la mañana asiática. Parece que esto es solo una forma para que Trump gane dinero”, dijo. Le dijo a Cointelegraph: “Podemos ver a algunos comerciantes con información privilegiada involucrados, pero siento que si el gobierno de EE. UU. está apoyando proyectos para establecer una hoja de ruta para la innovación en el país. Tal vez sea un tirón de alfombra, pero sienta las bases para la innovación.” El Memecoin TRUMP se Vuelve Popular La popularidad del token se disparó cuando los principales intercambios de criptomonedas Coinbase y Binance anunciaron la inclusión de TRUMP. Según CoinGecko, el comercio de TRUMP vio una actividad significativa en las últimas 24 horas, con Bitget liderando con $864.9 millones, seguido por MEXC con $842.7 millones y KuCoin con $445.2 millones. Al momento de escribir, TRUMP ha subido un 194% en las últimas 24 horas, cotizando a $54.62. Mientras tanto, el ecosistema de Solana vio un gran aumento en la actividad. El DEX más grande de Solana, Raydium, capturó $25.07 millones en tarifas y $2.85 millones en ingresos, un récord para la plataforma, según DefiLlama. La herramienta de comercio MEME GMGN procesó $153 millones en transacciones de Solana, ganando $1.52 millones en tarifas. La plataforma de comercio de criptomonedas Moonshot registró $1.597 millones en tarifas, procesando casi $400 millones en volumen en las últimas 12 horas, rompiendo récords de uso de rampa de entrada fiat y trayendo a más de 200,000 nuevos usuarios en cadena. En medio del bombo, algunos en X especularon sobre una posible “moneda USA” como el próximo proyecto. Eric Trump desestimó estos rumores, aclarando que no se estaba desarrollando ningún proyecto de este tipo. Bitcoiners Critican el Lanzamiento del Memecoin de Trump La comunidad de Bitcoin ha reaccionado fuertemente al memecoin basado en Solana de Trump, criticándolo como oportunista y fundamentalmente en desacuerdo con los principios de Bitcoin. Brandon Quittem, vicepresidente de ingresos en Swan Bitcoin, publicó en X: “La moneda Trump es un caso tan extremo de shitcoinery que en última instancia ayudará a diferenciar aún más a Bitcoin. Trumpcoin es un esquema para hacerse rico rápidamente, no es nada como Bitcoin.” Pierre Rochard, vicepresidente de investigación en Riot Platforms, enfatizó que el diseño de Bitcoin es fundamentalmente diferente. Will Cole, defensor de Bitcoin y jefe de producto en Zaprite, llamó al memecoin “bombeo y descarga como servicio. Transferencia de riqueza de la Generación Z y Millennials a Boomers. Traído a usted por Ethereum y Solana.” Fuentes Surgen acusaciones de comercio con información privilegiada a medida que el memecoin TRUMP inunda los DEX de Solana, Cointelegraph.
0 0.0 27por ToTo BugelmanNovato Seguridad
El Rey de las Criptomonedas y el Policía Corrupto Admiten Culpa en Conspiración Impactante
Un empresario de criptomonedas conocido como el "padrino de las criptomonedas" y un exdiputado del Departamento del Sheriff del Condado de Los Ángeles se han declarado culpables de cargos federales graves, incluidos conspiración, violaciones de derechos civiles y evasión fiscal. El Departamento de Justicia anunció los acuerdos de declaración de culpabilidad el 17 de enero, revelando un esquema perturbador que explotó los recursos de las fuerzas del orden para beneficio personal. Puntos Clave Adam Iza, de 24 años, fundador de la plataforma de comercio de criptomonedas Zort, y Eric Chase Saavedra, de 41 años, un exdiputado del LASD, admitieron múltiples delitos federales. Iza contrató a diputados fuera de servicio para intimidar y extorsionar a rivales, haciendo un uso indebido de las bases de datos de las fuerzas del orden. Ambos acusados enfrentan penas de prisión significativas, con Iza enfrentando potencialmente hasta 35 años. El Esquema Revelado Adam Iza, quien se ha autodenominado el "padrino de las criptomonedas", orquestó un esquema complejo que involucraba intimidación, extorsión y fraude. Empleó a diputados del LASD fuera de servicio como ejecutores personales para atacar a rivales comerciales y amenazas percibidas. Saavedra, aprovechando su posición como diputado y oficial de la fuerza de tarea con el Servicio de Alguaciles de EE. UU., hizo un uso indebido de su autoridad para ayudar a Iza en estas actividades ilegales. Los documentos judiciales revelan que Iza buscó robar una computadora portátil que se creía contenía más de $100 millones en criptomonedas. En enero de 2022, Saavedra aseguró una orden de registro bajo falsos pretextos, alegando que el objetivo estaba involucrado en una investigación de armas de fuego. Esto llevó a un allanamiento armado, que fue frustrado cuando la víctima disparó un tiro de advertencia. Actos Violentos y Extorsión Los fiscales describieron varios incidentes violentos vinculados a la conspiración. En agosto de 2021, los diputados del LASD supuestamente mantuvieron a una víctima a punta de pistola en la residencia de Iza, coaccionando una transferencia bancaria de $25,000. En otro incidente en octubre de 2021, Iza personalmente amenazó a una víctima a punta de pistola, exigiendo una transferencia de $127,000. Saavedra también operaba una empresa de seguridad privada, empleando a diputados fuera de servicio. Iza supuestamente pagaba $100,000 mensuales por servicios de seguridad, profundizando aún más la relación corrupta entre los dos. Fraude Financiero y Evasión Fiscal Más allá del esquema de extorsión, las operaciones de Iza se extendieron al fraude financiero. Entre 2020 y 2022, se le acusa de defraudar a Meta Platforms Inc., robando más de $37 millones al acceder a cuentas comerciales y líneas de crédito asociadas. Tanto Iza como Saavedra admitieron delitos fiscales federales, con Iza evadiendo $6.7 millones en impuestos para 2021 y Saavedra sin reportar $373,146 en ingresos. Enfrentando la Justicia Iza, quien ha estado bajo custodia federal desde septiembre de 2024, podría enfrentar hasta 35 años de prisión. Saavedra, quien renunció al LASD, enfrenta hasta 13 años. Se espera que ambos comparezcan pronto en el tribunal federal de Los Ángeles. El Fiscal de EE. UU. Martin Estrada expresó la gravedad de la situación, afirmando, "La conducta admitida en estos acuerdos de declaración de culpabilidad es profundamente perturbadora y no puede ser tolerada." Reconoció la cooperación del Departamento del Sheriff del Condado de Los Ángeles en abordar esta corrupción. Este caso destaca el potencial de abuso de poder dentro de las fuerzas del orden y la necesidad de responsabilidad en el espacio de las criptomonedas, donde la intersección de la tecnología y el crimen continúa evolucionando. Fuentes Crypto ‘godfather’ and LA cop plead guilty to tax, civil rights violations, Cointelegraph. Crypto ‘Godfather,’ Detective Plead to Civil Rights Violations, Bloomberg Law. Crypto 'Godfather' & Detective Guilty of Civil Rights Breach, The Crypto Times. Crypto ‘Godfather’ and LA County sheriff’s deputy to plead guilty in intimidation, extortion conspiracy – Orange County Register, Orange County Register.
0 0.0 29por ToTo BugelmanNovato Seguridad
El FBI Frustra Plan de Secuestro de Joyero Destinado a Robar $2 Millones en Criptomonedas
El FBI ha frustrado con éxito un complot de secuestro dirigido a un joyero en Miami, con los criminales apuntando a robar aproximadamente $2 millones en criptomonedas. La operación fue descubierta tras una pista de una fuente anónima, lo que llevó al arresto de cuatro sospechosos el día del crimen planeado. Puntos Clave El FBI descubrió un complot para secuestrar a un joyero en Miami por $2 millones en criptomonedas. El grupo estaba liderado por un individuo llamado Jack, quien se refería a sus cómplices como "matones". Los sospechosos fueron arrestados el día del secuestro planeado, el 13 de enero de 2025. Actualmente están detenidos sin fianza, con una audiencia judicial programada para el 21 de enero de 2025. Detalles del Complot Según documentos judiciales, el grupo había estado monitoreando al joyero, quien se creía poseía una cantidad significativa de criptomonedas. Planeaban secuestrarlo cuando se disponía a intercambiar sus activos digitales por efectivo. Los criminales tenían la intención de atacar en el Edificio Seybold, un lugar bien conocido por sus tiendas de joyas en Miami. El líder del grupo, Jack, supuestamente instruyó a su equipo para evitar causar daño grave al joyero, excepto por un único "buen golpe" en la cabeza. Sin embargo, estaban armados con armamento serio, incluyendo rifles de asalto y subfusiles MAC-10, lo que indica la naturaleza violenta de sus intenciones. Arresto y Cargos El día del secuestro planeado, las autoridades arrestaron a cuatro miembros del grupo: Evan Paquette, Trevon Anthony Neal, Zachary Briggs y Aaron Hammond. Enfrentan cargos de conspiración para cometer secuestro e intento de secuestro. Los sospechosos están actualmente detenidos sin opción a fianza, reflejando la gravedad de los cargos en su contra. Una audiencia judicial se llevará a cabo en Miami el 21 de enero de 2025, donde se desarrollarán más procedimientos legales. Contexto de los Crímenes de Criptomonedas Este incidente no es aislado, ya que destaca una tendencia creciente de crímenes que involucran criptomonedas. En diciembre de 2024, una mujer australiana fue arrestada por secuestrar a un miembro de la familia real saudí, exigiendo un rescate de $40,000 en Bitcoin. Tales casos subrayan el creciente valor y atractivo de las monedas digitales, convirtiéndolas en objetivos para actividades criminales. A medida que el mercado de criptomonedas continúa expandiéndose, es probable que las agencias de aplicación de la ley enfrenten más desafíos para combatir los crímenes relacionados. La rápida acción del FBI en este caso sirve como recordatorio de la batalla continua contra el crimen organizado en la era digital. Fuentes ФБР предотвратило похищение ювелира с целью кражи $2 млн, ForkLog.
0 0.0 25por ToTo BugelmanNovato.jpeg) Seguridad
Los estafadores de criptomonedas acuden en masa a Telegram: un aumento del 2000% en estafas de malware
Los estafadores de criptomonedas están recurriendo cada vez más a Telegram como su plataforma preferida para ejecutar estafas de malware, con un asombroso aumento del 2000% en tales actividades desde noviembre. Este cambio marca una evolución significativa en las tácticas, ya que los estafadores se adaptan a la mayor conciencia de los usuarios sobre los métodos tradicionales de phishing. Fuente: Scam Sniffer Conclusiones Clave Aumento Dramático: Las estafas de malware en Telegram han aumentado un 2000% desde noviembre. Tácticas en Evolución: Los estafadores están alejándose del phishing simple hacia una distribución de malware más sofisticada. Bots de Verificación Falsos: Los estafadores están utilizando bots falsos para inyectar malware en los sistemas de los usuarios. Acceso Más Amplio: El malware permite a los atacantes acceder a información sensible, lo que hace que las pérdidas sean más difíciles de rastrear. El Cambio a Telegram La firma de seguridad Scam Sniffer primero planteó preocupaciones sobre las estafas de malware en Telegram en diciembre, señalando que los estafadores han evolucionado sus estrategias para atrapar a víctimas desprevenidas. A diferencia de las estafas tradicionales que a menudo implican engañar a los usuarios para que conecten sus billeteras a sitios fraudulentos, las nuevas tácticas implican distribuir malware a través de bots de verificación falsos en varios grupos de Telegram. Cómo Operan los Estafadores Los estafadores ahora están utilizando grupos falsos de trading, airdrop y alpha para atraer a los usuarios. Una vez que las personas se unen a estos grupos, se les solicita verificar su identidad a través de un bot falso. Este bot puede instalar malware que: Accede a contraseñas Escanea archivos de billetera Monitorea datos del portapapeles Roba información del navegador Scam Sniffer ha identificado al menos dos bots maliciosos, OfficiaISafeguardRobot y SafeguardsAuthenticationBot, que se están utilizando para ejecutar estas estafas. El Impacto del Malware El cambio a estafas basadas en malware es particularmente preocupante porque permite a los estafadores obtener un acceso más amplio a los sistemas de las víctimas. A diferencia de las estafas de phishing tradicionales, donde las pérdidas pueden ser más fácilmente rastreadas, los ataques de malware complican el proceso de identificar y cuantificar las pérdidas. Esto hace que sea un desafío para las víctimas recuperar los activos robados. Dirigiéndose a Influencers y Comunidades Inicialmente, los estafadores se hicieron pasar por influencers populares de criptomonedas para invitar a los usuarios a grupos de Telegram. Sin embargo, a medida que la conciencia de los usuarios ha aumentado, han comenzado a dirigirse a comunidades de proyectos legítimos con invitaciones aparentemente inofensivas. Este cambio indica una comprensión sofisticada de las tácticas de ingeniería social, ya que los estafadores aprovechan la confianza dentro de comunidades establecidas para acceder a posibles víctimas. El Panorama General Según un informe de Cyvers, la cantidad total de criptomonedas robadas en 2024 alcanzó los 2.3 mil millones de dólares en 165 incidentes, marcando un aumento del 40% respecto al año anterior. Aunque diciembre vio las menores pérdidas del año, la tendencia general indica que los estafadores se están volviendo más hábiles en explotar vulnerabilidades en el espacio criptográfico. Fuentes Los estafadores de criptomonedas se trasladan a Telegram, y 'está funcionando' — Scam Sniffer, Cointelegraph.
0 0.0 29por ToTo BugelmanNovato.jpeg) Seguridad
Burwick Law Firm Emprende Acción Legal Contra Pump.fun Por Pérdidas de Inversores
Un bufete de abogados de EE. UU., Burwick Law, ha anunciado su intención de emprender acciones legales contra la plataforma de lanzamiento de monedas meme basada en Solana, Pump.fun, citando pérdidas significativas de inversores atribuidas a las prácticas cuestionables de la plataforma. El bufete está llamando a los inversores afectados a presentarse y unirse a la posible demanda colectiva. Fuente: Burwick Law Puntos Clave Burwick Law está iniciando acciones legales contra Pump.fun por presunto daño a los inversores. La plataforma ha sido criticada por promover comportamientos riesgosos y contenido cuestionable. Solo el 0.4% de los usuarios han reportado ganancias significativas, lo que genera preocupaciones sobre la equidad. Antecedentes de Pump.fun Desde su lanzamiento en enero de 2024, Pump.fun ha emergido como un actor importante en el sector de las monedas meme, facilitando la creación de más de 6 millones de tokens. La plataforma fue diseñada para permitir a los usuarios sin experiencia técnica lanzar sus propios tokens, pero rápidamente se asoció con el comercio especulativo y comportamientos riesgosos. Las características controvertidas de la plataforma incluían una opción de transmisión en vivo que permitía a los usuarios realizar acrobacias extremas para promocionar sus tokens. Esto llevó a preocupaciones éticas, incluyendo casos de abuso animal y otros actos peligrosos. En diciembre de 2024, la Autoridad de Conducta Financiera del Reino Unido prohibió a sus residentes acceder a Pump.fun, citando problemas de protección al inversor. Alegaciones Contra Pump.fun Burwick Law ha acusado a Pump.fun de recaudar cientos de millones de dólares en tarifas mientras permitía que proliferaran actividades ilícitas en la plataforma. El bufete destacó los siguientes problemas: Exhibición de comportamientos antisociales, incluyendo el uso de drogas y violencia. Falta de responsabilidad por parte de los creadores anónimos de la plataforma. Pérdidas financieras significativas para los inversores comunes, con muchos perdiendo dinero en estafas y promesas incumplidas. Impacto en los Inversores El bufete de abogados afirma que solo el 0.4% de las 14 millones de billeteras de criptomonedas que han interactuado con Pump.fun han obtenido ganancias superiores a $10,000. Esta estadística sugiere que la mayoría de los usuarios no se han beneficiado de sus inversiones, lo que plantea preguntas sobre la equidad y transparencia de la plataforma. Llamado a la Acción Burwick Law está buscando activamente a individuos que hayan sufrido pérdidas en Pump.fun para unirse a la posible demanda colectiva. El bufete enfatiza que aquellos afectados pueden tener derecho a una compensación por sus pérdidas financieras. Fuentes Pump.fun Faces Possible Lawsuit Over Allegations of Investor Harm - Decrypt, Decrypt. Law firm says it’s pursuing potential legal action against Pump.fun, Cointelegraph. Burwick Law Firm Initiates Legal Action Against Pump.fun for Meme Coin Trading | PortalCripto, PortalCripto.
0 0.0 23por ToTo BugelmanNovato.jpeg) Seguridad
Aumento en la Actividad de Mercados Ilícitos en Línea: Crecimiento del 51% en Solo Seis Meses
El mercado ilícito en línea conocido como Huione Guarantee ha experimentado un asombroso crecimiento del 51% en sus entradas mensuales durante los últimos seis meses, según un informe reciente de la firma de cumplimiento criptográfico Elliptic. Este aumento sigue al lanzamiento de su propia moneda estable en USD, que ha atraído a un número significativo de usuarios y transacciones. Puntos Clave Huione Guarantee ahora se considera el mercado ilícito en línea más grande de la historia, con más de $24 mil millones en transacciones. La plataforma ha visto crecer su base de usuarios a más de 900,000. El lanzamiento de la moneda estable USDH en septiembre ha sido un factor importante en este crecimiento. Huione Guarantee ha sido vinculado al lavado de dinero y estafas cibernéticas, lo que genera preocupaciones entre los reguladores. Visión General de Huione Guarantee Huione Guarantee, que recientemente ha cambiado su nombre a Haowang Guarantee, ha sido etiquetado como el mercado ilícito en línea más grande por Elliptic. Según se informa, la plataforma ha facilitado una amplia gama de actividades ilegales, incluido el lavado de dinero y estafas cibernéticas, convirtiéndola en un punto focal para el escrutinio de las fuerzas del orden y los reguladores. El crecimiento del mercado ha sido particularmente notable desde el lanzamiento de su moneda estable USDH en septiembre. Esta moneda estable fue diseñada para eludir la supervisión regulatoria y las capacidades de congelación de activos que son comunes con otras monedas estables, como el USDT de Tether. La moneda estable USDH se emite en múltiples blockchains, incluidas Ethereum, BNB Chain y Tron, lo que mejora aún más su accesibilidad y atractivo para los usuarios involucrados en actividades ilícitas. Métricas de Crecimiento Entradas Mensuales: Aumentaron un 51% en los últimos seis meses. Transacciones Totales: Más de $24 mil millones hasta la fecha. Base de Usuarios: Aumentó a más de 900,000 usuarios. Preocupaciones Regulatorias El rápido crecimiento de Huione Guarantee ha generado alarmas entre los reguladores y expertos en ciberseguridad. El informe de Elliptic destaca que la plataforma se ha convertido en un habilitador clave de operaciones de estafas cibernéticas, particularmente en el sudeste asiático. La firma señaló que miles de vendedores están ofreciendo servicios relacionados con el lavado de dinero, datos personales robados y otros elementos necesarios para llevar a cabo fraudes en línea a escala industrial. En julio, Tether congeló una de las cuentas USDT de Huione Pay debido a sus conexiones con el Grupo Lazarus de Corea del Norte, una organización de hackers notoria. Este incidente provocó el lanzamiento de la moneda estable USDH, que tiene como objetivo proporcionar una alternativa más estable y menos regulada para los usuarios. Fuentes El mayor ‘mercado ilícito en línea’ ha crecido un 51% en 6 meses: Elliptic, Cointelegraph.
0 0.0 27por ToTo BugelmanNovato Seguridad
Vulnerabilidad en la Billetera de Uniswap Alarma a Todos: ScaleBit Señala un Grave Fallo de Seguridad
ScaleBit de BitsLab ha planteado preocupaciones sobre una vulnerabilidad significativa en las billeteras Web3 de Uniswap, que podría exponer potencialmente los activos de los usuarios a atacantes con acceso físico a sus dispositivos. La firma de seguridad reveló que esta falla permite a individuos no autorizados eludir los mecanismos de autenticación y acceder a la frase mnemotécnica de la billetera, que es crucial para controlar los activos de la billetera. Conclusiones Clave ScaleBit identifica una vulnerabilidad en la billetera de Uniswap que podría comprometer los activos de los usuarios. Los atacantes con acceso físico pueden recuperar la frase mnemotécnica de la billetera en menos de tres minutos. Se aconseja a los usuarios evitar prestar sus dispositivos hasta que se resuelva el problema. Entendiendo La Vulnerabilidad La vulnerabilidad destacada por ScaleBit se refiere a la frase mnemotécnica, también conocida como frase semilla, que es una serie de 12 a 24 palabras aleatorias que otorgan control total sobre los activos de una billetera. Esta frase es esencial para acceder y gestionar las tenencias de criptomonedas en diferentes dispositivos. Según ScaleBit, cualquier persona con acceso a un dispositivo desbloqueado puede obtener la frase mnemotécnica en menos de tres minutos. Alarmantemente, este problema persiste incluso en la última versión de la aplicación de billetera de Uniswap, lo que genera serias preocupaciones sobre las medidas de seguridad implementadas. Recomendaciones Para Los Usuarios A la luz de esta vulnerabilidad, ScaleBit ha emitido varias recomendaciones para los usuarios de la billetera de Uniswap: Evitar Prestar Dispositivos: Los usuarios deben abstenerse de prestar sus dispositivos a otros hasta que la vulnerabilidad sea corregida. Asegurar Su Dispositivo: Asegúrese de que su dispositivo esté bloqueado y asegurado para evitar accesos no autorizados. Monitorear La Actividad De La Billetera: Vigile su billetera para detectar cualquier transacción no autorizada. Implicaciones Más Amplias Para La Seguridad De Las Criptomonedas La revelación de esta vulnerabilidad llega en un momento en que las amenazas cibernéticas en el espacio de las criptomonedas están en aumento. En 2024, las pérdidas debido a explotaciones cibernéticas en el sector cripto aumentaron un 40% en comparación con el año anterior, ascendiendo a aproximadamente $2.3 mil millones. Esta tendencia resalta la creciente necesidad de medidas de seguridad robustas en las plataformas de finanzas descentralizadas (DeFi). Deddy Lavid, cofundador y CEO de Cyvers, señaló que las violaciones de control de acceso, particularmente las que involucran frases mnemotécnicas, son un tipo común de vulnerabilidad que puede llevar a pérdidas financieras significativas. A medida que el panorama de las criptomonedas continúa evolucionando, la importancia de asegurar los activos digitales no puede ser subestimada. Conclusión La alarmante vulnerabilidad señalada por ScaleBit sirve como un recordatorio crítico para los usuarios de intercambios descentralizados como Uniswap de mantenerse vigilantes sobre sus prácticas de seguridad. A medida que la industria cripto enfrenta amenazas crecientes, es esencial que los usuarios tomen medidas proactivas para proteger sus activos y se mantengan informados sobre los posibles riesgos. Con los desarrollos en curso en esta situación, se alienta a los usuarios a seguir las actualizaciones de Uniswap y expertos en seguridad para asegurar que sus billeteras permanezcan seguras. Fuentes ScaleBit de BitsLab señala una vulnerabilidad 'alarmante' en la billetera de Uniswap, Cointelegraph.
0 0.0 23por ToTo BugelmanNovato.jpeg) Seguridad
Upbit emite advertencia para usuarios de IOST en medio de la transición a la capa 2
Upbit, un destacado intercambio de criptomonedas de Corea del Sur, ha emitido una advertencia a los inversores sobre el Internet of Services Token (IOST) mientras se prepara para una importante transición a la capa 2. Esta transición implica la emisión de 21 mil millones de nuevos tokens y una revisión integral de su tokenómica, lo que podría llevar a una volatilidad de precios a corto plazo y afectar el sentimiento de los inversores. Puntos Clave Upbit ha señalado a IOST para precaución debido a su próxima transición a la capa 2. La transición introducirá 21 mil millones de nuevos tokens y una importante revisión de la tokenómica. Se aconseja a los inversores que actúen con precaución ya que estos cambios pueden afectar la estabilidad del mercado. Advertencia de Upbit El 13 de enero, Upbit alertó a sus usuarios sobre los riesgos potenciales asociados con la transición de IOST a una blockchain de capa 2. Esta advertencia se alinea con las directrices de la Alianza de Intercambio de Activos Digitales (DAXA), que tiene como objetivo proteger a los inversores notificándoles sobre cambios significativos que podrían afectar la estabilidad de los activos. El proyecto IOST, conocido por su enfoque en aplicaciones descentralizadas (DApps), está programado para someterse a esta transición en las próximas semanas. Upbit enfatizó que los cambios podrían llevar a alteraciones sustanciales en la estructura del token, influyendo potencialmente en el valor de mercado y el sentimiento de los inversores. El Papel de DAXA DAXA juega un papel crucial en el mantenimiento de estándares entre los principales intercambios coreanos. Regularmente señala activos digitales que están experimentando cambios estructurales o mostrando actividad de mercado inusual. Aunque la advertencia sobre IOST no indica una suspensión del comercio o una exclusión de la lista, destaca la importancia de estar al tanto de los cambios inminentes debido a su potencial impacto en los comerciantes. Detalles de la Transición a la Capa 2 El equipo de IOST recientemente llevó a cabo una votación de gobernanza sobre la transición, que fue aprobada el 12 de enero. La transición implicará la emisión de aproximadamente 21.3 mil millones de nuevos tokens, destinados a apoyar las recompensas de validadores, incentivos para usuarios y el desarrollo futuro del ecosistema. Los nuevos tokens se liberarán gradualmente en una expansión de suministro por fases. La asignación de los nuevos tokens es la siguiente: 60% para recompensas de validadores 20% para airdrops 8% para incentivos comunitarios 5% para subvenciones a desarrolladores 4% para gobernanza a través de Nexus DAO 3% para compensación del equipo y otros gastos Al conectar su red de capa 1 existente con la nueva capa 2, IOST busca mejorar el manejo de transacciones, mejorar la eficiencia y reducir las tarifas. Fuentes Upbit señala a IOST para precaución antes de la transición a la capa 2, Cointelegraph.
0 0.0 30por ToTo BugelmanNovato.jpeg) Seguridad
Pastor acusado en esquema de fraude de criptomonedas de varios millones de dólares
Un pastor de Miami ha sido acusado de presuntamente orquestar una estafa de criptomonedas de varios millones de dólares que defraudó a más de 1,500 inversores. Francier Obando Pinillo, de 51 años, está acusado de usar su posición como pastor para promover un esquema de inversión fraudulento llamado "Solano Fi," prometiendo rendimientos poco realistas y explotando la confianza de su congregación. Puntos Clave Francier Obando Pinillo, un pastor en Pasco, Washington, enfrenta 26 cargos de fraude. El esquema, llamado "Solano Fi," prometía un retorno mensual del 34.9% a los inversores. Pinillo supuestamente utilizó recursos de la iglesia y redes sociales para reclutar inversores. Las víctimas no pudieron retirar sus fondos, que en su lugar fueron canalizados a cuentas personales. Si es condenado, Pinillo podría enfrentar hasta 20 años de prisión. Acusaciones Contra El Pastor Según el Departamento de Justicia de EE.UU., Pinillo operó el esquema desde noviembre de 2021 hasta octubre de 2023. Afirmó que la idea de Solano Fi le llegó en un sueño, presentándola como una oportunidad de inversión segura. Su iglesia, Ministerio Apostólico Profético Tiempos de Poder, se convirtió en una plataforma para solicitar inversiones de los feligreses, muchos de los cuales eran personas de habla hispana. La Estructura del Esquema El esquema de inversión de Pinillo se caracterizó por varias prácticas engañosas: Rendimientos Prometidos: Los inversores fueron atraídos con la promesa de un retorno mensual del 34.9%, que se promocionaba como garantizado. Promoción en Redes Sociales: Creó una página de Facebook y un grupo de Telegram llamado "Multimillonarios SolanoFi," que atrajo a más de 1,500 miembros. Bonos por Referencia: Para fomentar el reclutamiento, Pinillo ofreció un bono de referencia del 15% por traer nuevos inversores, creando una estructura similar a un esquema Ponzi. Diagram and excerpt of the Nov. 7 grand jury indictment against Pinillo. Source: CourtListener Malversación de Fondos En lugar de invertir los fondos como prometido, Pinillo supuestamente desvió el dinero para uso personal y para pagar a inversores anteriores. La plataforma en línea que promovió permitía a los inversores ver saldos de cuenta inflados pero no permitía retiros. Cuando las víctimas solicitaban la devolución de su dinero, a menudo se encontraban con excusas sobre las condiciones del mercado o problemas del sitio web. Consecuencias Legales La acusación contra Pinillo incluye 26 cargos de fraude, con una posible sentencia máxima de 20 años de prisión. El caso está siendo procesado por los fiscales federales adjuntos Dan Fruchter y Jeremy J. Kelley, con el FBI liderando la investigación. La fiscal federal Vanessa Waldref enfatizó los desafíos de recuperar fondos en estafas de criptomonedas, afirmando que su oficina está comprometida a buscar justicia para las víctimas. Conclusión El caso de Francier Obando Pinillo sirve como un recordatorio contundente de las vulnerabilidades dentro de los esquemas de inversión, particularmente aquellos que explotan la confianza en instituciones religiosas. A medida que se desarrollan los procedimientos legales, el enfoque sigue siendo responsabilizar a quienes perpetran tales actividades fraudulentas, especialmente en el panorama en rápida evolución de las criptomonedas. Fuentes Pastor acusado de estafa de criptomonedas de varios millones de dólares: DOJ, crypto.news. Esquema de Criptomonedas del Predicador: Púlpito Usado Para Defraudar a Miles de Miembros, Bitcoinist. Ex Pastor de Tri-Cities Acusado en Estafa de Criptomonedas de Varios Millones de Dólares | Local | bigcountrynewsconnection.com, Big Country News. Ex Pastor Acusado de Dirigir Estafa de Criptomonedas Que Robó Millones a Feligreses Engañados | IBTimes, International Business Times. Pastor acusado de fraude por esquema de criptomonedas que vino 'en un sueño', Cointelegraph. Esquema de criptomonedas fraudulento liderado por pastor enfrenta sentencia de 20 años de prisión, Traders Union.
0 0.0 28por ToTo BugelmanNovato Seguridad
La cuenta X de Litecoin ha sido comprometida
El 11 de enero de 2025, la cuenta oficial de X de Litecoin en redes sociales fue hackeada, lo que llevó a la promoción de un token fraudulento falsamente asociado con la red Solana. El incidente destaca la creciente tendencia de los ciberdelincuentes a explotar las plataformas de redes sociales para engañar a los inversores y promover estafas. Source: Litecoin Conclusiones Clave La cuenta de X de Litecoin fue comprometida para promover un token falso basado en Solana. La estafa infló brevemente la capitalización de mercado del token a $27,000 antes de colapsar. El incidente subraya la necesidad de medidas de seguridad mejoradas en el espacio criptográfico. El Incidente se Desarrolla La brecha ocurrió cuando un hacker obtuvo acceso a la cuenta de X de Litecoin y publicó un mensaje engañoso afirmando, "LTC ahora está en Solana." Esta publicación incluía una dirección de contrato para el token fraudulento y un enlace a un sitio pump.fun, que a menudo se asocia con estafas. La publicación fue eliminada rápidamente, pero no antes de causar revuelo entre los 1.1 millones de seguidores de Litecoin. Las Consecuencias Tras el incidente, el equipo de Litecoin confirmó que habían recuperado el control de la cuenta. Atribuyeron el hackeo a una cuenta delegada comprometida, que desde entonces ha sido eliminada. El equipo aseguró a los usuarios que las publicaciones no autorizadas estuvieron en vivo solo unos segundos antes de ser eliminadas. Una Tendencia Creciente de Hackeos en Redes Sociales Este incidente es parte de una tendencia preocupante donde los hackers apuntan a cuentas de redes sociales de proyectos de criptomonedas conocidos e influencers. Los recientes hackeos de alto perfil incluyen: EigenLayer: Hackeado para promover una campaña de airdrop falsa. Wiz Khalifa: Cuenta comprometida para anunciar un memecoin falso de celebridades. Fundación Cardano: Objetivo para difundir información falsa sobre una demanda de la SEC y promover un token fraudulento. Estos ataques a menudo resultan en pérdidas financieras significativas para los inversores desprevenidos. Por ejemplo, el token falso de la Fundación Cardano generó aproximadamente $500,000 en volumen de comercio antes de que su valor se desplomara en más del 99%. Cómo Operan los Hackers Los hackers suelen emplear tácticas de phishing para obtener acceso a cuentas de redes sociales. Los métodos comunes incluyen: Enviar correos electrónicos falsos que parecen ser de la plataforma de redes sociales, advirtiendo a los usuarios sobre violaciones de derechos de autor. Atraer a los usuarios a hacer clic en enlaces que llevan a sitios web fraudulentos, donde se les solicita restablecer su autenticación de dos factores y contraseñas. Protegiéndote en el Espacio Cripto El hackeo de Litecoin sirve como un recordatorio contundente de la importancia de la ciberseguridad en el mundo de las criptomonedas. Aquí hay algunos consejos para proteger tus activos: Habilitar la Autenticación de Dos Factores: Siempre usa la autenticación de dos factores para tus cuentas para agregar una capa extra de seguridad. Ten Cuidado con los Intentos de Phishing: Siempre verifica la fuente de correos electrónicos y mensajes antes de hacer clic en enlaces o proporcionar información personal. Mantente Informado: Mantente al tanto de las últimas noticias en el espacio cripto para estar al tanto de posibles estafas y amenazas de seguridad. Fuentes La cuenta de X de Litecoin fue hackeada para promover un token falso basado en Solana, el equipo recupera el control, Cryptopolitan. Cuenta de Litecoin hackeada para promover token de Solana – BLOX -Passionategeekz – Passionategeekz.com, Passionategeekz.com. Cuenta de X de Litecoin brevemente hackeada para promover un token falso, Cointelegraph. Litecoin confirma hackeo de cuenta X en medio de crecientes explotaciones en redes sociales, Traders Union. Hackeo de X de Litecoin: Un llamado de atención para los comerciantes de criptomonedas | BanklessTimes, BanklessTimes. La cuenta de X de Litecoin fue hackeada para promover un token falso de Solana LTC, Crypto Briefing.
0 0.0 28por ToTo BugelmanNovato