Clasificado por la comunidad
Noticias Cripto
Escritas y clasificadas por la comunidad. Un algoritmo resistente a la manipulación destaca lo importante.
.jpeg)
DestacadaSeguridad
El tribunal de Montenegro confirma la extradición de Do Kwon a Corea del Sur, rechaza la solicitud de EE.UU.
El Tribunal de Apelaciones de Montenegro ha fallado en contra de la apelación de Do Kwon para la extradición, confirmando que el cofundador de Terraform Labs será enviado a Corea del Sur en lugar de a los Estados Unidos. Esta decisión marca un paso significativo en la saga legal en curso que rodea a Kwon, quien enfrenta cargos serios relacionados con el colapso de su imperio de criptomonedas. Puntos Clave El tribunal de Montenegro ha priorizado la solicitud de extradición de Corea del Sur sobre la de EE.UU. Kwon fue arrestado en marzo de 2023 por usar documentos de viaje falsificados. El fallo es un desarrollo crucial en las secuelas del colapso de Terra/LUNA, que resultó en aproximadamente $40 mil millones en pérdidas. Antecedentes del Caso Do Kwon, una vez una figura prominente en el mundo de las criptomonedas, cofundó Terraform Labs, que estaba detrás de la stablecoin TerraUSD (UST) y su token asociado, Luna. El colapso de estos activos en mayo de 2022 desencadenó una caída masiva en el mercado de criptomonedas, lo que llevó a investigaciones por parte de las autoridades de Corea del Sur y EE.UU. Kwon fue acusado de orquestar un esquema fraudulento que engañó a los inversores y contribuyó al desastre financiero. Los problemas legales de Kwon comenzaron cuando huyó de Corea del Sur tras el colapso, lo que llevó a que se emitiera una notificación roja de Interpol en su contra. Fue arrestado en Montenegro en marzo de 2023 mientras intentaba abordar un vuelo a Dubái usando un pasaporte falso. Fallos Judiciales y Proceso de Extradición El reciente fallo del tribunal montenegrino es la culminación de una larga batalla legal. El Tribunal de Apelaciones confirmó una decisión previa del Tribunal Superior de Podgorica, que favoreció la solicitud de extradición de Corea del Sur, citando que fue presentada primero. Este fallo efectivamente desestima la solicitud de EE.UU. para la extradición de Kwon, que había sido un punto de controversia. Cronología de Eventos: Marzo 2023: Kwon es arrestado en Montenegro. Agosto 2024: El tribunal montenegrino falla a favor de la solicitud de extradición de Corea del Sur. Diciembre 2024: El Tribunal Constitucional rechaza la apelación de Kwon contra la extradición. Implicaciones para Kwon y la Industria Cripto La extradición de Kwon a Corea del Sur es significativa no solo para él sino también para el panorama más amplio de las criptomonedas. Si es extraditado, enfrentará múltiples cargos, incluidos fraude y mala conducta financiera, lo que podría sentar un precedente sobre cómo se manejan casos similares a nivel mundial. El caso subraya el creciente escrutinio de los proyectos de criptomonedas y sus fundadores, ya que los reguladores buscan responsabilizar a los individuos por presuntos delitos financieros. Fuentes La extradición de Do Kwon a Corea del Sur se mantiene mientras el tribunal de Montenegro rechaza la solicitud de EE.UU., Crypto Briefing. Montenegro extraditará a Do Kwon a Corea del Sur, rechazando la solicitud de EE.UU., CoinDesk. Do Kwon será extraditado a Corea del Sur después de que Montenegro rechace la oferta de EE.UU. | Bitcoinist.com, Bitcoinist. El tribunal de Montenegro rechaza la apelación del ex-CEO de Terraform Labs, se avecina la extradición a EE.UU., 조선일보. El tribunal montenegrino rechaza la apelación de Do Kwon para detener la extradición a Corea del Sur, Cointelegraph. Se rechaza la apelación del magnate cripto Kwon contra el veredicto de extradición, www.suryaa.com. El tribunal de Montenegro rechaza la apelación de extradición de Do Kwon, Cointelegraph. El Tribunal Constitucional de Montenegro rechaza la apelación de Do Kwon contra el veredicto de extradición, Cryptonews. El magnate cripto Kwon ve rechazada su apelación contra el veredicto de extradición en el Tribunal Constitucional de Montenegro - The Korea Times, KoreaTimes.
0 0.0 22por ToTo BugelmanNovato
.jpeg) Seguridad
Hacker Gana $500,000 con Estafa de Criptomonedas en Cuenta X
En una revelación impactante, un hacker ha ganado aproximadamente $500,000 en el último mes comprometiendo más de 15 cuentas de X a través de ataques de phishing. Este esquema involucró hacerse pasar por el equipo de X para promover esquemas fraudulentos de tokens meme, según informó el detective en cadena ZachXBT. Puntos Clave El hacker apuntó a más de 15 cuentas de X, incluidas figuras y plataformas notables. Se enviaron correos electrónicos de phishing para engañar a los usuarios y que revelaran sus credenciales. El fraude involucró la promoción de tokens meme falsos y el lavado de los fondos robados. El Esquema de Phishing El hacker ejecutó una campaña de phishing bien orquestada, enviando correos electrónicos falsos de infracción de derechos de autor a los usuarios de X. Estos correos electrónicos crearon un sentido de urgencia, incitando a las víctimas a visitar un sitio de phishing donde fueron engañadas para restablecer sus contraseñas y la autenticación de dos factores (2FA). Los correos electrónicos de phishing siguieron un guion consistente: Enviar un correo electrónico falso de infracción de derechos de autor. Crear un sentido de urgencia. Engañar al usuario para que visite el sitio de phishing y restablezca su 2FA/contraseña. Víctimas del Ataque Entre las cuentas comprometidas estaban: Kick, una plataforma de streaming. Cursor, un asistente de IA. Alex Blania, cofundador de World (anteriormente Worldcoin). Brett, una moneda meme. The Arena, una aplicación SocialFi. Una vez que el hacker tomó el control de estas cuentas, las usaron para anunciar el lanzamiento de tokens meme nativos, adjuntando una dirección de contrato inteligente fraudulenta para recolectar inversiones de usuarios desprevenidos. Impacto Financiero Se estima que el monto total robado de este esquema es de alrededor de $500,000. El hacker lavó los fondos a través de las redes de Solana y Ethereum, complicando aún más el rastreo de los activos robados. Recomendaciones para los Usuarios A la luz de este incidente, ZachXBT ha aconsejado a los usuarios tomar medidas proactivas para proteger sus cuentas: Usar direcciones de correo electrónico diferentes para cada plataforma. Implementar capas adicionales de seguridad para la protección de cuentas. El Auge de las Estafas Cripto Este incidente destaca una tendencia creciente en el espacio de las criptomonedas, particularmente dentro de la red Solana, que se ha convertido en un punto caliente para estafas en medio del auge de los tokens meme. A medida que la popularidad de los tokens meme continúa en aumento, también lo hace el riesgo de esquemas fraudulentos que apuntan a inversores desprevenidos. A medida que el panorama de las criptomonedas evoluciona, los usuarios deben permanecer vigilantes e informados para proteger sus activos contra tales actividades maliciosas. Fuentes Взломщик X-аккаунтов заработал на криптоскаме $500 000, ForkLog.
0 0.0 25por ToTo BugelmanNovato.jpeg) Seguridad
Fundadores de S-Group arrestados en esquema de fraude de $100 millones
Los fundadores de la red S-Group han sido arrestados en Rusia, acusados de defraudar a clientes por más de $100 millones bajo la apariencia de oportunidades de inversión. El Ministerio del Interior de Rusia informó que el Sincere Systems Group LTD (S-Group) había estado operando desde 2020, apuntando a inversores con promesas de altos rendimientos. Puntos Clave Arresto de Fundadores: Dos presuntos fundadores de S-Group han sido detenidos, con otros 30 interrogados. Operaciones Fraudulentas: La empresa está acusada de operar un esquema Ponzi, engañando a los clientes sobre los rendimientos de las inversiones. Acciones Regulatorias: S-Group fue incluida en la lista negra por el Banco Central de Rusia en agosto de 2021 por indicios de ser una pirámide financiera. La investigación reveló que S-Group, establecida por ciudadanos ucranianos, realizó seminarios en varias regiones de Rusia, promoviendo sus actividades de comercio en Forex y otros mercados, incluyendo el uso de inteligencia artificial. Atraían a los inversores con promesas de rendimientos mensuales que oscilaban entre el 3% y el 30%. A cambio de inversiones en criptomonedas, a los clientes se les emitían tokens internos conocidos como SWCT. Las autoridades creen que estos tokens carecían de valor real, atrapando efectivamente los fondos de los inversores. La empresa supuestamente impedía a los clientes retirar sus inversiones, citando congelaciones de cuentas y auditorías en curso como razones. Antecedentes de S-Group Fundación: S-Group fue fundada en 2020 y rápidamente expandió sus operaciones en Rusia. Promesas de Inversión: La empresa afirmaba ofrecer rendimientos lucrativos, atrayendo a un número significativo de inversores. Escrutinio Regulatorio: El Banco Central de Rusia señaló a S-Group como una posible pirámide financiera en 2021, lo que llevó a un mayor escrutinio. Los recientes arrestos marcan un desarrollo significativo en la investigación en curso sobre las operaciones de S-Group. Las fuerzas del orden continúan investigando el alcance del fraude, con las pérdidas totales para los inversores superando los $100 millones. Implicaciones para los Inversores El caso sirve como un recordatorio contundente para los inversores de realizar una diligencia debida exhaustiva antes de comprometer fondos en cualquier oportunidad de inversión. El atractivo de altos rendimientos puede a menudo enmascarar riesgos subyacentes, particularmente en mercados no regulados. Fuentes Создателей сети S-Group с ущербом в $100 млн арестовали в РФ, ForkLog.
0 0.0 28por ToTo BugelmanNovato.jpeg) Seguridad
FBI y Japón descubren el hackeo de $305M en el intercambio DMM de Corea del Norte
El FBI y Japón se han unido para revelar un robo cibernético masivo que involucra a hackers norcoreanos. Estos hackers se llevaron la asombrosa cantidad de $305 millones de la bolsa de criptomonedas japonesa, DMM. Es un gran problema porque usaron trucos de ingeniería social astutos para lograrlo. Este es solo uno de muchos robos de criptomonedas que han estado ocurriendo, con miles de millones perdidos solo este año. Vamos a profundizar en lo que sucedió y cómo estos hackers lograron engañar a todos. Conclusiones clave Los hackers norcoreanos usaron ingeniería social para robar $305 millones de DMM. Los hackers se hicieron pasar por reclutadores para acceder a sistemas sensibles. En 2024, los robos de criptomonedas ascendieron a $2.2 mil millones, destacando los desafíos de seguridad en curso. Detalles sobre el robo de más de $300 millones de la bolsa de criptomonedas japonesa DMM En una revelación sorprendente, el FBI, en colaboración con las autoridades japonesas, ha descubierto los intrincados detalles de un masivo robo de Bitcoin de $305 millones dirigido a la bolsa de criptomonedas DMM. El robo, que ocurrió en mayo, involucró tácticas sofisticadas empleadas por hackers norcoreanos. Estos ciberdelincuentes lograron infiltrarse en los sistemas de la bolsa, robando la asombrosa cantidad de 4,502.9 Bitcoin. La operación destaca las vulnerabilidades dentro del sector de las criptomonedas, especialmente cuando se enfrenta a amenazas cibernéticas bien organizadas y respaldadas por el estado. Los hackers norcoreanos se hicieron pasar por un reclutador La investigación del FBI reveló que los hackers, vinculados a un grupo conocido como TraderTraitor, usaron tácticas inteligentes de ingeniería social. Haciéndose pasar por un reclutador en LinkedIn, apuntaron a un empleado de la empresa japonesa de billeteras de criptomonedas Ginco. Al enviar un enlace aparentemente inofensivo, que en realidad era un script malicioso, obtuvieron acceso no autorizado a sistemas críticos. Esta brecha les permitió hacerse pasar por el empleado y manipular transacciones dentro de la red de DMM, lo que llevó al robo masivo. La audacia y precisión del ataque subrayan la necesidad de medidas de ciberseguridad más estrictas en la industria de las criptomonedas. A medida que estos hackers continúan evolucionando sus métodos, las empresas deben adelantarse para proteger sus activos. Ladrones de criptomonedas roban $2.2 mil millones en 2024 El incidente de DMM fue solo una de muchas brechas significativas en 2024. En general, los ciberdelincuentes lograron robar la asombrosa cantidad de $2.2 mil millones de varias plataformas a lo largo del año. Si bien las pérdidas totales marcaron un descenso en comparación con años anteriores, la escala de los ataques sigue siendo alarmante. La industria de las criptomonedas, a pesar de las mejoras en seguridad, sigue siendo un objetivo lucrativo para los hackers, enfatizando la batalla continua entre los ladrones digitales y los expertos en seguridad. Concluyendo la investigación Así que ahí lo tienen. El FBI y Japón realmente han profundizado para descubrir los detalles detrás del masivo hackeo de $305 millones de Corea del Norte en la bolsa DMM. Es increíble cómo estos hackers usaron ingeniería social para llevar a cabo un robo tan grande. ¿Hacerse pasar por un reclutador en LinkedIn? Eso es un truco de otro nivel. Pero gracias al arduo trabajo de las fuerzas del orden internacionales, ahora sabemos cómo sucedió todo. Este caso es un gran recordatorio de los riesgos en el mundo de las criptomonedas y de las medidas que algunos tomarán para explotarlos. A medida que la investigación continúa, esperemos que conduzca a mejores medidas de seguridad y menos incidentes como este en el futuro.
0 0.0 25por ToTo BugelmanNovato.jpeg) Seguridad
Hyperliquid enfrenta salidas netas de $250 millones en medio de preocupaciones por hackers de Corea del Norte
Hyperliquid, una plataforma de comercio prominente, ha experimentado recientemente salidas netas significativas que superan los $256 millones. Esta tendencia alarmante sigue a las revelaciones de que hackers norcoreanos han estado operando activamente en la plataforma, lo que genera serias preocupaciones de seguridad entre los usuarios e inversores por igual. Puntos Clave Hyperliquid ha reportado más de $256 millones en salidas netas. Las salidas se atribuyen a los temores en torno a los hackers norcoreanos. Expertos en seguridad han confirmado la presencia de actores de amenaza norcoreanos en la plataforma. El Impacto de los Hackers Norcoreanos La aparición de hackers norcoreanos en el espacio de las criptomonedas ha enviado ondas de choque a través de la industria. Expertos en seguridad han advertido que estos actores de amenaza no solo están apuntando a los intercambios, sino que también están explotando plataformas de comercio como Hyperliquid. Esto ha llevado a un creciente sentido de inquietud entre los usuarios, lo que ha llevado a muchos a retirar sus fondos. Reacciones de los Usuarios y Respuesta del Mercado A la luz de estos desarrollos, los usuarios han expresado sus preocupaciones a través de varios canales, incluidas las redes sociales y foros. Muchos han manifestado su aprensión sobre la seguridad de sus inversiones, lo que ha llevado a una ola de retiros. La respuesta del mercado ha sido rápida, con el volumen de comercio de Hyperliquid sufriendo un impacto notable a medida que la confianza disminuye. Medidas de Seguridad y Perspectivas Futuras En respuesta a la situación, se informa que Hyperliquid está aumentando sus medidas de seguridad para proteger a sus usuarios y restaurar la confianza en la plataforma. Esto incluye: Monitoreo mejorado de las actividades comerciales. Colaboración con expertos en ciberseguridad para identificar y mitigar amenazas. Aumento de la transparencia respecto a los protocolos de seguridad y la seguridad del usuario. A pesar de estos esfuerzos, el impacto a largo plazo en la reputación y la base de usuarios de Hyperliquid sigue siendo incierto. El mercado de criptomonedas es notoriamente volátil, y incidentes como este pueden tener efectos duraderos en la confianza de los usuarios. Fuentes Las salidas netas de Hyperliquid superan los $250M en medio de temores sobre hackers de Corea del Norte - StartupNews.fyi - Noticias de Startups & Tecnología, StartupNews.fyi.
0 0.0 26por ToTo BugelmanNovato.jpeg) Seguridad
Kaspersky expone nueva estafa en YouTube dirigida a usuarios de criptomonedas
En una advertencia reciente, Kaspersky, la firma rusa de ciberseguridad, ha destacado una estafa sofisticada que apunta a usuarios de criptomonedas en YouTube. Los estafadores están explotando la sección de comentarios de la plataforma para compartir frases semilla, engañando a individuos desprevenidos para que intenten acceder a billeteras de múltiples firmas, lo que finalmente lleva a su propia pérdida financiera. Puntos Clave Los estafadores están publicando frases semilla en los comentarios de YouTube para atraer a las víctimas. La estafa involucra billeteras de múltiples firmas, complicando el robo. Kaspersky aconseja a los usuarios proteger sus frases semilla y mantenerse vigilantes. La Naturaleza de la Estafa La estafa comienza con individuos que se hacen pasar por novatos en criptomonedas, publicando comentarios bajo videos relacionados con finanzas en YouTube. Estos comentarios a menudo incluyen frases semilla—secuencias únicas de palabras necesarias para acceder a billeteras de criptomonedas—junto con solicitudes de ayuda para transferir fondos. La intención es atraer a los espectadores a intentar robar la billetera, solo para convertirse en víctimas de la estafa ellos mismos. El análisis de Kaspersky reveló que estos comentarios típicamente provienen de cuentas recién creadas, lo que genera sospechas. Las billeteras involucradas en la estafa a menudo contienen cantidades significativas de Tether (USDT), pero para retirar estos fondos, los estafadores necesitan TRON (TRX) para cubrir las tarifas de transacción. Cómo Funciona la Estafa Contacto Inicial: Los estafadores publican comentarios bajo videos de finanzas, compartiendo sus frases semilla y pidiendo ayuda. Tentación: Los usuarios desprevenidos son tentados a ayudar, creyendo que pueden acceder a los fondos. Billeteras de Múltiples Firmas: Las billeteras están configuradas con seguridad de múltiples firmas, requiriendo múltiples aprobaciones para las transacciones. Transacciones Fallidas: Cuando el estafador intenta transferir TRX desde su billetera para cubrir las tarifas, los fondos se redirigen a una tercera billetera, evitando el robo. Kaspersky enfatiza que esta estafa ilustra cómo los estafadores pueden manipular incluso a aquellos que intentan explotar a otros. La firma advierte a los usuarios que eviten compartir sus frases semilla y que sean cautelosos con esquemas similares. Opiniones de Expertos Changpeng Zhao, fundador de Binance, hizo eco de las advertencias de Kaspersky, afirmando que recibir criptomonedas a través de claves privadas o billeteras de hardware es una práctica arriesgada. Señaló varios casos en los que individuos perdieron sus fondos debido a estafas similares, instando a los usuarios a transferir criptomonedas a direcciones que controlen en su lugar. El Panorama General Este incidente destaca la creciente sofisticación de las estafas en el espacio de las criptomonedas. A medida que más individuos ingresan al mercado, el potencial de explotación crece. Los hallazgos de Kaspersky sirven como un recordatorio crucial para que los usuarios de criptomonedas se mantengan vigilantes y protejan sus activos. En junio, la administración de Biden impuso sanciones a Kaspersky Lab, citando riesgos de ciberseguridad, lo que añade otra capa de complejidad a las operaciones de la firma. A pesar de estos desafíos, Kaspersky continúa desempeñando un papel vital en educar a los usuarios sobre las amenazas potenciales en el entorno digital. Fuentes Kaspersky de Rusia advierte que los estafadores publican frases semilla de billeteras de criptomonedas en YouTube para robar fondos, crypto.news. Kaspersky de Rusia expone estafa de frases semilla de cripto en YouTube, Blockchain News.
0 0.0 21por ToTo BugelmanNovato.jpeg) Seguridad
Promotores de NFT de California acusados de esquema de fraude de $22 millones
Dos jóvenes de 23 años de California han sido arrestados en Los Ángeles por presuntamente defraudar a inversores con más de $22 millones a través de una serie de estafas de tokens no fungibles (NFT). Gabriel Hay y Gavin Mayo enfrentan múltiples cargos, incluyendo conspiración para cometer fraude electrónico y acoso, ya que supuestamente engañaron a los inversores con hojas de ruta de proyectos falsas y abandonaron sus proyectos después de recaudar fondos. Puntos Clave Gabriel Hay y Gavin Mayo, ambos de 23 años, fueron arrestados por presuntamente defraudar a inversores con $22 millones. Enfrentan cargos que incluyen conspiración para cometer fraude electrónico y acoso. El dúo engañó a los inversores con hojas de ruta de proyectos falsas para varios proyectos NFT. Amenazaron a individuos que intentaron exponer sus actividades fraudulentas. Acusaciones Contra Hay y Mayo La acusación afirma que Hay y Mayo promovieron varios proyectos NFT, incluyendo el Vault of Gems, que anunciaron falsamente como el primer proyecto NFT vinculado a un activo tangible. Después de recaudar millones de inversores, supuestamente abandonaron el proyecto, dejando a los inversores con pérdidas significativas. Los fiscales afirman que los dos hombres hicieron declaraciones materialmente falsas sobre sus proyectos, lo que llevó a su arresto por parte de Investigaciones de Seguridad Nacional (HSI). El Departamento de Justicia ha enfatizado la seriedad de sus acciones, afirmando que tales esquemas de fraude pueden tener efectos devastadores en los inversores. Amenazas e Intimidación Además de los cargos de fraude, la acusación revela que Hay y Mayo recurrieron a tácticas de intimidación cuando alguien intentó exponer sus esquemas fraudulentos. Cuando un gerente de proyecto amenazó con revelar su participación en el proyecto Faceless NFT, el dúo supuestamente acosó e intimidó a él y a su familia, causando angustia emocional. La Fiscal General Adjunta Principal Nicole Argentieri declaró, "Gabriel Hay y Gavin Mayo presuntamente defraudaron a inversores en proyectos de activos digitales por decenas de millones de dólares y amenazaron a un individuo que intentó exponer sus roles en estos esquemas fraudulentos." El Impacto Más Amplio del Fraude NFT El Departamento de Justicia ha dejado claro que continuará trabajando con las fuerzas del orden para combatir el fraude en el espacio de las criptomonedas y los activos digitales. El auge de los NFT ha creado nuevas oportunidades de inversión, pero también ha atraído a estafadores que buscan explotar a inversores desprevenidos. Katrina W. Berger, Directora Asociada Ejecutiva de HSI, señaló, "Durante tres años, Hay y Mayo aparentemente mintieron a sus inversores para defraudarlos de millones de dólares. Tales esquemas de fraude tecnológico cuestan a los inversores millones de dólares cada año. El hecho de que tales crímenes no sean violentos no significa que no tengan víctimas." Fuentes Promotores de NFT enfrentan cargos de fraude por presunta estafa de $22 millones, Cointelegraph. Promotores de NFT enfrentan cargos de fraude por presunta estafa de $22 millones, MSN. Gabriel Hay, Gavin Mayo Acusados de Esquemas de Estafa NFT, Cryptonews.
0 0.0 32por ToTo BugelmanNovato.jpeg) Seguridad
Hackers norcoreanos apuntan a Hyperliquid: Una llamada de atención sobre seguridad
Hyperliquid, una plataforma descentralizada de comercio apalancado, enfrenta serias preocupaciones de seguridad después de que se detectara a hackers norcoreanos operando en la plataforma. Esta alarmante actividad ha planteado preguntas sobre la vulnerabilidad de la plataforma y el potencial para una operación de hacking más grande. Puntos Clave Las direcciones de hackers norcoreanos han sido vinculadas a más de $700,000 en pérdidas en Hyperliquid. La seguridad de la plataforma está bajo escrutinio debido a su dependencia de un número limitado de validadores. Los expertos sugieren posibles mecanismos de defensa para mitigar los riesgos de intentos de hacking. El Aumento de Actividad Sospechosa En los últimos días, analistas en cadena han observado un aumento en la actividad de comercio desde direcciones de hackers norcoreanos señaladas en Hyperliquid. Esta actividad ha resultado en pérdidas significativas, con informes que indican que estas cuentas han perdido colectivamente más de $700,000. Mientras algunos especulan que estas pérdidas pueden ser una cortina de humo, otros creen que indican una fase de prueba para una operación de hacking más extensa. Hyperliquid, que recientemente alcanzó un valor total bloqueado (TVL) de $22 mil millones, opera con solo cuatro validadores para su seguridad. Esta infraestructura limitada genera preocupaciones, ya que comprometer solo tres de estos validadores podría permitir a los hackers acceder a miles de millones en fondos de criptomonedas almacenados en la plataforma. Riesgos de Seguridad y Vulnerabilidades Cygaar, un desarrollador de software de criptomonedas, destacó los riesgos asociados con el puente de Hyperliquid, que actualmente tiene $2.3 mil millones en USDC. El requisito de quórum de dos tercios de la plataforma significa que si los hackers controlaran tres de los cuatro validadores, podrían autorizar una solicitud de retiro por el monto total, potencialmente enviándolo a una dirección maliciosa. Mecanismos de Defensa Propuestos Los expertos han sugerido varias estrategias para reforzar las defensas de Hyperliquid contra posibles ataques: Lista negra por parte del Emisor del Contrato de USDC: Circle, el emisor de USDC, podría incluir en la lista negra las direcciones utilizadas en el ataque. Esto evitaría que el USDC robado se mueva o se convierta en otros activos, como ETH, que es una táctica común empleada por los hackers norcoreanos. Utilización del Consejo de Seguridad de Arbitrum: La cadena Arbitrum, que asegura Hyperliquid, está protegida por un consejo de seguridad de múltiples firmas 9/12. En caso de emergencia, este consejo puede revertir transacciones y alterar el estado de la cadena para revertir cualquier actividad maliciosa. Sin embargo, este enfoque es controvertido, ya que plantea preocupaciones sobre la centralización y los principios fundamentales de la tecnología blockchain. Desarrollos Recientes de Hyperliquid A pesar de las amenazas de seguridad inminentes, Hyperliquid ha experimentado un crecimiento significativo, alcanzando $11.5 mil millones en volumen de comercio, en gran parte debido a la distribución de 310 millones de tokens HYPE. Este airdrop atrajo a más de 94,000 usuarios, aumentando la liquidez e incrementando la demanda de los activos de la plataforma. Sin embargo, los analistas advierten que el entusiasmo en torno a los tokens HYPE puede llevar a la inestabilidad de precios en el futuro. La dependencia de la plataforma en un intercambio descentralizado y una oferta limitada de tokens crea incertidumbre, lo que podría afectar su viabilidad a largo plazo. Fuentes ¿Hyperliquid en Riesgo? Hackers Norcoreanos Operan en la Plataforma | CCN.com, CCN.com. Hackers Norcoreanos en Hyperliquid: $700K en Cripto en Riesgo, Coin Edition.
0 0.0 26por ToTo BugelmanNovato.jpeg) Seguridad
Datos de Asistentes a Evento de Criptomonedas Expuestos: Una Mina de Oro para Phishing
Listas llenas de información sensible sobre los asistentes a eventos de la industria cripto se están vendiendo bajo el pretexto de "marketing, promoción y búsqueda de clientes", presentando una potencial mina de oro de datos para estafadores y actores maliciosos. Conclusiones Clave Información sensible de los asistentes se está vendiendo en línea. Los datos incluyen detalles personales y comerciales, enlaces a redes sociales y más. Se sospecha de un comercio internacional organizado de datos de asistentes a eventos de blockchain. Esta alarmante tendencia ha generado preocupaciones significativas sobre la seguridad de la información personal compartida durante eventos cripto. Las listas pueden contener información que incluye nombres completos, números de teléfono, nacionalidades, roles laborales y empresas, junto con enlaces a redes sociales personales y comerciales. Algunas incluso incluyen la fecha de compra del boleto de los asistentes, tipo de boleto, el sistema operativo utilizado para realizar la compra, conteos de seguidores en redes sociales, direcciones de billeteras cripto y mensajes escritos en un campo de texto enviado a los organizadores del evento. Dicha información se recopila típicamente a través de formularios de registro de eventos en conferencias o eventos paralelos. Recientemente, eventos que utilizan plataformas como lu.ma para emitir boletos comúnmente requieren enlaces a cuentas específicas de redes sociales. Cointelegraph obtuvo muestras de tales listas de un vendedor a través de Telegram, que incluían cuatro listas de aproximadamente 60 a 100 participantes que parecían derivarse de múltiples eventos. Cada una contenía diferentes puntos de datos sobre los asistentes. Los eventos parecían haber ocurrido principalmente en el otoño de 2024, y los números de teléfono de los asistentes sugerían que ocurrieron en diferentes países, principalmente en el sudeste asiático e India. Un solo vendedor teniendo acceso a listas de múltiples países sugiere que, en lugar de un incidente aislado, hay un comercio internacional organizado de datos de asistentes a eventos de blockchain. Las listas pueden ser solo la punta del iceberg: también se compartieron imágenes de muestras adicionales supuestamente conectadas a Blockchain Fest y Devcon. Cointelegraph no sugiere que los organizadores o el personal de eventos importantes estén involucrados en el comercio, ya que cientos de eventos paralelos en conferencias también recopilan detalles similares. De valor específico fue una aparente lista de 1,700 asistentes a la conferencia AIBC de noviembre de 2024 en Malta. El precio solicitado por la lista, que el vendedor dijo que se distribuiría a "solo unas pocas personas", era de casi $4,000, pero se redujo a $650 después de unos días. El vendedor afirmó que los ingresos de las ventas se utilizarían para comprar listas adicionales de otros eventos, a saber, de Coinfest y DevCon, para los cuales compartieron capturas de pantalla de la base de datos. El vendedor aparentemente actuaba como revendedor de los datos y, aunque anónimo, tanto el vendedor como el compilador de los datos parecen ser rusos, evidenciado por una de las pestañas del conjunto de datos de muestra titulada "List2" en ruso y un análisis de IA de la escritura del vendedor que apunta a un hablante nativo de ruso. El vendedor intentó justificar la venta de los datos "no filtrados", afirmando que no era "información sensible" y que "la mayoría de las personas están abiertas a tal marketing". La información podría ayudar a los estafadores de ingeniería social a apuntar a aquellos en las listas con enlaces maliciosos e intentos de phishing. El fundador de AIBC, Eman Pulis, quería saber cuán grande era la lista cuando Cointelegraph pidió un comentario y dijo que el evento tiene "protocolos muy estrictos contra violaciones de datos". Pulis agregó que muchas bases de datos similares son fraudulentas y que "nos ofrecen bases de datos de nuestros competidores todo el tiempo". Aunque no está claro de dónde provienen los datos, está claro que listas de este tipo son buscadas por actores sin escrúpulos, y los asistentes deben ser conscientes de los riesgos de ingresar datos personales en formularios en línea. Fuentes Temores de phishing a medida que se revela el comercio de detalles de asistentes a eventos cripto, Cointelegraph.
0 0.0 21por ToTo BugelmanNovato Seguridad
La Notificación Roja de Interpol apunta al fundador de Hex, Richard Heart, en medio de serias acusaciones
Richard Schueler, conocido en el mundo de las criptomonedas como Richard Heart, ha pasado de ser una figura prominente en la innovación cripto a un individuo buscado enfrentando serios desafíos legales. El 18 de diciembre de 2024, Interpol emitió una Notificación Roja para Heart, tras una solicitud de las autoridades finlandesas que lo investigan por fraude fiscal agravado y agresión. Puntos Clave Interpol ha emitido una Notificación Roja para Richard Heart, fundador de Hex, por acusaciones de fraude fiscal y agresión. Las autoridades finlandesas están buscando su extradición por no presentar declaraciones de impuestos y por un incidente violento que involucra a un menor. Heart también está involucrado en una batalla legal separada con la SEC de EE. UU. respecto a ofertas de valores no registradas. Las Acusaciones Contra Richard Heart Richard Heart está bajo escrutinio por múltiples acusaciones serias. Las autoridades finlandesas afirman que él: Fraude Fiscal: Heart supuestamente no presentó declaraciones de impuestos empresariales durante varios años, evitando cientos de millones de euros en impuestos desde junio de 2020 hasta abril de 2024. Agresión: Se le acusa de atacar violentamente a una víctima de 16 años, arrastrándola por el cabello y golpeándola repetidamente, resultando en lesiones visibles. Estas acusaciones han llevado a que Heart sea colocado en la lista de los fugitivos más buscados de Europa, intensificando la búsqueda internacional para su arresto. El Panorama Legal Los problemas legales de Heart se extienden más allá de Finlandia. En los Estados Unidos, la Comisión de Bolsa y Valores (SEC) ha presentado una demanda civil en su contra, acusándolo de: Realizar ofertas de valores no registradas a través de sus proyectos de criptomonedas, incluyendo Hex, PulseChain y PulseX. Recaudar más de $1 mil millones de inversores bajo falsos pretextos, afirmando que estas inversiones llevarían a una riqueza significativa. Malversar fondos de inversores para compras personales de lujo, incluyendo autos de alta gama y artículos de diseñador. La demanda de la SEC añade otra capa de complejidad a la ya precaria situación de Heart, mientras busca desestimar el caso enfrentando pruebas crecientes en su contra. Implicaciones de la Notificación Roja Una Notificación Roja es una solicitud formal a las fuerzas del orden en todo el mundo para localizar y arrestar provisionalmente a un individuo en espera de extradición. Aunque no equivale a una orden de arresto internacional, complica significativamente la capacidad de Heart para viajar y realizar negocios internacionalmente. Riesgos de Extradición: Si Heart es detenido en un país que reconoce la Notificación Roja, podría ser extraditado a Finlandia para enfrentar cargos. Respuesta Pública: A pesar de la gravedad de las acusaciones, Heart ha permanecido activo en las redes sociales, haciendo declaraciones que sugieren que no se ve afectado por los desafíos legales, afirmando que el éxito enfurece a sus detractores. Fuentes El Fundador de Hex Richard Heart Enfrenta Búsqueda Internacional Tras Notificación Roja de Interpol – The Shib Daily, The Shib Daily. Interpol Emite Notificación Roja para el Fundador de Hex por Acusaciones de Fraude Fiscal y Agresión, Cryptonews. El fundador de Hex Richard Heart buscado por Interpol por fraude fiscal y agresión | Cryptopolitan, Cryptopolitan. El fundador de Hex Richard Heart buscado por Interpol, Europol por cargos de evasión fiscal y agresión | The Block, The Block. Interpol emite 'Notificación Roja' para el fundador de Hex Richard Heart, Cointelegraph. ¡El Fundador de Esas Tres Altcoins es Buscado con una Notificación Roja!, Kriptokoin.com.
0 0.0 23por ToTo BugelmanNovato Seguridad
Aumento de Hacks y Fraudes en Criptomonedas: Más de $2 Mil Millones Perdidos en 2024
El panorama de las criptomonedas enfrenta una crisis significativa, ya que los informes revelan un aumento asombroso en los casos de hacks y fraudes, con pérdidas que superan los $2 mil millones en 2024. Esta tendencia alarmante destaca las vulnerabilidades persistentes dentro de la industria, particularmente a medida que los hackers norcoreanos han emergido como una amenaza dominante, representando una parte sustancial de los fondos robados. Conclusiones Clave Las pérdidas totales por hacks de criptomonedas en 2024 alcanzaron más de $2 mil millones, marcando un aumento del 21% respecto al año anterior. Los hackers norcoreanos fueron responsables de aproximadamente $1.3 mil millones de las pérdidas totales, más que duplicando su botín del año anterior. El número de incidentes de hacking se disparó a 303, siendo los intercambios centralizados los principales objetivos. Las vulnerabilidades de control de acceso y las estafas sofisticadas como el "Pig Butchering" se han vuelto prevalentes, enfatizando la necesidad de mejorar las medidas de seguridad. Resumen de Hacks de Criptomonedas en 2024 En 2024, el sector de las criptomonedas ha presenciado un aumento dramático en los incidentes de hacking, con un total de 303 casos reportados. Esto representa un aumento del 7% respecto a 2023, donde se registraron 282 incidentes. El valor total robado también ha aumentado a $2.2 mil millones, un salto significativo respecto a los $1.8 mil millones del año anterior. Este es el cuarto año consecutivo en que las pérdidas han superado la marca de mil millones de dólares. Hackers Norcoreanos Dominan la Escena Una parte significativa de los fondos robados se puede atribuir a los hackers norcoreanos, quienes se han vuelto cada vez más sofisticados en sus métodos. En 2024, robaron aproximadamente $1.3 mil millones, un aumento asombroso del 102.88% respecto a 2023. Este año, el número de incidentes vinculados a hackers norcoreanos aumentó de 20 a 47, lo que indica una tendencia creciente en explotaciones de alto valor. Incidentes y Tendencias Principales Varios hacks de alto perfil han subrayado las vulnerabilidades dentro del ecosistema cripto: DMM Bitcoin: En mayo, este intercambio japonés perdió alrededor de $320 millones debido a un compromiso de clave privada. WazirX: El intercambio indio sufrió una pérdida de aproximadamente $235 millones en julio, atribuida a debilidades en sus billeteras multifirma. Radiant Capital: Este prestamista blockchain perdió más de $50 millones en octubre debido a un ataque de múltiples cadenas. El aumento de estafas, particularmente el esquema "Pig Butchering", también ha contribuido a las pérdidas, con más de $3.6 mil millones estafados a usuarios desprevenidos, principalmente en la blockchain de Ethereum. La Necesidad de Medidas de Seguridad Mejoradas El aumento continuo en los incidentes de hacking y la sofisticación de los ataques destacan la necesidad urgente de mejorar los protocolos de seguridad dentro de la industria de las criptomonedas. Los expertos enfatizan la importancia de implementar herramientas de evaluación de riesgos impulsadas por IA, sistemas de detección robustos y monitoreo proactivo de amenazas para salvaguardar los activos de los usuarios. A medida que el mercado cripto continúa creciendo, también lo hace el ingenio de los ciberdelincuentes. La industria debe priorizar la adopción de medidas de seguridad avanzadas y fomentar la colaboración entre las partes interesadas para combatir eficazmente estas amenazas en curso. Sin monitoreo en tiempo real y herramientas preventivas, las plataformas siguen siendo altamente vulnerables a las brechas, poniendo en riesgo los fondos de los usuarios. Conclusión El aumento en los hacks de criptomonedas y los casos de fraude en 2024 sirve como un recordatorio contundente de las vulnerabilidades que persisten dentro del ecosistema de criptomonedas. Con pérdidas que superan los $2 mil millones y los hackers norcoreanos liderando la carga, la industria debe tomar medidas decisivas para mejorar las medidas de seguridad y proteger a los usuarios del panorama de amenazas en constante evolución. Fuentes $2.2B Perdidos: Fondos Robados por Hacks de Criptomonedas Aumentan un 21% en 2024, Bitcoinist. Los Hacks de Criptomonedas Aumentaron un 40% en 2024: Más de $2.3 Mil Millones Robados, BeInCrypto. Hackers norcoreanos robaron $1.3 mil millones en cripto este año, dice el informe, BBC. Las pérdidas por hacks de criptomonedas saltan a $2.2 mil millones en 2024, dice el informe | Reuters, Reuters. Casi 800 arrestados por estafa de romance cripto nigeriana | Reuters, Reuters.
0 0.0 20por Clara ClearwaterNovato Seguridad
Chainalysis Fortalece la Seguridad Cripto con la Adquisición de Hexagate
La firma de análisis de blockchain Chainalysis ha anunciado su adquisición de Hexagate, un proveedor de seguridad Web3, en un movimiento estratégico para abordar las crecientes preocupaciones en torno a los hacks y exploits de criptomonedas. Esta adquisición tiene como objetivo mejorar las medidas de seguridad en varias plataformas de blockchain, proporcionando una solución integral de riesgos que abarca prevención, cumplimiento y remediación. Puntos Clave Chainalysis adquiere Hexagate para reforzar la seguridad de las criptomonedas. La adquisición se produce en medio de un aumento significativo de robos y hacks de criptomonedas. Las herramientas de Hexagate mejorarán la detección de amenazas en tiempo real y la mitigación de riesgos. La Creciente Amenaza de los Hacks de Criptomonedas El panorama de las criptomonedas ha estado cada vez más plagado de brechas de seguridad, con un informe reciente que indica un alarmante aumento del 84% en fondos robados, pasando de $857 millones a $1.58 mil millones solo en los primeros siete meses de 2024. Este aumento en el crimen criptográfico ha llevado a Chainalysis a tomar medidas decisivas al integrar las avanzadas soluciones de seguridad de Hexagate. El Papel de Hexagate en la Mejora de la Seguridad Hexagate se ha establecido como un líder en seguridad Web3, habiendo protegido más de $1 mil millones en fondos de clientes a través de sus innovadoras herramientas impulsadas por aprendizaje automático. Estas herramientas están diseñadas para detectar y mitigar riesgos en la cadena, incluyendo: Hacks Exploits cibernéticos Vulnerabilidades de gobernanza Con un historial de prevención de más del 98% de los hacks conocidos antes de que ocurrieran en los últimos dos años, Hexagate se ha convertido en un socio de confianza para clientes de alto perfil como Coinbase, Consensys y Uniswap. El Impacto del Crimen Criptográfico El aumento de los crímenes relacionados con criptomonedas no solo ha afectado a los inversores individuales, sino que también ha llevado a pérdidas significativas para proyectos y empresas dentro del ecosistema. En 2023, el fraude de inversión en los EE. UU. alcanzó un máximo histórico, con pérdidas que se dispararon a $4.57 mil millones. Notablemente, las estafas relacionadas con criptomonedas representaron el 87% de estas pérdidas, totalizando aproximadamente $3.96 mil millones. Esto marca un aumento drástico respecto a años anteriores, destacando la necesidad urgente de medidas de seguridad mejoradas. La Visión de Chainalysis para un Futuro Seguro El CEO Jonathan Levin enfatizó la importancia de prevenir robos, afirmando, "Hemos pasado 10 años siguiendo el dinero. Ahora es el momento de evitar que el dinero sea robado." Expresó optimismo sobre el futuro de Web3, visualizándolo como "el sistema financiero más seguro del mundo" cuando esté equipado con las herramientas y tecnologías adecuadas. Conclusión La adquisición de Hexagate por parte de Chainalysis representa un paso significativo hacia adelante en la batalla continua contra el crimen criptográfico. Al combinar sus fortalezas, ambas compañías apuntan a crear un entorno más seguro para las transacciones de blockchain, restaurando en última instancia la confianza y la confianza en el mercado de criptomonedas. A medida que la industria continúa evolucionando, medidas proactivas como esta adquisición serán cruciales para salvaguardar los activos y garantizar la integridad del ecosistema criptográfico.
0 0.0 22por DarshitaNovato Seguridad
Caza en marcha para los estafadores de inversiones Gigamax, incluidos seis 'finfluencers' de criptomonedas malasios
La policía en Malasia está en busca de siete individuos vinculados al fraude de inversión Gigamax, que según se informa ha causado pérdidas que superan los RM7 millones. Entre los buscados se encuentran seis influencers de criptomonedas malasios y un ciudadano indonesio que se cree es el cerebro detrás del esquema. Puntos Clave Siete individuos son buscados en conexión con el fraude de inversión Gigamax. El fraude ha resultado en pérdidas de RM7.25 millones de 101 reportes. Los seis sospechosos malasios tienen edades entre 38 y 48 años, con dos ocupando posiciones de alto nivel en una ONG. La policía ha arrestado previamente a 11 individuos durante una redada contra el fraude. Antecedentes del Fraude Gigamax La plataforma Gigamax, que opera como un corredor de criptomonedas, fue introducida en julio de 2022. Fue promovida por una ONG que ofrecía recursos educativos relacionados con blockchain y finanzas descentralizadas. Sin embargo, desde entonces ha sido vinculada a actividades fraudulentas, llevando a pérdidas financieras significativas para los inversores. Los Individuos Involucrados La policía ha identificado a los siguientes individuos como figuras clave en el fraude: Awaludin (ciudadano indonesio, se cree que es el cerebro) Benjamin al Sharif (miembro senior de la ONG) Mohd Norizwan Ali (miembro senior de la ONG) Mohamad Sufi Abd Razak Muhd Firdaus Khadri Risman Muhd Yatim Muhamad Nizam Sahar (se cree que huyó a Dubái) Investigación Policial Datuk Seri Ramli Mohamed Yoosuf, el director del Departamento de Investigación de Delitos Comerciales de Bukit Aman (CCID), declaró que la investigación está en curso bajo la Sección 420 del Código Penal. Instó al público a presentar cualquier información sobre los sospechosos. Anteriormente, durante una operación policial denominada “Ops Nuri-Gigamax”, las autoridades arrestaron a 11 individuos, incluidas dos mujeres, en varios estados, incluidos Kuala Lumpur, Selangor, Pahang, Kelantan, Terengganu y Melaka. Fuentes Búsqueda de estafadores de inversión Gigamax, incluidos seis 'finfluencers' de criptomonedas malasios | Malay Mail, Malay Mail.
0 0.0 26por ToTo BugelmanNovato Seguridad
Estafadores de Phishing Falsifican el Correo Electrónico de Ledger para un Aviso de Violación de Datos Falso
Los estafadores están apuntando a los usuarios de billeteras de hardware Ledger al falsificar el correo electrónico de la compañía para enviar notificaciones falsas de violación de datos. Esta campaña de phishing tiene como objetivo engañar a los usuarios para que revelen sus frases semilla privadas, lo que podría llevar a pérdidas significativas de criptomonedas. Puntos Clave Los estafadores están suplantando el correo electrónico de soporte de Ledger para enviar alertas fraudulentas de violación de datos. Los correos electrónicos de phishing incitan a los usuarios a verificar sus frases semilla bajo falsos pretextos. Se aconseja a los usuarios ser cautelosos y nunca compartir sus frases de recuperación. Resumen de la Campaña de Phishing En las últimas semanas, ha surgido una nueva ola de ataques de phishing, específicamente dirigida a los usuarios de billeteras de hardware Ledger. Estos ataques explotan el miedo y la confusión en torno a las violaciones de datos para manipular a las víctimas y hacer que divulguen información sensible. Los estafadores están enviando correos electrónicos que parecen provenir de la dirección de soporte legítima de Ledger, afirmando que la compañía ha sufrido una reciente violación de datos. Cómo Funciona la Estafa Los correos electrónicos de phishing generalmente contienen los siguientes elementos: Notificación de Violación Falsa: El correo electrónico afirma que Ledger ha experimentado una violación de datos, instando a los usuarios a tomar medidas inmediatas para proteger sus activos. Llamado a la Acción: Se incita a los destinatarios a verificar sus frases semilla privadas para salvaguardar sus tenencias de criptomonedas. Enlaces Maliciosos: Al hacer clic en los enlaces, los usuarios son dirigidos a un sitio web falso con la marca de Ledger diseñado para capturar sus frases de recuperación. Los Peligros de Compartir Frases de Recuperación La frase de recuperación es un componente crítico de la seguridad de las criptomonedas. Permite a los usuarios acceder a sus billeteras y fondos. Si un estafador obtiene esta frase, puede: Acceder a las Billeteras: Obtener control total sobre la billetera de criptomonedas de la víctima. Robar Fondos: Transferir todos los activos a sus propias cuentas, resultando en pérdidas irreversibles. Contexto Histórico Esta campaña de phishing no es un incidente aislado. Ledger ha enfrentado ataques similares desde una violación de datos significativa en 2020, donde se comprometió la información personal de más de un millón de usuarios. Desde entonces, los estafadores han adaptado continuamente sus tácticas, utilizando los datos filtrados para crear intentos de phishing convincentes. Protegiéndose de los Ataques de Phishing Para protegerse contra este tipo de estafas, los usuarios deben seguir estas mejores prácticas: Verificar Direcciones de Correo Electrónico: Siempre verifique la dirección de correo electrónico del remitente para asegurarse de su autenticidad. Evitar Hacer Clic en Enlaces: En lugar de hacer clic en enlaces en correos electrónicos, visite el sitio web oficial de Ledger directamente escribiendo la URL en su navegador. Nunca Compartir Frases de Recuperación: Ledger nunca le pedirá su frase de recuperación por correo electrónico ni por ninguna otra comunicación. Mantenerse Informado: Revise regularmente los canales oficiales de Ledger para obtener actualizaciones sobre intentos de phishing y medidas de seguridad. Fuentes Usuarios de billeteras de hardware Ledger apuntados en la última campaña de phishing, Crypto News Flash. Usuarios de Ledger apuntados por correo electrónico de phishing malicioso de 'firma clara', MSN. Alertas falsas de violación de datos utilizadas para robar billeteras de criptomonedas Ledger, BleepingComputer. Estafa de phishing de Ledger apunta a usuarios de billeteras de hardware de criptomonedas - Kraken Blog, Kraken Blog. Estafadores de phishing falsifican el correo electrónico de Ledger para enviar aviso de violación de datos falso, Cointelegraph.
0 0.0 31por ToTo BugelmanNovato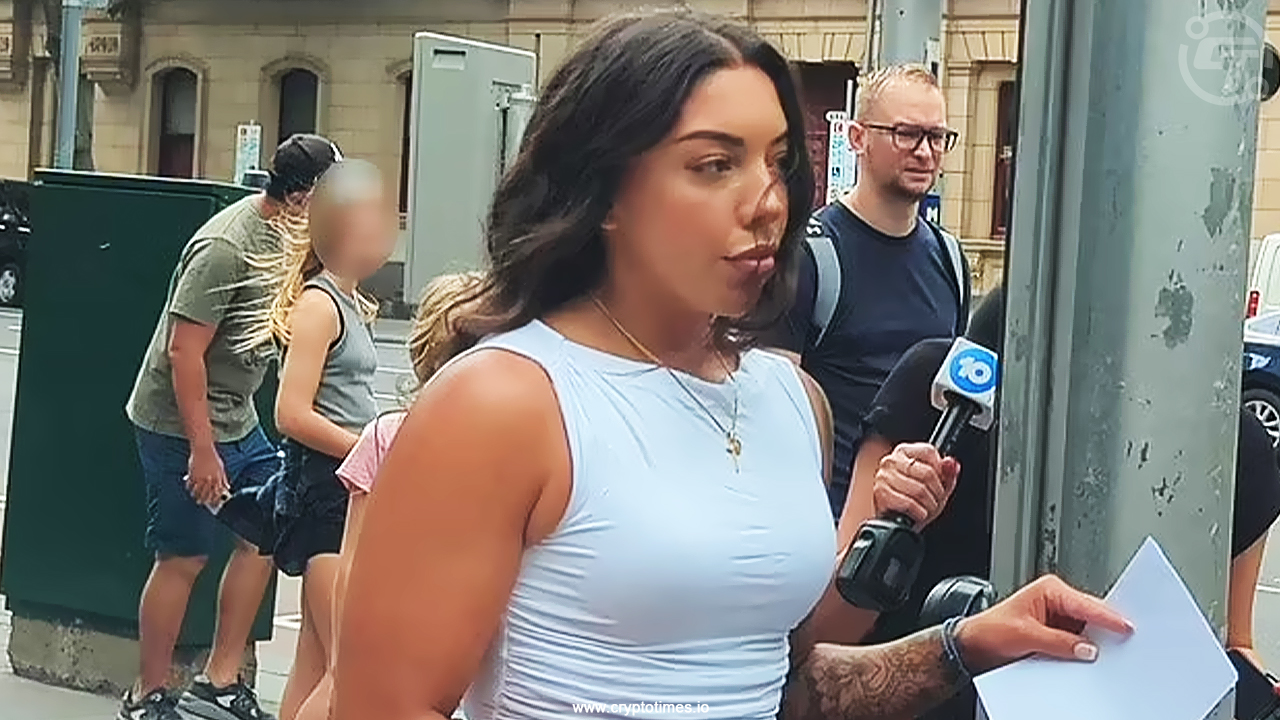 Seguridad
Estrella de TikTok evita la cárcel en caso de secuestro real saudí
Catherine Colivas, una influencer de TikTok de 24 años de Australia, ha evitado la cárcel después de declararse culpable de secuestrar a un miembro de la realeza saudí como parte de un esquema de rescate en Bitcoin. El incidente, que ocurrió en febrero del año pasado, involucró al miembro de la realeza siendo retenido contra su voluntad y obligado a transferir $40,000 a sus captores. Colivas recibió una orden de correcciones comunitarias en lugar de una sentencia de prisión, destacando las complejidades de su caso y las implicaciones más amplias de las criptomonedas en actividades delictivas. Conclusiones Clave Catherine Colivas se declaró culpable de múltiples cargos, incluyendo secuestro y extorsión. El secuestro involucró un rescate de $20,000, pero la víctima transfirió $40,000. Colivas recibió una orden de correcciones comunitarias, evitando la cárcel. El caso ha llamado la atención en medio de un auge de Bitcoin, con precios alcanzando máximos históricos. Antecedentes Del Caso En febrero de 2023, Catherine Colivas se reunió con un miembro de 23 años de la familia real saudí para tomar unas copas. Después de la reunión, cuando él se ofreció a llevarla a casa, fue emboscado por tres hombres. El miembro de la realeza fue llevado por la fuerza, atado con bridas y amenazado con lesiones graves si no cumplía con las demandas de rescate. Los secuestradores exigieron un rescate de $20,000, pero la víctima, que estaba involucrada en el comercio de activos digitales, terminó transfiriendo $40,000 a ellos. Tras el pago del rescate, los atacantes devolvieron al miembro de la realeza a su hogar, donde robaron varios artículos de lujo antes de liberarlo. Procedimientos Legales Colivas enfrentó cargos serios, incluyendo secuestro, extorsión, causar lesiones imprudentes, robo y posesión de armas. Los fiscales inicialmente buscaron una larga sentencia de prisión, con un máximo de 25 años tras las rejas. Sin embargo, durante la sentencia el 16 de diciembre de 2024, el tribunal tuvo en cuenta sus problemas de salud mental y su difícil crianza, lo que llevó a una sentencia más indulgente. En lugar de tiempo en prisión, Colivas recibió una orden de correcciones comunitarias, que es similar al servicio comunitario en los Estados Unidos. Esta decisión ha generado discusiones sobre el manejo del sistema legal de casos que involucran a delincuentes jóvenes y la influencia de la salud mental en las sentencias. El Papel De Las Criptomonedas El caso ha ganado atención adicional debido a su conexión con las criptomonedas, particularmente Bitcoin. En el momento del crimen, Bitcoin estaba valorado en aproximadamente $23,147. El rescate de $40,000 pagado en Bitcoin ahora valdría alrededor de $145,271, reflejando el aumento significativo en el valor de la criptomoneda. Este incidente destaca la creciente intersección de las monedas digitales y las actividades delictivas, planteando preguntas sobre el entorno regulatorio que rodea a las criptomonedas. A medida que Bitcoin continúa aumentando en valor, las implicaciones para la aplicación de la ley y los marcos legales se vuelven cada vez más complejas. Implicaciones Más Amplias La sentencia de Colivas llega en un momento en que Bitcoin está experimentando un aumento en popularidad y valor, particularmente después de la elección del presidente de los Estados Unidos, Donald Trump, quien ha expresado su apoyo a los activos digitales. El ex estrella de la televisión de realidad ha prometido un enfoque regulatorio más favorable a las criptomonedas, lo que podría impactar aún más el panorama de las finanzas digitales y su potencial para el mal uso. A medida que el mercado de criptomonedas evoluciona, casos como el de Colivas sirven como recordatorio de los desafíos que enfrenta la aplicación de la ley al abordar crímenes facilitados por monedas digitales. El equilibrio entre la innovación y la regulación será crucial para dar forma al futuro tanto de la industria de las criptomonedas como de las respuestas legales a su mal uso. Fuentes Secuestro de Realeza Saudí por Rescate en Bitcoin: Estrella de TikTok Evita la Cárcel, Cryptonews.
0 0.0 27por ToTo BugelmanNovato Seguridad
La gran redada de estafas criptográficas en Nigeria: Casi 800 arrestados
En una importante ofensiva contra el cibercrimen, la Comisión de Delitos Económicos y Financieros de Nigeria (EFCC) ha arrestado a casi 800 individuos involucrados en una sofisticada estafa romántica que tenía como objetivo a víctimas principalmente en los Estados Unidos y Europa. La operación, que tuvo lugar el 10 de diciembre de 2024 en Lagos, ha sido aclamada como una de las mayores redadas de su tipo en el país. Puntos Clave 792 Arrestados: Casi 800 sospechosos detenidos en una redada sorpresa. Participación Internacional: Los arrestos incluyeron individuos de China, Filipinas y otros países. Operaciones de Estafa: El sindicato utilizó plataformas de redes sociales para atraer a las víctimas a inversiones falsas en criptomonedas. Detalles de la Redada La EFCC ejecutó una redada sorpresa en un edificio de oficinas de lujo en Victoria Island, Lagos, que supuestamente se utilizaba como centro para las operaciones de estafa. El edificio albergaba un centro de llamadas que tenía como objetivo a víctimas de varios países, incluidos EE. UU., Canadá, México y Europa. El presidente ejecutivo de la EFCC, Ola Olukoyede, confirmó que la operación se inició tras recibir una pista de una fuente externa. La redada resultó en el arresto de 792 sospechosos, incluidos 148 ciudadanos chinos, 40 filipinos e individuos de otros países. Cómo Funcionaba la Estafa Los estafadores utilizaban principalmente plataformas de redes sociales y mensajería como Instagram, WhatsApp y Telegram para involucrar a posibles víctimas. El modus operandi involucraba: Suplantación: Se entrenaba a jóvenes nigerianos para hacerse pasar por mujeres extranjeras en chats de estafas románticas. Compromiso: Las víctimas eran atraídas a relaciones románticas, tras lo cual se les persuadía para invertir en proyectos falsos de criptomonedas. Inversiones Fantasma: Los estafadores dirigían a las víctimas a una plataforma fraudulenta llamada Yooto-dot-com, donde se les pedía pagar tarifas de activación a partir de $35. La EFCC reveló que los estafadores habían equipado la oficina con computadoras de alta gama y una gran cantidad de tarjetas SIM para facilitar sus operaciones. A menudo, los reclutas desconocían el alcance total de las actividades fraudulentas en las que estaban involucrados. El Panorama General Esta operación destaca una tendencia creciente de sindicatos internacionales de cibercrimen que explotan la reputación de Nigeria por el fraude. El presidente de la EFCC, Olukoyede, enfatizó que, si bien Nigeria ha sido estigmatizada como un centro de fraude, muchos de los perpetradores son ciudadanos extranjeros que aprovechan los recursos locales. La EFCC está colaborando con socios internacionales para investigar el alcance de la estafa e identificar cualquier conexión con otros grupos de crimen organizado. Esta operación sigue a una serie de ofensivas similares contra el cibercrimen en Nigeria, incluida la eliminación de cuentas falsas por parte de Meta, la empresa matriz de Facebook e Instagram, que tenía como objetivo a usuarios del extranjero. Fuentes Autoridades arrestan a 800 estafadores de romance con criptomonedas en Nigeria que tenían como objetivo a estadounidenses y europeos | Cybernews, Cybernews.
0 0.0 32por ToTo BugelmanNovato Seguridad
El actor de amenazas de LastPass roba $5.4M a las víctimas antes de Navidad
En un giro impactante de los acontecimientos, a solo días de Navidad, un actor de amenazas asociado con LastPass ha robado aproximadamente $5.36 millones de 40 víctimas. Este incidente destaca los riesgos continuos asociados con los sistemas de gestión de contraseñas, particularmente para aquellos que han almacenado información sensible desde diciembre de 2022. Puntos Clave Los usuarios de LastPass han perdido más de $5.36 millones en un robo reciente. La brecha está vinculada a un compromiso de datos de diciembre de 2022. Los expertos en seguridad instan a los usuarios a transferir sus activos criptográficos de inmediato. Diciembre es cada vez más reconocido como una temporada alta para el cibercrimen. Resumen Del Incidente El robo reciente es parte de una tendencia más amplia de cibercrimen que apunta a los usuarios de LastPass. Tras una importante brecha de datos en diciembre de 2022, los hackers obtuvieron acceso a los datos de las bóvedas de los clientes, lo que llevó a una serie de robos que ahora suman casi $45 millones. El último incidente, ocurrido solo ocho días antes de Navidad, ha dejado a muchas víctimas devastadas mientras se preparan para la temporada navideña. La Escala De La Brecha Desde la brecha inicial, la cantidad total robada a los usuarios de LastPass ha escalado dramáticamente. Aquí hay un desglose de los robos: Brecha Inicial (diciembre de 2022): Los hackers accedieron a datos cifrados de las bóvedas de los clientes. Total Robado (a septiembre de 2023): Más de $35 millones. Robo Reciente (diciembre de 2023): $5.36 millones de 40 víctimas. Incidente Anterior (octubre de 2023): $4.4 millones. Esta alarmante tendencia subraya la vulnerabilidad de los activos digitales almacenados en gestores de contraseñas, especialmente para aquellos que no han actualizado sus prácticas de seguridad desde la brecha. Advertencias Urgentes De Expertos En Seguridad A la luz de estos eventos, la organización de sombrero blanco Security Alliance (SEAL) ha emitido advertencias urgentes a los usuarios de LastPass. Recomiendan: Transferir Fondos Cripto: Los usuarios deben mover cualquier activo criptográfico almacenado en LastPass a billeteras seguras. Ser Cauteloso: Evitar compartir información sensible y tener cuidado con los intentos de phishing, especialmente durante la temporada navideña. SEAL enfatizó la importancia de actuar rápidamente, afirmando, "Mueva sus activos antes de que los hackers lo hagan por usted." El Aumento Del Cibercrimen Durante Las Fiestas Diciembre se ha vuelto notorio por el cibercrimen, a menudo referido como "temporada de hackers." Con el aumento de las compras en línea y las distracciones festivas, los estafadores están más activos que nunca. Los expertos en seguridad de la firma de blockchain Cyvers han señalado: Aumento De Estafas: La temporada navideña ve un aumento en el phishing y otras estafas. Mantenerse Vigilante: Se aconseja a los usuarios ser cautelosos con las conexiones WiFi gratuitas y proteger sus códigos de autenticación de dos factores (2FA). Fuentes Actor de amenazas de LastPass roba $5.4M a víctimas justo una semana antes de Navidad, Cointelegraph.
0 0.0 29por ToTo BugelmanNovato Seguridad
Transferencias de Direcciones de Phishing 900 ETH a Tornado Cash
Un evento significativo en el mundo de las criptomonedas se ha desarrollado cuando una dirección de phishing, previamente vinculada al drenaje de 55.4 millones de DAI, ha transferido 900 ETH, valorados en aproximadamente $3.6 millones, a Tornado Cash. Esta transferencia plantea preocupaciones sobre la seguridad de los activos digitales y los métodos utilizados por actores maliciosos para ocultar los orígenes de los fondos robados. Conclusiones Clave Una dirección de phishing ha movido 900 ETH a Tornado Cash. La cantidad transferida está valorada en alrededor de $3.6 millones. Esta acción sigue al drenaje de 55.4 millones de DAI por la misma dirección. El uso de Tornado Cash sugiere intentos de ocultar el rastro de los activos robados. El incidente destaca los desafíos continuos en la seguridad de las criptomonedas. Entendiendo El Incidente La dirección de phishing en cuestión ha estado activa en el espacio cripto, participando en actividades fraudulentas que han resultado en pérdidas financieras significativas para las víctimas. La reciente transferencia de 900 ETH a Tornado Cash es un movimiento estratégico para lavar los fondos robados, dificultando que las autoridades rastreen los activos hasta sus propietarios originales. El Papel De Tornado Cash Tornado Cash es una solución de privacidad descentralizada que permite a los usuarios enviar y recibir transacciones de Ethereum de forma anónima. Al utilizar este servicio, la dirección de phishing busca ofuscar el historial de transacciones del ETH robado, complicando los esfuerzos de recuperación para las partes afectadas. Este incidente subraya la naturaleza de doble filo de las plataformas enfocadas en la privacidad en el ecosistema de criptomonedas. Implicaciones Para La Seguridad Cripto La transferencia de una suma tan grande a través de un servicio de privacidad plantea preguntas críticas sobre las medidas de seguridad en la industria de las criptomonedas. A medida que los ataques de phishing se vuelven más sofisticados, es esencial que los usuarios permanezcan vigilantes y adopten las mejores prácticas para proteger sus activos digitales. Algunas medidas de seguridad recomendadas incluyen: Uso de Carteras de Hardware: Almacenar criptomonedas en carteras de hardware para minimizar la exposición a amenazas en línea. Habilitar la Autenticación de Dos Factores: Implementar 2FA en todas las cuentas para añadir una capa extra de seguridad. Actualizar Regularmente el Software: Mantener carteras y software actualizados para protegerse contra vulnerabilidades. Educar a los Usuarios: Las campañas de concienciación pueden ayudar a los usuarios a reconocer intentos de phishing y evitar caer en estafas. Fuentes Phishing Address Transfers 900 ETH to Tornado Cash | Flash News Detail | Blockchain.News, Blockchain News.
0 0.0 29por ToTo BugelmanNovato Seguridad
Hombre de Arizona se hace pasar por conductor de Uber para robar $300,000 en criptomonedas
Un hombre de Arizona ha sido arrestado por supuestamente hacerse pasar por un conductor de Uber y robar más de $300,000 en criptomonedas a pasajeros desprevenidos. El sospechoso, Nuruhussein Hussein, supuestamente atrajo a las víctimas fuera de un hotel en Scottsdale llamando sus nombres y ofreciendo ayuda con sus viajes. Aspectos Clave Sospechoso: Nuruhussein Hussein, arrestado por robo y fraude. Método: Se hizo pasar por un conductor de Uber, pidió a las víctimas sus teléfonos. Cantidad Robada: Aproximadamente $302,000 en criptomonedas. Cargos: Múltiples cargos de felonía, incluyendo robo, esquemas de fraude y lavado de dinero. El Esquema se Desarrolla Según informes, el presunto fraude comenzó en marzo de 2024 cuando Hussein recogió a pasajeros que esperaban sus viajes en el W Hotel en Scottsdale. Llamó los nombres de posibles pasajeros de Uber, creando una ilusión de legitimidad. Una vez dentro del vehículo, Hussein pedía prestar los teléfonos de los pasajeros, alegando que su propio dispositivo estaba fallando. En una ocasión, ofreció solucionar la aplicación de Uber cuando los pasajeros cuestionaron por qué indicaba que su conductor aún no había llegado. Cómo Ocurrió el Robo Hussein supuestamente utilizó los teléfonos de las víctimas para acceder a sus billeteras de criptomonedas, ejecutando transferencias a sus propias cuentas. El método involucró: Transferencia de Teléfono a Teléfono: Transferir directamente fondos de las billeteras de las víctimas. Transferencia a Almacenamiento Frío: Mover la criptomoneda robada a una ubicación segura para prevenir su recuperación. En un caso, una víctima entregó su teléfono en octubre, solo para descubrir más tarde que una cantidad significativa de criptomonedas había sido transferida sin su consentimiento. Consecuencias Legales Hussein fue arrestado el 11 de diciembre de 2024, tras una investigación del Departamento de Policía de Scottsdale y el Servicio Secreto de EE. UU. Enfrenta múltiples cargos de felonía, incluyendo: Robo Esquemas de Fraude Lavado de Dinero Los fiscales han solicitado una fianza en efectivo asegurada de $200,000 para su liberación, junto con monitoreo electrónico. Además, se le ha prohibido usar internet y viajar al extranjero para prevenir la destrucción de más pruebas o un posible riesgo de fuga, ya que supuestamente viaja con frecuencia a Etiopía. Implicaciones Más Amplias Este incidente destaca los riesgos crecientes asociados con los activos digitales y la facilidad con la que pueden ser robados. Las tendencias recientes muestran un aumento en los fraudes dirigidos a poseedores de criptomonedas, con varios métodos empleados por los estafadores. Por ejemplo: Estafas de Suplantación: Estafadores haciéndose pasar por agentes de la ley o empleados de intercambios de criptomonedas. Amenazas y Coacción: Víctimas siendo amenazadas para cumplir con demandas fraudulentas. El FBI ha levantado alarmas sobre tales estafas, enfatizando la necesidad de vigilancia entre los usuarios de criptomonedas. Fuentes Conductor de Uber Falso Lleva a Pasajeros a un Viaje Robando Cripto por Más de $300K - Benzinga, Benzinga. Hombre de Arizona supuestamente se hizo pasar por conductor de Uber para robar $300K en cripto: Informe — TradingView News, www.tradingview.com. Hombre arrestado por hacerse pasar por conductor de Uber y robar $300k en criptomonedas, MSN.
0 0.0 29por ToTo BugelmanNovato Seguridad
Dogecoin Flaw Exploited By Hacker, Crashes 69% Of Nodes
Una falla de seguridad significativa en Dogecoin ha sido explotada por un hacker, lo que llevó a una falla catastrófica que causó que el 69% de los nodos de la red se bloquearan. Este incidente plantea serias preocupaciones sobre la estabilidad y seguridad de la popular criptomoneda, que ha ganado un gran seguimiento en los últimos años. Puntos Clave Un hacker explotó una vulnerabilidad en Dogecoin. El 69% de los nodos de Dogecoin se desconectaron debido al ataque. El incidente destaca la necesidad de mejorar las medidas de seguridad en las redes de criptomonedas. Resumen Del Incidente La red Dogecoin, conocida por su vibrante comunidad y orígenes inspirados en memes, enfrentó una grave interrupción cuando un hacker aprovechó una falla en su código. Esta brecha no solo afectó la funcionalidad de la criptomoneda, sino que también generó alarmas sobre la seguridad general de las tecnologías blockchain. Impacto En La Red El impacto inmediato del ataque se sintió en toda la red Dogecoin: Caídas de Nodos: El 69% de los nodos se desconectaron, lo que provocó retrasos significativos en el procesamiento de transacciones. Preocupaciones de los Usuarios: Muchos usuarios expresaron sus preocupaciones sobre la seguridad de sus inversiones, lo que provocó discusiones sobre la fiabilidad de Dogecoin. Reacción del Mercado: El incidente causó fluctuaciones en el valor de mercado de Dogecoin, ya que los comerciantes reaccionaron a la noticia. Respuesta de la Comunidad A raíz del ataque, la comunidad de Dogecoin ha sido vocal sobre la necesidad de protocolos de seguridad mejorados. Las respuestas clave incluyen: Llamados a la Transparencia: Los miembros de la comunidad están instando a los desarrolladores a proporcionar más transparencia con respecto a las medidas de seguridad de la red. Mayor Vigilancia: Se anima a los usuarios a mantenerse informados sobre posibles vulnerabilidades y a tomar precauciones con sus inversiones.
0 0.0 30por ToTo BugelmanNovato.jpg) Seguridad
Ejecutivos de IcomTech Ordenados a Pagar Más de $5 Millones por Esquema Fraudulento de Bitcoin
Un tribunal de California ha ordenado a cinco individuos involucrados en el esquema fraudulento de comercio de Bitcoin de IcomTech pagar más de $5 millones por sus roles en un esquema Ponzi que malversó fondos de los inversores. Los acusados, incluido el cerebro detrás de la operación, enfrentan sanciones significativas y han sido prohibidos de comerciar en mercados regulados. Conclusiones Clave Cinco ejecutivos de IcomTech ordenados a pagar más de $5 millones en sanciones y restitución. El esquema defraudó a más de 190 inversores, prometiendo rendimientos poco realistas. Todos los involucrados han recibido sentencias de prisión que van de cinco a diez años. Antecedentes del Esquema IcomTech operó entre mediados de 2018 y finales de 2019, atrayendo a los inversores con promesas de un retorno del 100% sobre sus inversiones cada seis semanas. La compañía afirmaba falsamente ofrecer una plataforma de minería y comercio para Bitcoin y otras criptomonedas. En lugar de cumplir con estas promesas, los ejecutivos malversaron una parte significativa de los fondos, lo que llevó a pérdidas estimadas en alrededor de $8.4 millones para diciembre de 2022. Hallazgos del Tribunal La Comisión de Comercio de Futuros de Productos Básicos (CFTC) presentó una demanda contra los individuos involucrados, resultando en un fallo en rebeldía el 21 de octubre de 2023. El tribunal encontró a las siguientes personas responsables de violaciones de la Ley de Intercambio de Productos Básicos: David Carmona - Fundador y cerebro del esquema. Juan Arellano Parra - Operador clave en las actividades fraudulentas. Moses Valdez - Involucrado en la solicitud de inversiones. David Brend - Jugó un papel significativo en las operaciones. Marco A. Ruiz Ochoa - Emitió una orden de consentimiento por su participación. A cada uno de los primeros cuatro acusados se les ha ordenado pagar una sanción monetaria civil de $1 millón, además de aproximadamente $1 millón en restitución a las víctimas, totalizando más de $5 millones. A los cinco individuos se les ha prohibido permanentemente registrarse en la CFTC y comerciar en cualquier mercado regulado por la CFTC. Sentencia de los Ejecutivos Las repercusiones legales se extienden más allá de las sanciones financieras. Varios de los ejecutivos han recibido sentencias de prisión por sus roles en el esquema: David Carmona: 10 años por conspiración para cometer fraude electrónico. Juan Arellano Parra: 8 años. David Brend: 10 años. Marco A. Ruiz Ochoa: 5 años. El Atractivo de las Exposiciones Lujosas Para atraer a posibles inversores, IcomTech organizó exposiciones extravagantes en todo Estados Unidos e internacionalmente. Los ejecutivos a menudo llegaban en vehículos de lujo y vestían ropa costosa, mostrando su supuesta riqueza para atraer a las víctimas. Presumían de sus ganancias, creando una ilusión de éxito que muchos inversores encontraron irresistible. Conclusión El caso de IcomTech sirve como un recordatorio contundente de los riesgos asociados con las inversiones en criptomonedas, particularmente en esquemas que prometen rendimientos poco realistas. A medida que continúan los procedimientos legales, el enfoque sigue siendo recuperar fondos para las víctimas y responsabilizar a los responsables por sus acciones. Las acciones de la CFTC destacan la importancia de la supervisión regulatoria en el mercado de criptomonedas en rápida evolución. Fuentes Ejecutivos de IcomTech obligados a pagar más de $5M por esquema de comercio de Bitcoin falso, MSN. BTCUSD - Ejecutivos de IcomTech obligados a pagar más de $5M por esquema de comercio de Bitcoin falso, mx.advfn.com. Ejecutivos de IcomTech obligados a pagar más de $5M por esquema de comercio de Bitcoin falso, Cointelegraph.
0 0.0 26por ToTo BugelmanNovato Seguridad
Los estafadores explotan los bots de Telegram para inyectar malware que roba criptomonedas
Los estafadores están apuntando cada vez más a los usuarios de criptomonedas a través de Telegram, utilizando bots de verificación falsos para inyectar malware que roba activos criptográficos. Este sofisticado esquema combina tácticas de ingeniería social con software malicioso, representando una amenaza significativa para los usuarios desprevenidos. Conclusiones Clave Los estafadores crean grupos falsos en Telegram e impersonan a influenciadores de criptomonedas. Los usuarios son atraídos a verificar a través de un bot malicioso, lo que lleva a la instalación de malware. El malware puede comprometer dispositivos y robar claves privadas, resultando en pérdidas financieras significativas. El Aumento De Las Estafas En Telegram Telegram se ha convertido en una plataforma popular para discusiones sobre criptomonedas, convirtiéndola en un objetivo principal para los estafadores. Informes recientes indican un aumento en las estafas que explotan las características de la plataforma, incluidos grupos y bots falsos diseñados para engañar a los usuarios. Cómo Funciona La Estafa Impersonación: Los estafadores crean cuentas falsas en plataformas de redes sociales, impersonando a personalidades conocidas de criptomonedas. Invitación a Grupos: Las víctimas son invitadas a unirse a grupos de Telegram donde se les promete información exclusiva sobre inversiones. Verificación Maliciosa: Una vez en el grupo, se les pide a los usuarios que verifiquen sus cuentas a través de un bot falso, a menudo llamado algo similar a "OfficialSafeguardBot." Inyección de Malware: Tras la verificación, el bot inyecta código PowerShell malicioso en el dispositivo del usuario, lo que lleva a la instalación de malware que puede robar información de la billetera criptográfica. El Impacto Del Malware El malware utilizado en estas estafas es particularmente peligroso ya que puede: Robar claves privadas y otra información sensible. Permitir acceso remoto al dispositivo de la víctima, habilitando una mayor explotación. Conducir a pérdidas financieras significativas, con algunas víctimas reportando pérdidas que superan los $3 millones. Consejos De Prevención Para protegerse contra estas estafas, los usuarios deben: Verificar Fuentes: Siempre verificar la autenticidad de cuentas y grupos antes de unirse. Evitar Enlaces Desconocidos: No hacer clic en enlaces de fuentes o bots no verificados. Usar Herramientas De Seguridad: Emplear software de seguridad que pueda detectar y bloquear actividades maliciosas. Educarse: Mantenerse informado sobre las últimas estafas y tácticas utilizadas por los ciberdelincuentes. Conclusión A medida que los estafadores continúan evolucionando sus tácticas, es crucial que los usuarios de criptomonedas permanezcan vigilantes. Al comprender los métodos utilizados en estas estafas e implementar medidas preventivas, los usuarios pueden proteger mejor sus activos e información personal de actores maliciosos. Fuentes Los atacantes utilizan grupos falsos de Telegram y cuentas de Twitter para apuntar a usuarios de criptomonedas, Cryptopolitan. Así es como los estafadores pueden drenar tu billetera de criptomonedas, CoinDesk. Los estafadores están utilizando bots de verificación de Telegram para inyectar malware que roba criptomonedas, Cointelegraph. SafeGuard Cyber Detecta Nuevo Troyano Que Roba Criptomonedas En Telegram, PR Newswire. Las Últimas Estafas De La Aplicación Telegram En 2024 A Tener En Cuenta – Blog De Gridinsoft, Gridinsoft.
0 0.0 26por ToTo BugelmanNovato Seguridad
Debates de la Comunidad de Ethereum sobre el Aumento del Límite de Gas en Medio de Preocupaciones de Seguridad
La comunidad de Ethereum está actualmente involucrada en un acalorado debate sobre el posible aumento de los límites de gas para su blockchain. Si bien aumentar el límite de gas podría mejorar el rendimiento de la red, también plantea preocupaciones significativas sobre la estabilidad y la seguridad. Figuras clave de la Fundación Ethereum están instando a la precaución mientras navegan por los desafíos técnicos asociados con este posible cambio. Conclusiones Clave Límite de Gas Actual: El límite de gas existente se sitúa en 36 millones, diseñado para garantizar una propagación eficiente de bloques y la estabilidad de la red. Aumento Propuesto: Una sugerencia para aumentar el límite de gas a 60 millones podría conllevar riesgos graves, incluidos fallos de propagación y espacios de validadores perdidos. Restricciones Técnicas: Las especificaciones de la capa de consenso imponen un tamaño máximo de bloque sin comprimir de 10 MiB, lo que complica cualquier intento de superar el límite de gas actual. Actualización Pectra 2: Los desarrolladores están trabajando en la actualización Pectra 2, que incluye propuestas destinadas a aumentar de manera segura los límites de gas mientras se mantiene la integridad de la red. Límite de Gas Actual y Sus Implicaciones La blockchain de Ethereum actualmente opera bajo un límite de gas de 36 millones. Este límite es crucial para mantener la eficiencia de la propagación de bloques a través de la red. Superar este límite podría llevar a problemas significativos, incluidos: Fallos de Propagación: Los bloques más grandes pueden no propagarse de manera efectiva, lo que lleva a oportunidades perdidas para que los validadores confirmen transacciones. Inestabilidad de la Red: Superar el límite de gas podría desestabilizar la red, resultando en retrasos y posibles vulnerabilidades de denegación de servicio (DoS). Riesgos de Seguridad: Los bloques más grandes podrían abrumar a los nodos de la red, exponiéndolos a ataques sin proporcionar beneficios inmediatos a los usuarios. Desafíos Técnicos por Delante Toni Wahrstätter, un investigador de la Fundación Ethereum, ha enfatizado la necesidad de paciencia al abordar el problema del límite de gas. Las restricciones técnicas vinculadas a las especificaciones del cliente de la capa de consenso hacen que sea un desafío superar el umbral actual sin actualizaciones significativas. El tamaño máximo de bloque sin comprimir de 10 MiB es un factor crítico en esta discusión. Soluciones Propuestas: Actualización Pectra 2 Para abordar los desafíos asociados con el aumento de los límites de gas, los desarrolladores de Ethereum están preparando la actualización de red Pectra 2. Este hard fork incluye dos propuestas significativas: EIP-7623: Esta Propuesta de Mejora de Ethereum tiene como objetivo reducir los tamaños de bloque en el peor de los casos, mitigando así los riesgos de DoS y permitiendo aumentos de capacidad más seguros. EIP-7691: Esta propuesta se centra en aumentar el número objetivo y máximo de blobs por bloque, lo que proporcionará datos empíricos sobre el rendimiento de la red bajo mayores demandas de almacenamiento y propagación. Al implementar estas propuestas, la actualización Pectra 2 tiene como objetivo proporcionar información crucial sobre la capacidad de la red para manejar bloques más grandes mientras se mantiene la estabilidad y la seguridad. Fuentes La comunidad de Ethereum debate el aumento de los límites de gas en medio de preocupaciones sobre la estabilidad y la seguridad, CryptoSlate.
0 0.0 27por ToTo BugelmanNovato Seguridad
Corea del Norte se hace pasar por ex-contratista para un hackeo de 50 millones de dólares
En una revelación impactante, Radiant Capital ha divulgado que un actor de amenazas norcoreano estuvo detrás de un hackeo de 50 millones de dólares que ocurrió en octubre. El atacante se hizo pasar por un excontratista para obtener acceso a la plataforma de finanzas descentralizadas (DeFi), lo que genera preocupaciones sobre la ciberseguridad en el espacio cripto. Conclusiones Clave La participación de Corea del Norte en el cibercrimen sigue en aumento. El ataque a Radiant Capital destaca las vulnerabilidades en las plataformas DeFi. Las tácticas de suplantación se están volviendo cada vez más sofisticadas. El Ataque a Radiant Capital En octubre, Radiant Capital, un jugador prominente en el sector DeFi, fue víctima de un ciberataque significativo. La plataforma informó que el atacante se hizo pasar por un excontratista, aprovechando este disfraz para infiltrarse en el sistema. Este incidente subraya la creciente amenaza que representan los grupos de hackers patrocinados por el estado, particularmente de Corea del Norte. Tácticas de Suplantación El método de suplantación utilizado en este ataque es particularmente preocupante. Al hacerse pasar por un excontratista, el atacante pudo eludir los protocolos de seguridad estándar que podrían haber señalado a una entidad desconocida. Esta táctica no solo destaca la necesidad de procesos de verificación mejorados, sino que también plantea preguntas sobre la efectividad de las medidas actuales de ciberseguridad en la industria DeFi. Implicaciones para el Sector DeFi El hackeo tiene implicaciones significativas para el sector de finanzas descentralizadas, que ha estado creciendo rápidamente en popularidad. A medida que más usuarios acuden a las plataformas DeFi, aumenta el potencial de ciberataques. El incidente en Radiant Capital sirve como un llamado de atención para que otras plataformas reevalúen sus protocolos de seguridad e implementen medidas más robustas para protegerse contra amenazas similares. El Contexto Más Amplio Corea del Norte ha sido vinculada a varios ciberataques en el pasado, a menudo dirigidos a instituciones financieras y casas de cambio de criptomonedas. Este último incidente es parte de una tendencia más amplia donde actores patrocinados por el estado explotan vulnerabilidades en el espacio de finanzas digitales. La comunidad internacional está cada vez más preocupada por las implicaciones de tales ataques, que no solo amenazan a empresas individuales, sino también la estabilidad del sistema financiero global. Fuentes Radiant Capital dice que Corea del Norte se hizo pasar por un excontratista para llevar a cabo un hackeo de 50 millones de dólares - StartupNews.fyi - Noticias de Startups y Tecnología, StartupNews.fyi.
0 0.0 31por ToTo BugelmanNovato