Classé par la communauté
Actualités crypto
Rédigées et classées par la communauté. Un algorithme résistant à la manipulation fait remonter l’essentiel.
.jpeg)
À la uneSécurité
La Cour du Monténégro confirme l'extradition de Do Kwon vers la Corée du Sud, rejette la demande des États-Unis
La Cour d'appel du Monténégro a rejeté l'appel de Do Kwon concernant son extradition, confirmant que le co-fondateur de Terraform Labs sera envoyé en Corée du Sud au lieu des États-Unis. Cette décision marque une étape significative dans la saga judiciaire en cours entourant Kwon, qui fait face à des accusations graves liées à l'effondrement de son empire de cryptomonnaie. Points Clés Le tribunal du Monténégro a donné la priorité à la demande d'extradition de la Corée du Sud par rapport à celle des États-Unis. Kwon a été arrêté en mars 2023 pour utilisation de documents de voyage contrefaits. La décision est un développement crucial dans les suites de l'effondrement de Terra/LUNA, qui a entraîné environ 40 milliards de dollars de pertes. Contexte de l'Affaire Do Kwon, autrefois une figure éminente dans le monde des cryptomonnaies, a co-fondé Terraform Labs, qui était derrière le stablecoin TerraUSD (UST) et son jeton associé, Luna. L'effondrement de ces actifs en mai 2022 a déclenché une chute massive du marché crypto, conduisant à des enquêtes par les autorités sud-coréennes et américaines. Kwon a été accusé d'avoir orchestré un système frauduleux qui a trompé les investisseurs et contribué à la catastrophe financière. Les ennuis juridiques de Kwon ont commencé lorsqu'il a fui la Corée du Sud après l'effondrement, entraînant l'émission d'une notice rouge d'Interpol contre lui. Il a été arrêté au Monténégro en mars 2023 alors qu'il tentait d'embarquer sur un vol pour Dubaï avec un passeport falsifié. Décisions de Justice et Processus d'Extradition La récente décision du tribunal monténégrin est l'aboutissement d'une longue bataille juridique. La Cour d'appel a confirmé une décision précédente de la Haute Cour de Podgorica, qui a favorisé la demande d'extradition de la Corée du Sud, citant qu'elle avait été soumise en premier. Cette décision rejette effectivement la demande des États-Unis pour l'extradition de Kwon, qui avait été un point de discorde. Chronologie des Événements: Mars 2023: Kwon est arrêté au Monténégro. Août 2024: Le tribunal monténégrin se prononce en faveur de la demande d'extradition de la Corée du Sud. Décembre 2024: La Cour constitutionnelle rejette l'appel de Kwon contre l'extradition. Implications pour Kwon et l'Industrie Crypto L'extradition de Kwon vers la Corée du Sud est significative non seulement pour lui mais aussi pour le paysage plus large des cryptomonnaies. S'il est extradé, il fera face à de multiples accusations, y compris de fraude et de mauvaise conduite financière, ce qui pourrait créer un précédent sur la manière dont des cas similaires sont traités à l'échelle mondiale. L'affaire souligne le contrôle accru des projets de cryptomonnaies et de leurs fondateurs, alors que les régulateurs visent à tenir les individus responsables des crimes financiers présumés. Sources L'extradition de Do Kwon vers la Corée du Sud confirmée alors que le tribunal du Monténégro rejette la demande des États-Unis, Crypto Briefing. Le Monténégro va extrader Do Kwon vers la Corée du Sud, rejetant la demande des États-Unis, CoinDesk. Do Kwon sera extradé vers la Corée du Sud après que le Monténégro ait rejeté la demande des États-Unis | Bitcoinist.com, Bitcoinist. Le tribunal du Monténégro rejette l'appel de l'ancien PDG de Terraform Labs, l'extradition vers les États-Unis se profile, 조선일보. Le tribunal monténégrin rejette l'appel de Do Kwon pour stopper l'extradition vers la Corée du Sud, Cointelegraph. L'appel du magnat de la crypto Kwon contre le verdict d'extradition rejeté, www.suryaa.com. Le tribunal du Monténégro rejette l'appel d'extradition de Do Kwon, Cointelegraph. La Cour constitutionnelle du Monténégro rejette l'appel de Do Kwon contre le verdict d'extradition, Cryptonews. L'appel du magnat de la crypto Kwon contre le verdict d'extradition rejeté à la Cour constitutionnelle du Monténégro - The Korea Times, KoreaTimes.
0 0.0 22par ToTo BugelmanDébutant
.jpeg) Sécurité
Un pirate informatique gagne 500 000 $ grâce à une arnaque crypto sur X-Account
Dans une révélation choquante, un hacker aurait gagné environ 500 000 $ au cours du mois dernier en compromettant plus de 15 comptes X par le biais d'attaques de phishing. Ce stratagème impliquait de se faire passer pour l'équipe X afin de promouvoir des schémas frauduleux de jetons mèmes, comme l'a rapporté le détective on-chain ZachXBT. Points Clés Le hacker a ciblé plus de 15 comptes X, y compris des personnalités et des plateformes notables. Des emails de phishing ont été envoyés pour tromper les utilisateurs et leur faire révéler leurs identifiants. L'escroquerie impliquait la promotion de faux jetons mèmes et le blanchiment des fonds volés. Le Schéma de Phishing Le hacker a exécuté une campagne de phishing bien orchestrée, envoyant de faux emails de violation de droits d'auteur aux utilisateurs de X. Ces emails créaient un sentiment d'urgence, incitant les victimes à visiter un site de phishing où elles étaient trompées pour réinitialiser leurs mots de passe et l'authentification à deux facteurs (2FA). Les emails de phishing suivaient un script cohérent : Envoyer un faux email de violation de droits d'auteur. Créer un sentiment d'urgence. Tromper l'utilisateur pour qu'il visite le site de phishing et réinitialise son 2FA/mot de passe. Victimes de l'Attaque Parmi les comptes compromis figuraient : Kick, une plateforme de streaming. Cursor, un assistant IA. Alex Blania, co-fondateur de World (anciennement Worldcoin). Brett, un jeton mème. The Arena, une application SocialFi. Une fois que le hacker a pris le contrôle de ces comptes, il les a utilisés pour annoncer le lancement de jetons mèmes natifs, en joignant une adresse de contrat intelligent frauduleuse pour collecter des investissements d'utilisateurs non méfiants. Impact Financier Le montant total volé par ce stratagème est estimé à environ 500 000 $. Le hacker a blanchi les fonds via les réseaux Solana et Ethereum, compliquant davantage la traçabilité des actifs volés. Recommandations pour les Utilisateurs À la lumière de cet incident, ZachXBT a conseillé aux utilisateurs de prendre des mesures proactives pour protéger leurs comptes : Utiliser des adresses email différentes pour chaque plateforme. Mettre en place des couches de sécurité supplémentaires pour la protection des comptes. La Montée des Escroqueries Crypto Cet incident met en lumière une tendance croissante dans l'espace des cryptomonnaies, en particulier au sein du réseau Solana, qui est devenu un point chaud pour les escroqueries au milieu de l'essor des jetons mèmes. À mesure que la popularité des jetons mèmes continue de croître, le risque de schémas frauduleux ciblant les investisseurs non méfiants augmente également. Alors que le paysage des cryptomonnaies évolue, les utilisateurs doivent rester vigilants et informés pour protéger leurs actifs contre de telles activités malveillantes. Sources Взломщик X-аккаунтов заработал на криптоскаме $500 000, ForkLog.
0 0.0 25par ToTo BugelmanDébutant.jpeg) Sécurité
Les fondateurs de S-Group arrêtés dans un système de fraude de 100 millions de dollars
Les fondateurs du réseau S-Group ont été arrêtés en Russie, accusés d'avoir escroqué des clients de plus de 100 millions de dollars sous couvert d'opportunités d'investissement. Le ministère russe des Affaires intérieures a rapporté que le Sincere Systems Group LTD (S-Group) opérait depuis 2020, ciblant les investisseurs avec des promesses de rendements élevés. Points Clés Arrestation des Fondateurs : Deux présumés fondateurs de S-Group ont été détenus, et 30 autres personnes ont été interrogées. Opérations Frauduleuses : La société est accusée de gérer un système de Ponzi, trompant les clients sur les rendements des investissements. Actions Réglementaires : S-Group a été mis sur liste noire par la Banque centrale de Russie en août 2021 pour des signes de pyramide financière. L'enquête a révélé que S-Group, fondé par des citoyens ukrainiens, organisait des séminaires dans diverses régions de Russie, promouvant leurs activités de trading sur le Forex et d'autres marchés, y compris l'utilisation de l'intelligence artificielle. Ils attiraient les investisseurs avec des promesses de rendements mensuels allant de 3% à 30%. En échange d'investissements en cryptomonnaie, les clients recevaient des jetons internes connus sous le nom de SWCT. Les autorités estiment que ces jetons n'avaient aucune valeur réelle, piégeant effectivement les fonds des investisseurs. La société aurait empêché les clients de retirer leurs investissements, invoquant des gels de comptes et des audits en cours comme raisons. Contexte de S-Group Fondation : S-Group a été fondé en 2020 et a rapidement étendu ses opérations en Russie. Promesses d'Investissement : La société prétendait offrir des rendements lucratifs, attirant un nombre important d'investisseurs. Surveillance Réglementaire : La Banque centrale de Russie a signalé S-Group comme une potentielle pyramide financière en 2021, entraînant une surveillance accrue. Les récentes arrestations marquent un développement significatif dans l'enquête en cours sur les opérations de S-Group. Les forces de l'ordre continuent d'examiner l'étendue de la fraude, avec des pertes totales pour les investisseurs dépassant les 100 millions de dollars. Implications pour les Investisseurs L'affaire sert de rappel brutal pour les investisseurs de mener une diligence raisonnable approfondie avant de s'engager dans toute opportunité d'investissement. L'attrait de rendements élevés peut souvent masquer des risques sous-jacents, en particulier sur les marchés non réglementés. Sources Создателей сети S-Group с ущербом в $100 млн арестовали в РФ, ForkLog.
0 0.0 28par ToTo BugelmanDébutant.jpeg) Sécurité
FBI et Japon découvrent le piratage de 305 millions de dollars de la bourse DMM par la Corée du Nord
Le FBI et le Japon se sont associés pour révéler un vol massif de cybercriminalité impliquant des pirates nord-coréens. Ces pirates ont dérobé un montant impressionnant de 305 millions de dollars à la plateforme d'échange de cryptomonnaies japonaise, DMM. C'est un gros coup car ils ont utilisé des astuces sournoises d'ingénierie sociale pour y parvenir. Ce n'est qu'un des nombreux vols de cryptomonnaies qui ont eu lieu, avec des milliards perdus cette année seulement. Plongeons dans ce qui s'est passé et comment ces pirates ont réussi à tromper tout le monde. Points Clés Les pirates nord-coréens ont utilisé l'ingénierie sociale pour voler 305 millions de dollars à DMM. Les pirates ont prétendu être des recruteurs pour accéder à des systèmes sensibles. En 2024, les vols de cryptomonnaies ont atteint 2,2 milliards de dollars, soulignant les défis de sécurité persistants. Détails sur le vol de plus de 300 millions de dollars à la plateforme d'échange de cryptomonnaies japonaise DMM Dans une révélation stupéfiante, le FBI, en collaboration avec les autorités japonaises, a dévoilé les détails complexes d'un vol massif de 305 millions de dollars en Bitcoin ciblant la plateforme d'échange de cryptomonnaies DMM. Le vol, qui a eu lieu en mai, impliquait des tactiques sophistiquées employées par des pirates nord-coréens. Ces cybercriminels ont réussi à infiltrer les systèmes de la plateforme, volant un montant stupéfiant de 4 502,9 Bitcoins. L'opération met en évidence les vulnérabilités du secteur des cryptomonnaies, surtout face à des menaces cybernétiques bien organisées et soutenues par des États. Les pirates nord-coréens ont prétendu être un recruteur L'enquête du FBI a révélé que les pirates, liés à un groupe connu sous le nom de TraderTraitor, ont utilisé des tactiques d'ingénierie sociale astucieuses. Se faisant passer pour un recruteur sur LinkedIn, ils ont ciblé un employé de la société japonaise de portefeuilles de cryptomonnaies Ginco. En envoyant un lien apparemment inoffensif, qui était en réalité un script malveillant, ils ont obtenu un accès non autorisé à des systèmes critiques. Cette violation leur a permis de se faire passer pour l'employé et de manipuler les transactions au sein du réseau de DMM, conduisant au vol massif. L'audace et la précision de l'attaque soulignent la nécessité de mesures de cybersécurité renforcées dans l'industrie des cryptomonnaies. Alors que ces pirates continuent d'évoluer dans leurs méthodes, les entreprises doivent rester en avance pour protéger leurs actifs. Les voleurs de cryptomonnaies volent 2,2 milliards de dollars en 2024 L'incident de DMM n'était qu'une des nombreuses violations significatives en 2024. Dans l'ensemble, les cybercriminels ont réussi à voler un montant stupéfiant de 2,2 milliards de dollars sur diverses plateformes tout au long de l'année. Bien que les pertes totales aient marqué un déclin par rapport aux années précédentes, l'ampleur des attaques reste alarmante. L'industrie des cryptomonnaies, malgré les améliorations en matière de sécurité, continue d'être une cible lucrative pour les pirates, soulignant la bataille continue entre les voleurs numériques et les experts en sécurité. Conclusion de l'Enquête Voilà donc. Le FBI et le Japon ont vraiment creusé pour découvrir les détails derrière le piratage massif de 305 millions de dollars de la Corée du Nord sur la plateforme DMM. C'est incroyable comment ces pirates ont utilisé l'ingénierie sociale pour réaliser un tel coup. Prétendre être un recruteur sur LinkedIn ? C'est de la supercherie de haut niveau. Mais grâce au travail acharné des forces de l'ordre internationales, nous savons maintenant comment tout cela s'est passé. Cette affaire est un grand rappel des risques dans le monde des cryptomonnaies et des efforts que certains déploieront pour les exploiter. Alors que l'enquête se poursuit, espérons qu'elle conduira à de meilleures mesures de sécurité et à moins d'incidents de ce genre à l'avenir.
0 0.0 25par ToTo BugelmanDébutant.jpeg) Sécurité
Hyperliquid fait face à des sorties nettes de 250 millions de dollars en raison des préoccupations concernant les hackers nord-coréens
Hyperliquid, une plateforme de trading de premier plan, a récemment connu des sorties nettes importantes dépassant 256 millions de dollars. Cette tendance alarmante fait suite à des révélations selon lesquelles des hackers nord-coréens ont activement échangé sur la plateforme, soulevant de sérieuses préoccupations en matière de sécurité parmi les utilisateurs et les investisseurs. Points Clés Hyperliquid a signalé plus de 256 millions de dollars de sorties nettes. Les sorties sont attribuées aux craintes entourant les hackers nord-coréens. Les experts en sécurité ont confirmé la présence d'acteurs menaçants nord-coréens sur la plateforme. L'Impact des Hackers Nord-Coréens L'émergence de hackers nord-coréens dans le domaine des cryptomonnaies a provoqué des ondes de choc dans l'industrie. Les experts en sécurité ont averti que ces acteurs menaçants ne ciblent pas seulement les échanges, mais exploitent également des plateformes de trading comme Hyperliquid. Cela a conduit à un sentiment croissant d'inquiétude parmi les utilisateurs, incitant beaucoup à retirer leurs fonds. Réactions des Utilisateurs et Réponse du Marché À la lumière de ces développements, les utilisateurs ont exprimé leurs préoccupations par divers canaux, y compris les réseaux sociaux et les forums. Beaucoup ont exprimé leur appréhension quant à la sécurité de leurs investissements, entraînant une vague de retraits. La réponse du marché a été rapide, le volume de trading de Hyperliquid subissant un coup notable alors que la confiance diminue. Mesures de Sécurité et Perspectives d'Avenir En réponse à la situation, Hyperliquid augmenterait ses mesures de sécurité pour protéger ses utilisateurs et restaurer la confiance dans la plateforme. Cela inclut : Surveillance renforcée des activités de trading. Collaboration avec des experts en cybersécurité pour identifier et atténuer les menaces. Transparence accrue concernant les protocoles de sécurité et la sécurité des utilisateurs. Malgré ces efforts, l'impact à long terme sur la réputation et la base d'utilisateurs de Hyperliquid reste incertain. Le marché des cryptomonnaies est notoirement volatil, et des incidents comme celui-ci peuvent avoir des effets durables sur la confiance des utilisateurs. Sources Les sorties nettes de Hyperliquid dépassent 250 millions de dollars en raison des craintes concernant les hackers nord-coréens - StartupNews.fyi - Actualités des Startups & Technologies, StartupNews.fyi.
0 0.0 26par ToTo BugelmanDébutant.jpeg) Sécurité
Kaspersky dévoile une nouvelle arnaque YouTube visant les utilisateurs de crypto-monnaies
Dans un avertissement récent, Kaspersky, la société russe de cybersécurité, a mis en lumière une arnaque sophistiquée visant les utilisateurs de cryptomonnaies sur YouTube. Les escrocs exploitent la section des commentaires de la plateforme pour partager des phrases de récupération, trompant les individus non méfiants en les incitant à tenter d'accéder à des portefeuilles multi-signatures, ce qui conduit finalement à leur propre perte financière. Points Clés Les escrocs publient des phrases de récupération dans les commentaires YouTube pour attirer les victimes. L'arnaque implique des portefeuilles multi-signatures, compliquant le vol. Kaspersky conseille aux utilisateurs de protéger leurs phrases de récupération et de rester vigilants. La Nature de l'Arnaque L'arnaque commence avec des individus se faisant passer pour des novices en crypto, postant des commentaires sous des vidéos YouTube liées à la finance. Ces commentaires incluent souvent des phrases de récupération—des séquences uniques de mots nécessaires pour accéder aux portefeuilles de cryptomonnaies—ainsi que des demandes d'aide pour transférer des fonds. L'intention est d'inciter les spectateurs à tenter de voler le portefeuille, pour finalement devenir eux-mêmes victimes de l'arnaque. L'analyse de Kaspersky a révélé que ces commentaires proviennent généralement de comptes nouvellement créés, ce qui suscite des soupçons. Les portefeuilles impliqués dans l'arnaque contiennent souvent des montants significatifs de Tether (USDT), mais pour retirer ces fonds, les escrocs ont besoin de TRON (TRX) pour couvrir les frais de transaction. Comment l'Arnaque Fonctionne Contact Initial : Les escrocs postent des commentaires sous des vidéos financières, partageant leurs phrases de récupération et demandant de l'aide. Tentation : Les utilisateurs non méfiants sont tentés d'aider, croyant pouvoir accéder aux fonds. Portefeuilles Multi-Signatures : Les portefeuilles sont configurés avec une sécurité multi-signatures, nécessitant plusieurs approbations pour les transactions. Transactions Échouées : Lorsque l'escroc tente de transférer des TRX de son portefeuille pour couvrir les frais, les fonds sont redirigés vers un troisième portefeuille, empêchant le vol. Kaspersky souligne que cette arnaque illustre comment les fraudeurs peuvent manipuler même ceux qui tentent d'exploiter les autres. La société avertit les utilisateurs d'éviter de partager leurs phrases de récupération et d'être prudents face à des stratagèmes similaires. Avis d'Experts Changpeng Zhao, fondateur de Binance, a fait écho aux avertissements de Kaspersky, déclarant que recevoir des cryptomonnaies via des clés privées ou des portefeuilles matériels est une pratique risquée. Il a noté plusieurs cas où des individus ont perdu leurs fonds à cause d'arnaques similaires, exhortant les utilisateurs à transférer des cryptos vers des adresses qu'ils contrôlent. La Vue d'Ensemble Cet incident met en lumière la sophistication croissante des arnaques dans le domaine des cryptomonnaies. À mesure que de plus en plus d'individus entrent sur le marché, le potentiel d'exploitation augmente. Les conclusions de Kaspersky servent de rappel crucial pour les utilisateurs de crypto de rester vigilants et de protéger leurs actifs. En juin, l'administration Biden a imposé des sanctions à Kaspersky Lab, invoquant des risques de cybersécurité, ce qui ajoute une couche de complexité aux opérations de la société. Malgré ces défis, Kaspersky continue de jouer un rôle vital dans l'éducation des utilisateurs sur les menaces potentielles dans le paysage numérique. Sources La Russie Kaspersky avertit que des escrocs publient des phrases de récupération de portefeuilles crypto sur YouTube pour voler des fonds, crypto.news. La Russie Kaspersky Expose l'Arnaque des Phrases de Récupération Crypto sur YouTube, Blockchain News.
0 0.0 21par ToTo BugelmanDébutant.jpeg) Sécurité
Les promoteurs de NFT en Californie accusés d'un stratagème de fraude de 22 millions de dollars
Deux jeunes de 23 ans de Californie ont été arrêtés à Los Angeles pour avoir prétendument escroqué des investisseurs de plus de 22 millions de dollars par le biais d'une série de "rug pulls" de jetons non fongibles (NFT). Gabriel Hay et Gavin Mayo font face à de multiples accusations, y compris de complot en vue de commettre une fraude électronique et de harcèlement, car ils auraient trompé les investisseurs avec de fausses feuilles de route de projets et abandonné leurs projets après avoir collecté des fonds. Points Clés Gabriel Hay et Gavin Mayo, tous deux âgés de 23 ans, ont été arrêtés pour avoir prétendument escroqué des investisseurs de 22 millions de dollars. Ils font face à des accusations, y compris de complot en vue de commettre une fraude électronique et de harcèlement. Le duo a trompé les investisseurs avec de fausses feuilles de route de projets pour divers projets NFT. Ils ont menacé des individus qui ont tenté de révéler leurs activités frauduleuses. Allégations Contre Hay et Mayo L'acte d'accusation affirme que Hay et Mayo ont promu plusieurs projets NFT, y compris le Vault of Gems, qu'ils ont faussement annoncé comme le premier projet NFT adossé à un actif tangible. Après avoir levé des millions auprès des investisseurs, ils auraient abandonné le projet, laissant les investisseurs avec des pertes importantes. Les procureurs affirment que les deux hommes ont fait des déclarations matériellement fausses sur leurs projets, conduisant à leur arrestation par les enquêtes de sécurité intérieure (HSI). Le ministère de la Justice a souligné la gravité de leurs actions, déclarant que de tels schémas de fraude peuvent avoir des effets dévastateurs sur les investisseurs. Menaces et Intimidation En plus des accusations de fraude, l'acte d'accusation révèle que Hay et Mayo ont eu recours à des tactiques d'intimidation lorsqu'une personne a tenté de révéler leurs stratagèmes frauduleux. Lorsqu'un chef de projet a menacé de révéler leur implication dans le projet Faceless NFT, le duo l'aurait harcelé et intimidé, lui et sa famille, causant une détresse émotionnelle. La procureure générale adjointe principale Nicole Argentieri a déclaré : "Gabriel Hay et Gavin Mayo auraient escroqué des investisseurs dans des projets d'actifs numériques de dizaines de millions de dollars et menacé un individu qui a tenté de révéler leurs rôles dans ces stratagèmes frauduleux." L'Impact Plus Large de la Fraude NFT Le ministère de la Justice a clairement indiqué qu'il continuera à travailler avec les forces de l'ordre pour lutter contre la fraude dans le domaine des crypto-monnaies et des actifs numériques. La montée des NFT a créé de nouvelles opportunités d'investissement, mais elle a également attiré des fraudeurs cherchant à exploiter des investisseurs non méfiants. Katrina W. Berger, directrice exécutive associée de HSI, a noté : "Pendant trois ans, Hay et Mayo ont apparemment menti à leurs investisseurs afin de les escroquer de millions de dollars. De tels schémas de fraude technologique coûtent des millions de dollars aux investisseurs chaque année. Ce n'est pas parce que ces crimes ne sont pas violents qu'ils sont sans victimes." Sources Les promoteurs de NFT font face à des accusations de fraude pour un prétendu "rug pull" de 22 millions de dollars, Cointelegraph. Les promoteurs de NFT font face à des accusations de fraude pour un prétendu "rug pull" de 22 millions de dollars, MSN. Gabriel Hay, Gavin Mayo inculpés pour des stratagèmes de "rug pull" NFT, Cryptonews.
0 0.0 32par ToTo BugelmanDébutant.jpeg) Sécurité
Les hackers nord-coréens ciblent Hyperliquid : un appel à la vigilance en matière de sécurité
Hyperliquid, une plateforme de trading à effet de levier décentralisée, fait face à de graves problèmes de sécurité après que des hackers nord-coréens ont été détectés en train de trader sur la plateforme. Cette activité alarmante a soulevé des questions sur la vulnérabilité de la plateforme et le potentiel d'une opération de piratage plus vaste. Points Clés Des adresses de hackers nord-coréens ont été liées à plus de 700 000 $ de pertes sur Hyperliquid. La sécurité de la plateforme est sous surveillance en raison de sa dépendance à un nombre limité de validateurs. Les experts suggèrent des mécanismes de défense potentiels pour atténuer les risques de tentatives de piratage. La Montée des Activités Suspectes Ces derniers jours, des analystes on-chain ont observé une augmentation de l'activité de trading provenant d'adresses de hackers nord-coréens signalées sur Hyperliquid. Cette activité a entraîné des pertes significatives, avec des rapports indiquant que ces comptes ont collectivement perdu plus de 700 000 $. Alors que certains spéculent que ces pertes pourraient être un écran de fumée, d'autres pensent qu'elles indiquent une phase de test pour une opération de piratage plus étendue. Hyperliquid, qui a récemment atteint une valeur totale verrouillée (TVL) de 22 milliards de dollars, fonctionne avec seulement quatre validateurs pour sa sécurité. Cette infrastructure limitée suscite des inquiétudes, car compromettre seulement trois de ces validateurs pourrait permettre aux hackers d'accéder à des milliards de fonds cryptographiques stockés sur la plateforme. Risques et Vulnérabilités de Sécurité Cygaar, un développeur de logiciels crypto, a souligné les risques associés au pont de Hyperliquid, qui détient actuellement 2,3 milliards de dollars en USDC. L'exigence de quorum des deux tiers de la plateforme signifie que si des hackers contrôlaient trois des quatre validateurs, ils pourraient autoriser une demande de retrait pour le montant total, potentiellement l'envoyant à une adresse malveillante. Mécanismes de Défense Proposés Les experts ont suggéré plusieurs stratégies pour renforcer les défenses de Hyperliquid contre les attaques potentielles : Liste noire par l'émetteur du contrat USDC : Circle, l'émetteur de l'USDC, pourrait mettre sur liste noire les adresses utilisées dans l'attaque. Cela empêcherait l'USDC volé d'être déplacé ou converti en d'autres actifs, tels que l'ETH, ce qui est une tactique courante employée par les hackers nord-coréens. Utilisation du Conseil de Sécurité d'Arbitrum : La chaîne Arbitrum, qui sécurise Hyperliquid, est protégée par un conseil de sécurité multi-signature 9/12. En cas d'urgence, ce conseil peut annuler des transactions et modifier l'état de la chaîne pour inverser toute activité malveillante. Cependant, cette approche est controversée, car elle soulève des préoccupations concernant la centralisation et les principes fondamentaux de la technologie blockchain. Développements Récents de Hyperliquid Malgré les menaces de sécurité imminentes, Hyperliquid a connu une croissance significative, atteignant 11,5 milliards de dollars en volume de trading, en grande partie grâce à la distribution de 310 millions de tokens HYPE. Ce largage a attiré plus de 94 000 utilisateurs, augmentant la liquidité et la demande pour les actifs de la plateforme. Cependant, les analystes avertissent que l'engouement autour des tokens HYPE pourrait entraîner une instabilité des prix à l'avenir. La dépendance de la plateforme à une bourse décentralisée et à une offre limitée de tokens crée une incertitude, ce qui pourrait affecter sa viabilité à long terme. Sources Hyperliquid at Risk? North Korean Hackers Trade on Platform | CCN.com, CCN.com. North Korean Hackers on Hyperliquid: $700K in Crypto at Risk, Coin Edition.
0 0.0 26par ToTo BugelmanDébutant.jpeg) Sécurité
Données des participants à l'événement crypto exposées : une mine d'or pour le phishing
Des listes remplies d'informations sensibles sur les participants aux événements de l'industrie de la crypto sont vendues sous le prétexte de « marketing, promotion et recherche de clients », présentant une potentielle mine d'or de données pour les escrocs et les acteurs malveillants. Points Clés Des informations sensibles sur les participants sont vendues en ligne. Les données incluent des détails personnels et professionnels, des liens vers les réseaux sociaux, et plus encore. Un commerce international organisé de données de participants à des événements blockchain est suspecté. Cette tendance alarmante a soulevé des préoccupations significatives concernant la sécurité des informations personnelles partagées lors des événements crypto. Les listes peuvent contenir des informations telles que les noms complets, numéros de téléphone, nationalités, rôles professionnels et entreprises, ainsi que des liens vers les réseaux sociaux personnels et professionnels. Certaines incluent même la date d'achat des billets des participants, le type de billet, le système d'exploitation utilisé pour effectuer l'achat, le nombre de followers sur les réseaux sociaux, les adresses de portefeuilles crypto, et les messages tapés dans un champ de texte envoyé aux organisateurs de l'événement. Ces informations sont généralement collectées via des formulaires d'inscription à des conférences ou événements parallèles. Récemment, les événements utilisant des plateformes telles que lu.ma pour émettre des billets exigent souvent des liens vers des comptes de réseaux sociaux spécifiques. Cointelegraph a obtenu des échantillons de telles listes d'un vendeur sur Telegram, qui comprenaient quatre listes d'environ 60 à 100 participants qui semblaient provenir de plusieurs événements. Chacune contenait différents points de données sur les participants. Les événements semblaient s'être déroulés principalement à l'automne 2024, et les numéros de téléphone des participants suggéraient qu'ils avaient eu lieu dans différents pays, principalement en Asie du Sud-Est et en Inde. Un seul vendeur ayant accès à des listes de plusieurs pays suggère qu'il ne s'agit pas d'un incident isolé, mais qu'il existe un commerce international organisé de données de participants à des événements blockchain. Les listes peuvent être la partie émergée de l'iceberg — des images d'échantillons supplémentaires prétendument liés à Blockchain Fest et Devcon ont également été partagées. Cointelegraph ne suggère pas que les organisateurs ou le personnel des grands événements soient impliqués dans le commerce, car des centaines d'événements parallèles lors des conférences collectent également des détails similaires. D'une valeur spécifique était une liste apparente de 1 700 participants à la conférence AIBC de novembre 2024 à Malte. Le prix demandé pour la liste, que le vendeur a déclaré être distribuée à « seulement quelques personnes », était de près de 4 000 $, mais a été réduit à 650 $ après quelques jours. Le vendeur a affirmé que le produit des ventes serait utilisé pour acheter des listes supplémentaires d'autres événements, notamment de Coinfest et DevCon, pour lesquels ils ont partagé des captures d'écran de bases de données. Le vendeur semblait agir en tant que revendeur des données et, bien qu'anonyme, le vendeur et le compilateur des données semblent être russes — comme en témoigne l'un des onglets de l'ensemble de données d'échantillon intitulé « List2 » en russe et une analyse IA de l'écriture du vendeur pointant vers un locuteur natif russe. Le vendeur a tenté de justifier la vente des données « non divulguées », affirmant qu'il ne s'agissait pas d'« informations sensibles » et que « la plupart des gens sont ouverts à ce type de marketing ». Les informations pourraient aider les escrocs en ingénierie sociale à cibler ceux figurant sur les listes avec des liens malveillants et des tentatives de phishing. Le fondateur de l'AIBC, Eman Pulis, a voulu savoir quelle était la taille de la liste lorsque Cointelegraph a demandé un commentaire et a déclaré que l'événement a « des protocoles très stricts contre les violations de données ». Pulis a ajouté que de nombreuses bases de données similaires sont frauduleuses et que « nous recevons tout le temps des offres de bases de données de nos concurrents ». Bien qu'il ne soit pas clair d'où proviennent les données, il est clair que des listes de ce type sont recherchées par des acteurs peu scrupuleux, et les participants devraient être conscients des risques liés à la saisie de données personnelles dans des formulaires en ligne. Sources Craintes de phishing alors que le commerce des détails des participants aux événements crypto est révélé, Cointelegraph.
0 0.0 21par ToTo BugelmanDébutant Sécurité
Interpol émet une notice rouge contre le fondateur de Hex, Richard Heart, suite à de graves allégations
Richard Schueler, connu dans le monde des cryptomonnaies sous le nom de Richard Heart, est passé d'une figure de proue de l'innovation crypto à un individu recherché faisant face à de sérieux défis juridiques. Le 18 décembre 2024, Interpol a émis une notice rouge pour Heart, à la suite d'une demande des autorités finlandaises l'enquêtant pour fraude fiscale aggravée et agression. Points Clés Interpol a émis une notice rouge pour Richard Heart, fondateur de Hex, pour des allégations de fraude fiscale et d'agression. Les autorités finlandaises cherchent son extradition pour ne pas avoir déposé de déclarations fiscales et pour un incident violent impliquant un mineur. Heart est également impliqué dans une bataille juridique distincte avec la SEC américaine concernant des offres de titres non enregistrées. Les Allégations Contre Richard Heart Richard Heart est sous le feu des critiques pour de multiples allégations graves. Les autorités finlandaises affirment qu'il : Fraude Fiscale : Heart aurait omis de déposer des déclarations fiscales d'entreprise pendant plusieurs années, évitant des centaines de millions d'euros d'impôts de juin 2020 à avril 2024. Agression : Il est accusé d'avoir violemment attaqué une victime de 16 ans, la traînant par les cheveux et la frappant à plusieurs reprises, entraînant des blessures visibles. Ces allégations ont conduit à l'inscription de Heart sur la liste des fugitifs les plus recherchés d'Europe, intensifiant la poursuite internationale pour son arrestation. Le Paysage Juridique Les ennuis juridiques de Heart s'étendent au-delà de la Finlande. Aux États-Unis, la Securities and Exchange Commission (SEC) a intenté une action civile contre lui, l'accusant de : Conduire des offres de titres non enregistrées à travers ses projets de cryptomonnaie, y compris Hex, PulseChain et PulseX. Lever plus d'un milliard de dollars auprès d'investisseurs sous de faux prétextes, affirmant que ces investissements mèneraient à une richesse significative. Détourner des fonds d'investisseurs pour des achats personnels de luxe, y compris des voitures haut de gamme et des articles de créateurs. Le procès de la SEC ajoute une autre couche de complexité à la situation déjà précaire de Heart, alors qu'il cherche à faire rejeter l'affaire tout en faisant face à des preuves accablantes contre lui. Implications de la Notice Rouge Une notice rouge est une demande formelle aux forces de l'ordre du monde entier pour localiser et arrêter provisoirement un individu en attente d'extradition. Bien qu'elle ne soit pas équivalente à un mandat d'arrêt international, elle complique considérablement la capacité de Heart à voyager et à mener des affaires à l'international. Risques d'Extradition : Si Heart est appréhendé dans un pays qui reconnaît la notice rouge, il pourrait être extradé vers la Finlande pour faire face aux accusations. Réponse Publique : Malgré la gravité des allégations, Heart est resté actif sur les réseaux sociaux, faisant des déclarations suggérant qu'il n'est pas perturbé par les défis juridiques, affirmant que le succès irrite ses détracteurs. Sources Hex Founder Richard Heart Faces International Hunt After Interpol Red Notice – The Shib Daily, The Shib Daily. Interpol Issues Red Notice for Hex Founder Over Tax Fraud and Assault Allegations, Cryptonews. Hex founder Richard Heart wanted by Interpol over tax fraud and assault | Cryptopolitan, Cryptopolitan. Hex founder Richard Heart wanted by Interpol, Europol on charges of tax evasion and assault | The Block, The Block. Interpol issues 'Red Notice' for Hex founder Richard Heart, Cointelegraph. The Founder Of Those Three Altcoin Is Wanted With A Red Notice!, Kriptokoin.com.
0 0.0 23par ToTo BugelmanDébutant Sécurité
Augmentation des piratages et fraudes en crypto : Plus de 2 milliards de dollars perdus en 2024
Le paysage des cryptomonnaies est confronté à une crise significative alors que des rapports révèlent une augmentation stupéfiante des piratages et des cas de fraude, avec des pertes dépassant les 2 milliards de dollars en 2024. Cette tendance alarmante met en évidence les vulnérabilités persistantes au sein de l'industrie, en particulier alors que les pirates nord-coréens ont émergé comme une menace dominante, représentant une part substantielle des fonds volés. Points Clés Les pertes totales dues aux piratages de cryptomonnaies en 2024 ont dépassé les 2 milliards de dollars, marquant une augmentation de 21 % par rapport à l'année précédente. Les pirates nord-coréens étaient responsables d'environ 1,3 milliard de dollars des pertes totales, doublant plus que leur butin de l'année précédente. Le nombre d'incidents de piratage a grimpé à 303, les échanges centralisés étant les principales cibles. Les vulnérabilités de contrôle d'accès et les escroqueries sophistiquées comme le "Pig Butchering" sont devenues courantes, soulignant la nécessité d'améliorer les mesures de sécurité. Aperçu des Piratages de Cryptomonnaies en 2024 En 2024, le secteur des cryptomonnaies a connu une augmentation spectaculaire des incidents de piratage, avec un total de 303 cas signalés. Cela représente une augmentation de 7 % par rapport à 2023, où 282 incidents avaient été enregistrés. La valeur totale volée a également grimpé à 2,2 milliards de dollars, un bond significatif par rapport aux 1,8 milliard de l'année précédente. Cela marque la quatrième année consécutive où les pertes ont dépassé le milliard de dollars. Les Pirates Nord-Coréens Dominent la Scène Une part importante des fonds volés peut être attribuée aux pirates nord-coréens, qui sont devenus de plus en plus sophistiqués dans leurs méthodes. En 2024, ils ont volé environ 1,3 milliard de dollars, une augmentation stupéfiante de 102,88 % par rapport à 2023. Cette année, le nombre d'incidents liés aux pirates nord-coréens est passé de 20 à 47, indiquant une tendance croissante des exploits de grande valeur. Incidents Majeurs et Tendances Plusieurs piratages de grande envergure ont souligné les vulnérabilités au sein de l'écosystème crypto : DMM Bitcoin : En mai, cet échange japonais a perdu environ 320 millions de dollars en raison d'un compromis de clé privée. WazirX : L'échange indien a subi une perte d'environ 235 millions de dollars en juillet, attribuée à des faiblesses dans ses portefeuilles multisignatures. Radiant Capital : Ce prêteur blockchain a perdu plus de 50 millions de dollars en octobre en raison d'une attaque multi-chaînes. L'essor des escroqueries, en particulier le schéma "Pig Butchering", a également contribué aux pertes, avec plus de 3,6 milliards de dollars escroqués à des utilisateurs non méfiants, principalement sur la blockchain Ethereum. La Nécessité de Mesures de Sécurité Renforcées L'augmentation continue des incidents de piratage et la sophistication des attaques soulignent le besoin urgent d'améliorer les protocoles de sécurité au sein de l'industrie des cryptomonnaies. Les experts soulignent l'importance de mettre en œuvre des outils d'évaluation des risques alimentés par l'IA, des systèmes de détection robustes et une surveillance proactive des menaces pour protéger les actifs des utilisateurs. À mesure que le marché des cryptomonnaies continue de croître, l'ingéniosité des cybercriminels augmente également. L'industrie doit donner la priorité à l'adoption de mesures de sécurité avancées et à la promotion de la collaboration entre les parties prenantes pour lutter efficacement contre ces menaces persistantes. Sans surveillance en temps réel et outils préventifs, les plateformes restent très vulnérables aux violations, mettant en danger les fonds des utilisateurs. Conclusion La flambée des piratages et des cas de fraude en 2024 sert de rappel brutal des vulnérabilités qui persistent au sein de l'écosystème des cryptomonnaies. Avec des pertes dépassant les 2 milliards de dollars et les pirates nord-coréens en tête, l'industrie doit prendre des mesures décisives pour renforcer les mesures de sécurité et protéger les utilisateurs contre le paysage des menaces en constante évolution. Sources 2,2 milliards de dollars perdus : Les fonds volés lors de piratages de cryptomonnaies augmentent de 21 % en 2024, Bitcoinist. Les piratages de cryptomonnaies ont augmenté de 40 % en 2024 : Plus de 2,3 milliards de dollars volés, BeInCrypto. Les pirates nord-coréens ont volé 1,3 milliard de dollars en cryptomonnaies cette année, selon un rapport, BBC. Les pertes dues aux piratages de cryptomonnaies atteignent 2,2 milliards de dollars en 2024, selon un rapport | Reuters, Reuters.
0 0.0 20par Clara ClearwaterDébutant Sécurité
Chainalysis Renforce la Sécurité des Cryptomonnaies avec l'Acquisition de Hexagate
La société d'analyse de la blockchain Chainalysis a annoncé l'acquisition de Hexagate, un fournisseur de sécurité Web3, dans un mouvement stratégique pour répondre aux préoccupations croissantes concernant les piratages et les exploits cryptographiques. Cette acquisition vise à renforcer les mesures de sécurité sur diverses plateformes blockchain, offrant une solution de risque complète qui englobe la prévention, la conformité et la remédiation. Points Clés Chainalysis acquiert Hexagate pour renforcer la sécurité des cryptos. L'acquisition intervient dans un contexte de forte augmentation des vols et piratages de cryptos. Les outils de Hexagate amélioreront la détection des menaces en temps réel et l'atténuation des risques. La Menace Croissante des Piratages de Cryptos Le paysage des cryptomonnaies a été de plus en plus en proie à des violations de sécurité, un rapport récent indiquant une augmentation alarmante de 84 % des fonds volés, passant de 857 millions de dollars à 1,58 milliard de dollars rien que dans les sept premiers mois de 2024. Cette flambée de la criminalité cryptographique a incité Chainalysis à prendre des mesures décisives en intégrant les solutions de sécurité avancées de Hexagate. Le Rôle de Hexagate dans l'Amélioration de la Sécurité Hexagate s'est imposé comme un leader de la sécurité Web3, ayant protégé plus d'un milliard de dollars de fonds clients grâce à ses outils innovants alimentés par l'apprentissage automatique. Ces outils sont conçus pour détecter et atténuer les risques sur la chaîne, y compris : Piratages Exploits cybernétiques Vulnérabilités de gouvernance Avec un bilan de prévention de plus de 98 % des piratages connus avant qu'ils ne se produisent au cours des deux dernières années, Hexagate est devenu un partenaire de confiance pour des clients de premier plan tels que Coinbase, Consensys et Uniswap. L'Impact de la Criminalité Cryptographique L'augmentation des crimes liés aux cryptos a non seulement affecté les investisseurs individuels, mais a également entraîné des pertes importantes pour les projets et les entreprises au sein de l'écosystème. En 2023, la fraude à l'investissement aux États-Unis a atteint un niveau record, avec des pertes s'élevant à 4,57 milliards de dollars. Notamment, les escroqueries liées aux cryptos ont représenté 87 % de ces pertes, totalisant environ 3,96 milliards de dollars. Cela marque une augmentation marquée par rapport aux années précédentes, soulignant le besoin urgent de mesures de sécurité renforcées. La Vision de Chainalysis pour un Avenir Sécurisé Le PDG Jonathan Levin a souligné l'importance de prévenir les vols, déclarant : "Nous avons passé 10 ans à suivre l'argent. Il est maintenant temps d'empêcher l'argent d'être volé." Il a exprimé son optimisme quant à l'avenir du Web3, le voyant comme "le système financier le plus sûr au monde" lorsqu'il est équipé des bons outils et technologies. Conclusion L'acquisition de Hexagate par Chainalysis représente une avancée significative dans la lutte continue contre la criminalité cryptographique. En combinant leurs forces, les deux entreprises visent à créer un environnement plus sûr pour les transactions blockchain, rétablissant ainsi la confiance et la confiance dans le marché des cryptomonnaies. À mesure que l'industrie continue d'évoluer, des mesures proactives comme cette acquisition seront cruciales pour protéger les actifs et assurer l'intégrité de l'écosystème crypto.
0 0.0 22par DarshitaDébutant Sécurité
Chasse aux escrocs d'investissement Gigamax, y compris six 'finfluenceurs' cryptographiques malaisiens
La police en Malaisie est à la recherche de sept individus liés à l'escroquerie d'investissement Gigamax, qui aurait causé des pertes dépassant les 7 millions de RM. Parmi les personnes recherchées figurent six influenceurs crypto malaisiens et un ressortissant indonésien considéré comme le cerveau du système. Points Clés Sept individus sont recherchés en lien avec l'escroquerie d'investissement Gigamax. L'escroquerie a entraîné des pertes de 7,25 millions de RM à partir de 101 rapports. Les six suspects malaisiens sont âgés de 38 à 48 ans, dont deux occupent des postes de direction dans une ONG. La police a précédemment arrêté 11 individus lors d'une répression de l'escroquerie. Contexte de l'Escroquerie Gigamax La plateforme Gigamax, qui opère en tant que courtier en cryptomonnaies, a été lancée en juillet 2022. Elle a été promue par une ONG qui offrait des ressources éducatives liées à la blockchain et à la finance décentralisée. Cependant, elle a depuis été liée à des activités frauduleuses, entraînant des pertes financières importantes pour les investisseurs. Les Individus Impliqués La police a identifié les individus suivants comme des figures clés de l'escroquerie : Awaludin (ressortissant indonésien, considéré comme le cerveau) Benjamin al Sharif (membre senior de l'ONG) Mohd Norizwan Ali (membre senior de l'ONG) Mohamad Sufi Abd Razak Muhd Firdaus Khadri Risman Muhd Yatim Muhamad Nizam Sahar (censé s'être enfui à Dubaï) Enquête de Police Datuk Seri Ramli Mohamed Yoosuf, le directeur du Département d'Investigation des Crimes Commerciaux de Bukit Aman (CCID), a déclaré que l'enquête est en cours en vertu de l'article 420 du Code pénal. Il a exhorté le public à fournir toute information concernant les suspects. Plus tôt, lors d'une opération policière baptisée "Ops Nuri-Gigamax", les autorités ont arrêté 11 individus, dont deux femmes, dans plusieurs États, y compris Kuala Lumpur, Selangor, Pahang, Kelantan, Terengganu et Melaka. Sources Hunt on for Gigamax investment scammers including six Malaysian crypto ‘finfluencers’ | Malay Mail, Malay Mail.
0 0.0 26par ToTo BugelmanDébutant Sécurité
Les escrocs de phishing usurpent l'e-mail de Ledger pour un faux avis de violation de données
Les escrocs ciblent les utilisateurs de portefeuilles matériels Ledger en usurpant l'email de l'entreprise pour envoyer de fausses notifications de violation de données. Cette campagne de phishing vise à tromper les utilisateurs pour qu'ils révèlent leurs phrases de récupération privées, ce qui pourrait entraîner des pertes importantes de cryptomonnaies. Points Clés Les escrocs se font passer pour le support de Ledger pour envoyer de fausses alertes de violation de données. Les emails de phishing incitent les utilisateurs à vérifier leurs phrases de récupération sous de faux prétextes. Il est conseillé aux utilisateurs d'être prudents et de ne jamais partager leurs phrases de récupération. Aperçu de la Campagne de Phishing Ces dernières semaines, une nouvelle vague d'attaques de phishing a émergé, ciblant spécifiquement les utilisateurs de portefeuilles matériels Ledger. Ces attaques exploitent la peur et la confusion entourant les violations de données pour manipuler les victimes et leur faire divulguer des informations sensibles. Les escrocs envoient des emails qui semblent provenir de l'adresse de support légitime de Ledger, affirmant que l'entreprise a subi une récente violation de données. Comment Fonctionne l'Arnaque Les emails de phishing contiennent généralement les éléments suivants : Fausse Notification de Violation : L'email prétend que Ledger a subi une violation de données, incitant les utilisateurs à agir immédiatement pour protéger leurs actifs. Appel à l'Action : Les destinataires sont incités à vérifier leurs phrases de récupération privées pour protéger leurs avoirs en cryptomonnaies. Liens Malveillants : Cliquer sur les liens mène les utilisateurs vers un faux site web de marque Ledger conçu pour récolter leurs phrases de récupération. Les Dangers de Partager les Phrases de Récupération La phrase de récupération est un élément crucial de la sécurité des cryptomonnaies. Elle permet aux utilisateurs d'accéder à leurs portefeuilles et fonds. Si un escroc obtient cette phrase, il peut : Accéder aux Portefeuilles : Prendre le contrôle total du portefeuille de cryptomonnaies de la victime. Voler des Fonds : Transférer tous les actifs vers leurs propres comptes, entraînant des pertes irréversibles. Contexte Historique Cette campagne de phishing n'est pas un incident isolé. Ledger a fait face à des attaques similaires depuis une violation de données significative en 2020, où les informations personnelles de plus d'un million d'utilisateurs ont été compromises. Depuis lors, les escrocs ont continuellement adapté leurs tactiques, utilisant les données divulguées pour créer des tentatives de phishing convaincantes. Se Protéger des Attaques de Phishing Pour se protéger contre ces types d'arnaques, les utilisateurs doivent suivre ces meilleures pratiques : Vérifier les Adresses Email : Toujours vérifier l'authenticité de l'adresse email de l'expéditeur. Éviter de Cliquer sur les Liens : Au lieu de cliquer sur les liens dans les emails, visitez directement le site officiel de Ledger en tapant l'URL dans votre navigateur. Ne Jamais Partager les Phrases de Récupération : Ledger ne vous demandera jamais votre phrase de récupération par email ou tout autre moyen de communication. Rester Informé : Consultez régulièrement les canaux officiels de Ledger pour des mises à jour sur les tentatives de phishing et les mesures de sécurité. Sources Les utilisateurs de portefeuilles matériels Ledger ciblés dans la dernière campagne de phishing, Crypto News Flash. Les utilisateurs de Ledger ciblés par un email de phishing malveillant 'clear signing', MSN. De fausses alertes de violation de données utilisées pour voler des portefeuilles de cryptomonnaies Ledger, BleepingComputer. L'arnaque de phishing Ledger cible les utilisateurs de portefeuilles matériels crypto - Kraken Blog, Kraken Blog. Les escrocs de phishing usurpent l'email de Ledger pour envoyer de fausses notifications de violation de données, Cointelegraph.
0 0.0 31par ToTo BugelmanDébutant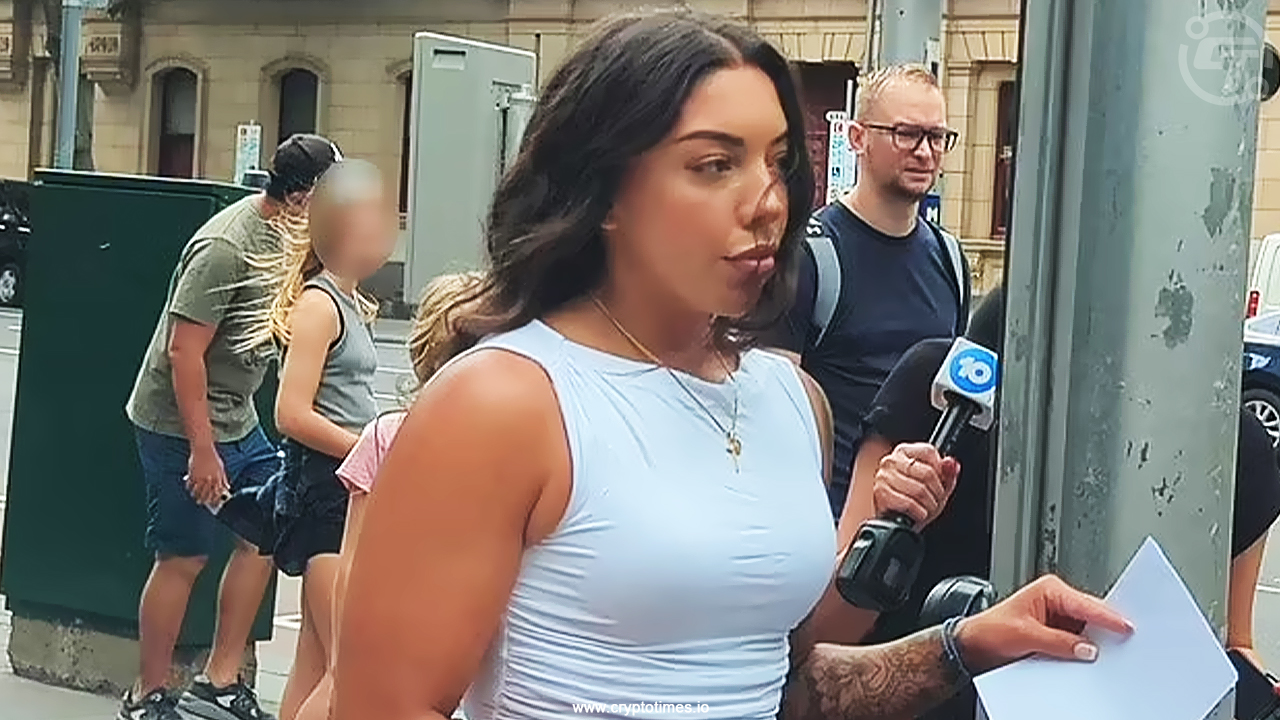 Sécurité
Une star de TikTok évite la prison dans l'affaire d'enlèvement royal saoudien
Catherine Colivas, une influenceuse TikTok de 24 ans originaire d'Australie, a évité la prison après avoir plaidé coupable d'avoir enlevé un membre de la famille royale saoudienne dans le cadre d'un plan de rançon en Bitcoin. L'incident, qui a eu lieu en février de l'année dernière, a impliqué le royal étant retenu contre sa volonté et contraint de transférer 40 000 $ à ses ravisseurs. Colivas a reçu une ordonnance de correction communautaire au lieu d'une peine de prison, soulignant les complexités de son affaire et les implications plus larges des cryptomonnaies dans les activités criminelles. Points Clés Catherine Colivas a plaidé coupable de plusieurs charges, y compris d'enlèvement et d'extorsion. L'enlèvement impliquait une rançon de 20 000 $, mais la victime a transféré 40 000 $. Colivas a reçu une ordonnance de correction communautaire, évitant la prison. L'affaire a attiré l'attention au milieu d'un boom du Bitcoin, avec des prix atteignant des sommets historiques. Contexte de l'Affaire En février 2023, Catherine Colivas a rencontré un membre de 23 ans de la famille royale saoudienne pour prendre un verre. Après la rencontre, lorsqu'il a proposé de la raccompagner chez elle, il a été attaqué par trois hommes. Le royal a été enlevé de force, ligoté avec des attaches en plastique, et menacé de blessures graves s'il ne se conformait pas aux demandes de rançon. Les ravisseurs ont exigé une rançon de 20 000 $, mais la victime, qui était impliquée dans le commerce d'actifs numériques, a finalement transféré 40 000 $ à eux. Après le paiement de la rançon, les attaquants ont ramené le royal chez lui, où ils ont volé plusieurs objets de luxe avant de le libérer. Procédures Judiciaires Colivas a fait face à des accusations graves, y compris d'enlèvement, d'extorsion, de blessures causées par imprudence, de vol et de possession d'arme à feu. Les procureurs ont initialement demandé une longue peine de prison, avec un maximum de 25 ans derrière les barreaux. Cependant, lors de la sentence le 16 décembre 2024, le tribunal a pris en compte ses problèmes de santé mentale et son enfance difficile, ce qui a conduit à une peine plus clémente. Au lieu d'une peine de prison, Colivas a reçu une ordonnance de correction communautaire, qui est similaire à un service communautaire aux États-Unis. Cette décision a suscité des discussions sur la manière dont le système judiciaire traite les affaires impliquant de jeunes délinquants et l'influence de la santé mentale sur les peines. Le Rôle des Cryptomonnaies L'affaire a gagné une attention supplémentaire en raison de son lien avec les cryptomonnaies, en particulier le Bitcoin. Au moment du crime, le Bitcoin était évalué à environ 23 147 $. La rançon de 40 000 $ payée en Bitcoin vaudrait maintenant environ 145 271 $, reflétant l'augmentation significative de la valeur de la cryptomonnaie. Cet incident met en lumière l'intersection croissante des monnaies numériques et des activités criminelles, soulevant des questions sur l'environnement réglementaire entourant les cryptomonnaies. Alors que le Bitcoin continue de grimper en valeur, les implications pour les forces de l'ordre et les cadres juridiques deviennent de plus en plus complexes. Implications Plus Larges La condamnation de Colivas intervient à un moment où le Bitcoin connaît une montée en popularité et en valeur, notamment après l'élection du président américain Donald Trump, qui a exprimé son soutien aux actifs numériques. L'ancienne star de la télé-réalité a promis une approche réglementaire plus favorable aux cryptomonnaies, ce qui pourrait encore influencer le paysage de la finance numérique et son potentiel d'abus. Alors que le marché des cryptomonnaies évolue, des affaires comme celle de Colivas rappellent les défis auxquels les forces de l'ordre sont confrontées pour traiter les crimes facilités par les monnaies numériques. L'équilibre entre innovation et réglementation sera crucial pour façonner l'avenir de l'industrie des cryptomonnaies et les réponses juridiques à son abus. Sources Enlèvement d'un royal saoudien pour rançon en Bitcoin : une star de TikTok évite la prison, Cryptonews.
0 0.0 27par ToTo BugelmanDébutant Sécurité
La grande arrestation pour escroquerie crypto au Nigeria : près de 800 arrestations
Dans une répression significative de la cybercriminalité, la Commission des crimes économiques et financiers (EFCC) du Nigeria a arrêté près de 800 individus impliqués dans une escroquerie amoureuse sophistiquée ciblant principalement des victimes aux États-Unis et en Europe. L'opération, qui a eu lieu le 10 décembre 2024 à Lagos, a été saluée comme l'une des plus grandes arrestations de ce type dans le pays. Points Clés 792 Arrestations : Près de 800 suspects appréhendés lors d'une descente surprise. Implication Internationale : Les arrestations comprenaient des individus de Chine, des Philippines et d'autres pays. Opérations d'Escroquerie : Le syndicat utilisait des plateformes de médias sociaux pour attirer les victimes dans de faux investissements en cryptomonnaie. Détails de la Descente L'EFCC a exécuté une descente surprise dans un immeuble de bureaux de luxe à Victoria Island, Lagos, qui était apparemment utilisé comme un centre pour les opérations d'escroquerie. Le bâtiment abritait un centre d'appels qui ciblait des victimes de divers pays, y compris les États-Unis, le Canada, le Mexique et l'Europe. Le président exécutif de l'EFCC, Ola Olukoyede, a confirmé que l'opération avait été lancée après avoir reçu un tuyau d'une source externe. La descente a abouti à l'arrestation de 792 suspects, dont 148 ressortissants chinois, 40 philippins et des individus d'autres pays. Comment l'Escroquerie Fonctionnait Les escrocs utilisaient principalement les réseaux sociaux et les plateformes de messagerie telles qu'Instagram, WhatsApp et Telegram pour engager des victimes potentielles. Le mode opératoire impliquait : Usurpation d'Identité : De jeunes Nigérians étaient formés pour se faire passer pour des femmes étrangères dans des discussions d'escroquerie amoureuse. Engagement : Les victimes étaient attirées dans des relations amoureuses, après quoi elles étaient persuadées d'investir dans de faux projets de cryptomonnaie. Investissements Fantômes : Les escrocs dirigeaient les victimes vers une plateforme frauduleuse appelée Yooto-dot-com, où elles devaient payer des frais d'activation à partir de 35 $. L'EFCC a révélé que les escrocs avaient équipé le bureau d'ordinateurs haut de gamme et d'un grand nombre de cartes SIM pour faciliter leurs opérations. Les recrues étaient souvent inconscientes de l'ampleur des activités frauduleuses auxquelles elles participaient. La Vue d'Ensemble Cette opération met en lumière une tendance croissante des syndicats internationaux de cybercriminalité exploitant la réputation du Nigeria en matière de fraude. Le président de l'EFCC, Olukoyede, a souligné que bien que le Nigeria ait été stigmatisé comme un centre de fraude, de nombreux auteurs sont des ressortissants étrangers profitant des ressources locales. L'EFCC collabore avec des partenaires internationaux pour enquêter sur l'étendue de l'escroquerie et identifier d'éventuelles connexions avec d'autres groupes criminels organisés. Cette opération fait suite à une série de répressions similaires contre la cybercriminalité au Nigeria, y compris la suppression de faux comptes par Meta, la société mère de Facebook et Instagram, qui ciblaient des utilisateurs étrangers. Sources Les autorités arrêtent 800 escrocs en cryptomonnaie et romance au Nigeria ciblant des Américains, Européens | Cybernews, Cybernews.
0 0.0 32par ToTo BugelmanDébutant Sécurité
L'acteur de menace LastPass vole 5,4 millions de dollars aux victimes avant Noël
Dans un tournant choquant des événements à quelques jours de Noël, un acteur malveillant associé à LastPass a volé environ 5,36 millions de dollars à 40 victimes. Cet incident met en évidence les risques continus associés aux systèmes de gestion de mots de passe, en particulier pour ceux qui ont stocké des informations sensibles depuis décembre 2022. Points Clés Les utilisateurs de LastPass ont perdu plus de 5,36 millions de dollars lors d'un vol récent. La violation est liée à une compromission de données de décembre 2022. Les experts en sécurité exhortent les utilisateurs à transférer leurs actifs cryptographiques immédiatement. Décembre est de plus en plus reconnu comme une saison de pointe pour la cybercriminalité. Aperçu de l'Incident Le vol récent fait partie d'une tendance plus large de cybercriminalité ciblant les utilisateurs de LastPass. Suite à une violation de données significative en décembre 2022, les pirates ont accédé aux données des coffres-forts des clients, entraînant une série de vols qui totalisent désormais près de 45 millions de dollars. Le dernier incident, survenu à seulement huit jours de Noël, a laissé de nombreuses victimes dévastées alors qu'elles se préparent pour la saison des fêtes. L'ampleur de la Violation Depuis la violation initiale, le montant total volé aux utilisateurs de LastPass a considérablement augmenté. Voici un aperçu des vols : Violation Initiale (décembre 2022) : Les pirates ont accédé aux données chiffrées des coffres-forts des clients. Total Volé (en septembre 2023) : Plus de 35 millions de dollars. Vol Récent (décembre 2023) : 5,36 millions de dollars à 40 victimes. Incident Précédent (octobre 2023) : 4,4 millions de dollars. Cette tendance alarmante souligne la vulnérabilité des actifs numériques stockés dans les gestionnaires de mots de passe, surtout pour ceux qui n'ont pas mis à jour leurs pratiques de sécurité depuis la violation. Avertissements Urgents des Experts en Sécurité À la lumière de ces événements, l'organisation à chapeau blanc Security Alliance (SEAL) a émis des avertissements urgents aux utilisateurs de LastPass. Ils recommandent : Transférer les Fonds Crypto : Les utilisateurs devraient déplacer tous les actifs cryptographiques stockés dans LastPass vers des portefeuilles sécurisés. Être Prudent : Évitez de partager des informations sensibles et méfiez-vous des tentatives de phishing, surtout pendant la saison des fêtes. SEAL a souligné l'importance d'agir rapidement, déclarant, "Déplacez vos actifs avant que les pirates ne le fassent pour vous." L'Augmentation de la Cybercriminalité Pendant les Fêtes Décembre est devenu notoire pour la cybercriminalité, souvent appelé "saison des hackers." Avec l'augmentation des achats en ligne et des distractions festives, les escrocs sont plus actifs que jamais. Les experts en sécurité de la société blockchain Cyvers ont noté : Augmentation des Escroqueries : La saison des fêtes voit une augmentation des tentatives de phishing et d'autres escroqueries. Rester Vigilant : Les utilisateurs sont conseillés d'être prudents avec les connexions WiFi gratuites et de protéger leurs codes d'authentification à deux facteurs (2FA). Sources Un acteur malveillant de LastPass vole 5,4 millions de dollars à des victimes juste une semaine avant Noël, Cointelegraph.
0 0.0 29par ToTo BugelmanDébutant Sécurité
Transferts d'adresses de phishing 900 ETH vers Tornado Cash
Un événement significatif dans le monde des cryptomonnaies s'est déroulé alors qu'une adresse de phishing, précédemment liée au siphonnage de 55,4 millions de DAI, a transféré 900 ETH, d'une valeur d'environ 3,6 millions de dollars, à Tornado Cash. Ce transfert soulève des inquiétudes concernant la sécurité des actifs numériques et les méthodes utilisées par des acteurs malveillants pour obscurcir l'origine des fonds volés. Points Clés Une adresse de phishing a déplacé 900 ETH vers Tornado Cash. Le montant transféré est évalué à environ 3,6 millions de dollars. Cette action fait suite au siphonnage de 55,4 millions de DAI par la même adresse. L'utilisation de Tornado Cash suggère des tentatives de dissimuler la trace des actifs volés. L'incident met en lumière les défis persistants en matière de sécurité des cryptomonnaies. Comprendre L'Incident L'adresse de phishing en question a été active dans l'espace crypto, s'engageant dans des activités frauduleuses qui ont entraîné des pertes financières significatives pour les victimes. Le transfert récent de 900 ETH vers Tornado Cash est un mouvement stratégique pour blanchir les fonds volés, rendant difficile pour les autorités de retracer les actifs jusqu'à leurs propriétaires d'origine. Le Rôle De Tornado Cash Tornado Cash est une solution de confidentialité décentralisée qui permet aux utilisateurs d'envoyer et de recevoir des transactions Ethereum de manière anonyme. En utilisant ce service, l'adresse de phishing vise à obscurcir l'historique des transactions des ETH volés, compliquant les efforts de récupération pour les parties affectées. Cet incident souligne la nature à double tranchant des plateformes axées sur la confidentialité dans l'écosystème des cryptomonnaies. Implications Pour La Sécurité Crypto Le transfert d'une somme aussi importante par le biais d'un service de confidentialité soulève des questions critiques sur les mesures de sécurité en place dans l'industrie des cryptomonnaies. À mesure que les attaques de phishing deviennent plus sophistiquées, il est essentiel que les utilisateurs restent vigilants et adoptent les meilleures pratiques pour protéger leurs actifs numériques. Certaines mesures de sécurité recommandées incluent : Utiliser des Portefeuilles Matériels : Stocker des cryptomonnaies dans des portefeuilles matériels pour minimiser l'exposition aux menaces en ligne. Activer l'Authentification à Deux Facteurs : Mettre en œuvre la 2FA sur tous les comptes pour ajouter une couche de sécurité supplémentaire. Mettre à Jour Régulièrement les Logiciels : Garder les portefeuilles et les logiciels à jour pour se protéger contre les vulnérabilités. Éduquer les Utilisateurs : Des campagnes de sensibilisation peuvent aider les utilisateurs à reconnaître les tentatives de phishing et à éviter de devenir victimes d'escroqueries. Sources L'adresse de phishing transfère 900 ETH à Tornado Cash | Détails des Flash News | Blockchain.News, Blockchain News.
0 0.0 29par ToTo BugelmanDébutant Sécurité
Un homme de l'Arizona se fait passer pour un chauffeur Uber pour voler 300 000 $ en cryptomonnaie
Un homme de l'Arizona a été arrêté pour s'être prétendu chauffeur Uber et avoir volé plus de 300 000 $ en cryptomonnaie à des passagers sans méfiance. Le suspect, Nuruhussein Hussein, aurait attiré des victimes à l'extérieur d'un hôtel de Scottsdale en appelant leurs noms et en leur offrant de l'aide pour leurs trajets. Points Clés Suspect : Nuruhussein Hussein, arrêté pour vol et fraude. Méthode : Se faisait passer pour un chauffeur Uber, demandait les téléphones des victimes. Montant Volé : Environ 302 000 $ en cryptomonnaie. Accusations : Plusieurs accusations criminelles, y compris vol, schémas de fraude et blanchiment d'argent. Le Schéma Se Déroule Selon les rapports, l'escroquerie présumée a commencé en mars 2024 lorsque Hussein a pris des passagers attendant leurs trajets à l'hôtel W à Scottsdale. Il appelait les noms des passagers potentiels d'Uber, créant une illusion de légitimité. Une fois à l'intérieur du véhicule, Hussein demandait à emprunter les téléphones des passagers, affirmant que son propre appareil était défectueux. Dans un cas, il a proposé de dépanner l'application Uber lorsque les passagers se demandaient pourquoi elle indiquait que leur chauffeur n'était pas encore arrivé. Comment Le Vol S'est Produit Hussein aurait utilisé les téléphones des victimes pour accéder à leurs portefeuilles de cryptomonnaie, effectuant des transferts vers ses propres comptes. La méthode impliquait : Transfert Téléphone-à-Téléphone : Transfert direct de fonds depuis les portefeuilles des victimes. Transfert vers Stockage à Froid : Déplacement de la cryptomonnaie volée vers un endroit sécurisé pour empêcher la récupération. Dans un cas, une victime a remis son téléphone en octobre, pour découvrir plus tard qu'une quantité importante de cryptomonnaie avait été transférée sans son consentement. Conséquences Légales Hussein a été arrêté le 11 décembre 2024, suite à une enquête menée par le département de police de Scottsdale et le service secret des États-Unis. Il fait face à plusieurs accusations criminelles, y compris : Vol Schémas de Fraude Blanchiment d'Argent Les procureurs ont demandé une caution en espèces sécurisée de 200 000 $ pour sa libération, ainsi qu'une surveillance électronique. De plus, il lui a été interdit d'utiliser Internet et de voyager à l'étranger pour empêcher toute destruction supplémentaire de preuves ou risque de fuite potentiel, car il voyagerait fréquemment en Éthiopie. Implications Plus Larges Cet incident met en lumière les risques croissants associés aux actifs numériques et la facilité avec laquelle ils peuvent être volés. Les tendances récentes montrent une augmentation des escroqueries ciblant les détenteurs de cryptomonnaie, avec diverses méthodes employées par les fraudeurs. Par exemple : Escroqueries par Usurpation d'Identité : Escrocs se faisant passer pour des agents des forces de l'ordre ou des employés d'échanges de cryptomonnaie. Menaces et Coercition : Victimes menacées pour se conformer à des demandes frauduleuses. Le FBI a tiré la sonnette d'alarme sur de telles escroqueries, soulignant la nécessité de vigilance parmi les utilisateurs de cryptomonnaie. Sources Fake Uber Driver Takes Passengers For A Ride By Stealing Crypto Over $300K - Benzinga, Benzinga. Arizona man allegedly posed as Uber driver to steal $300K in crypto: Report — TradingView News, www.tradingview.com. Man arrested for posing as Uber driver and stealing $300k in cryptocurrency, MSN.
0 0.0 29par ToTo BugelmanDébutant Sécurité
Dogecoin Flaw Exploited By Hacker, Crashes 69% Of Nodes
Une faille de sécurité significative dans Dogecoin a été exploitée par un pirate, entraînant une défaillance catastrophique qui a provoqué le crash de 69 % des nœuds du réseau. Cet incident soulève de sérieuses préoccupations quant à la stabilité et à la sécurité de la cryptomonnaie populaire, qui a gagné une énorme popularité ces dernières années. Points Clés Un pirate a exploité une vulnérabilité dans Dogecoin. 69 % des nœuds de Dogecoin sont tombés en panne à cause de l'attaque. L'incident souligne la nécessité d'améliorer les mesures de sécurité dans les réseaux de cryptomonnaies. Aperçu de l'Incident Le réseau Dogecoin, connu pour sa communauté dynamique et ses origines inspirées des mèmes, a subi une grave perturbation lorsqu'un pirate a profité d'une faille dans son code. Cette violation a non seulement affecté la fonctionnalité de la cryptomonnaie, mais a également suscité des inquiétudes quant à la sécurité globale des technologies blockchain. Impact sur le Réseau L'impact immédiat de l'attaque a été ressenti à travers le réseau Dogecoin : Crash des Nœuds : 69 % des nœuds sont tombés en panne, entraînant des retards significatifs dans le traitement des transactions. Préoccupations des Utilisateurs : De nombreux utilisateurs ont exprimé leurs inquiétudes quant à la sécurité de leurs investissements, ce qui a suscité des discussions sur la fiabilité de Dogecoin. Réaction du Marché : L'incident a provoqué des fluctuations de la valeur marchande de Dogecoin, alors que les traders réagissaient à la nouvelle. Réponse de la Communauté À la suite de l'attaque, la communauté Dogecoin s'est exprimée sur la nécessité de protocoles de sécurité renforcés. Les réponses clés incluent : Appels à la Transparence : Les membres de la communauté exhortent les développeurs à fournir plus de transparence concernant les mesures de sécurité du réseau. Vigilance Accrue : Les utilisateurs sont encouragés à rester informés des vulnérabilités potentielles et à prendre des précautions avec leurs avoirs.
0 0.0 30par ToTo BugelmanDébutant.jpg) Sécurité
Les dirigeants d'IcomTech condamnés à payer plus de 5 millions de dollars pour un système frauduleux de Bitcoin
Un tribunal californien a ordonné à cinq individus impliqués dans le schéma frauduleux de trading de Bitcoin d'IcomTech de payer plus de 5 millions de dollars pour leur rôle dans un schéma de Ponzi qui a détourné des fonds d'investisseurs. Les défendeurs, y compris le cerveau derrière l'opération, font face à des pénalités significatives et ont été interdits de trader sur des marchés réglementés. Points clés Cinq dirigeants d'IcomTech condamnés à payer plus de 5 millions de dollars en pénalités et en restitution. Le schéma a fraudé plus de 190 investisseurs, promettant des rendements irréalistes. Tous les impliqués ont reçu des peines de prison allant de cinq à dix ans. Contexte du schéma IcomTech a opéré entre la mi-2018 et la fin 2019, attirant les investisseurs avec des promesses d'un retour de 100 % sur leurs investissements tous les six semaines. L'entreprise a faussement prétendu offrir une plateforme de minage et de trading pour le Bitcoin et d'autres cryptomonnaies. Au lieu de tenir ces promesses, les dirigeants ont détourné une part significative des fonds, entraînant des pertes estimées à environ 8,4 millions de dollars d'ici décembre 2022. Constatations du tribunal La Commodity Futures Trading Commission (CFTC) a déposé une plainte contre les individus impliqués, entraînant un jugement par défaut le 21 octobre 2023. Le tribunal a jugé les individus suivants responsables de violations de la Commodity Exchange Act : David Carmona - Fondateur et cerveau du schéma. Juan Arellano Parra - Opérateur clé dans les activités frauduleuses. Moses Valdez - Impliqué dans la sollicitation d'investissements. David Brend - A joué un rôle significatif dans les opérations. Marco A. Ruiz Ochoa - A reçu un ordre de consentement pour son implication. Chacun des quatre premiers défendeurs a été condamné à payer une pénalité monétaire civile de 1 million de dollars, en plus d'environ 1 million de dollars en restitution aux victimes, totalisant plus de 5 millions de dollars. Les cinq individus ont été définitivement interdits de s'enregistrer auprès de la CFTC et de trader sur tout marché réglementé par la CFTC. Peines des dirigeants Les répercussions juridiques vont au-delà des pénalités financières. Plusieurs des dirigeants ont reçu des peines de prison pour leur rôle dans le schéma : David Carmona : 10 ans pour conspiration en vue de commettre une fraude électronique. Juan Arellano Parra : 8 ans. David Brend : 10 ans. Marco A. Ruiz Ochoa : 5 ans. L'attrait des expositions somptueuses Pour attirer des investisseurs potentiels, IcomTech a organisé des expositions extravagantes à travers les États-Unis et à l'international. Les dirigeants arrivaient souvent dans des véhicules de luxe et portaient des vêtements coûteux, affichant leur prétendue richesse pour séduire les victimes. Ils se vantaient de leurs profits, créant une illusion de succès que de nombreux investisseurs trouvaient irrésistible. Conclusion L'affaire IcomTech sert de rappel frappant des risques associés aux investissements en cryptomonnaie, en particulier dans les schémas qui promettent des rendements irréalistes. Alors que les procédures judiciaires se poursuivent, l'accent reste mis sur la récupération des fonds pour les victimes et la tenue des responsables pour leurs actions. Les actions de la CFTC soulignent l'importance de la surveillance réglementaire dans le marché des cryptomonnaies en évolution rapide. Sources Les dirigeants d'IcomTech condamnés à payer plus de 5 millions de dollars pour un faux schéma de trading de Bitcoin, MSN. BTCUSD - Les dirigeants d'IcomTech condamnés à payer plus de 5 millions de dollars pour un faux schéma de trading de Bitcoin, mx.advfn.com. Les dirigeants d'IcomTech condamnés à payer plus de 5 millions de dollars pour un faux schéma de trading de Bitcoin, Cointelegraph.
0 0.0 26par ToTo BugelmanDébutant Sécurité
Les escrocs exploitent les bots Telegram pour injecter des logiciels malveillants volants de crypto-monnaie.
Les escrocs ciblent de plus en plus les utilisateurs de cryptomonnaies via Telegram, utilisant de faux bots de vérification pour injecter des logiciels malveillants qui volent des actifs cryptographiques. Ce schéma sophistiqué combine des tactiques d'ingénierie sociale avec des logiciels malveillants, représentant une menace significative pour les utilisateurs non avertis. Points Clés Les escrocs créent de faux groupes Telegram et usurpent l'identité d'influenceurs crypto. Les utilisateurs sont attirés à vérifier via un bot malveillant, entraînant l'installation de logiciels malveillants. Le logiciel malveillant peut compromettre les appareils et voler des clés privées, entraînant des pertes financières importantes. L'Augmentation Des Escroqueries Sur Telegram Telegram est devenu une plateforme populaire pour les discussions sur les cryptomonnaies, ce qui en fait une cible de choix pour les escrocs. Des rapports récents indiquent une augmentation des escroqueries qui exploitent les fonctionnalités de la plateforme, y compris des groupes et des bots frauduleux conçus pour tromper les utilisateurs. Comment L'Escroquerie Fonctionne Usurpation d'Identité : Les escrocs créent de faux comptes sur les plateformes de médias sociaux, usurpant l'identité de personnalités crypto bien connues. Invitation à des Groupes : Les victimes sont invitées à rejoindre des groupes Telegram où on leur promet des informations d'investissement exclusives. Vérification Malveillante : Une fois dans le groupe, les utilisateurs sont invités à vérifier leurs comptes via un faux bot, souvent nommé quelque chose de similaire à "OfficialSafeguardBot." Injection de Logiciel Malveillant : Après vérification, le bot injecte du code PowerShell malveillant dans l'appareil de l'utilisateur, entraînant l'installation de logiciels malveillants qui peuvent voler des informations de portefeuille crypto. L'Impact Du Logiciel Malveillant Le logiciel malveillant utilisé dans ces escroqueries est particulièrement dangereux car il peut : Voler des clés privées et d'autres informations sensibles. Permettre un accès à distance à l'appareil de la victime, permettant une exploitation supplémentaire. Entraîner des pertes financières significatives, certains victimes signalant des pertes dépassant 3 millions de dollars. Conseils De Prévention Pour se protéger contre ces escroqueries, les utilisateurs devraient : Vérifier les Sources : Toujours vérifier l'authenticité des comptes et des groupes avant de rejoindre. Éviter les Liens Inconnus : Ne pas cliquer sur des liens provenant de sources ou de bots non vérifiés. Utiliser des Outils de Sécurité : Utiliser des logiciels de sécurité capables de détecter et de bloquer les activités malveillantes. Éduquer Vous-Même : Rester informé sur les dernières escroqueries et les tactiques utilisées par les cybercriminels. Conclusion Alors que les escrocs continuent d'évoluer leurs tactiques, il est crucial pour les utilisateurs de cryptomonnaies de rester vigilants. En comprenant les méthodes utilisées dans ces escroqueries et en mettant en œuvre des mesures préventives, les utilisateurs peuvent mieux protéger leurs actifs et leurs informations personnelles contre les acteurs malveillants. Sources Les attaquants utilisent de faux groupes Telegram et des comptes Twitter pour cibler les utilisateurs de crypto, Cryptopolitan. Voici comment les escrocs peuvent vider votre portefeuille crypto, CoinDesk. Les escrocs utilisent des bots de vérification Telegram pour injecter des logiciels malveillants volants de crypto, Cointelegraph. SafeGuard Cyber détecte un nouveau cheval de Troie volant de crypto dans Telegram, PR Newswire. Les dernières escroqueries sur l'application Telegram en 2024 à surveiller – Blog Gridinsoft, Gridinsoft.
0 0.0 26par ToTo BugelmanDébutant Sécurité
La communauté Ethereum débat de l'augmentation de la limite de gaz au milieu des préoccupations de sécurité
La communauté Ethereum est actuellement engagée dans un débat animé concernant l'augmentation potentielle des limites de gaz pour sa blockchain. Bien que l'augmentation de la limite de gaz puisse améliorer les performances du réseau, elle soulève également des préoccupations importantes concernant la stabilité et la sécurité. Des figures clés de la Fondation Ethereum exhortent à la prudence alors qu'elles naviguent dans les défis techniques associés à ce changement potentiel. Points Clés Limite de Gaz Actuelle : La limite de gaz existante est de 36 millions, ce qui est conçu pour garantir une propagation efficace des blocs et la stabilité du réseau. Augmentation Proposée : Une suggestion d'augmenter la limite de gaz à 60 millions pourrait entraîner des risques sérieux, y compris des échecs de propagation et des créneaux de validateurs manqués. Contraintes Techniques : Les spécifications de la couche de consensus imposent une taille maximale de bloc non compressé de 10 MiB, ce qui complique toute tentative de dépasser la limite de gaz actuelle. Mise à Niveau Pectra 2 : Les développeurs travaillent sur la mise à niveau Pectra 2, qui comprend des propositions visant à augmenter en toute sécurité les limites de gaz tout en maintenant l'intégrité du réseau. Limite de Gaz Actuelle et Ses Implications La blockchain Ethereum fonctionne actuellement sous une limite de gaz de 36 millions. Cette limite est cruciale pour maintenir l'efficacité de la propagation des blocs à travers le réseau. Dépasser cette limite pourrait entraîner des problèmes significatifs, y compris : Échecs de Propagation : Des blocs plus grands peuvent ne pas se propager efficacement, entraînant des occasions manquées pour les validateurs de confirmer des transactions. Instabilité du Réseau : Franchir la limite de gaz pourrait déstabiliser le réseau, entraînant des retards et des vulnérabilités potentielles de déni de service (DoS). Risques de Sécurité : Des blocs plus grands pourraient submerger les nœuds du réseau, les exposant à des attaques sans fournir d'avantages immédiats aux utilisateurs. Défis Techniques à Venir Toni Wahrstätter, un chercheur à la Fondation Ethereum, a souligné la nécessité de patience pour aborder la question de la limite de gaz. Les contraintes techniques liées aux spécifications du client de la couche de consensus rendent difficile de dépasser le seuil actuel sans mises à niveau significatives. La taille maximale de bloc non compressé de 10 MiB est un facteur critique dans cette discussion. Solutions Proposées : Mise à Niveau Pectra 2 Pour relever les défis associés à l'augmentation des limites de gaz, les développeurs Ethereum préparent la mise à niveau du réseau Pectra 2. Ce hard fork comprend deux propositions significatives : EIP-7623 : Cette Proposition d'Amélioration Ethereum vise à réduire les tailles de blocs dans le pire des cas, atténuant ainsi les risques de DoS et permettant des augmentations de capacité plus sûres. EIP-7691 : Cette proposition se concentre sur l'augmentation du nombre cible et maximum de blobs par bloc, ce qui fournira des données empiriques sur les performances du réseau sous des demandes de stockage et de propagation plus élevées. En mettant en œuvre ces propositions, la mise à niveau Pectra 2 vise à fournir des informations cruciales sur la capacité du réseau à gérer des blocs plus grands tout en maintenant la stabilité et la sécurité. Sources La communauté Ethereum débat de l'augmentation des limites de gaz au milieu des préoccupations de stabilité et de sécurité, CryptoSlate.
0 0.0 27par ToTo BugelmanDébutant Sécurité
La Corée du Nord se fait passer pour un ancien entrepreneur dans le cadre d'un piratage de 50 millions de dollars.
Dans une révélation choquante, Radiant Capital a divulgué qu'un acteur menaçant nord-coréen était derrière un piratage de 50 millions de dollars qui a eu lieu en octobre. L'attaquant s'est fait passer pour un ancien contractant afin d'accéder à la plateforme de finance décentralisée (DeFi), soulevant des inquiétudes concernant la cybersécurité dans l'espace crypto. Points clés L'implication de la Corée du Nord dans la cybercriminalité continue d'escalader. L'attaque contre Radiant Capital met en évidence les vulnérabilités des plateformes DeFi. Les tactiques d'usurpation d'identité deviennent de plus en plus sophistiquées. L'attaque contre Radiant Capital En octobre, Radiant Capital, un acteur majeur du secteur DeFi, a été victime d'une cyberattaque significative. La plateforme a rapporté que l'attaquant s'est fait passer pour un ancien contractant, utilisant ce déguisement pour infiltrer le système. Cet incident souligne la menace croissante posée par les groupes de hackers soutenus par l'État, en particulier de la Corée du Nord. Tactiques d'usurpation d'identité La méthode d'usurpation d'identité utilisée dans cette attaque est particulièrement préoccupante. En se faisant passer pour un ancien contractant, l'attaquant a pu contourner les protocoles de sécurité standard qui auraient pu signaler une entité inconnue. Cette tactique met non seulement en évidence la nécessité de processus de vérification améliorés, mais soulève également des questions sur l'efficacité des mesures de cybersécurité actuelles dans l'industrie DeFi. Implications pour le secteur DeFi Le piratage a des implications significatives pour le secteur de la finance décentralisée, qui connaît une croissance rapide en popularité. À mesure que de plus en plus d'utilisateurs affluent vers les plateformes DeFi, le potentiel de cyberattaques augmente. L'incident chez Radiant Capital sert de signal d'alarme pour d'autres plateformes afin de réévaluer leurs protocoles de sécurité et de mettre en œuvre des mesures plus robustes pour se protéger contre des menaces similaires. Le contexte plus large La Corée du Nord a été liée à diverses cyberattaques dans le passé, ciblant souvent des institutions financières et des échanges de cryptomonnaies. Cet incident récent fait partie d'une tendance plus large où des acteurs soutenus par l'État exploitent les vulnérabilités dans l'espace de la finance numérique. La communauté internationale s'inquiète de plus en plus des implications de telles attaques, qui menacent non seulement des entreprises individuelles mais aussi la stabilité du système financier mondial. Sources Radiant Capital dit que la Corée du Nord s'est fait passer pour un ancien contractant pour réaliser un piratage de 50 millions de dollars - StartupNews.fyi - Actualités sur les startups et la technologie, StartupNews.fyi.
0 0.0 31par ToTo BugelmanDébutant