.jpeg)
추천보안
몬테네그로 법원, 도권의 한국 송환 승인, 미국의 요청 기각
몬테네그로 항소 법원은 도권의 송환 항소를 기각하고, 테라폼 랩스의 공동 창립자가 미국이 아닌 한국으로 송환될 것임을 확인했습니다. 이 결정은 그의 암호화폐 제국 붕괴와 관련된 심각한 혐의를 받고 있는 권 씨를 둘러싼 지속적인 법적 사가에서 중요한 단계입니다. 주요 요점 몬테네그로 법원은 미국보다 한국의 송환 요청을 우선시했습니다. 권 씨는 위조 여행 서류를 사용한 혐의로 2023년 3월에 체포되었습니다. 이 판결은 약 400억 달러의 손실을 초래한 테라/LUNA 붕괴의 여파에서 중요한 발전입니다. 사건의 배경 한때 암호화폐 세계의 저명한 인물이었던 도권은 테라USD(UST) 스테이블코인과 관련 토큰인 루나를 개발한 테라폼 랩스를 공동 창립했습니다. 2022년 5월 이 자산들의 붕괴는 암호화폐 시장의 대규모 하락을 촉발하여 한국과 미국 당국의 조사를 받게 되었습니다. 권 씨는 투자자들을 오도하고 금융 재난에 기여한 사기 계획을 주도한 혐의를 받았습니다. 권 씨의 법적 문제는 붕괴 후 한국을 떠나면서 시작되었고, 그에 대한 인터폴 적색 수배가 발부되었습니다. 그는 위조 여권을 사용하여 두바이로 가는 비행기를 타려다 2023년 3월 몬테네그로에서 체포되었습니다. 법원 판결 및 송환 절차 몬테네그로 법원의 최근 판결은 긴 법적 싸움의 정점입니다. 항소 법원은 포드고리차 고등 법원의 이전 결정을 지지했으며, 이는 한국의 송환 요청이 먼저 제출되었음을 이유로 들었습니다. 이 판결은 권 씨의 송환을 위한 미국의 요청을 사실상 기각하며, 이는 논쟁의 여지가 있었습니다. 사건의 타임라인: 2023년 3월: 권 씨가 몬테네그로에서 체포됩니다. 2024년 8월: 몬테네그로 법원이 한국의 송환 요청을 지지하는 판결을 내립니다. 2024년 12월: 헌법재판소가 권 씨의 송환 항소를 기각합니다. 권 씨와 암호화폐 산업에 대한 영향 권 씨의 한국 송환은 그에게만 중요한 것이 아니라 더 넓은 암호화폐 환경에도 중요합니다. 송환될 경우, 그는 사기 및 금융 부정 행위 등 여러 혐의에 직면하게 되며, 이는 유사한 사건이 전 세계적으로 처리되는 방식에 대한 선례를 설정할 수 있습니다. 이 사건은 규제 당국이 개인을 금융 범죄 혐의로 책임지게 하려는 가운데 암호화폐 프로젝트와 그 창립자들에 대한 감시가 증가하고 있음을 강조합니다. 출처 몬테네그로 법원이 미국의 요청을 기각하며 도권의 한국 송환을 지지, Crypto Briefing. 몬테네그로, 미국의 요청을 기각하고 도권을 한국으로 송환, CoinDesk. 몬테네그로가 미국의 요청을 기각한 후 도권을 한국으로 송환, Bitcoinist. 몬테네그로 법원이 전 테라폼 랩스 CEO의 항소를 기각, 미국 송환이 임박, 조선일보. 몬테네그로 법원이 도권의 한국 송환 중지를 위한 항소를 기각, Cointelegraph. 암호화폐 거물 권 씨의 송환 판결에 대한 항소 기각, www.suryaa.com. 몬테네그로 법원이 도권의 송환 항소를 기각, Cointelegraph. 몬테네그로 헌법재판소가 도권의 송환 항소를 기각, Cryptonews. 몬테네그로 헌법재판소에서 암호화폐 거물 권 씨의 송환 판결에 대한 항소 기각 - The Korea Times, KoreaTimes.
0 0.0 22ToTo Bugelman신규
.jpeg) 보안
해커, X-계정 암호화폐 사기로 50만 달러 수익
충격적인 폭로에 따르면, 한 해커가 피싱 공격을 통해 15개 이상의 X 계정을 손상시켜 지난 한 달 동안 약 50만 달러를 벌어들인 것으로 알려졌습니다. 이 계획은 X 팀을 사칭하여 사기성 밈 토큰 계획을 홍보하는 것이었으며, 이는 온체인 탐정 ZachXBT에 의해 보고되었습니다. 주요 요점 해커는 유명 인물과 플랫폼을 포함하여 15개 이상의 X 계정을 표적으로 삼았습니다. 사용자에게 자격 증명을 노출하도록 속이기 위해 피싱 이메일이 발송되었습니다. 사기에는 가짜 밈 토큰을 홍보하고 도난당한 자금을 세탁하는 것이 포함되었습니다. 피싱 계획 해커는 잘 조직된 피싱 캠페인을 실행하여 X 사용자에게 가짜 저작권 침해 이메일을 보냈습니다. 이러한 이메일은 긴박감을 조성하여 피해자가 피싱 사이트를 방문하도록 유도하고 비밀번호와 2단계 인증(2FA)을 재설정하도록 속였습니다. 피싱 이메일은 일관된 스크립트를 따랐습니다: 가짜 저작권 침해 이메일을 보냅니다. 긴박감을 조성합니다. 사용자를 피싱 사이트로 유도하여 2FA/비밀번호를 재설정하도록 속입니다. 공격의 피해자 손상된 계정 중에는 다음이 포함되었습니다: 스트리밍 플랫폼인 Kick. AI 어시스턴트인 Cursor. World(이전의 Worldcoin)의 공동 창립자인 Alex Blania. 밈 코인인 Brett. 소셜파이 애플리케이션인 The Arena. 해커가 이러한 계정을 장악한 후, 그들은 이를 사용하여 네이티브 밈 토큰의 출시를 광고하고, 투자자들로부터 투자를 모으기 위해 사기성 스마트 계약 주소를 첨부했습니다. 재정적 영향 이 계획에서 도난당한 총액은 약 50만 달러로 추정됩니다. 해커는 Solana 및 Ethereum 네트워크를 통해 자금을 세탁하여 도난당한 자산의 추적을 더욱 복잡하게 만들었습니다. 사용자를 위한 권장 사항 이 사건에 비추어, ZachXBT는 사용자가 계정을 보호하기 위해 적극적인 조치를 취할 것을 권장했습니다: 각 플랫폼에 대해 다른 이메일 주소를 사용하십시오. 계정 보호를 위한 추가 보안 계층을 구현하십시오. 암호화 사기의 증가 이 사건은 특히 밈 토큰 붐 속에서 사기의 핫스팟이 된 Solana 네트워크 내에서 암호화폐 공간의 증가하는 추세를 강조합니다. 밈 토큰의 인기가 계속 상승함에 따라, 예상치 못한 투자자를 대상으로 하는 사기 계획의 위험도 증가하고 있습니다. 암호화폐 환경이 진화함에 따라, 사용자는 이러한 악의적인 활동으로부터 자산을 보호하기 위해 경계하고 정보를 유지해야 합니다. 출처 Взломщик X-аккаунтов заработал на криптоскаме $500 000, ForkLog.
0 0.0 25ToTo Bugelman신규.jpeg) 보안
S-그룹 창립자, 1억 달러 사기 계획으로 체포
S-Group 네트워크의 설립자들이 러시아에서 체포되었으며, 투자 기회를 가장하여 고객들로부터 1억 달러 이상을 사취한 혐의를 받고 있습니다. 러시아 내무부는 Sincere Systems Group LTD (S-Group)가 2020년부터 운영되어 왔으며, 높은 수익을 약속하며 투자자들을 대상으로 했다고 보고했습니다. 주요 요점 설립자 체포: S-Group의 두 명의 설립자가 구금되었으며, 30명이 추가로 조사받았습니다. 사기 운영: 이 회사는 폰지 사기를 운영하며 투자 수익에 대해 고객들을 오도한 혐의를 받고 있습니다. 규제 조치: S-Group은 2021년 8월 러시아 중앙은행에 의해 금융 피라미드의 징후로 블랙리스트에 올랐습니다. 조사 결과, 우크라이나 시민들에 의해 설립된 S-Group은 러시아의 여러 지역에서 세미나를 개최하며 Forex 및 기타 시장에서의 거래 활동을 홍보했으며, 인공지능의 사용을 포함했습니다. 그들은 매달 3%에서 30%의 수익을 약속하며 투자자들을 유혹했습니다. 암호화폐 투자의 대가로, 고객들은 SWCT라는 내부 토큰을 발행받았습니다. 당국은 이 토큰들이 실질적인 가치가 없으며, 투자자들의 자금을 효과적으로 가두었다고 믿고 있습니다. 이 회사는 계정 동결 및 진행 중인 감사 등을 이유로 고객들이 투자를 인출하지 못하도록 했다고 전해집니다. S-Group의 배경 설립: S-Group은 2020년에 설립되어 러시아에서 빠르게 운영을 확장했습니다. 투자 약속: 이 회사는 수익성이 높은 수익을 제공한다고 주장하며 상당수의 투자자들을 끌어들였습니다. 규제 감시: 러시아 중앙은행은 2021년에 S-Group을 잠재적인 금융 피라미드로 지목하여 감시를 강화했습니다. 최근의 체포는 S-Group의 운영에 대한 진행 중인 조사에서 중요한 발전을 나타냅니다. 법 집행 기관은 사기의 범위를 조사하고 있으며, 투자자들의 총 손실은 1억 달러를 초과합니다. 투자자에 대한 영향 이 사건은 투자자들에게 어떤 투자 기회에 자금을 투입하기 전에 철저한 실사를 수행해야 한다는 강력한 경고를 제공합니다. 높은 수익의 매력은 종종 규제되지 않은 시장에서의 근본적인 위험을 가릴 수 있습니다. 출처 Создателей сети S-Group с ущербом в $100 млн арестовали в РФ, ForkLog.
0 0.0 28ToTo Bugelman신규.jpeg) 보안
FBI와 일본, 북한의 3억 5백만 달러 DMM 거래소 해킹 사건 밝혀내다
FBI와 일본이 북한 해커들이 연루된 대규모 사이버 절도 사건을 밝혀냈습니다. 이 해커들은 일본의 암호화폐 거래소 DMM에서 무려 3억 500만 달러를 훔쳤습니다. 이 사건은 그들이 교묘한 사회 공학적 기법을 사용하여 이를 실행했기 때문에 큰 이슈가 되고 있습니다. 이는 올해에만 수십억 달러가 손실된 여러 암호화폐 강탈 사건 중 하나일 뿐입니다. 어떤 일이 벌어졌는지, 그리고 이 해커들이 어떻게 모두를 속였는지 알아봅시다. 주요 요점 북한 해커들이 사회 공학을 사용하여 DMM에서 3억 500만 달러를 훔쳤습니다. 해커들은 민감한 시스템에 접근하기 위해 채용 담당자로 가장했습니다. 2024년에는 암호화폐 절도가 22억 달러에 달했으며, 이는 지속적인 보안 문제를 강조합니다. 일본 암호화폐 거래소 DMM에서 3억 달러 이상이 도난당한 사건의 세부 사항 놀라운 발표로, FBI는 일본 당국과 협력하여 DMM 암호화폐 거래소를 대상으로 한 대규모 3억 500만 달러 비트코인 강탈 사건의 복잡한 세부 사항을 밝혀냈습니다. 5월에 발생한 이 절도 사건은 북한 해커들이 사용한 정교한 전술을 포함하고 있습니다. 이 사이버 범죄자들은 거래소의 시스템에 침투하여 무려 4,502.9 비트코인을 훔쳤습니다. 이 작전은 특히 잘 조직된 국가 지원 사이버 위협에 직면했을 때 암호화폐 부문의 취약성을 강조합니다. 북한 해커들이 채용 담당자로 가장하다 FBI의 조사에 따르면 TraderTraitor로 알려진 그룹과 연계된 해커들은 교묘한 사회 공학적 전술을 사용했습니다. LinkedIn에서 채용 담당자로 가장하여 일본 암호화폐 지갑 회사 Ginco의 직원을 대상으로 했습니다. 겉보기에 무해한 링크를 보내어 실제로는 악성 스크립트였던 이 링크를 통해 중요한 시스템에 무단으로 접근했습니다. 이 침해로 인해 그들은 직원을 가장하고 DMM 네트워크 내에서 거래를 조작하여 대규모 절도를 이끌어냈습니다. 공격의 대담함과 정밀함은 암호화폐 산업에서 강화된 사이버 보안 조치의 필요성을 강조합니다. 이러한 해커들이 그들의 방법을 계속 발전시키면서, 기업들은 자산을 보호하기 위해 앞서 나가야 합니다. 2024년 암호화폐 도둑들이 22억 달러를 훔치다 DMM 사건은 2024년의 많은 중요한 침해 사건 중 하나였습니다. 전반적으로 사이버 범죄자들은 다양한 플랫폼에서 22억 달러를 훔쳤습니다. 총 손실은 이전 년도에 비해 감소했지만, 공격의 규모는 여전히 경고를 줍니다. 보안이 개선되었음에도 불구하고 암호화폐 산업은 여전히 해커들에게 매력적인 목표로 남아 있으며, 이는 디지털 도둑과 보안 전문가 간의 지속적인 전투를 강조합니다. 조사 마무리 자, 여기까지입니다. FBI와 일본은 북한의 DMM 거래소에 대한 대규모 3억 500만 달러 해킹 사건의 세부 사항을 밝혀내기 위해 정말 깊이 파고들었습니다. 이 해커들이 사회 공학을 사용하여 이렇게 큰 강탈을 실행했다니 놀랍습니다. LinkedIn에서 채용 담당자로 가장하다니? 정말 차원이 다른 속임수입니다. 하지만 국제 법 집행 기관의 노력 덕분에 이제 우리는 모든 것이 어떻게 이루어졌는지 알게 되었습니다. 이 사건은 암호화폐 세계의 위험과 이를 악용하려는 사람들의 길이를 상기시키는 큰 경고입니다. 조사가 계속됨에 따라, 더 나은 보안 조치와 이와 같은 사건이 줄어들기를 바랍니다.
0 0.0 25ToTo Bugelman신규.jpeg) 보안
Hyperliquid, 북한 해커 우려 속 2억 5천만 달러 순유출 직면
Hyperliquid, 거래 플랫폼이 최근 2억 5,600만 달러를 초과하는 막대한 순유출을 경험했습니다. 이러한 우려스러운 추세는 북한 해커들이 이 플랫폼에서 활발히 거래하고 있다는 사실이 드러난 이후 발생하여 사용자와 투자자들 사이에 심각한 보안 우려를 제기하고 있습니다. 주요 내용: Hyperliquid은 2억 5,600만 달러 이상의 순유출을 보고했습니다. 이러한 유출은 북한 해커에 대한 우려로 인한 것으로 추정됩니다. 보안 전문가들은 플랫폼에서 북한 위협 세력의 존재를 확인했습니다. 북한 해커의 영향 암호화폐 시장에 북한 해커가 등장한 것은 업계에 충격을 주었습니다. 보안 전문가들은 이 위협 세력이 거래소뿐만 아니라 Hyperliquid과 같은 거래 플랫폼도 악용하고 있다고 경고했습니다. 이는 사용자들 사이에 불안을 조성하여 많은 이들이 자금을 인출하게 만들었습니다. 사용자 반응과 시장 반응 이러한 상황에 따라 사용자는 소셜 미디어와 포럼 등 다양한 채널을 통해 우려를 표명했습니다. 많은 이들이 투자 보안에 대한 불안을 표현하며 대규모 자금 인출을 촉발했습니다. 시장 반응은 즉각적이었으며, Hyperliquid의 거래량은 신뢰 하락으로 인해 눈에 띄게 감소했습니다. 보안 조치와 미래 전망 Hyperliquid은 사용자 보호와 플랫폼 신뢰 회복을 위해 보안 조치를 강화하고 있다고 보고되었습니다. 주요 조치에는 다음이 포함됩니다: 거래 활동의 모니터링 강화 사이버보안 전문가와 협력하여 위협 식별 및 완화 보안 프로토콜 및 사용자 안전에 대한 투명성 증대 그럼에도 불구하고, Hyperliquid의 평판과 사용자 기반에 대한 장기적인 영향은 불확실합니다. 암호화폐 시장은 본질적으로 변동성이 높으며, 이러한 사건은 사용자 신뢰에 지속적인 영향을 미칠 수 있습니다. 출처 Hyperliquid 순유출 2억 5천만 달러 초과, 북한 해커 우려 확산 - StartupNews.fyi - 스타트업 & 기술 뉴스, StartupNews.fyi.
0 0.0 26ToTo Bugelman신규.jpeg) 보안
카스퍼스키, 암호화폐 사용자 노린 새로운 유튜브 사기 폭로
최근 경고에서 러시아 사이버 보안 회사인 카스퍼스키는 유튜브에서 암호화폐 사용자를 대상으로 한 정교한 사기를 강조했습니다. 사기꾼들은 플랫폼의 댓글 섹션을 악용하여 시드 구문을 공유하고, 무심코 다중 서명 지갑에 접근하려는 개인을 속여 결국 재정적 손실을 초래합니다. 핵심 요점 사기꾼들은 유튜브 댓글에 시드 구문을 게시하여 피해자를 유인하고 있습니다. 이 사기는 다중 서명 지갑을 포함하여 도난을 복잡하게 만듭니다. 카스퍼스키는 사용자가 시드 구문을 보호하고 경계할 것을 권장합니다. 사기의 본질 이 사기는 암호화폐 초보자로 가장한 개인들이 금융 관련 유튜브 비디오 아래에 댓글을 게시하면서 시작됩니다. 이러한 댓글에는 종종 암호화폐 지갑에 접근하는 데 필요한 고유한 단어 시퀀스인 시드 구문과 함께 자금 이체에 대한 도움 요청이 포함됩니다. 의도는 시청자들이 지갑을 훔치려 시도하도록 유도하여 결국 그들 자신이 사기의 희생자가 되도록 하는 것입니다. 카스퍼스키의 분석에 따르면 이러한 댓글은 일반적으로 새로 생성된 계정에서 시작되며 이는 의심을 불러일으킵니다. 사기에 연루된 지갑에는 종종 상당한 양의 테더(USDT)가 포함되어 있지만, 이 자금을 인출하려면 사기꾼들이 거래 수수료를 충당하기 위해 TRON(TRX)이 필요합니다. 사기의 작동 방식 초기 접촉: 사기꾼들은 금융 비디오 아래에 댓글을 게시하여 시드 구문을 공유하고 도움을 요청합니다. 유혹: 무심코 사용자는 자금을 접근할 수 있다고 믿고 도움을 주려 합니다. 다중 서명 지갑: 지갑은 다중 서명 보안으로 설정되어 거래에 여러 승인이 필요합니다. 실패한 거래: 사기꾼이 수수료를 충당하기 위해 지갑에서 TRX를 이체하려고 할 때, 자금은 제3의 지갑으로 리디렉션되어 도난을 방지합니다. 카스퍼스키는 이 사기가 심지어 다른 사람을 착취하려는 사람들까지도 조작할 수 있음을 보여준다고 강조합니다. 회사는 사용자가 시드 구문을 공유하지 말고 유사한 계획에 주의할 것을 경고합니다. 전문가 의견 바이낸스의 창립자인 창펑 자오는 카스퍼스키의 경고에 동의하며, 개인 키나 하드웨어 지갑을 통해 암호화폐를 받는 것은 위험한 관행이라고 말했습니다. 그는 유사한 사기로 인해 자금을 잃은 여러 사례를 언급하며, 사용자가 제어하는 주소로 암호화폐를 이체할 것을 촉구했습니다. 더 큰 그림 이 사건은 암호화폐 공간에서 사기의 증가하는 정교함을 강조합니다. 더 많은 개인이 시장에 진입함에 따라 착취의 가능성이 커집니다. 카스퍼스키의 발견은 암호화폐 사용자가 경계하고 자산을 보호해야 한다는 중요한 상기시킴으로 작용합니다. 6월에 바이든 행정부는 사이버 보안 위험을 이유로 카스퍼스키 연구소에 제재를 가했으며, 이는 회사 운영에 또 다른 복잡성을 더합니다. 이러한 도전에도 불구하고 카스퍼스키는 디지털 환경에서 잠재적 위협에 대해 사용자에게 교육하는 데 중요한 역할을 계속하고 있습니다. 출처 러시아의 카스퍼스키, 유튜브에 암호화폐 지갑 시드 구문 게시하여 자금 도난 경고, crypto.news. 러시아의 카스퍼스키, 유튜브 암호화폐 시드 사기 노출, Blockchain News.
0 0.0 21ToTo Bugelman신규.jpeg) 보안
캘리포니아 NFT 홍보자, 2200만 달러 사기 계획으로 기소
캘리포니아 출신의 두 23세 청년이 로스앤젤레스에서 투자자들을 대상으로 2,200만 달러 이상의 사기를 저지른 혐의로 체포되었습니다. Gabriel Hay와 Gavin Mayo는 투자자들을 허위 프로젝트 로드맵으로 오도하고 자금을 모은 후 프로젝트를 포기한 혐의로 여러 건의 혐의를 받고 있습니다. 주요 요점 Gabriel Hay와 Gavin Mayo, 두 23세 청년이 2,200만 달러 사기 혐의로 체포되었습니다. 그들은 전신 사기 공모 및 스토킹 혐의를 받고 있습니다. 이들은 다양한 NFT 프로젝트에 대해 허위 프로젝트 로드맵으로 투자자들을 오도했습니다. 그들은 사기 행위를 폭로하려는 사람들을 위협했습니다. Hay와 Mayo에 대한 혐의 기소장에 따르면 Hay와 Mayo는 Vault of Gems를 포함한 여러 NFT 프로젝트를 홍보했으며, 이를 하드 자산에 연동된 최초의 NFT 프로젝트로 허위 광고했습니다. 투자자들로부터 수백만 달러를 모은 후, 그들은 프로젝트를 포기하여 투자자들에게 상당한 손실을 입혔다고 합니다. 검찰은 두 남성이 프로젝트에 대해 실질적으로 허위 진술을 했다고 주장하며, 이로 인해 국토안보수사국(HSI)에 의해 체포되었다고 밝혔습니다. 법무부는 이러한 사기 계획이 투자자들에게 파괴적인 영향을 미칠 수 있다고 강조했습니다. 위협과 협박 사기 혐의 외에도, 기소장은 Hay와 Mayo가 사기 계획을 폭로하려는 사람들에게 협박 전술을 사용했다고 밝혔습니다. Faceless NFT 프로젝트에 대한 그들의 관여를 폭로하려는 프로젝트 매니저가 위협을 받았을 때, 이들은 그와 그의 가족을 괴롭히고 협박하여 정서적 고통을 초래했다고 합니다. Nicole Argentieri 법무부 차관보는 "Gabriel Hay와 Gavin Mayo는 디지털 자산 프로젝트에서 수천만 달러를 사기당한 투자자들을 협박하고, 이러한 사기 계획에서 그들의 역할을 폭로하려는 개인을 위협했습니다."라고 말했습니다. NFT 사기의 광범위한 영향 법무부는 암호화폐 및 디지털 자산 분야의 사기를 방지하기 위해 법 집행 기관과 계속 협력할 것이라고 밝혔습니다. NFT의 증가는 투자 기회를 창출했지만, 투자자들을 속이려는 사기꾼들도 끌어들였습니다. HSI의 Katrina W. Berger 부국장은 "3년 동안 Hay와 Mayo는 투자자들을 속여 수백만 달러를 사취한 것으로 보입니다. 이러한 기술적 사기 계획은 매년 투자자들에게 수백만 달러의 손실을 초래합니다. 이러한 범죄가 폭력적이지 않다고 해서 피해자가 없는 것은 아닙니다."라고 언급했습니다. 출처 NFT 프로모터, 2,200만 달러 사기 혐의로 기소, Cointelegraph. NFT 프로모터, 2,200만 달러 사기 혐의로 기소, MSN. Gabriel Hay, Gavin Mayo, NFT 사기 혐의로 기소, Cryptonews.
0 0.0 32ToTo Bugelman신규.jpeg) 보안
북한 해커, 하이퍼리퀴드 표적: 보안 경각심을 일깨우다
Hyperliquid, 탈중앙화된 레버리지 거래 플랫폼,은 북한 해커들이 플랫폼에서 거래하는 것이 감지된 후 심각한 보안 우려에 직면해 있습니다. 이러한 경고 활동은 플랫폼의 취약성과 더 큰 해킹 작전의 가능성에 대한 의문을 제기했습니다. 핵심 요점 북한 해커 주소가 Hyperliquid에서 70만 달러 이상의 손실과 연결되었습니다. 플랫폼의 보안은 제한된 수의 검증자에 의존하기 때문에 주목받고 있습니다. 전문가들은 해킹 시도로 인한 위험을 완화하기 위한 잠재적 방어 메커니즘을 제안합니다. 의심스러운 활동의 증가 최근 며칠 동안, 온체인 분석가들은 Hyperliquid에서 플래그된 북한 해커 주소로부터 거래 활동이 급증한 것을 관찰했습니다. 이 활동은 상당한 손실을 초래했으며, 보고서에 따르면 이 계정들은 총 70만 달러 이상을 잃었습니다. 일부는 이러한 손실이 연막일 수 있다고 추측하는 반면, 다른 사람들은 더 광범위한 해킹 작전을 위한 테스트 단계라고 믿습니다. 최근 총 가치 잠금(TVL) 220억 달러를 달성한 Hyperliquid는 보안을 위해 단 4개의 검증자로 운영됩니다. 이 제한된 인프라는 우려를 불러일으키며, 이 검증자 중 3개만 손상되면 해커들이 플랫폼에 저장된 수십억 달러의 암호화 자금에 접근할 수 있습니다. 보안 위험 및 취약점 암호화 소프트웨어 개발자인 Cygaar는 현재 23억 달러의 USDC를 보유하고 있는 Hyperliquid의 브릿지와 관련된 위험을 강조했습니다. 플랫폼의 3분의 2 정족수 요구 사항은 해커들이 4개의 검증자 중 3개를 제어할 경우 전체 금액에 대한 인출 요청을 승인하여 악의적인 주소로 보낼 수 있음을 의미합니다. 제안된 방어 메커니즘 전문가들은 잠재적 공격에 대한 Hyperliquid의 방어를 강화하기 위한 여러 전략을 제안했습니다: USDC 계약 발행자에 의한 블랙리스트: USDC의 발행자인 Circle은 공격에 사용된 주소를 블랙리스트에 올릴 수 있습니다. 이는 도난당한 USDC가 이동되거나 ETH와 같은 다른 자산으로 전환되는 것을 방지할 것입니다. 이는 북한 해커들이 자주 사용하는 전술입니다. Arbitrum 보안 위원회 활용: Hyperliquid를 보호하는 Arbitrum 체인은 9/12 다중 서명 보안 위원회에 의해 보호됩니다. 비상 시, 이 위원회는 거래를 되돌리고 체인의 상태를 변경하여 악의적인 활동을 되돌릴 수 있습니다. 그러나 이 접근 방식은 중앙화와 블록체인 기술의 핵심 원칙에 대한 우려를 불러일으킵니다. Hyperliquid의 최근 개발 임박한 보안 위협에도 불구하고, Hyperliquid는 3억 1천만 HYPE 토큰의 배포로 인해 115억 달러의 거래량에 도달하는 등 상당한 성장을 보였습니다. 이 에어드롭은 94,000명 이상의 사용자를 유치하여 유동성을 높이고 플랫폼 자산에 대한 수요를 증가시켰습니다. 그러나 분석가들은 HYPE 토큰을 둘러싼 과대 광고가 미래에 가격 불안정을 초래할 수 있다고 경고합니다. 플랫폼의 탈중앙화 거래소 의존성과 제한된 토큰 공급은 불확실성을 초래하여 장기적인 생존 가능성에 영향을 미칠 수 있습니다. 출처 Hyperliquid at Risk? North Korean Hackers Trade on Platform | CCN.com, CCN.com. North Korean Hackers on Hyperliquid: $700K in Crypto at Risk, Coin Edition.
0 0.0 26ToTo Bugelman신규.jpeg) 보안
암호화폐 이벤트 참석자 데이터 노출: 피싱의 황금광산
암호화폐 산업 행사 참석자에 대한 민감한 정보가 "마케팅 및 홍보 및 고객 찾기"라는 명목으로 판매되고 있으며, 이는 사기꾼과 악의적인 행위자들에게 잠재적인 데이터 금광을 제공하고 있습니다. 주요 요점 민감한 참석자 정보가 온라인에서 판매되고 있습니다. 데이터에는 개인 및 비즈니스 세부 정보, 소셜 미디어 링크 등이 포함됩니다. 블록체인 행사 참석자 데이터에 대한 조직적인 국제 거래가 의심됩니다. 이러한 경향은 암호화폐 행사 중 공유되는 개인 정보의 보안에 대한 심각한 우려를 불러일으켰습니다. 목록에는 전체 이름, 전화번호, 국적, 직책 및 회사, 개인 및 비즈니스 소셜 미디어 링크가 포함될 수 있습니다. 일부는 참석자의 티켓 구매 날짜, 티켓 유형, 구매에 사용된 운영 체제, 소셜 미디어 팔로워 수, 암호화폐 지갑 주소 및 행사 주최자에게 전송된 텍스트 필드에 입력된 메시지까지 포함합니다. 이러한 정보는 일반적으로 회의나 부대 행사에서 이벤트 등록 양식을 통해 수집됩니다. 최근에는 lu.ma와 같은 플랫폼을 사용하여 티켓을 발급하는 이벤트가 특정 소셜 미디어 계정에 대한 링크를 요구하는 경우가 많습니다. 코인텔레그래프는 텔레그램을 통해 판매자로부터 이러한 목록의 샘플을 입수했으며, 이는 여러 이벤트에서 파생된 것으로 보이는 약 60~100명의 참가자 목록 네 개를 포함하고 있었습니다. 각 목록에는 참석자에 대한 다양한 데이터 포인트가 포함되어 있었습니다. 이 이벤트들은 주로 2024년 가을에 발생한 것으로 보이며, 참석자 전화번호는 주로 동남아시아와 인도에서 발생했음을 시사합니다. 여러 국가의 목록에 접근할 수 있는 단일 판매자는 고립된 사건이 아니라 블록체인 행사 참석자 데이터에 대한 조직적인 국제 거래가 있음을 시사합니다. 이 목록은 빙산의 일각일 수 있으며, Blockchain Fest 및 Devcon과 연결된 추가 샘플의 이미지도 공유되었습니다. 코인텔레그래프는 주요 이벤트의 주최자나 직원이 거래에 관여하고 있다고 제안하지 않으며, 회의에서 수백 개의 부대 행사도 유사한 세부 정보를 수집합니다. 특히 가치가 있는 것은 2024년 11월 몰타에서 열린 AIBC 회의의 1,700명의 참석자 목록으로 보였습니다. 판매자는 이 목록을 "소수의 사람들"에게만 배포할 것이라고 말했으며, 목록의 가격은 거의 $4,000였으나 며칠 후 $650로 떨어졌습니다. 판매자는 판매 수익이 Coinfest 및 DevCon과 같은 다른 이벤트에서 추가 목록을 구매하는 데 사용될 것이라고 주장했으며, 데이터베이스 스크린샷을 공유했습니다. 판매자는 데이터의 재판매자로 보였으며, 익명이지만 판매자와 데이터 작성자는 러시아인으로 보입니다. 이는 샘플 데이터 세트의 탭 중 하나가 러시아어로 "List2"로 제목이 붙어 있고, 판매자의 글쓰기 AI 분석이 러시아어 원어민을 가리키는 것으로 나타났습니다. 판매자는 "유출되지 않은" 데이터의 판매를 정당화하려고 시도하며, "민감한 정보가 아니다"라고 주장하고 "대부분의 사람들은 그러한 마케팅에 개방적이다"라고 말했습니다. 이 정보는 소셜 엔지니어링 사기꾼이 목록에 있는 사람들을 악의적인 링크와 피싱 시도로 표적으로 삼는 데 도움이 될 수 있습니다. AIBC 창립자 Eman Pulis는 코인텔레그래프가 의견을 요청했을 때 목록의 크기를 알고 싶어 했으며, 이벤트에는 "데이터 유출에 대한 매우 엄격한 프로토콜"이 있다고 말했습니다. Pulis는 많은 유사한 데이터베이스가 사기이며 "우리는 항상 경쟁사의 데이터베이스를 제공받는다"고 덧붙였습니다. 데이터가 어디에서 오는지는 명확하지 않지만, 이러한 유형의 목록은 부도덕한 행위자들에게 인기가 있으며, 참석자들은 온라인 양식에 개인 데이터를 입력할 때의 위험을 인식해야 합니다. 출처 암호화폐 행사 참석자 세부 정보 거래가 드러나면서 피싱 우려, 코인텔레그래프.
0 0.0 21ToTo Bugelman신규 보안
인터폴의 적색 수배서, 중대한 혐의로 Hex 설립자 리처드 하트 겨냥
암호화폐 세계에서 Richard Heart로 알려진 Richard Schueler는 암호 혁신의 저명한 인물에서 심각한 법적 문제에 직면한 수배자로 전환되었습니다. 2024년 12월 18일, 인터폴은 핀란드 당국의 요청에 따라 Heart에 대한 적색 수배서를 발행했으며, 이는 그가 가중된 세금 사기 및 폭행 혐의로 조사 중임을 의미합니다. 주요 요점 인터폴은 세금 사기 및 폭행 혐의로 Hex의 창립자인 Richard Heart에 대한 적색 수배서를 발행했습니다. 핀란드 당국은 세금 신고를 하지 않은 것과 미성년자를 포함한 폭력 사건으로 그의 송환을 요구하고 있습니다. Heart는 또한 미국 SEC와 등록되지 않은 증권 제공과 관련된 별도의 법적 분쟁에 휘말려 있습니다. Richard Heart에 대한 혐의 Richard Heart는 여러 심각한 혐의로 주목받고 있습니다. 핀란드 당국은 그가 다음과 같은 행위를 했다고 주장합니다: 세금 사기: Heart는 여러 해 동안 사업 세금 신고를 하지 않아 2020년 6월부터 2024년 4월까지 수억 유로의 세금을 회피한 혐의를 받고 있습니다. 폭행: 그는 16세 피해자를 폭력적으로 공격하고, 머리카락을 잡아당기고 반복적으로 주먹질하여 눈에 띄는 부상을 입힌 혐의를 받고 있습니다. 이러한 혐의로 인해 Heart는 유럽의 가장 수배된 도망자 목록에 올랐으며, 그의 체포를 위한 국제적 추적이 강화되었습니다. 법적 환경 Heart의 법적 문제는 핀란드에 국한되지 않습니다. 미국에서는 증권거래위원회(SEC)가 그를 상대로 민사 소송을 제기했으며, 그를 다음과 같은 혐의로 고소하고 있습니다: Hex, PulseChain, PulseX를 포함한 암호화폐 프로젝트를 통해 등록되지 않은 증권 제공을 수행했습니다. 투자자들에게 거짓된 명분으로 10억 달러 이상을 모금하여 이 투자가 상당한 부를 가져올 것이라고 주장했습니다. 개인적인 사치품 구매를 위해 투자자 자금을 유용했습니다. 여기에는 고급 자동차와 디자이너 아이템이 포함됩니다. SEC의 소송은 Heart가 사건을 기각하려고 하면서도 그에 대한 증거가 증가하는 상황에서 그의 이미 불안정한 상황에 또 다른 복잡성을 더합니다. 적색 수배서의 영향 적색 수배서는 전 세계 법 집행 기관에 개인을 찾고 임시로 체포하여 송환을 대기하도록 요청하는 공식 요청입니다. 이는 국제 체포 영장과 동일하지는 않지만, Heart의 국제 여행 및 사업 활동을 상당히 복잡하게 만듭니다. 송환 위험: Heart가 적색 수배서를 인정하는 국가에서 체포될 경우, 그는 핀란드로 송환되어 기소될 수 있습니다. 공공 반응: 혐의의 심각성에도 불구하고, Heart는 소셜 미디어에서 활발히 활동하며 법적 문제에 개의치 않는다는 발언을 하고 있으며, 성공이 그의 반대자들을 화나게 한다고 주장하고 있습니다. 출처 Hex Founder Richard Heart Faces International Hunt After Interpol Red Notice – The Shib Daily, The Shib Daily. Interpol Issues Red Notice for Hex Founder Over Tax Fraud and Assault Allegations, Cryptonews. Hex founder Richard Heart wanted by Interpol over tax fraud and assault | Cryptopolitan, Cryptopolitan. Hex founder Richard Heart wanted by Interpol, Europol on charges of tax evasion and assault | The Block, The Block. Interpol issues 'Red Notice' for Hex founder Richard Heart, Cointelegraph. The Founder Of Those Three Altcoin Is Wanted With A Red Notice!, Kriptokoin.com.
0 0.0 23ToTo Bugelman신규 보안
2024년 암호화폐 해킹 및 사기 급증: 20억 달러 이상 손실
암호화폐 환경은 2024년에 해킹 및 사기 사건이 급증하여 손실이 20억 달러를 초과했다는 보고가 나오면서 심각한 위기에 직면해 있습니다. 이 놀라운 추세는 특히 북한 해커들이 도난당한 자금의 상당 부분을 차지하는 주요 위협으로 부상하면서 업계 내 지속적인 취약성을 강조합니다. 주요 요점 2024년 암호화폐 해킹으로 인한 총 손실은 20억 달러를 초과하여 전년 대비 21% 증가했습니다. 북한 해커들은 총 손실의 약 13억 달러를 차지했으며, 이는 전년 대비 두 배 이상 증가한 수치입니다. 해킹 사건 수는 303건으로 급증했으며, 중앙화 거래소가 주요 표적이 되었습니다. 접근 제어 취약점과 "돼지 도살"과 같은 정교한 사기가 만연하여 보안 조치 개선의 필요성을 강조합니다. 2024년 암호화폐 해킹 개요 2024년에는 암호화폐 부문에서 해킹 사건이 급격히 증가하여 총 303건의 사건이 보고되었습니다. 이는 2023년 282건에서 7% 증가한 수치입니다. 도난당한 총 금액도 22억 달러로 급증했으며, 이는 전년의 18억 달러에서 크게 증가한 수치입니다. 이는 손실이 10억 달러를 초과한 네 번째 연속 연도입니다. 북한 해커들이 장악한 현장 도난당한 자금의 상당 부분은 점점 더 정교해지는 방법을 사용하는 북한 해커들에게 기인할 수 있습니다. 2024년에는 약 13억 달러를 도난당했으며, 이는 2023년 대비 102.88% 증가한 수치입니다. 올해 북한 해커와 관련된 사건 수는 20건에서 47건으로 증가하여 고가치 공격의 증가 추세를 나타냅니다. 주요 사건 및 동향 여러 고프로필 해킹 사건이 암호화폐 생태계 내의 취약성을 강조했습니다: DMM 비트코인: 5월에 이 일본 거래소는 개인 키 손상으로 인해 약 3억 2천만 달러를 잃었습니다. WazirX: 인도 거래소는 7월에 다중 서명 지갑의 약점으로 인해 약 2억 3천 5백만 달러의 손실을 입었습니다. Radiant Capital: 이 블록체인 대출업체는 10월에 멀티체인 공격으로 5천만 달러 이상을 잃었습니다. 특히 "돼지 도살" 계획과 같은 사기의 증가도 손실에 기여했으며, 주로 이더리움 블록체인에서 36억 달러 이상이 속아 넘어갔습니다. 보안 조치 강화의 필요성 해킹 사건의 지속적인 증가와 공격의 정교함은 암호화폐 산업 내에서 보안 프로토콜 개선의 긴급한 필요성을 강조합니다. 전문가들은 AI 기반 위험 평가 도구, 강력한 탐지 시스템 및 사전 위협 모니터링을 구현하여 사용자 자산을 보호하는 것이 중요하다고 강조합니다. 암호화폐 시장이 계속 성장함에 따라 사이버 범죄자의 창의성도 증가하고 있습니다. 업계는 이러한 지속적인 위협에 효과적으로 대처하기 위해 고급 보안 조치를 채택하고 이해 관계자 간의 협력을 촉진하는 것을 우선시해야 합니다. 실시간 모니터링 및 사전 도구가 없으면 플랫폼은 침해에 매우 취약하여 사용자 자금이 위험에 처하게 됩니다. 결론 2024년 암호화폐 해킹 및 사기 사건의 급증은 암호화폐 생태계 내에 지속되는 취약성을 상기시킵니다. 손실이 20억 달러를 초과하고 북한 해커들이 주도하는 상황에서 업계는 보안 조치를 강화하고 끊임없이 진화하는 위협 환경으로부터 사용자를 보호하기 위한 결단력 있는 조치를 취해야 합니다. 출처 22억 달러 손실: 2024년 암호화폐 해킹으로 도난당한 자금 21% 증가, Bitcoinist. 2024년 암호화폐 해킹 40% 증가: 23억 달러 이상 도난, BeInCrypto. 북한 해커들이 올해 암호화폐에서 13억 달러를 도난했다고 보고서가 말합니다, BBC. 2024년 암호화폐 해킹으로 인한 손실이 22억 달러로 증가했다고 보고서가 말합니다 | Reuters, Reuters. 나이지리아 암호화폐 로맨스 사기로 거의 800명 체포 | Reuters, Reuters.
0 0.0 20Clara Clearwater신규 보안
Chainalysis, Hexagate 인수로 암호화폐 보안 강화
블록체인 분석 회사인 체이널리시스(Chainalysis)는 암호화폐 해킹 및 악용에 대한 우려가 커짐에 따라 웹3(Web3) 보안 제공업체인 헥사게이트(Hexagate)를 인수했다고 발표했습니다. 이번 인수는 다양한 블록체인 플랫폼 전반에 걸쳐 보안 조치를 강화하여 예방, 준수 및 복구를 포괄하는 종합적인 위험 솔루션을 제공하는 것을 목표로 합니다. 주요 요점 체이널리시스는 암호화폐 보안을 강화하기 위해 헥사게이트를 인수합니다. 이번 인수는 암호화폐 도난 및 해킹이 크게 증가하는 가운데 이루어졌습니다. 헥사게이트의 도구는 실시간 위협 감지 및 위험 완화를 강화할 것입니다. 증가하는 암호화폐 해킹 위협 암호화폐 환경은 보안 침해로 점점 더 어려움을 겪고 있으며, 최근 보고서에 따르면 2024년 첫 7개월 동안 도난 자금이 8억 5,700만 달러에서 15억 8,000만 달러로 84% 증가한 것으로 나타났습니다. 이러한 암호화폐 범죄의 급증은 체이널리시스가 헥사게이트의 고급 보안 솔루션을 통합하여 결단력 있는 조치를 취하도록 촉구했습니다. 보안 강화에서 헥사게이트의 역할 헥사게이트는 웹3 보안 분야의 선두주자로 자리매김했으며, 혁신적인 머신러닝 기반 도구를 통해 10억 달러 이상의 고객 자금을 보호해 왔습니다. 이러한 도구는 다음을 포함한 온체인 위험을 감지하고 완화하도록 설계되었습니다: 해킹 사이버 악용 거버넌스 취약점 지난 2년 동안 알려진 해킹의 98% 이상을 사전에 방지한 실적을 보유한 헥사게이트는 코인베이스(Coinbase), 컨센시스(Consensys), 유니스왑(Uniswap)과 같은 유명 고객의 신뢰할 수 있는 파트너가 되었습니다. 암호화폐 범죄의 영향 암호화폐 관련 범죄의 증가는 개인 투자자에게만 영향을 미친 것이 아니라 생태계 내 프로젝트 및 회사에도 상당한 손실을 초래했습니다. 2023년 미국의 투자 사기는 사상 최고치를 기록했으며 손실은 45억 7천만 달러로 급증했습니다. 특히 암호화폐 관련 사기는 이러한 손실의 87%를 차지했으며 총 약 39억 6천만 달러에 달했습니다. 이는 이전 연도에 비해 현저한 증가를 나타내며 보안 조치 강화의 긴급한 필요성을 강조합니다. 체이널리시스의 안전한 미래를 위한 비전 CEO 조나단 레빈(Jonathan Levin)은 도난 방지의 중요성을 강조하며 "우리는 10년 동안 돈의 흐름을 추적해 왔습니다. 이제는 돈이 도난당하지 않도록 할 때입니다."라고 말했습니다. 그는 웹3의 미래에 대해 낙관적이며, 적절한 도구와 기술을 갖추었을 때 "세계에서 가장 안전한 금융 시스템"이 될 것이라고 전망했습니다. 결론 체이널리시스의 헥사게이트 인수는 암호화폐 범죄와의 지속적인 싸움에서 중요한 진전을 나타냅니다. 두 회사는 힘을 합쳐 블록체인 거래를 위한 보다 안전한 환경을 조성하여 궁극적으로 암호화폐 시장에 대한 신뢰와 자신감을 회복하는 것을 목표로 하고 있습니다. 업계가 계속 발전함에 따라 이번 인수와 같은 사전 예방적 조치는 자산 보호 및 암호화폐 생태계의 무결성을 보장하는 데 중요할 것입니다.
0 0.0 22Darshita신규 보안
Gigamax 투자 사기범을 찾기 위한 수사 진행 중, 말레이시아의 6명의 암호화폐 '금융 인플루언서' 포함
말레이시아 경찰은 Gigamax 투자 사기와 관련된 7명의 개인을 추적하고 있으며, 이로 인해 RM7백만 이상의 손실이 발생한 것으로 보고되었습니다. 수배 중인 사람들 중에는 6명의 말레이시아 암호화폐 인플루언서와 이 계획의 주모자로 추정되는 인도네시아 국적자가 포함되어 있습니다. 주요 요점 Gigamax 투자 사기와 관련하여 7명이 수배 중입니다. 이 사기로 인해 101건의 보고서에서 RM7.25백만의 손실이 발생했습니다. 6명의 말레이시아 용의자는 38세에서 48세 사이이며, 그 중 두 명은 NGO에서 고위직을 맡고 있습니다. 경찰은 이전에 이 사기에 대한 단속 중에 11명을 체포했습니다. Gigamax 사기의 배경 암호화폐 중개업체로 운영되는 Gigamax 플랫폼은 2022년 7월에 도입되었습니다. 이는 블록체인 및 탈중앙화 금융과 관련된 교육 자원을 제공하는 NGO에 의해 홍보되었습니다. 그러나 이후 사기 행위와 연관되어 투자자들에게 상당한 재정적 손실을 초래했습니다. 관련된 개인들 경찰은 다음의 개인들을 사기의 주요 인물로 확인했습니다: 아왈루딘 (인도네시아 국적자, 주모자로 추정) 벤자민 알 샤리프 (NGO 고위 회원) 모하드 노리즈완 알리 (NGO 고위 회원) 모하마드 수피 압드 라작 무하드 피르다우스 카드리 리스만 무하드 야팀 무하마드 니잠 사하르 (두바이로 도주한 것으로 추정) 경찰 조사 부킷 아만 상업 범죄 조사부(CCID)의 국장인 다툭 세리 람리 모하메드 유수프는 조사가 형법 420조에 따라 진행 중이라고 밝혔습니다. 그는 대중에게 용의자에 대한 정보를 제공해 줄 것을 촉구했습니다. 이전에 "Ops Nuri-Gigamax"라는 이름의 경찰 작전 중에 당국은 쿠알라룸푸르, 셀랑고르, 파항, 클란탄, 트렝가누, 멜라카를 포함한 여러 주에서 11명을 체포했습니다. 출처 말레이시아 암호화폐 '핀플루언서' 6명을 포함한 Gigamax 투자 사기범 추적 | Malay Mail, Malay Mail.
0 0.0 26ToTo Bugelman신규 보안
피싱 사기꾼들이 가짜 데이터 유출 통지를 위해 Ledger의 이메일을 위장
사기꾼들이 Ledger 하드웨어 지갑 사용자들을 대상으로 회사의 이메일을 위조하여 가짜 데이터 유출 알림을 보내고 있습니다. 이 피싱 캠페인은 사용자가 자신의 개인 시드 문구를 공개하도록 속이려는 목적을 가지고 있으며, 이는 상당한 암호화폐 손실로 이어질 수 있습니다. 주요 요점 사기꾼들이 Ledger의 지원 이메일을 가장하여 사기성 데이터 유출 경고를 보내고 있습니다. 피싱 이메일은 사용자가 잘못된 전제로 시드 문구를 확인하도록 유도합니다. 사용자들은 주의하고 복구 문구를 절대 공유하지 말 것을 권장받고 있습니다. 피싱 캠페인 개요 최근 몇 주 동안, Ledger 하드웨어 지갑 사용자를 특별히 겨냥한 새로운 피싱 공격의 물결이 나타났습니다. 이러한 공격은 데이터 유출에 대한 두려움과 혼란을 이용하여 피해자들이 민감한 정보를 공개하도록 조작합니다. 사기꾼들은 Ledger의 정식 지원 주소에서 온 것처럼 보이는 이메일을 보내며, 회사가 최근 데이터 유출을 겪었다고 주장합니다. 사기의 작동 방식 피싱 이메일은 일반적으로 다음과 같은 요소를 포함합니다: 가짜 유출 알림: 이메일은 Ledger가 데이터 유출을 경험했다고 주장하며, 사용자가 자산을 보호하기 위해 즉각적인 조치를 취할 것을 촉구합니다. 행동 촉구: 수신자에게 암호화폐 보유를 보호하기 위해 개인 시드 문구를 확인하도록 유도합니다. 악성 링크: 링크를 클릭하면 사용자를 복구 문구를 수집하기 위해 설계된 위조된 Ledger 브랜드 웹사이트로 안내합니다. 복구 문구 공유의 위험 복구 문구는 암호화폐 보안의 중요한 요소입니다. 이는 사용자가 자신의 지갑과 자금에 접근할 수 있게 해줍니다. 사기꾼이 이 문구를 얻으면: 지갑 접근: 피해자의 암호화폐 지갑에 대한 완전한 제어를 얻습니다. 자금 도난: 모든 자산을 자신의 계좌로 이체하여 되돌릴 수 없는 손실을 초래합니다. 역사적 맥락 이 피싱 캠페인은 고립된 사건이 아닙니다. Ledger는 2020년에 백만 명 이상의 사용자 개인 정보가 유출된 중대한 데이터 유출 이후 유사한 공격에 직면해 왔습니다. 그 이후로 사기꾼들은 지속적으로 전술을 조정하며, 유출된 데이터를 사용하여 설득력 있는 피싱 시도를 만들어 왔습니다. 피싱 공격으로부터 자신을 보호하기 이러한 유형의 사기로부터 보호하기 위해 사용자는 다음과 같은 모범 사례를 따라야 합니다: 이메일 주소 확인: 항상 발신자의 이메일 주소의 진위를 확인하십시오. 링크 클릭 피하기: 이메일의 링크를 클릭하는 대신, 브라우저에 URL을 입력하여 공식 Ledger 웹사이트를 직접 방문하십시오. 복구 문구 절대 공유하지 않기: Ledger는 이메일이나 다른 어떤 통신을 통해서도 복구 문구를 요청하지 않습니다. 정보 유지: 피싱 시도 및 보안 조치에 대한 업데이트를 위해 정기적으로 Ledger의 공식 채널을 확인하십시오. 출처 최신 피싱 캠페인에서 타겟이 된 Ledger 하드웨어 지갑 사용자들, Crypto News Flash. 악의적인 '클리어 서명' 피싱 이메일에 의해 타겟이 된 Ledger 사용자들, MSN. Ledger 암호화폐 지갑을 훔치기 위해 사용된 가짜 데이터 유출 경고, BleepingComputer. Ledger 피싱 사기가 암호화폐 하드웨어 지갑 사용자를 겨냥하다 - Kraken 블로그, Kraken Blog. 피싱 사기꾼들이 Ledger의 이메일을 위조하여 가짜 데이터 유출 통지를 보냄, Cointelegraph.
0 0.0 31ToTo Bugelman신규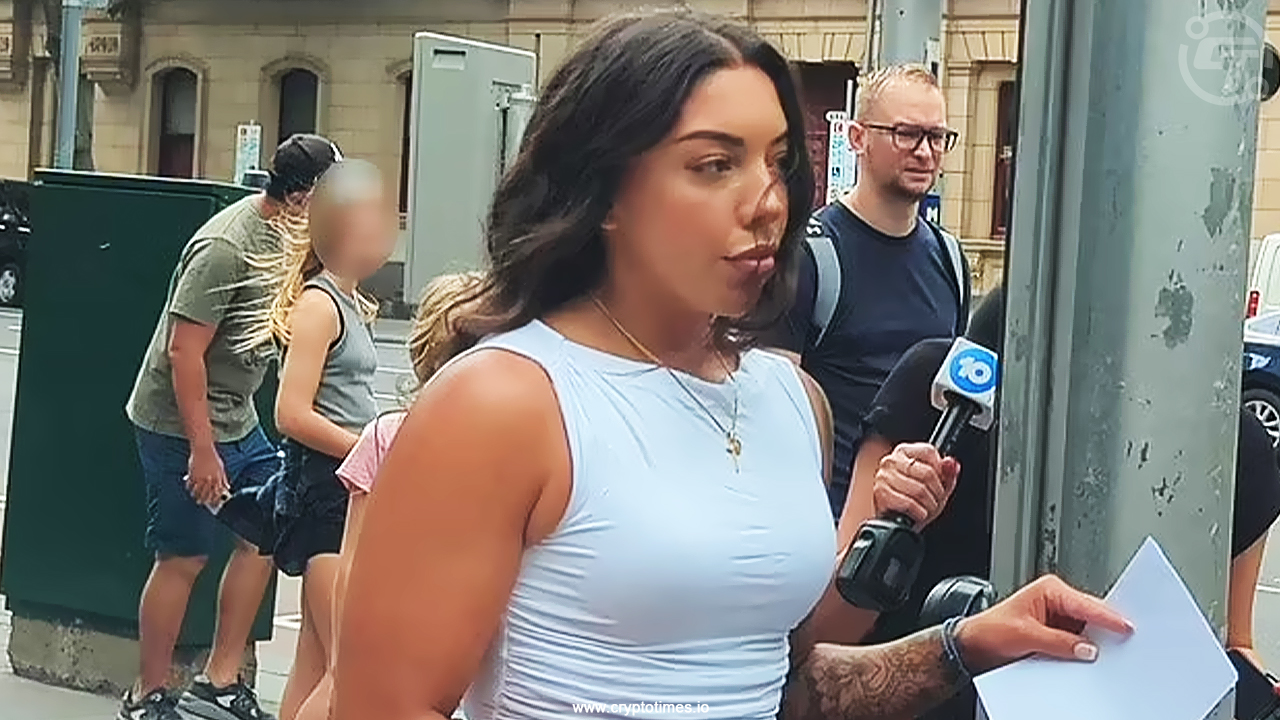 보안
TikTok 스타, 사우디 왕실 납치 사건에서 감옥 피하다
호주 출신의 24세 TikTok 인플루언서 캐서린 콜리바스는 비트코인 몸값 계획의 일환으로 사우디 아라비아 왕족을 납치한 혐의를 인정한 후 징역형을 피했습니다. 작년 2월에 발생한 이 사건은 왕족이 자신의 의사에 반하여 억류되고 납치범에게 4만 달러를 송금하도록 강요받은 사건이었습니다. 콜리바스는 징역형 대신 지역 사회 교정 명령을 받았으며, 이는 그녀의 사건의 복잡성과 범죄 활동에서 암호화폐의 광범위한 영향을 강조합니다. 주요 요점 캐서린 콜리바스는 납치 및 공갈을 포함한 여러 혐의에 대해 유죄를 인정했습니다. 납치 사건은 2만 달러의 몸값을 요구했지만 피해자는 4만 달러를 송금했습니다. 콜리바스는 징역형을 피하고 지역 사회 교정 명령을 받았습니다. 이 사건은 비트코인 붐 속에서 주목을 받았으며, 가격이 사상 최고치를 기록했습니다. 사건의 배경 2023년 2월, 캐서린 콜리바스는 사우디 왕족의 23세 구성원과 음료를 마시기 위해 만났습니다. 만남 후 그가 그녀를 집에 데려다주겠다고 제안했을 때, 그는 세 명의 남자에게 매복당했습니다. 왕족은 강제로 끌려가 케이블 타이로 묶였으며, 몸값 요구에 응하지 않으면 심각한 부상을 입을 것이라는 위협을 받았습니다. 납치범들은 2만 달러의 몸값을 요구했지만, 디지털 자산 거래에 관여했던 피해자는 결국 그들에게 4만 달러를 송금했습니다. 몸값이 지불된 후, 공격자들은 왕족을 그의 집으로 돌려보냈고, 그를 풀어주기 전에 여러 고급품을 훔쳤습니다. 법적 절차 콜리바스는 납치, 공갈, 부주의로 인한 상해, 절도 및 총기 소지 등 심각한 혐의에 직면했습니다. 검찰은 처음에 최대 25년의 징역형을 요구했습니다. 그러나 2024년 12월 16일 선고에서 법원은 그녀의 정신 건강 문제와 어려운 성장 배경을 고려하여 보다 관대한 판결을 내렸습니다. 징역형 대신 콜리바스는 미국의 지역 사회 봉사와 유사한 지역 사회 교정 명령을 받았습니다. 이 결정은 젊은 범죄자를 다루는 법률 시스템의 처리 방식과 판결에 미치는 정신 건강의 영향에 대한 논의를 촉발했습니다. 암호화폐의 역할 이 사건은 특히 비트코인과의 연관성으로 인해 추가적인 주목을 받았습니다. 범죄 당시 비트코인의 가치는 약 23,147달러였습니다. 비트코인으로 지불된 4만 달러의 몸값은 현재 약 145,271달러의 가치가 있으며, 이는 암호화폐 가치의 상당한 증가를 반영합니다. 이 사건은 디지털 통화와 범죄 활동의 교차점이 증가하고 있음을 강조하며, 암호화폐를 둘러싼 규제 환경에 대한 의문을 제기합니다. 비트코인의 가치가 계속 상승함에 따라 법 집행 및 법적 프레임워크에 대한 영향은 점점 더 복잡해지고 있습니다. 광범위한 영향 콜리바스의 선고는 비트코인이 인기를 얻고 가치가 급등하는 시점에 이루어졌으며, 특히 디지털 자산을 지지하는 도널드 트럼프 미국 대통령의 당선 이후 더욱 그렇습니다. 전직 리얼리티 TV 스타는 암호화폐에 대한 보다 우호적인 규제 접근을 약속했으며, 이는 디지털 금융의 환경과 그 오용 가능성에 추가적인 영향을 미칠 수 있습니다. 암호화폐 시장이 진화함에 따라 콜리바스와 같은 사건은 디지털 통화로 촉진된 범죄를 해결하는 데 있어 법 집행 기관이 직면한 과제를 상기시켜줍니다. 혁신과 규제 사이의 균형은 암호화폐 산업의 미래와 그 오용에 대한 법적 대응을 형성하는 데 중요할 것입니다. 출처 비트코인 몸값을 위한 사우디 왕족 납치: TikTok 스타 징역형 면제, Cryptonews.
0 0.0 27ToTo Bugelman신규 보안
나이지리아의 주요 암호화폐 사기 적발: 거의 800명 체포
사이버 범죄에 대한 중대한 단속으로, 나이지리아 경제금융범죄위원회(EFCC)는 주로 미국과 유럽의 피해자를 대상으로 한 정교한 로맨스 사기에 연루된 거의 800명의 개인을 체포했습니다. 2024년 12월 10일 라고스에서 진행된 이 작전은 국가에서 가장 큰 규모의 단속 중 하나로 평가받고 있습니다. 주요 요점 792명 체포: 기습 단속에서 거의 800명의 용의자가 체포되었습니다. 국제적 연루: 체포된 사람들 중에는 중국, 필리핀 및 기타 국가의 개인들이 포함되었습니다. 사기 작전: 이 조직은 소셜 미디어 플랫폼을 사용하여 피해자들을 가짜 암호화폐 투자로 유인했습니다. 단속 세부 사항 EFCC는 라고스 빅토리아 아일랜드에 있는 고급 사무실 건물에 기습 단속을 실행했으며, 이 건물은 사기 작전의 허브로 사용되고 있는 것으로 보고되었습니다. 이 건물에는 미국, 캐나다, 멕시코 및 유럽을 포함한 다양한 국가의 피해자를 대상으로 한 콜센터가 있었습니다. EFCC 집행 위원장 Ola Olukoyede는 외부 소스로부터 제보를 받은 후 작전이 시작되었다고 확인했습니다. 이 단속으로 148명의 중국인, 40명의 필리핀인 및 기타 국가의 개인을 포함한 792명의 용의자가 체포되었습니다. 사기 작동 방식 사기꾼들은 주로 Instagram, WhatsApp 및 Telegram과 같은 소셜 미디어 및 메시징 플랫폼을 사용하여 잠재적인 피해자와 접촉했습니다. 작동 방식은 다음과 같습니다: 사칭: 젊은 나이지리아인들이 로맨스 사기 채팅에서 외국 여성으로 사칭하도록 훈련받았습니다. 관여: 피해자들은 로맨틱한 관계로 유인된 후 가짜 암호화폐 프로젝트에 투자하도록 설득되었습니다. 유령 투자: 사기꾼들은 피해자들을 Yooto-dot-com이라는 사기 플랫폼으로 안내하여 $35부터 시작하는 활성화 수수료를 지불하도록 했습니다. EFCC는 사기꾼들이 고급 컴퓨터와 다수의 SIM 카드를 사용하여 작전을 수행했다고 밝혔습니다. 모집된 사람들은 자신들이 연루된 사기 활동의 전체 범위를 알지 못하는 경우가 많았습니다. 더 큰 그림 이 작전은 나이지리아의 사기 명성을 악용하는 국제 사이버 범죄 조직의 증가하는 추세를 강조합니다. EFCC 위원장 Olukoyede는 나이지리아가 사기의 중심지로 낙인찍혔지만, 많은 가해자들이 현지 자원을 이용하는 외국인이라고 강조했습니다. EFCC는 사기의 범위를 조사하고 다른 조직 범죄 그룹과의 연결을 식별하기 위해 국제 파트너와 협력하고 있습니다. 이 작전은 나이지리아에서 사이버 범죄에 대한 일련의 유사한 단속, 특히 해외 사용자를 대상으로 한 Facebook 및 Instagram의 모회사인 Meta에 의한 가짜 계정 제거에 이어 진행되었습니다. 출처 당국, 미국인 및 유럽인을 대상으로 한 나이지리아의 800명의 암호화폐 로맨스 사기꾼 체포 | Cybernews, Cybernews.
0 0.0 32ToTo Bugelman신규 보안
LastPass 위협 행위자, 크리스마스 전 피해자들로부터 540만 달러 절도
크리스마스를 며칠 앞두고 충격적인 사건이 발생했습니다. LastPass와 관련된 위협 행위자가 40명의 피해자로부터 약 536만 달러를 훔쳤습니다. 이 사건은 특히 2022년 12월 이후 민감한 정보를 저장한 사람들에게 비밀번호 관리 시스템과 관련된 지속적인 위험을 강조합니다. 주요 요점 LastPass 사용자는 최근 도난 사건에서 536만 달러 이상을 잃었습니다. 이 침해는 2022년 12월의 데이터 손상과 관련이 있습니다. 보안 전문가들은 사용자가 암호화 자산을 즉시 이전할 것을 촉구하고 있습니다. 12월은 점점 사이버 범죄의 성수기로 인식되고 있습니다. 사건 개요 최근의 도난 사건은 LastPass 사용자를 대상으로 한 사이버 범죄의 더 큰 추세의 일부입니다. 2022년 12월의 중요한 데이터 침해 이후, 해커들은 고객 금고 데이터에 접근하여 현재까지 거의 4,500만 달러에 달하는 일련의 도난 사건을 일으켰습니다. 크리스마스를 8일 앞두고 발생한 이번 사건은 많은 피해자들이 휴가 시즌을 준비하면서 큰 충격을 주었습니다. 침해의 규모 초기 침해 이후, LastPass 사용자로부터 도난당한 총액은 급격히 증가했습니다. 도난 사건의 세부 사항은 다음과 같습니다: 초기 침해 (2022년 12월): 해커들이 암호화된 고객 금고 데이터에 접근했습니다. 총 도난 금액 (2023년 9월 기준): 3,500만 달러 이상. 최근 도난 (2023년 12월): 40명의 피해자로부터 536만 달러. 이전 사건 (2023년 10월): 440만 달러. 이 경고적인 추세는 비밀번호 관리자에 저장된 디지털 자산의 취약성을 강조하며, 특히 침해 이후 보안 관행을 업데이트하지 않은 사람들에게 더욱 그렇습니다. 보안 전문가의 긴급 경고 이러한 사건을 고려하여, 화이트햇 조직인 Security Alliance (SEAL)는 LastPass 사용자에게 긴급 경고를 발령했습니다. 그들은 다음을 권장합니다: 암호화 자산 이전: 사용자는 LastPass에 저장된 암호화 자산을 안전한 지갑으로 옮겨야 합니다. 주의할 것: 민감한 정보를 공유하지 말고, 특히 휴가 시즌 동안 피싱 시도를 경계해야 합니다. SEAL은 "해커가 자산을 옮기기 전에 자산을 옮기십시오."라고 말하며 신속한 행동의 중요성을 강조했습니다. 휴가철 사이버 범죄의 증가 12월은 "해커 시즌"으로 종종 불리며 사이버 범죄로 악명 높아졌습니다. 온라인 쇼핑의 증가와 축제의 분산으로 인해 사기꾼들은 그 어느 때보다 활발합니다. 블록체인 회사 Cyvers의 보안 전문가들은 다음과 같이 언급했습니다: 사기 증가: 휴가 시즌에는 피싱 및 기타 사기가 급증합니다. 경계 유지: 사용자는 무료 WiFi 연결에 주의하고 이중 인증(2FA) 코드를 보호해야 합니다. 출처 LastPass 위협 행위자가 크리스마스를 일주일 앞두고 피해자로부터 540만 달러를 훔쳤습니다, Cointelegraph.
0 0.0 29ToTo Bugelman신규 보안
피싱 주소, 900 ETH를 토네이도 캐시로 전송
암호화폐 세계에서 중요한 사건이 발생했습니다. 이전에 5,540만 DAI를 유출한 것으로 연결된 피싱 주소가 약 360만 달러 상당의 900 ETH를 토네이도 캐시로 전송했습니다. 이 전송은 디지털 자산의 보안과 도난당한 자금의 출처를 숨기기 위해 악의적인 행위자들이 사용하는 방법에 대한 우려를 불러일으킵니다. 주요 요점 피싱 주소가 900 ETH를 토네이도 캐시로 이동했습니다. 전송된 금액은 약 360만 달러로 평가됩니다. 이 행동은 동일한 주소에 의해 5,540만 DAI가 유출된 후에 이루어졌습니다. 토네이도 캐시의 사용은 도난 자산의 흔적을 숨기려는 시도를 시사합니다. 이 사건은 암호화폐 보안의 지속적인 도전을 강조합니다. 사건 이해하기 문제의 피싱 주소는 암호화폐 공간에서 사기 활동에 적극적으로 참여하여 피해자들에게 상당한 재정적 손실을 초래했습니다. 최근 900 ETH를 토네이도 캐시로 전송한 것은 도난당한 자금을 세탁하기 위한 전략적 움직임으로, 당국이 자산을 원래 소유자에게 추적하기 어렵게 만듭니다. 토네이도 캐시의 역할 토네이도 캐시는 사용자가 이더리움 거래를 익명으로 송수신할 수 있도록 하는 탈중앙화된 프라이버시 솔루션입니다. 이 서비스를 이용함으로써 피싱 주소는 도난당한 ETH의 거래 내역을 숨기려 하며, 피해 당사자들의 회복 노력을 복잡하게 만듭니다. 이 사건은 암호화폐 생태계에서 프라이버시 중심 플랫폼의 양날의 검과 같은 특성을 강조합니다. 암호화폐 보안에 대한 함의 프라이버시 서비스를 통해 이렇게 큰 금액이 전송되는 것은 암호화폐 산업 내의 보안 조치에 대한 중요한 질문을 제기합니다. 피싱 공격이 더욱 정교해짐에 따라 사용자는 경계를 유지하고 디지털 자산을 보호하기 위한 모범 사례를 채택하는 것이 필수적입니다. 권장되는 보안 조치로는 다음이 포함됩니다: 하드웨어 지갑 사용: 암호화폐를 하드웨어 지갑에 보관하여 온라인 위협에 대한 노출을 최소화합니다. 이중 인증 활성화: 모든 계정에 2FA를 구현하여 추가 보안 계층을 추가합니다. 소프트웨어 정기 업데이트: 지갑과 소프트웨어를 최신 상태로 유지하여 취약점으로부터 보호합니다. 사용자 교육: 인식 캠페인은 사용자가 피싱 시도를 인식하고 사기에 빠지지 않도록 도울 수 있습니다. 출처 Phishing Address Transfers 900 ETH to Tornado Cash | Flash News Detail | Blockchain.News, Blockchain News.
0 0.0 29ToTo Bugelman신규 보안
애리조나 남성, 우버 기사로 위장해 암호화폐 30만 달러 절도
애리조나 남성이 우버 운전자로 가장하여 무고한 승객들로부터 30만 달러 이상의 암호화폐를 훔친 혐의로 체포되었습니다. 용의자 누루후세인 후세인은 스코츠데일 호텔 밖에서 피해자들의 이름을 부르며 도움을 제공하겠다고 유인한 것으로 전해졌습니다. 주요 요점 용의자: 누루후세인 후세인, 절도 및 사기 혐의로 체포됨. 방법: 우버 운전자로 가장하여 피해자들에게 전화기를 요구함. 훔친 금액: 약 302,000달러 상당의 암호화폐. 혐의: 절도, 사기 계획, 자금 세탁 등 여러 중범죄 혐의. 사기 계획의 전개 보고에 따르면, 이 사기 행각은 2024년 3월 스코츠데일의 W 호텔에서 승객들을 픽업하면서 시작되었습니다. 후세인은 잠재적인 우버 승객들의 이름을 불러 합법성을 가장했습니다. 차량에 탑승한 후, 후세인은 자신의 기기가 오작동한다고 주장하며 승객들의 전화기를 빌려달라고 요청했습니다. 한 경우에는 승객들이 왜 운전자가 아직 도착하지 않았는지 묻자 우버 앱을 점검해주겠다고 제안했습니다. 절도 방법 후세인은 피해자들의 전화기를 사용하여 그들의 암호화폐 지갑에 접근하고 자신의 계정으로 이체를 실행한 것으로 알려졌습니다. 방법은 다음과 같습니다: 전화기 간 이체: 피해자의 지갑에서 직접 자금을 이체. 콜드 스토리지 이체: 도난당한 암호화폐를 안전한 장소로 이동하여 회수를 방지. 한 경우, 피해자는 10월에 전화기를 넘겨주었고 나중에 상당한 양의 암호화폐가 동의 없이 이체된 것을 발견했습니다. 법적 결과 후세인은 스코츠데일 경찰서와 미국 비밀경호국의 조사 후 2024년 12월 11일 체포되었습니다. 그는 다음과 같은 여러 중범죄 혐의에 직면해 있습니다: 절도 사기 계획 자금 세탁 검찰은 그의 석방을 위해 20만 달러의 보증금과 전자 모니터링을 요청했습니다. 또한, 그는 인터넷 사용과 해외 여행이 금지되어 추가 증거 파괴나 잠재적인 도주 위험을 방지하고자 했습니다. 그는 에티오피아로 자주 여행하는 것으로 알려졌습니다. 광범위한 영향 이 사건은 디지털 자산과 관련된 증가하는 위험과 그것들이 얼마나 쉽게 도난당할 수 있는지를 강조합니다. 최근 추세는 암호화폐 보유자를 대상으로 한 사기가 증가하고 있으며, 사기꾼들이 다양한 방법을 사용하고 있음을 보여줍니다. 예를 들어: 사칭 사기: 사기꾼들이 법 집행 기관이나 암호화폐 거래소 직원으로 가장함. 위협 및 강요: 피해자들이 사기성 요구에 응하도록 위협받음. FBI는 이러한 사기에 대해 경고를 발령하며 암호화폐 사용자들의 경계를 강조하고 있습니다. 출처 Fake Uber Driver Takes Passengers For A Ride By Stealing Crypto Over $300K - Benzinga, Benzinga. Arizona man allegedly posed as Uber driver to steal $300K in crypto: Report — TradingView News, www.tradingview.com. Man arrested for posing as Uber driver and stealing $300k in cryptocurrency, MSN.
0 0.0 29ToTo Bugelman신규 보안
도지코인 결함이 해커에 의해 악용되어 노드의 69%가 다운되었습니다.
도지코인에서 심각한 보안 결함이 해커에 의해 악용되어 네트워크 노드의 69%가 다운되는 치명적인 실패로 이어졌습니다. 이 사건은 최근 몇 년간 엄청난 인기를 얻은 이 암호화폐의 안정성과 보안에 대한 심각한 우려를 불러일으킵니다. 핵심 요점 해커가 도지코인의 취약점을 악용했습니다. 공격으로 인해 도지코인 노드의 69%가 오프라인 상태가 되었습니다. 이 사건은 암호화폐 네트워크의 보안 조치 개선 필요성을 강조합니다. 사건 개요 밈에서 영감을 받은 활기찬 커뮤니티로 유명한 도지코인 네트워크는 해커가 코드의 결함을 악용하면서 심각한 혼란을 겪었습니다. 이 침해는 암호화폐의 기능에 영향을 미쳤을 뿐만 아니라 블록체인 기술의 전반적인 보안에 대한 경고를 울렸습니다. 네트워크에 미친 영향 공격의 즉각적인 영향은 도지코인 네트워크 전반에 걸쳐 느껴졌습니다: 노드 충돌: 노드의 69%가 오프라인 상태가 되어 거래 처리에 상당한 지연이 발생했습니다. 사용자 우려: 많은 사용자가 투자 안전성에 대한 우려를 표명하며 도지코인의 신뢰성에 대한 논의가 촉발되었습니다. 시장 반응: 이 사건은 거래자들이 뉴스에 반응하면서 도지코인의 시장 가치에 변동을 일으켰습니다. 커뮤니티 반응 공격 이후 도지코인 커뮤니티는 보안 프로토콜 강화의 필요성에 대해 목소리를 높였습니다. 주요 반응은 다음과 같습니다: 투명성 요구: 커뮤니티 구성원들은 네트워크의 보안 조치에 대한 더 많은 투명성을 제공할 것을 개발자들에게 촉구하고 있습니다. 경계 강화: 사용자는 잠재적인 취약성에 대해 정보를 얻고 보유 자산에 대한 예방 조치를 취할 것을 권장받고 있습니다.
0 0.0 30ToTo Bugelman신규.jpg) 보안
IcomTech 경영진, 사기성 비트코인 계획으로 500만 달러 이상 지불 명령
캘리포니아 법원은 IcomTech의 사기성 비트코인 거래 계획에 관여한 5명에게 투자자들로부터 자금을 유용한 폰지 사기에서의 역할에 대해 500만 달러 이상의 벌금을 부과했습니다. 이 피고인들은 운영의 주모자를 포함하여 상당한 벌금을 부과받았으며 규제된 시장에서의 거래가 금지되었습니다. 주요 요점 5명의 IcomTech 임원들이 500만 달러 이상의 벌금과 배상금을 부과받았습니다. 이 계획은 190명 이상의 투자자들을 속여 비현실적인 수익을 약속했습니다. 모든 관련자들은 5년에서 10년 사이의 징역형을 선고받았습니다. 계획의 배경 IcomTech는 2018년 중반부터 2019년 말까지 운영되었으며, 투자자들에게 6주마다 100%의 수익을 약속하며 유혹했습니다. 이 회사는 비트코인 및 기타 암호화폐에 대한 채굴 및 거래 플랫폼을 제공한다고 거짓 주장했습니다. 이러한 약속을 이행하는 대신, 임원들은 상당한 자금을 유용하여 2022년 12월까지 약 840만 달러의 손실을 초래했습니다. 법원 판결 상품선물거래위원회(CFTC)는 관련자들을 상대로 소송을 제기하여 2023년 10월 21일에 기본 판결을 받았습니다. 법원은 다음 인물들이 상품거래법 위반에 대해 책임이 있다고 판결했습니다: 데이비드 카르모나 - 계획의 창립자이자 주모자. 후안 아레야노 파라 - 사기 활동의 주요 운영자. 모세스 발데즈 - 투자 유치에 관여. 데이비드 브렌드 - 운영에서 중요한 역할을 수행. 마르코 A. 루이즈 오초아 - 그의 관여에 대한 동의 명령을 발행받음. 첫 번째 네 명의 피고인 각각은 100만 달러의 민사 벌금과 피해자들에게 약 100만 달러의 배상금을 지불하라는 명령을 받았으며, 총 500만 달러 이상입니다. 다섯 명 모두 CFTC에 등록하는 것과 CFTC 규제 시장에서 거래하는 것이 영구적으로 금지되었습니다. 임원들의 선고 법적 결과는 재정적 벌금에 그치지 않습니다. 여러 임원들은 계획에서의 역할로 인해 징역형을 선고받았습니다: 데이비드 카르모나: 전신 사기 공모로 10년. 후안 아레야노 파라: 8년. 데이비드 브렌드: 10년. 마르코 A. 루이즈 오초아: 5년. 화려한 엑스포의 유혹 잠재적 투자자들을 유치하기 위해 IcomTech는 미국 전역과 국제적으로 화려한 엑스포를 개최했습니다. 임원들은 종종 고급 차량을 타고 비싼 옷을 입고 나타나, 피해자들을 유혹하기 위해 그들의 부를 과시했습니다. 그들은 그들의 수익을 자랑하며 많은 투자자들이 저항할 수 없는 성공의 환상을 만들어냈습니다. 결론 IcomTech 사건은 특히 비현실적인 수익을 약속하는 계획에서 암호화폐 투자와 관련된 위험을 명확히 상기시킵니다. 법적 절차가 계속됨에 따라, 피해자들을 위한 자금 회수와 책임자들에게 책임을 묻는 것이 초점이 되고 있습니다. CFTC의 조치는 빠르게 진화하는 암호화폐 시장에서 규제 감독의 중요성을 강조합니다. 출처 IcomTech execs set to pay over $5M for fake Bitcoin trading scheme, MSN. BTCUSD - IcomTech execs set to pay over $5M for fake Bitcoin trading scheme, mx.advfn.com. IcomTech execs set to pay over $5M for fake Bitcoin trading scheme, Cointelegraph.
0 0.0 26ToTo Bugelman신규 보안
사기꾼들이 텔레그램 봇을 이용해 암호화폐를 훔치는 악성코드를 주입하다
사기꾼들은 점점 더 많은 암호화폐 사용자들을 텔레그램을 통해 표적으로 삼고 있으며, 가짜 인증 봇을 이용해 암호화 자산을 훔치는 악성 소프트웨어를 주입하고 있습니다. 이 정교한 계획은 사회 공학 전술과 악성 소프트웨어를 결합하여, 속지 않는 사용자들에게 상당한 위협을 가하고 있습니다. 주요 요점 사기꾼들은 가짜 텔레그램 그룹을 만들고 암호화폐 인플루언서를 사칭합니다. 사용자들은 악성 봇을 통해 인증하도록 유도되어, 악성 소프트웨어가 설치됩니다. 악성 소프트웨어는 장치를 손상시키고 개인 키를 훔칠 수 있어, 상당한 재정적 손실을 초래합니다. 텔레그램 사기의 증가 텔레그램은 암호화폐 논의를 위한 인기 있는 플랫폼이 되어, 사기꾼들의 주요 표적이 되었습니다. 최근 보고서에 따르면, 가짜 그룹과 사용자들을 속이기 위해 설계된 봇을 포함한 플랫폼의 기능을 악용하는 사기가 급증하고 있습니다. 사기가 작동하는 방식 사칭: 사기꾼들은 소셜 미디어 플랫폼에 가짜 계정을 만들어 잘 알려진 암호화폐 인물들을 사칭합니다. 그룹 초대: 피해자들은 독점적인 투자 통찰력을 약속받으며 텔레그램 그룹에 초대됩니다. 악성 인증: 그룹에 들어가면, 사용자들은 가짜 봇을 통해 계정을 인증하라는 요청을 받으며, 종종 "OfficialSafeguardBot"와 유사한 이름을 가지고 있습니다. 악성 소프트웨어 주입: 인증 후, 봇은 사용자의 장치에 악성 PowerShell 코드를 주입하여 암호화 지갑 정보를 훔칠 수 있는 악성 소프트웨어가 설치됩니다. 악성 소프트웨어의 영향 이러한 사기에서 사용되는 악성 소프트웨어는 특히 위험합니다. 그 이유는: 개인 키 및 기타 민감한 정보를 훔칠 수 있습니다. 피해자의 장치에 원격 접근을 허용하여 추가적인 착취를 가능하게 합니다. 상당한 재정적 손실을 초래할 수 있으며, 일부 피해자들은 300만 달러를 초과하는 손실을 보고하고 있습니다. 예방 팁 이러한 사기로부터 보호하기 위해 사용자는 다음을 수행해야 합니다: 출처 확인: 가입하기 전에 항상 계정과 그룹의 진위를 확인하세요. 알 수 없는 링크 피하기: 확인되지 않은 출처나 봇의 링크를 클릭하지 마세요. 보안 도구 사용: 악성 활동을 탐지하고 차단할 수 있는 보안 소프트웨어를 사용하세요. 자기 교육: 최신 사기 및 사이버 범죄자들이 사용하는 전술에 대해 정보를 유지하세요. 결론 사기꾼들이 전술을 계속 발전시키고 있는 만큼, 암호화폐 사용자들은 경계를 유지하는 것이 중요합니다. 이러한 사기에서 사용되는 방법을 이해하고 예방 조치를 시행함으로써, 사용자는 악의적인 행위자로부터 자산과 개인 정보를 더 잘 보호할 수 있습니다. 출처 사기꾼들이 가짜 텔레그램 그룹과 트위터 계정을 사용하여 암호화폐 사용자를 표적으로 삼고 있습니다, Cryptopolitan. 사기꾼들이 당신의 암호화폐 지갑을 비울 수 있는 방법, CoinDesk. 사기꾼들이 텔레그램 인증 봇을 사용하여 암호화폐를 훔치는 악성 소프트웨어를 주입하고 있습니다, Cointelegraph. SafeGuard Cyber가 텔레그램에서 새로운 암호화폐 훔치는 트로이 목마를 탐지했습니다, PR Newswire. 2024년에 주의해야 할 최신 텔레그램 앱 사기 – Gridinsoft 블로그, Gridinsoft.
0 0.0 26ToTo Bugelman신규 보안
이더리움 커뮤니티, 보안 우려 속에서 가스 한도 증가에 대한 논의
이더리움 커뮤니티는 현재 블록체인의 가스 한도 증가 가능성에 대해 열띤 논의를 진행하고 있습니다. 가스 한도를 높이면 네트워크 성능이 향상될 수 있지만, 안정성과 보안에 대한 중대한 우려도 제기됩니다. 이더리움 재단의 주요 인물들은 이러한 잠재적 변화와 관련된 기술적 도전 과제를 해결하는 데 신중할 것을 촉구하고 있습니다. 주요 요점 현재 가스 한도: 현재 가스 한도는 3600만으로, 효율적인 블록 전파와 네트워크 안정성을 보장하기 위해 설계되었습니다. 제안된 증가: 가스 한도를 6000만으로 높이자는 제안은 전파 실패 및 검증자 슬롯 누락과 같은 심각한 위험을 초래할 수 있습니다. 기술적 제약: 합의 계층 사양은 최대 비압축 블록 크기를 10MiB로 제한하여 현재 가스 한도를 초과하려는 모든 시도를 복잡하게 만듭니다. Pectra 2 업그레이드: 개발자들은 네트워크 무결성을 유지하면서 가스 한도를 안전하게 증가시키기 위한 제안을 포함한 Pectra 2 업그레이드 작업을 진행하고 있습니다. 현재 가스 한도와 그 의미 이더리움 블록체인은 현재 3600만의 가스 한도 아래에서 운영되고 있습니다. 이 한도는 네트워크 전반에 걸쳐 블록 전파의 효율성을 유지하는 데 중요합니다. 이 한도를 초과하면 다음과 같은 중대한 문제가 발생할 수 있습니다: 전파 실패: 더 큰 블록은 효과적으로 전파되지 않을 수 있어, 검증자가 거래를 확인할 기회를 놓칠 수 있습니다. 네트워크 불안정성: 가스 한도를 초과하면 네트워크가 불안정해져 지연 및 서비스 거부(DoS) 취약점이 발생할 수 있습니다. 보안 위험: 더 큰 블록은 네트워크 노드를 압도할 수 있어, 사용자에게 즉각적인 이점을 제공하지 않으면서 공격에 노출될 수 있습니다. 앞으로의 기술적 도전 이더리움 재단의 연구원인 토니 바르슈타터는 가스 한도 문제를 해결하는 데 인내가 필요하다고 강조했습니다. 합의 계층 클라이언트 사양과 관련된 기술적 제약은 상당한 업그레이드 없이 현재의 한계를 초과하는 것을 어렵게 만듭니다. 10MiB의 최대 비압축 블록 크기는 이 논의에서 중요한 요소입니다. 제안된 해결책: Pectra 2 업그레이드 가스 한도 증가와 관련된 도전 과제를 해결하기 위해 이더리움 개발자들은 Pectra 2 네트워크 업그레이드를 준비하고 있습니다. 이 하드 포크에는 두 가지 중요한 제안이 포함되어 있습니다: EIP-7623: 이 이더리움 개선 제안은 최악의 경우 블록 크기를 줄여 DoS 위험을 완화하고 더 안전한 용량 증가를 가능하게 하는 것을 목표로 합니다. EIP-7691: 이 제안은 블록당 목표 및 최대 블롭 수를 증가시키는 데 중점을 두어, 더 높은 저장 및 전파 요구 사항 하에서 네트워크 성능에 대한 실증 데이터를 제공합니다. 이러한 제안을 구현함으로써 Pectra 2 업그레이드는 더 큰 블록을 처리하는 네트워크의 능력에 대한 중요한 통찰력을 제공하고 안정성과 보안을 유지하는 것을 목표로 합니다. 출처 이더리움 커뮤니티, 안정성과 보안 우려 속에서 가스 한도 증가 논의, CryptoSlate.
0 0.0 27ToTo Bugelman신규 보안
북한, 5천만 달러 해킹의 전 계약자로 위장
충격적인 폭로로, Radiant Capital은 10월에 발생한 5천만 달러 해킹 사건의 배후에 북한의 위협 행위자가 있음을 밝혔습니다. 공격자는 탈퇴한 계약자를 가장하여 분산 금융(DeFi) 플랫폼에 접근하여 암호화폐 공간의 사이버 보안에 대한 우려를 불러일으켰습니다. 주요 요점 북한의 사이버 범죄 개입이 계속해서 증가하고 있습니다. Radiant Capital에 대한 공격은 DeFi 플랫폼의 취약점을 강조합니다. 가장 전술이 점점 더 정교해지고 있습니다. Radiant Capital에 대한 공격 10월, DeFi 분야의 주요 플레이어인 Radiant Capital은 중대한 사이버 공격의 희생양이 되었습니다. 이 플랫폼은 공격자가 이전 계약자로 가장하여 시스템에 침투했다고 보고했습니다. 이 사건은 특히 북한의 국가 지원 해킹 그룹이 제기하는 증가하는 위협을 강조합니다. 가장 전술 이번 공격에서 사용된 가장 방법은 특히 우려스럽습니다. 탈퇴한 계약자로 가장함으로써 공격자는 알려지지 않은 개체를 표시할 수 있는 표준 보안 프로토콜을 우회할 수 있었습니다. 이 전술은 강화된 검증 프로세스의 필요성을 강조할 뿐만 아니라 DeFi 산업의 현재 사이버 보안 조치의 효과성에 대한 의문을 제기합니다. DeFi 분야에 대한 함의 이번 해킹은 빠르게 성장하고 있는 분산 금융 분야에 중대한 함의를 가지고 있습니다. 더 많은 사용자가 DeFi 플랫폼으로 몰려들면서 사이버 공격의 가능성이 증가합니다. Radiant Capital에서의 사건은 다른 플랫폼들이 보안 프로토콜을 재평가하고 유사한 위협으로부터 보호하기 위해 더 강력한 조치를 구현해야 한다는 경각심을 일깨워줍니다. 더 넓은 맥락 북한은 과거에 여러 사이버 공격과 연관되어 있으며, 종종 금융 기관과 암호화폐 거래소를 목표로 삼았습니다. 이번 사건은 국가 지원 행위자들이 디지털 금융 공간의 취약점을 악용하는 더 넓은 추세의 일환입니다. 국제 사회는 이러한 공격의 함의에 대해 점점 더 우려하고 있으며, 이는 개별 기업뿐만 아니라 글로벌 금융 시스템의 안정성에도 위협이 됩니다. 출처 Radiant Capital은 북한이 탈퇴한 계약자로 가장하여 5천만 달러 해킹을 수행했다고 말합니다 - StartupNews.fyi - 스타트업 및 기술 뉴스, StartupNews.fyi.
0 0.0 31ToTo Bugelman신규