Рейтинг сообщества
Крипто новости
Пишутся и ранжируются сообществом. Алгоритм, устойчивый к манипуляциям, показывает главное.
.jpeg)
ИзбранноеКриминал
Крипто-отмыватели меняют тактику, уходя от централизованных бирж, сообщает Chainalysis
Новый отчет аналитической фирмы Chainalysis, специализирующейся на блокчейне, выявляет значительный сдвиг в методах отмывания криптовалют нелегальными субъектами. Отмыватели все чаще отказываются от централизованных бирж, которые усилили меры безопасности и соответствия требованиям, в пользу неформальных сетей, основанных на услугах, особенно тех, которые работают через китайскоязычные каналы. Эта тенденция знаменует собой заметную эволюцию в ландшафте финансовой преступности, связанной с криптовалютами. Ключевые выводы Централизованные криптовалютные биржи демонстрируют снижение использования для отмывания денег. Неформальные сети, особенно те, которые используют китайскоязычные каналы, становятся доминирующими. Эти сети используют подставных лиц, неформальные внебиржевые платформы и игорные платформы. Экосистема отмывания денег в блокчейне значительно выросла, ежегодно отмываются миллиарды. Правоохранительные органы сталкиваются с нехваткой возможностей и нуждаются в повышении квалификации для борьбы с этими развивающимися тактиками. Рост неформальных сетей Данные Chainalysis указывают на то, что неформальные сети, основанные на услугах, часто действующие через китайскоязычные каналы, стали основным методом отмывания незаконных средств. Эти сети предлагают разнообразный спектр услуг по «отмыванию денег как услуге». Они стали заметными примерно с начала пандемии COVID-19 в начале 2020 года и с тех пор выросли до «доминирования в известной деятельности по отмыванию криптовалют». Этот отход от централизованных бирж объясняется усилением регуляторного контроля и улучшенными протоколами безопасности на этих платформах, что затрудняет работу нелегальных субъектов. Централизованные биржи могут замораживать средства, чего стараются избежать эти неформальные сети. Китайскоязычные сети доминируют в незаконных потоках По оценкам Chainalysis, за последние пять лет китайскоязычные сети обработали примерно 20% всех отслеженных незаконных криптофондов. В отличие от снижения использования централизованных бирж, притоки в эти идентифицированные китайскоязычные сети росли с поразительной скоростью — в 7325 раз быстрее, чем притоки на централизованные биржи с 2020 года. Хотя эти сервисы на базе Telegram не являются единственными посредниками в отмывании денег в блокчейне, они теперь составляют непропорционально большую долю в глобальном ландшафте отмывания денег в блокчейне. Растущая экосистема отмывания денег в блокчейне Общая экосистема отмывания денег в блокчейне пережила значительное расширение. Chainalysis прогнозирует, что в 2025 году будет отмыто более 82 миллиардов долларов незаконных средств, что является существенным увеличением по сравнению с 10 миллиардами долларов в 2020 году. Только китайскоязычные сети были ответственны за примерно 16 миллиардов долларов, в среднем около 44 миллионов долларов в день. Этот рост подпитывается растущей доступностью и ликвидностью криптовалют, а также фундаментальным изменением того, как и кем осуществляется эта незаконная деятельность. Правоохранительные органы должны адаптироваться Chainalysis подчеркивает, что правоохранительные органы должны адаптировать свои стратегии для эффективной борьбы с этой развивающейся угрозой. Пресечение отмывания денег в блокчейне требует нацеливания на нелегальных операторов, поставщиков услуг и их рекламные платформы. Эксперты отмечают значительный «разрыв» в возможностях между преступниками и правоохранительными органами в отношении использования криптовалют в большинстве стран. Хотя инструменты отслеживания блокчейна оказывают помощь, необходимы более комплексные глобальные усилия. Это включает повышение квалификации сотрудников правоохранительных органов в области криптовалют и создание лучших механизмов обмена информацией по всему миру. Источники Crypto launderers are turning away from centralized exchanges: Chainalysis — TradingView News, TradingView. Crypto launderers are turning away from centralized exchanges: Chainalysis, mx.advfn.com. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 37от Mini maНовичок
.jpeg) Криминал
Финансовая платформа Makina пострадала от эксплойта на $4,1 млн; MEV-боты перехватили украденные средства
Децентрализованный финансовый (DeFi) протокол Makina Finance стал жертвой крупной эксплойта, в результате которого было потеряно около 4,13 миллиона долларов в Ethereum. Атака, в ходе которой из одного транзакции было выведено 1299 ETH, осложнилась вмешательством MEV (Miner Extractable Value) билдера, который опередил атакующего и захватил часть украденных активов. Ключевые выводы Makina Finance потерял 4,13 миллиона долларов в ETH из-за эксплойта DeFi. 1299 ETH были выведены в одной транзакции. MEV билдер опередил атакующего, захватив часть украденных средств. Украденные активы в настоящее время находятся на двух отдельных кошельках, дальнейших перемещений не обнаружено. Makina Finance еще не выпустил официального заявления по инциденту. Развитие эксплойта Нарушение безопасности произошло 20 января 2026 года и было направлено против пула DUSD/USDC Curve протокола Makina Finance. Данные в блокчейне указывают на то, что эксплойт был осуществлен посредством крупного обмена на Uniswap V3, где примерно 4,24 миллиона USDC были обменены на 1299,18 ETH. Транзакция, подтвержденная в блоке Ethereum 24 273 362, была завершена с удивительно низкой комиссией за газ — чуть более 0,50 доллара, что предполагает тщательно спланированное исполнение. Средства прошли через несколько протоколов, включая Curve и Aave, прежде чем осесть на Uniswap. Данные блокчейна показывают, что в рамках обмена через эти транзакции прошло более 5,1 миллиона долларов в USDC, причем часть ликвидности была направлена через пулы Curve DAI и 3Crv. Вмешательство MEV ботов Добавляя еще один уровень к инциденту, MEV билдер бот, идентифицированный по адресу, начинающемуся с 0xa6c2, перехватил украденные ETH вскоре после того, как они поступили на кошелек атакующего. Эта MEV активность, происходившая на этапе построения блока, предполагает, что транзакция была обнаружена и на нее отреагировали до того, как основной атакующий смог переместить средства дальше. Хотя MEV билдер захватил небольшую часть, примерно 0,13 ETH, это подчеркивает растущую конкуренцию и агрессивный характер торговли в сети Ethereum. Текущий статус украденных средств После эксплойта и вмешательства MEV билдера украденные ETH остаются разделенными между двумя адресами кошельков. Один кошелек содержит примерно 3,3 миллиона долларов, а другой — около 880 000 долларов. По последним данным, эти средства не были перемещены, смешаны, переведены через мосты или отправлены на какие-либо биржи, что обеспечивает четкий след в блокчейне для следователей. Молчание Makina Finance Несмотря на значительные финансовые потери и общественное внимание, привлеченное эксплойтом, Makina Finance еще не выпустил официального заявления. Команда протокола не комментировала инцидент в социальных сетях и не предоставила никаких разъяснений относительно того, были ли затронуты средства пользователей или предпринимаются ли усилия по их восстановлению. Это молчание примечательно, учитывая масштабы взлома и скорость, с которой он произошел. Инцидент служит суровым напоминанием о постоянных уязвимостях в пространстве DeFi, даже при наличии передовых протоколов и мер безопасности. Атаки с использованием флэш-займов продолжают оставаться распространенным методом эксплуатации пулов ликвидности, а участие MEV ботов добавляет еще одно сложное измерение к безопасности в блокчейне. Источники Makina Finance Exploit Drains 1,299 ETH in Major DeFi Hack, The Crypto Times. MakinaFi Exploit Drains $4.1M as MEV Bots Front-Run Transactions, Coinfomania. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 45от Mini maНовичок.jpeg) Криминал
Ликвидатор Terraform Labs подал иск против Jump Trading на 4 миллиарда долларов из-за предполагаемой роли в крахе Terra
Администратор, курирующий ликвидацию Terraform Labs, подал иск на сумму 4 миллиарда долларов против криптомаркетмейкера Jump Trading. В иске утверждается, что Jump Trading сыграла прямую роль в крахе экосистемы Terra, обогатившись за счет незаконных манипуляций на рынке и сделок с самим собой, что в конечном итоге привело к катастрофическим финансовым потерям для тысяч инвесторов. Ключевые выводы Ликвидатор Terraform Labs Тодд Снайдер подал иск против Jump Trading на 4 миллиарда долларов. В иске утверждается, что Jump Trading занималась манипуляциями на рынке и сделками с самим собой, что способствовало краху Terra. В качестве доказательств приводятся тайные соглашения между Jump Trading и Terraform. Jump Trading отрицает обвинения, называя иск «отчаянной попыткой» переложить вину. Обвинения в прямом участии Тодд Снайдер, администратор плана банкротства Terraform, обвинил Jump Trading, ее соучредителя Уильяма ДиСомму и бывшего президента криптоподразделения Канава Карию в прямом содействии падению компании До Квона. В иске утверждается, что Jump Trading «активно эксплуатировала экосистему Terraform Labs посредством манипуляций, сокрытия информации и сделок с самим собой, которые обогатили Jump, одновременно финансово опустошив тысячи ничего не подозревающих инвесторов». Тайные соглашения и манипуляции на рынке Судебные документы показывают, что с 2019 года между Jump Trading и Terraform существовали тайные соглашения. Одно из таких соглашений, как утверждается, позволило Jump приобрести LUNA по значительно сниженной цене в 0,4 доллара, когда рыночная цена достигала 110 долларов. Кроме того, Jump Trading обвиняется в наличии неофициального соглашения об искусственной поддержке привязки стейблкоина TerraUSD (UST) к доллару, скрывая эти действия от регуляторов и сообщества. Когда UST потерял свою привязку в мае 2021 года, Jump Trading, как утверждается, вмешалась, купив UST для восстановления его стоимости, вводя инвесторов в заблуждение, заставляя их верить, что за восстановление отвечает алгоритм. В иске далее утверждается, что, как только уязвимость стейблкоина стала известна, Jump Trading добилась отмены периодов вестинга в контрактах, что позволило им ежемесячно продавать LUNA и получать прибыль, тем самым усиливая давление на токен. Эксплуатация краха После первоначального сбоя стейблкоина резерв Биткойнов Luna Foundation Guard был создан под контролем Квона и Карии. Когда UST снова рухнул в мае 2022 года, из этого резерва было переведено почти 50 000 BTC (примерно 1,5 миллиарда долларов на тот момент) без четких письменных соглашений. В иске предполагается, что попытки ДиСоммы спасти ситуацию, ища ликвидность у других криптокомпаний, обернулись против него, поскольку конкуренты начали продавать TerraUSD и Luna, узнав о проблемах проекта. Ответ Jump Trading и прошлые урегулирования Представитель Jump Trading выступил с заявлением, назвав иск «отчаянной попыткой Terraform Labs переложить вину и финансовую ответственность за преступления, совершенные До Квоном. Мы будем решительно защищаться от этих необоснованных обвинений». Этот судебный иск последовал за отдельным урегулированием в декабре 2024 года, когда дочерняя компания Jump, Tai Mo Shan, выплатила 123 миллиона долларов для урегулирования претензий, связанных с транзакциями с Terraform в 2021 году. В 2023 году Комиссия по ценным бумагам и биржам США (SEC) также выдвинула аналогичные обвинения, заявив, что Jump Trading заработала примерно 1 миллиард долларов на транзакциях с участием UST. Более широкое влияние и правовые последствия Крах TerraUSD и LUNA в мае 2022 года привел к потере стоимости примерно на 40 миллиардов долларов, вызвал более широкий спад на рынке и привел к банкротству нескольких крупных криптофирм, включая Three Arrows Capital. До Квон был приговорен к 15 годам тюремного заключения в декабре 2025 года после признания вины по обвинению в мошенничестве. Источники Jump Trading Accused of Direct Involvement in Terra’s Collapse, ForkLog. Jump Trading Sued for $4 Billion Over Terra Collapse, Phemex. Todd Snyder Files $4 Billion Lawsuit Against Jump Trading Amid Crypto Turmoil, Value The Markets. Terraform Liquidators Allege Jump Trading Helped Fuel Crypto’s Biggest Crash: Report, Yahoo Finance. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 25от Mini maНовичок.jpg) Криминал
Румыния внесла Polymarket в черный список за незаконные ставки на криптовалюту на фоне предвыборных ставок
Национальное управление Румынии по азартным играм (ONJN) официально внесло Polymarket, известную платформу прогнозных рынков, в черный список, сославшись на ее деятельность в качестве нелицензированной игорной организации. Этот шаг предпринят в ответ на значительный всплеск активности ставок на криптовалюту на платформе во время недавних президентских и местных выборов в стране, где объемы торгов, по сообщениям, превысили 600 миллионов долларов. Ключевые выводы Регулятор азартных игр Румынии запретил Polymarket за деятельность без лицензии. Решение было вызвано всплеском ставок на криптовалюту на исходы выборов с объемом более 600 миллионов долларов. Регуляторы классифицируют деятельность Polymarket как «пари между контрагентами», подпадающую под действие законов об азартных играх. Платформа обвиняется в отсутствии фискальной отчетности, защиты игроков и надзора за борьбой с отмыванием денег (AML). Эти действия соответствуют аналогичным ограничениям, введенным другими странами, включая США, Бельгию, Францию и Польшу. Регуляторные проблемы и классификация ONJN классифицировало деятельность Polymarket как «пари между контрагентами» — модель, в которой пользователи делают ставки друг против друга на исходы будущих событий. По словам президента ONJN Влада-Кристиана Соаре, используемая технология, будь то блокчейн или традиционная, не освобождает платформу от регулирования азартных игр. Регулятор подчеркнул, что основная проблема заключается в соблюдении закона, а не в лежащей в основе технологии. Нарушения и проблемы надзора Власти указали на ряд нарушений со стороны Polymarket, включая отсутствие необходимых механизмов для фискальной отчетности, защиты игроков и надзора за борьбой с отмыванием денег (AML). Несмотря на то, что Polymarket позиционирует себя как платформа для «торговли событиями», ONJN утверждает, что ее структура, которая включает ставки пользователей на неопределенные исходы и получение платформой комиссии, юридически является азартной игрой. Следовательно, румынские интернет-провайдеры теперь обязаны блокировать доступ к сайту. Международные прецеденты и реакция Polymarket Решение Румынии не является единичным случаем. Polymarket сталкивалась с аналогичным регуляторным контролем и действиями в других юрисдикциях. В 2022 году Комиссия по торговле товарными фьючерсами США (CFTC) оштрафовала платформу за управление незарегистрированными рынками деривативов, что привело к ограничениям для американских пользователей. Бельгия, Франция, Польша, Сингапур и Таиланд также ввели меры по ограничению или блокировке доступа к Polymarket. Несмотря на эти трудности, Polymarket продолжала расти, привлекая значительные инвестиции. Платформа, по сообщениям, готовится к ограниченному перезапуску в США с акцентом на спортивные рынки после письма CFTC о неприменении мер. Источники Румыния внесла Polymarket в черный список за незаконные ставки на криптовалюту на фоне ставок на выборы на сумму 600 миллионов долларов — TradingView News, TradingView. Румыния запретила Polymarket после того, как на выборы было поставлено 15 миллионов долларов, SBC News. Polymarket внесена в черный список в Румынии, несмотря на маркетинг как «рынок прогнозов» — Casino, Tribuna.com. Эта статья была написана с помощью ИИ для сбора информации из нескольких авторитетных источников. Содержание было проверено и отредактировано нашей редакционной командой для обеспечения точности и последовательности. Высказываемые мнения принадлежат автору и не обязательно отражают мнения BlockzHub. Оригинальные источники сообщений указаны, когда это необходимо и в соответствии с требованиями. Эта статья предназначена только для информационных целей и не является финансовым советом. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 25от BishopНовичок Криминал
Сооснователь Meteora обвиняется в организации криптомошенничества с токенами MELANIA и LIBRA
Против децентрализованной биржи (DEX) Meteora и ее соучредителя Бенджамина Чоу подан коллективный иск с обвинениями в мошенничестве в связи со спорными мем-токенами LIBRA и MELANIA. Истцы утверждают, что ответчики использовали авторитет реальных лиц и нарративов, включая токен, связанный с бывшей первой леди Меланией Трамп, и токен возрождения Аргентины, чтобы легитимизировать то, что они описывают как скоординированную ловушку ликвидности. Ключевые выводы Соучредитель Meteora Бенджамин Чоу столкнулся с иском о мошенничестве. В иске утверждается, что Чоу и Meteora были вовлечены в схемы "rug pull" с использованием мем-токенов, таких как LIBRA и MELANIA. Ответчики обвиняются в использовании публичных фигур и нарративов в качестве "дымовой завесы" для мошеннических действий. Kelsier Ventures под руководством Хейдена Дэвиса причастна к маркетинговым кампаниям токенов. По меньшей мере 15 токенов были предположительно запущены и проданы с использованием аналогичной мошеннической схемы. Обвинения в скоординированной ловушке ликвидности В иске утверждается, что ответчики "заимствовали авторитет" у реальных лиц и нарративов, чтобы придать достоверность мошенническим схемам. Эти публичные личности и бренды якобы использовались в качестве прикрытия для легитимизации того, что на самом деле являлось "скоординированной ловушкой ликвидности". Истцы утверждают, что эти публичные фигуры были лишь "дымовой завесой" для мошеннической схемы, организованной Meteora и Kelsier Ventures под руководством Хейдена Дэвиса. Роль Meteora и Kelsier Ventures Согласно юридическим документам, Kelsier Ventures отвечала за проведение маркетинговых кампаний по запуску этих токенов. Бенджамин Чоу описывается как "центр бизнеса", собравший команду для осуществления предполагаемой мошеннической схемы. Истцы утверждают, что ответчики запустили и продали по меньшей мере 15 токенов, используя схожий modus operandi. В иске конкретно названы пять из этих токенов: LIBRA, MELANIA, ENRON, TRUST и M3M3. Предыдущие заявления и проверка рынка В феврале Бенджамин Чоу заявил в интервью, что ни он, ни Meteora не получали никаких токенов и не обладали инсайдерской информацией, связанной с проектом Libra. Впоследствии он покинул Meteora в том же месяце после общественного резонанса. Это развитие событий последовало за отчетом Financial Times в мае, который показал, что небольшая группа трейдеров получила прибыль в размере 99,6 миллиона долларов, купив мем-монету MELANIA до ее официального объявления, что вызвало дальнейшие вопросы о манипулировании рынком и инсайдерской торговле в сфере криптовалют. Источники Сооснователя Meteora обвинили в связях со скамом MELANIA и LIBRA, ForkLog. Основателя Meteora обвиняют в использовании Мелании Трамп и Майли для мошенничества с Memecoin на 57 миллионов долларов, yahoo!finance Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 34от ToTo BugelmanНовичок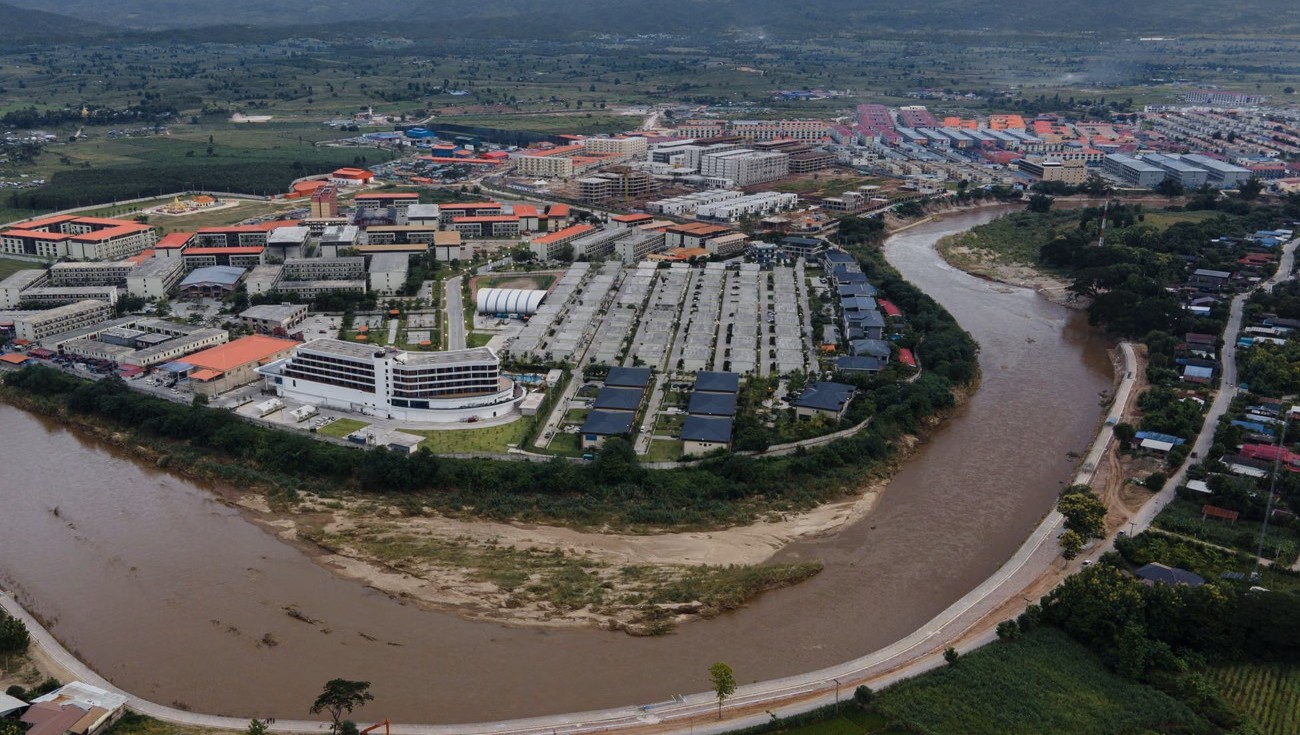 Криминал
Военные Мьянмы ликвидировали крупный центр киберпреступности и спасли более 2000 человек
Военные Мьянмы провели крупную операцию в парке КК, печально известном центре киберпреступности недалеко от границы с Таиландом. В результате операции было арестовано более 2000 человек, предположительно причастных к онлайн-мошенничеству, незаконным азартным играм и трансграничной киберпреступной деятельности. Власти также изъяли значительное количество оборудования, включая десятки спутниковых интернет-терминалов Starlink. CNA Ключевые выводы Более 2000 человек арестованы в результате рейда на парк КК, центр киберпреступности. Изъяты десятки спутниковых интернет-терминалов Starlink. Операции были направлены против онлайн-мошенничества, незаконных азартных игр и киберпреступности. Обвинения в причастности руководства ополчения этнических меньшинств. Борьба с киберпреступностью Рейд, являющийся частью операции, начавшейся в начале сентября, был направлен против парка КК, который был идентифицирован как крупный центр киберпреступной деятельности. Государственные СМИ сообщили, что военные конфисковали оборудование из более чем 260 незарегистрированных зданий, включая 30 спутниковых интернет-терминалов Starlink. Всего было задержано 2198 человек, хотя их национальность не уточнялась. Известно, что мошеннические операции нацелены на жертв по всему миру, используя такие тактики, как завоевание доверия посредством онлайн-романтических афер и мошеннических инвестиционных схем. Эти центры часто заманивают рабочих из других стран ложными предложениями о работе, только чтобы удерживать их в плену и заставлять заниматься преступной деятельностью. Международный контекст и обвинения Эта операция проводится на фоне растущего международного внимания к подобным преступным предприятиям. Недавно Соединенные Штаты и Великобритания ввели санкции против предполагаемых организаторов крупного синдиката киберпреступности в Камбодже, а его предполагаемый лидер столкнулся с федеральными обвинениями в Нью-Йорке. Парк КК расположен на окраине Мьявадди, ключевого торгового города на границе Мьянмы и Таиланда. Регион контролируется правительством Мьянмы лишь частично, а также находится под влиянием ополчений этнических меньшинств. Представитель военного правительства, генерал-майор Зо Мин Тун, обвинил руководство Каренского национального союза, вооруженной этнической организации, в причастности к мошенническим схемам в парке КК. Однако группа отрицает какую-либо причастность. Оборудование Starlink и предыдущие действия Starlink, услуга, предоставляемая компанией SpaceX Илона Маска, не имеет лицензии на работу в Мьянме. Сообщается, что сотни терминалов были незаконно ввезены в страну. Политика SpaceX запрещает «поведение, которое является клеветническим, мошенническим, непристойным или вводящим в заблуждение». Lauren Dreyer Это не первый случай, когда Мьянма принимает меры против киберпреступности. Ранее в этом году и в 2023 году власти принимали меры против такой деятельности. В феврале, под давлением Китая, Таиланд и Мьянма провели операцию, в ходе которой были освобождены тысячи жертв торговли людьми из подпольных лагерей. Освобождение людей Рейд правительственных войск позволил бежать людям которые фактически находились в рабстве и были вынуждены заниматься преступной деятельностью под угрозами здоровья и жизни. Саванит Сурьякул На Аюттайя, губернатор провинции Так, сообщил агентству AFP, что по состоянию на утро четверга 677 человек бежали из парка КК через реку Моэй в Таиланд. По данным тайской армии, среди задержанных 618 мужчин и 59 женщин. Большинство из них — граждане Индии и Китая, а также меньшее число граждан Вьетнама, Пакистана, Индонезии и ряда других стран. Источники Тысячи задержанных: военные устроили мощный рейд против онлайн-мошенников, 365 дней. Военные Мьянмы провели рейд на мошеннический центр KK Park, ForkLog Тысячи человек были задержаны в ходе рейда военных Мьянмы на печально известный мошеннический комплекс KK Park, Bangkok Post В результате рейда на мошеннический центр в Мьянме сотни людей бежали в Таиланд, Bangkok Post В Мьянме выведены из строя 2500 станций Starlink, связанных с мошенниками, Bangkok Post Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 31от ToTo BugelmanНовичок.jpeg) Криминал
WazirX получила одобрение суда на план реструктуризации после взлома на сумму 234 миллиона долларов
Высокий суд Сингапура одобрил план реструктуризации WazirX, предлагая путь к восстановлению для пользователей, пострадавших от масштабной хакерской атаки на сумму 234 миллиона долларов в июле 2024 года. План направлен на возврат значительной части потерянных средств посредством токенов восстановления, которые предоставят держателям долю в будущих прибылях и любых восстановленных активах. Это одобрение является важным шагом для биржи, чтобы возобновить свою деятельность и начать компенсировать своим клиентам. Ключевые выводы Высокий суд Сингапура одобрил план реструктуризации WazirX. План направлен на возврат 75-80% украденных средств пострадавшим пользователям. Токены восстановления предложат участие в прибыли и преимущества по восстановлению будущих средств. Группа Lazarus из Северной Кореи обвиняется в хакерской атаке в июле 2024 года. Уже заморожено 3 миллиона долларов украденных USDT. Последствия хакерской атаки В июле 2024 года WazirX стала жертвой сложной кибератаки, виновниками которой была идентифицирована группа Lazarus из Северной Кореи. В результате взлома было потеряно около 234 миллионов долларов клиентских активов, что привело к приостановке выплат на бирже. Это событие поставило тысячи пользователей в затруднительное положение, что потребовало комплексной стратегии восстановления. Утвержденный судом план реструктуризации Одобрение Высоким судом Сингапура плана реструктуризации WazirX обеспечивает правовую основу для биржи для устранения убытков. В рамках плана WazirX выпустит токены восстановления для пострадавших пользователей. Эти токены представляют собой претензию на будущие прибыли и любые активы, которые могут быть восстановлены после хакерской атаки. Суд не обнаружил никаких доказательств причастности или ответственности WazirX за хакерскую атаку, что позволило бирже сосредоточиться на усилиях по восстановлению. Усилия по восстановлению средств Первоначальные шаги по восстановлению средств показали многообещающие результаты: 3 миллиона долларов украденного Tether (USDT) были успешно заморожены. WazirX сотрудничает с международными правоохранительными органами в таких странах, как США, Япония и Южная Корея, для отслеживания и восстановления большей части украденной криптовалюты. Это многонациональное расследование подчеркивает глобальный характер борьбы с преступностью в сфере криптовалют. Настроения пользователей и будущие перспективы Хотя решение суда является важным шагом, некоторые группы пользователей выразили обеспокоенность по поводу предложенного графика процесса голосования, считая его неоправданно долгим. Несмотря на эти опасения, подавляющее одобрение плана реструктуризации кредиторами (более 95% голосов "за") указывает на сильную веру в процесс восстановления. WazirX намерена начать выплаты в течение 10 рабочих дней с даты вступления плана в силу, сигнализируя о потенциальном перезапуске биржи и пути к восстановлению доверия пользователей. Источники План реструктуризации WazirX получил одобрение суда после взлома на 234 миллиона долларов, MoneyCheck. Кредиторы WazirX одобрили план восстановления после взлома на 234 миллиона долларов, Live Bitcoin News. WazirX укладывается в срок сингапурского суда после взлома в 2024 году, Cryptopolitan. WazirX приближается к перезапуску, поскольку сингапурский суд назначает слушание по плану реструктуризации на 234 миллиона долларов, Decrypt. Реструктуризация WazirX приближается к финальному этапу с назначением судебного заседания на 13 мая, CryptoRank. Эта статья была написана с помощью ИИ для сбора информации из нескольких авторитетных источников. Содержание было проверено и отредактировано нашей редакционной командой для обеспечения точности и последовательности. Высказываемые мнения принадлежат автору и не обязательно отражают мнения BlockzHub. Оригинальные источники сообщений указаны, когда это необходимо и в соответствии с требованиями. Эта статья предназначена только для информационных целей и не является финансовым советом. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 28от BishopНовичок Криминал
DeFi-протокол Hypervault исчез, украв $3,6 млн пользовательских активов
Децентрализованный финансовый (DeFi) протокол Hypervault, как сообщается, исчез, прихватив с собой криптовалютные активы на сумму около 3,6 миллиона долларов. Фирма по безопасности PeckShield первой обнаружила подозрительные оттоки средств с платформы, что указывает на потенциальный сценарий «rug pull». Инцидент заставил пользователей усомниться в безопасности DeFi-инвестиций. PeckShield Основные выводы Hypervault предположительно исчез с криптоактивами на сумму 3,6 миллиона долларов. Подозрительные транзакции были обнаружены фирмой по безопасности PeckShield. Активы были перемещены из Hyperliquid в Ethereum через кроссчейн-мост. Официальный сайт проекта и аккаунт в X больше недоступны. Исчезновение PeckShieldAlert, служба мониторинга безопасности, сообщила о значительных подозрительных выводах средств на общую сумму около 3,6 миллиона долларов с DeFi-платформы Hypervault 26 сентября 2025 года. Украденные активы были первоначально переведены из сети Hyperliquid в сеть Ethereum с использованием кроссчейн-моста. Впоследствии эти средства были конвертированы в Ether (ETH). Значительная часть, примерно 752 ETH на сумму около 3 миллионов долларов, затем была отправлена в Tornado Cash, миксер криптовалют, ориентированный на конфиденциальность, который часто используется в незаконной деятельности и мошеннических схемах. Что такое «rug pull»? «Rug pull» — это тип мошенничества с выходом из проекта в криптовалютном пространстве, при котором разработчики проекта внезапно отказываются от него, забирая с собой средства инвесторов. Это часто происходит после агрессивного продвижения высоких доходов или при отсутствии тщательных аудитов безопасности. Схема, наблюдаемая с Hypervault, включая перемещение средств в миксер конфиденциальности и последующее исчезновение онлайн-присутствия проекта, убедительно указывает на этот тип мошеннической деятельности. Операции и онлайн-присутствие Hypervault До своего исчезновения веб-сайт и документация Hypervault продвигали такие функции, как «безуправленческое» автокомпаундирование, боты для доходного фермерства и «адаптеры», предназначенные для перенаправления активов в протоколы кредитования, циклические стратегии и концентрированные пулы ликвидности на HyperEVM. Эти механизмы предназначались для распределения пользовательских депозитов по различным внешним сервисам для генерации сложных потоков дохода. Однако официальный аккаунт проекта в X был удален, а его веб-сайт теперь недоступен, что еще больше подогревает подозрения в мошенничестве с выходом. Отсутствие доступности и подозрительные движения средств рисуют мрачную картину для инвесторов, доверивших свои активы протоколу. Hypervault Источники DeFi-протокол Hypervault «испарился» с $3,6 млн, ForkLog. Протокол DeFi Hypervault исчезает после подозрений в мошенничестве на сумму 3,6 млн долларов, The Block Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 34от ToTo BugelmanНовичок.jpeg) Криминал
Последствия краха FTX продолжаются: сделка о признании вины бывшего руководителя доминирует в последней судебной драме
Правовые последствия краха криптовалютной биржи FTX продолжают развиваться, при этом сделки о признании вины, заключенные бывшими руководителями, остаются в центре внимания текущих судебных разбирательств. На этой неделе Мишель Бонд, супруга бывшего со-генерального директора FTX Digital Markets Райана Саламе, должна предстать перед судом для проведения слушания по доказательствам. Попытка Бонд дать показания на фоне сделки Саламе о признании вины Юридическая команда Мишель Бонд настаивает на том, чтобы она дала показания по своему уголовному делу, несмотря на возражения прокуроров. Обвинение утверждает, что показания Бонд вряд ли будут иметь отношение к соглашению Саламе о признании вины, которое касается обвинений в мошенничестве с финансированием избирательных кампаний. Саламе в настоящее время отбывает тюремный срок за свою роль в крахе FTX. Адвокаты Бонд утверждают, что ее показания имеют решающее значение для понимания состояния ума как ее, так и ее мужа при заключении соглашения о признании вины. Сделка Саламе о признании вины лежит в основе дела Бонд, которое включает обвинения в сговоре с целью совершения незаконных взносов в избирательную кампанию и принятии чрезмерных взносов. Прокуроры утверждают, что Саламе направил 400 000 долларов из средств FTX на кампанию Бонд. Признание вины Саламе и последующие юридические маневры Райан Саламе, один из пяти обвиняемых по делу FTX и Alameda Research, признал себя виновным в сговоре, связанном с управлением нелицензированным бизнесом по переводу денег и мошенничеством с финансированием избирательных кампаний. Он получил семь с половиной лет тюремного заключения. После признания вины адвокаты Саламе попытались отозвать сделку, утверждая, что она зависела от того, что прокуроры не будут преследовать Бонд. Эта жалоба в конечном итоге была отозвана, и ожидается, что дело Бонд рассмотрит этот вопрос. Потенциальные показания и позиция обвинения Предстоящее слушание имеет большое значение, поскольку оно знаменует возвращение Бонд в суд после нескольких месяцев юридических разбирательств, касающихся сделки Саламе о признании вины. Юридическая команда Бонд также запросила показания бывшего помощника прокурора США Даниэль Сассун, которая руководила преследованием Сэма Бэнкмана-Фрида и других руководителей FTX. Потенциальные показания Сассун призваны пролить свет на любые обещания или побуждения, сделанные Саламе для его признания вины. Хотя прокуроры США не возражали против этого ходатайства, они потребовали, чтобы адвокаты Бонд предоставили подтверждающие документальные доказательства или показания, связанные со сделкой о признании вины. Источники Сделка о признании вины бывшего руководителя FTX по-прежнему в центре судебного дела, Cointelegraph. Жена бывшего руководителя FTX заявляет, что обвинения основаны на обмане, Law360. Суд над Сэмом Бэнкманом-Фридом: Полное освещение, CoinDesk. Четвертый высокопоставленный руководитель FTX признал себя виновным перед судом над Сэмом Бэнкманом-Фридом, The New York Times. День Сэма Бэнкмана-Фрида в суде почти настал. Кто является ключевыми фигурами в громком судебном процессе над бывшим генеральным директором FTX?, Fortune. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 33от ToTo BugelmanНовичок Криминал
Слушание апелляции Сэма Бэнкмана-Фрида назначено на 4 ноября
Бывший генеральный директор FTX Сэм Бэнкман-Фрид, отбывающий в настоящее время 25-летний срок, предстанет перед Апелляционным судом США второго округа 4 ноября для рассмотрения его апелляции. Это знаменует собой значительное развитие в его деле с момента его перевода в исправительное учреждение Калифорнии в марте. Его юридическая команда оспаривает его осуждение и приговор 2023 года, утверждая, что ему было отказано в презумпции невиновности и что прокуроры представили вводящее в заблуждение повествование относительно средств пользователей FTX. Ключевые выводы Слушание апелляции Сэма Бэнкмана-Фрида назначено на 4 ноября. Его юридическая команда утверждает, что ему было отказано в презумпции невиновности. Благоприятное решение может привести к новому судебному разбирательству или пересмотру приговора. Бэнкман-Фрид в настоящее время отбывает 25-летний срок. Процесс апелляции Адвокаты Бэнкмана-Фрида подали уведомление об апелляции в апреле 2024 года, после его осуждения по семи уголовным статьям и последующего 25-летнего тюремного заключения в 2023 году. В своем апелляционном заявлении от сентября 2024 года его юридическая команда утверждала, что Бэнкман-Фрид «никогда не считался невиновным» и что прокуроры создали «ложное повествование», предполагающее, что средства пользователей FTX были безвозвратно утеряны. Исход этого слушания может привести к новому судебному разбирательству или пересмотру приговора для бывшего генерального директора FTX. Предыстория краха FTX Биржа FTX столкнулась с серьезными проблемами ликвидности и подала заявление о банкротстве в ноябре 2022 года, что привело к уголовным обвинениям против нескольких ее руководителей. Бэнкман-Фрид был единственным старшим руководителем, который не признал себя виновным, что привело к широко освещаемому судебному процессу. Первоначально ему было разрешено оставаться в доме своих родителей после экстрадиции, но его залог был отозван в августе 2023 года из-за предполагаемого запугивания свидетелей. Приговор сообщникам После осуждения Бэнкмана-Фрида несколько его сообщников также получили приговоры. Кэролайн Эллисон, бывший генеральный директор Alameda Research и бывшая девушка Бэнкмана-Фрида, получила двухлетний тюремный срок после дачи показаний против него. Соучредитель FTX Гэри Ван и бывший технический директор Нишад Сингх были приговорены к отбытому сроку. Райан Саламе, бывший со-генеральный директор FTX Digital Markets, был приговорен к более чем семи годам тюремного заключения после попытки отозвать свое признание вины. Дело его партнера, Мишель Бонд, остается на рассмотрении. Потенциальное президентское помилование Поступали сообщения о том, что Бэнкман-Фрид, возможно, добивается президентского помилования от президента США Дональда Трампа. Хотя он сигнализировал о готовности сотрудничать с республиканскими политиками, остается неясным, будет ли рассмотрено помилование, учитывая высокий общественный резонанс его дела. Источники Суд США рассмотрит апелляцию Сэма Бэнкмана-Фрида 4 ноября, Cointelegraph. Сэм Бэнкман-Фрид предстанет перед апелляционным судом в Нью-Йорке в ноябре, CryptoRank. Сэм Бэнкман-Фрид готовится к апелляционному слушанию в ноябре 2025 года, iGaming.org. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 24от ToTo BugelmanНовичок.jpeg) Криминал
Американский оператор криптоматов обвиняется в содействии мошенничеству, нацеленному на пожилых
Athena Bitcoin, крупный оператор криптовалютных банкоматов в США, сталкивается с серьезными обвинениями со стороны Генерального прокурора Вашингтона, округ Колумбия. Компанию обвиняют в получении прибыли от мошеннических схем, особенно тех, которые нацелены на пожилых людей, а также в нераскрытии чрезмерных комиссий за транзакции. Расследования показали, что значительная часть средств, обработанных через банкоматы Athena в столице страны, была связана с мошеннической деятельностью. Основные выводы Athena Bitcoin предположительно обработала большой объем мошеннических транзакций: 93% средств в ее банкоматах в Вашингтоне, округ Колумбия, были связаны с мошенничеством в первые пять месяцев работы. Сообщается, что с клиентов в Вашингтоне, округ Колумбия, взимались комиссии до 26%, при этом наценка была скрыта в цене биткоина. Компанию обвиняют в эксплуатации уязвимых взрослых и участии в обманных торговых практиках. Athena Bitcoin отрицает обвинения и заявляет, что у нее действуют надежные протоколы безопасности. Обвинения в мошеннических действиях Жалоба, поданная Генеральным прокурором Вашингтона, округ Колумбия, Брайаном Швальбом, подчеркивает, что в течение первых пяти месяцев работы в столице ошеломляющие 93% средств, внесенных в банкоматы Athena, были идентифицированы как происходящие от "откровенного мошенничества". Это происходит на фоне того, что американцы сообщили ФБР о потерях в размере 189 миллионов долларов от мошенничества, связанного с банкоматами, в 2023 году. Чрезмерные и скрытые комиссии Иск Швальба далее утверждает, что клиенты в Вашингтоне, округ Колумбия, подвергались комиссиям, достигающим 26%. Эта существенная наценка предположительно была "включена в цену без раскрытия информации потребителю". В одном задокументированном случае Athena продала биткоин по цене, завышенной на 25,4%. В то время как рыночная цена составляла $59 936, банкомат Athena предлагал его за $80 315. Следовательно, при депозите в $10 000 получателю было переведено только $7 463, а Athena удержала $2 537. Прокурор предположил, что эти комиссии могут увеличиваться пропорционально размеру транзакции клиента. Эксплуатация уязвимых взрослых В иске также указывается, что банкоматы Athena содержат "многословные предупреждения и сложные юридические оговорки", которые в ситуациях, когда мошенники направляют жертв для внесения денег, "усугубляют путаницу и давление". Компании предъявлены обвинения в обманных и недобросовестных торговых практиках, а также в финансовой эксплуатации уязвимых взрослых и пожилых людей. Защита Athena Bitcoin Представитель Athena Bitcoin решительно опроверг обвинения, заявив, что компания намерена энергично защищаться в суде. Он подчеркнул, что Athena применяет строгие протоколы безопасности, включая четкие предупреждения о рисках и правилах использования банкоматов. "Наши биткоин-банкоматы оснащены многочисленными мерами безопасности, от заметных предупреждений и ежедневных лимитов транзакций до пяти отдельных экранов верификации, разработанных для предотвращения принудительных транзакций и подтверждения того, что биткоин поступает на кошелек, принадлежащий [клиенту]," — заявил представитель. Ландшафт криптобанкоматов в США По данным Coin ATM Radar, в настоящее время в штате Вашингтон действует 507 криптобанкоматов, а по всей территории США — 31 019. Этот случай происходит в то время, когда некоторые страны, такие как Новая Зеландия, рассматривают полный запрет на криптобанкоматы для борьбы с отмыванием денег. Источники В США оператора криптоматов обвинили в содействии мошенничеству, ForkLog. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 27от ToTo BugelmanНовичок Криминал
США пресекают деятельность сетей криптомошенничества на 10 миллиардов долларов в Мьянме и Камбодже
Министерство финансов США ввело санкции в отношении 19 организаций и частных лиц в Мьянме и Камбодже, причастных к масштабным мошенническим схемам с использованием криптовалют. Эти операции, значительно выросшие после военного переворота в Мьянме в 2021 году, за последний год обманули американцев на сумму не менее 10 миллиардов долларов, что на 66% больше, чем в предыдущем году. Treasury Department Основные выводы Министерство финансов США наложило санкции на девять организаций в Мьянме и десять в Камбодже за организацию мошеннических схем с использованием криптовалют. Эти мошеннические центры связаны с торговлей людьми, принудительным трудом, насилием и принуждением. Общий ущерб от этих схем в регионе превысил 10 миллиардов долларов за последний год. Цель: мошеннические центры Мьянмы Санкции конкретно нацелены на операции в Шве-Кокко, штат Карен, Мьянма, описываемом как печально известный центр мошенничества с инвестициями в виртуальные валюты. Эти операции предположительно защищены Национальной армией Каренов (KNA), этнической группировкой ополченцев. Китайский бизнесмен Ше Чжицзян и несколько связанных с ним фирм, включая Yatai New City, входят в число тех, кто попал под санкции. Жертвы сообщали, что их заманивали ложными предложениями о работе, удерживали против их воли и принуждали к участию в незаконных схемах под угрозой физического вреда. Санкции в отношении мошеннических центров Камбоджи В Камбодже санкции были введены в отношении четырех частных лиц и шести организаций, действующих в Сиануквиле и Бавете. Эти организации обвиняются в управлении мошенническими комплексами, изначально построенными китайскими инвесторами как казино, которые превратились в центры мошенничества с криптоинвестициями. Сообщается, что незаконные операции включали жертв торговли людьми, которых принуждали к участию в мошенничестве и отмывании денег под угрозой насилия. Более широкое воздействие и тактика принуждения Представители США подчеркнули, что индустрия кибермошенничества в Юго-Восточной Азии не только угрожает финансовой безопасности американцев, но и подвергает тысячи людей современному рабству. Преступные сети часто вербуют работников под ложным предлогом, используя долговую кабалу, насилие и угрозы принудительной проституции, чтобы заставить их совершать онлайн-мошенничество. Санкции направлены на разрушение этих преступных сетей путем перекрытия их финансирования и пресечения их промышленных операций. Источники Минфин США вводит санкции против криптомошенников в Мьянме и Камбодже, ForkLog. США вводят санкции против кибермошеннических сетей на миллиарды долларов в Мьянме и Камбодже, Reuters. Министерство финансов нацеливается на мошеннические центры Юго-Восточной Азии с помощью санкций, CyberScoop. США вводят санкции против центров онлайн-мошенничества в Юго-Восточной Азии, Anadolu Ajansı. США вводят санкции против кибермошеннических сетей на миллиарды долларов в Мьянме и Камбодже, Последние новости из Азербайджана. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 32от ToTo BugelmanНовичок.jpeg) Криминал
SwissBorg пострадал от взлома на 40 миллионов долларов, затронувшего программу SOL Earn
SwissBorg, известная криптовалютная платформа, стала жертвой крупного нарушения безопасности, в результате которого было потеряно около 40 миллионов долларов США в SOL. Инцидент, произошедший 8 сентября, был направлен на продукт SOL Earn платформы через скомпрометированный партнерский API. Хотя основное приложение SwissBorg и другие программы 'Earn' остаются безопасными, атака побудила компанию к быстрым действиям по решению вопроса о компенсации пользователям. SwissBorg Основные выводы Было украдено около 192 600 SOL на сумму 41 миллион долларов. Взлом затронул программу SOL Earn через скомпрометированного партнера Kiln, который предоставляет инфраструктуру для стейкинга. SwissBorg заверяет, что пострадало менее 1% ее пользовательской базы и что основное приложение безопасно. Разработан план восстановления, и SwissBorg обязуется покрыть все потери пользователей. Подробности взлома Атака была впервые выявлена ончейн-детективом ZachXBT. Расследования показали, что уязвимость возникла из-за скомпрометированного партнерского API, принадлежащего Kiln, поставщику услуг для стейкинга Solana и Ethereum. SwissBorg заявила, что инцидент не повлиял на общую безопасность ее приложения или других программ 'Earn', подчеркнув, что компания остается в сильном финансовом положении, а ежедневные операции не затронуты. ZachXBT Ответ SwissBorg и план восстановления В ответ на взлом SwissBorg разработала комплексный план восстановления. Компания обязалась полностью компенсировать все потери пользователям, понесшим убытки из-за эксплойта программы SOL Earn. Этот проактивный подход направлен на восстановление доверия пользователей и смягчение последствий инцидента безопасности. Более широкий контекст криптобезопасности Этот инцидент в SwissBorg произошел в тот же день, когда DeFi-платформа Nemo, построенная на Sui, также подверглась нарушению безопасности, в результате чего хакеры похитили 2,4 миллиона долларов США в USDC. Украденные средства, как сообщается, были перемещены из Arbitrum в Ethereum. Команда Nemo временно приостановила активность смарт-контрактов на время расследования причины, заверяя пользователей, что активы в хранилищах в безопасности. Эти события подчеркивают постоянные проблемы безопасности в экосистеме криптовалют. Источники Злоумышленники взломали SwissBorg на $40 млн, ForkLog. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 31от ToTo BugelmanНовичок.jpeg) Криминал
Массивная атака на NPM принесла менее 50 долларов в краже криптовалюты
Масштабная атака на цепочку поставок, нацеленная на популярные библиотеки программного обеспечения JavaScript в Node Package Manager (NPM), привела к минимальной краже криптовалюты, составившей менее 50 долларов. Исследователи безопасности из Security Alliance сообщили, что хакеры скомпрометировали учетную запись разработчика NPM, внедрив вредоносное ПО в широко используемые библиотеки, загруженные более миллиарда раз. Хотя кошельки Ethereum и Solana были специально атакованы, непосредственный финансовый ущерб оказался на удивление низким, хотя полный объем ущерба все еще оценивается. Josh Junon Основные выводы Обнаружена значительная атака на цепочку поставок библиотек NPM. Хакеры внедрили вредоносное ПО в популярные пакеты JavaScript. Несмотря на широкий потенциальный ущерб, было украдено менее 50 долларов в криптовалюте. Кошельки Ethereum и Solana были основными целями. Детали атаки Платформа аналитики безопасности Security Alliance сообщила, что злоумышленники получили доступ к учетной записи NPM известного разработчика программного обеспечения. Затем они внедрили вредоносный код в несколько библиотек JavaScript, включая chalk, strip-ansi и color-convert. Эти библиотеки глубоко интегрированы во множество проектов, что означает, что даже разработчики, которые не устанавливали их напрямую, могли быть подвержены риску. Развернутое вредоносное ПО идентифицировано как крипто-клиппер, предназначенный для скрытной замены легитимных адресов кошельков на адреса злоумышленника во время транзакций, тем самым перенаправляя средства. Скомпрометированный адрес кошелька Ethereum, "0xFc4a48", считается единственным получателем незаконных средств на данный момент. Минимальный финансовый ущерб, высокий потенциальный риск Хотя злоумышленники имели потенциальную возможность получить доступ к миллионам рабочих станций разработчиков, фактически украденная криптовалюта была минимальной. Первоначально сообщалось о пяти центах, но позже сумма выросла примерно до 50 долларов, включая Ether (ETH) и различные мемкоины, такие как Brett (BRETT), Andy (ANDY), Dork Lord (DORK), Ethervista (VISTA) и Gondola (GONDOLA). Данные Etherscan подтверждают эти транзакции на вредоносный адрес кошелька. Security Alliance Отраслевые эксперты, включая технического директора Ledger Шарля Гийеме, посоветовали пользователям проявлять осторожность и перепроверять детали транзакций в блокчейне. Основатель DeFiLlama 0xngmi отметил, что риску подвержены только проекты, обновляющие свои зависимости после внедрения вредоносного ПО, и пользователи все равно должны одобрить вредоносную транзакцию, чтобы она прошла успешно. Однако он рекомендовал избегать криптовалютных веб-сайтов до тех пор, пока затронутые пакеты не будут очищены. Этот инцидент подчеркивает постоянную угрозу атак на цепочку поставок в экосистеме разработки программного обеспечения, особенно в сфере криптовалют, даже когда непосредственные финансовые потери невелики. Источники Даже 50 долларов криптовалюты не было украдено в результате масштабной атаки NPM, Cointelegraph. Крупнейшая атака NPM в истории криптовалют украла менее 50 долларов: SEAL — Новости TradingView, TradingView. Даже 50 долларов криптовалюты не было украдено в результате масштабной атаки NPM, Cointelegraph. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 26от ToTo BugelmanНовичок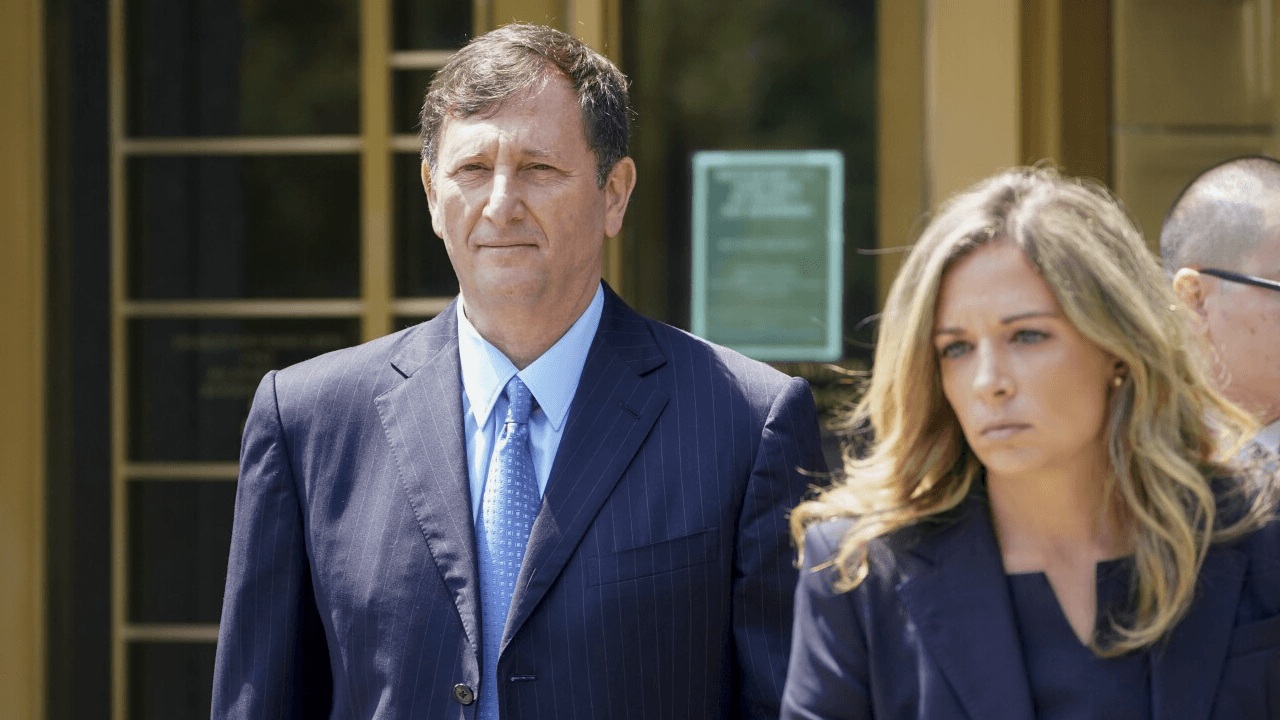 Криминал
Крипто-воротила Алекс Машинский приговорен к 12 годам за мошенничество с клиентами Celsius
Бывший генеральный директор Celsius Алекс Машинский приговорен к 12 годам федеральной тюрьмы за организацию масштабной мошеннической схемы, которая стоила инвесторам миллиарды. Машинский, некогда видная фигура в мире криптовалют, сдастся властям на этой неделе, что знаменует собой значительное падение для лидера компании, рухнувшей в 2022 году. Основные выводы Алекс Машинский, бывший генеральный директор Celsius Network, приговорен к 12 годам тюремного заключения. Признан виновным в мошенничестве с товарами и манипулировании токеном Celsius. Прокуроры добивались 20-летнего срока, подчеркивая «преднамеренную и продуманную» схему. Жертвы сообщили о разрушительных финансовых и эмоциональных потерях. Драматическое падение с крипто-олимпа Алекс Машинский, бывший генеральный директор Celsius Network, приговорен к 12 годам тюремного заключения после признания вины по двум пунктам обвинения в мошенничестве. Приговор, вынесенный в Окружном суде Южного округа Манхэттена, завершает многолетнюю судебную тяжбу, в ходе которой некогда прославленный крипто-лидер был обвинен в введении инвесторов в заблуждение относительно безопасности и прибыльности платформы Celsius, генерирующей доход. Прокуроры утверждали, что Машинский участвовал в преднамеренной схеме обмана клиентов, завышения стоимости токена Celsius (CEL) с использованием средств клиентов и, в конечном итоге, стоил инвесторам миллиарды. SDNY Крах Celsius и его последствия На пике своего развития Celsius управляла криптоактивами на сумму более 20 миллиардов долларов, позиционируя себя как безопасную альтернативу традиционному банковскому делу. Однако за кулисами компания предположительно брала на себя рискованные займы и использовала средства клиентов для спекулятивных инвестиций. Компания подала заявление о банкротстве в июле 2022 года, заморозив примерно 4,7 миллиарда долларов пользовательских средств. Вскоре после этого Машинский подал в отставку с поста генерального директора. С тех пор Celsius вышла из банкротства, начав распределение активов кредиторам. Машинский отказался от всех претензий к компании в ходе разбирательства. Влияние на жертв и детали приговора Перед вынесением приговора в суд было подано более 200 заявлений от пострадавших, подробно описывающих серьезные финансовые разрушения, кризисы психического здоровья и даже самоубийства, связанные с действиями Машинского. Инвесторы рассказывали о потере своих сбережений, а некоторые призывали к приговору, сравнимому с приговором Берни Мэдоффа. В то время как прокуроры настаивали на 20-летнем сроке, окружной судья США Джон Г. Кёлтл назначил 12-летний приговор. В дополнение к тюремному заключению, Машинский отбудет три года под надзором, заплатит штраф в размере 50 000 долларов и конфискует более 48 миллионов долларов. Параллель с другими крипто-приговорами Приговор Машинскому ставит его в один ряд с другими высокопоставленными крипто-руководителями, которые столкнулись с юридическими последствиями. Такие фигуры, как Сэм Бэнкман-Фрид (FTX), Чанпэн Чжао (Binance) и До Квон (Terraform Labs), также были замешаны в крупных делах о мошенничестве. Бэнкман-Фрид отбывает 25-летний срок, Чжао получил четырехмесячный срок, а Квон ожидает приговора после признания вины. Источники Бывший генеральный директор Celsius начнет отбывать 12-летний тюремный срок на этой неделе, Cointelegraph. Генеральный директор Celsius Алекс Машинский приговорен к 12 годам по делу о крипто-мошенничестве, CNBC. Алекс Машинский из Celsius избегает максимального срока, получает 12 лет, несмотря на требование прокуроров о 20 годах, CCN.com. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 32от ToTo BugelmanНовичок Криминал
Германия, возможно, упустила 5 миллиардов долларов в биткойнах по делу о пиратстве, сообщает Arkham
Власти Германии, возможно, упустили из виду значительный запас биткойнов, оцениваемый в 5 миллиардов долларов, связанный с недействующим сайтом пиратских фильмов Movie2K. Криптоаналитическая фирма Arkham сообщила, что более 45 000 биткойнов остаются нетронутыми в кошельках, связанных с операторами сайта, что вызывает вопросы об эффективности стратегий Германии по изъятию активов. Arkham Основные выводы Arkham Intelligence выявила более 45 000 BTC, оцениваемых примерно в 5 миллиардов долларов, которые до сих пор хранятся в кошельках, связанных с пиратским сайтом Movie2K. Эти средства, как сообщается, оставались нетронутыми с 2019 года и не были частью предыдущего изъятия и продажи Германией почти 50 000 BTC. Власти Германии ранее продали изъятые биткойны в середине 2024 года, что было раскритиковано за потенциальную упущенную выгоду от значительного будущего роста, поскольку цена криптовалюты резко возросла. Для возврата недавно обнаруженных биткойнов властям Германии потребуется доказать их незаконное происхождение в суде и получить контроль над более чем 100 кошельками. Невостребованный запас биткойнов Анализ Arkham показывает, что 45 060 биткойнов, стоимость которых в настоящее время составляет около 5 миллиардов долларов, до сих пор хранятся в более чем 100 кошельках, связанных с Movie2K. Эти цифровые активы не проявляли никакой активности с 2019 года, что позволяет предположить, что они остаются под контролем первоначальных операторов пиратского веб-сайта. Примечательно, что эти кошельки не упоминались ни в каких официальных сообщениях немецких властей относительно дела Movie2K. Предыдущее изъятие и продажа В начале 2024 года немецкая полиция изъяла почти 50 000 биткойнов в рамках расследования дела Movie2K. Эти конфискованные монеты впоследствии были проданы властями в период с июня по июль 2024 года по средней цене 57 900 долларов за биткойн, что принесло примерно 2,8 миллиарда долларов. Эта продажа произошла всего за несколько месяцев до того, как цена биткойна значительно выросла, что привело к критике того, что немецкие власти упустили возможность потенциально удвоить свою прибыль. Прокуроры оправдывали быструю продажу, ссылаясь на немецкие законы, которые предписывают ликвидацию волатильных активов для снижения риска потери стоимости. Однако последующий скачок цен вызвал дебаты о том, была бы другая стратегия, например, удержание активов, более финансово осмотрительной. Юридические препятствия для возврата Чтобы немецкие власти изъяли недавно обнаруженные биткойны, они должны сначала доказать в суде, что эти средства действительно связаны с Movie2K и являются доходами от преступной деятельности. Даже в случае успеха правительству потребуется найти и получить контроль над закрытыми ключами для более чем 100 отдельных кошельков. Этот процесс может быть длительным и сложным, потенциально занимая годы для разрешения, если это вообще возможно. Дебаты об управлении активами Это открытие вновь разожгло дискуссии среди криптоэнтузиастов и законодателей о том, как правительства должны управлять конфискованными цифровыми активами. Некоторые предложили Германии рассмотреть возможность хранения изъятых биткойнов в качестве части суверенного резерва, что потенциально принесет долгосрочные экономические выгоды, а не немедленные денежные вливания. Однако представители Центрального банка Германии выразили скептицизм относительно пригодности биткойна для национальных резервов из-за его волатильности. Источники Германия упустила 5 миллиардов долларов в биткойнах по делу о пиратстве, заявляет Arkham, Cointelegraph. Германия, возможно, упустила изъятие 5 миллиардов долларов в биткойнах по делу Movie2K, Cryptonews. Власти Германии, как сообщается, упустили 5 миллиардов долларов в BTC по делу Movie2K, CryptoRank. Arkham обнаружила 5 миллиардов долларов в биткойнах, связанных с Movie2K, которые остаются нетронутыми с 2019 года, CoinCentral. Германия может вернуть 5 миллиардов долларов в биткойнах, BeInCrypto. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 28от ToTo BugelmanНовичок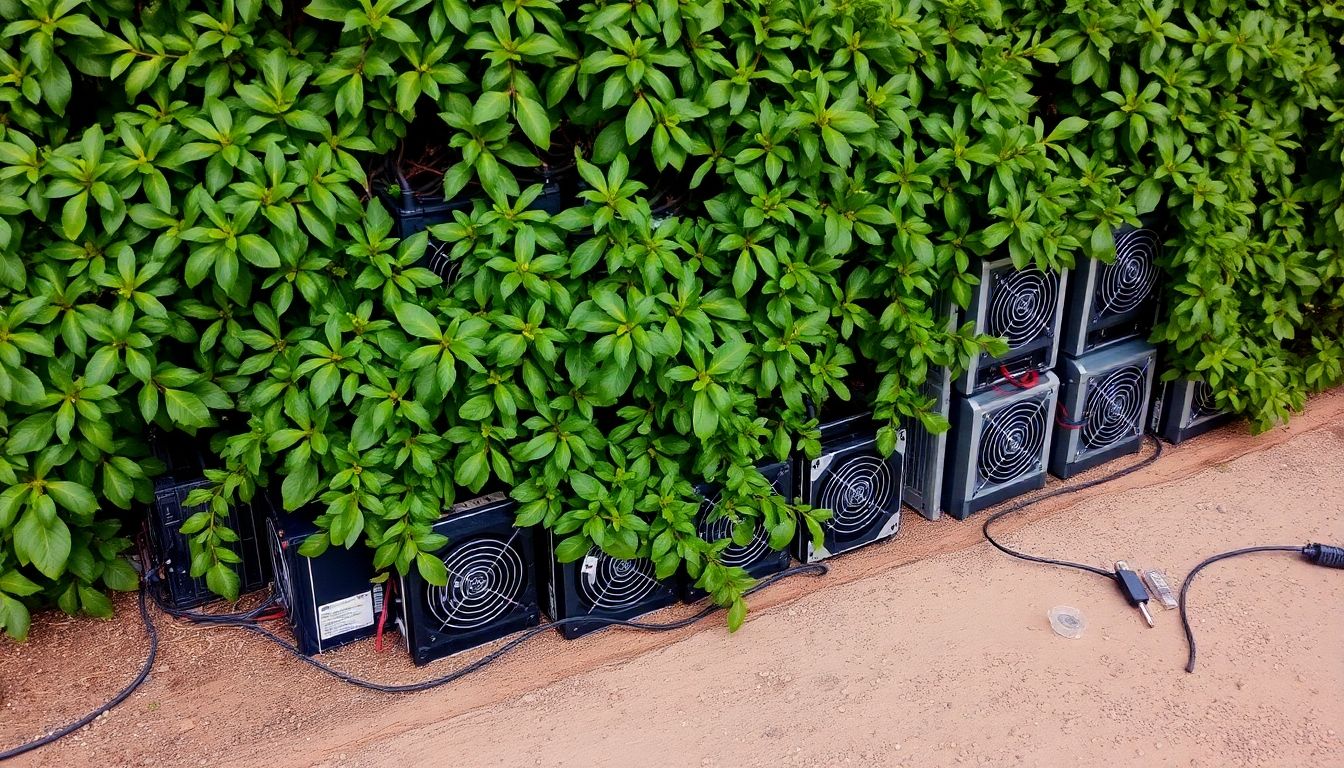 Криминал
Скрытая майнинг-ферма обнаружена в кустах Иркутска
Иркутская полиция в сотрудничестве со специалистами энергетической компании обнаружила и демонтировала незаконную операцию по добыче криптовалюты, скрытую в кустах на пустующем участке. Скрытая ферма, состоящая из 21 устройства для майнинга ASIC, была незаконно подключена к линии электропередачи 0,4 кВ, что представляло значительный риск и нанесло существенный финансовый ущерб. Svetpriangaria38 Ключевые выводы Незаконная майнинговая ферма с 21 устройством ASIC была обнаружена скрытой в кустах в Иркутске. Операция была подключена к линии электропередачи всего в 20 метрах от жилых зданий. Предполагаемая ежемесячная прибыль составляла около 250 000 рублей, при этом хищение электроэнергии нанесло ущерб примерно в 1 миллион рублей. Власти в настоящее время устанавливают лиц, причастных к организации незаконной фермы. Подробности обнаружения и операции Сотрудники правоохранительных органов и представители «Иркутской электросетевой компании» (ИЭСК) наткнулись на подпольную майнинговую ферму во время патрулирования. Установка была незаметно размещена в лесистой местности, всего в нескольких метрах от жилых улиц, что свидетельствует о вопиющем пренебрежении общественной безопасностью и правилами. 21 майнинговый блок ASIC был напрямую подключен к линии электропередачи 0,4 кВ, что указывает на сложную, но незаконную установку. Финансовые последствия и ущерб Предварительные оценки показывают, что незаконная операция приносила предполагаемый ежемесячный доход около 250 000 рублей. Однако затраты для местной электросети были гораздо более существенными. Несанкционированное потребление электроэнергии привело к предполагаемому ущербу в размере около 1 миллиона рублей. Эта цифра подчеркивает значительные финансовые потери, понесенные из-за необлагаемого налогом и нерегулируемого использования энергии. Регуляторный контекст и текущее расследование Это открытие произошло в то время, когда Россия ужесточает регулирование майнинга криптовалют. С 1 января правительство ввело более строгий контроль, при этом майнинговая деятельность в большинстве регионов требует регистрации и соблюдения государственного надзора. Физическим лицам разрешено майнить в пределах ежемесячного лимита в 6000 кВтч при условии их регистрации. Власти активно работают над выявлением и задержанием всех лиц, ответственных за создание и эксплуатацию этой незаконной майнинговой фермы. Расследование продолжается, ожидаются потенциальные обвинения, связанные с незаконным потреблением электроэнергии и несанкционированной предпринимательской деятельностью. Связанные инциденты Этот инцидент в Иркутске не единичен. Недавно в Иркутской области были задержаны четверо подозреваемых в предполагаемой краже майнингового оборудования на сумму 5,3 миллиона рублей. В другом случае крупная майнинговая ферма в Красноярске была закрыта после того, как ее оператор расширил деятельность за пределы арендованных помещений, что повлияло на электроснабжение таких важных объектов, как поликлиника. Эти события подчеркивают растущую тенденцию незаконной майнинговой деятельности и проблемы, с которыми сталкиваются власти в борьбе с ней. Irina Volk_MVD Источники Иркутская полиция обнаружила майнинг-ферму в кустах, ForkLog. В лесопосадке Иркутска ликвидирована нелегальная майнинг-ферма, Bits Media. Еще одну майнинговую ферму нашли в Иркутске — в кустах на пустыре - 2 сентября 2025, ИРСИТИ.ру. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 29от ToTo BugelmanНовичок Криминал
Миллионы потеряны в результате фишинговой аферы: Протокол Venus приостанавливает операции на фоне проверки безопасности
Значительная фишинговая атака привела к существенной потере криптовалюты для пользователя Venus Protocol, децентрализованной финансовой (DeFi) платформы. Инцидент побудил платформу временно приостановить свою работу для проведения тщательной проверки безопасности. Хотя первоначальные сообщения указывали на потерю 27 миллионов долларов, позже эта цифра была скорректирована до 13,5 миллиона долларов с учетом долговой позиции пользователя. PeckShieldAlert Основные выводы Пользователь Venus Protocol потерял 13,5 миллиона долларов в результате фишинговой аферы. Платформа приостановила работу для проверки безопасности. Уязвимостей в смарт-контрактах Venus Protocol не обнаружено. Инцидент подчеркивает сохраняющиеся риски социальной инженерии в DeFi. Фишинговая атака Атака произошла, когда пользователь одобрил вредоносную транзакцию, непреднамеренно предоставив злоумышленнику разрешение на передачу токенов для перевода активов. Это позволило злоумышленнику вывести стейблкоины и обернутые активы из кошелька пользователя. Фирма по безопасности блокчейна PeckShield первоначально сообщила о потере в 27 миллионов долларов, но позже пересмотрела эту цифру до 13,5 миллиона долларов, объяснив, что первоначальная оценка не учитывала существующий долг пользователя в рамках протокола. Ответ Venus Protocol В ответ на инцидент Venus Protocol подтвердил, что проблема заключалась не в уязвимости его смарт-контрактов, а в целенаправленной фишинговой атаке на пользователя. В качестве меры предосторожности платформа объявила о временной приостановке своей работы для проведения всесторонних проверок безопасности. Протокол заявил, что операции возобновятся после завершения расследования и восстановления справедливости в отношении пострадавшего пользователя. Venus Protocol UPD: Venus Protocole возобновила работу в полном объеме. Venus Protocol Более широкий контекст криптомошенничества Этот инцидент происходит на фоне более широкой тенденции роста криптомошенничества. В августе PeckShield сообщила, что 16 крупных эксплойтов привели к потерям на сумму более 163 миллионов долларов в криптопространстве, что на 15% больше, чем в июле. Среди заметных инцидентов — потеря биткойн-инвестором 91,4 миллиона долларов и взлом турецкой биржи BTCTurk на 54 миллиона долларов. Эти события подчеркивают постоянные риски социальной инженерии и важность надежных методов безопасности для пользователей DeFi, включая тщательную проверку транзакций и использование аппаратных кошельков. Источники Пользователь Venus Protocol потерял 13,5 млн долларов в результате фишинговой атаки, Cointelegraph. Пользователь Venus Protocol потерял 13,5 миллиона долларов из-за фишинговой атаки, Happy Coin News. Venus Protocol приостанавливает работу после фишинговой потери в 27 млн долларов, AInvest. Venus Protocol приостановлен после потери пользователем 13,5 млн долларов в результате фишинговой аферы, CCN.com. Криптопользователь теряет 27 миллионов долларов активов Venus Protocol в результате эксплойта BNB Chain, CryptoRank. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 25от ToTo BugelmanНовичок.jpeg) Криминал
Хакеры используют уязвимость EIP-7702 Ethereum для нацеливания на держателей токенов WLFI
Владельцы токена управления World Liberty Financial (WLFI) в настоящее время становятся жертвами сложной фишинговой атаки, использующей обновление EIP-7702 Ethereum. Эта уязвимость позволяет злоумышленникам предварительно внедрять скомпрометированные адреса в кошельки жертв, что позволяет им быстро захватывать недавно депонированные токены, включая WLFI. Yu Xian Ключевые выводы Хакеры используют обновление EIP-7702 Ethereum, представленное с обновлением Pectra, для кражи токенов WLFI. Эксплойт включает в себя предварительное внедрение контролируемого хакерами адреса в кошельки жертв, часто после утечки закрытого ключа через фишинг. Жертвы сообщают о потере значительных сумм WLFI, при этом некоторые изо всех сил пытаются перевести оставшиеся токены из-за риска немедленной кражи. Объяснение эксплойта EIP-7702 EIP-7702 Ethereum, разработанный для оптимизации пользовательского опыта, позволяя внешним учетным записям временно действовать в качестве кошельков смарт-контрактов для пакетных транзакций, имеет уязвимый недостаток. Эксперты по безопасности, в том числе основатель SlowMist Юй Сянь, определили, что хакеры используют это обновление в своих интересах. Процесс обычно начинается с утечки закрытого ключа жертвы, часто в результате фишинговых атак. После того, как закрытый ключ скомпрометирован, злоумышленник может предварительно внедрить вредоносный делегированный смарт-контракт в кошелек жертвы. Когда жертва вносит токены, такие как WLFI, в этот скомпрометированный кошелек, контракт хакера может автоматически перевести активы, часто до того, как пользователь успеет отреагировать. Yu Xian Владельцы токенов WLFI под атакой Токен World Liberty Financial (WLFI), который недавно начал торговаться, стал целью этих атак. Сообщается, что пользователи, участвовавшие в предпродаже WLFI, для которой требовалось использовать тот же кошелек, который присоединился к белому списку, особенно уязвимы. Некоторые пользователи описали безумную гонку с хакерами, чтобы переместить свои токены WLFI в безопасные кошельки, даже обнаружив, что плата за газ для транзакций может быть немедленно украдена. Многие остаются со значительной частью своих WLFI, застрявших в скомпрометированных кошельках, опасаясь немедленной потери, как только какие-либо оставшиеся токены станут доступны. Более широкий ландшафт мошенничества и предупреждения Помимо эксплойта EIP-7702, запуск WLFI также сопровождался многочисленными другими попытками мошенничества, включая поддельные смарт-контракты, предназначенные для имитации законных проектов. Команда WLFI выпустила предупреждения, подчеркнув, что они не связываются с пользователями через личные сообщения на какой-либо платформе и что официальная поддержка доступна только через указанные каналы электронной почты. Они призывают пользователей проявлять бдительность в отношении мошеннических сообщений, утверждающих, что они от команды WLFI. Источники Владельцы WLFI становятся мишенью, поскольку хакеры используют эксплойт EIP-7702 Ethereum, Cointelegraph. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 24от ToTo BugelmanНовичок.jpeg) Криминал
Крипто-взломы резко возросли: в августе потеряно 163 миллиона долларов
В августе криптовалютная индустрия столкнулась со значительным ростом нарушений безопасности, при этом общие потери составили 163 миллиона долларов. Это на 15% больше по сравнению с июльскими потерями в 142 миллиона долларов, что подчеркивает растущую тенденцию киберугроз, нацеленных на цифровые активы. PeckShieldAlert Основные выводы В августе произошло около 16 крупных криптоэксплойтов, повлекших за собой значительные финансовые потери. Турецкая криптобиржа BtcTurk стала жертвой крупного взлома, потеряв более 50 миллионов долларов, что стало вторым значительным нарушением безопасности менее чем за год. Один инцидент с участием частного инвестора в биткойны привел к колоссальным потерям в 91 миллион долларов из-за тактики социальной инженерии. Крупные эксплойты августа Август оказался сложным месяцем для криптобезопасности: несколько громких инцидентов привели к общим потерям в 163 миллиона долларов. Данные, собранные PeckShield, указывают на тревожную эскалацию частоты и серьезности этих атак. Турецкая криптовалютная биржа BtcTurk понесла значительный ущерб, потеряв более 50 миллионов долларов в активах. Этот инцидент особенно тревожен, поскольку он знаменует собой второе крупное нарушение безопасности для биржи менее чем за год, после взлома на 54 миллиона долларов в июне 2024 года. Возможно, самым разрушительным единичным событием месяца стал частный инвестор в биткойны, который потерял ошеломляющие 783 BTC, что оценивается примерно в 91 миллион долларов. Эта потеря была приписана сложной атаке социальной инженерии, что подчеркивает уязвимость индивидуальных инвесторов к такой тактике. Другие заметные инциденты, которые способствовали общим потерям августа, включают: Odin.fun: 7 миллионов долларов BetterBank.io: 5 миллионов долларов CrediX Finance: 4,5 миллиона долларов Продолжающаяся битва с хакерами Эти цифры подчеркивают постоянные проблемы, с которыми сталкивается криптоиндустрия в своей непрекращающейся борьбе с киберпреступниками. Эксперты ранее описывали ситуацию как «бесконечную войну» с хакерами, подчеркивая необходимость постоянных инноваций в мерах безопасности и повышения осведомленности пользователей. Растущее финансовое воздействие этих нарушений служит суровым напоминанием как для платформ, так и для отдельных пользователей о необходимости уделять первостепенное внимание надежным практикам безопасности. Источники Потери от взломов криптопроектов в августе достигли $163 млн, ForkLog. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 26от ToTo BugelmanНовичок.jpeg) Криминал
Руководители Cred заключены в тюрьму за криптомошенническую схему на $150 миллионов
Два бывших руководителя обанкротившейся платформы криптокредитования Cred были приговорены к федеральному тюремному заключению за их роль в мошеннической схеме на $150 миллионов. Дэниел Шатт, бывший генеральный директор, получил 52-месячный срок, а бывший финансовый директор Джозеф Подулка был приговорен к 36 месяцам. Оба мужчины ранее признали себя виновными в сговоре с целью мошенничества с использованием электронных средств связи. Основные выводы Бывший генеральный директор Cred Дэниел Шатт приговорен к 52 месяцам тюремного заключения. Бывший финансовый директор Cred Джозеф Подулка приговорен к 36 месяцам тюремного заключения. Руководители признали себя виновными в сговоре с целью мошенничества с использованием электронных средств связи. Схема обманула более 440 000 клиентов, что привело к убыткам, превышающим $150 миллионов. Приговоры отражают ответственность за неправомерные действия руководителей в криптоиндустрии. Мошенническая схема Дэниел Шатт и Джозеф Подулка признались в введении в заблуждение клиентов Cred относительно финансового состояния компании и практики кредитования. Они ложно заверяли инвесторов в безопасности и обеспеченности их средств, тайно направляя около 80% активов клиентов в высокорисковые микрозаймы через аффилированную китайскую компанию MoKredit. Эта фирма специализировалась на необеспеченных кредитах для китайских геймеров. Когда в 2020 году крипторынок пережил спад, Cred не смогла выполнить свои маржинальные требования и столкнулась с неплатежеспособностью. Несмотря на знание о шатком финансовом состоянии компании, руководители продолжали привлекать новых клиентов и препятствовать выводу средств, представляя "необоснованно позитивное и, следовательно, вводящее в заблуждение описание" бизнеса. Потери клиентов и юридические последствия Крах Cred привел к значительным потерям для более чем 440 000 клиентов, при этом первоначальные заявленные убытки составили до $150 миллионов. Однако Министерство юстиции США отметило, что стоимость этих активов с тех пор выросла до более чем $783 миллионов. В своих соглашениях о признании вины Шатт и Подулка признали, что их действия привели к потерям пользователей в размере от $65 миллионов до $150 миллионов. Старший окружной судья США Уильям Олсап вынес приговоры, подчеркнув важность ответственности руководителей в развивающемся криптосекторе. Юридические эксперты предполагают, что эти приговоры создают новые прецеденты, учитывая такие факторы, как сумма ущерба, роль в преступлении и принятие ответственности. Обоим руководителям также предписано выплатить штрафы в размере $25 000, и они будут находиться под надзором в течение трех лет после отбытия тюремного срока. Слушание по вопросу о возмещении ущерба назначено на 7 октября. Источники Бывшие руководители Cred приговорены к федеральной тюрьме за мошенничество с криптовалютой на $150 млн, Decrypt. Бывшие руководители Cred признали себя виновными в мошенничестве с использованием электронных средств связи в связи с крахом криптовалюты на $150 млн, Cointelegraph. Бывшие руководители Cred признали себя виновными в мошенничестве с использованием электронных средств связи в связи с крахом криптовалюты на $150 млн — Новости TradingView, TradingView. Руководители обанкротившегося криптокредитора Cred признали себя виновными в мошенничестве с использованием электронных средств связи на $150 млн, Cryptopolitan. Бывшие руководители Cred признали себя виновными в мошеннической схеме с криптовалютой на $150 млн, Decrypt. Эта статья была написана с помощью ИИ для сбора информации из нескольких авторитетных источников. Содержание было проверено и отредактировано нашей редакционной командой для обеспечения точности и последовательности. Высказываемые мнения принадлежат автору и не обязательно отражают мнения BlockzHub. Оригинальные источники сообщений указаны, когда это необходимо и в соответствии с требованиями. Эта статья предназначена только для информационных целей и не является финансовым советом. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 24от DarshitaНовичок Криминал
Индийский суд вынес пожизненные приговоры по знаковому делу о вымогательстве биткоинов
Индийский антикоррупционный суд приговорил 14 человек, включая 11 сотрудников полиции и бывшего законодателя, к пожизненному заключению за их участие в схеме похищения и вымогательства биткойнов в 2018 году. Группа была признана виновной в преступном сговоре, похищении с целью выкупа, незаконном задержании и нападении, что стало значительной судебной позицией против коррупции с участием государственных служащих. DeshGujarat Основные выводы Четырнадцать человек, включая 11 сотрудников полиции и бывшего члена Законодательного собрания, получили пожизненные приговоры. Дело касалось похищения и вымогательства биткойнов у бизнесмена из Сурата в 2018 году. Осужденные офицеры также были признаны виновными в соответствии с Законом о предотвращении коррупции. Суд вынес предупреждения о лжесвидетельстве 25 свидетелям, которые изменили свои показания во время судебного разбирательства. Раскрытие схемы вымогательства Дело датируется февралем 2018 года, когда бизнесмен Шайлеш Бхатт был похищен и незаконно задержан. Бхатт, как сообщается, вернул значительную сумму биткойнов после инвестирования в ныне несуществующую криптовалютную фирму. Узнав об этом возврате, бывший суперинтендант полиции округа Амрели Джагдиш Патель и бывший член Законодательного собрания Налин Котадия предположительно организовали похищение. Бхатт, как сообщается, был избит и принужден признаться, что у него было 752 биткойна, а еще 176 биткойнов хранились у его сообщника, Кириту Паладии. Похитители вымогали у Бхатта 34 биткойна, стоимостью примерно 150 000 долларов, после того как первоначальная сделка на большую сумму сорвалась. Позднее жертва подала жалобу в Министерство внутренних дел Союза, инициировав уголовное расследование, которое привело к аресту 15 человек. Судебные разбирательства и приговор Специальный судья Б.Б. Джадав председательствовал на процессе в Ахмедабаде, где обвинение представило 173 свидетеля. Однако 92 свидетеля изменили свои показания, что побудило суд вынести предупреждения о лжесвидетельстве 25 из них за потенциальное препятствование правосудию. Суд подчеркнул необходимость решительной борьбы с повсеместной коррупцией, заявив, что приговор имеет значительный вес. Все 11 сотрудников полиции, включая бывшего офицера ИПС Джагдиша Пателя, были осуждены в соответствии с Законом о предотвращении коррупции за неправомерные действия. Суд также постановил конфисковать золотые украшения, изъятые у СП Пателя. Приговор служит суровым предупреждением против злоупотребления служебным положением в личных целях и подчеркивает проблемы, с которыми сталкиваются правоохранительные органы в борьбе с преступлениями, связанными с цифровыми активами. Более широкие последствия и текущие расследования Приговор вызвал дискуссии о пересечении традиционной преступной деятельности и криптовалют. В то время как 14 человек были приговорены, жертва, Шайлеш Бхатт, также сталкивается с обвинениями в предполагаемом отмывании денег и похищении, связанных с его собственными попытками вернуть свои инвестиции. Отдельное дело также находится на рассмотрении в отношении делового партнера Бхатта и инспектора ЦБР. Источники Индийский суд приговорил 14 человек к пожизненному заключению по делу о вымогательстве биткойнов, Cointelegraph. 14 человек приговорены к пожизненному заключению по делу о вымогательстве биткойнов в Индии, включая 11 сотрудников полиции, The Block. Дело о вымогательстве биткойнов: бывший член Законодательного собрания от БДП, бывший суперинтендант полиции среди 14 приговоренных к пожизненному заключению | Новости Ахмедабада, The Times of India. Индийский суд приговорил бывших полицейских к пожизненному заключению за вымогательство криптовалюты, Cryptopolitan. Пожизненное заключение для бывшего члена Законодательного собрания и полиции по делу о вымогательстве биткойнов сигнализирует о судебном предупреждении, AInvest. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 25от ToTo BugelmanНовичок Криминал
Американские банки способствовали отмыванию 312 миллиардов долларов, критики указывают на несправедливое пристальное внимание к криптовалютам
Недавний отчет показывает, что банки США перевели ошеломляющие 312 миллиардов долларов для китайских отмывателей денег в период с 2020 по 2024 год. Это откровение появляется в то время, когда криптовалюта продолжает подвергаться интенсивному контролю со стороны политиков, несмотря на доказательства, свидетельствующие о том, что традиционные финансовые системы обрабатывают гораздо больший объем незаконных средств. Nate Geraci Основные выводы Банки США обработали около 312 миллиардов долларов незаконных средств для китайских сетей по отмыванию денег с 2020 по 2024 год. Эта деятельность составляет в среднем более 62 миллиардов долларов ежегодно, что подчеркивает масштабы участия традиционных финансов в отмывании денег. Критики утверждают, что криптовалюта несправедливо подвергается нападкам за незаконную деятельность, в то время как подавляющее большинство отмывания денег происходит через фиатные каналы. Масштабы отмывания денег в традиционных финансах Согласно рекомендациям Сети по борьбе с финансовыми преступлениями США (FinCEN), было проанализировано более 137 000 отчетов в соответствии с Законом о банковской тайне. Полученные данные показывают, что китайские сети по отмыванию денег установили значительную связь с мексиканскими наркокартелями. Эти картели нуждаются в услугах по отмыванию своих доходов от наркотиков в долларах США, в то время как китайские банды ищут доллары США, чтобы обойти валютный контроль Китая. Директор FinCEN Андреа Гацки заявила, что эти сети отмывают доходы для наркокартелей и участвуют в других значительных схемах подпольного перемещения денег по всему миру. Помимо отмывания денег от наркотиков, эти китайские банды замешаны в торговле людьми, контрабанде, мошенничестве в сфере здравоохранения и жестоком обращении с пожилыми людьми. В отчете также отмечено 53,7 миллиарда долларов подозрительных операций с недвижимостью, связанных с этой деятельностью. Несправедливая репутация криптовалюты Несмотря на эти выводы, криптовалюта часто выделяется политиками, поддерживающими банковскую систему, такими как сенатор Элизабет Уоррен, из-за ее потенциального использования в отмывании денег. Уоррен ранее призывала к ужесточению регулирования цифровых активов, ссылаясь на их использование «плохими акторами». Однако данные FinCEN подчеркивают менее обсуждаемую реальность: большая часть отмывания денег не связана с криптовалютой. По оценкам Управления ООН по наркотикам и преступности, ежегодно в мире отмывается более 2 триллионов долларов. В отличие от этого, данные Chainalysis показывают, что объем незаконных криптовалютных операций за последние пять лет составил примерно 189 миллиардов долларов. Эксперты, такие как Анджела Анг, руководитель отдела политики и стратегического партнерства в TRM Labs, отметили, что незаконная деятельность составляет лишь малую часть криптоэкосистемы, оцениваемую менее чем в 1% от общего объема криптовалютных операций. Она прокомментировала, что выводы FinCEN соответствуют более широкой закономерности, когда подпольные банковские сети действуют как теневая финансовая система для организованной преступности, используя слабые места традиционных банковских систем. Фиатные каналы доминируют в незаконных финансах Чэньи Онг, руководитель отдела политики APAC в Chainalysis, поддержал это мнение, подчеркнув, что преступники используют любой доступный вектор, включая как фиат, так и криптовалюту, для перемещения незаконных ценностей. Огромный размер и непрозрачность традиционной финансовой системы означают, что большая часть незаконных ценностей, несомненно, передается через фиатные каналы. Онг также отметил, что, хотя у криптовалюты есть проблемы с отмыванием денег, прозрачность публичных блокчейнов может сделать незаконную деятельность более заметной, потенциально подпитывая нарратив о том, что криптовалюта в основном используется для преступлений, хотя на самом деле это просто еще один механизм передачи. Zigram Источники Китайские банды перевели 312 миллиардов долларов через банки США за пять лет, Cointelegraph. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 23от ToTo BugelmanНовичок Криминал
Пресечена схема отмывания криптовалюты в золото: южнокореец арестован в Таиланде
Власти Таиланда задержали 33-летнего гражданина Южной Кореи, опознанного как Хан, в связи со сложной операцией по отмыванию денег на сумму 50 миллионов долларов, связанной с конвертацией криптовалюты в золото. Арест, произведенный в бангкокском аэропорту Суварнабхуми, является значительным событием в продолжающейся борьбе с трансграничными финансовыми преступлениями, связанными с цифровыми активами. Bangkok Post Основные выводы Гражданин Южной Кореи по имени Хан был арестован в Таиланде по обвинению в отмывании 50 миллионов долларов в криптовалюте. Незаконные средства были конвертированы в золотые слитки в рамках масштабной мошеннической схемы инвестирования через колл-центр. Тайская полиция арестовала еще десять человек в связи с этой схемой. Дело подчеркивает растущую тенденцию использования цифровых активов для отмывания денег и трудности в отслеживании таких транзакций. Раскрытие операции по отмыванию денег Схема, начавшаяся в начале 2024 года, нацеливалась на жертв через мошеннические онлайн-инвестиционные возможности, обещающие высокую доходность в 30-50%. Мошенники изначально предоставляли небольшие выплаты для завоевания доверия, но позже блокировали вывод средств, оставляя жертв со значительными финансовыми потерями. Хан, который ранее учился в Китае и работал в южнокорейской компании, специализирующейся на конвертации криптовалюты в золото, предположительно курировал счета, через которые с января по март 2024 года было обработано около 47,3 миллиона долларов в USDT. Эти средства затем конвертировались в золотые слитки, причем каждая транзакция, как сообщается, включала более 10 килограммов золота стоимостью около 1 миллиона долларов. Арест и расследование Хан был задержан по ордеру на арест, выданному в феврале 2025 года, после жалоб, поданных жертвами в феврале 2024 года. Тайская полиция в сотрудничестве с Отделом по борьбе с технологическими преступлениями и Иммиграционным бюро перехватила его в аэропорту. Его мобильный телефон, содержащий несколько криптосчетов, связанных с сетью отмывания денег, был изъят в качестве доказательства. Хану предъявлены обвинения, включая мошенничество, компьютерные преступления, отмывание денег и участие в преступном синдикате. Еще десять подозреваемых, включая предполагаемых отмывателей денег и держателей подставных счетов, также были арестованы в рамках продолжающегося расследования. The Nation Более широкие последствия и будущие проблемы Этот случай подчеркивает растущую изощренность финансовых преступлений, связанных с криптовалютами, и проблемы, с которыми сталкиваются власти при отслеживании и регулировании этих цифровых активов, особенно когда они конвертируются в материальные товары, такие как золото. Инцидент подчеркивает необходимость расширения международного сотрудничества и создания надежных регуляторных рамок для борьбы с трансграничными преступлениями, связанными с криптовалютами. Власти продолжают расследование, полагая, что появится больше информации о зарубежных партнерах и возврате украденных средств, с целью очистки крипторынка и защиты инвесторов от мошеннических схем. Источники Гражданин Южной Кореи, обвиняемый в отмывании криптовалюты, арестован в Таиланде, Live Bitcoin News. Тайская полиция арестовала корейца по делу об отмывании 50 миллионов долларов через криптовалюту в золото, Cointelegraph. Гражданин Южной Кореи арестован в Таиланде по делу о схеме отмывания 50 миллионов долларов через криптовалюту в золото, AInvest. Тайская полиция арестовала гражданина Южной Кореи по делу о схеме отмывания 50 миллионов долларов через криптовалюту в золото, AInvest. Тайская полиция арестовала гражданина Южной Кореи по делу о схеме отмывания 50 миллионов долларов через криптовалюту в золото, AInvest. Эта статья была создана с поддержкой технологий, основанных на искусственном интеллекте, с использованием множества авторитетных источников. Финальный контент был тщательно проверен и отредактирован редакционной командой BlockzHub для обеспечения точности, ясности и согласованности. Оригинальные источники информации указаны, когда это необходимо и уместно. Мнения, выраженные в этой статье, не обязательно отражают официальные взгляды или позиции BlockzHub. Эта статья предназначена исключительно для информационных целей и не должна восприниматься как финансовый или профессиональный совет. Инвестирование связано с рисками, и перед принятием инвестиционных решений следует проконсультироваться с квалифицированным финансовым консультантом.
0 0.0 26от ToTo BugelmanНовичок