Рейтинг сообщества
Крипто новости
Пишутся и ранжируются сообществом. Алгоритм, устойчивый к манипуляциям, показывает главное.
.jpeg)
ИзбранноеБезопасность
Суд Черногории подтверждает экстрадицию До Квона в Южную Корею, отклоняет запрос США
Апелляционный суд Черногории отклонил апелляцию До Квона на экстрадицию, подтвердив, что соучредитель Terraform Labs будет отправлен в Южную Корею, а не в Соединенные Штаты. Это решение является значительным шагом в продолжающейся юридической саге вокруг Квона, который сталкивается с серьезными обвинениями, связанными с крахом его криптовалютной империи. Ключевые моменты Суд Черногории отдал приоритет запросу на экстрадицию Южной Кореи перед запросом США. Квон был арестован в марте 2023 года за использование поддельных проездных документов. Решение является важным развитием событий после краха Terra/LUNA, который привел к убыткам примерно в 40 миллиардов долларов. Предыстория дела До Квон, когда-то видная фигура в мире криптовалют, был соучредителем Terraform Labs, которая стояла за стейблкоином TerraUSD (UST) и связанным с ним токеном Luna. Крах этих активов в мае 2022 года вызвал значительное падение на крипторынке, что привело к расследованиям как со стороны южнокорейских, так и американских властей. Квон был обвинен в организации мошеннической схемы, которая ввела в заблуждение инвесторов и способствовала финансовой катастрофе. Юридические проблемы Квона начались, когда он сбежал из Южной Кореи после краха, что привело к выдаче против него красного уведомления Интерпола. Он был арестован в Черногории в марте 2023 года при попытке сесть на рейс в Дубай с поддельным паспортом. Судебные решения и процесс экстрадиции Недавнее решение черногорского суда является кульминацией длительной юридической борьбы. Апелляционный суд подтвердил предыдущее решение Высокого суда Подгорицы, которое отдало предпочтение запросу на экстрадицию Южной Кореи, ссылаясь на то, что он был подан первым. Это решение фактически отклоняет запрос США на экстрадицию Квона, который был предметом спора. Хронология событий: Март 2023: Квон арестован в Черногории. Август 2024: Черногорский суд принимает решение в пользу запроса на экстрадицию Южной Кореи. Декабрь 2024: Конституционный суд отклоняет апелляцию Квона против экстрадиции. Последствия для Квона и криптоиндустрии Экстрадиция Квона в Южную Корею имеет значение не только для него, но и для более широкой криптовалютной сферы. Если его экстрадируют, он столкнется с множеством обвинений, включая мошенничество и финансовые нарушения, что может создать прецедент для того, как аналогичные дела будут рассматриваться в глобальном масштабе. Дело подчеркивает возрастающее внимание к криптовалютным проектам и их основателям, поскольку регуляторы стремятся привлечь к ответственности лиц, обвиняемых в финансовых преступлениях. Источники Экстрадиция До Квона в Южную Корею подтверждена, так как суд Черногории отклонил запрос США, Crypto Briefing. Черногория экстрадирует До Квона в Южную Корею, отклонив запрос США, CoinDesk. До Квон будет экстрадирован в Южную Корею после того, как Черногория отклонила запрос США | Bitcoinist.com, Bitcoinist. Суд Черногории отклонил апелляцию бывшего генерального директора Terraform Labs, экстрадиция в США на горизонте, 조선일보. Суд Черногории отклонил апелляцию До Квона о прекращении экстрадиции в Южную Корею, Cointelegraph. Апелляция криптомагната Квона против вердикта об экстрадиции отклонена, www.suryaa.com. Суд Черногории отклонил апелляцию До Квона на экстрадицию, Cointelegraph. Конституционный суд Черногории отклонил апелляцию До Квона против вердикта об экстрадиции, Cryptonews. Апелляция криптомагната Квона против вердикта об экстрадиции отклонена в Конституционном суде Черногории - The Korea Times, KoreaTimes.
0 0.0 22от ToTo BugelmanНовичок
.jpeg) Безопасность
Хакер заработал $500,000 на крипто-мошенничестве с X-аккаунтом
В шокирующем разоблачении хакер, как сообщается, заработал около $500,000 за последний месяц, скомпрометировав более 15 аккаунтов X через фишинговые атаки. Эта схема включала в себя выдачу себя за команду X для продвижения мошеннических схем с мем-токенами, как сообщает детектив по блокчейну ZachXBT. Ключевые выводы Хакер нацелился на более 15 аккаунтов X, включая известных личностей и платформы. Фишинговые письма были отправлены, чтобы обмануть пользователей и заставить их раскрыть свои учетные данные. Мошенничество включало продвижение поддельных мем-токенов и отмывание украденных средств. Фишинговая схема Хакер провел хорошо организованную фишинговую кампанию, отправляя пользователям X поддельные письма о нарушении авторских прав. Эти письма создавали чувство срочности, побуждая жертв посетить фишинговый сайт, где их обманывали, заставляя сбросить пароли и двухфакторную аутентификацию (2FA). Фишинговые письма следовали постоянному сценарию: Отправить поддельное письмо о нарушении авторских прав. Создать чувство срочности. Обмануть пользователя, заставив его посетить фишинговый сайт и сбросить 2FA/пароль. Жертвы атаки Среди скомпрометированных аккаунтов были: Kick, стриминговая платформа. Cursor, AI-ассистент. Алекс Блания, соучредитель World (ранее Worldcoin). Brett, мем-коин. The Arena, приложение SocialFi. После того как хакер получил контроль над этими аккаунтами, он использовал их для рекламы запуска собственных мем-токенов, прикрепляя мошеннический адрес смарт-контракта для сбора инвестиций от ничего не подозревающих пользователей. Финансовое воздействие Общая сумма, украденная в результате этой схемы, оценивается примерно в $500,000. Хакер отмывал средства через сети Solana и Ethereum, что еще больше усложняло отслеживание украденных активов. Рекомендации для пользователей В свете этого инцидента ZachXBT посоветовал пользователям предпринять проактивные меры для защиты своих аккаунтов: Использовать разные адреса электронной почты для каждой платформы. Внедрить дополнительные уровни безопасности для защиты аккаунта. Рост криптомошенничеств Этот инцидент подчеркивает растущую тенденцию в криптовалютной сфере, особенно в сети Solana, которая стала горячей точкой для мошенничеств на фоне бума мем-токенов. По мере роста популярности мем-токенов увеличивается и риск мошеннических схем, нацеленных на ничего не подозревающих инвесторов. По мере развития криптовалютного ландшафта пользователи должны оставаться бдительными и информированными, чтобы защитить свои активы от таких злонамеренных действий. Источники Взломщик X-аккаунтов заработал на криптоскаме $500 000, ForkLog.
0 0.0 25от ToTo BugelmanНовичок.jpeg) Безопасность
Основатели S-Group арестованы за мошенничество на сумму 100 миллионов долларов
Основатели сети S-Group были арестованы в России по обвинению в мошенничестве с клиентами на сумму более 100 миллионов долларов под видом инвестиционных возможностей. Министерство внутренних дел России сообщило, что Sincere Systems Group LTD (S-Group) действовала с 2020 года, привлекая инвесторов обещаниями высокой доходности. Ключевые моменты Арест основателей: Двое предполагаемых основателей S-Group были задержаны, 30 других допрошены. Мошеннические операции: Компания обвиняется в организации схемы Понци, вводя клиентов в заблуждение относительно доходности инвестиций. Регуляторные действия: S-Group была внесена в черный список Центральным банком России в августе 2021 года за признаки финансовой пирамиды. Расследование показало, что S-Group, основанная гражданами Украины, проводила семинары в различных регионах России, продвигая свою торговую деятельность на рынке Форекс и других рынках, включая использование искусственного интеллекта. Они привлекали инвесторов обещаниями ежемесячной доходности от 3% до 30%. В обмен на инвестиции в криптовалюту клиентам выдавались внутренние токены, известные как SWCT. Власти считают, что эти токены не имели реальной ценности, фактически блокируя средства инвесторов. Сообщается, что компания препятствовала выводу инвестиций клиентами, ссылаясь на заморозку счетов и проводимые аудиты. История S-Group Основание: S-Group была основана в 2020 году и быстро расширила свою деятельность в России. Инвестиционные обещания: Компания заявляла о предложении выгодной доходности, привлекая значительное количество инвесторов. Регуляторное внимание: Центральный банк России отметил S-Group как потенциальную финансовую пирамиду в 2021 году, что привело к усилению контроля. Недавние аресты стали значительным развитием в продолжающемся расследовании деятельности S-Group. Правоохранительные органы продолжают изучать масштабы мошенничества, при этом общие потери инвесторов превышают 100 миллионов долларов. Последствия для инвесторов Дело служит ярким напоминанием для инвесторов о необходимости тщательной проверки перед вложением средств в любую инвестиционную возможность. Привлекательность высокой доходности часто может скрывать под собой риски, особенно на нерегулируемых рынках. Источники Создателей сети S-Group с ущербом в $100 млн арестовали в РФ, ForkLog.
0 0.0 28от ToTo BugelmanНовичок.jpeg) Безопасность
ФБР и Япония раскрыли взлом биржи DMM на $305 млн, совершенный Северной Кореей
ФБР и Япония объединились, чтобы раскрыть масштабную кибер-кражу, в которой замешаны северокорейские хакеры. Эти хакеры украли колоссальные 305 миллионов долларов с японской криптовалютной биржи DMM. Это большое дело, потому что они использовали хитрые приемы социальной инженерии, чтобы провернуть это. Это всего лишь одна из многих крипто-краж, которые происходят, и только в этом году были потеряны миллиарды. Давайте разберемся, что произошло и как эти хакеры смогли обмануть всех. Ключевые моменты Северокорейские хакеры использовали социальную инженерию, чтобы украсть 305 миллионов долларов у DMM. Хакеры притворялись рекрутерами, чтобы получить доступ к конфиденциальным системам. В 2024 году кражи криптовалют составили 2,2 миллиарда долларов, что подчеркивает продолжающиеся проблемы с безопасностью. Подробности кражи более 300 миллионов долларов с японской криптовалютной биржи DMM В поразительном раскрытии ФБР в сотрудничестве с японскими властями раскрыли сложные детали масштабной кражи биткоинов на сумму 305 миллионов долларов, нацеленной на криптовалютную биржу DMM. Кража, которая произошла в мае, включала в себя сложные тактики, использованные северокорейскими хакерами. Эти киберпреступники смогли проникнуть в системы биржи, украв ошеломляющие 4502,9 биткоина. Операция подчеркивает уязвимости в крипто-секторе, особенно перед лицом хорошо организованных и поддерживаемых государством киберугроз. Северокорейские хакеры притворялись рекрутерами Расследование ФБР показало, что хакеры, связанные с группой, известной как TraderTraitor, использовали умные тактики социальной инженерии. Притворяясь рекрутерами на LinkedIn, они нацелились на сотрудника японской компании по криптовалютным кошелькам Ginco. Отправив, казалось бы, безобидную ссылку, которая на самом деле была вредоносным скриптом, они получили несанкционированный доступ к критическим системам. Это нарушение позволило им выдавать себя за сотрудника и манипулировать транзакциями в сети DMM, что привело к масштабной краже. Дерзость и точность атаки подчеркивают необходимость усиления мер кибербезопасности в криптоиндустрии. Поскольку эти хакеры продолжают развивать свои методы, компании должны опережать их, чтобы защитить свои активы. Крипто-воры украли 2,2 миллиарда долларов в 2024 году Инцидент с DMM был лишь одним из многих значительных нарушений в 2024 году. В целом, киберпреступники смогли украсть ошеломляющие 2,2 миллиарда долларов с различных платформ в течение года. Хотя общие потери снизились по сравнению с предыдущими годами, масштаб атак остается тревожным. Криптоиндустрия, несмотря на улучшения в безопасности, продолжает быть привлекательной целью для хакеров, подчеркивая продолжающуюся борьбу между цифровыми ворами и экспертами по безопасности. Завершение расследования Итак, вот оно. ФБР и Япония действительно углубились, чтобы раскрыть детали масштабного взлома DMM на 305 миллионов долларов Северной Кореей. Это удивительно, как эти хакеры использовали социальную инженерию, чтобы провернуть такую огромную кражу. Притворяться рекрутером на LinkedIn? Это трюк высшего уровня. Но благодаря усердной работе международных правоохранительных органов мы теперь знаем, как все произошло. Этот случай является большим напоминанием о рисках в мире криптовалют и о том, на что готовы пойти некоторые, чтобы их использовать. По мере продолжения расследования, будем надеяться, что оно приведет к улучшению мер безопасности и уменьшению числа подобных инцидентов в будущем.
0 0.0 25от ToTo BugelmanНовичок.jpeg) Безопасность
Hyperliquid сталкивается с чистым оттоком в $250 млн на фоне опасений по поводу хакеров из Северной Кореи
Hyperliquid, известная торговая платформа, недавно испытала значительные чистые оттоки, превышающие 256 миллионов долларов. Эта тревожная тенденция следует за разоблачениями о том, что северокорейские хакеры активно торгуют на платформе, вызывая серьезные опасения по поводу безопасности среди пользователей и инвесторов. Ключевые моменты Hyperliquid сообщил о более чем 256 миллионах долларов чистых оттоков. Оттоки связаны с опасениями по поводу северокорейских хакеров. Эксперты по безопасности подтвердили присутствие северокорейских угроз на платформе. Влияние северокорейских хакеров Появление северокорейских хакеров в криптовалютной сфере вызвало шок в индустрии. Эксперты по безопасности предупредили, что эти угрозы нацелены не только на биржи, но и эксплуатируют торговые платформы, такие как Hyperliquid. Это привело к растущему чувству беспокойства среди пользователей, побуждая многих выводить свои средства. Реакция пользователей и ответ рынка В свете этих событий пользователи выразили свои опасения через различные каналы, включая социальные сети и форумы. Многие выразили обеспокоенность по поводу безопасности своих инвестиций, что привело к волне выводов средств. Реакция рынка была быстрой, объем торгов Hyperliquid заметно снизился, поскольку уверенность ослабла. Меры безопасности и перспективы на будущее В ответ на ситуацию Hyperliquid, как сообщается, усиливает свои меры безопасности для защиты пользователей и восстановления доверия к платформе. Это включает в себя: Усиленный мониторинг торговой деятельности. Сотрудничество с экспертами по кибербезопасности для выявления и устранения угроз. Повышение прозрачности в отношении протоколов безопасности и безопасности пользователей. Несмотря на эти усилия, долгосрочное влияние на репутацию и пользовательскую базу Hyperliquid остается неопределенным. Криптовалютный рынок известен своей волатильностью, и такие инциденты могут иметь длительные последствия для доверия пользователей. Источники Чистые оттоки Hyperliquid превысили 250 миллионов долларов на фоне опасений по поводу северокорейских хакеров - StartupNews.fyi - Новости стартапов и технологий, StartupNews.fyi.
0 0.0 26от ToTo BugelmanНовичок.jpeg) Безопасность
Kaspersky раскрывает новую аферу на YouTube, нацеленную на пользователей криптовалют
В недавнем предупреждении российская компания по кибербезопасности Kaspersky подчеркнула сложную аферу, нацеленную на пользователей криптовалюты на YouTube. Мошенники используют раздел комментариев платформы для распространения сид-фраз, обманывая ничего не подозревающих людей, пытающихся получить доступ к мультиподписным кошелькам, что в конечном итоге приводит к их собственным финансовым потерям. Ключевые выводы Мошенники размещают сид-фразы в комментариях на YouTube, чтобы заманить жертв. Афера включает мультиподписные кошельки, что усложняет кражу. Kaspersky советует пользователям защищать свои сид-фразы и оставаться бдительными. Суть аферы Афера начинается с того, что люди, выдающие себя за новичков в криптовалюте, оставляют комментарии под видео, связанными с финансами, на YouTube. Эти комментарии часто содержат сид-фразы — уникальные последовательности слов, необходимые для доступа к криптовалютным кошелькам, — вместе с просьбами о помощи в переводе средств. Намерение состоит в том, чтобы побудить зрителей попытаться украсть кошелек, только чтобы стать жертвой аферы самим. Анализ Kaspersky показал, что эти комментарии обычно исходят от недавно созданных аккаунтов, что вызывает подозрение. Кошельки, участвующие в афере, часто содержат значительные суммы Tether (USDT), но для вывода этих средств мошенникам нужен TRON (TRX) для покрытия комиссий за транзакции. Как работает афера Первоначальный контакт: Мошенники оставляют комментарии под финансовыми видео, делясь своими сид-фразами и прося о помощи. Искушение: Ничего не подозревающие пользователи искушаются помочь, полагая, что могут получить доступ к средствам. Мультиподписные кошельки: Кошельки настроены с мультиподписной безопасностью, требующей нескольких одобрений для транзакций. Неудачные транзакции: Когда мошенник пытается перевести TRX из своего кошелька для покрытия комиссий, средства перенаправляются на третий кошелек, предотвращая кражу. Kaspersky подчеркивает, что эта афера иллюстрирует, как мошенники могут манипулировать даже теми, кто пытается эксплуатировать других. Компания предупреждает пользователей избегать распространения своих сид-фраз и быть осторожными с подобными схемами. Мнения экспертов Чанпэн Чжао, основатель Binance, поддержал предупреждения Kaspersky, заявив, что получение криптовалюты через приватные ключи или аппаратные кошельки является рискованной практикой. Он отметил несколько случаев, когда люди теряли свои средства из-за подобных афер, призывая пользователей переводить криптовалюту на адреса, которые они контролируют. Широкая картина Этот инцидент подчеркивает растущую сложность афер в пространстве криптовалют. По мере того как все больше людей входит на рынок, потенциал для эксплуатации растет. Выводы Kaspersky служат важным напоминанием для пользователей криптовалюты оставаться бдительными и защищать свои активы. В июне администрация Байдена ввела санкции против Kaspersky Lab, ссылаясь на риски кибербезопасности, что добавляет еще один уровень сложности в операции компании. Несмотря на эти вызовы, Kaspersky продолжает играть важную роль в обучении пользователей потенциальным угрозам в цифровом ландшафте. Источники Россия Kaspersky предупреждает, что мошенники размещают сид-фразы криптокошельков на YouTube, чтобы украсть средства, crypto.news. Россия Kaspersky разоблачает аферу с сид-фразами на YouTube, Blockchain News.
0 0.0 21от ToTo BugelmanНовичок.jpeg) Безопасность
Калифорнийские промоутеры NFT обвиняются в мошеннической схеме на сумму 22 миллиона долларов
Двое 23-летних жителей Калифорнии были арестованы в Лос-Анджелесе по обвинению в мошенничестве с инвесторами на сумму более 22 миллионов долларов через серию мошеннических схем с невзаимозаменяемыми токенами (NFT). Габриэль Хэй и Гэвин Майо обвиняются по нескольким статьям, включая сговор с целью совершения мошенничества с использованием электронных средств и преследование, так как они, как сообщается, вводили инвесторов в заблуждение ложными дорожными картами проектов и бросали свои проекты после сбора средств. Ключевые моменты Габриэль Хэй и Гэвин Майо, оба 23 года, были арестованы по обвинению в мошенничестве с инвесторами на сумму 22 миллиона долларов. Им предъявлены обвинения, включая сговор с целью совершения мошенничества с использованием электронных средств и преследование. Дуэт вводил инвесторов в заблуждение ложными дорожными картами проектов для различных NFT-проектов. Они угрожали лицам, которые пытались разоблачить их мошенническую деятельность. Обвинения против Хэя и Майо Обвинительное заключение утверждает, что Хэй и Майо продвигали несколько NFT-проектов, включая Vault of Gems, который они ложно рекламировали как первый NFT-проект, привязанный к твердому активу. После сбора миллионов от инвесторов они якобы бросили проект, оставив инвесторов с значительными потерями. Прокуроры утверждают, что двое мужчин делали заведомо ложные заявления о своих проектах, что привело к их аресту сотрудниками расследований внутренней безопасности (HSI). Министерство юстиции подчеркнуло серьезность их действий, заявив, что такие мошеннические схемы могут иметь разрушительные последствия для инвесторов. Угрозы и запугивание Помимо обвинений в мошенничестве, обвинительное заключение показывает, что Хэй и Майо прибегали к тактике запугивания, когда кто-то пытался разоблачить их мошеннические схемы. Когда менеджер проекта угрожал раскрыть их участие в проекте Faceless NFT, дуэт якобы преследовал и запугивал его и его семью, вызывая эмоциональный стресс. Главный заместитель генерального прокурора Николь Арджентьери заявила: "Габриэль Хэй и Гэвин Майо якобы обманули инвесторов в проектах цифровых активов на десятки миллионов долларов и угрожали лицу, которое пыталось разоблачить их роль в этих мошеннических схемах." Широкое влияние мошенничества с NFT Министерство юстиции ясно дало понять, что продолжит работать с правоохранительными органами для борьбы с мошенничеством в сфере криптовалют и цифровых активов. Рост NFT создал новые возможности для инвестиций, но также привлек мошенников, стремящихся обмануть ничего не подозревающих инвесторов. Катрин В. Бергер, исполнительный заместитель директора HSI, отметила: "В течение трех лет Хэй и Майо, по-видимому, лгали своим инвесторам, чтобы обмануть их на миллионы долларов. Такие технологические мошеннические схемы ежегодно обходятся инвесторам в миллионы долларов. То, что такие преступления не являются насильственными, не означает, что они не имеют жертв." Источники NFT-промоутеры обвиняются в мошенничестве на сумму 22 миллиона долларов, Cointelegraph. NFT-промоутеры обвиняются в мошенничестве на сумму 22 миллиона долларов, MSN. Габриэль Хэй, Гэвин Майо обвиняются в мошенничестве с NFT, Cryptonews.
0 0.0 32от ToTo BugelmanНовичок.jpeg) Безопасность
Северокорейские хакеры нацелились на Hyperliquid: сигнал тревоги для безопасности
Hyperliquid, децентрализованная платформа для торговли с кредитным плечом, сталкивается с серьезными проблемами безопасности после того, как на платформе были обнаружены северокорейские хакеры. Эта тревожная активность вызвала вопросы о уязвимости платформы и возможности более крупной хакерской операции. Ключевые выводы Адреса северокорейских хакеров связаны с потерями на сумму более $700,000 на Hyperliquid. Безопасность платформы находится под пристальным вниманием из-за ее зависимости от ограниченного числа валидаторов. Эксперты предлагают потенциальные механизмы защиты для снижения рисков от хакерских атак. Рост подозрительной активности В последние дни аналитики на блокчейне наблюдали всплеск торговой активности с отмеченных адресов северокорейских хакеров на Hyperliquid. Эта активность привела к значительным потерям, и, по сообщениям, эти аккаунты в совокупности потеряли более $700,000. В то время как некоторые предполагают, что эти потери могут быть дымовой завесой, другие считают, что это указывает на тестовую фазу для более масштабной хакерской операции. Hyperliquid, недавно достигший общей заблокированной стоимости (TVL) в $22 миллиарда, работает всего с четырьмя валидаторами для обеспечения безопасности. Эта ограниченная инфраструктура вызывает опасения, так как компрометация всего трех из этих валидаторов может позволить хакерам получить доступ к миллиардам криптофондов, хранящихся на платформе. Риски безопасности и уязвимости Cygaar, разработчик программного обеспечения для криптовалют, подчеркнул риски, связанные с мостом Hyperliquid, который в настоящее время удерживает $2.3 миллиарда в USDC. Требование платформы о кворуме в две трети означает, что если хакеры смогут контролировать три из четырех валидаторов, они могут авторизовать запрос на вывод всей суммы, потенциально отправив ее на вредоносный адрес. Предложенные механизмы защиты Эксперты предложили несколько стратегий для укрепления защиты Hyperliquid от потенциальных атак: Черный список от эмитента контракта USDC: Circle, эмитент USDC, может занести в черный список адреса, использованные в атаке. Это предотвратит перемещение украденных USDC или их конвертацию в другие активы, такие как ETH, что является распространенной тактикой, используемой северокорейскими хакерами. Использование Совета безопасности Arbitrum: Цепочка Arbitrum, которая защищает Hyperliquid, защищена многофакторным советом безопасности 9/12. В случае чрезвычайной ситуации этот совет может отменить транзакции и изменить состояние цепочки, чтобы обратить любое вредоносное действие. Однако этот подход является спорным, так как вызывает опасения по поводу централизации и основных принципов технологии блокчейн. Недавние события на Hyperliquid Несмотря на надвигающиеся угрозы безопасности, Hyperliquid продемонстрировал значительный рост, достигнув $11.5 миллиарда в объеме торгов, в основном благодаря распределению 310 миллионов токенов HYPE. Этот эирдроп привлек более 94,000 пользователей, увеличив ликвидность и спрос на активы платформы. Однако аналитики предупреждают, что ажиотаж вокруг токенов HYPE может привести к нестабильности цен в будущем. Зависимость платформы от децентрализованной биржи и ограниченного предложения токенов создает неопределенность, которая может повлиять на ее долгосрочную жизнеспособность. Источники Hyperliquid в опасности? Северокорейские хакеры торгуют на платформе | CCN.com, CCN.com. Северокорейские хакеры на Hyperliquid: $700K в криптовалюте под угрозой, Coin Edition.
0 0.0 26от ToTo BugelmanНовичок.jpeg) Безопасность
Данные участников крипто-события раскрыты: золотая жила для фишинга
Списки, наполненные конфиденциальной информацией о посетителях мероприятий криптоиндустрии, продаются под видом «маркетинга, продвижения и поиска клиентов», представляя собой потенциальную золотую жилу для мошенников и злоумышленников. Ключевые выводы Конфиденциальная информация о посетителях продается в интернете. Данные включают личные и деловые сведения, ссылки на социальные сети и многое другое. Подозревается организованная международная торговля данными о посетителях блокчейн-мероприятий. Эта тревожная тенденция вызвала серьезные опасения по поводу безопасности личной информации, предоставляемой на крипто-мероприятиях. Списки могут содержать информацию, включая полные имена, номера телефонов, национальности, должности и компании, а также личные и деловые ссылки на социальные сети. Некоторые даже включают дату покупки билета, тип билета, операционную систему, использованную для покупки, количество подписчиков в социальных сетях, адреса криптокошельков и сообщения, введенные в текстовое поле, отправленное организаторам мероприятий. Такая информация обычно собирается через формы регистрации на конференциях или побочных мероприятиях. В последнее время мероприятия, использующие платформы, такие как lu.ma для выдачи билетов, обычно требуют ссылки на конкретные аккаунты в социальных сетях. Cointelegraph получил образцы таких списков от продавца через Telegram, которые включали четыре списка примерно из 60-100 участников, которые, по-видимому, были получены из нескольких мероприятий. Каждый содержал различные данные о посетителях. Мероприятия, по-видимому, проходили в основном осенью 2024 года, а номера телефонов участников указывали на то, что они проходили в разных странах, в основном в Юго-Восточной Азии и Индии. Наличие у одного продавца доступа к спискам из нескольких стран предполагает, что это не изолированный случай, а организованная международная торговля данными о посетителях блокчейн-мероприятий. Списки могут быть лишь вершиной айсберга — также были поделены изображения дополнительных образцов, предположительно связанных с Blockchain Fest и Devcon. Cointelegraph не предполагает, что организаторы или сотрудники крупных мероприятий участвуют в торговле, так как сотни побочных мероприятий на конференциях также собирают аналогичные данные. Особую ценность представлял предполагаемый список из 1700 участников конференции AIBC в ноябре 2024 года на Мальте. Запрашиваемая цена за список, который продавец сказал, что будет распространен «только среди нескольких человек», составляла почти $4000, но была снижена до $650 через несколько дней. Продавец утверждал, что выручка от продаж будет использована для покупки дополнительных списков с других мероприятий, а именно с Coinfest и DevCon, для которых они поделились скриншотами базы данных. Продавец, по-видимому, действовал как перепродавец данных и, хотя оставался анонимным, как продавец, так и составитель данных, по-видимому, являются русскими — об этом свидетельствует одна из вкладок образца данных, озаглавленная «List2» на русском языке, и анализ письма продавца с использованием ИИ, указывающий на носителя русского языка. Продавец пытался оправдать продажу «не утекших» данных, утверждая, что это «не конфиденциальная информация» и что «большинство людей открыты для такого маркетинга». Эта информация может помочь мошенникам, использующим методы социальной инженерии, нацелиться на тех, кто находится в списках, с помощью вредоносных ссылок и фишинговых попыток. Основатель AIBC Эман Пулис хотел узнать, насколько велик был список, когда Cointelegraph попросил комментарий, и сказал, что мероприятие имеет «очень строгие протоколы против утечек данных». Пулис добавил, что многие подобные базы данных являются мошенническими и что «нам постоянно предлагают базы данных наших конкурентов». Хотя не ясно, откуда поступают данные, ясно, что списки такого типа востребованы недобросовестными лицами, и участники должны быть осведомлены о рисках ввода личных данных в онлайн-формы. Источники Опасения фишинга в связи с торговлей данными участников крипто-мероприятий, Cointelegraph.
0 0.0 21от ToTo BugelmanНовичок Безопасность
Interpol выпускает Красное Уведомление на основателя Hex Ричарда Харт в связи с серьезными обвинениями
Ричард Шулер, известный в мире криптовалют как Ричард Харт, перешел от видной фигуры в криптоинновациях к разыскиваемому лицу, сталкивающемуся с серьезными юридическими проблемами. 18 декабря 2024 года Интерпол выпустил Красное уведомление на Харта по запросу финских властей, расследующих его по обвинению в уклонении от уплаты налогов в особо крупном размере и нападении. Ключевые моменты Интерпол выпустил Красное уведомление на Ричарда Харта, основателя Hex, по обвинениям в уклонении от уплаты налогов и нападении. Финские власти добиваются его экстрадиции за неуплату налоговых деклараций и за насильственный инцидент с участием несовершеннолетнего. Харт также вовлечен в отдельное судебное разбирательство с Комиссией по ценным бумагам и биржам США (SEC) по поводу незарегистрированных предложений ценных бумаг. Обвинения против Ричарда Харта Ричард Харт находится под пристальным вниманием из-за множества серьезных обвинений. Финские власти утверждают, что он: Уклонение от уплаты налогов: Харт якобы не подавал налоговые декларации для бизнеса в течение нескольких лет, избегая уплаты сотен миллионов евро налогов с июня 2020 года по апрель 2024 года. Нападение: Его обвиняют в жестоком нападении на 16-летнюю жертву, в том, что он тащил ее за волосы и неоднократно бил, что привело к видимым травмам. Эти обвинения привели к тому, что Харт был включен в список самых разыскиваемых преступников Европы, что усилило международные усилия по его аресту. Юридическая ситуация Юридические проблемы Харта выходят за пределы Финляндии. В Соединенных Штатах Комиссия по ценным бумагам и биржам (SEC) подала против него гражданский иск, обвиняя его в: Проведении незарегистрированных предложений ценных бумаг через его криптовалютные проекты, включая Hex, PulseChain и PulseX. Привлечении более 1 миллиарда долларов от инвесторов под ложными предлогами, утверждая, что эти инвестиции приведут к значительному богатству. Неправомерном использовании средств инвесторов для личных покупок роскоши, включая автомобили высокого класса и дизайнерские предметы. Иск SEC добавляет еще один уровень сложности к уже нестабильной ситуации Харта, поскольку он стремится отклонить дело, сталкиваясь с нарастающими доказательствами против него. Последствия Красного уведомления Красное уведомление — это официальная просьба к правоохранительным органам по всему миру найти и временно арестовать лицо в ожидании экстрадиции. Хотя это не равнозначно международному ордеру на арест, это значительно усложняет возможность Харта путешествовать и вести бизнес на международном уровне. Риски экстрадиции: Если Харт будет задержан в стране, признающей Красное уведомление, он может быть экстрадирован в Финляндию для предъявления обвинений. Общественная реакция: Несмотря на серьезный характер обвинений, Харт остается активным в социальных сетях, делая заявления, которые предполагают, что он не обеспокоен юридическими проблемами, утверждая, что успех злит его недоброжелателей. Источники Основатель Hex Ричард Харт разыскивается международными правоохранительными органами после Красного уведомления Интерпола – The Shib Daily, The Shib Daily. Интерпол выпустил Красное уведомление на основателя Hex по обвинениям в уклонении от уплаты налогов и нападении, Cryptonews. Основатель Hex Ричард Харт разыскивается Интерполом по обвинениям в уклонении от уплаты налогов и нападении | Cryptopolitan, Cryptopolitan. Основатель Hex Ричард Харт разыскивается Интерполом и Европолом по обвинениям в уклонении от уплаты налогов и нападении | The Block, The Block. Интерпол выпустил 'Красное уведомление' на основателя Hex Ричарда Харта, Cointelegraph. Основатель этих трех альткоинов разыскивается с Красным уведомлением!, Kriptokoin.com.
0 0.0 23от ToTo BugelmanНовичок Безопасность
Рост числа взломов и мошенничества в криптовалюте: более $2 миллиардов потеряно в 2024 году
Криптовалютный ландшафт сталкивается с серьезным кризисом, так как отчеты показывают ошеломляющий рост числа взломов и случаев мошенничества, с потерями, превышающими 2 миллиарда долларов в 2024 году. Эта тревожная тенденция подчеркивает постоянные уязвимости в отрасли, особенно в связи с тем, что северокорейские хакеры стали доминирующей угрозой, составляя значительную часть украденных средств. Ключевые выводы Общие потери от криптовалютных взломов в 2024 году превысили 2 миллиарда долларов, что на 21% больше по сравнению с предыдущим годом. Северокорейские хакеры были ответственны за примерно 1,3 миллиарда долларов из общих потерь, более чем удвоив свою добычу по сравнению с предыдущим годом. Количество инцидентов взлома возросло до 303, при этом основными целями стали централизованные биржи. Уязвимости в управлении доступом и сложные мошенничества, такие как "Pig Butchering", стали распространенными, подчеркивая необходимость улучшения мер безопасности. Обзор криптовалютных взломов в 2024 году В 2024 году сектор криптовалют стал свидетелем резкого роста числа инцидентов взлома, с общим числом 303 зарегистрированных случаев. Это представляет собой увеличение на 7% по сравнению с 2023 годом, когда было зафиксировано 282 инцидента. Общая стоимость украденного также возросла до 2,2 миллиарда долларов, что является значительным скачком по сравнению с 1,8 миллиарда долларов в предыдущем году. Это четвертый год подряд, когда потери превышают миллиард долларов. Северокорейские хакеры доминируют на сцене Значительная часть украденных средств может быть приписана северокорейским хакерам, которые становятся все более изощренными в своих методах. В 2024 году они украли примерно 1,3 миллиарда долларов, что является ошеломляющим увеличением на 102,88% по сравнению с 2023 годом. В этом году количество инцидентов, связанных с северокорейскими хакерами, возросло с 20 до 47, что свидетельствует о растущей тенденции высокоценных эксплойтов. Основные инциденты и тенденции Несколько громких взломов подчеркнули уязвимости в криптоэкосистеме: DMM Bitcoin: В мае эта японская биржа потеряла около 320 миллионов долларов из-за компрометации приватного ключа. WazirX: Индийская биржа понесла убытки примерно в 235 миллионов долларов в июле, что было связано с уязвимостями в ее мультиподписных кошельках. Radiant Capital: Этот блокчейн-кредитор потерял более 50 миллионов долларов в октябре из-за атаки на нескольких цепочках. Рост мошенничеств, особенно схемы "Pig Butchering", также способствовал потерям, с более чем 3,6 миллиарда долларов, украденных у ничего не подозревающих пользователей, в основном на блокчейне Ethereum. Необходимость усиления мер безопасности Постоянный рост числа инцидентов взлома и сложность атак подчеркивают срочную необходимость улучшения протоколов безопасности в криптовалютной индустрии. Эксперты подчеркивают важность внедрения инструментов оценки рисков на основе ИИ, надежных систем обнаружения и проактивного мониторинга угроз для защиты активов пользователей. По мере роста криптовалютного рынка растет и изобретательность киберпреступников. Отрасль должна приоритизировать внедрение передовых мер безопасности и способствовать сотрудничеству между заинтересованными сторонами для эффективной борьбы с этими продолжающимися угрозами. Без мониторинга в реальном времени и упреждающих инструментов платформы остаются крайне уязвимыми для взломов, ставя под угрозу средства пользователей. Заключение Рост числа криптовалютных взломов и случаев мошенничества в 2024 году служит ярким напоминанием об уязвимостях, которые сохраняются в экосистеме криптовалют. С потерями, превышающими 2 миллиарда долларов, и северокорейскими хакерами, возглавляющими атаку, отрасль должна предпринять решительные действия для усиления мер безопасности и защиты пользователей от постоянно развивающегося ландшафта угроз. Источники Потеряно 2,2 миллиарда долларов: украденные средства от криптовалютных взломов выросли на 21% в 2024 году, Bitcoinist. Криптовалютные взломы выросли на 40% в 2024 году: украдено более 2,3 миллиарда долларов, BeInCrypto. Северокорейские хакеры украли 1,3 миллиарда долларов в криптовалюте в этом году, сообщает отчет, BBC. Потери от криптовалютных взломов выросли до 2,2 миллиарда долларов в 2024 году, сообщает отчет | Reuters, Reuters. Почти 800 арестованы за нигерийскую крипто-романтическую аферу | Reuters, Reuters.
0 0.0 20от Clara ClearwaterНовичок Безопасность
Chainalysis укрепляет безопасность криптовалют с приобретением Hexagate
Аналитическая компания в области блокчейна Chainalysis объявила о приобретении Hexagate, поставщика безопасности Web3, в стратегическом шаге по решению растущих проблем, связанных с крипто-взломами и эксплойтами. Это приобретение направлено на усиление мер безопасности на различных блокчейн-платформах, предоставляя комплексное решение по управлению рисками, которое охватывает предотвращение, соблюдение и исправление. Ключевые выводы Chainalysis приобретает Hexagate для укрепления крипто-безопасности. Приобретение происходит на фоне значительного роста краж и взломов криптовалют. Инструменты Hexagate улучшат обнаружение угроз в реальном времени и снижение рисков. Растущая угроза крипто-взломов Ландшафт криптовалюты все чаще страдает от нарушений безопасности, и недавний отчет указывает на тревожный рост украденных средств на 84%, увеличившись с $857 миллионов до $1,58 миллиарда всего за первые семь месяцев 2024 года. Этот всплеск крипто-преступности побудил Chainalysis предпринять решительные действия, интегрировав передовые решения безопасности Hexagate. Роль Hexagate в усилении безопасности Hexagate зарекомендовала себя как лидер в области безопасности Web3, защитив более $1 миллиарда клиентских средств с помощью своих инновационных инструментов на основе машинного обучения. Эти инструменты предназначены для обнаружения и снижения рисков на блокчейне, включая: Взломы Кибер-эксплойты Уязвимости управления С историей предотвращения более 98% известных взломов до их совершения за последние два года, Hexagate стала надежным партнером для высокопрофильных клиентов, таких как Coinbase, Consensys и Uniswap. Влияние крипто-преступности Рост преступлений, связанных с криптовалютой, затронул не только индивидуальных инвесторов, но и привел к значительным потерям для проектов и компаний в экосистеме. В 2023 году инвестиционное мошенничество в США достигло рекордного уровня, с потерями, взлетевшими до $4,57 миллиарда. Примечательно, что на крипто-мошенничества пришлось 87% этих потерь, что составляет примерно $3,96 миллиарда. Это отмечает резкий рост по сравнению с предыдущими годами, подчеркивая срочную необходимость в усилении мер безопасности. Видение Chainalysis на безопасное будущее Генеральный директор Джонатан Левин подчеркнул важность предотвращения краж, заявив: "Мы потратили 10 лет на отслеживание денег. Теперь пришло время предотвратить их кражу." Он выразил оптимизм по поводу будущего Web3, представляя его как "самую безопасную финансовую систему в мире" при наличии правильных инструментов и технологий. Заключение Приобретение Hexagate компанией Chainalysis представляет собой значительный шаг вперед в продолжающейся борьбе с крипто-преступностью. Объединив свои силы, обе компании стремятся создать более безопасную среду для блокчейн-транзакций, в конечном итоге восстанавливая доверие и уверенность в рынке криптовалют. По мере того как индустрия продолжает развиваться, такие проактивные меры, как это приобретение, будут иметь решающее значение для защиты активов и обеспечения целостности крипто-экосистемы.
0 0.0 22от DarshitaНовичок Безопасность
Продолжается охота на мошенников из Gigamax Investment, включая шестерых малазийских «финфлюенсеров» криптовалют
Полиция Малайзии разыскивает семь человек, связанных с инвестиционной аферой Gigamax, которая, как сообщается, привела к убыткам, превышающим 7 миллионов ринггитов. Среди разыскиваемых - шесть малайзийских крипто-влиятельных лиц и индонезийский гражданин, которого считают организатором схемы. Ключевые моменты Семь человек разыскиваются в связи с инвестиционной аферой Gigamax. Афера привела к убыткам в размере 7,25 миллиона ринггитов по 101 отчету. Шесть малайзийских подозреваемых в возрасте от 38 до 48 лет, двое из которых занимают руководящие должности в НПО. Ранее полиция арестовала 11 человек в ходе операции по пресечению аферы. Предыстория аферы Gigamax Платформа Gigamax, работающая как криптовалютный брокер, была представлена в июле 2022 года. Она продвигалась НПО, которая предлагала образовательные ресурсы, связанные с блокчейном и децентрализованными финансами. Однако с тех пор она была связана с мошеннической деятельностью, что привело к значительным финансовым потерям для инвесторов. Участники Полиция определила следующих лиц как ключевых фигурантов аферы: Авалудин (гражданин Индонезии, считается организатором) Бенджамин аль Шариф (старший член НПО) Мохд Норизван Али (старший член НПО) Мохамад Суфи Абд Разак Мухд Фирдаус Хадри Рисман Мухд Ятим Мухамад Низам Сахар (предположительно сбежал в Дубай) Расследование полиции Датук Сери Рамли Мохамед Юсуф, директор Департамента расследования коммерческих преступлений Букит Аман (CCID), заявил, что расследование продолжается в соответствии с разделом 420 Уголовного кодекса. Он призвал общественность предоставить любую информацию о подозреваемых. Ранее, в ходе полицейской операции под названием «Ops Nuri-Gigamax», власти арестовали 11 человек, включая двух женщин, в нескольких штатах, включая Куала-Лумпур, Селангор, Паханг, Келантан, Тренгану и Мелака. Источники Охота на мошенников с инвестициями Gigamax, включая шестерых малайзийских крипто-влиятельных лиц | Malay Mail, Malay Mail.
0 0.0 26от ToTo BugelmanНовичок Безопасность
Фишинговые мошенники подделывают электронную почту Ledger для ложного уведомления о нарушении данных
Мошенники нацелены на пользователей аппаратных кошельков Ledger, подделывая электронную почту компании для отправки фальшивых уведомлений о нарушении данных. Эта фишинговая кампания направлена на то, чтобы обмануть пользователей и заставить их раскрыть свои приватные сид-фразы, что может привести к значительным потерям криптовалюты. Ключевые моменты Мошенники выдают себя за службу поддержки Ledger, отправляя мошеннические уведомления о нарушении данных. Фишинговые письма побуждают пользователей проверить свои сид-фразы под ложным предлогом. Пользователям рекомендуется быть осторожными и никогда не делиться своими фразами восстановления. Обзор фишинговой кампании В последние недели появилась новая волна фишинговых атак, специально нацеленных на пользователей аппаратных кошельков Ledger. Эти атаки используют страх и путаницу, связанные с нарушениями данных, чтобы манипулировать жертвами и заставлять их раскрывать конфиденциальную информацию. Мошенники отправляют электронные письма, которые выглядят как письма от легитимного адреса поддержки Ledger, утверждая, что компания недавно подверглась нарушению данных. Как работает мошенничество Фишинговые письма обычно содержат следующие элементы: Ложное уведомление о нарушении: Письмо утверждает, что Ledger испытал нарушение данных, призывая пользователей принять немедленные меры для защиты своих активов. Призыв к действию: Получатели побуждаются проверить свои приватные сид-фразы для защиты своих криптовалютных активов. Злонамеренные ссылки: Переход по ссылкам ведет пользователей на поддельный сайт с брендом Ledger, созданный для сбора их фраз восстановления. Опасности деления фразами восстановления Фраза восстановления является критически важным компонентом безопасности криптовалюты. Она позволяет пользователям получить доступ к своим кошелькам и средствам. Если мошенник получит эту фразу, он может: Получить доступ к кошелькам: Получить полный контроль над криптовалютным кошельком жертвы. Украсть средства: Перевести все активы на свои счета, что приведет к необратимым потерям. Исторический контекст Эта фишинговая кампания не является изолированным инцидентом. Ledger сталкивался с подобными атаками с момента значительного нарушения данных в 2020 году, когда была скомпрометирована личная информация более миллиона пользователей. С тех пор мошенники постоянно адаптируют свои тактики, используя утекшие данные для создания убедительных фишинговых попыток. Защита от фишинговых атак Чтобы защититься от таких видов мошенничества, пользователи должны следовать следующим лучшим практикам: Проверяйте адреса электронной почты: Всегда проверяйте адрес электронной почты отправителя на подлинность. Избегайте перехода по ссылкам: Вместо того чтобы переходить по ссылкам в письмах, посещайте официальный сайт Ledger напрямую, вводя URL в браузере. Никогда не делитесь фразами восстановления: Ledger никогда не будет запрашивать вашу фразу восстановления по электронной почте или другим способом связи. Будьте в курсе: Регулярно проверяйте официальные каналы Ledger для получения обновлений о фишинговых попытках и мерах безопасности. Источники Пользователи аппаратных кошельков Ledger стали целью последней фишинговой кампании, Crypto News Flash. Пользователи Ledger стали целью злонамеренного фишингового письма с "чистым подписанием", MSN. Фальшивые уведомления о нарушении данных используются для кражи криптовалютных кошельков Ledger, BleepingComputer. Фишинговое мошенничество Ledger нацелено на пользователей криптоаппаратных кошельков - Kraken Blog, Kraken Blog. Фишинговые мошенники подделывают электронную почту Ledger для отправки ложного уведомления о нарушении данных, Cointelegraph.
0 0.0 31от ToTo BugelmanНовичок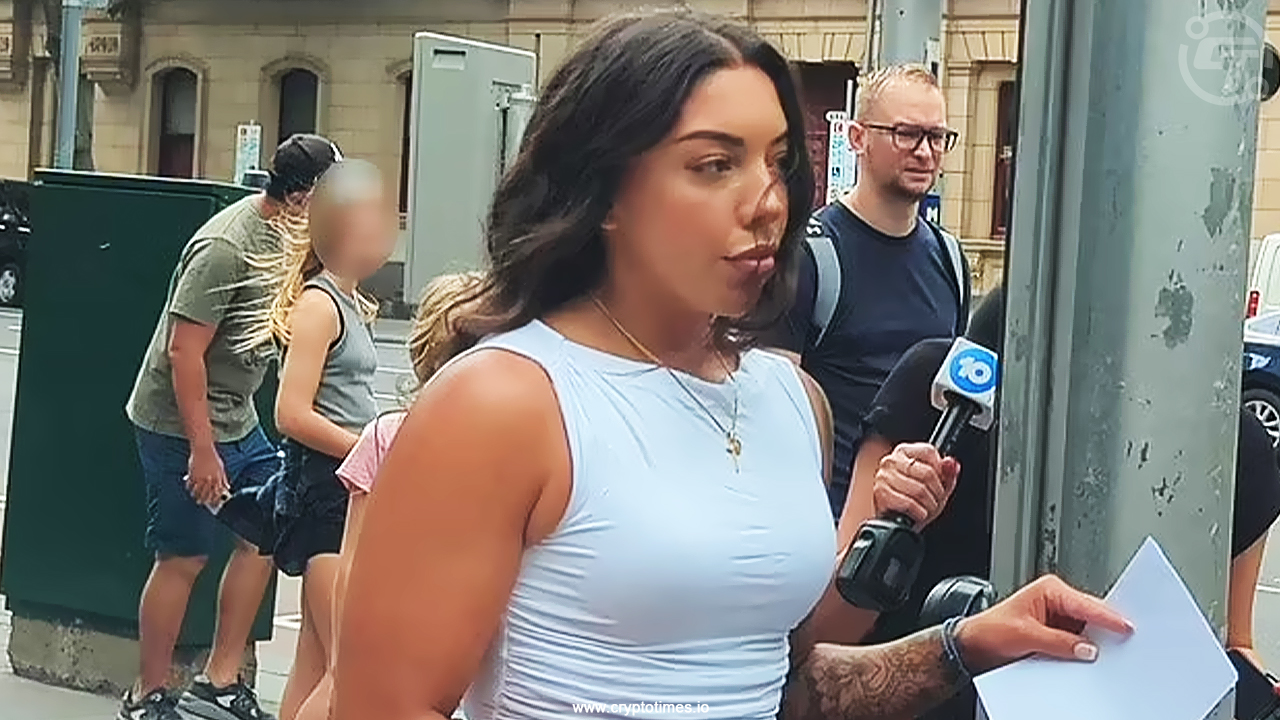 Безопасность
Звезда TikTok избегает тюрьмы по делу о похищении саудовского принца
Кэтрин Коливас, 24-летняя влиятельная личность в TikTok из Австралии, избежала тюремного заключения после признания себя виновной в похищении саудовского королевского члена в рамках схемы выкупа в биткойнах. Инцидент, который произошел в феврале прошлого года, заключался в том, что королевский член был удерживаем против своей воли и вынужден перевести 40 000 долларов своим похитителям. Коливас получила приказ о исправительных работах вместо тюремного заключения, что подчеркивает сложность ее дела и более широкие последствия криптовалюты в преступной деятельности. Ключевые выводы Кэтрин Коливас признала себя виновной по нескольким обвинениям, включая похищение и вымогательство. Похищение включало выкуп в 20 000 долларов, но жертва перевела 40 000 долларов. Коливас получила приказ о исправительных работах, избежав тюремного заключения. Дело привлекло внимание на фоне бума биткойна, когда цены достигли рекордных уровней. Предыстория дела В феврале 2023 года Кэтрин Коливас встретилась с 23-летним членом саудовской королевской семьи на напитки. После встречи, когда он предложил отвезти ее домой, его поджидали трое мужчин. Королевский член был насильно захвачен, связан пластиковыми стяжками и угрожали ему серьезными травмами, если он не выполнит требования о выкупе. Похитители потребовали выкуп в 20 000 долларов, но жертва, которая занималась торговлей цифровыми активами, в конечном итоге перевела им 40 000 долларов. После выплаты выкупа нападавшие вернули королевского члена домой, где они украли несколько предметов роскоши, прежде чем отпустить его. Юридические процедуры Коливас столкнулась с серьезными обвинениями, включая похищение, вымогательство, неосторожное причинение вреда, кражу и незаконное хранение оружия. Прокуроры изначально добивались длительного тюремного заключения, с максимальным сроком в 25 лет. Однако во время вынесения приговора 16 декабря 2024 года суд учел ее проблемы с психическим здоровьем и трудное детство, что привело к более мягкому приговору. Вместо тюремного заключения Коливас был дан приказ о исправительных работах, который аналогичен общественным работам в Соединенных Штатах. Это решение вызвало обсуждения о том, как юридическая система справляется с делами, связанными с молодыми правонарушителями, и о влиянии психического здоровья на вынесение приговора. Роль криптовалюты Дело получило дополнительное внимание из-за своей связи с криптовалютой, в частности с биткойном. На момент преступления биткойн стоил примерно 23 147 долларов. Выкуп в 40 000 долларов, выплаченный в биткойнах, сейчас стоил бы около 145 271 долларов, что отражает значительное увеличение стоимости криптовалюты. Этот инцидент подчеркивает растущее пересечение цифровых валют и преступной деятельности, поднимая вопросы о регуляторной среде, окружающей криптовалюты. Поскольку биткойн продолжает расти в цене, последствия для правоохранительных органов и юридических рамок становятся все более сложными. Широкие последствия Приговор Коливас вынесен в то время, когда биткойн испытывает всплеск популярности и стоимости, особенно после выборов президента США Дональда Трампа, который выразил поддержку цифровым активам. Бывшая звезда реалити-шоу пообещала более благоприятный регуляторный подход к криптовалютам, что может еще больше повлиять на ландшафт цифровых финансов и их потенциальное злоупотребление. Поскольку рынок криптовалют развивается, такие дела, как дело Коливас, служат напоминанием о тех вызовах, с которыми сталкиваются правоохранительные органы в борьбе с преступлениями, связанными с цифровыми валютами. Баланс между инновациями и регулированием будет иметь решающее значение для формирования будущего как криптовалютной индустрии, так и юридических ответов на ее злоупотребления. Источники Похищение саудовского королевского члена за биткойн: звезда TikTok избежала тюрьмы, Cryptonews.
0 0.0 27от ToTo BugelmanНовичок Безопасность
Крупный крипто-скандал в Нигерии: почти 800 арестованных
В значительной борьбе с киберпреступностью Экономическая и финансовая преступная комиссия Нигерии (EFCC) арестовала почти 800 человек, участвовавших в сложной схеме романтического мошенничества, нацеленной на жертв, в основном в Соединенных Штатах и Европе. Операция, которая состоялась 10 декабря 2024 года в Лагосе, была признана одной из крупнейших в своем роде в стране. Основные выводы 792 арестованных: Почти 800 подозреваемых задержаны в ходе неожиданного рейда. Международное участие: В числе арестованных были граждане Китая, Филиппин и других стран. Операции мошенников: Синдикат использовал социальные сети для заманивания жертв в фальшивые инвестиции в криптовалюту. Детали рейда EFCC провела неожиданный рейд на роскошное офисное здание на острове Виктория в Лагосе, которое, как сообщается, использовалось как центр для мошеннических операций. В здании находился колл-центр, который нацеливался на жертв из различных стран, включая США, Канаду, Мексику и Европу. Исполнительный председатель EFCC Ола Олукойеде подтвердил, что операция была инициирована после получения информации от внешнего источника. В результате рейда было арестовано 792 подозреваемых, в том числе 148 граждан Китая, 40 филиппинцев и граждане других стран. Как работало мошенничество Мошенники в основном использовали социальные сети и мессенджеры, такие как Instagram, WhatsApp и Telegram, чтобы взаимодействовать с потенциальными жертвами. Модус операнди включал: Выдача себя за других: Молодые нигерийцы обучались выдавать себя за иностранных женщин в чатах романтического мошенничества. Вовлечение: Жертвы заманивались в романтические отношения, после чего их убеждали инвестировать в фальшивые криптовалютные проекты. Фантомные инвестиции: Мошенники направляли жертв на мошенническую платформу под названием Yooto-dot-com, где от них требовали оплатить активационные сборы, начиная с 35 долларов. EFCC раскрыла, что мошенники оснастили офис высококачественными компьютерами и большим количеством SIM-карт для облегчения своих операций. Рекруты часто не осознавали полного объема мошеннической деятельности, в которой они участвовали. Более широкая картина Эта операция подчеркивает растущую тенденцию международных киберпреступных синдикатов, использующих репутацию Нигерии как центра мошенничества. Председатель EFCC Олукойеде подчеркнул, что, хотя Нигерия была стигматизирована как центр мошенничества, многие из преступников являются иностранными гражданами, использующими местные ресурсы. EFCC сотрудничает с международными партнерами для расследования масштабов мошенничества и выявления любых связей с другими организованными преступными группами. Эта операция следует за серией аналогичных операций по борьбе с киберпреступностью в Нигерии, включая удаление фальшивых аккаунтов Meta, материнской компании Facebook и Instagram, которые нацеливались на пользователей из-за границы. Источники Власти арестовали 800 мошенников в сфере криптовалюты и романтики в Нигерии, нацеленных на американцев и европейцев | Cybernews, Cybernews.
0 0.0 32от ToTo BugelmanНовичок Безопасность
Злоумышленник LastPass похищает $5,4 млн у жертв перед Рождеством
В шокирующем повороте событий всего за несколько дней до Рождества злоумышленник, связанный с LastPass, украл примерно 5,36 миллиона долларов у 40 жертв. Этот инцидент подчеркивает продолжающиеся риски, связанные с системами управления паролями, особенно для тех, кто хранит конфиденциальную информацию с декабря 2022 года. Ключевые выводы Пользователи LastPass потеряли более 5,36 миллиона долларов в результате недавней кражи. Взлом связан с компрометацией данных в декабре 2022 года. Эксперты по безопасности призывают пользователей немедленно перевести свои криптоактивы. Декабрь все чаще признается пиковым сезоном для киберпреступности. Обзор инцидента Недавняя кража является частью более широкой тенденции киберпреступности, нацеленной на пользователей LastPass. После значительного взлома данных в декабре 2022 года хакеры получили доступ к данным клиентских хранилищ, что привело к серии краж, которые теперь составляют почти 45 миллионов долларов. Последний инцидент, произошедший всего за восемь дней до Рождества, оставил многих жертв в отчаянии, когда они готовятся к праздничному сезону. Масштаб взлома С момента первоначального взлома общая сумма, украденная у пользователей LastPass, резко возросла. Вот разбивка краж: Первоначальный взлом (декабрь 2022 года): Хакеры получили доступ к зашифрованным данным клиентских хранилищ. Общая сумма украденного (по состоянию на сентябрь 2023 года): Более 35 миллионов долларов. Недавняя кража (декабрь 2023 года): 5,36 миллиона долларов у 40 жертв. Предыдущий инцидент (октябрь 2023 года): 4,4 миллиона долларов. Эта тревожная тенденция подчеркивает уязвимость цифровых активов, хранящихся в менеджерах паролей, особенно для тех, кто не обновил свои практики безопасности с момента взлома. Срочные предупреждения от экспертов по безопасности В свете этих событий организация белых хакеров Security Alliance (SEAL) выпустила срочные предупреждения для пользователей LastPass. Они рекомендуют: Перевести криптофонды: Пользователи должны переместить любые криптоактивы, хранящиеся в LastPass, в безопасные кошельки. Будьте осторожны: Избегайте передачи конфиденциальной информации и остерегайтесь фишинговых атак, особенно в праздничный сезон. SEAL подчеркнула важность быстрого действия, заявив: "Переместите свои активы, прежде чем хакеры сделают это за вас." Рост киберпреступности в праздничный сезон Декабрь стал печально известным за киберпреступность, часто называемую "сезоном хакеров". С увеличением онлайн-покупок и праздничных отвлечений мошенники становятся более активными, чем когда-либо. Эксперты по безопасности из блокчейн-компании Cyvers отметили: Увеличение мошенничества: В праздничный сезон наблюдается всплеск фишинга и других мошенничеств. Будьте бдительны: Пользователям рекомендуется быть осторожными с бесплатными WiFi-соединениями и защищать свои коды двухфакторной аутентификации (2FA). Источники Злоумышленник LastPass украл 5,4 миллиона долларов у жертв всего за неделю до Рождества, Cointelegraph.
0 0.0 29от ToTo BugelmanНовичок Безопасность
Фишинговый адрес перевел 900 ETH на Tornado Cash
Значительное событие в мире криптовалют произошло, когда фишинговый адрес, ранее связанный с выводом 55,4 миллиона DAI, перевел 900 ETH, стоимостью примерно 3,6 миллиона долларов, на Tornado Cash. Этот перевод вызывает обеспокоенность по поводу безопасности цифровых активов и методов, используемых злоумышленниками для сокрытия происхождения украденных средств. Ключевые выводы Фишинговый адрес перевел 900 ETH на Tornado Cash. Сумма перевода оценивается примерно в 3,6 миллиона долларов. Это действие следует за выводом 55,4 миллиона DAI тем же адресом. Использование Tornado Cash предполагает попытки скрыть след украденных активов. Инцидент подчеркивает продолжающиеся проблемы в безопасности криптовалют. Понимание инцидента Указанный фишинговый адрес был активен в криптопространстве, занимаясь мошеннической деятельностью, которая привела к значительным финансовым потерям для жертв. Недавний перевод 900 ETH на Tornado Cash является стратегическим шагом по отмыванию украденных средств, что затрудняет для властей отслеживание активов до их первоначальных владельцев. Роль Tornado Cash Tornado Cash — это децентрализованное решение для обеспечения конфиденциальности, которое позволяет пользователям отправлять и получать транзакции Ethereum анонимно. Используя эту услугу, фишинговый адрес стремится скрыть историю транзакций украденных ETH, усложняя усилия по восстановлению для пострадавших сторон. Этот инцидент подчеркивает двоякую природу платформ, ориентированных на конфиденциальность, в экосистеме криптовалют. Последствия для безопасности криптовалют Перевод такой крупной суммы через сервис конфиденциальности вызывает критические вопросы о мерах безопасности, действующих в индустрии криптовалют. По мере того как фишинговые атаки становятся более сложными, пользователям необходимо оставаться бдительными и применять лучшие практики для защиты своих цифровых активов. Некоторые рекомендуемые меры безопасности включают: Использование аппаратных кошельков: Храните криптовалюты в аппаратных кошельках, чтобы минимизировать воздействие онлайн-угроз. Включение двухфакторной аутентификации: Реализуйте 2FA на всех аккаунтах, чтобы добавить дополнительный уровень безопасности. Регулярное обновление программного обеспечения: Держите кошельки и программное обеспечение в актуальном состоянии, чтобы защититься от уязвимостей. Обучение пользователей: Кампании по повышению осведомленности могут помочь пользователям распознавать фишинговые попытки и избегать попадания в ловушки мошенников. Источники Фишинговый адрес переводит 900 ETH на Tornado Cash | Детали флэш-новостей | Blockchain.News, Blockchain News.
0 0.0 29от ToTo BugelmanНовичок Безопасность
Аризонец выдавал себя за водителя Uber, чтобы украсть $300,000 в криптовалюте
Мужчина из Аризоны был арестован за то, что якобы выдавал себя за водителя Uber и украл более $300,000 в криптовалюте у ничего не подозревающих пассажиров. Подозреваемый, Нурухусейн Хусейн, якобы заманивал жертв возле отеля в Скоттсдейле, выкрикивая их имена и предлагая помощь с поездками. Ключевые моменты Подозреваемый: Нурухусейн Хусейн, арестован за кражу и мошенничество. Метод: Выдавал себя за водителя Uber, просил жертв отдать ему их телефоны. Сумма кражи: Примерно $302,000 в криптовалюте. Обвинения: Множественные уголовные обвинения, включая кражу, мошеннические схемы и отмывание денег. Развитие схемы Согласно отчетам, предполагаемая афера началась в марте 2024 года, когда Хусейн подбирал пассажиров, ожидающих своих поездок у отеля W в Скоттсдейле. Он выкрикивал имена потенциальных пассажиров Uber, создавая иллюзию легитимности. Оказавшись в автомобиле, Хусейн просил одолжить телефоны пассажиров, утверждая, что его собственное устройство неисправно. В одном случае он предложил устранить неполадки в приложении Uber, когда пассажиры задавались вопросом, почему оно указывает, что их водитель еще не прибыл. Как произошла кража Хусейн якобы использовал телефоны жертв для доступа к их криптовалютным кошелькам, выполняя переводы на свои собственные счета. Метод включал: Перевод с телефона на телефон: Прямой перевод средств из кошельков жертв. Перевод в холодное хранилище: Перемещение украденной криптовалюты в безопасное место для предотвращения восстановления. В одном случае жертва передала свой телефон в октябре, только чтобы позже обнаружить, что значительная сумма криптовалюты была переведена без их согласия. Юридические последствия Хусейн был арестован 11 декабря 2024 года после расследования, проведенного полицией Скоттсдейла и Секретной службой США. Ему предъявлены множественные уголовные обвинения, включая: Кража Мошеннические схемы Отмывание денег Прокуроры запросили залог в размере $200,000 наличными для его освобождения, а также электронный мониторинг. Кроме того, ему запрещено пользоваться интернетом и выезжать за границу, чтобы предотвратить дальнейшее уничтожение доказательств или возможный риск побега, так как он, как сообщается, часто путешествует в Эфиопию. Широкие последствия Этот инцидент подчеркивает растущие риски, связанные с цифровыми активами, и легкость, с которой они могут быть украдены. Недавние тенденции показывают рост числа мошенничеств, нацеленных на держателей криптовалюты, с использованием различных методов, применяемых мошенниками. Например: Мошенничество с выдачей себя за других: Мошенники, выдающие себя за сотрудников правоохранительных органов или криптовалютных бирж. Угрозы и принуждение: Жертвы, которым угрожают, чтобы они выполнили мошеннические требования. ФБР подняло тревогу по поводу таких мошенничеств, подчеркивая необходимость бдительности среди пользователей криптовалюты. Источники Fake Uber Driver Takes Passengers For A Ride By Stealing Crypto Over $300K - Benzinga, Benzinga. Arizona man allegedly posed as Uber driver to steal $300K in crypto: Report — TradingView News, www.tradingview.com. Man arrested for posing as Uber driver and stealing $300k in cryptocurrency, MSN.
0 0.0 29от ToTo BugelmanНовичок Безопасность
Dogecoin Flaw Exploited By Hacker, Crashes 69% Of Nodes
Значительная уязвимость в безопасности Dogecoin была использована хакером, что привело к катастрофическому сбою, в результате которого 69% узлов сети вышли из строя. Этот инцидент вызывает серьезные опасения по поводу стабильности и безопасности популярной криптовалюты, которая приобрела огромную популярность в последние годы. Ключевые выводы Хакер использовал уязвимость в Dogecoin. 69% узлов Dogecoin вышли из строя из-за атаки. Инцидент подчеркивает необходимость улучшения мер безопасности в сетях криптовалют. Обзор инцидента Сеть Dogecoin, известная своим ярким сообществом и вдохновленными мемами истоками, столкнулась с серьезным сбоем, когда хакер воспользовался уязвимостью в ее коде. Это нарушение не только повлияло на функциональность криптовалюты, но и вызвало тревогу по поводу общей безопасности технологий блокчейн. Влияние на сеть Немедленное воздействие атаки было ощутимо по всей сети Dogecoin: Сбои узлов: 69% узлов вышли из строя, что привело к значительным задержкам в обработке транзакций. Озабоченность пользователей: Многие пользователи выразили свои опасения по поводу безопасности своих инвестиций, что вызвало обсуждения о надежности Dogecoin. Реакция рынка: Инцидент вызвал колебания рыночной стоимости Dogecoin, так как трейдеры отреагировали на новости. Реакция сообщества После атаки сообщество Dogecoin активно высказывается о необходимости усиления протоколов безопасности. Основные реакции включают: Призывы к прозрачности: Члены сообщества призывают разработчиков обеспечить большую прозрачность в отношении мер безопасности сети. Повышенная бдительность: Пользователям рекомендуется быть в курсе потенциальных уязвимостей и принимать меры предосторожности с их активами.
0 0.0 30от ToTo BugelmanНовичок.jpg) Безопасность
Руководители IcomTech обязаны выплатить более $5 миллионов за мошенническую схему с биткойнами
Калифорнийский суд обязал пятерых лиц, участвовавших в мошеннической схеме торговли биткойнами IcomTech, выплатить более 5 миллионов долларов за их роль в Понци-схеме, которая присвоила средства инвесторов. Ответчики, включая организатора операции, столкнулись с серьезными штрафами и были запрещены к торговле на регулируемых рынках. Ключевые моменты Пять руководителей IcomTech обязаны выплатить более 5 миллионов долларов в виде штрафов и компенсаций. Схема обманула более 190 инвесторов, обещая нереалистичные доходы. Все участники получили тюремные сроки от пяти до десяти лет. Предыстория схемы IcomTech работала с середины 2018 года до конца 2019 года, привлекая инвесторов обещаниями 100% дохода на их инвестиции каждые шесть недель. Компания ложно утверждала, что предлагает платформу для майнинга и торговли биткойнами и другими криптовалютами. Вместо выполнения этих обещаний, руководители присвоили значительную часть средств, что привело к убыткам, оцениваемым примерно в 8,4 миллиона долларов к декабрю 2022 года. Решения суда Комиссия по торговле товарными фьючерсами (CFTC) подала иск против вовлеченных лиц, что привело к вынесению заочного решения 21 октября 2023 года. Суд признал следующих лиц ответственными за нарушения Закона о товарных биржах: Дэвид Кармона - Основатель и организатор схемы. Хуан Арельяно Парра - Ключевой оператор в мошеннической деятельности. Моисей Вальдес - Участвовал в привлечении инвестиций. Дэвид Брэнд - Играл значительную роль в операциях. Марко А. Руис Очоа - Выдано согласие на его участие. Каждому из первых четырех ответчиков было предписано выплатить гражданский штраф в размере 1 миллиона долларов, а также примерно 1 миллион долларов в виде компенсации жертвам, что в сумме составляет более 5 миллионов долларов. Все пятеро лиц были навсегда запрещены к регистрации в CFTC и торговле на любых рынках, регулируемых CFTC. Приговоры руководителям Юридические последствия выходят за рамки финансовых штрафов. Несколько руководителей получили тюремные сроки за их роль в схеме: Дэвид Кармона: 10 лет за сговор с целью совершения мошенничества с использованием электронных средств связи. Хуан Арельяно Парра: 8 лет. Дэвид Брэнд: 10 лет. Марко А. Руис Очоа: 5 лет. Привлечение роскошных экспозиций Чтобы привлечь потенциальных инвесторов, IcomTech проводила роскошные выставки по всей территории США и за рубежом. Руководители часто приезжали на роскошных автомобилях и носили дорогую одежду, демонстрируя свое предполагаемое богатство, чтобы привлечь жертв. Они хвастались своими доходами, создавая иллюзию успеха, которую многие инвесторы находили неотразимой. Заключение Дело IcomTech служит ярким напоминанием о рисках, связанных с инвестициями в криптовалюту, особенно в схемах, обещающих нереалистичные доходы. По мере продолжения судебных разбирательств внимание остается сосредоточенным на возврате средств жертвам и привлечении виновных к ответственности за их действия. Действия CFTC подчеркивают важность регулирующего надзора в быстро развивающемся рынке криптовалют. Источники Руководители IcomTech обязаны выплатить более 5 миллионов долларов за фальшивую схему торговли биткойнами, MSN. BTCUSD - Руководители IcomTech обязаны выплатить более 5 миллионов долларов за фальшивую схему торговли биткойнами, mx.advfn.com. Руководители IcomTech обязаны выплатить более 5 миллионов долларов за фальшивую схему торговли биткойнами, Cointelegraph.
0 0.0 26от ToTo BugelmanНовичок Безопасность
Мошенники используют боты Telegram для внедрения вредоносного ПО, крадущего криптовалюту
Мошенники все чаще нацеливаются на пользователей криптовалюты через Telegram, используя фальшивые боты для верификации, чтобы внедрить вредоносное ПО, которое крадет криптоактивы. Эта сложная схема сочетает в себе тактики социального инжиниринга с вредоносным программным обеспечением, представляя собой значительную угрозу для ничего не подозревающих пользователей. Ключевые выводы Мошенники создают фальшивые группы в Telegram и выдают себя за криптоинфлюенсеров. Пользователей заманивают верифицироваться через вредоносного бота, что приводит к установке вредоносного ПО. Вредоносное ПО может скомпрометировать устройства и украсть приватные ключи, что приводит к значительным финансовым потерям. Рост мошенничества в Telegram Telegram стал популярной платформой для обсуждения криптовалют, что делает его первоочередной целью для мошенников. Недавние отчеты указывают на рост мошенничества, которое использует функции платформы, включая фальшивые группы и боты, предназначенные для обмана пользователей. Как работает мошенничество Выдача себя за другого: Мошенники создают фальшивые аккаунты в социальных сетях, выдавая себя за известных криптоперсон. Приглашение в группы: Жертвы получают приглашения присоединиться к группам в Telegram, где им обещают эксклюзивные инвестиционные идеи. Вредоносная верификация: Оказавшись в группе, пользователей просят верифицировать свои аккаунты через фальшивого бота, часто с именем, похожим на "OfficialSafeguardBot." Внедрение вредоносного ПО: После верификации бот внедряет вредоносный код PowerShell в устройство пользователя, что приводит к установке вредоносного ПО, которое может украсть информацию о криптокошельках. Влияние вредоносного ПО Вредоносное ПО, используемое в этих мошенничествах, особенно опасно, так как оно может: Красть приватные ключи и другую конфиденциальную информацию. Обеспечить удаленный доступ к устройству жертвы, позволяя дальнейшую эксплуатацию. Привести к значительным финансовым потерям, некоторые жертвы сообщают о потерях, превышающих 3 миллиона долларов. Советы по предотвращению Чтобы защититься от этих мошенничеств, пользователи должны: Проверять источники: Всегда проверяйте подлинность аккаунтов и групп перед присоединением. Избегать неизвестных ссылок: Не нажимайте на ссылки от непроверенных источников или ботов. Использовать средства безопасности: Используйте программное обеспечение безопасности, которое может обнаруживать и блокировать вредоносные действия. Образовываться: Будьте в курсе последних мошенничеств и тактик, используемых киберпреступниками. Заключение Поскольку мошенники продолжают развивать свои тактики, крайне важно, чтобы пользователи криптовалют оставались бдительными. Понимая методы, используемые в этих мошенничествах, и внедряя меры предосторожности, пользователи могут лучше защитить свои активы и личную информацию от злонамеренных действий. Источники Мошенники используют фальшивые группы в Telegram и аккаунты в Twitter для нацеливания на пользователей криптовалюты, Cryptopolitan. Вот как мошенники могут опустошить ваш криптокошелек, CoinDesk. Мошенники используют боты для верификации в Telegram для внедрения вредоносного ПО, крадущего криптовалюту, Cointelegraph. SafeGuard Cyber обнаруживает новый троян, крадущий криптовалюту, в Telegram, PR Newswire. Последние мошенничества в приложении Telegram в 2024 году, на которые стоит обратить внимание – Блог Gridinsoft, Gridinsoft.
0 0.0 26от ToTo BugelmanНовичок Безопасность
Эфириум Сообщество обсуждает увеличение лимита газа на фоне проблем с безопасностью
Сообщество Ethereum в настоящее время активно обсуждает потенциальное увеличение лимитов газа для своей блокчейн-сети. Хотя повышение лимита газа может улучшить производительность сети, это также вызывает значительные опасения по поводу стабильности и безопасности. Ключевые фигуры Фонда Ethereum призывают к осторожности, поскольку они сталкиваются с техническими проблемами, связанными с этим потенциальным изменением. Ключевые выводы Текущий лимит газа: Существующий лимит газа составляет 36 миллионов, что предназначено для обеспечения эффективной пропаганды блоков и стабильности сети. Предложенное увеличение: Предложение увеличить лимит газа до 60 миллионов может привести к серьезным рискам, включая сбои в пропаганде и упущенные слоты валидаторов. Технические ограничения: Спецификации уровня консенсуса накладывают максимальный размер несжатого блока в 10 Миб, что усложняет любые попытки превысить текущий лимит газа. Обновление Pectra 2: Разработчики работают над обновлением Pectra 2, которое включает предложения, направленные на безопасное увеличение лимитов газа при сохранении целостности сети. Текущий лимит газа и его последствия Блокчейн Ethereum в настоящее время работает при лимите газа в 36 миллионов. Этот лимит имеет решающее значение для поддержания эффективности пропаганды блоков по сети. Превышение этого лимита может привести к значительным проблемам, включая: Сбои в пропаганде: Более крупные блоки могут не эффективно распространяться, что приведет к упущенным возможностям для валидаторов подтверждать транзакции. Нестабильность сети: Превышение лимита газа может дестабилизировать сеть, что приведет к задержкам и потенциальным уязвимостям для атак типа "отказ в обслуживании" (DoS). Риски безопасности: Более крупные блоки могут перегрузить узлы сети, подвергая их атакам без немедленной выгоды для пользователей. Технические проблемы впереди Тони Вахрштеттер, исследователь Фонда Ethereum, подчеркнул необходимость терпения в решении проблемы лимита газа. Технические ограничения, связанные со спецификациями клиента уровня консенсуса, делают сложным превышение текущего порога без значительных обновлений. Максимальный размер несжатого блока в 10 Миб является критическим фактором в этом обсуждении. Предложенные решения: Обновление Pectra 2 Чтобы решить проблемы, связанные с повышением лимитов газа, разработчики Ethereum готовят обновление сети Pectra 2. Этот хард-форк включает два значительных предложения: EIP-7623: Это предложение по улучшению Ethereum направлено на снижение размеров блоков в худшем случае, тем самым уменьшая риски DoS и позволяя безопасное увеличение емкости. EIP-7691: Это предложение сосредоточено на увеличении целевого и максимального количества блобов на блок, что предоставит эмпирические данные о производительности сети при повышенных требованиях к хранению и пропаганде. Реализуя эти предложения, обновление Pectra 2 нацелено на предоставление ключевых данных о способности сети обрабатывать более крупные блоки, сохраняя при этом стабильность и безопасность. Источники Сообщество Ethereum обсуждает повышение лимитов газа на фоне опасений по поводу стабильности и безопасности, CryptoSlate.
0 0.0 27от ToTo BugelmanНовичок Безопасность
Северокорейские хакеры выдавали себя за бывшего подрядчика в деле о хакерской атаке на 50 миллионов долларов
В шокирующем откровении Radiant Capital раскрыла, что за хакерской атакой на 50 миллионов долларов, произошедшей в октябре, стоял северокорейский злоумышленник. Нападающий выдал себя за бывшего подрядчика, чтобы получить доступ к платформе децентрализованных финансов (DeFi), что вызывает опасения по поводу кибербезопасности в криптопространстве. Ключевые выводы Участие Северной Кореи в киберпреступности продолжает нарастать. Атака на Radiant Capital подчеркивает уязвимости в платформах DeFi. Тактики выдачи себя за другого становятся все более сложными. Атака на Radiant Capital В октябре Radiant Capital, заметный игрок в секторе DeFi, стала жертвой значительной кибератаки. Платформа сообщила, что нападающий выдавал себя за бывшего подрядчика, используя этот обман для проникновения в систему. Этот инцидент подчеркивает растущую угрозу, исходящую от групп хакеров, поддерживаемых государством, особенно из Северной Кореи. Тактики выдачи себя за другого Метод выдачи себя за другого, использованный в этой атаке, вызывает особую озабоченность. Притворяясь бывшим подрядчиком, нападающий смог обойти стандартные протоколы безопасности, которые могли бы выявить неизвестное лицо. Эта тактика не только подчеркивает необходимость улучшения процессов верификации, но и ставит под сомнение эффективность текущих мер кибербезопасности в индустрии DeFi. Последствия для сектора DeFi Хакерская атака имеет значительные последствия для сектора децентрализованных финансов, который быстро набирает популярность. Поскольку все больше пользователей обращаются к платформам DeFi, увеличивается вероятность кибератак. Инцидент в Radiant Capital служит сигналом для других платформ пересмотреть свои протоколы безопасности и внедрить более надежные меры для защиты от подобных угроз. Широкий контекст Северная Корея была связана с различными кибератаками в прошлом, часто нацеливаясь на финансовые учреждения и криптовалютные биржи. Этот последний инцидент является частью более широкой тенденции, когда поддерживаемые государством злоумышленники используют уязвимости в цифровом финансовом пространстве. Международное сообщество все больше обеспокоено последствиями таких атак, которые угрожают не только отдельным компаниям, но и стабильности глобальной финансовой системы. Источники Radiant Capital сообщает, что Северная Корея выдала себя за бывшего подрядчика, чтобы осуществить хак на 50 миллионов долларов - StartupNews.fyi - Новости стартапов и технологий, StartupNews.fyi.
0 0.0 31от ToTo BugelmanНовичок