Classé par la communauté
Actualités crypto
Rédigées et classées par la communauté. Un algorithme résistant à la manipulation fait remonter l’essentiel.
.jpeg)
À la uneCriminalité
La police française arrête plus de 20 suspects dans des affaires d'enlèvement de crypto-monnaie
Les autorités françaises ont réalisé des progrès significatifs dans le démantèlement d'un réseau sophistiqué impliqué dans des enlèvements liés à la cryptographie, avec plus de 20 suspects désormais détenus. Ces arrestations font suite à une série d'incidents violents ciblant des entrepreneurs en cryptomonnaie et leurs familles, soulignant une préoccupation croissante concernant la sécurité des personnes fortunées dans l'espace crypto. Points clés à retenir Plus de 20 suspects ont été détenus en lien avec des enlèvements liés à la cryptographie. Les arrestations sont liées à l'enlèvement du père d'un entrepreneur en cryptographie, où un doigt a été sectionné. Un cerveau présumé a été arrêté au Maroc, accusé d'avoir orchestré plusieurs complots. Le réseau aurait recruté de jeunes agents via les médias sociaux. Les autorités françaises ont inculpé 25 personnes, âgées de 16 à 23 ans, en lien avec ces affaires. La police française réprime un réseau d'enlèvements liés à la cryptographie La police française a intensifié ses efforts contre une vague d'enlèvements liés à la cryptographie, menant à de multiples arrestations. Les dernières détentions sont liées à plusieurs affaires très médiatisées, y compris l'enlèvement du père d'un entrepreneur en cryptographie, qui a été retenu contre rançon et soumis à des traitements brutaux. Les autorités s'efforcent de démanteler ce qu'elles décrivent comme un réseau d'extorsion coordonné. Détails des incidents récents L'enquête a révélé plusieurs incidents alarmants : Enlèvement du 1er mai : Le père d'un riche entrepreneur en cryptographie a été enlevé de force à Paris par des hommes masqués se faisant passer pour des livreurs. Les ravisseurs ont exigé des millions en cryptomonnaie et lui ont sectionné un doigt. Il a ensuite été secouru par une unité tactique de la police. Tentative d'enlèvement du 13 mai : La fille enceinte et le jeune petit-fils de Pierre Noizat, PDG de l'échange de cryptomonnaies français Paymium, ont été ciblés lors d'une tentative d'enlèvement en plein jour dans le centre de Paris. Les agresseurs ont fui, mais l'incident a été lié au même réseau. Enlèvement de janvier : David Balland, co-fondateur de la société de cryptomonnaies Ledger, et son partenaire ont été enlevés. Le doigt de Balland a été coupé et une rançon importante a été exigée. Il a été libéré le lendemain. Coopération internationale et préoccupations La répression a impliqué une coopération internationale, avec l'arrestation d'un suspect clé, Badiss Mohamed Amide Bajjou, 24 ans, à Tanger, au Maroc. Bajjou, un ressortissant franco-marocain, est soupçonné d'avoir orchestré plusieurs complots d'enlèvement. Les autorités françaises ont demandé son extradition. La recrudescence de ces incidents violents a suscité une vive inquiétude au sein de la communauté crypto et parmi les autorités françaises. Le ministre de l'Intérieur, Bruno Retailleau, a tenu une réunion d'urgence avec les dirigeants de la cryptomonnaie pour discuter du renforcement de leur sécurité. Les incidents ont conduit certains à mettre en garde contre la « mexicainisation de la France », faisant référence à la prévalence des enlèvements par des groupes criminels organisés au Mexique. Sources La police française arrête des suspects dans une affaire brutale d'enlèvement lié à la cryptographie – News Bytes Bitcoin News, Bitcoin.com News. Plus d'arrestations pour l'enlèvement du père d'un entrepreneur en cryptographie, Cointelegraph. La France procède à de nouvelles arrestations dans l'affaire en cours d'enlèvement lié à la cryptographie, Crypto News. La France procède à des arrestations pour l'enlèvement du père d'un entrepreneur en cryptomonnaie, France 24. La France déjoue un nouveau complot d'enlèvement lié à la cryptographie, arrête plus de 20 personnes : Source, Al Arabiya English. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 24par ToTo BugelmanDébutant
 Criminalité
Affaire d'enlèvement cryptographique : les accusés plaident non coupables dans les allégations de torture à New York
Deux individus, John Woeltz et William Duplessie, ont plaidé non coupables devant un tribunal de New York concernant l'enlèvement et la torture présumés d'un détenteur de cryptomonnaie. La victime, Michael Valentino Teofrasto Carturan, aurait été détenue pendant des semaines dans le but d'extraire la phrase de récupération de son portefeuille crypto. Points clés à retenir John Woeltz et William Duplessie ont plaidé non coupables aux accusations d'enlèvement et de séquestration. La victime aurait été soumise à des chocs électriques et à des passages à tabac. Le motif de l'enlèvement était d'obtenir l'accès à la cryptomonnaie de la victime. Les deux accusés sont détenus sans caution et pourraient faire face à la prison à vie s'ils sont reconnus coupables. Plaidoiries de non-culpabilité déposées Lors d'une récente audience à la Cour suprême pénale de New York, John Woeltz et William Duplessie ont formellement plaidé non coupables à toutes les accusations liées à l'enlèvement et à la séquestration de Michael Valentino Teofrasto Carturan. Les deux hommes sont accusés d'avoir enlevé Carturan, un touriste et ami apparent, et de l'avoir retenu captif. Allégations de torture et d'extorsion Des rapports indiquent que Carturan a été détenu dans un appartement de SoHo pendant environ trois semaines. Pendant cette période, il aurait été soumis à diverses formes de torture, y compris des chocs électriques et des passages à tabac, alors que les agresseurs tentaient de le forcer à révéler la phrase de récupération de son portefeuille de cryptomonnaie. Carturan a finalement réussi à s'échapper et à alerter les autorités. Ramifications légales et contexte plus large Le juge Gregory Carro, qui supervise l'affaire, a ordonné que Woeltz et Duplessie soient détenus sans caution, citant la gravité des accusations. S'ils sont reconnus coupables, les deux hommes risquent la prison à vie. Aucune date de procès n'a été fixée lors de la dernière audience. Cet incident fait partie d'une tendance croissante de crimes ciblant les individus détenant d'importantes quantités de cryptomonnaies. À l'échelle mondiale, plusieurs cas d'attaques contre des personnes liées à des entreprises d'actifs numériques ou possédant de grandes quantités de cryptomonnaies ont été signalés. Par exemple, en France, il y a eu une tentative d'enlèvement impliquant la famille d'un PDG d'une entreprise de cryptomonnaie. Implication de la police et position de la ville sur la crypto Ajoutant une autre couche à l'affaire, deux officiers du département de police de New York ont été mis en service modifié suite à des allégations de leur implication dans l'enlèvement. Cependant, lors de la récente audience, aucun des officiers n'était poursuivi au pénal. Cet événement survient également alors que le maire de New York, Eric Adams, a activement promu la ville comme un centre favorable à la cryptomonnaie, plaidant pour des initiatives telles que les obligations municipales adossées au BTC et appelant à la fin du programme BitLicense de l'État, qui exige des licences pour les entreprises d'actifs numériques opérant à New York. Sources Les suspects de la crypto plaident non coupables dans l'affaire d'enlèvement et de torture à New York, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 21par ToTo BugelmanDébutant Criminalité
Vol de crypto sur X : de faux liens mènent à des millions volés
Une vague de cyberattaques sophistiquées a ciblé des comptes de haut niveau sur X (anciennement Twitter), utilisant de faux liens pour siphonner des millions de dollars en cryptomonnaie. Ces incidents mettent en lumière une menace croissante où les pirates compromettent des comptes légitimes ou créent des imitations convaincantes pour diffuser des liens malveillants, entraînant des pertes financières importantes pour les utilisateurs non avertis. Comptes X assiégés : une menace crypto croissante Les pirates exploitent de plus en plus les comptes X, à la fois en compromettant des pages officielles et en créant des imitations très convaincantes, pour exécuter des escroqueries de phishing crypto. Ces attaques impliquent souvent la promotion de faux jetons, d'airdrops frauduleux ou la redirection des utilisateurs vers des sites Web de vidange de portefeuille. Le volume et la sophistication de ces attaques ont entraîné des pertes financières substantielles au sein de la communauté crypto. Modus Operandi : comment les pirates opèrent Compromission de compte : les acteurs de la menace obtiennent un accès non autorisé aux comptes X légitimes d'organisations ou d'individus de premier plan. Une fois compromis, ils publient des liens d'escroquerie, souvent pour promouvoir de faux jetons ou des opportunités d'investissement. Usurpation d'identité : les pirates créent de faux comptes X qui imitent étroitement les comptes officiels, y compris des noms d'utilisateur, des photos de profil et du contenu similaires. Ils répondent ensuite à des publications légitimes ou envoient des messages directs avec des liens malveillants. Liens de phishing : le cœur de ces escroqueries consiste à diriger les utilisateurs vers des sites Web de phishing conçus pour voler des cryptomonnaies. Ces sites invitent souvent les utilisateurs à connecter leurs portefeuilles ou à signer des transactions malveillantes, donnant ainsi aux pirates l'accès à leurs fonds. Ingénierie sociale : au-delà des liens directs, certains attaquants utilisent des tactiques d'ingénierie sociale, telles que l'invitation d'utilisateurs à de faux podcasts ou réunions Zoom, pour installer des logiciels malveillants ou les inciter à révéler des informations sensibles. Victimes de haut niveau et pertes importantes Plusieurs entités notables ont été victimes de ces escroqueries crypto basées sur X : Cardano Foundation : en décembre 2024, le compte X de la Cardano Foundation a été compromis, promouvant un faux jeton « ADAsol » qui a généré 500 000 $ de volume de transactions avant de s'effondrer. New York Post : des acteurs malveillants ont accédé au compte X du New York Post pour envoyer des messages directs d'escroquerie, invitant les utilisateurs à un podcast et les dirigeant vers Telegram pour une exploitation ultérieure. Trezor : le compte X officiel du fabricant de portefeuilles matériels Trezor a été soupçonné d'avoir été compromis, vendant de faux jetons de prévente et entraînant un vol de 8 100 $ sur son compte Zapper. Kaito AI et Yu Hu : les comptes X de Kaito AI et de son fondateur Yu Hu ont été piratés, les attaquants tentant de manipuler les prix des jetons en affirmant faussement des compromissions de portefeuille. Litecoin : le compte X de Litecoin a été piraté pour promouvoir un faux jeton, illustrant davantage la nature généralisée de ces attaques. MicroStrategy : en février, le compte X de MicroStrategy a été piraté, entraînant environ 440 000 $ de cryptomonnaies volées. Au total, les phishers crypto ont volé environ 47 millions de dollars en février seulement, la plupart des victimes ayant été attirées vers des sites Web de phishing via des comptes d'imitateurs sur X. Points clés à retenir Vérifier l'authenticité : toujours vérifier l'authenticité des comptes X, en particulier ceux qui promeuvent des cadeaux, de nouveaux jetons ou des opportunités d'investissement. Rechercher les badges vérifiés et recouper les informations avec les sites Web officiels. Méfiez-vous des liens non sollicités : faites preuve d'une extrême prudence avant de cliquer sur des liens, même s'ils semblent provenir d'une source fiable. Les liens de phishing sont conçus pour paraître légitimes. Activer l'authentification à deux facteurs (2FA) : renforcez la sécurité de votre compte X en activant la 2FA pour empêcher tout accès non autorisé. Éduquez-vous : restez informé des tactiques d'escroquerie crypto courantes et de la façon de les identifier. Des ressources sont disponibles pour aider les utilisateurs à comprendre les risques. Signaler toute activité suspecte : si vous rencontrez une publication ou un compte suspect, signalez-le immédiatement à X pour aider à protéger les autres. La recrudescence continue des escroqueries crypto basées sur X souligne le besoin critique d'une vigilance accrue et de pratiques de sécurité robustes parmi les utilisateurs de cryptomonnaies. Alors que les pirates continuent de faire évoluer leurs méthodes, la sensibilisation des utilisateurs reste la défense la plus puissante contre ces menaces omniprésentes. Sources Compte X de la Cardano Foundation piraté, liens d'escroquerie publiés, puis supprimés, Cointelegraph. Des pirates utilisent le compte X du New York Post pour envoyer des DM d'escroquerie, signalent des utilisateurs, Cointelegraph. Les phishers crypto ont volé 47 millions de dollars le mois dernier, des faux comptes X en sont la cause, Cointelegraph. Le compte X de Trezor vend de faux jetons de prévente dans un piratage suspecté, Cointelegraph. Les comptes X de Kaito AI et de son fondateur Yu Hu piratés, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 31par BishopDébutant Criminalité
Les autorités australiennes démantèlent un réseau de blanchiment d'argent cryptographique de 123 millions de dollars
Les autorités australiennes ont inculpé quatre personnes à la suite d'une enquête de 18 mois sur une opération sophistiquée de blanchiment d'argent cryptographique de 123 millions de dollars. Le stratagème présumé utilisait une entreprise de sécurité de transport de fonds comme façade pour acheminer des produits illicites vers des cryptomonnaies, ce qui a conduit à d'importantes saisies d'actifs dans le Queensland et en Nouvelle-Galles du Sud. Les autorités australiennes découvrent un vaste réseau de blanchiment de cryptomonnaies Une vaste enquête de 18 mois menée par la Queensland Joint Organized Crime Taskforce (QJOCT), impliquant 70 officiers des agences fédérales et étatiques, a abouti à l'inculpation de quatre personnes. L'opération, qui a débuté en décembre 2023, a mis au jour un stratagème complexe de blanchiment d'argent qui aurait traité 123 millions de dollars (190 millions de dollars australiens) par l'intermédiaire d'une entreprise de sécurité de transport de fonds apparemment légitime. Les autorités allèguent que l'entreprise de sécurité a mélangé des revenus commerciaux légitimes avec des dépôts d'argent illicites provenant de criminels présumés. Ces fonds ont ensuite été acheminés par diverses façades, notamment : Une entreprise de promotion des ventes Un concessionnaire de voitures classiques Plusieurs échanges de cryptomonnaies Les fonds blanchis ont ensuite été distribués aux bénéficiaires soit en cryptomonnaie, soit par l'intermédiaire de ces entreprises de façade, masquant ainsi efficacement leur origine. Saisies d'actifs et arrestations importantes Dans le cadre de l'enquête en cours, les autorités ont gelé environ 13,6 millions de dollars d'actifs criminels présumés. Ces saisies comprennent : 17 propriétés Véhicules Plusieurs comptes bancaires Environ 170 000 dollars en cryptomonnaie 30 000 dollars en espèces physiques Parmi les personnes inculpées figure un homme de 32 ans de Heathwood, Brisbane, accusé d'avoir blanchi 6,16 millions de dollars sur 15 mois. Il aurait utilisé une entreprise de promotion des ventes, enregistrée au nom de sa femme en tant que « directrice de paille », pour recevoir des fonds de l'entreprise de sécurité. Le directeur et le directeur général de l'entreprise de sécurité, tous deux de Maudsland, ont été libérés sous caution après avoir été inculpés de trafic de produits du crime général dépassant 6,4 millions de dollars. De plus, un homme de 58 ans de West End, lié à un concessionnaire de voitures classiques accusé d'avoir blanchi 4,1 millions de dollars, fait face à plusieurs accusations de blanchiment d'argent. Le double rôle de la cryptomonnaie dans la criminalité financière Cette affaire met en lumière l'évolution du paysage de la criminalité financière, où la cryptomonnaie joue un double rôle. Bien que la technologie blockchain offre une transparence qui peut aider les forces de l'ordre à retracer les flux illicites, sa nature décentralisée et ouverte la rend également attrayante pour les criminels cherchant à obscurcir les transactions. Les cybercriminels emploient de plus en plus des méthodes sophistiquées telles que les mélangeurs, les protocoles DeFi et les ponts inter-chaînes pour échapper à la détection. Selon le spécialiste de la criminalistique blockchain Chainalysis, plus de 100 milliards de dollars de cryptomonnaies ont transité des portefeuilles illicites vers des services de conversion entre 2019 et la mi-2024, dont 30 milliards de dollars via des services sanctionnés en 2022 seulement. Les autorités australiennes ont noté que la cryptomonnaie devient un outil privilégié pour le crime organisé, la Criminal Assets Confiscation Taskforce (CACT) ayant saisi plus de 110 millions de dollars d'actifs au cours de la dernière année, dont une grande partie liée aux cryptomonnaies. Points clés à retenir Les autorités australiennes ont démantelé une opération de blanchiment d'argent cryptographique de 123 millions de dollars. Quatre personnes ont été inculpées à la suite d'une enquête de 18 mois. Le stratagème aurait utilisé une entreprise de sécurité comme façade pour acheminer de l'argent illicite vers des cryptomonnaies. Des actifs importants, y compris des propriétés, des véhicules, des comptes bancaires et des cryptomonnaies, ont été saisis. L'affaire souligne l'utilisation croissante de la cryptomonnaie dans le crime organisé et les défis qu'elle pose aux forces de l'ordre. Sources Un réseau australien de blanchiment de cryptomonnaies démantelé se faisant passer pour une entreprise de sécurité, Cointelegraph. L'Australie inculpe quatre personnes pour un réseau de blanchiment d'argent cryptographique de 123 millions de dollars, Decrypt. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 27par DarshitaDébutant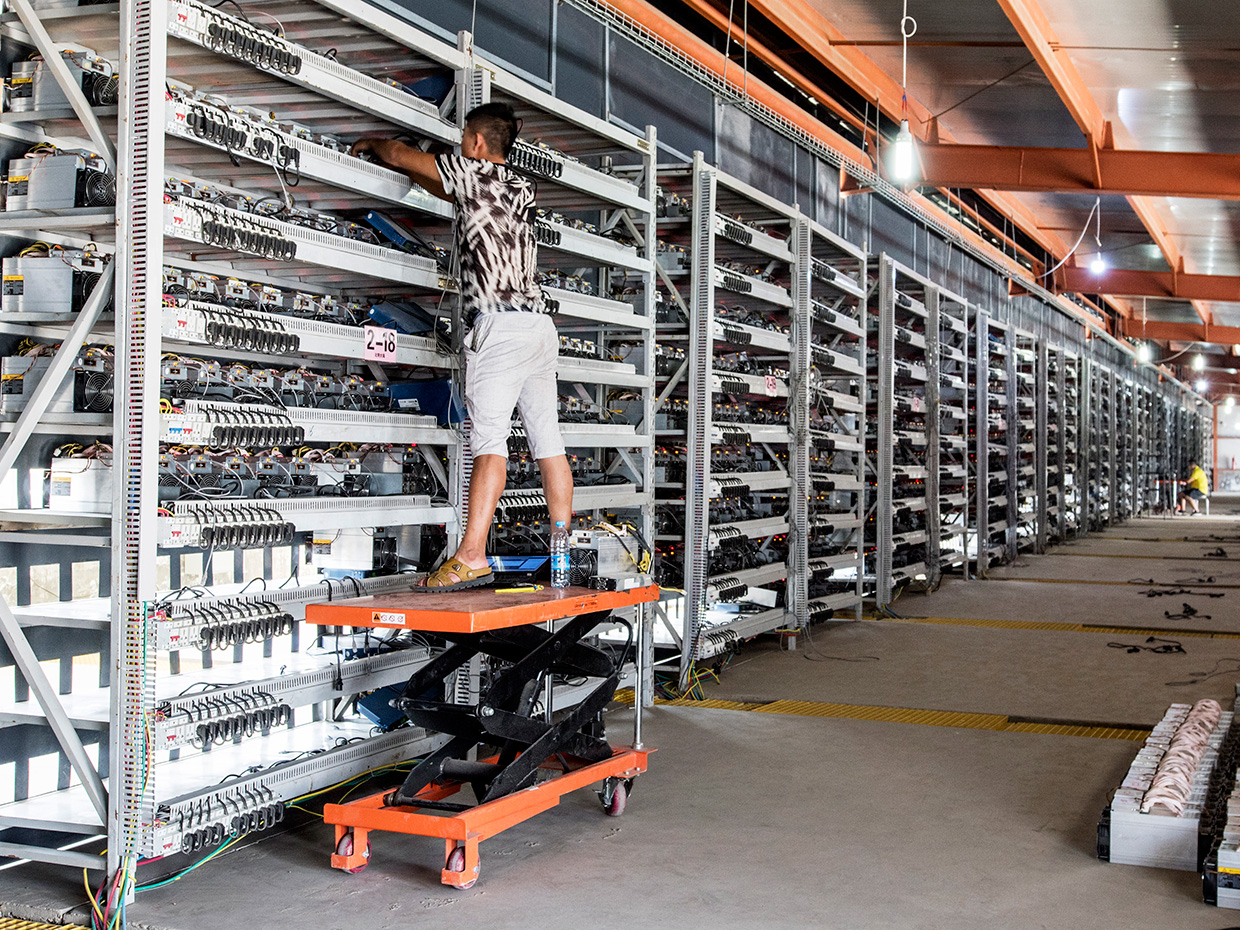 Criminalité
Le dilemme de l'extraction de crypto en Malaisie : les opérations illicites prospèrent au milieu des lacunes politiques
La Malaisie aux prises avec une augmentation de l'extraction illégale de crypto-monnaies en raison de lacunes politiques. L'extraction illégale de crypto-monnaies est monnaie courante en Malaisie, en raison de politiques réglementaires peu claires et d'une forte demande d'électricité. Cette activité illicite a entraîné des pertes financières importantes pour la compagnie d'électricité nationale, Tenaga Nasional Berhad (TNB), et met en évidence une occasion manquée pour le pays de capitaliser sur le marché mondial en plein essor de l'extraction de crypto-monnaies. Taille du marché mondial de l'extraction de cryptomonnaies de 2023 à 2034 (en milliards de dollars américains): Access Blockchain Association Points clés à retenir Pertes financières importantes : TNB a subi des centaines de millions de pertes dues au vol d'électricité par des mineurs illégaux. Potentiel économique inexploité : La Malaisie est bien placée pour bénéficier du marché mondial de l'extraction de crypto-monnaies, dont la croissance est projetée de manière significative. Absence de cadre réglementaire : L'absence de réglementations spécifiques pour l'extraction de crypto-monnaies entrave les opérations légitimes et encourage les activités illicites. Existence de mineurs légaux : Malgré les hypothèses, des mineurs de crypto-monnaies légaux de taille moyenne et grande opèrent en Malaisie mais restent discrets en raison de problèmes de sécurité et de réglementation. Le coût caché de l'extraction non réglementée Tenaga Nasional Berhad (TNB) a signalé des pertes substantielles dues au vol d'électricité, principalement attribuées aux opérations illégales d'extraction de Bitcoin. Entre 2020 et septembre 2024, TNB a perdu 441,6 millions de ringgits malaisiens (104,2 millions de dollars), les pertes précédentes de 2018 à 2021 atteignant 2,3 milliards de ringgits (542 millions de dollars). Cette hémorragie financière souligne l'urgence d'une intervention réglementaire. Le paradoxe des mineurs légaux Alors que le gouvernement malaisien a largement supposé une rareté de mineurs de crypto-monnaies légaux, un récent rapport de l'industrie révèle la présence de plusieurs opérateurs légitimes de taille moyenne et grande. Ces entités, cependant, ont tendance à opérer discrètement pour éviter les cyberattaques potentielles, le vol physique et les changements réglementaires imprévisibles. Des entreprises comme Hatten Land explorent les infrastructures minières en surface, signalant un intérêt croissant pour les opérations formalisées. Recommandations politiques pour un avenir durable Pour transformer les défis actuels en opportunités économiques, l'Access Blockchain Association of Malaysia a formulé plusieurs recommandations politiques : Licences spécifiques à l'extraction : Introduire un cadre de licences clair pour les opérations d'extraction de crypto-monnaies. Initiatives de tarifs verts : Mettre en œuvre des tarifs qui incitent aux pratiques d'extraction respectueuses de l'environnement. Combler les lacunes juridiques : Aborder et rectifier les ambiguïtés juridiques qui facilitent le vol d'électricité. Modèles conformes à la charia : Développer et promouvoir des modèles d'extraction de crypto-monnaies qui adhèrent aux principes de la charia, en tirant parti de l'expertise de la Malaisie en matière de finance islamique. La formalisation de l'extraction de crypto-monnaies pourrait convertir l'énergie volée en revenus légitimes pour TNB et générer des revenus imposables pour le gouvernement, débloquant ainsi un flux de revenus constant de plusieurs millions de dollars pour la Malaisie. Sources L'extraction illégale et les lacunes politiques freinent la croissance des crypto-monnaies en Malaisie, Cointelegraph. L'extraction illégale de crypto-monnaies augmente en Malaisie en raison de politiques peu claires — TradingView News, TradingView. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 26par ToTo BugelmanDébutant Criminalité
Le DOJ demande la confiscation de 7,7 millions de dollars en crypto-monnaie à des imposteurs informatiques nord-coréens
Les autorités américaines s'apprêtent à saisir 7,7 millions de dollars en cryptomonnaie liés à des travailleurs informatiques nord-coréens qui auraient utilisé des identités américaines volées pour obtenir des emplois à distance. Cette action de confiscation fait partie d'un effort plus large du ministère de la Justice (DOJ) visant à démanteler le réseau sophistiqué d'évasion des sanctions de la Corée du Nord, qui canalise des fonds illicites pour soutenir ses programmes de développement d'armes. Le DOJ cible le système de cryptomonnaie nord-coréen Le ministère de la Justice a déposé une plainte en confiscation civile dans le district de Columbia, cherchant à confisquer 7,74 millions de dollars en cryptomonnaie. Ces fonds auraient été gagnés par des ressortissants nord-coréens se faisant passer pour des entrepreneurs informatiques à distance pour des entreprises aux États-Unis et dans d'autres pays. Le stratagème impliquait l'utilisation d'identités américaines fausses ou obtenues frauduleusement pour obtenir un emploi, principalement dans des entreprises de développement de blockchain. Les travailleurs opéraient depuis divers pays, dont la Chine, la Russie et le Laos. Ils utilisaient des VPN et des « fermes d'ordinateurs portables » basées aux États-Unis pour dissimuler leurs véritables emplacements. Les paiements étaient souvent reçus en stablecoins comme l'USDC et l'USDT. Techniques de blanchiment sophistiquées découvertes L'enquête, menée par le FBI, a révélé que les agents nord-coréens employaient des techniques complexes de blanchiment d'argent pour masquer l'origine de leurs gains illicites. Ces méthodes comprenaient : L'utilisation d'identités fictives pour créer des comptes d'échange. Le « saut de chaîne » entre différentes blockchains. L'exécution d'échanges de jetons. L'achat de NFT pour déguiser les transferts de valeur. L'exécution de multiples petits transferts pour éviter la détection. Une fois blanchie, la cryptomonnaie était redirigée par des intermédiaires, dont Sim Hyon Sop, un représentant présumé de la Foreign Trade Bank, et Kim Sang Man, PDG de Chinyong, une entreprise informatique nord-coréenne liée à l'armée. Sim Hyon Sop a été inculpé en avril 2023 pour son rôle dans la coordination des flux d'argent entre les travailleurs et le gouvernement nord-coréen. Une menace croissante pour l'écosystème des cryptomonnaies Les responsables soulignent que cette action de confiscation met en évidence l'exploitation par le gouvernement nord-coréen de l'écosystème des cryptomonnaies pour financer ses priorités illicites. Matthew R. Galeotti, chef de la division criminelle du ministère de la Justice, a déclaré que le ministère utiliserait tous les outils juridiques pour protéger l'écosystème des cryptomonnaies et priver la Corée du Nord de ses gains mal acquis. Des experts en sécurité, dont Andrew Fierman de Chainalysis et Michael Barnhart de DTEX Systems, soulignent la sophistication croissante de ces opérations nord-coréennes. Ils notent que ces agents exploitent des tactiques avancées telles que : Des personas générées par l'IA. La technologie de deepfake pour les entretiens. Des systèmes de support pour réussir les examens techniques. Barnhart estime que la Corée du Nord pourrait générer des centaines de millions de dollars par an grâce à des travaux informatiques frauduleux, de nombreux chiffres étant probablement sous-estimés en raison des techniques d'obscurcissement utilisées. Le Threat Intelligence Group de Google a également signalé en avril que des acteurs nord-coréens avaient étendu leur portée au-delà des États-Unis, infiltrant des projets de cryptomonnaie au Royaume-Uni, en Allemagne, au Portugal et en Serbie. Sources Le DOJ saisit 7,7 millions de dollars en crypto auprès de travailleurs informatiques nord-coréens utilisant des identités américaines volées, Finance Magnates. Le DOJ cherche à confisquer 7,7 millions de dollars en crypto prétendument volés par des travailleurs informatiques nord-coréens, Fortune. Le DOJ cherche à confisquer 7,7 millions de dollars en crypto auprès de hackers nord-coréens se faisant passer pour des travailleurs informatiques, Decrypt. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 27par DarshitaDébutant Criminalité
Les États-Unis ciblent 7,7 millions de dollars en crypto dans un complot de blanchiment d'argent d'un travailleur informatique nord-coréen
Le ministère américain de la Justice cherche à saisir plus de 7,7 millions de dollars en cryptomonnaie, alléguant qu'elle a été blanchie par des travailleurs informatiques nord-coréens. Ces individus auraient posé comme des freelances étrangers pour obtenir des emplois dans des entreprises de blockchain et de technologie, acheminant leurs gains vers le gouvernement nord-coréen pour financer des programmes illicites, y compris le développement d'armes. Démasquer le stratagème des travailleurs informatiques nord-coréens Les autorités américaines ont découvert une opération sophistiquée où des travailleurs informatiques nord-coréens, utilisant des identités volées ou falsifiées, ont infiltré des entreprises technologiques, y compris celles du secteur de la blockchain. Ils ont reçu des paiements en cryptomonnaies, principalement des stablecoins comme l'USDC et l'USDT, qui ont ensuite été blanchis par des méthodes complexes pour en masquer l'origine avant d'être envoyés à l'État nord-coréen. Ce stratagème visait à contourner les sanctions américaines et à générer des revenus pour les programmes d'armement de la Corée du Nord. Acteurs clés et tactiques de blanchiment Figures clés : L'opération est liée à Sim Hyon Sop, un représentant de la Banque du commerce extérieur de Corée du Nord, qui avait déjà été inculpé en avril 2023. Sim aurait collaboré avec Kim Sang Man, PDG de Chinyong, une entreprise informatique liée à l'État sous le ministère de la Défense de Corée du Nord. Méthodes de blanchiment : Pour dissimuler les fonds, les travailleurs ont employé diverses tactiques : Ouverture de faux comptes. Fractionnement des transactions en montants plus petits. Utilisation de techniques d'échange de jetons. Achat de NFT comme réserve de valeur. Ces fonds ont transité par un réseau de plateformes et d'intermédiaires, atteignant finalement le gouvernement nord-coréen. Implications plus larges et efforts d'application Cette action de confiscation fait partie d'une campagne d'application plus large du ministère de la Justice, connue sous le nom d'initiative DPRK RevGen, qui a débuté en 2024. Cette initiative cible à la fois les agents nord-coréens et leurs facilitateurs basés aux États-Unis. Les autorités ont déjà pris des mesures contre les facilitateurs nationaux, les traders de crypto et les stratagèmes impliquant le vol de données par des travailleurs informatiques nord-coréens. Matthew Galeotti, chef de la division criminelle du DOJ, a souligné que cette affaire met en évidence l'exploitation par le gouvernement nord-coréen de l'écosystème des cryptomonnaies pour financer ses priorités illicites. Le FBI a également averti les entreprises américaines de cet effort généralisé visant à les frauder en embauchant des travailleurs nord-coréens se faisant passer pour des freelances à distance utilisant des identités américaines volées. L'enquête, menée par l'unité des actifs virtuels et le bureau de Chicago du FBI, reflète une stratégie continue visant à couper la Corée du Nord du système financier mondial et à empêcher le régime d'utiliser la cryptomonnaie pour échapper aux sanctions américaines. Sources Arnaque informatique nord-coréenne liée à la saisie de 7,7 millions de dollars en crypto, Cryptonews. Les États-Unis cherchent à récupérer 7,7 millions de dollars dans un stratagème de blanchiment de crypto nord-coréen par des travailleurs informatiques, MENAFN.com. Le DOJ dépose une demande de confiscation de la crypto présumée blanchie par des travailleurs informatiques nord-coréens, Cointelegraph. Les États-Unis veulent 7,7 millions de dollars en crypto blanchie dans le complot des travailleurs informatiques nord-coréens, PANews. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 23par DarshitaDébutant Criminalité
Le don de 31 millions de dollars en Bitcoin de Ross Ulbricht lié au marché noir AlphaBay
Un don substantiel de 31 millions de dollars en Bitcoin à Ross Ulbricht, le fondateur du marché noir Silk Road, a été lié à AlphaBay, un successeur éminent de Silk Road. La société d'analyse de blockchain Chainalysis a identifié l'origine des fonds, suggérant qu'une figure majeure de la plateforme AlphaBay, aujourd'hui disparue, était derrière le transfert mystérieux. Le motif de ce don important reste flou. Points clés à retenir Un don de 31 millions de dollars en Bitcoin a été fait à Ross Ulbricht. Les fonds ont été tracés à AlphaBay, un successeur de Silk Road. Le donateur serait une figure majeure d'AlphaBay. Les motifs du don sont actuellement inconnus. La transaction a impliqué l'utilisation de services de mixage, indiquant une tentative de masquer l'origine des fonds. Mystérieux don de Bitcoin à Ross Ulbricht Ross Ulbricht, le fondateur condamné du marché noir Silk Road, a récemment reçu un don de Bitcoin de 31 millions de dollars. Cette transaction, qui a eu lieu le 31 mai, a initialement suscité de nombreuses spéculations au sein de la communauté des cryptomonnaies concernant sa source et son objectif. La connexion AlphaBay révélée La société d'analyse de blockchain Chainalysis aurait retracé le don substantiel de Bitcoin à AlphaBay, un marché noir qui est apparu comme un successeur important de Silk Road. Bien que l'expéditeur spécifique reste non identifié, Chainalysis suggère que les fonds proviennent probablement d'un vendeur ou d'une figure importante associée à AlphaBay. Cette connexion a été révélée par l'analyse de la trace de la transaction, qui comprenait l'utilisation de services de mixage pour masquer l'origine des fonds. L'héritage et la fermeture d'AlphaBay AlphaBay a été lancé fin 2014 et est rapidement devenu le plus grand marché noir après la disparition de Silk Road. Il était souvent appelé l'« Amazon du dark web » en raison de ses vastes opérations, étant apparemment dix fois plus grand que Silk Road à son apogée. AlphaBay facilitait les transactions anonymes en utilisant des cryptomonnaies comme Bitcoin et Monero. La plateforme a finalement été fermée en 2017 grâce à un effort mondial des forces de l'ordre connu sous le nom d'« Opération Bayonet ». Bien qu'elle ait brièvement refait surface en 2021, elle a depuis cessé ses activités. La libération d'Ulbricht et le débat en cours Ross Ulbricht, qui purgeait une double peine de prison à vie plus 40 ans, a été libéré de prison en janvier 2025 après avoir purgé 12 ans. Sa libération a ravivé les discussions autour de la saga Silk Road et des implications plus larges des marchés noirs au sein de l'écosystème des cryptomonnaies. Le don substantiel de Bitcoin ajoute une autre couche d'intrigue à l'histoire controversée d'Ulbricht et continue d'alimenter les débats sur le rôle de la cryptomonnaie dans les transactions financières anonymes. Sources Don de 31 millions de dollars en Bitcoin à Ross Ulbricht de Silk Road Tracé à AlphaBay, www.tokenpost.com. Le donateur de Bitcoin de Ross Ulbricht lié au marché noir Alphabay, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 23par ToTo BugelmanDébutant.jpeg) Criminalité
Les autorités américaines saisissent 145 domaines et des cryptomonnaies liés au marché du dark web BidenCash
Les autorités américaines ont réussi à démanteler BidenCash, un important marché du dark web, saisissant 145 domaines et les cryptomonnaies associées. Cette opération internationale, menée par les services secrets américains et le FBI, a ciblé une plateforme responsable du trafic de plus de 15 millions de cartes de crédit volées et de données personnelles, générant plus de 17 millions de dollars de revenus illicites. FBI BidenCash : Une entreprise criminelle lucrative BidenCash, lancé en mars 2022, est rapidement devenu un acteur majeur de l'économie illicite du dark web. Le marché facilitait la vente de numéros de cartes de crédit volés, d'informations personnelles identifiables (PII) et de justificatifs d'accès à des ordinateurs compromis. Ses administrateurs facturaient des frais pour chaque transaction, ce qui en faisait une entreprise très rentable. Durée d'exploitation : À partir de mars 2022 Base d'utilisateurs : Plus de 117 000 clients Données volées : Plus de 15 millions de numéros de cartes de crédit et de PII compromis Revenus générés : Plus de 17 millions de dollars Pour attirer de nouveaux utilisateurs et promouvoir leurs services, les opérateurs de BidenCash ont périodiquement publié gratuitement de vastes ensembles de données volées. Entre octobre 2022 et février 2023, ils ont rendu publics 3,3 millions de cartes de crédit volées, y compris les numéros de carte complets, les dates d'expiration, les codes CVV, les noms des titulaires de carte, les adresses, les adresses e-mail et les numéros de téléphone. Le démantèlement international L'opération de démantèlement de BidenCash a été un effort de collaboration impliquant plusieurs organismes d'application de la loi et organisations de sécurité : Services secrets des États-Unis (USSS) Bureau fédéral d'enquête (FBI) Police nationale néerlandaise (Politie) La Fondation Shadowserver (organisation de sécurité à but non lucratif) Searchlight Cyber (société de visibilité de la surface d'attaque en temps réel) À la suite de cette action coordonnée, les domaines BidenCash saisis redirigent désormais vers un serveur contrôlé par les forces de l'ordre américaines, empêchant ainsi tout accès ultérieur et perturbant les opérations du marché. Le tribunal a également autorisé la saisie des actifs de cryptomonnaie liés aux profits illégaux de BidenCash. Répression plus large de la cybercriminalité Ce démantèlement fait partie d'un effort plus vaste et continu des autorités américaines pour lutter contre la criminalité du dark web alimentée par la cryptomonnaie. Les opérations récentes connexes comprennent : Opération RapTor : Europol, en collaboration avec 10 pays, a ciblé les ventes de fentanyl sur le dark web, ce qui a conduit à 270 arrestations et à la saisie de 200 millions de dollars d'actifs, y compris d'importantes sommes en cryptomonnaie. Logiciel malveillant Qakbot : Le ministère de la Justice a saisi plus de 24 millions de dollars en cryptomonnaie à un ressortissant russe accusé d'avoir développé et exploité le logiciel malveillant Qakbot. Marché Nemesis : Le gouvernement américain a gelé 44 comptes Bitcoin et cinq comptes Monero, totalisant plus de 850 000 dollars, liés au marché Nemesis du dark web, désormais fermé, qui traitait des biens illégaux comme des drogues et de fausses pièces d'identité. Ces actions envoient un message clair aux cybercriminels : les organismes d'application de la loi sont de plus en plus sophistiqués dans leur capacité à suivre et à perturber les activités illicites sur le dark web, en particulier celles impliquant des cryptomonnaies. Sources Les autorités américaines saisissent 145 domaines Darknet et des cryptomonnaies liés à Biden Cash : ce qui se passe, Cryptonews. Les États-Unis saisissent des cryptomonnaies et 145 domaines liés au marché du dark web, Crypto Adventure. Les États-Unis saisissent 145 domaines et des cryptomonnaies dans le cadre de la répression de BidenCash, The Crypto Times. Les domaines du marché de carding BidenCash saisis lors d'une opération internationale, BleepingComputer. Les États-Unis saisissent 145 domaines et des actifs cryptographiques liés au marché Darknet de BidenCash, Coindoo. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 22par ToTo BugelmanDébutant.jpeg) Criminalité
Les autorités ukrainiennes arrêtent un pirate informatique dans le cadre d'une affaire de cryptojacking de 4,5 millions de dollars
Les autorités ukrainiennes ont appréhendé un hacker de 35 ans pour avoir prétendument piraté plus de 5 000 comptes d'une société d'hébergement internationale. Le suspect aurait utilisé les comptes compromis pour miner de la cryptomonnaie, causant des dommages estimés à 4,5 millions de dollars. L'arrestation souligne la bataille continue contre le cryptojacking et l'exploitation non autorisée des ressources. Un hacker arrêté pour une opération massive de cryptojacking La cyberpolice ukrainienne a annoncé l'arrestation d'un individu de 35 ans accusé d'un vaste système de cryptojacking. Le hacker aurait obtenu un accès non autorisé à plus de 5 000 comptes clients appartenant à un fournisseur d'hébergement international. Ces comptes ont ensuite été exploités pour déployer des machines virtuelles et miner de la cryptomonnaie, en utilisant les ressources du serveur de l'entreprise sans permission. L'opération a entraîné des dommages estimés à 4,5 millions de dollars pour la société d'hébergement. Le suspect était actif depuis 2018, utilisant des renseignements de source ouverte pour identifier et compromettre des infrastructures vulnérables. Pour échapper à la détection, le hacker a fréquemment changé de lieu, résidant dans diverses régions d'Ukraine, notamment Poltava, Odesa, Zaporizhzhia et Dnipropetrovsk. Preuves découvertes et accusations portées Lors d'une perquisition au domicile du suspect, les forces de l'ordre ont saisi une quantité importante de preuves, notamment du matériel informatique, des téléphones portables et des cartes bancaires. Un examen préliminaire de ces éléments a révélé l'implication du hacker dans plusieurs forums de hackers et a fourni des liens cruciaux avec les activités illicites. Les preuves clés saisies comprennent : Des identifiants de messagerie volés utilisés pour un accès non autorisé. Des portefeuilles de cryptomonnaies contenant des pièces minées illégalement. Des scripts logiciels conçus pour lancer et gérer des opérations de minage. Des outils pour le vol de données et l'accès à distance. L'accusé fait désormais face à des accusations en vertu de la partie 5 de l'article 361 du Code pénal ukrainien, qui prévoit une peine maximale potentielle de 15 ans d'emprisonnement. De plus, la condamnation pourrait entraîner une interdiction de trois ans d'exercer certaines activités à haut risque, en particulier celles liées à l'informatique et aux communications. L'enquête est en cours et d'autres accusations pourraient être ajoutées à mesure que de nouvelles preuves émergent. Se protéger contre le cryptojacking Cet incident rappelle l'importance de pratiques de cybersécurité robustes. Pour atténuer le risque d'être victime d'attaques similaires, il est conseillé aux individus et aux organisations de : Mettre en œuvre des mots de passe forts et uniques : Utilisez des mots de passe complexes et distincts pour tous les comptes en ligne. Activer l'authentification multifacteur (MFA) : Ajoutez une couche de sécurité supplémentaire aux comptes, en particulier ceux ayant accès aux ressources cloud. Surveiller régulièrement l'activité du compte : Vérifiez régulièrement toute activité inhabituelle ou non autorisée sur les comptes. Révoquer les accès inconnus : Révoquez immédiatement l'accès de tout appareil ou application inconnu lié à vos comptes. Il n'est pas clair si les clients affectés de la société d'hébergement seront tenus responsables des factures gonflées résultant des activités de minage non autorisées. Sources Un hacker arrêté pour avoir piraté 5 000 comptes d'hébergement pour miner de la crypto, BleepingComputer. L'Ukraine arrête un cryptojacker présumé pour avoir piraté 5 000 comptes, Cointelegraph. L'Ukraine arrête un hacker utilisant un hébergement piraté pour miner de la cryptomonnaie, MENAFN.com. L'Ukraine arrête un cryptojacker présumé pour avoir piraté 5 000 comptes, StartupNews.fyi. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 27par ToTo BugelmanDébutant.jpeg) Criminalité
Cerveau de l'enlèvement crypto arrêté au Maroc
Une arrestation importante a eu lieu au Maroc, appréhendant le cerveau présumé d'une série d'enlèvements liés à la cryptographie en France. Badiss Mohamed Amide Bajjou, un ressortissant franco-marocain de 24 ans, a été placé en garde à vue à la demande des autorités françaises, marquant un développement crucial dans la lutte contre le crime organisé ciblant le secteur des cryptomonnaies. Gérald Darmanin Points clés à retenir Badiss Mohamed Amide Bajjou, un Franco-Marocain de 24 ans, a été arrêté au Maroc. Il est accusé d'avoir orchestré des enlèvements liés à la cryptographie en France. L'arrestation est le résultat de la coopération entre les autorités françaises et marocaines. Bajjou faisait l'objet d'une notice rouge d'Interpol depuis 2023. Cerveau présumé appréhendé Badiss Mohamed Amide Bajjou, identifié comme une figure clé dans une série d'enlèvements liés à la cryptographie en France, a été arrêté au Maroc. L'arrestation, effectuée par la police nationale marocaine et les services de renseignement, a fait suite à une demande des autorités françaises. Bajjou, trouvé avec plusieurs armes blanches et plusieurs téléphones portables, faisait l'objet d'une notice rouge d'Interpol depuis 2023, le liant à d'autres enlèvements et activités criminelles. Le ministre français de la Justice, Gérald Darmanin, a salué l'arrestation, soulignant la forte coopération judiciaire entre la France et le Maroc dans la lutte contre le crime organisé. Incidents récents et tentatives échouées L'arrestation intervient dans un contexte de préoccupations accrues concernant les enlèvements liés à la cryptographie. Un incident notable s'est produit le 13 mai, lorsque des assaillants auraient tenté d'enlever la fille et le petit-fils de Pierre Noizat, PDG de la plateforme française de cryptographie Paymium. Des passants ont filmé l'événement dramatique, montrant la fille de Noizat et des passants repoussant des assaillants masqués, qui ont ensuite fui les lieux. Cet incident met en évidence la menace croissante posée par les criminels ciblant les individus associés à l'industrie de la cryptomonnaie, soulignant l'urgence d'une coopération internationale pour faire face à ces entreprises criminelles sophistiquées. Le_Figaro Sources Le chef présumé des enlèvements de crypto français arrêté au Maroc, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 31par ToTo BugelmanDébutant.jpeg) Criminalité
La crypto assiégée: 2,1 milliards de dollars volés en 2025 alors que les pirates ciblent les utilisateurs, pas le code
Le monde des cryptomonnaies est confronté à une nouvelle menace alarmante, CertiK signalant un montant stupéfiant de 2,1 milliards de dollars de cryptomonnaies volées en 2025. Cette somme significative met en évidence un changement critique dans les tactiques des pirates, qui s'éloignent de l'exploitation des vulnérabilités techniques dans les contrats intelligents et l'infrastructure de la blockchain pour cibler le maillon le plus faible : le comportement humain. L'évolution du paysage des menaces Les pirates informatiques exploitent de plus en plus les stratagèmes d'ingénierie sociale, tels que les attaques de phishing et les compromissions de portefeuilles, pour escroquer les utilisateurs. Ce pivot stratégique souligne une sophistication croissante de la cybercriminalité, où la manipulation psychologique s'avère plus efficace que les exploits de code complexes. Points clés à retenir Changement des vecteurs d'attaque : Les pirates ciblent désormais principalement les vulnérabilités humaines plutôt que les failles techniques dans les contrats intelligents ou le code de la blockchain. Dominance de l'ingénierie sociale : Les compromissions de portefeuilles et les attaques de phishing représentent la majeure partie des 2,1 milliards de dollars volés en 2025. Incidents significatifs : Un seul piratage de 1,4 milliard de dollars de l'échange Bybit par le groupe Lazarus en février 2025 représente le plus grand exploit de l'histoire de la cryptographie, contribuant à plus de 60 % de la valeur totale perdue en 2024. Précédent de 2024 : Les escroqueries par phishing ont coûté à elles seules plus d'un milliard de dollars à l'industrie de la cryptographie à travers 296 incidents en 2024. Protocoles DeFi robustes : L'essor de l'ingénierie sociale peut indiquer une résilience accrue des protocoles de finance décentralisée (DeFi), forçant les attaquants à chercher des cibles plus faciles. L'élément humain : le nouveau maillon faible Ronghui Gu, cofondateur de CertiK, a souligné que la majorité des 2,1 milliards de dollars de pertes en 2025 provenaient de « compromissions de portefeuilles, de mauvaise gestion des clés et de problèmes opérationnels ». Cela met en évidence que même avec un code robuste, l'erreur humaine et la susceptibilité à la tromperie restent des vulnérabilités critiques. Les tactiques d'ingénierie sociale, comme l'empoisonnement d'adresses, ne nécessitent pas de piratage complexe ; elles trompent simplement les victimes pour qu'elles envoient des actifs à des adresses frauduleuses. Réponse de l'industrie et perspectives d'avenir Pour lutter contre cette menace croissante, CertiK préconise un investissement significatif de l'industrie dans des mesures de sécurité améliorées. Celles-ci incluent une sécurité de portefeuille améliorée, un contrôle d'accès rigoureux, une surveillance des transactions en temps réel et des outils de simulation avancés. L'objectif est de fortifier l'élément humain contre les attaques d'ingénierie sociale de plus en plus sophistiquées et de réduire les incidents futurs. Le changement dans les schémas d'attaque sert de rappel brutal que la cybersécurité dans l'espace crypto doit évoluer au-delà des garanties techniques pour englober une éducation et une protection complètes des utilisateurs. Sources les pirates exploitent la psychologie humaine : CertiK, Cointelegraph. 2,1 milliards de dollars de cryptomonnaies volées en 2025 alors que les pirates passent du code aux utilisateurs : CertiK — TradingView News, TradingView. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 29par BishopDébutant.jpeg) Criminalité
Les pertes dues aux piratages de cryptomonnaies chutent de 40 % en mai, malgré 244 millions de dollars ciblés
Les pertes dues aux piratages de cryptomonnaies ont connu une baisse significative en mai, chutant de 40 % par rapport à avril, malgré environ 244 millions de dollars ciblés par les cybercriminels. Cette réduction signale une amélioration potentielle des mesures de sécurité de l'industrie crypto et de ses efforts continus pour lutter contre les acteurs malveillants. PeckShield Points clés à retenir Les pertes dues aux piratages de cryptomonnaies ont diminué de près de 40 % en mai, totalisant environ 244,1 millions de dollars. L'échange décentralisé Cetus a subi le plus grand piratage du mois, représentant 223 millions de dollars, bien qu'une partie significative ait été gelée. L'industrie améliore activement ses protocoles de sécurité pour contrer les cybermenaces sophistiquées. Le paysage de la sécurité crypto en mai Mai 2025 a enregistré environ 20 piratages majeurs de cryptomonnaies, entraînant des pertes totales de 244,1 millions de dollars. Ce chiffre représente une diminution de 39,29 % par rapport aux pertes signalées en avril. L'incident le plus important a impliqué l'échange décentralisé Cetus le 22 mai, où 223 millions de dollars ont été volés. Cependant, une action rapide de Cetus et du réseau Sui a conduit au gel de 157 millions de dollars, soit environ 71 % des fonds volés. Incidents et exploits notables Au-delà du piratage de Cetus, d'autres exploits significatifs en mai incluent : Cork Protocol : Une attaque de 12 millions de dollars sur la plateforme DeFi, où les attaquants ont volé du Wrapped Staked Ether (wstETH) et l'ont converti en Ether (ETH). Piratage lié à la RPDC : Une attaque suspectée d'être affiliée à la Corée du Nord, entraînant 5,2 millions de dollars de pertes. Exploit du jeton MBU : Un exploit de 2,2 millions de dollars ciblant les jetons MBU. Exploit MapleStory Universe : Un exploit de 1,2 million de dollars. Sources Les escrocs crypto ont ciblé 244 millions de dollars en mai, les pertes dues aux piratages ont baissé de 40 % — PeckShield, PANews. Les piratages majeurs de cryptomonnaies ont chuté de 40 % en mai, selon PeckShield, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 22par ToTo BugelmanDébutant Criminalité
Un homme de New York se voit refuser la libération sous caution dans une affaire présumée de rançon en bitcoins et de complot de torture
Un homme de New York, William Duplessie, s'est vu refuser la libération sous caution suite à son inculpation pour enlèvement, agression et possession d'armes. Cela fait suite à un complot présumé visant à extorquer du Bitcoin à un investisseur italien en crypto par des semaines de torture. Son co-accusé, John Woeltz, s'était déjà vu refuser la libération sous caution, et les deux hommes restent en détention. La victime aurait subi de graves abus avant de s'échapper et d'alerter les autorités. Points clés à retenir William Duplessie et John Woeltz sont accusés d'avoir enlevé et torturé un investisseur italien en crypto pour du Bitcoin. La victime a été détenue pendant 17 jours, soumise à diverses formes de torture et menacée. Duplessie et Woeltz se sont tous deux vu refuser la libération sous caution en raison de la gravité des allégations. La police a découvert des preuves de torture, y compris des photos Polaroid et divers instruments, dans la maison de ville de SoHo. Torture et évasion présumées Le ressortissant italien de 28 ans est arrivé à New York le 6 mai et aurait été attiré dans une maison de ville de SoHolouée par Woeltz pour 30 000 à 40 000 dollars par mois. Là, il aurait été détenu pendant 17 jours. La victime a subi des abus horribles, notamment des coups, des chocs électriques, des coups de pistolet et a été suspendue à un escalier de cinq étages. Il aurait également été forcé de fumer du crack et sa jambe aurait été coupée avec une scie. Des menaces ont été proférées contre sa famille pour le contraindre à révéler son mot de passe Bitcoin. Le 23 mai, la victime a réussi à s'échapper. Après avoir été frappé avec un pistolet, il a fait semblant d'accepter de donner son mot de passe. Pendant que ses ravisseurs récupéraient un ordinateur portable, il s'est enfui de la maison de ville pieds nus et ensanglanté, cherchant de l'aide auprès d'un agent de la circulation sur Mulberry Street. Arrestations et inculpations John Woeltz, 37 ans, un investisseur en crypto du Kentucky, a été arrêté peu après l'évasion de la victime. Il a été inculpé de kidnapping pour rançon, d'agression et de séquestration illégale, plaidant non coupable. Sa demande de libération sous caution de 2 millions de dollars a été refusée. William Duplessie, 32 ans, s'est rendu à la police de Manhattan la semaine suivante. Il a été formellement inculpé de kidnapping, d'agression, de séquestration illégale et de possession d'armes. La demande de libération sous caution de 1 million de dollars de Duplessie a également été refusée en raison de la gravité de l'affaire. Les actes d'accusation de Duplessie et de Woeltz seront descellés le 11 juin pour leur comparution. Une troisième personne, Beatrice Folchi, a été arrêtée et inculpée de kidnapping au premier degré et de séquestration illégale, mais a ensuite été libérée en attendant une enquête plus approfondie. Preuves et contexte plus large En fouillant la maison de ville de SoHo, la police a découvert une série d'objets glaçants, notamment : Une scie De la cocaïne Du grillage à poules Un gilet pare-balles Des lunettes de vision nocturne Des casques balistiques Des munitions Des photos Polaroid de la victime avec un pistolet sur la tempe et fumant une pipe à cocaïne. Cet incident fait partie d'une tendance inquiétante de Sources Un homme de New York se voit refuser la libération sous caution pour un complot présumé de rançon Bitcoin et de torture, Decrypt. Un investisseur en crypto accusé d'avoir enlevé et torturé un homme pour l'accès à Bitcoin, TronWeekly. Un investisseur en crypto à New York inculpé dans un complot d'enlèvement et de torture | Crime aux États-Unis, The Guardian. Un investisseur en crypto accusé d'avoir enlevé et torturé un homme pendant des semaines, The New York Times. Deuxième suspect arrêté dans l'affaire présumée de torture Bitcoin à New York, BBC. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 25par DarshitaDébutant.jpeg) Criminalité
Détectives du NYPD en service modifié dans le cadre de l'enquête sur l'affaire de torture liée à la cryptographie, y compris un membre du service de sécurité du maire
Des détectives du NYPD, dont un membre de la sécurité du maire Eric Adams, ont été mis en service modifié dans le cadre d'une enquête sur leurs liens présumés avec une affaire de torture et d'enlèvement liés à la cryptomonnaie. L'enquête porte sur leur travail de sécurité hors service pour des individus maintenant accusés d'avoir torturé un touriste italien pour obtenir des mots de passe Bitcoin. Ce développement soulève des questions importantes sur la conduite de la police et la supervision des emplois de sécurité privés. Des officiers du NYPD sous surveillance Deux détectives du département de police de New York, Roberto Cordero et Raymond J. Low, ont été mis en service modifié suite à des révélations concernant leur implication dans la fourniture de sécurité dans une maison de ville de Manhattan liée à une affaire de torture liée à la cryptomonnaie. Le détective Cordero, un vétéran de 20 ans qui a servi dans la sécurité du maire Eric Adams, aurait transporté transportó a la víctima à la maison de ville où il a ensuite été détenu et torturé. Le deuxième détective, Raymond J. Low, qui travaille dans les stupéfiants, aurait également été payé par l'un des suspects pour la sécurité hors service. L'affaire de la torture liée à la cryptomonnaie L'enquête découle d'un incident effroyable où un touriste italien aurait été attiré dans une luxueuse maison de ville de Manhattan le 6 mai par deux hommes d'affaires de la cryptomonnaie, John Woeltz et William Duplessie. Pendant 17 jours, la victime aurait été soumise à des tortures brutales, notamment des chocs électriques, des coups de pistolet, l'obligation de fumer du crack, d'être suspendu à cinq étages de hauteur et d'être scié à la jambe, le tout dans le but d'extraire son mot de passe Bitcoin. La victime a finalement réussi à s'échapper et a alerté les autorités. En entrant dans la maison de ville, la police a découvert une cache de preuves, y compris : Cocaïne Une scie Du grillage à poules Un gilet pare-balles Des lunettes de vision nocturne Des photos Polaroid de la victime avec une arme pointée sur sa tête John Woeltz, identifié comme le « roi de la cryptomonnaie du Kentucky », et William Duplessie ont été arrêtés et inculpés en lien avec l'enlèvement et la torture. Points clés à retenir Deux détectives du NYPD, dont un de la sécurité du maire Adams, font l'objet d'une enquête interne. Les détectives auraient fourni une sécurité hors service à des individus inculpés dans une affaire de torture liée à la cryptomonnaie. Un détective aurait transporté la victime sur le lieu de la torture. Le Bureau des affaires internes du NYPD enquête pour savoir si le travail hors service a été approuvé et l'étendue des connaissances des officiers. L'affaire met en lumière les préoccupations concernant la conduite de la police et la supervision du travail de sécurité privé par les officiers. Enquête interne en cours Le Bureau des affaires internes du NYPD a lancé une enquête sur la conduite des détectives. Bien que les officiers soient autorisés à effectuer des travaux de sécurité hors service, de telles affectations nécessitent l'approbation du département, et il n'est pas clair si cette mission particulière a été sanctionnée. L'enquête vise à déterminer depuis combien de temps les détectives étaient employés par les suspects de la cryptomonnaie et s'ils avaient connaissance des activités illégales se déroulant dans la maison de ville. Le bureau du maire et le NYPD ont tous deux déclaré qu'ils étaient troublés par les allégations et qu'ils coopéraient à l'enquête en cours. Sources Un policier de la sécurité du maire de New York lié à une affaire de torture liée à la cryptomonnaie, Gizmodo. La police enquête sur un détective lié à une affaire choquante de torture liée à la cryptomonnaie aux États-Unis, Faharas News. La police enquête sur des détectives qui ont travaillé dans une maison dans une affaire de torture liée à la cryptomonnaie, The New York Times. Affaire de torture liée à la cryptomonnaie : 2 détectives du NYPD en congé en lien avec l'enlèvement à SoHo à New York, ABC7 Los Angeles. L'enquête sur la torture d'un millionnaire en cryptomonnaie prend une tournure choquante – NBC New York, NBC New York. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 32par ToTo BugelmanDébutant.jpeg) Criminalité
Un tribunal américain gèle 57 millions de dollars d'USDC dans le scandale du memecoin LIBRA
Un développement significatif dans le scandale en cours du memecoin LIBRA a vu un tribunal américain geler environ 57 millions de dollars en USDC. Cette action fait partie d'un recours collectif visant à tenir les responsables de l'escroquerie présumée responsables et à potentiellement indemniser les investisseurs qui ont subi des pertes substantielles. Le tribunal ordonne le gel dans l'affaire du memecoin LIBRA Un tribunal fédéral américain a émis une ordonnance de restriction temporaire, entraînant le gel d'environ 57,65 millions de dollars en USD Coin (USDC) liés au memecoin controversé LIBRA. Cette décision intervient dans le cadre d'un recours collectif déposé dans le district sud de New York. Le gel a été exécuté par Circle, l'émetteur de l'USDC, sur deux portefeuilles Solana associés au déployeur et à l'équipe du projet LIBRA. Ces portefeuilles détenaient un total de 57,65 millions de dollars en USDC, qui sont désormais immobiles. Le tribunal doit tenir une audience le 9 juin pour déterminer si les actifs resteront gelés pendant le déroulement du procès. Le scandale du memecoin LIBRA se déroule Le jeton LIBRA, lancé en février 2025, a rapidement gagné en popularité, en partie grâce à la promotion sur les réseaux sociaux par le président argentin Javier Milei. Annoncé comme un mécanisme de financement pour les petites entreprises en Argentine, sa valeur a augmenté de façon spectaculaire. Dans l'heure suivant son lancement, la valeur du jeton est passée de quelques centimes à plus de 5 dollars, poussant sa capitalisation boursière au-delà de 4 milliards de dollars. Cependant, des initiés, contrôlant prétendument 70 % de l'offre, ont vendu d'importantes quantités du jeton en quelques heures, provoquant une chute des prix de plus de 90 %. Ce déclin rapide a entraîné des gains présumés de plus de 150 millions de dollars pour les initiés, tandis que les investisseurs auraient perdu plus de 250 millions de dollars. Action en justice et défendeurs Le recours collectif, initié en mars par le cabinet d'avocats new-yorkais Burwick, représente des centaines d'investisseurs de LIBRA. Le procès vise plusieurs entités et individus : Kelsier Ventures : Une société de capital-risque en cryptomonnaie. Co-fondateurs de Kelsier Ventures : Gideon, Thomas et Hayden Davis. Autres défendeurs : Benjamin Chow, co-fondateur de Meteora. Julian Peh, PDG de KIP Protocol. Autres organisations prétendument impliquées dans le développement et la commercialisation du jeton LIBRA. Retombées politiques et précédent Le scandale LIBRA a également déclenché une indignation politique en Argentine. Le président Milei a fait face à des appels à la destitution après avoir retiré ses publications promotionnelles et nié toute implication. Un groupe de travail gouvernemental a été initialement créé pour enquêter sur l'affaire, mais a ensuite été dissous par Milei le 19 mai. Ce gel des actifs constitue un précédent potentiel pour la responsabilisation dans l'espace crypto. En cas de succès, l'affaire pourrait établir un cadre pour tenir les fondateurs et promoteurs de crypto responsables d'avoir induit le public en erreur et exploité les cycles de battage médiatique du marché. Sources Circle gèle 57M USDC liés au scandale du memecoin LIBRA, Crypto News. Un tribunal américain gèle 57 millions de dollars en USDC prétendument liés au scandale LIBRA, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 27par ToTo BugelmanDébutant Criminalité
Troisième suspect arrêté dans l'affaire choquante d'enlèvement de crypto-monnaie à New York.
Un troisième suspect a été arrêté en lien avec l'enlèvement et la torture troublants d'un touriste italien à New York, mettant en lumière une tendance inquiétante des crimes violents ciblant les investisseurs en cryptomonnaie. William Duplessie, 33 ans, s'est rendu à la NYPD et fait face à des accusations graves, y compris enlèvement et détention illégale. Points clés William Duplessie, le troisième suspect, a été arrêté après avoir négocié sa reddition avec la police. La victime, Michael Valentino Teofrasto, a été retenue captive pendant des semaines et a subi des abus sévères. Cet incident fait partie d'un schéma plus large de crimes violents contre les investisseurs en crypto à New York. Contexte de l'affaire L'incident a commencé lorsque Michael Valentino Teofrasto, un touriste italien de 28 ans, a été enlevé à Manhattan. Il a été retenu captif pendant plusieurs semaines dans une maison de luxe à SoHo, où il a subi des abus physiques et des menaces visant à extraire ses clés privées de cryptomonnaie. Teofrasto a rapporté que ses ravisseurs l'avaient ligoté, volé son passeport et son appareil mobile, et lui avaient infligé un traitement brutal, y compris des chocs avec un Taser et des coups avec une arme à feu. L'horrible épreuve a pris fin lorsque Teofrasto a réussi à s'échapper et à alerter les forces de l'ordre. Arrestations et accusations Après l'évasion de Teofrasto, la police a rapidement arrêté John Woeltz, un investisseur en crypto ayant des liens avec l'affaire. Woeltz fait face à plusieurs accusations criminelles, y compris enlèvement contre rançon. Il est actuellement en détention sans caution, en attente de nouvelles procédures judiciaires. L'arrestation de Duplessie marque un développement significatif dans l'enquête. Il est soupçonné d'avoir des liens avec Woeltz et un fonds de couverture crypto basé à New York, soulevant des inquiétudes quant à l'implication d'individus au sein de l'industrie de la cryptomonnaie dans de tels crimes violents. William Duplessie est sorti menotté du 13e arrondissement après s'être rendu mardi pour répondre aux accusations d'enlèvement et de torture d'un autre homme pour son portefeuille Bitcoin. Jefferson Siegel pour le New York Times. Inquiétudes croissantes dans la communauté crypto Cette affaire n'est pas un incident isolé. Elle reflète une tendance croissante des "attaques à la clé" et d'autres crimes violents ciblant des individus impliqués dans la cryptomonnaie. À mesure que le marché de la crypto s'étend, le risque d'activités criminelles visant les investisseurs et leurs familles augmente également. En réponse à ces menaces, de nombreux membres de la communauté crypto prennent des mesures de sécurité supplémentaires pour se protéger et protéger leurs actifs. La NYPD a également intensifié son attention sur ces types de crimes, reconnaissant la nécessité d'une vigilance accrue dans un paysage financier en évolution rapide. Jameson Lopp Conclusion L'arrestation de William Duplessie ajoute une autre couche à un récit troublant concernant la sécurité des investisseurs en cryptomonnaie. Alors que les forces de l'ordre continuent d'enquêter sur cette affaire, la communauté crypto reste en alerte, consciente que l'attrait des monnaies numériques peut attirer non seulement des investisseurs mais aussi des criminels cherchant à les exploiter. Les développements en cours dans cette affaire influenceront probablement la manière dont la sécurité est abordée dans le secteur de la cryptomonnaie à l'avenir. Sources Troisième individu arrêté dans l'affaire de torture et d'enlèvement crypto à New York, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 35par ToTo BugelmanDébutant Criminalité
Russe arrêté en Corée du Sud pour tentative de vol de crypto-monnaie
Un ressortissant russe a été arrêté en Corée du Sud pour son implication dans une tentative de vol de 1 milliard de wons (environ 730 000 $) lors d'un faux échange de cryptomonnaie. L'incident, qui a eu lieu à Séoul, a soulevé des inquiétudes concernant la tendance croissante des crimes violents associés aux transactions en cryptomonnaie. Points clés Un homme russe dans la vingtaine a été arrêté à Busan le 27 mai. La tentative de vol a eu lieu le 21 mai dans un hôtel à Séoul. Deux complices ont fui le pays peu après l'incident. Les suspects ont utilisé une arme à feu factice et une matraque télescopique pendant l'attaque. Vue d'ensemble de l'incident Le 21 mai, trois ressortissants russes ont attiré dix hommes coréens dans un hôtel du district de Gangseo à Séoul sous le prétexte d'une transaction de cryptomonnaie de pair à pair. Une fois à l'intérieur, les suspects ont tendu une embuscade à deux des victimes, qui avaient été invitées dans leur chambre d'hôtel, tandis que les autres attendaient dans le hall. Les attaquants, équipés de gilets de protection, se sont cachés dans la salle de bain et ont agressé les victimes avec une arme à feu factice et une matraque télescopique. Ils ont attaché les mains des victimes avec des liens en plastique et ont tenté de voler un sac contenant 1 milliard de wons préparé pour la transaction. Évasion des victimes et réponse de la police Une des victimes a réussi à s'échapper et a alerté les autres dans le hall, ce qui a poussé les suspects à fuir sans l'argent. La police a reçu un appel d'urgence vers 20h30 ce soir-là, signalant un homme blessé dans le hall de l'hôtel. À leur arrivée, les agents ont découvert une victime blessée et trouvé des preuves du vol dans la chambre d'hôtel des suspects, y compris un compteur de billets, des gilets de protection et l'arme factice. Arrestation et enquête en cours Le commissariat de police de Gangseo a agi rapidement, arrêtant le principal suspect à Busan le 27 mai. Il fait face à des accusations d'agression et de tentative de vol. Les autorités ont confirmé que les deux autres suspects avaient fui la Corée du Sud peu après l'incident, entraînant une demande d'interdiction de voyage à l'étranger et une assistance d'Interpol pour les localiser. La police interroge actuellement le suspect détenu pour recueillir plus d'informations sur le crime et se prépare à demander un mandat de détention préventive. Inquiétudes croissantes concernant les crimes liés aux cryptomonnaies Cet incident fait partie d'une tendance inquiétante d'augmentation des crimes violents liés aux transactions en cryptomonnaie. Des rapports récents indiquent une hausse des incidents tels que des enlèvements et des agressions ciblant des individus impliqués dans l'espace crypto. En conséquence, de nombreux acteurs du secteur cherchent à renforcer les mesures de sécurité personnelle pour se protéger contre d'éventuelles menaces. Les autorités exhortent les personnes engagées dans des transactions de cryptomonnaie à faire preuve de prudence et à rester vigilantes face aux escroqueries et aux crimes violents potentiels. Sources Russe arrêté en Corée du Sud pour tentative de vol de 730 000 $ en cryptomonnaie, Cointelegraph. La police arrête un Russe accusé d'agression dans un vol de 1 milliard de wons en cryptomonnaie, Korea JoongAng Daily. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 34par DarshitaDébutant Criminalité
Les autorités françaises intensifient leur lutte contre les enlèvements liés aux cryptomonnaies : Plus de 12 arrestations.
Les autorités françaises ont arrêté plus de 12 suspects en lien avec deux affaires retentissantes à Paris. Ces arrestations interviennent alors que les inquiétudes grandissent concernant la sécurité des entrepreneurs en cryptomonnaies et de leurs familles à la suite de ces incidents violents. Points clés Plus de 12 suspects arrêtés, y compris des mineurs, en lien avec des enlèvements liés aux cryptomonnaies. Les incidents récents impliquaient des tentatives d'enlèvement de membres de la famille de figures importantes des cryptomonnaies. Les autorités soupçonnent que des réseaux de criminalité organisée sont derrière ces enlèvements. Des mesures de sécurité accrues ont été annoncées pour les entrepreneurs en cryptomonnaies et leurs familles. Contexte des enlèvements Ces dernières semaines, la France a été témoin d'une augmentation des enlèvements ciblant des individus associés à l'industrie des cryptomonnaies. Les incidents les plus notables incluent : 13 mai Tentative d'enlèvement : Trois hommes ont tenté d'enlever la fille et le petit-fils de Pierre Noizat, co-fondateur et PDG de l'échange de cryptomonnaies français Paymium, en pleine journée. La tentative a été déjouée lorsque la fille de Noizat s'est défendue et que des passants sont intervenus. Incident antérieur de mai : Le père d'un entrepreneur en marketing de cryptomonnaies a été enlevé et retenu pour rançon, avec des demandes allant de 5 à 7 millions d'euros. Il a ensuite été secouru par les autorités. Enlèvement de David Balland : Plus tôt cette année, David Balland, co-fondateur de la société de portefeuille matériel de cryptomonnaies Ledger, a été enlevé de chez lui, les auteurs demandant une rançon en cryptomonnaie. Il a été secouru par la police peu après. Enquêtes et arrestations Les récentes arrestations ont été rapportées par les médias locaux, les autorités indiquant que plusieurs mineurs faisaient partie des personnes arrêtées. Les charges retenues contre les suspects incluent : Enlèvement Tentative d'enlèvement Conspiration criminelle Les enquêteurs explorent la possibilité que ces incidents soient liés à la criminalité organisée, les réseaux sociaux étant utilisés pour recruter des participants à ces activités criminelles. À l'heure actuelle, aucune arrestation n'a été effectuée en lien avec la tentative d'enlèvement de la famille de Noizat, mais jusqu'à six individus ont été identifiés et détenus en lien avec l'enlèvement du père de l'entrepreneur en cryptomonnaies. Mesures de sécurité accrues En réponse à la montée alarmante de ces crimes violents, le ministre français de l'Intérieur, Bruno Retailleau, a annoncé des mesures de sécurité renforcées visant à protéger les entrepreneurs en cryptomonnaies et leurs familles. Cela inclut : Augmentation de la présence policière autour des figures connues des cryptomonnaies. Recommandations pour des améliorations de la sécurité personnelle, telles que l'embauche de gardes du corps. Une page GitHub créée par Jameson Lopp, une figure éminente de la communauté cypherpunk, indique qu'il y a eu six incidents signalés de demandes de rançon impliquant des cryptomonnaies en France cette année, dont la moitié s'est produite à Paris. Conclusion La récente vague d'enlèvements ciblant le secteur des cryptomonnaies a soulevé de sérieuses inquiétudes concernant la sécurité des individus impliqués dans cette industrie en pleine croissance. Avec les autorités prenant des mesures décisives pour arrêter des suspects et mettre en œuvre de nouvelles mesures de sécurité, l'espoir est de dissuader de futurs incidents et de protéger ceux qui sont à risque. Alors que le paysage des cryptomonnaies continue d'évoluer, les stratégies pour assurer la sécurité de ses acteurs clés doivent également évoluer. Sources La Francia arresta oltre 12 sospetti legati ai rapimenti cripto, Cointelegraph: Notizie su Blockchain, Bitcoin & Ethereum. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 26par ToTo BugelmanDébutant Criminalité
Nouveaux développements dans l'affaire de torture crypto à NYC alors qu'un autre suspect se prépare à se rendre.
Un deuxième suspect dans l'affaire choquante de torture liée aux cryptomonnaies à New York devrait bientôt se rendre aux autorités. Cela fait suite à l'arrestation de Joel Woeltz, qui est accusé d'avoir kidnappé et torturé un jeune investisseur italien dans le but d'extraire ses informations de portefeuille de cryptomonnaie. L'affaire a attiré une attention médiatique significative en raison de sa nature bizarre et violente. Points clés Un investisseur suisse en cryptomonnaies devrait se rendre à la police en lien avec l'affaire. Joel Woeltz, le principal suspect, fait face à plusieurs accusations, dont kidnapping et agression. La victime, Teofrasto Carturan, a réussi à s'échapper après 17 jours de captivité. Contexte de l'affaire L'incident a commencé lorsque Teofrasto Carturan, un investisseur italien de 28 ans avec une valeur nette estimée à 30 millions de dollars, est arrivé à New York le 6 mai. Il devait apparemment rencontrer des partenaires commerciaux lorsqu'il a été kidnappé par Woeltz et ses complices. Carturan affirme que son passeport a été pris et qu'il a été torturé pour révéler sa phrase de récupération de cryptomonnaie. Selon les rapports, Carturan a été retenu captif dans un appartement à Soho pendant 17 jours, au cours desquels il a subi de graves abus physiques. Il a été attaché avec des cordons électriques, électrocuté et menacé avec une tronçonneuse électrique. De manière troublante, il a également été contraint de fumer de la cocaïne et a été soumis à d'autres humiliations. L'évasion Le 23 mai, Carturan a réussi à s'échapper de ses ravisseurs. Il avait accepté de récupérer son ordinateur portable, qui contenait la phrase de récupération de cryptomonnaie, mais a saisi l'opportunité de fuir lorsque Woeltz s'est retourné. Des images capturées par des passants montrent Carturan courant pieds nus vers un agent de la circulation, désespéré de demander de l'aide. Après son évasion, la police a arrêté Woeltz dans l'appartement de Soho, où ils ont découvert des preuves de la torture, y compris une photo Polaroid de Carturan attaché à une chaise avec une arme pointée sur sa tête. Woeltz est actuellement en détention, avec sa prochaine comparution devant le tribunal prévue pour le 28 mai. L'implication d'autres suspects Des rapports indiquent qu'un investisseur suisse en cryptomonnaies, qui n'a pas été nommé, devrait se rendre à la police dans la semaine. Cet individu est soupçonné d'avoir aidé Woeltz dans le kidnapping et la torture de Carturan. Il y a des rapports contradictoires sur le fait que ce suspect soit déjà en détention. De plus, Beatrice Folchi, l'assistante de Woeltz, a été arrêtée mais a ensuite été libérée sans charges. L'enquête se poursuit alors que les autorités cherchent à découvrir l'ampleur des activités criminelles impliquées dans cette affaire. Sources Un autre suspect se rend dans l'affaire de torture liée aux cryptomonnaies à New York : Rapports, Cointelegraph. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 24par ToTo BugelmanDébutant Criminalité
Cetus dévoile une prime de 5 millions de dollars pour le hacker derrière la violation de 223 millions de dollars dans la DeFi.
Cetus, un échange décentralisé de premier plan sur la blockchain Sui, a annoncé une récompense de 5 millions de dollars pour des informations menant à l'identification et à l'arrestation du hacker responsable d'une violation significative ayant entraîné une perte de 223 millions de dollars. L'attaque, survenue le 22 mai 2025, a soulevé des inquiétudes concernant la sécurité et la gouvernance dans l'espace de la finance décentralisée (DeFi). Points clés Cetus offre une prime de 5 millions de dollars pour des informations sur le hacker. La violation a entraîné une perte de 223 millions de dollars, dont 162 millions ont été gelés par les validateurs. La Sui Foundation et Cetus collaborent pour récupérer les actifs volés. La gouvernance communautaire est mise en avant dans le processus de récupération. Vue d'ensemble de la violation Le 22 mai 2025, Cetus a subi une violation majeure de sécurité qui a exploité une vulnérabilité dans son mécanisme de tarification, entraînant l'extraction de 223 millions de dollars d'actifs numériques. En réponse, les validateurs de la blockchain Sui ont rapidement gelé 162 millions de dollars des fonds compromis, empêchant d'autres pertes. Cependant, 60 millions de dollars ont été transférés vers Ethereum, compliquant les efforts de récupération. Réponse immédiate et efforts de récupération Suite à l'attaque, Cetus et la Sui Foundation ont agi rapidement pour atténuer les dommages : Gel des actifs : Les validateurs ont gelé 162 millions de dollars d'actifs volés pour empêcher d'autres retraits. Collaboration avec les autorités : L'équipe de Cetus travaille avec la société de cybersécurité Inca Digital et les agences de la loi dans le monde entier pour traquer le hacker. Implication de la communauté : Un vote en chaîne est proposé pour permettre à la communauté de décider de la mise à niveau du protocole nécessaire pour dégel des fonds restants et les restaurer aux utilisateurs. Annonce de la prime Malgré une offre initiale d'un accord de 6 millions de dollars pour que le hacker retourne les fonds volés, Cetus a signalé aucune communication de l'attaquant. Par conséquent, l'équipe a maintenant annoncé une prime de 5 millions de dollars pour toute information menant à l'identification et à l'arrestation du hacker. Les détails requis incluent : Nom du hacker Emplacement Preuve d'identité Cetus a déclaré que si le hacker coopère et retourne les actifs volés, ils retireront toute action légale et annuleront la prime. Inquiétudes concernant la centralisation L'incident a suscité un débat sur la centralisation au sein du réseau Sui. Avec 114 validateurs actifs, la réponse rapide pour geler les actifs a soulevé des questions sur le pouvoir que ces validateurs détiennent sur les transactions. Bien que l'action collective ait empêché d'autres pertes, elle a également mis en lumière les risques potentiels d'un contrôle centralisé dans un écosystème décentralisé. Implications futures pour la sécurité de la DeFi Cette violation sert de rappel critique des vulnérabilités qui existent dans l'espace DeFi. À mesure que l'industrie continue de croître, le besoin de mesures de sécurité robustes et de gouvernance transparente devient de plus en plus important. L'incident de Cetus pourrait conduire à des protocoles de sécurité renforcés et à une réévaluation des structures de gouvernance dans la finance décentralisée. Alors que Cetus et la Sui Foundation travaillent à se remettre de cette violation, la communauté reste optimiste quant à une résolution qui priorise la sécurité des utilisateurs et la protection des actifs. Le résultat du vote en chaîne proposé et la réponse du hacker seront étroitement surveillés par la communauté crypto. Sources Sui votera sur la mise à niveau alors que Cetus fixe une prime de 5 millions de dollars pour le hacker, Coin Edition. Cetus offre une récompense de 5 millions de dollars pour des informations sur le hacker, Crypto News. Cetus publie une prime de 5 millions de dollars pour l'identité du hacker au milieu des préoccupations de centralisation sur le gel de Sui, CryptoSlate. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 30par BishopDébutant.jpeg) Criminalité
Un investisseur en crypto-monnaie arrêté pour enlèvement et torture d'un touriste italien à New York.
Un cas choquant d'enlèvement et de torture a émergé à New York, où un investisseur en cryptomonnaie, John Woeltz, est accusé d'avoir retenu un touriste italien, Michael Valentino Teofrasto Carturan, captif pendant près de trois semaines. La victime a subi des abus horribles dans le but d'extorquer son mot de passe Bitcoin. Mario Nawfal Points clés John Woeltz, un investisseur en crypto de 37 ans, est accusé d'enlèvement et de torture. La victime, Michael Carturan, a été retenue captive pendant près de trois semaines. Woeltz aurait utilisé des méthodes extrêmes pour extraire le mot de passe Bitcoin de la victime. L'incident met en lumière une tendance troublante de violence ciblant les détenteurs de cryptomonnaies. L'odieux calvaire Le cauchemar a commencé le 6 mai, lorsque Carturan est arrivé à New York sous le prétexte d'une réunion d'affaires avec Woeltz. Weltz soutient le Bitcoin depuis 2011 et a fait partie des équipes de Hcash (HyperCash) et Grin. À son arrivée dans l'appartement luxueux de Woeltz à SoHo, il a immédiatement été dépouillé de son passeport et de ses appareils électroniques. Woeltz et ses associés ont exigé l'accès aux comptes de cryptomonnaie de Carturan, le menaçant de violence s'il ne se conformait pas. Pendant sa captivité, Carturan a subi de graves abus physiques, notamment : Être attaché à une chaise avec des cordons électriques. Électrocuté alors que ses pieds étaient immergés dans l'eau. Frappé avec un pistolet et menacé avec une tronçonneuse. Forcé de consommer des drogues, y compris de la cocaïne. Les autorités ont ensuite découvert des photographies Polaroid documentant les abus, y compris des images de Carturan ligoté et menacé avec une arme à feu. Ces photos étaient probablement destinées à extorquer de l'argent à sa famille. L'évasion L'évasion de Carturan était tout simplement miraculeuse. Le matin du 24 mai, il a réussi à convaincre Woeltz qu'il fournirait le mot de passe Bitcoin en utilisant son ordinateur portable. Alors que Woeltz se retournait, Carturan a saisi l'occasion de fuir, courant pieds nus et ensanglanté dans les rues de Manhattan, où il a interpellé un policier. Arrestation et accusations Après l'évasion de Carturan, la police a perquisitionné l'appartement de SoHo, arrêtant Woeltz, qui a été trouvé en peignoir. Il fait maintenant face à plusieurs accusations, notamment : Enlèvement au premier degré Emprisonnement illégal au premier degré Agression au deuxième degré Possession criminelle d'une arme Woeltz est détenu sans caution, les procureurs décrivant l'affaire comme rappelant un film d'horreur, citant la nature extrême de la torture infligée à la victime. Implication des complices Beatrice Folchi, une jeune femme de 24 ans qui travaillait comme assistante de Woeltz, a également été arrêtée mais a été libérée par la suite en attendant une enquête plus approfondie. Elle a été initialement accusée d'enlèvement et d'emprisonnement illégal. Folchi, qui a un parcours en marketing et en théâtre, a nié toute implication dans les crimes. Implications plus larges Cet incident fait partie d'une tendance troublante de violence contre les individus impliqués dans les cryptomonnaies. Alors que la valeur des actifs numériques continue d'augmenter, le risque d'extorsion et de crimes violents ciblant ceux qui possèdent une richesse significative en cryptomonnaies augmente également. Les agences de la loi s'inquiètent de plus en plus pour la sécurité des investisseurs en crypto et du potentiel d'incidents similaires à l'avenir. Alors que l'affaire se déroule, elle soulève de sérieuses questions sur les longueurs auxquelles les individus sont prêts à aller pour obtenir de la richesse dans le monde volatile des cryptomonnaies, et sur le besoin urgent de mesures de sécurité renforcées pour ceux impliqués dans ce marché en pleine expansion. Sources L'accusé d'enlèvement lié à la crypto détenu sans caution lors de son audience au tribunal samedi, New York Post. Rencontrez l'assistante jeune et belle du patron de la crypto John Woeltz dans l'enlèvement et la torture de l'homme italien, New York Post. Comment un touriste a été enchaîné, électrocuté et menacé avec une TRONÇONNEUSE dans l'appartement d'un homme, Daily Mail. Mystérieuse brune, 24 ans, liée à la chambre de torture sadique des 'crypto bros' dans un magnifique appartement de 75 000 $ par mois à NYC | Daily Mail Online, Daily Mail. Un investisseur en crypto accusé d'enlèvement sadique et de torture d'un touriste italien à NYC : rapports, The Block. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 22par ToTo BugelmanDébutant Criminalité
Le DOJ américain frappe fort : 24 millions de dollars en crypto saisis auprès du développeur de Qakbot
Le ministère de la Justice des États-Unis (DOJ) a pris des mesures significatives contre la cybercriminalité en saisissant plus de 24 millions de dollars en cryptomonnaie à Rustam Rafailevich Gallyamov, un ressortissant russe accusé d'avoir développé le célèbre malware Qakbot. Cette opération marque une étape cruciale dans la lutte continue contre les cybercriminels qui exploitent la technologie à des fins illicites. ministère de la Justice des États-Unis Points clés Le DOJ a déposé une plainte de confiscation civile contre Gallyamov, cherchant à récupérer 24 millions de dollars en cryptomonnaie. Gallyamov est accusé d'avoir dirigé une opération de cybercriminalité mondiale utilisant le malware Qakbot depuis 2008. La saisie fait partie d'une initiative plus large visant à perturber la cybercriminalité et à restituer les actifs volés aux victimes. Contexte sur le malware Qakbot Qakbot, également connu sous le nom de QBot, est un acteur majeur dans le paysage de la cybercriminalité depuis sa création en 2008. Le malware est conçu pour infecter des ordinateurs, créant un botnet qui peut être exploité pour diverses activités malveillantes, y compris des attaques par ransomware. Gallyamov aurait utilisé Qakbot pour : Infecter des milliers d'ordinateurs : Le malware a été utilisé pour construire un botnet, qui a ensuite été vendu à d'autres cybercriminels. Faciliter des attaques par ransomware : L'accès aux systèmes infectés a été vendu à des groupes déployant des ransomwares, y compris des noms notoires comme REvil et Conti. Générer des profits substantiels : Gallyamov aurait reçu une part des paiements de rançon issus de ces attaques. Répression de la cybercriminalité par le DOJ Les récentes actions du DOJ reflètent un engagement à lutter contre la cybercriminalité et à tenir les auteurs responsables. Matthew Galeotti, responsable de la division criminelle du DOJ, a souligné la détermination de l'agence à utiliser tous les outils juridiques disponibles pour perturber les activités criminelles. Les points clés de l'annonce du DOJ incluent : Plainte de confiscation civile : Le DOJ a déposé une plainte pour saisir les actifs de Gallyamov, qui comprennent plus de 170 Bitcoin et plus de 4 millions de dollars en stablecoins. Coopération internationale : L'enquête a impliqué une collaboration avec des agences internationales de maintien de l'ordre, soulignant la nature mondiale de la cybercriminalité. Activité criminelle continue : Malgré la destruction du botnet Qakbot en 2023, Gallyamov aurait continué ses activités criminelles en utilisant d'autres méthodes. Implications futures La saisie de 24 millions de dollars en cryptomonnaie à Gallyamov fait partie d'une tendance plus large d'un examen et d'actions d'application de la loi croissants contre les cybercriminels. Les efforts du DOJ signalent une approche robuste pour s'attaquer à la cybercriminalité, avec des implications potentielles pour le marché de la cryptomonnaie et sa régulation. À mesure que les autorités intensifient leurs efforts, les individus et les organisations impliqués dans la cybercriminalité pourraient faire face à des risques accrus de poursuites et de saisies d'actifs. Sources Le DOJ cible le développeur de Qakbot, Semler ajoute BTC, CZ réfute le rapport du WSJ, Analytics Insight. Les responsables américains ont saisi 24 millions de dollars en crypto et ont accusé le développeur russe Rustam Gallyamov d'avoir dirigé Qakbot., Cointelegraph. Le DOJ saisit 24 millions de dollars au développeur du malware Qakbot, Cryptonews. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 25par ToTo BugelmanDébutant Criminalité
Un homme de Floride condamné à six ans de prison pour avoir blanchi plus d'un million de dollars en Bitcoin.
Un homme de Floride a été condamné à six ans de prison fédérale pour avoir exploité un échange de cash en Bitcoin non autorisé qui a facilité le blanchiment d'argent pour diverses activités criminelles, y compris des escroqueries et le trafic de drogue. Trung Nguyen, 48 ans, a également été condamné à confisquer 1,5 million de dollars dans le cadre de sa condamnation devant un tribunal fédéral de Boston. Points clés Trung Nguyen a exploité une entreprise de transmission d'argent non autorisée appelée National Vending de 2017 à 2020. Il a converti plus d'un million de dollars en espèces en Bitcoin, servant des clients impliqués dans des escroqueries et le trafic de drogue. Nguyen a été condamné à six ans de prison et a été ordonné de confisquer 1,5 million de dollars. Il n'a pas réussi à s'enregistrer auprès du Financial Crimes Enforcement Network (FinCEN) et n'a pas signalé les transactions suspectes. L'opération L'opération de Nguyen, qu'il a commercialisée comme une entreprise de distributeurs automatiques, lui a permis d'échapper à la surveillance réglementaire. Il a utilisé des techniques apprises dans un cours en ligne pour déguiser ses activités, y compris : Créer une façade : Il a présenté son entreprise comme une opération légitime de distributeurs automatiques, évitant le terme "Bitcoin" dans ses communications avec les banques et les autorités. Accepter des espèces : Nguyen a rencontré des clients en personne pour accepter de gros paiements en espèces, qu'il a ensuite convertis en Bitcoin moyennant des frais, généralement d'environ 5 %. Utiliser la technologie : Il a utilisé des applications de messagerie cryptées et a divisé de gros dépôts en espèces en montants plus petits pour éviter la détection. Activités criminelles soutenues La clientèle de Nguyen comprenait des individus impliqués dans diverses activités illégales : Traficants de drogue : Il a accepté 250 000 dollars d'un trafiquant de méthamphétamine connu. Victimes d'escroqueries : Nguyen a facilité des transactions pour des victimes d'escroqueries amoureuses, convertissant leur argent en Bitcoin pour l'envoyer à l'étranger. Les montants notables comprenaient : 325 000 dollars d'une victime à Kansas City. 60 000 dollars d'une victime dans le Connecticut. 60 000 dollars d'une victime dans le Massachusetts central. Conséquences juridiques Nguyen a été inculpé en mai 2023 et condamné en novembre 2024 pour avoir exploité une entreprise de transmission d'argent non autorisée et pour blanchiment d'argent. Son échec à se conformer aux réglementations fédérales, y compris : Ne pas s'enregistrer auprès de FinCEN. Ne pas déposer les rapports d'activité suspecte (SAR) ou les rapports de transaction en espèces (CTR) requis. Le bureau du procureur des États-Unis a souligné la gravité des actions de Nguyen, affirmant que son opération était essentielle pour faciliter des comportements criminels, y compris le trafic de drogue et des escroqueries qui exploitaient des individus vulnérables. Sources Un homme de Floride condamné à 6 ans pour avoir blanchi 1 million de dollars en Bitcoin, Law360. Le blanchisseur de Bitcoin "sans questions posées" reçoit 6 ans de prison, Cointelegraph. Un homme de Danvers condamné à 6 ans pour avoir blanchi 1 million de dollars via la crypto, The Boston Globe. Le blanchisseur de Bitcoin "sans questions posées" reçoit 6 ans de prison, StartupNews.fyi. Un homme de Danvers condamné dans une escroquerie de blanchiment d'argent en Bitcoin – NBC Boston, NBC Boston. Cet article a été créé avec le soutien d'une technologie alimentée par l'IA, en s'appuyant sur plusieurs sources réputées. Le contenu final a été soigneusement examiné et édité par l'équipe éditoriale de BlockzHub afin de garantir précision, clarté et cohérence. Les sources d'information originales sont créditées lorsque cela est approprié et requis. Les opinions exprimées dans cet article ne reflètent pas nécessairement les points de vue ou les positions officielles de BlockzHub. Cet article est uniquement destiné à des fins informatives et ne doit pas être considéré comme un conseil financier ou professionnel. Investir comporte des risques, et il est recommandé de consulter un conseiller financier qualifié avant de prendre toute décision d’investissement.
0 0.0 26par ToTo BugelmanDébutant