Clasificado por la comunidad
Noticias Cripto
Escritas y clasificadas por la comunidad. Un algoritmo resistente a la manipulación destaca lo importante.
.jpeg)
DestacadaDelitos
Los blanqueadores de criptomonedas cambian de táctica, alejándose de los exchanges centralizados, informa Chainalysis
Un nuevo informe de la firma de análisis de blockchain Chainalysis revela un cambio significativo en la forma en que los actores ilícitos lavan criptomonedas. Los lavadores están abandonando cada vez más los exchanges centralizados, que han reforzado sus medidas de seguridad y cumplimiento, en favor de redes informales basadas en servicios, particularmente aquellas que operan a través de canales en chino. Esta tendencia marca una evolución notable en el panorama de los delitos financieros habilitados por criptomonedas. Puntos Clave Los exchanges de criptomonedas centralizados están experimentando una disminución en su uso para el lavado de dinero. Las redes informales, especialmente aquellas que utilizan canales de habla china, se están volviendo dominantes. Estas redes aprovechan mulas de dinero, mesas de operaciones extrabursátiles (OTC) informales y plataformas de juego. El ecosistema de lavado de dinero en cadena ha crecido sustancialmente, con miles de millones lavados anualmente. Las fuerzas del orden se enfrentan a una brecha de capacidades y necesitan mejorar sus habilidades para combatir estas tácticas en evolución. El Auge de las Redes Informales Los datos de Chainalysis indican que las redes informales basadas en servicios, a menudo facilitadas a través de canales de habla china, se han convertido en el método principal para lavar fondos ilícitos. Estas redes ofrecen una diversa gama de opciones de "lavado como servicio". Surgieron prominentemente alrededor del inicio de la pandemia de COVID-19 a principios de 2020 y desde entonces han crecido hasta "dominar la actividad conocida de lavado de dinero de criptomonedas". Este cambio de los exchanges centralizados se atribuye a una mayor supervisión regulatoria y a protocolos de seguridad mejorados en estas plataformas, lo que dificulta la operación de los actores ilícitos. Los exchanges centralizados pueden congelar fondos, un riesgo que estas redes informales buscan eludir. Las Redes en Chino Dominan los Flujos Ilícitos Durante los últimos cinco años, Chainalysis estima que las redes en chino han procesado aproximadamente el 20% de todos los fondos ilícitos de criptomonedas rastreados. En marcado contraste con la disminución del uso de exchanges centralizados, las entradas a estas redes identificadas en chino han crecido a un ritmo asombroso: 7.325 veces más rápido que las dirigidas a exchanges centralizados desde 2020. Si bien no son los únicos facilitadores del lavado de dinero en cadena, estos servicios basados en Telegram ahora representan una parte desproporcionadamente grande del panorama global del lavado de dinero en cadena. Un Ecosistema de Lavado de Dinero en Cadena en Crecimiento El ecosistema general de lavado de dinero en cadena ha experimentado una expansión significativa. Chainalysis proyecta que más de 82 mil millones de dólares en fondos ilícitos se lavaron en 2025, un aumento sustancial de los 10 mil millones de dólares en 2020. Las redes en chino por sí solas fueron responsables de un estimado de 16 mil millones de dólares, promediando aproximadamente 44 millones de dólares por día. Este crecimiento está impulsado por la creciente accesibilidad y liquidez de las criptomonedas, junto con un cambio fundamental en cómo y por quién se lleva a cabo esta actividad ilícita. Las Fuerzas del Orden Necesitan Adaptarse Chainalysis enfatiza que las agencias de aplicación de la ley deben adaptar sus estrategias para combatir eficazmente esta amenaza en evolución. La interrupción del lavado de dinero en cadena requiere dirigirse a los operadores ilícitos, los vendedores y sus plataformas publicitarias. Los expertos destacan un "abismo" significativo en las capacidades entre los delincuentes y las fuerzas del orden con respecto al uso de criptomonedas en la mayoría de los países. Si bien las herramientas de rastreo de blockchain ofrecen asistencia, se necesita un esfuerzo global más integral. Esto incluye mejorar las habilidades del personal de aplicación de la ley en capacidades de criptomonedas y establecer mejores mecanismos de intercambio de información a nivel mundial. Fuentes Crypto launderers are turning away from centralized exchanges: Chainalysis — TradingView News, TradingView. Crypto launderers are turning away from centralized exchanges: Chainalysis, mx.advfn.com. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 37por Mini maNovato
.jpeg) Delitos
Makina Finance Sufre un Exploit de 4.1 Millones de Dólares; Bots de MEV Interceptan Fondos Robados
El protocolo de finanzas descentralizadas (DeFi) Makina Finance ha sido víctima de una explotación significativa, lo que ha resultado en la pérdida de aproximadamente 4,13 millones de dólares en Ethereum. El ataque, que vio cómo se drenaron 1.299 ETH en una sola transacción, se complicó aún más por la intervención de un constructor de Valor Extraíble por Mineros (MEV) que se adelantó al atacante, capturando una parte de los activos robados. Puntos Clave Makina Finance experimentó una pérdida de 4,13 millones de dólares en ETH debido a una explotación de DeFi. Se drenaron 1.299 ETH en una sola transacción. Un constructor de MEV se adelantó al atacante, capturando algunos de los fondos robados. Los activos robados se encuentran actualmente en dos billeteras separadas, sin que se haya detectado ningún movimiento adicional. Makina Finance aún no ha emitido una declaración oficial sobre el incidente. El Desarrollo de la Explotación La brecha de seguridad ocurrió el 20 de enero de 2026, apuntando al pool DUSD/USDC de Curve de Makina Finance. Los datos en cadena indican que la explotación se ejecutó a través de un gran intercambio en Uniswap V3, donde aproximadamente 4,24 millones de USDC se intercambiaron por 1.299,18 ETH. La transacción, confirmada en el bloque 24.273.362 de Ethereum, se completó con una tarifa de gas notablemente baja de poco más de 0,50 dólares, lo que sugiere una ejecución cuidadosamente orquestada. Los fondos se movieron a través de varios protocolos, incluidos Curve y Aave, antes de depositarse en Uniswap. Los datos de blockchain revelan que más de 5,1 millones de dólares en USDC pasaron a través de estas transacciones como parte del intercambio, con algo de liquidez enrutada a través de los pools DAI y 3Crv de Curve. Intervención de Bots de MEV Añadiendo otra capa al incidente, un bot constructor de MEV identificado por la dirección que comienza con 0xa6c2 interceptó el ETH robado poco después de que llegara a la billetera del atacante. Esta actividad de MEV, que ocurrió durante la etapa de construcción del bloque, sugiere que la transacción fue detectada y actuada antes de que el atacante principal pudiera mover los fondos más allá. Si bien el constructor de MEV capturó una pequeña porción, aproximadamente 0,13 ETH, resalta la naturaleza cada vez más competitiva y agresiva del trading en la red Ethereum. Estado Actual de los Fondos Robados Tras la explotación y la intervención del constructor de MEV, el ETH robado permanece dividido entre dos direcciones de billetera. Una billetera contiene aproximadamente 3,3 millones de dólares, mientras que la otra contiene alrededor de 880.000 dólares. Según los últimos informes, estos fondos no se han movido, mezclado, puenteado ni enviado a ningún exchange, lo que proporciona un rastro claro en cadena para los investigadores. El Silencio de Makina Finance A pesar de la importante pérdida financiera y la atención pública atraída por la explotación, Makina Finance aún no ha emitido una declaración oficial. El equipo del protocolo no ha reconocido el incidente en las redes sociales ni ha proporcionado ninguna aclaración sobre si los fondos de los usuarios se vieron afectados o si se están llevando a cabo esfuerzos de recuperación. Este silencio es notable dada la escala del hackeo y la velocidad a la que ocurrió. El incidente sirve como un crudo recordatorio de las vulnerabilidades persistentes dentro del espacio DeFi, incluso con protocolos y medidas de seguridad avanzados. Los ataques de préstamos flash continúan siendo un método prevalente para explotar los pools de liquidez, y la participación de bots de MEV añade otra dimensión compleja a la seguridad en cadena. Fuentes Makina Finance Exploit Drains 1,299 ETH in Major DeFi Hack, The Crypto Times. MakinaFi Exploit Drains $4.1M as MEV Bots Front-Run Transactions, Coinfomania. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 45por Mini maNovato.jpeg) Delitos
Terraform Labs Liquidator Demanda a Jump Trading por 4.000 millones de dólares por su presunto papel en el colapso de Terra
El administrador que supervisa la liquidación de Terraform Labs ha presentado una demanda masiva de 4.000 millones de dólares contra el creador de mercado de criptomonedas Jump Trading. La demanda alega que Jump Trading desempeñó un papel directo en el colapso del ecosistema Terra, enriqueciéndose a través de manipulación ilícita del mercado y autonegociación, lo que finalmente provocó pérdidas financieras devastadoras para miles de inversores. Puntos Clave El liquidador de Terraform Labs, Todd Snyder, está demandando a Jump Trading por 4.000 millones de dólares. La demanda alega que Jump Trading participó en manipulación del mercado y autonegociación que contribuyeron al colapso de Terra. Se citan acuerdos secretos entre Jump Trading y Terraform como evidencia. Jump Trading niega las acusaciones, calificando la demanda de "intento desesperado" de culpar a otros. Alegaciones de Participación Directa Todd Snyder, el administrador del plan de quiebra de Terraform, ha acusado a Jump Trading, a su cofundador William DiSomma y al expresidente de la división de criptomonedas Kanav Kariya de contribuir directamente a la caída de la empresa de Do Kwon. La demanda afirma que Jump Trading "explotó activamente el ecosistema de Terraform Labs a través de manipulación, ocultación y autonegociación que enriqueció a Jump mientras devastaba financieramente a miles de inversores desprevenidos". Acuerdos Secretos y Manipulación del Mercado Los documentos judiciales revelan que desde 2019 existían acuerdos secretos entre Jump Trading y Terraform. Uno de esos acuerdos supuestamente permitió a Jump comprar LUNA a un precio significativamente reducido de 0,4 dólares cuando el precio de mercado era de hasta 110 dólares. Además, se acusa a Jump Trading de tener un acuerdo informal para respaldar artificialmente la paridad de la stablecoin TerraUSD (UST) con el dólar, ocultando estas acciones a los reguladores y a la comunidad. Cuando UST perdió su paridad en mayo de 2021, Jump Trading supuestamente intervino comprando UST para restaurar su valor, engañando a los inversores haciéndoles creer que el algoritmo era responsable de la recuperación. La demanda afirma además que una vez que se conoció la vulnerabilidad de la stablecoin, Jump Trading aseguró la eliminación de los períodos de vesting en los contratos, lo que les permitió vender LUNA mensualmente y obtener ganancias, exacerbando así la presión sobre el token. Explotando el Colapso Tras el fallo inicial de la stablecoin, la reserva de Bitcoin de Luna Foundation Guard se estableció bajo el control de Kwon y Kariya. Cuando UST colapsó nuevamente en mayo de 2022, se transfirieron casi 50.000 BTC (aproximadamente 1.500 millones de dólares en ese momento) de esta reserva sin acuerdos escritos claros. La demanda sugiere que los intentos de DiSomma de salvar la situación buscando liquidez de otras empresas de criptomonedas fracasaron, ya que los competidores comenzaron a vender TerraUSD y Luna al enterarse de los problemas del proyecto. Respuesta de Jump Trading y Acuerdos Anteriores Un representante de Jump Trading emitió un comunicado calificando la demanda de "intento desesperado de Terraform Labs de culpar y trasladar la responsabilidad financiera de los crímenes cometidos por Do Kwon. Nos defenderemos enérgicamente contra estas acusaciones infundadas". Esta acción legal sigue a un acuerdo separado en diciembre de 2024, donde la subsidiaria de Jump, Tai Mo Shan, pagó 123 millones de dólares para resolver reclamaciones relacionadas con transacciones con Terraform en 2021. En 2023, la Comisión de Bolsa y Valores de EE. UU. (SEC) también presentó acusaciones similares, afirmando que Jump Trading obtuvo aproximadamente 1.000 millones de dólares de transacciones que involucraban UST. Impacto Más Amplio y Ramificaciones Legales El colapso de TerraUSD y LUNA en mayo de 2022 eliminó un valor estimado de 40.000 millones de dólares, desencadenando una desaceleración más amplia del mercado y llevando a la quiebra de varias importantes empresas de criptomonedas, incluida Three Arrows Capital. Do Kwon fue sentenciado a 15 años de prisión en diciembre de 2025 después de declararse culpable de cargos de fraude. Fuentes Jump Trading Acusado de Participación Directa en el Colapso de Terra, ForkLog. Jump Trading Demandado por 4.000 Millones de Dólares por el Colapso de Terra, Phemex. Todd Snyder Presenta una Demanda de 4.000 Millones de Dólares Contra Jump Trading en Medio de la Turbulencia Cripto, Value The Markets. Liquidadores de Terraform Alegan que Jump Trading Ayudó a Impulsar el Mayor Colapso de las Criptomonedas: Informe, Yahoo Finance. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 25por Mini maNovato.jpg) Delitos
Rumania incluye en lista negra a Polymarket por apuestas ilegales de criptomonedas en medio de apuestas electorales
La Oficina Nacional de Juegos de Azar de Rumanía (ONJN) ha incluido oficialmente en la lista negra a Polymarket, una destacada plataforma de mercados de predicción, citando su operación como una entidad de juego sin licencia. Esta medida se produce en respuesta a un aumento significativo en la actividad de apuestas basadas en criptomonedas en la plataforma durante las recientes elecciones presidenciales y locales del país, donde los volúmenes de negociación superaron los 600 millones de dólares. Puntos Clave El regulador de juegos de azar de Rumanía ha prohibido Polymarket por operar sin licencia. La decisión fue motivada por un aumento en las apuestas de criptomonedas sobre los resultados electorales, con volúmenes que superaron los 600 millones de dólares. Los reguladores clasifican las actividades de Polymarket como "apuestas de contrapartida", que caen bajo las leyes de juego. Se acusa a la plataforma de carecer de informes fiscales, protección de jugadores y supervisión AML. Esta acción se alinea con restricciones similares impuestas por otros países, incluidos EE. UU., Bélgica, Francia y Polonia. Preocupaciones Regulatorias y Clasificación La ONJN ha clasificado las operaciones de Polymarket como "apuestas de contrapartida", un modelo en el que los usuarios apuestan entre sí sobre los resultados de eventos futuros. Según el presidente de la ONJN, Vlad-Cristian Soare, la tecnología utilizada, ya sea blockchain o tradicional, no exime a la plataforma de las regulaciones de juego. El regulador enfatizó que el problema principal es el cumplimiento de la ley, no la tecnología subyacente. Violaciones y Problemas de Supervisión Las autoridades señalaron varias violaciones por parte de Polymarket, incluida la falta de mecanismos esenciales para la presentación de informes fiscales, la protección de jugadores y la supervisión contra el lavado de dinero (AML). A pesar de que Polymarket se promociona como una plataforma de "comercio de eventos", la ONJN sostiene que su estructura, que implica que los usuarios apuesten sobre resultados inciertos y la plataforma cobre una comisión, constituye legalmente juego. En consecuencia, los proveedores de Internet rumanos ahora están obligados a bloquear el acceso al sitio. Precedentes Internacionales y Respuesta de Polymarket La decisión de Rumanía no es un incidente aislado. Polymarket se ha enfrentado a un escrutinio regulatorio y acciones similares en otras jurisdicciones. En 2022, la Comisión de Comercio de Futuros de Productos Básicos de EE. UU. (CFTC) multó a la plataforma por operar mercados de derivados no registrados, lo que provocó restricciones para los usuarios estadounidenses. Bélgica, Francia, Polonia, Singapur y Tailandia también han implementado medidas para restringir o bloquear el acceso a Polymarket. A pesar de estos desafíos, Polymarket ha seguido creciendo, asegurando una inversión significativa. Según se informa, la plataforma se está preparando para un relanzamiento limitado en EE. UU. centrado en mercados deportivos, tras una carta de no acción de la CFTC. Fuentes Romania blacklists Polymarket for illegal crypto betting amid $600M election wagers — TradingView News, TradingView. Romania bans Polymarket as $15m wagered on election, SBC News. Polymarket blacklisted in Romania despite marketing as ‘prediction market - Casino, Tribuna.com. Este artículo fue escrito con la ayuda de la inteligencia artificial para recopilar información de múltiples fuentes confiables. El contenido ha sido revisado y editado por nuestro equipo editorial para garantizar su precisión y coherencia. Las opiniones expresadas son del autor y no reflejan necesariamente las opiniones de BlockzHub. Las fuentes de información originales se acreditan siempre que sea apropiado y según se requiera. Este artículo no constituye asesoramiento financiero. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 25por BishopNovato Delitos
Meteora Co-Founder Acusado de Orquestar Estafas de Criptomonedas con Tokens MELANIA y LIBRA
Se ha presentado una demanda colectiva contra el exchange descentralizado (DEX) Meteora y su cofundador, Benjamin Chou, alegando fraude en relación con los controvertidos tokens meme LIBRA y MELANIA. Los demandantes afirman que los acusados explotaron la autoridad de personas reales y narrativas, incluido un token asociado con la ex Primera Dama Melania Trump y un token de avivamiento argentino, para legitimar lo que describen como una trampa de liquidez coordinada. Puntos Clave El cofundador de Meteora, Benjamin Chou, se enfrenta a una demanda por fraude. La demanda alega que Chou y Meteora estuvieron involucrados en esquemas de "rug pull" utilizando tokens meme como LIBRA y MELANIA. Se acusa a los demandados de utilizar figuras públicas y narrativas como "cortina de humo" para actividades fraudulentas. Kelsier Ventures, liderada por Hayden Davis, está implicada en campañas de marketing para los tokens. Al menos 15 tokens supuestamente fueron lanzados y vendidos utilizando un esquema fraudulento similar. Alegaciones de una Trampa de Liquidez Coordinada La demanda afirma que los acusados "tomaron prestada autoridad" de figuras y narrativas de la vida real para dar credibilidad a esquemas fraudulentos. Estas personas y marcas públicas supuestamente se utilizaron como accesorios para legitimar lo que, en realidad, era una "trampa de liquidez coordinada". Los demandantes argumentan que estas figuras públicas eran simplemente una "cortina de humo" para el esquema fraudulento orquestado por Meteora y Kelsier Ventures, encabezada por Hayden Davis. El Papel de Meteora y Kelsier Ventures Según los documentos legales, Kelsier Ventures fue responsable de llevar a cabo campañas de marketing para el lanzamiento de estos tokens. Benjamin Chou es descrito como "el centro del negocio", habiendo reunido un equipo para ejecutar el presunto esquema fraudulento. Los demandantes afirman que los acusados lanzaron y vendieron al menos 15 tokens utilizando un modus operandi similar. La demanda nombra específicamente cinco de estos tokens: LIBRA, MELANIA, ENRON, TRUST y M3M3. Declaraciones Previas y Escrutinio del Mercado En febrero, Benjamin Chou declaró en una entrevista que ni él ni Meteora habían recibido tokens ni poseían información privilegiada relacionada con el proyecto Libra. Posteriormente, renunció a Meteora en el mismo mes tras la indignación pública. Este desarrollo sigue a un informe del Financial Times en mayo, que reveló que un pequeño grupo de comerciantes había obtenido 99,6 millones de dólares al comprar la moneda meme MELANIA antes de su anuncio oficial, lo que planteó más preguntas sobre la manipulación del mercado y el uso de información privilegiada en el espacio de las criptomonedas. Fuentes Cofundador de Meteora acusado de vínculos con estafas como MELANIA y LIBRA, ForkLog. Fundador de Meteora acusado de usar a Melania Trump y Milei para estafa de Memecoin por 57 millones de dólares, yahoo!finance Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 34por ToTo BugelmanNovato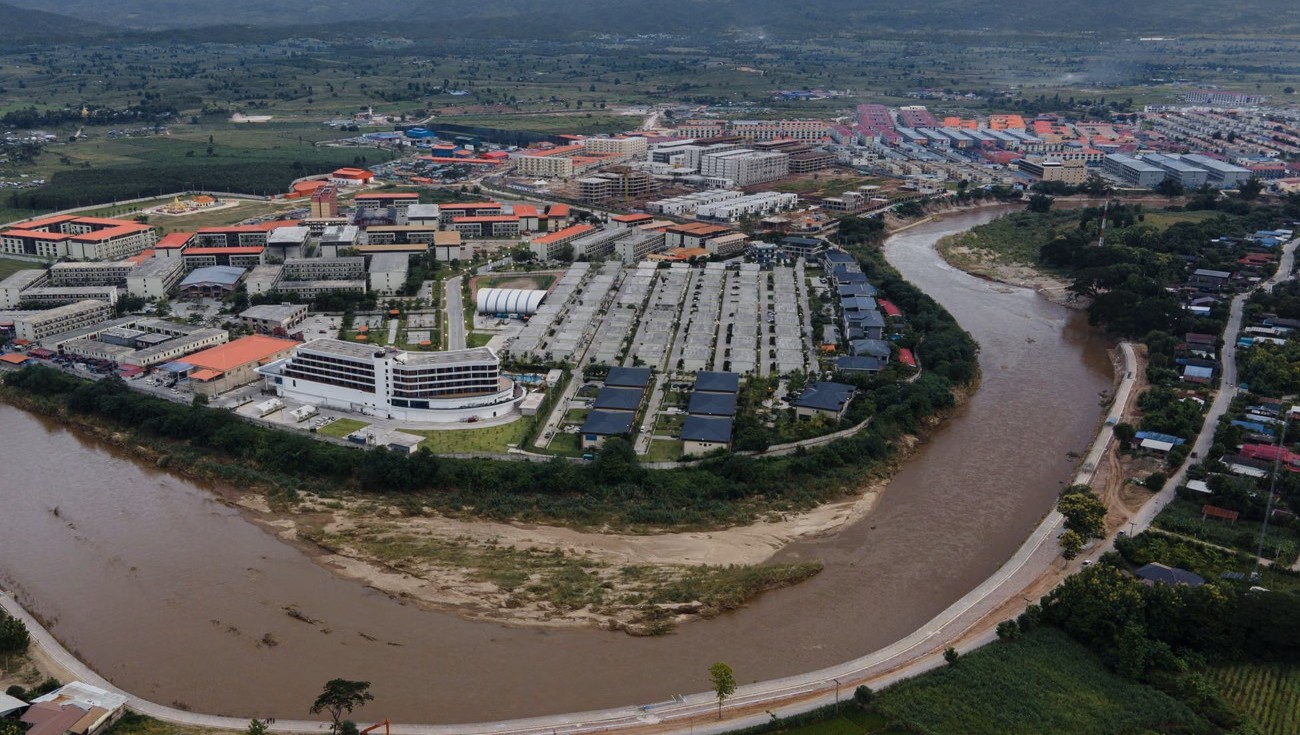 Delitos
El Ejército de Myanmar Desmantela Importante Centro de Ciberdelincuencia y Rescata a Más de 2.000 Personas
El ejército de Myanmar ha llevado a cabo una redada significativa en KK Park, un notorio centro de operaciones de ciberdelincuencia cerca de la frontera tailandesa. La operación resultó en el arresto de más de 2.000 personas presuntamente involucradas en estafas en línea, juegos de azar ilegales y actividades de ciberdelincuencia transfronteriza. Las autoridades también incautaron una cantidad considerable de equipos, incluidas docenas de terminales de internet satelital Starlink. CNA Puntos Clave Más de 2.000 personas arrestadas en una redada en KK Park, un centro de ciberdelincuencia. Decenas de terminales de internet satelital Starlink incautadas. Las operaciones se dirigieron a estafas en línea, juegos de azar ilegales y ciberdelincuencia. Alega la participación de la dirección de una milicia de minorías étnicas. Represión de Operaciones de Ciberdelincuencia La redada, parte de una operación que comenzó a principios de septiembre, tuvo como objetivo KK Park, identificado como un importante centro de actividades de ciberdelincuencia. Los medios estatales informaron que el ejército confiscó equipos de más de 260 edificios no registrados, incluidas 30 terminales de internet satelital Starlink. Un total de 2.198 personas fueron detenidas, aunque sus nacionalidades no se especificaron. Se sabe que las operaciones de estafa se dirigen a víctimas en todo el mundo, empleando tácticas como generar confianza a través de estafas románticas en línea y esquemas de inversión fraudulentos. Estos centros a menudo atraen a trabajadores de otros países con ofertas de trabajo falsas, solo para retenerlos y obligarlos a cometer actividades delictivas. Contexto Internacional y Alegaciones Esta represión se produce en medio de una creciente atención internacional sobre tales empresas criminales. Recientemente, Estados Unidos y el Reino Unido impusieron sanciones a presuntos organizadores de un gran sindicato de ciberdelincuencia en Camboya, y su supuesto líder enfrenta cargos federales en Nueva York. KK Park está situado en las afueras de Myawaddy, una ciudad comercial clave en la frontera entre Myanmar y Tailandia. La región está controlada solo parcialmente por el gobierno militar de Myanmar y también está influenciada por milicias de minorías étnicas. El portavoz del gobierno militar, el Mayor General Zaw Min Tun, acusó a la dirección del Unión Nacional Karen, una organización étnica armada, de participar en los esquemas fraudulentos en KK Park. Sin embargo, el grupo ha negado cualquier complicidad. Equipos Starlink y Acciones Previas Starlink, un servicio proporcionado por SpaceX de Elon Musk, no tiene licencia para operar en Myanmar. Se informa que cientos de terminales han sido importadas ilegalmente al país. La política de SpaceX prohíbe "comportamientos difamatorios, fraudulentos, obscenos o engañosos". Lauren Dreyer Esta no es la primera vez que Myanmar toma medidas contra la ciberdelincuencia. A principios de este año y en 2023, las autoridades han implementado medidas contra tales actividades. En febrero, bajo la presión de China, Tailandia y Myanmar lanzaron una operación que liberó a miles de víctimas de trata de personas de campamentos subterráneos. Liberación de personas Una redada de las fuerzas gubernamentales permitió escapar a personas que estaban prácticamente esclavizadas y obligadas a participar en actividades delictivas bajo amenazas a su salud y a su vida. Savanit Suriya Kul Na Ayutthaya, gobernador de la provincia de Tak, informó a la AFP que hasta la mañana del jueves 677 personas habían huido del parque KK cruzando el río Moei hacia Tailandia. Según el ejército tailandés, entre los detenidos había 618 hombres y 59 mujeres. La mayoría son ciudadanos de la India y China, además de un número menor de Vietnam, Pakistán, Indonesia y otros países. Fuentes Miles de detenidos: militares lanzan una poderosa redada contra estafadores en línea, 365 дней. El ejército de Myanmar allana el complejo de estafas KK Park, ForkLog Miles de detenidos en el complejo de estafas KK Park, conocido por el ejército de Myanmar, Bangkok Post Una redada en un complejo de estafas en Myanmar obliga a cientos de personas a huir a Tailandia, Bangkok Post 2.500 plataformas Starlink vinculadas a estafadores fueron inutilizadas en Myanmar, Bangkok Post Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 31por ToTo BugelmanNovato.jpeg) Delitos
WazirX Obtiene Aprobación Judicial para el Plan de Reestructuración Tras Hackeo de $234 Millones
El Tribunal Superior de Singapur ha aprobado el plan de reestructuración de WazirX, ofreciendo un camino de recuperación para los usuarios afectados por un hackeo masivo de 234 millones de dólares en julio de 2024. El plan tiene como objetivo devolver una parte significativa de los fondos perdidos a través de tokens de recuperación, que otorgarán a los titulares una participación en las ganancias futuras y en cualquier activo recuperado. Esta aprobación marca un paso crucial para que el exchange reanude sus operaciones y comience a compensar a sus clientes. Puntos Clave El Tribunal Superior de Singapur aprueba el plan de reestructuración de WazirX. El plan tiene como objetivo devolver el 75-80% de los fondos robados a los usuarios afectados. Los tokens de recuperación ofrecerán participación en las ganancias y beneficios de recuperación de fondos futuros. El grupo Lazarus de Corea del Norte es el culpable del hackeo de julio de 2024. Ya se han congelado 3 millones de dólares en USDT robados. Las Consecuencias del Hackeo En julio de 2024, WazirX fue víctima de un sofisticado ciberataque, y el grupo Lazarus de Corea del Norte fue identificado como los perpetradores. La brecha resultó en la pérdida de aproximadamente 234 millones de dólares en activos de clientes, lo que llevó al exchange a detener los retiros. Este evento puso a miles de usuarios en una situación difícil, lo que provocó la necesidad de una estrategia de recuperación integral. Plan de Reestructuración Aprobado por el Tribunal La aprobación del plan de reestructuración de WazirX por parte del Tribunal Superior de Singapur proporciona un marco legal para que el exchange aborde las pérdidas. Bajo el plan, WazirX emitirá tokens de recuperación a los usuarios afectados. Estos tokens representan un reclamo sobre las ganancias futuras y cualquier activo que pueda recuperarse del hackeo. El tribunal no encontró pruebas de la participación o responsabilidad de WazirX en el hackeo, lo que permitió al exchange centrarse en los esfuerzos de recuperación. Esfuerzos de Recuperación de Fondos Los pasos iniciales en la recuperación de fondos han mostrado resultados prometedores, con 3 millones de dólares en Tether (USDT) robados congelados con éxito. WazirX está colaborando con agencias internacionales de aplicación de la ley en países como Estados Unidos, Japón y Corea del Sur para rastrear y recuperar más de la criptomoneda robada. Esta investigación multinacional destaca la naturaleza global de la lucha contra el crimen de criptomonedas. Sentimiento del Usuario y Perspectivas Futuras Si bien la decisión del tribunal es un paso importante, algunos grupos de usuarios han expresado su preocupación por el cronograma propuesto para el proceso de votación, considerándolo innecesariamente largo. A pesar de estas preocupaciones, la aprobación abrumadora del plan de reestructuración por parte de los acreedores, con más del 95% a favor, indica una fuerte creencia en el proceso de recuperación. WazirX tiene como objetivo comenzar los reembolsos dentro de los 10 días hábiles a partir de la fecha de entrada en vigor del plan, lo que señala un posible reinicio para el exchange y un camino hacia la reconstrucción de la confianza del usuario. Fuentes WazirX Restructuring Plan Gets Court Approval After $234M Hack, MoneyCheck. WazirX Creditors Approve Recovery Plan After $234M Hack, Live Bitcoin News. WazirX meets Singapore court deadline post-2024 hack, Cryptopolitan. WazirX Nears Comeback as Singapore Court Sets May Hearing on $234M Restructuring Plan, Decrypt. WazirX Restructuring Nears Final Hurdle with May 13 Court Hearing Date, CryptoRank. Este artículo fue escrito con la ayuda de la inteligencia artificial para recopilar información de múltiples fuentes confiables. El contenido ha sido revisado y editado por nuestro equipo editorial para garantizar su precisión y coherencia. Las opiniones expresadas son del autor y no reflejan necesariamente las opiniones de BlockzHub. Las fuentes de información originales se acreditan siempre que sea apropiado y según se requiera. Este artículo no constituye asesoramiento financiero. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 28por BishopNovato Delitos
El protocolo DeFi Hypervault desaparece, drenando 3,6 millones de dólares en activos de usuarios
El protocolo de finanzas descentralizadas (DeFi) Hypervault supuestamente ha desaparecido, llevándose consigo aproximadamente $3.6 millones en criptoactivos. La firma de seguridad PeckShield fue la primera en señalar salidas sospechosas de la plataforma, indicando un posible escenario de "rug pull". El incidente ha dejado a los usuarios cuestionando la seguridad de las inversiones DeFi. PeckShield Puntos Clave Hypervault supuestamente ha desaparecido con $3.6 millones en criptoactivos. La firma de seguridad PeckShield detectó transacciones sospechosas. Los activos se movieron de Hyperliquid a Ethereum a través de un puente entre cadenas. El sitio web oficial del proyecto y la cuenta X ya no son accesibles. La Desaparición PeckShieldAlert, un servicio de monitoreo de seguridad, informó retiros sospechosos significativos por un total de alrededor de $3.6 millones de la plataforma DeFi Hypervault el 26 de septiembre de 2025. Los activos robados se transfirieron inicialmente de la red Hyperliquid a la red Ethereum utilizando un puente entre cadenas. Posteriormente, estos fondos se convirtieron a Ether (ETH). Una porción sustancial, aproximadamente 752 ETH valorados en alrededor de $3 millones, fue luego enviada a Tornado Cash, un mezclador de criptomonedas centrado en la privacidad comúnmente utilizado en actividades ilícitas y estafas de salida. ¿Qué es un Rug Pull? Un "rug pull" es un tipo de estafa de salida en el espacio de las criptomonedas donde los desarrolladores de un proyecto lo abandonan abruptamente, llevándose consigo los fondos de los inversores. Esto a menudo ocurre después de una promoción agresiva de altos rendimientos o en ausencia de auditorías de seguridad exhaustivas. El patrón observado con Hypervault, incluido el movimiento de fondos a un mezclador de privacidad y la posterior desaparición de la presencia en línea del proyecto, sugiere fuertemente este tipo de actividad fraudulenta. Operaciones y Presencia en Línea de Hypervault Antes de su desaparición, el sitio web y la documentación de Hypervault promovían características como la capitalización automática "sin gestión", bots de yield farming y "adaptadores" diseñados para redirigir activos a protocolos de préstamo, estrategias cíclicas y pools de liquidez concentrada en HyperEVM. Estos mecanismos estaban destinados a distribuir los depósitos de los usuarios a través de varios servicios externos para generar flujos de ingresos complejos. Sin embargo, la cuenta oficial X del proyecto ha sido eliminada y su sitio web ahora es inaccesible, lo que alimenta aún más las sospechas de una estafa de salida. La falta de accesibilidad y los movimientos sospechosos de fondos pintan un panorama sombrío para los inversores que confiaron sus activos al protocolo. Hypervault Fuentes El protocolo DeFi Hypervault «desapareció» con $3,6 millones, ForkLog. El protocolo DeFi Hypervault desaparece tras una presunta retirada de fondos de 3,6 millones de dólares, The Block Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 34por ToTo BugelmanNovato.jpeg) Delitos
La caída de FTX continúa: El acuerdo de culpabilidad de un ex-ejecutivo domina el último drama judicial
Las repercusiones legales del colapso del intercambio de criptomonedas FTX continúan desarrollándose, con los acuerdos de culpabilidad alcanzados por exejecutivos que siguen siendo un foco central en los procedimientos judiciales en curso. Esta semana, Michelle Bond, la esposa del ex codirector ejecutivo de FTX Digital Markets, Ryan Salame, comparecerá ante el tribunal para una audiencia probatoria. El intento de Bond de testificar en medio del acuerdo de culpabilidad de Salame El equipo legal de Michelle Bond está presionando para que ella testifique en su caso penal, a pesar de las objeciones de los fiscales. La fiscalía argumenta que es poco probable que el testimonio de Bond sea relevante para el acuerdo de culpabilidad de Salame, que involucra acusaciones de fraude en la financiación de campañas. Salame actualmente cumple una pena de prisión por su papel en la caída de FTX. Los abogados de Bond sostienen que su testimonio es crucial para comprender el estado mental tanto de ella como de su esposo al celebrar el acuerdo de culpabilidad. El acuerdo de culpabilidad de Salame es el núcleo del caso de Bond, que incluye cargos de conspiración para causar contribuciones de campaña ilegales y aceptar contribuciones excesivas. Los fiscales alegan que Salame dirigió $400,000 en fondos de FTX a la campaña de Bond. Declaración de culpabilidad de Salame y maniobras legales posteriores Ryan Salame, uno de los cinco acusados en el caso FTX y Alameda Research, se declaró culpable de cargos de conspiración relacionados con la operación de un negocio de transmisión de dinero sin licencia y fraude en la financiación de campañas. Recibió una sentencia de prisión de siete años y medio. Tras su declaración de culpabilidad, los abogados de Salame intentaron retirar el acuerdo, alegando que estaba supeditado a que los fiscales no presentaran cargos contra Bond. Esta queja finalmente fue retirada, y se espera que el caso de Bond aborde el asunto. Posible testimonio y postura de la fiscalía La próxima audiencia es significativa ya que marca el regreso de Bond a los tribunales después de meses de presentaciones legales relacionadas con el acuerdo de culpabilidad de Salame. El equipo legal de Bond también ha solicitado el testimonio de la exfiscal federal adjunta Danielle Sassoon, quien dirigió la acusación contra Sam Bankman-Fried y otros ejecutivos de FTX. El posible testimonio de Sassoon tiene como objetivo arrojar luz sobre cualquier promesa o incentivo hecho a Salame por su declaración de culpabilidad. Si bien los fiscales de EE. UU. no se han opuesto a esta moción, han solicitado que los abogados de Bond proporcionen pruebas documentales o testimonios de respaldo relacionados con el acuerdo de culpabilidad. Fuentes El acuerdo de culpabilidad del exejecutivo de FTX sigue siendo el centro del caso judicial, Cointelegraph. Esposa de exejecutivo de FTX dice que los cargos se basan en el engaño, Law360. El juicio de Sam Bankman-Fried: Cobertura completa, CoinDesk. El cuarto ejecutivo principal de FTX se declara culpable antes del juicio de Sam Bankman-Fried, The New York Times. El día de Sam Bankman-Fried en la corte está cerca. ¿Quiénes son los actores clave en el exitoso juicio del ex CEO de FTX?, Fortune. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 33por ToTo BugelmanNovato Delitos
La audiencia de apelación de Sam Bankman-Fried fijada para el 4 de noviembre
El ex CEO de FTX, Sam Bankman-Fried, quien actualmente cumple una condena de 25 años, tendrá su apelación escuchada por el Tribunal de Apelaciones de EE. UU. para el Segundo Circuito el 4 de noviembre. Esto marca un desarrollo significativo en su caso desde su traslado a una instalación correccional de California en marzo. Su equipo legal está impugnando su condena y sentencia de 2023, argumentando que se le negó la presunción de inocencia y que los fiscales presentaron una narrativa engañosa con respecto a los fondos de los usuarios de FTX. Puntos Clave La audiencia de apelación de Sam Bankman-Fried está programada para el 4 de noviembre. Su equipo legal argumenta que se le negó la presunción de inocencia. Un fallo favorable podría conducir a un nuevo juicio o sentencia. Bankman-Fried está cumpliendo actualmente una condena de 25 años. El Proceso de Apelación Los abogados de Bankman-Fried presentaron su aviso de apelación en abril de 2024, tras su condena por siete cargos de delitos graves y la posterior sentencia de 25 años de prisión en 2023. En su presentación de apelación de septiembre de 2024, su equipo legal sostuvo que Bankman-Fried "nunca fue presumido inocente" y que los fiscales crearon una "narrativa falsa" sugiriendo que los fondos de los usuarios de FTX se perdieron permanentemente. El resultado de esta audiencia podría resultar en un nuevo juicio o una sentencia revisada para el ex CEO de FTX. Antecedentes del Colapso de FTX El exchange FTX experimentó graves problemas de liquidez y se declaró en bancarrota en noviembre de 2022, lo que llevó a cargos penales contra varios de sus ejecutivos. Bankman-Fried fue el único ejecutivo de alto nivel en declararse no culpable, lo que resultó en un juicio muy publicitado. Inicialmente se le permitió permanecer en la casa de sus padres después de la extradición, pero su fianza fue revocada en agosto de 2023 debido a una supuesta intimidación de testigos. Sentencia de los Asociados Tras la condena de Bankman-Fried, varios de sus asociados también han sido sentenciados. Caroline Ellison, ex CEO de Alameda Research y exnovia de Bankman-Fried, recibió una sentencia de dos años de prisión después de testificar en su contra. El cofundador de FTX, Gary Wang, y el ex director de ingeniería, Nishad Singh, fueron sentenciados a tiempo cumplido. Ryan Salame, ex co-CEO de FTX Digital Markets, fue sentenciado a más de siete años de prisión después de un intento de anular su declaración de culpabilidad. El caso de su pareja, Michelle Bond, sigue pendiente. Posible Indulto Presidencial Ha habido informes que sugieren que Bankman-Fried podría estar buscando un indulto presidencial del presidente de EE. UU. Donald Trump. Si bien ha señalado su disposición a alinearse con políticos republicanos, sigue siendo incierto si se consideraría un indulto dado el alto perfil público de su caso. Fuentes Tribunal de EE. UU. Escuchará Argumentos para la Apelación de Sam Bankman-Fried el 4 de Noviembre, Cointelegraph. Sam Bankman Fried Enfrenta Audiencia de Apelación en Noviembre en Nueva York, CryptoRank. Sam Bankman Fried se Prepara para Audiencia de Apelación en Noviembre de 2025, iGaming.org. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 24por ToTo BugelmanNovato.jpeg) Delitos
Operador de cajeros automáticos de criptomonedas de EE. UU. acusado de facilitar fraude, dirigido a personas mayores
Athena Bitcoin, un prominente operador de cajeros automáticos de criptomonedas en EE. UU., se enfrenta a graves acusaciones por parte del Fiscal General de Washington D.C. La empresa está acusada de lucrarse con esquemas de fraude, particularmente aquellos dirigidos a personas mayores, y de no revelar tarifas de transacción exorbitantes. Las investigaciones revelaron que una parte significativa de los fondos procesados a través de los cajeros automáticos de Athena en la capital de la nación estaban vinculados a actividades fraudulentas. Puntos Clave Athena Bitcoin supuestamente procesó un alto volumen de transacciones fraudulentas, con el 93% de los fondos en sus cajeros automáticos de Washington D.C. vinculados a fraude en los primeros cinco meses de operación. Según se informa, a los clientes en Washington D.C. se les cobraron tarifas de hasta el 26%, con el recargo oculto dentro del precio de Bitcoin. La empresa está acusada de explotar a adultos vulnerables y de participar en prácticas comerciales engañosas. Athena Bitcoin niega las acusaciones y afirma que tiene protocolos de seguridad robustos implementados. Acusaciones de Prácticas Fraudulentas La denuncia presentada por el Fiscal General de Washington D.C., Brian Schwalb, destaca que durante los primeros cinco meses de operación en la capital, un asombroso 93% de los fondos depositados en los cajeros automáticos de Athena fueron identificados como provenientes de "fraude absoluto". Esto ocurre mientras los estadounidenses reportaron $189 millones en pérdidas por fraude relacionado con cajeros automáticos al FBI en 2023. Tarifas Exorbitantes y Ocultas La demanda de Schwalb afirma además que los clientes en Washington D.C. fueron sometidos a tarifas que alcanzaban hasta el 26%. Este recargo sustancial fue supuestamente "incorporado al precio sin revelación al consumidor". En un caso documentado, Athena vendió Bitcoin a un precio inflado en un 25.4%. Mientras que el precio de mercado era de $59,936, el cajero automático de Athena lo ofrecía a $80,315. En consecuencia, por un depósito de $10,000, solo se transfirieron $7,463 al destinatario, reteniendo Athena $2,537. El fiscal sugirió que estas tarifas podrían aumentar proporcionalmente con el tamaño de la transacción del cliente. Explotación de Adultos Vulnerables La demanda también señala que los cajeros automáticos de Athena presentan "advertencias prolijas y complejos descargos de responsabilidad legales" que, en situaciones donde las víctimas son dirigidas por estafadores para depositar dinero, "exacerban la confusión y la presión". La empresa se enfrenta a acusaciones de prácticas comerciales engañosas e injustas, así como de explotación financiera de adultos vulnerables y personas mayores. La Defensa de Athena Bitcoin Un representante de Athena Bitcoin ha refutado enérgicamente las acusaciones, afirmando que la empresa tiene la intención de defenderse vigorosamente en los tribunales. Enfatizaron que Athena emplea protocolos de seguridad estrictos, incluyendo advertencias claras sobre los riesgos y las reglas de uso de los cajeros automáticos. "Nuestros cajeros automáticos de bitcoin están equipados con numerosas salvaguardias, desde advertencias prominentes y límites de transacción diarios hasta cinco pantallas de verificación separadas diseñadas para prevenir transacciones forzadas y confirmar que el bitcoin va a una billetera propiedad de [el cliente]", declaró el representante. Panorama de los Cajeros Automáticos de Criptomonedas en EE. UU. Según Coin ATM Radar, actualmente hay 507 cajeros automáticos de criptomonedas operando en el estado de Washington y un total de 31,019 en todo Estados Unidos. Este caso surge en un momento en que algunos países, como Nueva Zelanda, están considerando prohibiciones totales de los cajeros automáticos de criptomonedas para combatir el lavado de dinero. Fuentes En EE. UU. acusan a operador de cajeros automáticos de criptomonedas de facilitar el fraude, ForkLog. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 27por ToTo BugelmanNovato Delitos
Estados Unidos toma medidas enérgicas contra redes de estafas de criptomonedas de 10 mil millones de dólares en Myanmar y Camboya
El Departamento del Tesoro de EE. UU. ha impuesto sanciones a 19 entidades y personas en Myanmar y Camboya involucradas en esquemas masivos de fraude con criptomonedas. Estas operaciones, que han crecido significativamente desde el golpe militar de Myanmar en 2021, han estafado a estadounidenses por al menos $10 mil millones en el último año, lo que representa un aumento del 66% con respecto al año anterior. Treasury Department Puntos Clave El Tesoro de EE. UU. sancionó a nueve entidades en Myanmar y diez en Camboya por orquestar esquemas fraudulentos utilizando criptomonedas. Estos centros de estafa están vinculados a la trata de personas, el trabajo forzoso, la violencia y la coerción. El daño total de estos esquemas en la región superó los $10 mil millones en el último año. Centros de Estafa de Myanmar en la Mira Las sanciones apuntan específicamente a operaciones en Shwe Kokko, estado de Karen, Myanmar, descrito como un notorio centro de estafas de inversión en moneda virtual. Estas operaciones supuestamente están protegidas por el Ejército Nacional Karen (KNA), un grupo de milicias étnicas. El empresario chino She Zhijiang y varias empresas asociadas, incluida Yatai New City, se encuentran entre los sancionados. Las víctimas han informado haber sido atraídas con falsas ofertas de trabajo, retenidas contra su voluntad y obligadas a participar en esquemas ilegales bajo amenaza de daño físico. Centros de Fraude Camboyanos Sancionados En Camboya, se impusieron sanciones a cuatro personas y seis organizaciones que operan en Sihanoukville y Bavet. Estas entidades están acusadas de dirigir complejos fraudulentos, inicialmente construidos como casinos por inversores chinos, que se transformaron en centros de estafas de inversión en criptomonedas. Las operaciones ilegales supuestamente involucraron a víctimas de trata de personas que fueron coaccionadas a participar en estafas y lavado de dinero bajo amenaza de violencia. Impacto Más Amplio y Tácticas de Coerción Funcionarios estadounidenses enfatizaron que la industria de estafas cibernéticas en el sudeste asiático no solo amenaza la seguridad financiera de los estadounidenses, sino que también somete a miles de personas a la esclavitud moderna. Las redes criminales a menudo reclutan trabajadores bajo falsos pretextos, utilizando la servidumbre por deudas, la violencia y las amenazas de prostitución forzada para coaccionarlos a llevar a cabo fraudes en línea. Las sanciones tienen como objetivo desmantelar estas redes criminales cortando su financiación y frenando sus operaciones a escala industrial. Fuentes El Tesoro de EE. UU. sanciona a estafadores de criptomonedas en Myanmar y Camboya, ForkLog. EE. UU. sanciona redes de estafas cibernéticas de mil millones de dólares en Myanmar y Camboya, Reuters. El Departamento del Tesoro apunta a centros de estafa del sudeste asiático con sanciones, CyberScoop. EE. UU. sanciona centros de estafas en línea en el sudeste asiático, Anadolu Ajansı. EE. UU. sanciona redes de estafas cibernéticas de mil millones de dólares en Myanmar y Camboya, Últimas noticias de Azerbaiyán. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 32por ToTo BugelmanNovato.jpeg) Delitos
SwissBorg Sufre Hackeo de $40 Millones, Afectando el Programa SOL Earn
SwissBorg, una destacada plataforma de criptomonedas, ha sido víctima de una importante brecha de seguridad, lo que ha resultado en la pérdida de aproximadamente 40 millones de dólares en SOL. El incidente, ocurrido el 8 de septiembre, tuvo como objetivo el producto SOL Earn de la plataforma a través de una API de socio comprometida. Si bien la aplicación principal de SwissBorg y otros programas 'Earn' permanecen seguros, el ataque ha impulsado una acción rápida por parte de la compañía para abordar la compensación de los usuarios. SwissBorg Puntos clave Se robaron aproximadamente 192.600 SOL, valorados en 41 millones de dólares. El hackeo afectó el programa SOL Earn a través de un socio comprometido, Kiln, que proporciona infraestructura de staking. SwissBorg asegura que menos del 1% de su base de usuarios se vio afectada y que la aplicación principal es segura. Existe un plan de recuperación, y SwissBorg se compromete a cubrir todas las pérdidas de los usuarios. Detalles de la brecha El ataque fue revelado por primera vez por el detective on-chain ZachXBT. Las investigaciones revelaron que la vulnerabilidad se originó en una API de socio comprometida perteneciente a Kiln, un proveedor de servicios para el staking de Solana y Ethereum. SwissBorg ha declarado que el incidente no afectó la seguridad general de su aplicación ni de otros programas 'Earn', enfatizando que la compañía se mantiene en una sólida posición financiera y que las operaciones diarias no se vieron afectadas. ZachXBT Respuesta y plan de recuperación de SwissBorg En respuesta a la brecha, SwissBorg ha esbozado un plan de recuperación integral. La compañía se ha comprometido a compensar completamente a todos los usuarios que sufrieron pérdidas debido al exploit del programa SOL Earn. Este enfoque proactivo tiene como objetivo restaurar la confianza de los usuarios y mitigar el impacto del incidente de seguridad. Contexto más amplio de la seguridad criptográfica Este incidente en SwissBorg ocurrió el mismo día en que la plataforma DeFi Nemo, construida sobre Sui, también sufrió una brecha de seguridad, con hackers llevándose 2,4 millones de dólares en USDC. Los fondos robados fueron supuestamente movidos de Arbitrum a Ethereum. El equipo de Nemo ha suspendido temporalmente la actividad de los contratos inteligentes mientras investiga la causa, asegurando a los usuarios que los activos en las bóvedas están seguros. Estos eventos resaltan los persistentes desafíos de seguridad dentro del ecosistema de las criptomonedas. Fuentes Los atacantes hackearon SwissBorg por 40 millones de dólares, ForkLog. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 31por ToTo BugelmanNovato.jpeg) Delitos
Ataque masivo a NPM rinde menos de $50 en robo de criptomonedas
Un ataque a gran escala a la cadena de suministro dirigido a bibliotecas de software JavaScript populares en el Administrador de Paquetes de Node (NPM) ha resultado en un robo mínimo de criptomonedas, que asciende a menos de $50. Investigadores de seguridad de Security Alliance revelaron que los hackers comprometieron la cuenta de un desarrollador de NPM, inyectando malware en bibliotecas ampliamente utilizadas descargadas más de mil millones de veces. Aunque las carteras de Ethereum y Solana fueron específicamente el objetivo, el impacto financiero inmediato parece ser sorprendentemente bajo, aunque la magnitud total del daño aún se está evaluando. Josh Junon Puntos Clave Se ha detectado un ataque significativo a la cadena de suministro en las bibliotecas de NPM. Los hackers inyectaron malware en paquetes populares de JavaScript. A pesar del potencial impacto generalizado, se robaron menos de $50 en criptomonedas. Las carteras de Ethereum y Solana fueron los objetivos principales. Detalles del Ataque La plataforma de inteligencia de seguridad Security Alliance informó que los atacantes obtuvieron acceso a la cuenta de NPM de un destacado desarrollador de software. Luego insertaron código malicioso en varias bibliotecas de JavaScript, incluyendo chalk, strip-ansi y color-convert. Estas bibliotecas están profundamente incrustadas en numerosos proyectos, lo que significa que incluso los desarrolladores que no las instalaron directamente podrían estar expuestos. El malware desplegado se identifica como un 'crypto-clipper', diseñado para reemplazar sigilosamente las direcciones de carteras legítimas con las del atacante durante las transacciones, desviando así los fondos. Se cree que la dirección de la cartera de Ethereum comprometida, "0xFc4a48," es el único receptor de los fondos ilícitos hasta el momento. Impacto Financiero Mínimo, Alto Riesgo Potencial Aunque los atacantes tenían el potencial de acceder a millones de estaciones de trabajo de desarrolladores, la criptomoneda real robada fue mínima. Inicialmente reportada como cinco centavos, la cantidad luego ascendió a aproximadamente $50, que comprenden Ether (ETH) y varias memecoins como Brett (BRETT), Andy (ANDY), Dork Lord (DORK), Ethervista (VISTA) y Gondola (GONDOLA). Los datos de Etherscan confirman estas transacciones a la dirección de la cartera maliciosa. Security Alliance Expertos de la industria, incluido el CTO de Ledger, Charles Guillemet, han aconsejado a los usuarios que extremen la precaución y verifiquen dos veces los detalles de las transacciones en cadena. El fundador de DeFiLlama, 0xngmi, señaló que solo los proyectos que actualizan sus dependencias después de la introducción del malware están en riesgo, y los usuarios aún deben aprobar la transacción maliciosa para que tenga éxito. Sin embargo, recomendó evitar los sitios web de criptomonedas hasta que los paquetes afectados sean limpiados. Este incidente subraya la amenaza persistente de los ataques a la cadena de suministro en el ecosistema de desarrollo de software, particularmente dentro del espacio de las criptomonedas, incluso cuando las pérdidas financieras inmediatas son pequeñas. Fuentes Ni siquiera $50 en criptomonedas robados en un ataque a gran escala de NPM, Cointelegraph. El mayor ataque de NPM en la historia de las criptomonedas robó menos de $50: SEAL — Noticias de TradingView, TradingView. Ni siquiera $50 en criptomonedas robados en un ataque a gran escala de NPM, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 26por ToTo BugelmanNovato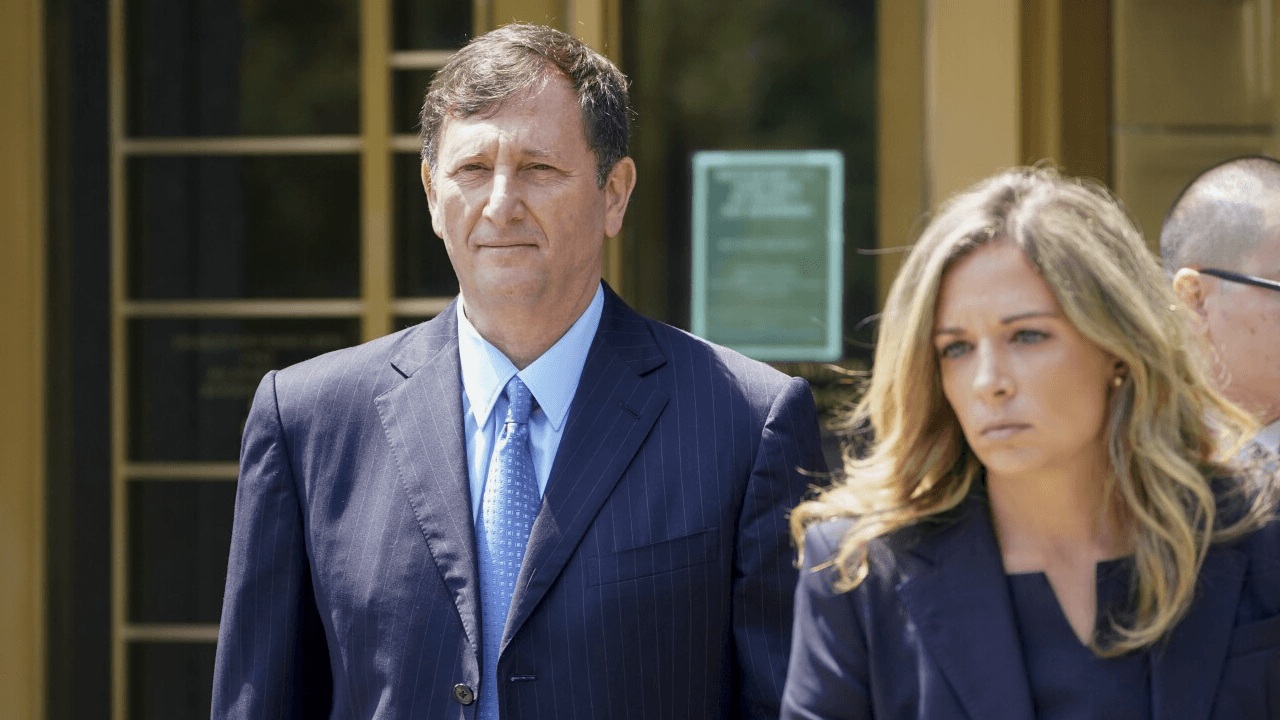 Delitos
El cripto-magnate Alex Mashinsky recibe 12 años por defraudar a los clientes de Celsius
El ex CEO de Celsius, Alex Mashinsky, ha sido sentenciado a 12 años de prisión federal por orquestar un esquema de fraude masivo que costó miles de millones a los inversores. Mashinsky, una vez una figura prominente en el mundo de las criptomonedas, se entregará a las autoridades esta semana, marcando una caída significativa para el líder de una compañía que colapsó en 2022. Puntos Clave Alex Mashinsky, ex CEO de Celsius Network, sentenciado a 12 años de prisión. Condenado por fraude de productos básicos y manipulación del token de Celsius. Los fiscales buscaron una sentencia de 20 años, destacando un esquema "deliberado y calculado". Las víctimas reportaron pérdidas financieras y emocionales devastadoras. Una Caída Dramática de la Gracia Cripto Alex Mashinsky, el ex CEO de Celsius Network, ha recibido una sentencia de 12 años de prisión después de declararse culpable de dos cargos de fraude. La sentencia, dictada en el Tribunal del Distrito Sur de Manhattan, concluye una batalla legal de años que vio al otrora célebre líder cripto acusado de engañar a los inversores sobre la seguridad y rentabilidad de la plataforma de generación de rendimientos de Celsius. Los fiscales argumentaron que Mashinsky se involucró en un esquema deliberado para defraudar a los clientes, inflar el valor del token de Celsius (CEL) utilizando fondos de los clientes y, en última instancia, costó miles de millones a los inversores. SDNY El Colapso de Celsius y sus Consecuencias En su apogeo, Celsius gestionó más de 20 mil millones de dólares en criptoactivos, comercializándose como una alternativa segura a la banca tradicional. Sin embargo, tras bambalinas, la compañía supuestamente asumió préstamos arriesgados y utilizó fondos de los clientes para inversiones especulativas. La compañía se declaró en bancarrota en julio de 2022, congelando aproximadamente 4.7 mil millones de dólares en fondos de usuarios. Mashinsky renunció como CEO poco después. Desde entonces, Celsius ha salido de la bancarrota, comenzando la distribución de activos a los acreedores. Mashinsky renunció a todas las reclamaciones sobre la compañía durante los procedimientos. Impacto en las Víctimas y Detalles de la Sentencia Antes de la sentencia, se presentaron al tribunal más de 200 declaraciones de impacto de las víctimas, detallando una devastación financiera severa, crisis de salud mental e incluso suicidios vinculados a las acciones de Mashinsky. Los inversores describieron haber perdido los ahorros de toda su vida, y algunos pidieron una sentencia comparable a la de Bernie Madoff. Si bien los fiscales presionaron por un término de 20 años, el juez de distrito de EE. UU. John G. Koeltl impuso la sentencia de 12 años. Además del tiempo en prisión, Mashinsky cumplirá tres años de libertad supervisada, pagará una multa de 50,000 dólares y perderá más de 48 millones de dólares. Un Paralelo con Otras Ejecuciones Cripto La sentencia de Mashinsky lo sitúa entre otros ejecutivos cripto de alto perfil que han enfrentado consecuencias legales. Figuras como Sam Bankman-Fried (FTX), Changpeng Zhao (Binance) y Do Kwon (Terraform Labs) también han sido implicados en importantes casos de fraude. Bankman-Fried está cumpliendo una sentencia de 25 años, Zhao recibió una sentencia de cuatro meses y Kwon espera sentencia después de una declaración de culpabilidad. Fuentes Ex-CEO de Celsius comenzará sentencia de 12 años de prisión esta semana, Cointelegraph. CEO de Celsius, Alex Mashinsky, sentenciado a 12 años en caso de fraude cripto, CNBC. Alex Mashinsky de Celsius evita la pena máxima, recibe 12 años a pesar de la petición de 20 años de los fiscales, CCN.com. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 32por ToTo BugelmanNovato Delitos
Alemania se habría perdido 5.000 millones de dólares en Bitcoin de un caso de piratería, informa Arkham
Las autoridades alemanas podrían haber pasado por alto una cantidad sustancial de Bitcoin, estimada en 5 mil millones de dólares, vinculada al desaparecido sitio de piratería de películas Movie2K. La firma de inteligencia criptográfica Arkham reveló que más de 45.000 Bitcoin permanecen intactos en billeteras asociadas con los operadores del sitio, lo que plantea interrogantes sobre la efectividad de las estrategias de incautación de activos de Alemania. Arkham Puntos clave Arkham Intelligence identificó más de 45.000 BTC, valorados en aproximadamente 5 mil millones de dólares, aún en billeteras vinculadas al sitio de piratería Movie2K. Según los informes, estos fondos han permanecido inactivos desde 2019 y no formaron parte de la incautación y venta anterior de casi 50.000 BTC por parte de Alemania. Las autoridades alemanas vendieron previamente Bitcoin incautados a mediados de 2024, una medida criticada por perder potencialmente ganancias futuras significativas a medida que el precio de la criptomoneda se disparaba. Recuperar los Bitcoin recién identificados requeriría que las autoridades alemanas probaran su origen ilícito en los tribunales y obtuvieran el control de más de 100 billeteras. Alijo de Bitcoin no reclamado El análisis de Arkham indica que 45.060 Bitcoin, actualmente valorados en cerca de 5 mil millones de dólares, todavía se encuentran en más de 100 billeteras conectadas a Movie2K. Estos activos digitales no han mostrado ninguna actividad desde 2019, lo que sugiere que permanecen bajo el control de los operadores originales del sitio web de piratería. En particular, estas billeteras no fueron mencionadas en ninguna comunicación oficial de las autoridades alemanas con respecto al caso Movie2K. Incautación y venta anteriores A principios de 2024, la policía alemana incautó casi 50.000 Bitcoin como parte de su investigación sobre Movie2K. Estas monedas confiscadas fueron posteriormente vendidas por las autoridades entre junio y julio de 2024 a un precio promedio de 57.900 dólares por Bitcoin, lo que generó aproximadamente 2.800 millones de dólares. Esta venta ocurrió solo unos meses antes de que el precio de Bitcoin experimentara un repunte significativo, lo que llevó a críticas de que las autoridades alemanas perdieron la oportunidad de duplicar sus retornos. Los fiscales habían justificado la rápida venta citando leyes alemanas que exigen la liquidación de activos volátiles para mitigar el riesgo de pérdida de valor. Sin embargo, el posterior aumento de precios ha alimentado el debate sobre si una estrategia diferente, como mantener los activos, habría sido más prudente financieramente. Obstáculos legales para la recuperación Para que las autoridades alemanas incauten los Bitcoin recién identificados, primero deben probar en los tribunales que los fondos están realmente vinculados a Movie2K y constituyen producto de una actividad delictiva. Incluso si tienen éxito, el gobierno necesitaría entonces localizar y obtener el control de las claves privadas de más de 100 billeteras separadas. Este proceso podría ser largo y complejo, y potencialmente tardar años en resolverse, si es que se logra. Debate sobre la gestión de activos El descubrimiento ha reavivado las discusiones entre los defensores de las criptomonedas y los legisladores sobre cómo los gobiernos deberían gestionar los activos digitales confiscados. Algunos han sugerido que Alemania debería considerar mantener los Bitcoin incautados como parte de una reserva soberana, lo que podría generar beneficios económicos a largo plazo en lugar de inyecciones de efectivo inmediatas. Sin embargo, los funcionarios del banco central alemán han expresado escepticismo sobre la idoneidad de Bitcoin para las reservas nacionales debido a su volatilidad. Fuentes Alemania no logró incautar 5 mil millones de dólares en Bitcoin en caso de piratería, dice Arkham, Cointelegraph. Alemania podría haber perdido la incautación de 5 mil millones de dólares en Bitcoin del caso Movie2K, Cryptonews. Las autoridades alemanas supuestamente perdieron 5 mil millones de dólares en BTC del caso Movie2K, CryptoRank. Arkham encuentra 5 mil millones de dólares en Bitcoin vinculados a Movie2K aún sin mover desde 2019, CoinCentral. Alemania podría recuperar 5 mil millones de dólares en Bitcoin, BeInCrypto. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 28por ToTo BugelmanNovato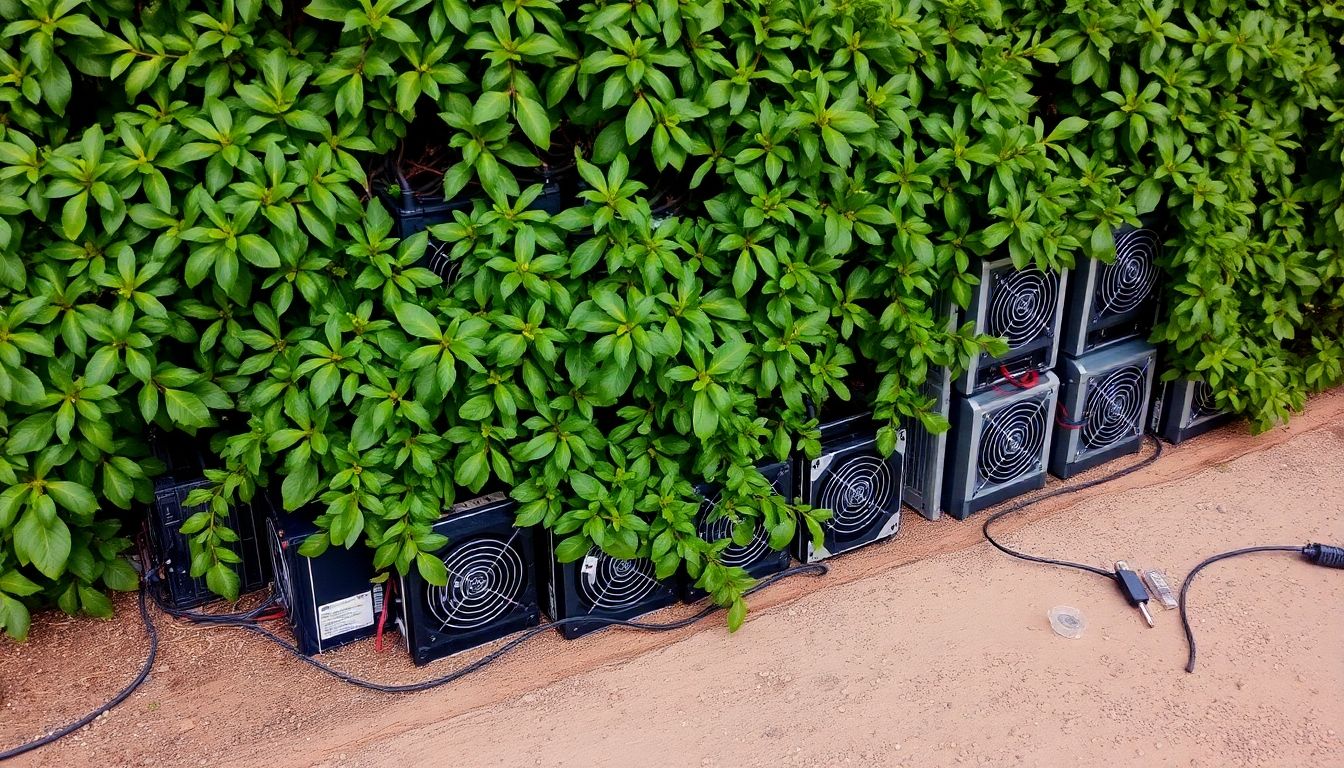 Delitos
Granja minera oculta descubierta en los arbustos de Irkutsk
La policía de Irkutsk, en colaboración con especialistas de una compañía energética, ha descubierto y desmantelado una operación ilegal de minería de criptomonedas oculta entre arbustos en un terreno baldío. La granja oculta, que constaba de 21 dispositivos de minería ASIC, estaba conectada ilegalmente a una línea eléctrica de 0,4 kV, lo que suponía un riesgo significativo y causaba daños financieros sustanciales. Svetpriangaria38 Puntos Clave Se encontró una granja de minería ilegal con 21 dispositivos ASIC escondida entre arbustos en Irkutsk. La operación estaba conectada a una línea eléctrica a solo 20 metros de edificios residenciales. Las ganancias mensuales estimadas eran de alrededor de 250.000 rublos, y el robo de electricidad causó aproximadamente 1 millón de rublos en daños. Las autoridades están identificando actualmente a las personas involucradas en la organización de la granja ilegal. Detalles del Descubrimiento y la Operación Funcionarios encargados de hacer cumplir la ley y representantes de la "Compañía de Red Eléctrica de Irkutsk" (IЭСК) tropezaron con la granja de minería clandestina mientras patrullaban. La instalación estaba discretamente ubicada en una zona boscosa, a pocos metros de calles residenciales, lo que ponía de manifiesto un flagrante desprecio por la seguridad pública y las regulaciones. Las 21 unidades de minería ASIC estaban conectadas directamente a una línea eléctrica de 0,4 kV, lo que indicaba una configuración sofisticada pero ilegal. Impacto Financiero y Daños Las evaluaciones preliminares sugieren que la operación ilegal estaba generando un ingreso mensual estimado de aproximadamente 250.000 rublos. Sin embargo, el costo para la red eléctrica local fue mucho más sustancial. El consumo no autorizado de electricidad resultó en un daño estimado de alrededor de 1 millón de rublos. Esta cifra subraya las importantes pérdidas financieras incurridas debido al uso de energía no gravado y no regulado. Contexto Regulatorio e Investigación en Curso Este descubrimiento se produce en un momento en que Rusia está endureciendo las regulaciones en torno a la minería de criptomonedas. Desde el 1 de enero, el gobierno ha implementado controles más estrictos, y las actividades de minería en la mayoría de las regiones requieren registro y cumplimiento de la supervisión estatal. A los individuos se les permite minar dentro de un límite mensual de 6.000 kWh, siempre que estén registrados. Las autoridades están trabajando activamente para identificar y detener a todas las personas responsables de establecer y operar esta granja de minería ilícita. La investigación está en curso, y se esperan posibles cargos relacionados con el consumo ilegal de electricidad y actividades comerciales no autorizadas. Incidentes Relacionados Este incidente en Irkutsk no es aislado. Recientemente, cuatro sospechosos fueron detenidos en la región de Irkutsk por presuntamente robar equipos de minería valorados en 5,3 millones de rublos. En otro caso, una granja de minería en Krasnoyarsk fue clausurada después de que su operador expandiera las operaciones más allá de las instalaciones arrendadas, afectando el suministro de energía a instalaciones esenciales como una policlínica. Estos eventos resaltan una tendencia creciente de actividades de minería ilegal y los desafíos que enfrentan las autoridades para combatirlas. Irina Volk_MVD Fuentes La policía de Irkutsk descubrió una granja de minería en los arbustos, ForkLog. Una granja de minería ilegal fue liquidada en la plantación forestal de Irkutsk, Bits Media. Otra granja de minería fue encontrada en Irkutsk — en los arbustos de un terreno baldío - 2 de septiembre de 2025, ИРСИТИ.ру. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 29por ToTo BugelmanNovato Delitos
Millones perdidos en estafa de phishing: Protocolo Venus suspende operaciones en medio de revisión de seguridad
Un ataque de phishing significativo ha provocado una pérdida sustancial de criptomonedas para un usuario del Protocolo Venus, una plataforma de finanzas descentralizadas (DeFi). El incidente llevó a la plataforma a pausar temporalmente sus operaciones para realizar una revisión de seguridad exhaustiva. Si bien los informes iniciales indicaban una pérdida de $27 millones, la cifra se corrigió posteriormente a $13.5 millones después de tener en cuenta la posición de deuda del usuario. PeckShieldAlert Puntos Clave Un usuario del Protocolo Venus perdió $13.5 millones en una estafa de phishing. La plataforma ha pausado sus operaciones para revisiones de seguridad. No se encontraron vulnerabilidades en los contratos inteligentes del Protocolo Venus. El incidente destaca los riesgos continuos de la ingeniería social en DeFi. El Ataque de Phishing El ataque ocurrió cuando un usuario aprobó una transacción maliciosa, otorgando inadvertidamente a un atacante la aprobación de tokens para la transferencia de activos. Esto permitió al atacante drenar stablecoins y activos envueltos de la billetera del usuario. La firma de seguridad de blockchain PeckShield informó inicialmente la pérdida en $27 millones, pero luego la revisó a $13.5 millones, explicando que la estimación inicial no tuvo en cuenta la deuda existente del usuario dentro del protocolo. Respuesta del Protocolo Venus En respuesta al incidente, el Protocolo Venus confirmó que el problema no se debió a una falla en sus contratos inteligentes, sino a un ataque de phishing dirigido al usuario. Como medida de precaución, la plataforma anunció una pausa temporal en sus operaciones para realizar revisiones de seguridad exhaustivas. El protocolo declaró que las operaciones se reanudarían una vez que la investigación esté completa y se haga justicia al usuario afectado. Venus Protocol UPD: Venus Protocol ha reanudado su trabajo en su totalidad. Venus Protocol Contexto Más Amplio de las Estafas Cripto Este incidente ocurre en medio de una tendencia más amplia de aumento de las estafas cripto. En agosto, PeckShield informó que 16 exploits importantes resultaron en más de $163 millones en pérdidas en el espacio cripto, un aumento del 15% desde julio. Incidentes notables incluyeron a un inversor de Bitcoin perdiendo $91.4 millones y el exchange turco BTCTurk sufriendo un hackeo de $54 millones. Estos eventos subrayan los riesgos persistentes de la ingeniería social y la importancia de prácticas de seguridad robustas para los usuarios de DeFi, incluida una revisión cuidadosa de las transacciones y el uso de billeteras de hardware. Fuentes Usuario del Protocolo Venus Pierde $13.5M en Ataque de Phishing, Cointelegraph. Usuario del Protocolo Venus Pierde $13.5 Millones Debido a Ataque de Phishing, Happy Coin News. Protocolo Venus Detiene Operaciones Después de Pérdida de $27M por Phishing, AInvest. Protocolo Venus Pausado Después de que Usuario Pierde $13.5 en Estafa de Phishing, CCN.com. Usuario de cripto pierde $27 millones en activos del Protocolo Venus en exploit de BNB Chain, CryptoRank. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 25por ToTo BugelmanNovato.jpeg) Delitos
Hackers aprovechan la vulnerabilidad EIP-7702 de Ethereum para atacar a los poseedores de tokens WLFI
Los poseedores del token de gobernanza de World Liberty Financial (WLFI) están siendo actualmente víctimas de un sofisticado exploit de phishing que aprovecha la actualización EIP-7702 de Ethereum. Esta vulnerabilidad permite a los actores maliciosos pre-plantar direcciones comprometidas en las billeteras de las víctimas, lo que les permite apoderarse rápidamente de los tokens recién depositados, incluido WLFI. Yu Xian Puntos Clave Los hackers están explotando la actualización EIP-7702 de Ethereum, introducida con la actualización Pectra, para robar tokens WLFI. El exploit implica pre-plantar una dirección controlada por el hacker en las billeteras de las víctimas, a menudo después de la filtración de la clave privada a través de phishing. Las víctimas informan haber perdido cantidades significativas de WLFI, y algunas tienen dificultades para transferir los tokens restantes debido al riesgo de robo inmediato. El Exploit EIP-7702 Explicado El EIP-7702 de Ethereum, diseñado para agilizar la experiencia del usuario al permitir que las cuentas externas actúen temporalmente como billeteras de contratos inteligentes para transacciones por lotes, tiene una falla explotable. Expertos en seguridad, incluido el fundador de SlowMist, Yu Xian, han identificado que los hackers están utilizando esta actualización en su beneficio. El proceso generalmente comienza con la filtración de la clave privada de una víctima, a menudo a través de intentos de phishing. Una vez que la clave privada se ve comprometida, el atacante puede pre-plantar un contrato inteligente delegado malicioso en la billetera de la víctima. Cuando la víctima deposita tokens, como WLFI, en esta billetera comprometida, el contrato del hacker puede transferir automáticamente los activos, a menudo antes de que el usuario pueda reaccionar. Yu Xian Poseedores de Tokens WLFI Bajo Ataque El token World Liberty Financial (WLFI), que recientemente comenzó a cotizar, se ha convertido en un objetivo para estos ataques. Los informes indican que los usuarios que participaron en la preventa de WLFI, que requería el uso de la misma billetera que se unió a la lista blanca, son particularmente vulnerables. Algunos usuarios han descrito una carrera frenética contra los hackers para mover sus tokens WLFI a billeteras seguras, incluso descubriendo que las tarifas de gas para las transacciones podrían ser robadas instantáneamente. Muchos se quedan con una porción significativa de su WLFI atrapada en billeteras comprometidas, temiendo la pérdida inmediata una vez que cualquier token restante sea accesible. Panorama Más Amplio de Estafas y Advertencias Más allá del exploit EIP-7702, el lanzamiento de WLFI también ha visto numerosos otros intentos de estafa, incluidos contratos inteligentes falsos diseñados para imitar proyectos legítimos. El equipo de WLFI ha emitido advertencias, enfatizando que no se comunican con los usuarios a través de mensajes directos en ninguna plataforma y que el soporte oficial solo está disponible a través de los canales de correo electrónico designados. Instan a los usuarios a estar atentos contra las comunicaciones fraudulentas que afirman ser del equipo de WLFI. Fuentes Los Poseedores de WLFI Son el Objetivo Mientras los Hackers Usan el Exploit EIP-7702 de Ethereum, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 24por ToTo BugelmanNovato.jpeg) Delitos
Los hackeos de criptomonedas se disparan: Agosto registra pérdidas de 163 millones de dólares
La industria de las criptomonedas experimentó un aumento significativo en las brechas de seguridad durante agosto, con pérdidas totales que ascendieron a $163 millones. Esto representa un aumento del 15% en comparación con las pérdidas de julio de $142 millones, lo que destaca una tendencia creciente de ciberamenazas dirigidas a los activos digitales. PeckShieldAlert Puntos Clave Agosto fue testigo de aproximadamente 16 grandes exploits de criptomonedas, lo que resultó en pérdidas financieras sustanciales. El exchange de criptomonedas turco BtcTurk fue víctima de un hackeo importante, perdiendo más de $50 millones, lo que marca su segunda brecha significativa en poco más de un año. Un solo incidente que involucró a un inversor privado de Bitcoin representó una pérdida masiva de $91 millones debido a tácticas de ingeniería social. Principales Exploits de Agosto Agosto resultó ser un mes desafiante para la seguridad de las criptomonedas, con varios incidentes de alto perfil que contribuyeron a la pérdida total de $163 millones. Los datos, compilados por PeckShield, indican una preocupante escalada en la frecuencia y gravedad de estos ataques. El exchange de criptomonedas turco BtcTurk sufrió un golpe significativo, perdiendo más de $50 millones en activos. Este incidente es particularmente alarmante ya que marca la segunda brecha importante para el exchange en poco más de un año, después de un hackeo de $54 millones en junio de 2024. Quizás el evento individual más devastador del mes involucró a un inversor privado de Bitcoin que perdió la asombrosa cantidad de 783 BTC, valorados en aproximadamente $91 millones. Esta pérdida se atribuyó a un sofisticado ataque de ingeniería social, lo que subraya la vulnerabilidad de los inversores individuales a tales tácticas. Otros incidentes notables que contribuyeron a las pérdidas totales de agosto incluyen: Odin.fun: $7 millones BetterBank.io: $5 millones CrediX Finance: $4.5 millones La Batalla Continua Contra los Hackers Estas cifras subrayan los desafíos persistentes que enfrenta la industria de las criptomonedas en su lucha continua contra los ciberdelincuentes. Los expertos han descrito previamente la situación como una "guerra sin fin" con los hackers, enfatizando la necesidad de una innovación continua en las medidas de seguridad y la concienciación del usuario. El creciente impacto financiero de estas brechas sirve como un duro recordatorio tanto para las plataformas como para los usuarios individuales de priorizar prácticas de seguridad sólidas. Fuentes Pérdidas por hackeos de proyectos cripto en agosto alcanzaron los $163 millones, ForkLog. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 26por ToTo BugelmanNovato.jpeg) Delitos
Ejecutivos de Cred Encarcelados por Esquema de Fraude Cripto de $150 Millones
Dos exejecutivos de la fallida plataforma de préstamos de criptomonedas Cred han sido sentenciados a prisión federal por su participación en un esquema de fraude de 150 millones de dólares. Daniel Schatt, el ex CEO, recibió una sentencia de 52 meses, mientras que el ex CFO Joseph Podulka fue sentenciado a 36 meses. Ambos hombres se habían declarado previamente culpables de cargos de conspiración de fraude electrónico. Puntos Clave El ex CEO de Cred, Daniel Schatt, sentenciado a 52 meses de prisión. El ex CFO de Cred, Joseph Podulka, sentenciado a 36 meses de prisión. Los ejecutivos se declararon culpables de conspiración de fraude electrónico. El esquema defraudó a más de 440,000 clientes, lo que provocó pérdidas que superaron los 150 millones de dólares. Las sentencias reflejan la rendición de cuentas por la mala conducta ejecutiva en la industria de las criptomonedas. El Esquema Fraudulento Daniel Schatt y Joseph Podulka admitieron haber engañado a los clientes de Cred sobre la salud financiera y las prácticas de préstamo de la empresa. Aseguraron falsamente a los inversores sobre la seguridad y la garantía de sus fondos, mientras desviaban secretamente aproximadamente el 80% de los activos de los clientes a micropréstamos de alto riesgo a través de una empresa china afiliada, MoKredit. Esta empresa se especializaba en préstamos sin garantía a jugadores chinos. Cuando el mercado de criptomonedas experimentó una recesión en 2020, Cred no pudo cumplir con sus llamadas de margen y se enfrentó a la insolvencia. A pesar de conocer el precario estado financiero de la empresa, los ejecutivos continuaron solicitando nuevos clientes y desalentando los retiros, presentando una "representación irrazonablemente positiva y, por lo tanto, engañosa" del negocio. Pérdidas de Clientes y Consecuencias Legales El colapso de Cred resultó en pérdidas significativas para más de 440,000 clientes, con pérdidas iniciales reportadas de hasta 150 millones de dólares. Sin embargo, el Departamento de Justicia de EE. UU. señaló que el valor de estos activos ha ascendido desde entonces a más de 783 millones de dólares. En sus acuerdos de culpabilidad, Schatt y Podulka reconocieron que sus acciones provocaron pérdidas de entre 65 y 150 millones de dólares para los usuarios. El juez de distrito senior de EE. UU. William Alsup dictó las sentencias, enfatizando la importancia de la rendición de cuentas ejecutiva en el floreciente sector de las criptomonedas. Los expertos legales sugieren que estas sentencias sientan nuevos precedentes, sopesando factores como el monto de la pérdida, el papel en el delito y la aceptación de la responsabilidad. Ambos ejecutivos también deben pagar multas de 25,000 dólares y cumplirán tres años de libertad supervisada después de completar sus penas de prisión. Una audiencia de restitución está programada para el 7 de octubre. Fuentes Exejecutivos de Cred Sentenciados a Prisión Federal por Fraude de Criptomonedas de $150M, Decrypt. Exejecutivos de Cred se declaran culpables de fraude electrónico por colapso de criptomonedas de $150M, Cointelegraph. Exejecutivos de Cred se declaran culpables de fraude electrónico por colapso de criptomonedas de $150M — Noticias de TradingView, TradingView. Ejecutivos de la prestamista de criptomonedas en bancarrota Cred se declaran culpables de fraude electrónico de $150M, Cryptopolitan. Exejecutivos de Cred se Declaran Culpables de Esquema de Fraude de Criptomonedas de $150M, Decrypt. Este artículo fue escrito con la ayuda de la inteligencia artificial para recopilar información de múltiples fuentes confiables. El contenido ha sido revisado y editado por nuestro equipo editorial para garantizar su precisión y coherencia. Las opiniones expresadas son del autor y no reflejan necesariamente las opiniones de BlockzHub. Las fuentes de información originales se acreditan siempre que sea apropiado y según se requiera. Este artículo no constituye asesoramiento financiero. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 24por DarshitaNovato Delitos
Tribunal indio dicta cadenas perpetuas en un caso histórico de extorsión con Bitcoin
Un tribunal anticorrupción indio ha dictado cadena perpetua a 14 personas, incluidos 11 agentes de policía y un exlegislador, por su participación en un plan de secuestro y extorsión de Bitcoin en 2018. El grupo fue declarado culpable de conspiración criminal, secuestro para pedir rescate, detención ilegal y agresión, lo que marca una postura judicial significativa contra la corrupción que involucra a funcionarios públicos. DeshGujarat Puntos Clave Catorce personas, incluidos 11 agentes de policía y un ex MLA, recibieron cadena perpetua. El caso involucró el secuestro y la extorsión de un empresario de Surat para obtener Bitcoin en 2018. Los agentes condenados también fueron declarados culpables en virtud de la Ley de Prevención de la Corrupción. El tribunal emitió avisos de perjurio a 25 testigos que se volvieron hostiles durante el juicio. El Esquema de Extorsión Revelado El caso se remonta a febrero de 2018, cuando el empresario Shailesh Bhatt fue secuestrado y detenido ilegalmente. Según los informes, Bhatt había recuperado una cantidad significativa de Bitcoin después de invertir en una empresa de criptomonedas ahora desaparecida. Al enterarse de esta recuperación, el ex superintendente de policía del distrito de Amreli, Jagdish Patel, y el ex MLA Nalin Kotadiya supuestamente orquestaron el secuestro. Según los informes, Bhatt fue golpeado y coaccionado para que admitiera que poseía 752 Bitcoin, con 176 Bitcoin almacenados por un asociado, Kirit Paladiya. Los secuestradores extorsionaron 34 Bitcoin, valorados en aproximadamente $150,000, a Bhatt después de que un acuerdo inicial por una suma mayor fracasara. La víctima presentó posteriormente una denuncia ante el Ministerio del Interior de la Unión, iniciando una investigación criminal que llevó a la detención de 15 personas. Procedimientos Judiciales y Veredicto El juez especial B.B. Jadav presidió el juicio en Ahmedabad, donde la fiscalía presentó 173 testigos. Sin embargo, 92 testigos se volvieron hostiles, lo que llevó al tribunal a emitir avisos de perjurio a 25 de ellos por posible obstrucción a la justicia. El tribunal enfatizó la necesidad de frenar la corrupción generalizada con mano dura, afirmando que el veredicto tenía un peso significativo. Los 11 agentes de policía, incluido el ex oficial del IPS Jagdish Patel, fueron condenados en virtud de la Ley de Prevención de la Corrupción por mala conducta. El tribunal también ordenó la confiscación de los adornos de oro incautados al SP Patel. La sentencia sirve como una severa advertencia contra el uso indebido del cargo público para beneficio personal y destaca los desafíos que enfrentan las fuerzas del orden con los delitos relacionados con activos digitales. Implicaciones Más Amplias e Investigaciones en Curso El fallo ha desatado debates sobre la intersección de las actividades delictivas tradicionales y las criptomonedas. Si bien los 14 fueron sentenciados, la víctima, Shailesh Bhatt, también enfrenta cargos por presunto lavado de dinero y secuestro relacionados con sus propios esfuerzos para recuperar su inversión. También hay un caso separado pendiente contra el socio comercial de Bhatt y un inspector del CBI. Fuentes Tribunal indio condena a 14 a cadena perpetua en caso de extorsión con Bitcoin, Cointelegraph. 14 condenados a cadena perpetua en caso de extorsión con bitcoin en India, incluidos 11 agentes de policía, The Block. Caso de extorsión con Bitcoin: ex-MLA del BJP, ex-SP entre los 14 condenados a cadena perpetua | Noticias de Ahmedabad, The Times of India. Tribunal indio condena a ex agentes de policía a cadena perpetua por extorsión con criptomonedas, Cryptopolitan. Cadena perpetua para ex-MLA y policía en escándalo de extorsión con Bitcoin señala advertencia judicial, AInvest. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 25por ToTo BugelmanNovato Delitos
Bancos de EE. UU. Facilitaron $312 mil millones en lavado de dinero, Críticos Señalan el Escrutinio Injusto de las Criptomonedas
Un informe reciente revela que los bancos estadounidenses movieron la asombrosa cifra de 312 mil millones de dólares para blanqueadores de dinero chinos entre 2020 y 2024. Esta revelación surge mientras las criptomonedas continúan enfrentando un intenso escrutinio por parte de los políticos, a pesar de la evidencia que sugiere que los sistemas financieros tradicionales manejan un volumen mucho mayor de fondos ilícitos. Nate Geraci Puntos Clave Los bancos estadounidenses procesaron un estimado de 312 mil millones de dólares en fondos ilícitos para redes chinas de lavado de dinero de 2020 a 2024. Esta actividad promedia más de 62 mil millones de dólares anualmente, destacando la escala de la participación de las finanzas tradicionales en el lavado de dinero. Los críticos argumentan que las criptomonedas son injustamente señaladas por actividades ilícitas, mientras que la gran mayoría del lavado de dinero ocurre a través de canales fiduciarios. La Escala del Lavado de Dinero en las Finanzas Tradicionales Según un aviso de la Red de Ejecución de Delitos Financieros (FinCEN) de EE. UU., se analizaron más de 137,000 informes de la Ley de Secreto Bancario. Los hallazgos indican que las redes chinas de lavado de dinero han establecido una conexión significativa con los cárteles de la droga con sede en México. Estos cárteles requieren servicios de lavado para sus ganancias de drogas en dólares estadounidenses, mientras que las bandas chinas buscan dólares estadounidenses para eludir los controles de divisas de China. La directora de FinCEN, Andrea Gacki, declaró que estas redes lavan las ganancias de los cárteles de la droga y están involucradas en otros esquemas sustanciales de movimiento de dinero clandestino a nivel mundial. Más allá del lavado de dinero de drogas, estas bandas chinas están implicadas en el tráfico de personas, el contrabando, el fraude en la atención médica y el abuso de ancianos. El informe también señaló 53.7 mil millones de dólares en transacciones inmobiliarias sospechosas vinculadas a estas actividades. La Injusta Reputación de las Criptomonedas A pesar de estos hallazgos, las criptomonedas son frecuentemente señaladas por políticos pro-banca, como la senadora Elizabeth Warren, por su posible uso en el lavado de dinero. Warren ha pedido anteriormente regulaciones más estrictas sobre los activos digitales, citando su uso por parte de "malos actores". Sin embargo, las cifras de FinCEN subrayan una realidad menos discutida: la mayor parte del lavado de dinero no involucra criptomonedas. A nivel mundial, la Oficina de las Naciones Unidas contra la Droga y el Delito estima que se lavan más de 2 billones de dólares anualmente. En contraste, los datos de Chainalysis sugieren que los volúmenes ilícitos de criptomonedas en los últimos cinco años totalizaron aproximadamente 189 mil millones de dólares. Expertos como Angela Ang, Jefa de Política y Asociaciones Estratégicas en TRM Labs, señalaron que la actividad ilícita representa una pequeña fracción del ecosistema cripto, estimada en menos del 1% del volumen total de criptomonedas. Comentó que los hallazgos de FinCEN se alinean con un patrón más amplio donde las redes bancarias clandestinas operan como un sistema financiero en la sombra para el crimen organizado, explotando las fisuras de los sistemas bancarios tradicionales. Los Canales Fiduciarios Dominan las Finanzas Ilícitas Chengyi Ong, Jefa de Política de APAC en Chainalysis, se hizo eco de este sentimiento, enfatizando que los criminales utilizan cualquier vector disponible, incluyendo tanto el dinero fiduciario como las criptomonedas, para mover valor ilícito. El tamaño y la opacidad del sistema financiero tradicional significan que la mayoría del valor ilícito se transfiere innegablemente a través de canales fiduciarios. Ong también señaló que, si bien las criptomonedas tienen problemas de lavado de dinero, la transparencia de las cadenas de bloques públicas puede hacer que la actividad ilícita sea más visible, lo que podría alimentar una narrativa de que las criptomonedas se utilizan principalmente para el crimen, cuando es simplemente otro mecanismo de transferencia. Zigram Fuentes Bandas Chinas Movieron $312 Mil Millones a Través de Bancos de EE. UU. en Cinco Años, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 23por ToTo BugelmanNovato Delitos
Esquema de lavado de dinero de cripto a oro desmantelado: Hombre surcoreano arrestado en Tailandia
Las autoridades tailandesas han detenido a un ciudadano surcoreano de 33 años, identificado como Han, en relación con una sofisticada operación de lavado de dinero de criptomonedas a oro por valor de 50 millones de dólares. La detención, realizada en el aeropuerto Suvarnabhumi de Bangkok, es un avance significativo en la actual represión de los delitos financieros transfronterizos que involucran activos digitales. Bangkok Post Puntos Clave Un hombre surcoreano, Han, fue arrestado en Tailandia por presuntamente lavar 50 millones de dólares en criptomonedas. Los fondos ilícitos se convirtieron en lingotes de oro como parte de una estafa de inversión a gran escala de un centro de llamadas. La policía tailandesa ha arrestado a otras diez personas en relación con el esquema. El caso destaca la creciente tendencia del uso de activos digitales para el lavado de dinero y los desafíos en el rastreo de dichas transacciones. La Operación de Lavado Desvelada El esquema, que comenzó a principios de 2024, se dirigía a las víctimas a través de oportunidades de inversión en línea fraudulentas que prometían altos rendimientos del 30-50%. Los estafadores inicialmente proporcionaban pequeños pagos para generar confianza, pero luego bloqueaban los retiros, dejando a las víctimas con pérdidas financieras sustanciales. Han, quien previamente había estudiado en China y trabajado para una empresa surcoreana especializada en conversiones de cripto a oro, supuestamente supervisó cuentas que procesaron aproximadamente 47.3 millones de dólares en USDT entre enero y marzo de 2024. Estos fondos se convirtieron luego en lingotes de oro, y cada transacción supuestamente involucraba más de 10 kilogramos de oro, valorados en alrededor de 1 millón de dólares. Arresto e Investigación Han fue aprehendido bajo una orden de arresto emitida en febrero de 2025, tras las denuncias presentadas por las víctimas en febrero de 2024. La policía tailandesa, en colaboración con la División de Supresión de Delitos Tecnológicos y la Oficina de Inmigración, lo interceptó en el aeropuerto. Su teléfono móvil, que contenía múltiples cuentas de criptomonedas vinculadas a la red de lavado, fue incautado como prueba. Han enfrenta cargos que incluyen fraude, delitos informáticos, lavado de dinero e implicación en un sindicato criminal. Otros diez sospechosos, incluidos presuntos lavadores y titulares de cuentas mula, también han sido arrestados como parte de la investigación en curso. The Nation Implicaciones Más Amplias y Preocupaciones Futuras Este caso subraya la creciente sofisticación de los delitos financieros que involucran criptomonedas y los desafíos que enfrentan las autoridades para rastrear y regular estos activos digitales, especialmente cuando se convierten en productos tangibles como el oro. El incidente destaca la necesidad de una mayor cooperación internacional y marcos regulatorios sólidos para combatir los delitos transfronterizos relacionados con las criptomonedas. Las autoridades continúan su investigación, creyendo que surgirá más información sobre socios extranjeros y la recuperación de fondos robados, con el objetivo de limpiar el mercado de criptomonedas y proteger a los inversores de esquemas fraudulentos. Fuentes Hombre surcoreano acusado de lavado de criptomonedas arrestado en Tailandia, Live Bitcoin News. La policía tailandesa arresta a un hombre coreano en un caso de lavado de cripto a oro por 50 millones de dólares, Cointelegraph. Hombre surcoreano arrestado en Tailandia por esquema de lavado de cripto a oro de 50 millones de dólares, AInvest. La policía tailandesa arresta a un surcoreano en un esquema de lavado de cripto a oro de 50 millones de dólares, AInvest. La policía tailandesa arresta a un surcoreano en un esquema de lavado de cripto a oro de 50 millones de dólares, AInvest. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 26por ToTo BugelmanNovato