Clasificado por la comunidad
Noticias Cripto
Escritas y clasificadas por la comunidad. Un algoritmo resistente a la manipulación destaca lo importante.
.jpeg)
DestacadaDelitos
La policía francesa arresta a más de 20 sospechosos en casos de secuestro de criptomonedas
Las autoridades francesas han logrado avances significativos en el desmantelamiento de una sofisticada red involucrada en secuestros relacionados con criptomonedas, con más de 20 sospechosos detenidos. Estos arrestos se producen tras una serie de incidentes violentos dirigidos a empresarios de criptomonedas y sus familias, lo que pone de manifiesto una creciente preocupación por la seguridad de las personas con alto patrimonio en el espacio criptográfico. Puntos clave Más de 20 sospechosos han sido detenidos en relación con secuestros relacionados con criptomonedas. Los arrestos están relacionados con el secuestro del padre de un empresario de criptomonedas, a quien se le amputó un dedo. Un presunto cerebro fue arrestado en Marruecos, acusado de orquestar múltiples complots. La red supuestamente reclutó a jóvenes operativos a través de las redes sociales. Las autoridades francesas han acusado a 25 personas, de entre 16 y 23 años, en relación con estos casos. La policía francesa desmantela una red de secuestros de criptomonedas La policía francesa ha intensificado sus esfuerzos contra una ola de secuestros relacionados con criptomonedas, lo que ha llevado a múltiples arrestos. Las últimas detenciones están relacionadas con varios casos de alto perfil, incluido el secuestro del padre de un empresario de criptomonedas, quien fue retenido para pedir rescate y sometido a un trato brutal. Las autoridades están trabajando para desmantelar lo que describen como una red de extorsión coordinada. Detalles de incidentes recientes La investigación ha descubierto varios incidentes alarmantes: Secuestro del 1 de mayo: El padre de un rico empresario de criptomonedas fue secuestrado por la fuerza en París por hombres enmascarados que se hacían pasar por repartidores. Los secuestradores exigieron millones en criptomonedas y le amputaron uno de sus dedos. Más tarde fue rescatado por una unidad táctica de la policía. Intento de secuestro del 13 de mayo: La hija embarazada y el nieto pequeño de Pierre Noizat, director ejecutivo de la bolsa de criptomonedas francesa Paymium, fueron blanco de un intento de secuestro a plena luz del día en el centro de París. Los atacantes huyeron, pero el incidente se relacionó con la misma red. Secuestro de enero: David Balland, cofundador de la empresa de criptomonedas Ledger, y su pareja fueron secuestrados. A Balland le cortaron un dedo y se exigió un cuantioso rescate. Fue liberado al día siguiente. Cooperación y preocupaciones internacionales La represión ha implicado la cooperación internacional, con un sospechoso clave, Badiss Mohamed Amide Bajjou, de 24 años, arrestado en Tánger, Marruecos. Se cree que Bajjou, un ciudadano franco-marroquí, orquestó varios complots de secuestro. Las autoridades francesas han solicitado su extradición. El aumento de estos incidentes violentos ha generado una preocupación significativa dentro de la comunidad criptográfica y entre las autoridades francesas. El ministro del Interior, Bruno Retailleau, celebró una reunión de emergencia con líderes de criptomonedas para discutir el fortalecimiento de su seguridad. Los incidentes han llevado a algunos a advertir contra la "mexicanización de Francia", haciendo referencia a la prevalencia de secuestros por parte de grupos del crimen organizado en México. Fuentes La policía francesa arresta a sospechosos en un brutal caso de secuestro de criptomonedas – Noticias de Bitcoin.com, Bitcoin.com News. Más arrestados por el secuestro del padre de un empresario de criptomonedas, Cointelegraph. Francia realiza nuevas detenciones en el caso de secuestro de criptomonedas en curso, Crypto News. Francia realiza detenciones por el secuestro del padre de un empresario de criptomonedas, France 24. Francia frustra un nuevo complot de secuestro de criptomonedas, arresta a más de 20: Fuente, Al Arabiya English. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 24por ToTo BugelmanNovato
 Delitos
Caso de secuestro de criptomonedas: Acusados se declaran no culpables en alegaciones de tortura en Nueva York
Dos individuos, John Woeltz y William Duplessie, se han declarado no culpables en un tribunal de la ciudad de Nueva York en relación con el presunto secuestro y tortura de un poseedor de criptomonedas. La víctima, Michael Valentino Teofrasto Carturan, fue supuestamente retenida durante semanas en un intento de extraer la frase semilla de su monedero de criptomonedas. Puntos clave John Woeltz y William Duplessie se declararon no culpables de los cargos de secuestro y detención ilegal. La víctima fue supuestamente sometida a descargas eléctricas y palizas. El motivo del secuestro era obtener acceso a la criptomoneda de la víctima. Ambos acusados están detenidos sin fianza y podrían enfrentarse a cadena perpetua si son declarados culpables. Declaraciones de no culpabilidad En una audiencia reciente en el Tribunal Penal Supremo de Nueva York, John Woeltz y William Duplessie se declararon formalmente no culpables de todos los cargos relacionados con el secuestro y la detención ilegal de Michael Valentino Teofrasto Carturan. Los dos hombres están acusados de secuestrar a Carturan, un turista y aparente amigo, y mantenerlo cautivo. Acusaciones de tortura y extorsión Los informes indican que Carturan fue retenido en un apartamento de SoHo durante aproximadamente tres semanas. Durante este período, fue supuestamente sometido a diversas formas de tortura, incluyendo descargas eléctricas y palizas, mientras los perpetradores intentaban obligarlo a revelar la frase semilla de su monedero de criptomonedas. Carturan finalmente logró escapar y alertar a las autoridades. Ramificaciones legales y contexto más amplio El juez Gregory Carro, que supervisa el caso, ordenó que Woeltz y Duplessie fueran retenidos sin fianza, citando la gravedad de los cargos. Si son declarados culpables, ambos hombres se enfrentan a la posibilidad de cadena perpetua. No se ha fijado una fecha para el juicio a partir de la última audiencia. Este incidente forma parte de una tendencia creciente de delitos dirigidos a personas con importantes tenencias de criptomonedas. A nivel mundial, se han reportado varios casos de ataques a personas relacionadas con empresas de activos digitales o que poseen grandes cantidades de criptomonedas. Por ejemplo, en Francia, hubo un intento de secuestro que involucró a la familia de un CEO de una empresa de criptomonedas. Participación policial y postura de la ciudad sobre las criptomonedas Añadiendo otra capa al caso, dos agentes del Departamento de Policía de Nueva York fueron puestos en servicio modificado tras las acusaciones de su participación en el secuestro. Sin embargo, a partir de la audiencia reciente, ninguno de los agentes se enfrentaba a cargos penales. Este evento también se produce mientras el alcalde de la ciudad de Nueva York, Eric Adams, ha estado promoviendo activamente la ciudad como un centro amigable con las criptomonedas, abogando por iniciativas como los bonos municipales respaldados por BTC y pidiendo el fin del programa BitLicense del estado, que exige licencias para las empresas de activos digitales que operan en Nueva York. Fuentes Los sospechosos de criptomonedas se declaran no culpables en el caso de secuestro y tortura en Nueva York, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 21por ToTo BugelmanNovato Delitos
Crypto Heist en X: Enlaces Falsos Llevan a Millones Robados
Una ola de sofisticados ciberataques ha tenido como objetivo cuentas de alto perfil en X (anteriormente Twitter), utilizando enlaces falsos para desviar millones en criptomonedas. Estos incidentes resaltan una amenaza creciente en la que los hackers comprometen cuentas legítimas o crean imitaciones convincentes para difundir enlaces maliciosos, lo que lleva a pérdidas financieras significativas para los usuarios desprevenidos. Cuentas de X bajo asedio: una creciente amenaza criptográfica Los hackers están explotando cada vez más las cuentas de X, tanto comprometiendo páginas oficiales como creando imitaciones altamente convincentes, para ejecutar estafas de phishing de criptomonedas. Estos ataques a menudo implican la promoción de tokens falsos, airdrops fraudulentos o la dirección de usuarios a sitios web que agotan las billeteras. El gran volumen y la sofisticación de estos ataques han provocado pérdidas financieras sustanciales en la comunidad criptográfica. Modus Operandi: Cómo operan los hackers Compromiso de cuenta: Los actores de amenazas obtienen acceso no autorizado a cuentas legítimas de X de organizaciones o individuos prominentes. Una vez comprometidas, publican enlaces de estafa, a menudo promocionando tokens falsos u oportunidades de inversión. Suplantación de identidad: Los hackers crean cuentas falsas de X que imitan de cerca las oficiales, incluyendo nombres de usuario, imágenes de perfil y contenido similares. Luego responden a publicaciones legítimas o envían mensajes directos con enlaces maliciosos. Enlaces de phishing: El núcleo de estas estafas implica dirigir a los usuarios a sitios web de phishing diseñados para robar criptomonedas. Estos sitios a menudo solicitan a los usuarios que conecten sus billeteras o firmen transacciones maliciosas, lo que otorga a los hackers acceso a sus fondos. Ingeniería social: Más allá de los enlaces directos, algunos atacantes utilizan tácticas de ingeniería social, como invitar a los usuarios a podcasts o reuniones de Zoom falsos, para instalar malware o engañarlos para que revelen información confidencial. Víctimas de alto perfil y pérdidas significativas Varias entidades notables han sido víctimas de estas estafas criptográficas basadas en X: Fundación Cardano: En diciembre de 2024, la cuenta de X de la Fundación Cardano fue comprometida, promocionando un token falso "ADAsol" que generó $500,000 en volumen de operaciones antes de colapsar. New York Post: Actores maliciosos accedieron a la cuenta de X del New York Post para enviar mensajes directos de estafa, invitando a los usuarios a un podcast y dirigiéndolos a Telegram para una mayor explotación. Trezor: La cuenta oficial de X del fabricante de billeteras de hardware Trezor fue sospechosa de haber sido comprometida, vendiendo tokens de preventa falsos y provocando un robo de $8,100 de su cuenta Zapper. Kaito AI y Yu Hu: Tanto las cuentas de X de Kaito AI como las de su fundador Yu Hu fueron hackeadas, y los atacantes intentaron manipular los precios de los tokens al afirmar falsamente compromisos de billeteras. Litecoin: La cuenta de X de Litecoin fue hackeada para promocionar un token falso, lo que ilustra aún más la naturaleza generalizada de estos ataques. MicroStrategy: En febrero, la cuenta de X de MicroStrategy fue hackeada, lo que resultó en aproximadamente $440,000 en criptomonedas robadas. En general, los phishers de criptomonedas robaron un estimado de $47 millones solo en febrero, y la mayoría de las víctimas fueron atraídas a sitios web de phishing a través de cuentas de suplantación de identidad en X. Conclusiones clave Verificar la autenticidad: Siempre verifique la autenticidad de las cuentas de X, especialmente aquellas que promocionan sorteos, nuevos tokens u oportunidades de inversión. Busque insignias verificadas y compare la información con los sitios web oficiales. Tenga cuidado con los enlaces no solicitados: Tenga extrema precaución antes de hacer clic en cualquier enlace, incluso si parece provenir de una fuente confiable. Los enlaces de phishing están diseñados para parecer legítimos. Habilitar la autenticación de dos factores (2FA): Fortalezca la seguridad de su cuenta de X habilitando 2FA para evitar el acceso no autorizado. Edúquese: Manténgase informado sobre las tácticas comunes de estafa de criptomonedas y cómo identificarlas. Hay recursos disponibles para ayudar a los usuarios a comprender los riesgos. Reportar actividad sospechosa: Si encuentra una publicación o cuenta sospechosa, repórtela a X de inmediato para ayudar a proteger a otros. El aumento continuo de las estafas criptográficas basadas en X subraya la necesidad crítica de una mayor vigilancia y prácticas de seguridad sólidas entre los usuarios de criptomonedas. A medida que los hackers continúan evolucionando sus métodos, la conciencia del usuario sigue siendo la defensa más potente contra estas amenazas generalizadas. Fuentes Cuenta de X de la Fundación Cardano hackeada, enlaces de estafa publicados y luego eliminados, Cointelegraph. Hackers usan la cuenta de X del New York Post para enviar mensajes directos de estafa, informan los usuarios, Cointelegraph. Los phishers de criptomonedas robaron $47 millones el mes pasado, las cuentas falsas de X son las culpables, Cointelegraph. La cuenta de redes sociales de Trezor vende tokens de preventa falsos en un presunto hackeo, Cointelegraph. Las cuentas de redes sociales de X de Kaito AI y su fundador Yu Hu hackeadas, Cointelegraph. Este artículo fue escrito con la ayuda de la inteligencia artificial para recopilar información de múltiples fuentes confiables. El contenido ha sido revisado y editado por nuestro equipo editorial para garantizar su precisión y coherencia. Las opiniones expresadas son del autor y no reflejan necesariamente las opiniones de BlockzHub. Las fuentes de información originales se acreditan siempre que sea apropiado y según se requiera. Este artículo no constituye asesoramiento financiero. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 31por BishopNovato Delitos
Autoridades australianas desmantelan una red de lavado de dinero criptográfico de 123 millones de dólares
Las autoridades australianas han acusado a cuatro personas tras una investigación de 18 meses sobre una sofisticada operación de lavado de dinero con criptomonedas por valor de 123 millones de dólares. El presunto esquema utilizó una empresa de seguridad de transporte de efectivo como fachada para canalizar ganancias ilícitas hacia criptomonedas, lo que llevó a importantes incautaciones de activos en Queensland y Nueva Gales del Sur. Autoridades australianas descubren una masiva red de lavado de criptomonedas Una extensa investigación de 18 meses realizada por la Fuerza de Tarea Conjunta contra el Crimen Organizado de Queensland (QJOCT), que involucró a 70 oficiales de agencias federales y estatales, ha culminado en cargos contra cuatro personas. La operación, que comenzó en diciembre de 2023, descubrió un complejo esquema de lavado de dinero que supuestamente procesó 123 millones de dólares (190 millones de dólares australianos) a través de una empresa de seguridad de transporte de efectivo aparentemente legítima. Las autoridades alegan que la empresa de seguridad mezcló ganancias comerciales legítimas con depósitos de efectivo ilícitos de presuntos delincuentes. Estos fondos fueron luego canalizados a través de varias fachadas, incluyendo: Una empresa de promoción de ventas Un concesionario de coches clásicos Múltiples intercambios de criptomonedas Los fondos lavados fueron posteriormente distribuidos a los beneficiarios, ya sea en criptomonedas o a través de estas empresas fachada, ocultando eficazmente sus orígenes. Importantes incautaciones de activos y arrestos Como parte de la investigación en curso, las autoridades han congelado aproximadamente 13,6 millones de dólares en activos presuntamente criminales. Estas incautaciones incluyen: 17 propiedades Vehículos Múltiples cuentas bancarias Aproximadamente 170.000 dólares en criptomonedas 30.000 dólares en efectivo físico Entre los acusados se encuentra un hombre de 32 años de Heathwood, Brisbane, acusado de lavar 6,16 millones de dólares durante 15 meses. Supuestamente utilizó una empresa de promoción de ventas, registrada a nombre de su esposa como Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 27por DarshitaNovato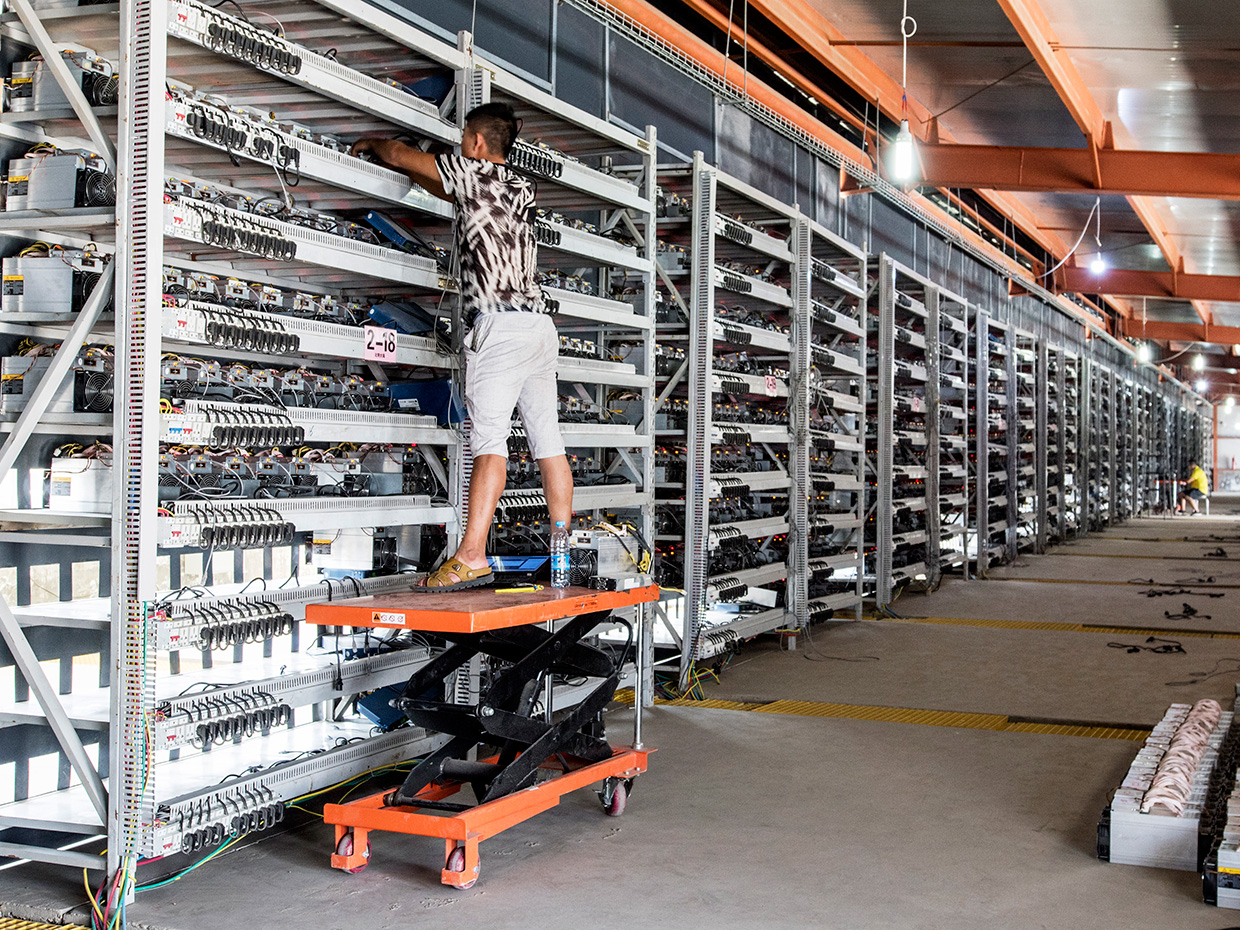 Delitos
El dilema de la minería de criptomonedas en Malasia: las operaciones ilícitas prosperan en medio de las lagunas políticas
Malasia lidia con el aumento de la minería ilegal de criptomonedas en medio de vacíos políticos. La minería ilegal de criptomonedas es rampante en Malasia, impulsada por políticas regulatorias poco claras y una alta demanda de electricidad. Esta actividad ilícita ha provocado pérdidas financieras significativas para la compañía eléctrica nacional, Tenaga Nasional Berhad (TNB), y destaca una oportunidad perdida para que el país capitalice el floreciente mercado global de la minería de criptomonedas. Tamaño del mercado mundial de minería de criptomonedas de 2023 a 2034 (miles de millones de dólares estadounidenses): Access Blockchain Association Puntos clave Pérdidas financieras significativas: TNB ha incurrido en cientos de millones en pérdidas por el robo de electricidad por parte de mineros ilegales. Potencial económico sin explotar: Malasia está bien posicionada para beneficiarse del mercado global de la minería de criptomonedas, proyectado para crecer significativamente. Falta de marco regulatorio: La ausencia de regulaciones específicas para la minería de criptomonedas obstaculiza las operaciones legítimas y fomenta las actividades ilícitas. Existencia de mineros legales: A pesar de las suposiciones, los mineros de criptomonedas legales de mediana y gran escala operan en Malasia, pero se mantienen discretos debido a preocupaciones de seguridad y regulatorias. El costo oculto de la minería no regulada Tenaga Nasional Berhad (TNB) ha reportado pérdidas sustanciales debido al robo de electricidad, atribuido principalmente a operaciones ilegales de minería de Bitcoin. Entre 2020 y septiembre de 2024, TNB perdió 441,6 millones de ringgit malayos (104,2 millones de dólares), con pérdidas anteriores de 2018 a 2021 que alcanzaron los 2.300 millones de ringgit (542 millones de dólares). Este drenaje financiero subraya la necesidad urgente de una intervención regulatoria. La paradoja de los mineros legales Si bien el gobierno malayo ha asumido en gran medida una escasez de mineros de criptomonedas legales, un informe reciente de la industria revela la presencia de varios operadores legítimos de mediana y gran escala. Sin embargo, estas entidades tienden a operar discretamente para evitar posibles ciberataques, robos físicos y cambios regulatorios impredecibles. Empresas como Hatten Land están explorando la infraestructura de minería en superficie, lo que indica un creciente interés en las operaciones formalizadas. Recomendaciones de políticas para un futuro sostenible Para transformar los desafíos actuales en oportunidades económicas, la Asociación de Blockchain de Acceso de Malasia ha presentado varias recomendaciones de políticas: Licencias específicas para la minería: Introducir un marco de licencias claro para las operaciones de minería de criptomonedas. Iniciativas de tarifas verdes: Implementar tarifas que incentiven prácticas de minería respetuosas con el medio ambiente. Cierre de lagunas legales: Abordar y rectificar las ambigüedades legales que facilitan el robo de electricidad. Modelos compatibles con la Sharia: Desarrollar y promover modelos de minería de criptomonedas que se adhieran a los principios de la Sharia, aprovechando la experiencia de Malasia en finanzas islámicas. La formalización de la minería de criptomonedas podría convertir la energía robada en ingresos legítimos para TNB y generar ingresos imponibles para el gobierno, desbloqueando un flujo de ingresos constante de varios millones de dólares para Malasia. Fuentes La minería ilegal y las lagunas políticas estancan el crecimiento de las criptomonedas en Malasia, Cointelegraph. La minería ilegal de criptomonedas se dispara en Malasia en medio de políticas poco claras — Noticias de TradingView, TradingView. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 26por ToTo BugelmanNovato Delitos
DOJ busca la incautación de criptomonedas por 7,7 millones de dólares a impostores de TI norcoreanos
Las autoridades estadounidenses están actuando para incautar 7,7 millones de dólares en criptomonedas vinculadas a trabajadores de TI norcoreanos que supuestamente utilizaron identidades estadounidenses robadas para conseguir trabajos remotos. Esta acción de decomiso es parte de un esfuerzo más amplio del Departamento de Justicia (DOJ) para desmantelar la sofisticada red de evasión de sanciones de Corea del Norte, que canaliza fondos ilícitos para apoyar sus programas de desarrollo de armas. El Departamento de Justicia apunta al esquema criptográfico de Corea del Norte El Departamento de Justicia ha presentado una demanda de decomiso civil en el Distrito de Columbia, buscando confiscar 7,74 millones de dólares en criptomonedas. Estos fondos fueron supuestamente obtenidos por ciudadanos norcoreanos que se hacían pasar por contratistas de TI remotos para empresas en los Estados Unidos y otros países. El esquema implicaba el uso de identidades estadounidenses falsas o fraudulentamente obtenidas para conseguir empleo, principalmente en empresas de desarrollo de blockchain. Los trabajadores operaban desde varios países, incluyendo China, Rusia y Laos. Utilizaban VPN y "granjas de laptops" con sede en EE. UU. para ocultar sus verdaderas ubicaciones. Los pagos a menudo se recibían en stablecoins como USDC y USDT. Técnicas sofisticadas de lavado de dinero descubiertas La investigación, liderada por el FBI, reveló que los operativos norcoreanos emplearon complejas técnicas de lavado de dinero para ocultar los orígenes de sus ganancias ilícitas. Estos métodos incluyeron: Uso de identidades ficticias para configurar cuentas de intercambio. "Salto de cadena" entre diferentes blockchains. Realización de intercambios de tokens. Compra de NFT para disfrazar transferencias de valor. Realización de múltiples transferencias pequeñas para evitar la detección. Una vez lavada, la criptomoneda fue redirigida a través de intermediarios, incluyendo a Sim Hyon Sop, un presunto representante del Banco de Comercio Exterior, y Kim Sang Man, CEO de Chinyong, una empresa de TI norcoreana vinculada al ejército. Sim Hyon Sop fue acusado en abril de 2023 por su papel en la coordinación de los flujos de dinero entre los trabajadores y el gobierno norcoreano. Una amenaza creciente para el ecosistema de las criptomonedas Los funcionarios enfatizan que esta acción de decomiso subraya la explotación del ecosistema de las criptomonedas por parte del gobierno norcoreano para financiar sus prioridades ilícitas. Matthew R. Galeotti, Jefe de la División Criminal del Departamento de Justicia, declaró que el departamento utilizará todas las herramientas legales para salvaguardar el ecosistema de las criptomonedas y negar a Corea del Norte sus ganancias ilícitas. Expertos en seguridad, incluidos Andrew Fierman de Chainalysis y Michael Barnhart de DTEX Systems, destacan la creciente sofisticación de estas operaciones norcoreanas. Señalan que estos operativos están aprovechando tácticas avanzadas como: Personas generadas por IA. Tecnología deepfake para entrevistas. Sistemas de apoyo para pasar las pruebas técnicas. Barnhart estima que Corea del Norte podría estar generando cientos de millones de dólares anualmente a partir de trabajos de TI fraudulentos, y muchas cifras probablemente están subestimadas debido a las técnicas de ofuscación utilizadas. El Grupo de Inteligencia de Amenazas de Google también informó en abril que los actores norcoreanos han expandido su alcance más allá de EE. UU., infiltrándose en proyectos de criptomonedas en el Reino Unido, Alemania, Portugal y Serbia. Fuentes El Departamento de Justicia incauta 7,7 millones de dólares en criptomonedas a trabajadores de TI norcoreanos que supuestamente usaban identificaciones estadounidenses robadas, Finance Magnates. El Departamento de Justicia busca confiscar 7,7 millones de dólares en criptomonedas supuestamente robadas por trabajadores de TI norcoreanos, Fortune. El Departamento de Justicia busca el decomiso de 7,7 millones de dólares en criptomonedas de hackers norcoreanos que se hacían pasar por trabajadores de TI, Decrypt. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 27por DarshitaNovato Delitos
EE. UU. apunta a $7.7 millones en criptomonedas en trama de lavado de dinero de trabajadores de TI norcoreanos
El Departamento de Justicia de EE. UU. busca incautar más de 7.7 millones de dólares en criptomonedas, alegando que fueron blanqueados por trabajadores de TI norcoreanos. Estos individuos supuestamente se hicieron pasar por freelancers extranjeros para conseguir trabajos en empresas de blockchain y tecnología, canalizando sus ganancias de vuelta al gobierno norcoreano para financiar programas ilícitos, incluido el desarrollo de armas. Desenmascarando el esquema de trabajadores de TI norcoreanos Las autoridades estadounidenses han descubierto una sofisticada operación en la que trabajadores de TI norcoreanos, utilizando identidades robadas o falsificadas, se infiltraron en empresas tecnológicas, incluidas las del sector blockchain. Recibieron pagos en criptomonedas, principalmente stablecoins como USDC y USDT, que luego fueron blanqueadas a través de métodos complejos para ocultar sus orígenes antes de ser enviadas al estado norcoreano. Este esquema tenía como objetivo eludir las sanciones de EE. UU. y generar ingresos para los programas de armas de Corea del Norte. Actores clave y tácticas de blanqueo Figuras clave: La operación está vinculada a Sim Hyon Sop, un representante del Banco de Comercio Exterior de Corea del Norte, quien fue previamente acusado en abril de 2023. Sim supuestamente colaboró con Kim Sang Man, CEO de Chinyong, una empresa de TI vinculada al estado bajo el Ministerio de Defensa de Corea del Norte. Métodos de blanqueo: Para ocultar los fondos, los trabajadores emplearon varias tácticas: Apertura de cuentas falsas. División de transacciones en cantidades más pequeñas. Uso de técnicas de intercambio de tokens. Compra de NFT como reserva de valor. Estos fondos se movieron a través de una red de plataformas e intermediarios, llegando finalmente al gobierno norcoreano. Implicaciones más amplias y esfuerzos de aplicación Esta acción de decomiso es parte de una campaña de aplicación más amplia del Departamento de Justicia, conocida como la iniciativa DPRK RevGen, que comenzó en 2024. Esta iniciativa se dirige tanto a los operativos norcoreanos como a sus facilitadores con sede en EE. UU. Las autoridades ya han tomado medidas contra facilitadores nacionales, comerciantes de criptomonedas y esquemas que involucran el robo de datos por parte de trabajadores de TI norcoreanos. Matthew Galeotti, jefe de la División Criminal del DOJ, enfatizó que este caso destaca la explotación del ecosistema de criptomonedas por parte del gobierno norcoreano para financiar sus prioridades ilícitas. El FBI también ha advertido a las empresas estadounidenses sobre este esfuerzo generalizado para defraudarlas mediante la contratación de trabajadores norcoreanos que se hacen pasar por freelancers remotos utilizando identidades estadounidenses robadas. La investigación, dirigida por la Unidad de Activos Virtuales y la Oficina de Campo de Chicago del FBI, refleja una estrategia continua para aislar a Corea del Norte del sistema financiero global y evitar que el régimen utilice criptomonedas para evadir las sanciones de EE. UU. Fuentes Estafa de TI norcoreana vinculada a la incautación de criptomonedas por 7.7 millones de dólares, Cryptonews. EE. UU. busca 7.7 millones de dólares en esquema de blanqueo de criptomonedas de Corea del Norte por trabajadores de TI, MENAFN.com. El DOJ presenta una demanda para confiscar criptomonedas supuestamente blanqueadas por trabajadores de TI de Corea del Norte, Cointelegraph. EE. UU. quiere 7.7 millones de dólares en criptomonedas blanqueadas en el complot de trabajadores de TI de Corea del Norte, PANews. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 23por DarshitaNovato Delitos
Donación de Bitcoin de $31 millones de Ross Ulbricht vinculada al mercado de la red oscura AlphaBay
Una sustancial donación de Bitcoin de 31 millones de dólares a Ross Ulbricht, el fundador del mercado de la red oscura Silk Road, ha sido vinculada a AlphaBay, un prominente sucesor de Silk Road. La firma de análisis de blockchain Chainalysis identificó el origen de los fondos, sugiriendo que una figura importante de la ahora desaparecida plataforma AlphaBay estaba detrás de la misteriosa transferencia. El motivo de esta significativa donación sigue sin estar claro. Puntos clave Se realizó una donación de Bitcoin de 31 millones de dólares a Ross Ulbricht. Los fondos han sido rastreados hasta AlphaBay, un sucesor de Silk Road. Se cree que el donante es una figura importante de AlphaBay. Los motivos detrás de la donación son actualmente desconocidos. La transacción implicó el uso de servicios de mezcla, lo que indica un intento de ocultar el origen de los fondos. Misteriosa donación de Bitcoin a Ross Ulbricht Ross Ulbricht, el fundador convicto del mercado de la red oscura Silk Road, recibió recientemente una desconcertante donación de Bitcoin de 31 millones de dólares. Esta transacción, que ocurrió el 31 de mayo, inicialmente desató una especulación generalizada dentro de la comunidad de criptomonedas con respecto a su origen y propósito. Conexión con AlphaBay revelada La firma de análisis de blockchain Chainalysis ha rastreado la sustancial donación de Bitcoin a AlphaBay, un mercado de la red oscura que surgió como un importante sucesor de Silk Road. Aunque el remitente específico sigue sin ser identificado, Chainalysis sugiere que los fondos probablemente se originaron de un vendedor o figura prominente asociado con AlphaBay. Esta conexión se reveló a través del análisis del rastro de la transacción, que incluyó el uso de servicios de mezcla para ocultar el origen de los fondos. El legado y el cierre de AlphaBay AlphaBay se lanzó a finales de 2014 y rápidamente creció hasta convertirse en el mercado de la red oscura más grande después de la desaparición de Silk Road. A menudo se le conocía como el "Amazon de la web oscura" debido a sus extensas operaciones, siendo supuestamente diez veces más grande que Silk Road en su apogeo. AlphaBay facilitaba transacciones anónimas utilizando criptomonedas como Bitcoin y Monero. La plataforma fue finalmente cerrada en 2017 a través de un esfuerzo global de aplicación de la ley conocido como "Operación Bayonet". Aunque resurgió brevemente en 2021, desde entonces ha cesado sus operaciones nuevamente. Liberación de Ulbricht y debate en curso Ross Ulbricht, quien cumplía una doble cadena perpetua más 40 años, fue liberado de prisión en enero de 2025 después de cumplir 12 años. Su liberación ha reavivado las discusiones en torno a la saga de Silk Road y las implicaciones más amplias de los mercados de la red oscura dentro del ecosistema de las criptomonedas. La sustancial donación de Bitcoin añade otra capa de intriga a la controvertida historia de Ulbricht y continúa alimentando los debates sobre el papel de las criptomonedas en las transacciones financieras anónimas. Fuentes Donación de Bitcoin de 31 millones de dólares a Ross Ulbricht de Silk Road rastreada hasta AlphaBay, www.tokenpost.com. El donante de Bitcoin de Ross Ulbricht vinculado al mercado oscuro Alphabay, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 23por ToTo BugelmanNovato.jpeg) Delitos
Autoridades estadounidenses incautan 145 dominios y criptomonedas vinculados al mercado de la web oscura BidenCash
Las autoridades estadounidenses han desmantelado con éxito BidenCash, un destacado mercado de la dark web, incautando 145 dominios y criptomonedas asociadas. Esta operación internacional, liderada por el Servicio Secreto de EE. UU. y el FBI, tuvo como objetivo una plataforma responsable del tráfico de más de 15 millones de tarjetas de crédito robadas y datos personales, generando más de 17 millones de dólares en ingresos ilícitos. FBI BidenCash: Una lucrativa empresa criminal BidenCash, lanzado en marzo de 2022, se convirtió rápidamente en un actor importante en la economía ilícita de la dark web. El mercado facilitó la venta de números de tarjetas de crédito robados, información de identificación personal (PII) y credenciales de acceso a computadoras comprometidas. Sus administradores cobraban una tarifa por cada transacción, lo que la convertía en una empresa altamente rentable. Período de operación: Desde marzo de 2022 Base de usuarios: Más de 117.000 clientes Datos robados: Más de 15 millones de números de tarjetas de crédito y PII comprometidos Ingresos generados: Más de 17 millones de dólares Para atraer nuevos usuarios y promocionar sus servicios, los operadores de BidenCash publicaron periódicamente grandes conjuntos de datos de información robada de forma gratuita. Entre octubre de 2022 y febrero de 2023, publicaron 3,3 millones de tarjetas de crédito robadas, incluidos números de tarjeta completos, fechas de vencimiento, códigos CVV, nombres de titulares de tarjetas, direcciones, direcciones de correo electrónico y números de teléfono. El desmantelamiento internacional La operación para desmantelar BidenCash fue un esfuerzo de colaboración que involucró a varias agencias de aplicación de la ley y organizaciones de seguridad: Servicio Secreto de los Estados Unidos (USSS) Oficina Federal de Investigaciones (FBI) Policía Nacional Holandesa (Politie) The Shadowserver Foundation (organización de seguridad sin fines de lucro) Searchlight Cyber (empresa de visibilidad de la superficie de ataque en tiempo real) Como resultado de esta acción coordinada, los dominios incautados de BidenCash ahora redirigen a un servidor controlado por las fuerzas del orden de EE. UU., lo que impide efectivamente el acceso y perturba las operaciones del mercado. El tribunal también autorizó la incautación de activos de criptomonedas vinculados a las ganancias ilegales de BidenCash. Represión más amplia contra el cibercrimen Este desmantelamiento es parte de un esfuerzo más amplio y continuo de las autoridades estadounidenses para combatir el crimen de la dark web impulsado por las criptomonedas. Las operaciones relacionadas recientes incluyen: Operación RapTor: Europol, en colaboración con 10 países, atacó las ventas de fentanilo en la dark web, lo que llevó a 270 arrestos y la incautación de 200 millones de dólares en activos, incluidas importantes sumas de criptomonedas. Malware Qakbot: El Departamento de Justicia incautó más de 24 millones de dólares en criptomonedas a un ciudadano ruso acusado de desarrollar y operar el malware Qakbot. Mercado Nemesis: El gobierno de EE. UU. congeló 44 cuentas de Bitcoin y cinco de Monero, por un total de más de 850.000 dólares, vinculadas al ahora cerrado mercado de la dark web Nemesis, que traficaba con bienes ilegales como drogas e identificaciones falsas. Estas acciones envían un mensaje claro a los ciberdelincuentes de que las agencias de aplicación de la ley son cada vez más sofisticadas en su capacidad para rastrear y desbaratar actividades ilícitas en la dark web, particularmente aquellas que involucran criptomonedas. Fuentes EE. UU. incauta 145 dominios de la darknet y criptomonedas vinculadas a BidenCash, Cryptonews. EE. UU. incauta criptomonedas y 145 dominios vinculados al mercado de la dark web, Crypto Adventure. EE. UU. incauta 145 dominios y criptomonedas en la represión contra BidenCash, The Crypto Times. Dominios del mercado de carding de BidenCash incautados en operación internacional, BleepingComputer. EE. UU. incauta 145 dominios y criptoactivos vinculados al mercado de la darknet BidenCash, Coindoo. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 22por ToTo BugelmanNovato.jpeg) Delitos
Autoridades ucranianas detienen a un hacker en una redada de criptominado de 4,5 millones de dólares
Las autoridades ucranianas han detenido a un hacker de 35 años por supuestamente haber violado más de 5.000 cuentas de una empresa de alojamiento internacional. El sospechoso supuestamente utilizó las cuentas comprometidas para minar criptomonedas, causando daños estimados en 4,5 millones de dólares. El arresto destaca la batalla en curso contra el cryptojacking y la explotación no autorizada de recursos. Hacker arrestado por una operación masiva de cryptojacking La policía cibernética ucraniana ha anunciado el arresto de un individuo de 35 años acusado de un esquema de cryptojacking a gran escala. El hacker supuestamente obtuvo acceso no autorizado a más de 5.000 cuentas de clientes pertenecientes a un proveedor de alojamiento internacional. Estas cuentas fueron luego explotadas para implementar máquinas virtuales y minar criptomonedas, aprovechando los recursos del servidor de la compañía sin permiso. La operación resultó en daños estimados en 4,5 millones de dólares para la empresa de alojamiento. El sospechoso había estado activo desde 2018, utilizando inteligencia de código abierto para identificar y comprometer infraestructuras vulnerables. Para evadir la detección, el hacker cambiaba frecuentemente de ubicación, residiendo en varias regiones de Ucrania, incluyendo Poltava, Odesa, Zaporizhzhia y Dnipropetrovsk. Evidencia descubierta y cargos presentados Durante una redada en la residencia del sospechoso, las fuerzas del orden incautaron una cantidad significativa de pruebas, incluyendo equipos informáticos, teléfonos móviles y tarjetas bancarias. Un examen preliminar de estos elementos reveló la participación del hacker en múltiples foros de hackers y proporcionó vínculos cruciales con las actividades ilícitas. Las pruebas clave incautadas incluyen: Credenciales de correo electrónico robadas utilizadas para acceso no autorizado. Carteras de criptomonedas que contienen monedas minadas ilegalmente. Scripts de software diseñados para lanzar y gestionar operaciones de minería. Herramientas para el robo de datos y el acceso remoto. El acusado ahora enfrenta cargos bajo la Parte 5 del Artículo 361 del Código Penal de Ucrania, que conlleva una pena máxima potencial de 15 años de prisión. Además, la condena podría llevar a una prohibición de tres años de participar en ciertas actividades de alto riesgo, particularmente aquellas relacionadas con TI y comunicaciones. La investigación sigue en curso, y se pueden agregar más cargos a medida que surjan nuevas pruebas. Protección contra el cryptojacking Este incidente sirve como un claro recordatorio de la importancia de prácticas sólidas de ciberseguridad. Para mitigar el riesgo de ser víctima de ataques similares, se aconseja a individuos y organizaciones que: Implementar contraseñas fuertes y únicas: Utilice contraseñas complejas y distintas para todas las cuentas en línea. Habilitar la autenticación multifactor (MFA): Agregue una capa adicional de seguridad a las cuentas, especialmente aquellas con acceso a recursos en la nube. Monitorear regularmente la actividad de la cuenta: Revise rutinariamente cualquier actividad inusual o no autorizada en las cuentas. Revocar el acceso desconocido: Revoque inmediatamente el acceso de cualquier dispositivo o aplicación desconocida vinculada a sus cuentas. No está claro si los clientes afectados de la empresa de alojamiento serán responsables de las facturas infladas resultantes de las actividades de minería no autorizadas. Fuentes Hacker arrestado por violar 5.000 cuentas de alojamiento para minar criptomonedas, BleepingComputer. Ucrania arresta a presunto cryptojacker por violar 5K cuentas, Cointelegraph. Ucrania atrapa a hacker usando alojamiento secuestrado para minar criptomonedas, MENAFN.com. Ucrania arresta a presunto cryptojacker por violar 5K cuentas, StartupNews.fyi. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 27por ToTo BugelmanNovato.jpeg) Delitos
Cerebro de Secuestro Criptográfico Atrapado en Marruecos
Se ha realizado un arresto en Marruecos, aprehendiendo al presunto cerebro detrás de una serie de secuestros relacionados con criptomonedas en Francia. Badiss Mohamed Amide Bajjou, un ciudadano franco-marroquí de 24 años, fue puesto bajo custodia a petición de las autoridades francesas, lo que marca un desarrollo crucial en la lucha contra el crimen organizado que ataca el sector de las criptomonedas. Gérald Darmanin Puntos clave Badiss Mohamed Amide Bajjou, un franco-marroquí de 24 años, fue arrestado en Marruecos. Se le acusa de orquestar secuestros relacionados con criptomonedas en Francia. El arresto fue resultado de la cooperación entre las autoridades francesas y marroquíes. Bajjou estaba sujeto a una notificación roja de Interpol desde 2023. Presunto cerebro aprehendido Badiss Mohamed Amide Bajjou, identificado como una figura clave en una serie de secuestros relacionados con criptomonedas en Francia, fue arrestado en Marruecos. El arresto, llevado a cabo por la policía nacional y los servicios de inteligencia marroquíes, se produjo a raíz de una solicitud de las autoridades francesas. Bajjou, encontrado con múltiples armas blancas y varios teléfonos móviles, había sido objeto de una notificación roja de Interpol desde 2023, vinculándolo a otros secuestros y actividades delictivas. El ministro de Justicia francés, Gérald Darmanin, elogió el arresto, enfatizando la fuerte cooperación judicial entre Francia y Marruecos en la lucha contra el crimen organizado. Incidentes recientes e intentos fallidos El arresto se produce en medio de una creciente preocupación por los secuestros relacionados con criptomonedas. Un incidente notable ocurrió el 13 de mayo, cuando los asaltantes supuestamente intentaron secuestrar a la hija y al nieto de Pierre Noizat, director ejecutivo de la plataforma francesa de criptomonedas Paymium. Los transeúntes filmaron el dramático evento, mostrando a la hija de Noizat y a los transeúntes defendiéndose de los atacantes enmascarados, quienes posteriormente huyeron del lugar. Este incidente destaca la creciente amenaza que representan los delincuentes que atacan a personas asociadas con la industria de las criptomonedas, lo que subraya la urgencia de la cooperación internacional para abordar estas sofisticadas empresas criminales. Le_Figaro Fuentes Detenido en Marruecos el presunto líder de los secuestros de criptomonedas franceses, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 31por ToTo BugelmanNovato.jpeg) Delitos
Cripto bajo asedio: 2.100 millones de dólares robados en 2025 mientras los hackers atacan a los usuarios, no al código
El mundo de las criptomonedas se enfrenta a una nueva y alarmante amenaza, ya que CertiK informa de un asombroso robo de 2.100 millones de dólares en criptomonedas en 2025. Esta importante suma pone de manifiesto un cambio crítico en las tácticas de los hackers, que se alejan de la explotación de vulnerabilidades técnicas en los contratos inteligentes y la infraestructura de la cadena de bloques para centrarse en el eslabón más débil: el comportamiento humano. El panorama cambiante de las amenazas Los hackers están aprovechando cada vez más los esquemas de ingeniería social, como los ataques de phishing y los compromisos de monederos, para defraudar a los usuarios. Este giro estratégico subraya una creciente sofisticación en la ciberdelincuencia, donde la manipulación psicológica resulta más eficaz que las complejas explotaciones de código. Puntos clave Cambio en los vectores de ataque: Los hackers ahora se dirigen principalmente a las vulnerabilidades humanas en lugar de a los fallos técnicos en los contratos inteligentes o el código de la cadena de bloques. Dominio de la ingeniería social: Los compromisos de monederos y los ataques de phishing representan la mayor parte de los 2.100 millones de dólares robados en 2025. Incidentes significativos: Un único hackeo de 1.400 millones de dólares a la bolsa Bybit por parte del Grupo Lazarus en febrero de 2025 representa la mayor explotación en la historia de las criptomonedas, contribuyendo con más del 60% del valor total perdido en 2024. Precedente de 2024: Las estafas de phishing por sí solas costaron a la industria de las criptomonedas más de 1.000 millones de dólares en 296 incidentes en 2024. Protocolos DeFi robustos: El aumento de la ingeniería social puede indicar una mayor resistencia en los protocolos de finanzas descentralizadas (DeFi), lo que obliga a los atacantes a buscar objetivos más fáciles. El elemento humano: El nuevo eslabón más débil Ronghui Gu, cofundador de CertiK, enfatizó que la mayoría de la pérdida de 2.100 millones de dólares en 2025 provino de "compromisos de monederos, mala gestión de claves y problemas operativos". Esto destaca que incluso con un código robusto, el error humano y la susceptibilidad al engaño siguen siendo vulnerabilidades críticas. Las tácticas de ingeniería social, como el envenenamiento de direcciones, no requieren un hackeo complejo; simplemente engañan a las víctimas para que envíen activos a direcciones fraudulentas. Respuesta de la industria y perspectivas futuras Para combatir esta amenaza creciente, CertiK aboga por una inversión significativa de la industria en medidas de seguridad mejoradas. Estas incluyen una seguridad de monederos mejorada, un control de acceso estricto, una supervisión de transacciones en tiempo real y herramientas de simulación avanzadas. El objetivo es fortalecer el elemento humano contra ataques de ingeniería social cada vez más sofisticados y reducir futuros incidentes. El cambio en los patrones de ataque sirve como un duro recordatorio de que la ciberseguridad en el espacio de las criptomonedas debe evolucionar más allá de las salvaguardias técnicas para abarcar una educación y protección integral del usuario. Fuentes hackers exploit human behaviour: CertiK, Cointelegraph. $2.1B crypto stolen in 2025 as hackers shift focus from code to users: CertiK — TradingView News, TradingView. Este artículo fue escrito con la ayuda de la inteligencia artificial para recopilar información de múltiples fuentes confiables. El contenido ha sido revisado y editado por nuestro equipo editorial para garantizar su precisión y coherencia. Las opiniones expresadas son del autor y no reflejan necesariamente las opiniones de BlockzHub. Las fuentes de información originales se acreditan siempre que sea apropiado y según se requiera. Este artículo no constituye asesoramiento financiero. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 29por BishopNovato.jpeg) Delitos
Las pérdidas por hackeos de criptomonedas caen un 40% en mayo, a pesar de los 244 millones de dólares atacados
Las pérdidas por hackeos de criptomonedas experimentaron una disminución significativa en mayo, cayendo un 40% en comparación con abril, a pesar de que aproximadamente $244 millones fueron el objetivo de los ciberdelincuentes. Esta reducción señala una posible mejora en las medidas de seguridad de la industria de las criptomonedas y sus esfuerzos continuos para combatir a los actores maliciosos. PeckShield Puntos clave Las pérdidas por hackeos de criptomonedas disminuyeron casi un 40% en mayo, totalizando aproximadamente $244.1 millones. El intercambio descentralizado Cetus sufrió el mayor hackeo del mes, representando $223 millones, aunque una parte significativa fue congelada. La industria está mejorando activamente sus protocolos de seguridad para contrarrestar las sofisticadas ciberamenazas. Panorama de la seguridad criptográfica de mayo Mayo de 2025 registró alrededor de 20 hackeos importantes de criptomonedas, lo que resultó en pérdidas totales de $244.1 millones. Esta cifra representa una disminución del 39.29% con respecto a las pérdidas reportadas en abril. El incidente más sustancial involucró al intercambio descentralizado Cetus el 22 de mayo, donde se robaron $223 millones. Sin embargo, la acción rápida de Cetus y la red Sui llevó a la congelación de $157 millones, o alrededor del 71% de los fondos robados. Incidentes y exploits notables Más allá del hackeo de Cetus, otros exploits significativos en mayo incluyeron: Protocolo Cork: Un ataque de $12 millones a la plataforma DeFi, donde los atacantes robaron Wrapped Staked Ether (wstETH) y lo convirtieron a Ether (ETH). Hackeo vinculado a la RPDC: Un presunto ataque afiliado a Corea del Norte que resultó en pérdidas de $5.2 millones. Exploit de tokens MBU: Un exploit de $2.2 millones dirigido a tokens MBU. Exploit de MapleStory Universe: Un exploit de $1.2 millones. Fuentes Los delincuentes criptográficos apuntaron a $244 millones en mayo, las pérdidas por hackeos disminuyeron un 40% — PeckShield, PANews. Los principales hackeos de criptomonedas cayeron un 40% en mayo, dice PeckShield, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 22por ToTo BugelmanNovato Delitos
Hombre de Nueva York al que se le negó la fianza en un presunto complot de rescate de Bitcoin y tortura
Un hombre de Nueva York, William Duplessie, se le ha negado la libertad bajo fianza tras su acusación por cargos de secuestro, agresión y posesión de armas. Esto se produce después de un presunto complot para extorsionar Bitcoin a un inversor italiano en criptomonedas a través de semanas de tortura. A su coacusado, John Woeltz, se le había negado previamente la libertad bajo fianza, y ambos hombres permanecen bajo custodia. La víctima supuestamente sufrió abusos graves antes de escapar y alertar a las autoridades. Puntos clave William Duplessie y John Woeltz están acusados de secuestrar y torturar a un inversor italiano en criptomonedas por Bitcoin. La víctima estuvo cautiva durante 17 días, sometida a diversas formas de tortura y amenazada. Tanto a Duplessie como a Woeltz se les ha negado la libertad bajo fianza debido a la gravedad de las acusaciones. La policía descubrió pruebas de tortura, incluidas fotos Polaroid y varios implementos, en la casa adosada de SoHo. Presunta tortura y escape El ciudadano italiano de 28 años llegó a Nueva York el 6 de mayo y supuestamente fue atraído a una casa adosada de SoHo alquilada por Woeltz por $30,000-$40,000 al mes. Allí, supuestamente estuvo cautivo durante 17 días. La víctima sufrió abusos horribles, incluyendo ser golpeado, electrocutado, golpeado con un arma y colgado de una escalera de cinco pisos. También fue supuestamente obligado a fumar crack y le cortaron la pierna con una sierra. Se hicieron amenazas contra su familia para obligarlo a revelar su contraseña de Bitcoin. El 23 de mayo, la víctima logró escapar. Después de ser golpeado con una pistola, fingió aceptar entregar su contraseña. Mientras sus captores recuperaban una computadora portátil, huyó de la casa adosada descalzo y ensangrentado, buscando ayuda de un oficial de tránsito en Mulberry Street. Arrestos y acusaciones John Woeltz, de 37 años, un inversor en criptomonedas de Kentucky, fue arrestado poco después del escape de la víctima. Fue procesado por cargos que incluyen secuestro para pedir rescate, agresión y detención ilegal, declarándose no culpable. Su solicitud de fianza de $2 millones fue denegada. William Duplessie, de 32 años, se entregó a la policía de Manhattan la semana siguiente. Fue formalmente acusado de secuestro, agresión, detención ilegal y posesión de armas. La solicitud de fianza de $1 millón de Duplessie también fue denegada debido a la gravedad del caso. Tanto Duplessie como Woeltz tendrán sus acusaciones sin sellar el 11 de junio para su procesamiento. Una tercera persona, Beatrice Folchi, fue arrestada y acusada de secuestro en primer grado y detención ilegal, pero luego fue liberada a la espera de una mayor investigación. Evidencia y contexto más amplio Al registrar la casa adosada de SoHo, la policía descubrió una escalofriante variedad de artículos, que incluyen: Una sierra Cocaína Malla de gallinero Chaleco antibalas Gafas de visión nocturna Cascos balísticos Municiones Fotos Polaroid de la víctima con un arma en la cabeza y fumando una pipa de cocaína. Este incidente es parte de una tendencia inquietante de Fuentes Hombre de Nueva York se le niega la fianza por presunto rescate de Bitcoin, complot de tortura, Decrypt. Inversor en criptomonedas acusado de secuestrar, torturar a un hombre por acceso a Bitcoin, TronWeekly. Inversor en criptomonedas en Nueva York acusado de complot de secuestro y tortura | Crimen en EE. UU., The Guardian. Inversor en criptomonedas acusado de secuestrar y torturar a un hombre durante semanas, The New York Times. Segundo sospechoso arrestado en presunto esquema de tortura de Bitcoin en Nueva York, BBC. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 25por DarshitaNovato.jpeg) Delitos
Detectives del NYPD en servicio modificado en medio de la investigación del caso de tortura de criptomonedas, incluido un miembro del equipo de seguridad del alcalde
Detectives de la policía de Nueva York, incluido un miembro del equipo de seguridad del alcalde Eric Adams, han sido puestos en servicio modificado en medio de una investigación sobre sus supuestas conexiones con un caso de tortura y secuestro de criptomonedas. La investigación se centra en su trabajo de seguridad fuera de servicio para personas ahora acusadas de torturar a un turista italiano para obtener contraseñas de Bitcoin. Este desarrollo plantea importantes preguntas sobre la conducta policial y la supervisión de los trabajos de seguridad privada. Agentes de la policía de Nueva York bajo escrutinio Dos detectives del Departamento de Policía de Nueva York, Roberto Cordero y Raymond J. Low, han sido puestos en servicio modificado tras las revelaciones de su participación en la prestación de seguridad en una casa adosada de Manhattan vinculada a un caso de tortura de criptomonedas. El detective Cordero, un veterano de 20 años que sirvió en el equipo de seguridad del alcalde Eric Adams, supuestamente transportó a la víctima desde el aeropuerto hasta la casa adosada donde posteriormente fue retenido y torturado. El segundo detective, Raymond J. Low, que trabaja en narcóticos, también fue supuestamente pagado por uno de los sospechosos por seguridad fuera de servicio. El caso de tortura de criptomonedas La investigación se deriva de un incidente desgarrador en el que un turista italiano fue supuestamente atraído a una lujosa casa adosada de Manhattan el 6 de mayo por dos empresarios de criptomonedas, John Woeltz y William Duplessie. Durante 17 días, la víctima fue supuestamente sometida a una brutal tortura, que incluyó ser electrocutado con cables eléctricos, golpeado con un arma, obligado a fumar de una pipa de crack, colgado a cinco pisos de altura y aserrado en la pierna, todo en un intento de extraer su contraseña de Bitcoin. La víctima finalmente escapó y alertó a las autoridades. Al entrar en la casa adosada, la policía descubrió un alijo de pruebas, que incluía: Cocaína Una sierra Malla de gallinero Chaleco antibalas Gafas de visión nocturna Fotos Polaroid de la víctima con un arma apuntando a su cabeza John Woeltz, identificado como el "rey de las criptomonedas de Kentucky", y William Duplessie han sido arrestados y acusados en relación con el secuestro y la tortura. Puntos clave Dos detectives de la policía de Nueva York, incluido uno del equipo de seguridad del alcalde Adams, están bajo investigación interna. Los detectives supuestamente proporcionaron seguridad fuera de servicio a personas acusadas en un caso de tortura de criptomonedas. Un detective supuestamente transportó a la víctima al lugar de la tortura. La Oficina de Asuntos Internos de la policía de Nueva York está investigando si el trabajo fuera de servicio fue aprobado y el alcance del conocimiento de los agentes. El caso destaca las preocupaciones sobre la conducta policial y la supervisión del trabajo de seguridad privada por parte de los agentes. Investigación interna en curso La Oficina de Asuntos Internos de la policía de Nueva York ha iniciado una investigación sobre la conducta de los detectives. Si bien a los agentes se les permite trabajar en trabajos de seguridad fuera de servicio, dichas asignaciones requieren la aprobación del departamento, y no está claro si este trabajo en particular fue autorizado. La investigación tiene como objetivo determinar cuánto tiempo estuvieron empleados los detectives por los sospechosos de criptomonedas y si tenían algún conocimiento de las actividades ilegales que ocurrían en la casa adosada. Tanto la oficina del alcalde como la policía de Nueva York han declarado que están consternados por las acusaciones y están cooperando con la investigación en curso. Fuentes Policía del equipo de seguridad del alcalde de Nueva York supuestamente vinculado a un caso de tortura de criptomonedas, Gizmodo. La policía investiga a un detective vinculado a un impactante caso de tortura de criptomonedas en EE. UU., Faharas News. La policía investiga a detectives que trabajaron en una casa en un caso de tortura de criptomonedas, The New York Times. Caso de tortura de criptomonedas: 2 detectives de la policía de Nueva York de baja en relación con el secuestro de SoHo en Nueva York, ABC7 Los Ángeles. La investigación de la tortura de un millonario de criptomonedas da un giro impactante – NBC Nueva York, NBC Nueva York. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 32por ToTo BugelmanNovato.jpeg) Delitos
Tribunal de EE. UU. congela 57 millones de dólares en USDC en el escándalo de la memecoin LIBRA
Un desarrollo significativo en el escándalo en curso de la memecoin LIBRA ha visto a un tribunal de EE. UU. congelar aproximadamente $57 millones en USDC. Esta acción es parte de una demanda colectiva destinada a responsabilizar a los responsables del presunto fraude y, potencialmente, compensar a los inversores que sufrieron pérdidas sustanciales. El tribunal ordena la congelación en el caso de la memecoin LIBRA Un tribunal federal de EE. UU. ha emitido una orden de restricción temporal, lo que ha llevado a la congelación de aproximadamente $57.65 millones en USD Coin (USDC) vinculados a la controvertida memecoin LIBRA. Esta medida se produce como parte de una demanda colectiva presentada en el Distrito Sur de Nueva York. La congelación fue ejecutada por Circle, el emisor de USDC, en dos billeteras de Solana asociadas con el implementador de LIBRA y el equipo del proyecto. Estas billeteras contenían un total de $57.65 millones en USDC, que ahora están inmovilizados. El tribunal tiene programada una audiencia para el 9 de junio para determinar si los activos permanecerán congelados a medida que avanza la demanda. El escándalo de la memecoin LIBRA se desarrolla El token LIBRA, lanzado en febrero de 2025, rápidamente ganó terreno, en parte debido a la promoción en redes sociales por parte del presidente argentino Javier Milei. Anunciado como un mecanismo de financiación para pequeñas empresas en Argentina, su valor se disparó drásticamente. Una hora después de su lanzamiento, el valor del token subió de centavos a más de $5, lo que elevó su capitalización de mercado a más de $4 mil millones. Sin embargo, los iniciados, que supuestamente controlaban el 70% del suministro, vendieron grandes cantidades del token en cuestión de horas, lo que provocó una caída del precio de más del 90%. Esta rápida disminución resultó en supuestas ganancias de más de $150 millones para los iniciados, mientras que los inversores supuestamente perdieron más de $250 millones. Acción legal y acusados La demanda colectiva, iniciada en marzo por el bufete de abogados Burwick, con sede en Nueva York, representa a cientos de inversores de LIBRA. La demanda se dirige a varias entidades e individuos: Kelsier Ventures: Una firma de capital de riesgo de criptomonedas. Cofundadores de Kelsier Ventures: Gideon, Thomas y Hayden Davis. Otros acusados: Benjamin Chow, cofundador de Meteora. Julian Peh, director ejecutivo de KIP Protocol. Otras organizaciones supuestamente involucradas en el desarrollo y marketing del token LIBRA. Consecuencias políticas y precedente El escándalo de LIBRA también provocó indignación política en Argentina. El presidente Milei se enfrentó a pedidos de juicio político después de eliminar sus publicaciones promocionales y negar su participación. Inicialmente se estableció un grupo de trabajo gubernamental para investigar el asunto, pero Milei lo disolvió el 19 de mayo. Esta congelación de activos significa un precedente potencial para la rendición de cuentas en el espacio criptográfico. Si tiene éxito, el caso podría establecer un marco para responsabilizar a los fundadores y promotores de criptomonedas por engañar al público y explotar los ciclos de exageración del mercado. Fuentes Circle congela 57 millones de USDC vinculados al escándalo de la memecoin LIBRA, Crypto News. Tribunal de EE. UU. congela $57 millones de USDC supuestamente vinculados al escándalo de LIBRA, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 27por ToTo BugelmanNovato Delitos
Tercer sospechoso arrestado en impactante caso de secuestro de criptomonedas en NYC
Un tercer sospechoso ha sido arrestado en conexión con el perturbador secuestro y tortura de un turista italiano en la ciudad de Nueva York, destacando una preocupante tendencia de crímenes violentos dirigidos a inversores en criptomonedas. William Duplessie, de 33 años, se entregó a la NYPD y enfrenta serios cargos, incluyendo secuestro y encarcelamiento falso. Puntos Clave William Duplessie, el tercer sospechoso, fue arrestado tras negociar su entrega con la policía. La víctima, Michael Valentino Teofrasto, fue mantenido cautivo durante semanas y sometido a un abuso severo. Este incidente es parte de un patrón más amplio de crímenes violentos contra inversores en criptomonedas en Nueva York. Antecedentes del Caso El incidente comenzó cuando Michael Valentino Teofrasto, un turista italiano de 28 años, fue secuestrado en Manhattan. Fue mantenido cautivo durante varias semanas en una lujosa casa en SoHo, donde sufrió abuso físico y amenazas destinadas a extraer sus claves privadas de criptomonedas. Teofrasto informó que sus captores lo ataron, le robaron su pasaporte y dispositivo móvil, y lo sometieron a un tratamiento brutal, incluyendo ser electrocutado con un Taser y golpeado con un arma de fuego. La horrible odisea terminó cuando Teofrasto logró escapar y alertar a las autoridades. Arrestos y Cargos Tras la fuga de Teofrasto, la policía arrestó rápidamente a John Woeltz, un inversor en criptomonedas con vínculos en el caso. Woeltz enfrenta múltiples cargos de felonía, incluyendo secuestro por rescate. Actualmente está bajo custodia sin derecho a fianza, a la espera de más procedimientos judiciales. El arresto de Duplessie marca un desarrollo significativo en la investigación. Se cree que tiene conexiones con Woeltz y un fondo de cobertura de criptomonedas con sede en Nueva York, lo que genera preocupaciones sobre la participación de individuos dentro de la industria de criptomonedas en tales crímenes violentos. William Duplessie sale esposado de la comisaría 13 tras entregarse el martes para enfrentar cargos de secuestro y tortura de otro hombre por su billetera de bitcoins. Jefferson Siegel para The New York Times. Preocupaciones Crecientes en la Comunidad Cripto Este caso no es un incidente aislado. Refleja una creciente tendencia de "ataques con llave inglesa" y otros crímenes violentos dirigidos a individuos involucrados en criptomonedas. A medida que el mercado de criptomonedas se expande, también lo hace el riesgo de actividad criminal dirigida a inversores y sus familias. En respuesta a estas amenazas, muchos en la comunidad cripto están tomando medidas de seguridad adicionales para protegerse a sí mismos y a sus activos. La NYPD también ha aumentado su enfoque en este tipo de crímenes, reconociendo la necesidad de una mayor vigilancia en un paisaje financiero que evoluciona rápidamente. Jameson Lopp Conclusión El arresto de William Duplessie añade otra capa a una narrativa perturbadora sobre la seguridad de los inversores en criptomonedas. A medida que las fuerzas del orden continúan investigando este caso, la comunidad cripto permanece en alerta máxima, consciente de que el atractivo de las monedas digitales puede atraer no solo a inversores, sino también a criminales que buscan explotarlos. Los desarrollos en este caso probablemente influirán en cómo se aborda la seguridad dentro del sector de criptomonedas en el futuro. Fuentes Tercer individuo arrestado en el caso de tortura y secuestro de criptomonedas en Nueva York, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 35por ToTo BugelmanNovato Delitos
Ruso nacional arrestado en Corea del Sur por intento de robo de criptomonedas
Un ciudadano ruso fue arrestado en Corea del Sur por su participación en un intento de robo de 1 mil millones de won (aproximadamente $730,000) durante un falso acuerdo de criptomonedas. El incidente, que tuvo lugar en Seúl, ha generado preocupaciones sobre la creciente tendencia de crímenes violentos asociados con transacciones de criptomonedas. Aspectos Clave Un hombre ruso de 20 años fue arrestado en Busan el 27 de mayo. El intento de robo ocurrió el 21 de mayo en un hotel en Seúl. Dos cómplices huyeron del país poco después del incidente. Los sospechosos utilizaron una pistola de réplica y un bastón telescópico durante el ataque. Descripción del Incidente El 21 de mayo, tres ciudadanos rusos atrajeron a diez hombres coreanos a un hotel en el distrito Gangseo de Seúl bajo la apariencia de una transacción de criptomonedas entre pares. Una vez dentro, los sospechosos emboscaron a dos de las víctimas, que habían sido invitadas a su habitación de hotel, mientras los otros esperaban en el vestíbulo. Los atacantes, equipados con chalecos protectores, se ocultaron en el baño y agredieron a las víctimas con una pistola de réplica y un bastón telescópico. Ataron las manos de las víctimas con bridas y trataron de robar una bolsa que contenía 1 mil millones de won preparados para la transacción. Escape de las Víctimas y Respuesta de la Policía Una de las víctimas logró escapar y alertó a los demás en el vestíbulo, lo que llevó a los sospechosos a huir sin el dinero. La policía recibió una llamada de emergencia alrededor de las 8:30 p.m. esa noche, informando sobre un hombre herido en el vestíbulo del hotel. Al llegar, los oficiales descubrieron a una víctima herida y encontraron evidencia del robo en la habitación de los sospechosos, incluyendo un contador de efectivo, chalecos protectores y la pistola de réplica. Arresto e Investigación en Curso La Comisaría de Policía de Gangseo actuó rápidamente, arrestando al sospechoso principal en Busan el 27 de mayo. Enfrenta cargos de asalto e intento de robo. Las autoridades han confirmado que los otros dos sospechosos huyeron de Corea del Sur poco después del incidente, lo que llevó a una solicitud de prohibición de viaje al extranjero y asistencia de Interpol para localizarlos. La policía está interrogando al sospechoso detenido para obtener más información sobre el crimen y se está preparando para solicitar una orden de detención preventiva. Preocupaciones Crecientes sobre Crímenes Relacionados con Cripto Este incidente es parte de una preocupante tendencia de aumento de crímenes violentos vinculados a transacciones de criptomonedas. Informes recientes indican un aumento en incidentes como secuestros y asaltos dirigidos a individuos involucrados en el espacio cripto. Como resultado, muchos en la industria están buscando medidas de seguridad personal mejoradas para protegerse de posibles amenazas. Las autoridades están instando a las personas que participan en transacciones de criptomonedas a ejercer precaución y mantenerse alerta contra posibles estafas y crímenes violentos. Fuentes Ruso Arrestado en Corea del Sur por Intento de Robo de $730K en Cripto, Cointelegraph. La policía arresta a 1 ruso acusado de asalto en un robo de cripto de 1 mil millones de won, Korea JoongAng Daily. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 34por DarshitaNovato Delitos
Las autoridades francesas intensifican la lucha contra los secuestros relacionados con criptomonedas: más de 12 arrestos
Las autoridades francesas han arrestado a más de 12 sospechosos en relación con dos casos de alto perfil en París. Los arrestos se producen en medio de crecientes preocupaciones sobre la seguridad de los emprendedores de criptomonedas y sus familias tras estos incidentes violentos. Aspectos Clave Más de 12 sospechosos arrestados, incluidos menores, en relación con secuestros relacionados con criptomonedas. Los incidentes recientes involucraron intentos de secuestrar a familiares de figuras prominentes de las criptomonedas. Las autoridades sospechan que redes de crimen organizado están detrás de estos secuestros. Se han anunciado medidas de seguridad aumentadas para emprendedores de criptomonedas y sus familias. Antecedentes de los Secuestros En las últimas semanas, Francia ha sido testigo de un aumento en los secuestros dirigidos a individuos asociados con la industria de las criptomonedas. Los incidentes más notables incluyen: Intento de Secuestro del 13 de Mayo: Tres hombres intentaron secuestrar a la hija y al nieto de Pierre Noizat, cofundador y CEO de la bolsa de criptomonedas francesa Paymium, a plena luz del día. El intento fue frustrado cuando la hija de Noizat se defendió y los transeúntes intervinieron. Incidente Anterior de Mayo: El padre de un emprendedor de marketing de criptomonedas fue secuestrado y mantenido por un rescate, con demandas que oscilaban entre 5 y 7 millones de euros. Posteriormente, fue rescatado por las autoridades. Secuestro de David Balland: A principios de este año, David Balland, cofundador de la empresa de billeteras de hardware de criptomonedas Ledger, fue secuestrado en su hogar, con los perpetradores exigiendo un rescate en criptomonedas. Fue rescatado por la policía poco después. Investigaciones y Arrestos Los recientes arrestos fueron reportados por los medios locales, con las autoridades indicando que varios menores estaban entre los detenidos. Los cargos contra los sospechosos incluyen: Secuestro Intento de secuestro Conspiración criminal Los investigadores están explorando la posibilidad de que estos incidentes estén vinculados al crimen organizado, utilizando las redes sociales para reclutar participantes para estas actividades criminales. Hasta ahora, no se han realizado arrestos en relación con el intento de secuestro de la familia de Noizat, pero hasta seis individuos han sido identificados y detenidos en relación con el secuestro del padre del emprendedor de criptomonedas. Medidas de Seguridad Aumentadas En respuesta al alarmante aumento de estos crímenes violentos, el Ministro del Interior francés, Bruno Retailleau, ha anunciado medidas de seguridad mejoradas destinadas a proteger a los emprendedores de criptomonedas y sus familias. Esto incluye: Aumento de la presencia policial alrededor de figuras conocidas de criptomonedas. Recomendaciones para mejoras en la seguridad personal, como contratar guardaespaldas. Una página de GitHub creada por Jameson Lopp, una figura prominente en la comunidad cypherpunk, indica que ha habido seis incidentes reportados de demandas de rescate involucrando criptomonedas en Francia este año, con la mitad ocurriendo solo en París. Conclusión La reciente ola de secuestros dirigidos al sector de las criptomonedas ha suscitado serias preocupaciones sobre la seguridad de las personas involucradas en esta industria en rápido crecimiento. Con las autoridades tomando medidas decisivas para arrestar a los sospechosos e implementar nuevas medidas de seguridad, la esperanza es disuadir futuros incidentes y proteger a quienes están en riesgo. A medida que el panorama de las criptomonedas continúa evolucionando, también deben evolucionar las estrategias para garantizar la seguridad de sus actores clave. Fuentes France arrests over 12 suspects in crypto kidnapping cases: Report, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 26por ToTo BugelmanNovato Delitos
Nuevos desarrollos en el caso de tortura de criptomonedas en NYC mientras otro sospechoso se prepara para entregarse.
Un segundo sospechoso en el impactante caso de tortura de criptomonedas en la ciudad de Nueva York se espera que se entregue a las autoridades pronto. Esto sigue al arresto de Joel Woeltz, quien está acusado de secuestrar y torturar a un joven inversor italiano en un intento de extraer la información de su billetera de criptomonedas. El caso ha atraído una atención significativa de los medios debido a su naturaleza extraña y violenta. Aspectos Clave Se espera que un inversor suizo en criptomonedas se entregue a la policía en relación con el caso. Joel Woeltz, el sospechoso principal, enfrenta múltiples cargos, incluyendo secuestro y asalto. La víctima, Teofrasto Carturan, logró escapar después de 17 días de cautiverio. Antecedentes del Caso El incidente comenzó cuando Teofrasto Carturan, un inversor italiano de 28 años con un patrimonio neto estimado de $30 millones, llegó a la ciudad de Nueva York el 6 de mayo. Se informó que estaba reuniéndose con socios comerciales cuando fue secuestrado por Woeltz y sus cómplices. Carturan afirma que le quitaron su pasaporte y fue torturado para revelar su frase semilla de criptomonedas. Según informes, Carturan fue mantenido cautivo en un apartamento en Soho durante 17 días, durante los cuales sufrió abusos físicos severos. Fue atado con cables eléctricos, electrocutado y amenazado con una motosierra eléctrica. De manera inquietante, también se le obligó a fumar crack y fue sometido a más humillaciones. La Escape El 23 de mayo, Carturan logró escapar de sus captores. Había acordado recuperar su computadora portátil, que contenía la frase semilla de criptomonedas, pero aprovechó la oportunidad para huir cuando Woeltz le dio la espalda. Las imágenes capturadas por transeúntes muestran a Carturan corriendo descalzo hacia un oficial de tráfico, desesperado por ayuda. Tras su escape, la policía arrestó a Woeltz en el apartamento de Soho, donde descubrieron evidencia de la tortura, incluyendo una foto Polaroid de Carturan atado a una silla con una pistola en la cabeza. Woeltz está actualmente bajo custodia, con su próxima comparecencia en la corte programada para el 28 de mayo. La Participación de Otros Sospechosos Los informes indican que un inversor suizo en criptomonedas, que no ha sido nombrado, se espera que se entregue a la policía dentro de la semana. Se cree que esta persona ayudó a Woeltz en el secuestro y tortura de Carturan. Hay informes contradictorios sobre si este sospechoso ya está bajo custodia. Además, Beatrice Folchi, asistente de Woeltz, fue arrestada pero luego liberada sin cargos. La investigación continúa mientras las autoridades buscan descubrir la extensión total de las actividades criminales involucradas en este caso. Fuentes Otro sospechoso se entregará en el caso de tortura de criptomonedas en NYC: Informes, Cointelegraph. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 24por ToTo BugelmanNovato Delitos
Cetus revela una recompensa de $5 millones por el hacker detrás de la violación de $223 millones en DeFi
Cetus, un intercambio descentralizado líder en la blockchain de Sui, ha anunciado una recompensa de $5 millones por información que conduzca a la identificación y arresto del hacker responsable de una violación significativa que resultó en una pérdida de $223 millones. El ataque, que ocurrió el 22 de mayo de 2025, ha generado preocupaciones sobre la seguridad y la gobernanza dentro del espacio de finanzas descentralizadas (DeFi). Aspectos Clave Cetus ofrece una recompensa de $5 millones por información sobre el hacker. La violación resultó en una pérdida de $223 millones, con $162 millones congelados por los validadores. La Fundación Sui y Cetus están colaborando para recuperar los activos robados. Se está enfatizando la gobernanza comunitaria en el proceso de recuperación. Descripción General de la Violación El 22 de mayo de 2025, Cetus experimentó una violación de seguridad importante que explotó una vulnerabilidad en su mecanismo de precios, lo que llevó a la extracción de $223 millones en activos digitales. En respuesta, los validadores de la blockchain de Sui congelaron rápidamente $162 millones de los fondos comprometidos, evitando más pérdidas. Sin embargo, $60 millones fueron transferidos a Ethereum, complicando los esfuerzos de recuperación. Respuesta Inmediata y Esfuerzos de Recuperación Tras el ataque, Cetus y la Fundación Sui tomaron medidas rápidas para mitigar el daño: Congelación de Activos: Los validadores congelaron $162 millones en activos robados para evitar más retiros. Colaboración con Autoridades: El equipo de Cetus está trabajando con la firma de ciberseguridad Inca Digital y agencias de aplicación de la ley en todo el mundo para rastrear al hacker. Involucramiento de la Comunidad: Se propone una votación en la cadena para permitir que la comunidad decida sobre la actualización del protocolo necesaria para descongelar los fondos restantes y restaurarlos a los usuarios. Anuncio de Recompensa A pesar de una oferta inicial de un acuerdo de $6 millones para que el hacker devolviera los fondos robados, Cetus informó que no hubo comunicación por parte del atacante. En consecuencia, el equipo ha anunciado ahora una recompensa de $5 millones por cualquier información que conduzca a la identificación y arresto del hacker. Los detalles requeridos incluyen: Nombre del hacker Ubicación Prueba de identidad de apoyo Cetus ha declarado que si el hacker coopera y devuelve los activos robados, retirarán cualquier acción legal y cancelarán la recompensa. Preocupaciones de Centralización El incidente ha suscitado un debate sobre la centralización dentro de la red Sui. Con 114 validadores activos, la rápida respuesta para congelar activos ha planteado preguntas sobre el poder que estos validadores tienen sobre las transacciones. Si bien la acción colectiva evitó más pérdidas, también destacó los riesgos potenciales del control centralizado en un ecosistema descentralizado. Implicaciones Futuras para la Seguridad de DeFi Esta violación sirve como un recordatorio crítico de las vulnerabilidades que existen dentro del espacio DeFi. A medida que la industria continúa creciendo, la necesidad de medidas de seguridad robustas y una gobernanza transparente se vuelve cada vez más importante. El incidente de Cetus puede llevar a protocolos de seguridad mejorados y a una reevaluación de las estructuras de gobernanza en las finanzas descentralizadas. A medida que Cetus y la Fundación Sui trabajan para recuperarse de esta violación, la comunidad sigue esperanzada por una resolución que priorice la seguridad de los usuarios y la protección de los activos. El resultado de la votación propuesta en la cadena y la respuesta del hacker serán monitoreados de cerca por la comunidad cripto. Fuentes Sui votará sobre la actualización mientras Cetus establece una recompensa de $5 millones por el hacker, Coin Edition. Cetus ofrece $5 millones de recompensa por información sobre el hacker, Crypto News. Cetus publica una recompensa de $5 millones por la identificación del hacker en medio de preocupaciones de centralización sobre el congelamiento de Sui, CryptoSlate. Este artículo fue escrito con la ayuda de la inteligencia artificial para recopilar información de múltiples fuentes confiables. El contenido ha sido revisado y editado por nuestro equipo editorial para garantizar su precisión y coherencia. Las opiniones expresadas son del autor y no reflejan necesariamente las opiniones de BlockzHub. Las fuentes de información originales se acreditan siempre que sea apropiado y según se requiera. Este artículo no constituye asesoramiento financiero. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 30por BishopNovato.jpeg) Delitos
Inversor de criptomonedas arrestado por secuestrar y torturar a turista italiano en Nueva York
Un caso impactante de secuestro y tortura ha surgido en la ciudad de Nueva York, donde un inversor en criptomonedas, John Woeltz, es acusado de mantener cautivo a un turista italiano durante casi tres semanas. La víctima, Michael Valentino Teofrasto Carturan, fue sometido a horribles abusos en un intento de extorsionar su contraseña de Bitcoin. Mario Nawfal Puntos Clave John Woeltz, un inversor en criptomonedas de 37 años, está acusado de secuestro y tortura. La víctima, Michael Carturan, fue mantenido cautivo durante casi tres semanas. Woeltz supuestamente utilizó métodos extremos para extraer la contraseña de Bitcoin de la víctima. El incidente destaca una tendencia perturbadora de violencia dirigida a los poseedores de criptomonedas. La Perturbadora Odisea La pesadilla comenzó el 6 de mayo, cuando Carturan llegó a Nueva York bajo el pretexto de una reunión de negocios con Woeltz. Weltz ha sido un defensor de Bitcoin desde 2011 y formó parte de los equipos de Hcash (HyperCash) y Grin. Al llegar al lujoso apartamento de Woeltz en SoHo, fue despojado inmediatamente de su pasaporte y dispositivos electrónicos. Woeltz y sus asociados exigieron acceso a las cuentas de criptomonedas de Carturan, amenazándolo con violencia si no cumplía. Durante su cautiverio, Carturan soportó severos abusos físicos, incluyendo: Ser atado a una silla con cables eléctricos. Electrocutado mientras sus pies estaban sumergidos en agua. Golpeado con una pistola y amenazado con una motosierra. Forzado a consumir drogas, incluyendo crack. Las autoridades descubrieron más tarde fotografías Polaroid que documentaban el abuso, incluyendo imágenes de Carturan atado y amenazado con un arma de fuego. Estas fotos probablemente estaban destinadas a extorsionar dinero de su familia. La Escape La fuga de Carturan fue nada menos que milagrosa. En la mañana del 24 de mayo, logró convencer a Woeltz de que le proporcionaría la contraseña de Bitcoin usando su computadora portátil. Cuando Woeltz se dio la vuelta, Carturan aprovechó la oportunidad para escapar, corriendo descalzo y ensangrentado por las calles de Manhattan, donde detuvo a un oficial de policía. Arresto y Cargos Tras la fuga de Carturan, la policía allanó el apartamento de SoHo, arrestando a Woeltz, quien fue encontrado en una bata de baño. Ahora enfrenta múltiples cargos, incluyendo: Secuestro en primer grado Imprisonamiento ilegal en primer grado Acoso en segundo grado Posesión criminal de un arma Woeltz está siendo retenido sin derecho a fianza, con los fiscales describiendo el caso como reminiscentes de una película de terror, citando la naturaleza extrema de la tortura infligida a la víctima. Involucramiento de Cómplices Beatrice Folchi, una asistente de 24 años que trabajaba para Woeltz, también fue arrestada pero luego liberada mientras se lleva a cabo una investigación adicional. Inicialmente fue acusada de secuestro y encarcelamiento ilegal. Folchi, quien tiene un trasfondo en marketing y actuación, ha negado cualquier participación en los crímenes. Implicaciones Más Amplias Este incidente es parte de una preocupante tendencia de violencia contra individuos involucrados en criptomonedas. A medida que el valor de los activos digitales continúa aumentando, también lo hace el riesgo de extorsión y crimen violento dirigido a aquellos que poseen una riqueza significativa en criptomonedas. Las agencias de aplicación de la ley están cada vez más preocupadas por la seguridad de los inversores en criptomonedas y el potencial de incidentes similares en el futuro. A medida que el caso se desarrolla, plantea serias preguntas sobre hasta dónde llegarán las personas para obtener riqueza en el volátil mundo de las criptomonedas, y la urgente necesidad de medidas de seguridad mejoradas para aquellos involucrados en este mercado en expansión. Fuentes Acusado de secuestro de criptomonedas detenido sin fianza durante la comparecencia en la corte del sábado, New York Post. Conoce a la joven y hermosa asistente del jefe de criptomonedas John Woeltz en el secuestro y tortura del hombre italiano, New York Post. Cómo un turista fue encadenado, electrocutado y amenazado con una MOTOSIERRA dentro del apartamento de un hombre, Daily Mail. Misteriosa morena, de 24 años, está vinculada a la "cámara de tortura" de los 'brotes' de criptomonedas en la impresionante mansión de $75,000 al mes en NYC | Daily Mail Online, Daily Mail. Inversor en criptomonedas acusado de secuestro y tortura 'sádica' de un turista italiano en NYC: Informes, The Block. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 22por ToTo BugelmanNovato Delitos
El DOJ de EE. UU. golpea fuerte: $24 millones en criptomonedas incautados al desarrollador de Qakbot
El Departamento de Justicia de EE. UU. (DOJ) ha tomado medidas significativas contra el cibercrimen al incautar más de 24 millones de dólares en criptomonedas de Rustam Rafailevich Gallyamov, un ciudadano ruso acusado de desarrollar el notorio malware Qakbot. Esta operación marca un paso crucial en la lucha continua contra los cibercriminales que explotan la tecnología para obtener ganancias ilícitas. Departamento de Justicia de los Estados Unidos Aspectos Clave El DOJ ha presentado una demanda de confiscación civil contra Gallyamov, buscando recuperar 24 millones de dólares en criptomonedas. Gallyamov es acusado de dirigir una operación de cibercrimen global utilizando el malware Qakbot desde 2008. La incautación es parte de una iniciativa más amplia para interrumpir el cibercrimen y devolver los activos robados a las víctimas. Antecedentes sobre el Malware Qakbot Qakbot, también conocido como QBot, ha sido un jugador significativo en el panorama del cibercrimen desde su creación en 2008. El malware está diseñado para infectar computadoras, creando un botnet que puede ser explotado para diversas actividades maliciosas, incluidos ataques de ransomware. Gallyamov supuestamente utilizó Qakbot para: Infectar Miles de Computadoras: El malware se utilizó para construir un botnet, que luego fue vendido a otros cibercriminales. Facilitar Ataques de Ransomware: El acceso a los sistemas infectados se vendió a grupos que implementaban ransomware, incluidos nombres notorios como REvil y Conti. Generar Beneficios Sustanciales: Gallyamov supuestamente recibió una parte de los pagos de rescate de estos ataques. La Represión del DOJ contra el Cibercrimen Las acciones recientes del DOJ reflejan un compromiso con la lucha contra el cibercrimen y la responsabilidad de los perpetradores. Matthew Galeotti, jefe de la división criminal del DOJ, enfatizó la determinación de la agencia de utilizar todas las herramientas legales disponibles para interrumpir las actividades criminales. Los puntos clave del anuncio del DOJ incluyen: Demanda de Confiscación Civil: El DOJ ha presentado una demanda para incautar los activos de Gallyamov, que incluyen más de 170 Bitcoin y más de 4 millones de dólares en stablecoins. Cooperación Internacional: La investigación involucró la colaboración con agencias de aplicación de la ley internacionales, destacando la naturaleza global del cibercrimen. Actividad Criminal Continua: A pesar de la desarticulación del botnet Qakbot en 2023, Gallyamov supuestamente continuó sus actividades criminales utilizando métodos alternativos. Implicaciones Futuras La incautación de 24 millones de dólares en criptomonedas de Gallyamov es parte de una tendencia más amplia de creciente escrutinio y acciones de aplicación contra los cibercriminales. Los esfuerzos del DOJ señalan un enfoque robusto para abordar el cibercrimen, con posibles implicaciones para el mercado de criptomonedas y su regulación. A medida que las autoridades intensifican sus esfuerzos, los individuos y organizaciones involucrados en el cibercrimen pueden enfrentar un mayor riesgo de enjuiciamiento y confiscación de activos. Fuentes El DOJ apunta al desarrollador de Qakbot, Semler agrega BTC, CZ refuta el informe de WSJ, Analytics Insight. Las autoridades de EE. UU. incautaron 24 millones de dólares en criptomonedas y acusaron al desarrollador ruso Rustam Gallyamov por operar Qakbot., Cointelegraph. El DOJ incauta 24 millones de dólares del desarrollador del malware Qakbot, Cryptonews. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 25por ToTo BugelmanNovato Delitos
Hombre de Florida condenado a seis años por lavar más de $1 millón en Bitcoin
Un hombre de Florida ha sido condenado a seis años de prisión federal por operar un intercambio de efectivo a Bitcoin sin licencia que facilitó el lavado de dinero para diversas actividades criminales, incluidos fraudes y tráfico de drogas. Trung Nguyen, de 48 años, también fue ordenado a confiscar $1.5 millones como parte de su sentencia en un tribunal federal de Boston. Aspectos Clave Trung Nguyen operó un negocio de transmisión de dinero no autorizado llamado National Vending desde 2017 hasta 2020. Convirtió más de $1 millón en efectivo a Bitcoin, sirviendo a clientes involucrados en fraudes y tráfico de drogas. Nguyen fue condenado a seis años de prisión y se le ordenó confiscar $1.5 millones. No se registró en la Red de Ejecución de Delitos Financieros (FinCEN) y no reportó transacciones sospechosas. La Operación La operación de Nguyen, que él comercializaba como un negocio de máquinas expendedoras, le permitió evadir el escrutinio regulatorio. Utilizó técnicas aprendidas en un curso en línea para disfrazar sus actividades, incluyendo: Creando una fachada: Presentó su negocio como una operación legítima de máquinas expendedoras, evitando el término "Bitcoin" en las comunicaciones con bancos y autoridades. Aceptando efectivo: Nguyen se reunía en persona con los clientes para aceptar grandes pagos en efectivo, que luego convertía en Bitcoin por una tarifa, típicamente alrededor del 5%. Usando tecnología: Empleó aplicaciones de mensajería encriptada y desglosó grandes depósitos en efectivo en montos más pequeños para evitar la detección. Actividades Criminales Apoyadas La clientela de Nguyen incluía individuos involucrados en diversas actividades ilegales: Tráfico de Drogas: Aceptó $250,000 de un conocido traficante de metanfetaminas. Víctimas de Fraudes: Nguyen facilitó transacciones para víctimas de fraudes románticos, convirtiendo su efectivo en Bitcoin para enviarlo al extranjero. Las cantidades notables incluyeron: $325,000 de una víctima en Kansas City. $60,000 de una víctima en Connecticut. $60,000 de una víctima en el centro de Massachusetts. Consecuencias Legales Nguyen fue acusado en mayo de 2023 y condenado en noviembre de 2024 por cargos de operar un negocio de transmisión de dinero no autorizado y lavado de dinero. Su falta de cumplimiento con las regulaciones federales, incluyendo: No registrarse en FinCEN. No presentar los informes requeridos de Actividades Sospechosas (SARs) o Informes de Transacciones en Efectivo (CTRs). La Oficina del Fiscal de los Estados Unidos enfatizó la gravedad de las acciones de Nguyen, afirmando que su operación fue integral para facilitar conductas criminales, incluido el tráfico de drogas y fraudes que explotaron a individuos vulnerables. Fuentes Hombre de Florida recibe 6 años por lavar $1M en Bitcoin, Law360. Lavadore de Bitcoin 'sin preguntas' recibe 6 años de prisión, Cointelegraph. Hombre de Danvers condenado a 6 años por lavar $1M a través de cripto, The Boston Globe. Lavadore de Bitcoin 'sin preguntas' recibe 6 años de prisión, StartupNews.fyi. Hombre de Danvers condenado en estafa de lavado de dinero con Bitcoin – NBC Boston, NBC Boston. Este artículo fue creado con el apoyo de tecnología impulsada por IA, basándose en múltiples fuentes reputadas. El contenido final ha sido revisado y editado minuciosamente por el equipo editorial de BlockzHub para garantizar precisión, claridad y coherencia. Las fuentes originales de los informes se citan siempre que sea apropiado y necesario. Las opiniones expresadas en este artículo no representan necesariamente los puntos de vista o posiciones oficiales de BlockzHub. Este artículo tiene únicamente fines informativos y no debe considerarse asesoramiento financiero o profesional. Invertir implica riesgos, y se recomienda consultar a un asesor financiero calificado antes de tomar decisiones de inversión.
0 0.0 26por ToTo BugelmanNovato