.jpeg)
精选犯罪
加密洗钱者改变策略,远离中心化交易所,Chainalysis 报告
区块链分析公司 Chainalysis 的一份新报告显示,非法行为者洗钱加密货币的方式发生了重大转变。洗钱者越来越多地放弃中心化交易所,因为这些交易所加强了安全和合规措施,转而青睐非正式的服务型网络,特别是那些通过中文渠道运营的网络。这一趋势标志着加密货币金融犯罪格局的显著演变。 主要发现 中心化加密货币交易所用于洗钱的比例正在下降。 非正式网络,特别是使用中文渠道的网络,正在占据主导地位。 这些网络利用“金钱骡子”、非正式场外交易柜台和赌博平台。 链上洗钱生态系统已大幅增长,每年洗钱金额达数十亿美元。 执法部门面临能力差距,需要提升技能以应对这些不断变化的策略。 非正式网络的兴起 Chainalysis 的数据显示,非正式的服务型网络(通常通过中文渠道促进)已成为洗钱非法资金的主要方式。这些网络提供各种各样的“洗钱即服务”选项。它们在 2020 年初 COVID-19 大流行开始时开始崭露头角,并已发展到“主导已知的加密货币洗钱活动”。 这种远离中心化交易所的转变归因于这些平台日益增长的监管审查和增强的安全协议,这使得非法行为者更难开展活动。中心化交易所可以冻结资金,这是这些非正式网络试图规避的风险。 中文网络主导非法资金流动 在过去五年中,Chainalysis 估计中文网络处理了约 20% 的已追踪到的非法加密货币资金。与中心化交易所的使用量下降形成鲜明对比的是,自 2020 年以来,流向这些已识别的中文网络的资金增长速度惊人——比流向中心化交易所的资金增长速度快 7,325 倍。虽然这些基于 Telegram 的服务并非链上洗钱的唯一促进者,但它们现在在全球链上洗钱格局中占据了不成比例的份额。 不断增长的链上洗钱生态系统 整个链上洗钱生态系统经历了显著扩张。Chainalysis 预计,到 2025 年,将有超过 820 亿美元的非法资金被洗白,远高于 2020 年的 100 亿美元。仅中文网络就负责了约 160 亿美元的洗钱活动,平均每天约 4400 万美元。这种增长得益于加密货币日益增长的可及性和流动性,以及进行非法活动的方式和参与者的根本性变化。 执法部门需要适应 Chainalysis 强调,执法机构必须调整其策略,以有效打击这一不断演变的威胁。瓦解链上洗钱需要针对非法经营者、供应商及其广告平台。专家们指出,在大多数国家,犯罪分子和执法部门在加密货币使用方面的能力之间存在着巨大的“鸿沟”。虽然区块链追踪工具提供了帮助,但需要更全面、更全球化的努力。这包括提升执法人员在加密货币方面的能力,并建立更好的全球信息共享机制。 来源 加密货币洗钱者正远离中心化交易所:Chainalysis — TradingView 新闻,TradingView。 加密货币洗钱者正远离中心化交易所:Chainalysis,mx.advfn.com。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 37作者 Mini ma新手
.jpeg) 犯罪
Makina Finance 遭遇 410 万美元漏洞攻击;MEV 机器人截获被盗资金
去中心化金融(DeFi)协议 Makina Finance 已成为一次重大漏洞攻击的受害者,导致约 413 万美元的以太坊损失。此次攻击一次性耗尽了 1,299 枚以太坊,而一个抢跑攻击者(MEV 构建者)的介入使情况更加复杂,该构建者截获了部分被盗资产。 要点 Makina Finance 因 DeFi 漏洞损失了 413 万美元的以太坊。 一次交易耗尽了 1,299 枚以太坊。 一个 MEV 构建者抢跑了攻击者,截获了部分被盗资金。 被盗资产目前存放在两个独立的钱包中,未检测到进一步的移动。 Makina Finance 尚未就此事件发布官方声明。 漏洞发生经过 此次安全漏洞发生在 2026 年 1 月 20 日,目标是 Makina Finance 的 DUSD/USDC Curve 池。链上数据显示,此次漏洞是通过 Uniswap V3 上的一次大额兑换执行的,其中约 424 万 USDC 兑换了 1,299.18 枚以太坊。该交易在以太坊区块 24,273,362 上得到确认,交易的 Gas 费仅略高于 0.50 美元,表明这是一次精心策划的执行。 资金通过 Curve 和 Aave 等多个协议流动,最终存入 Uniswap。区块链数据显示,在此次兑换中,有超过 510 万美元的 USDC 流动,其中部分流动性通过 Curve 的 DAI 和 3Crv 池进行路由。 MEV 机器人介入 此次事件的另一个层面是,一个以“0xa6c2”开头的地址标识的 MEV 构建者机器人,在被盗以太坊到达攻击者钱包后不久就进行了拦截。此次 MEV 活动发生在区块构建阶段,表明在主要攻击者能够进一步转移资金之前,该交易就被检测到并采取了行动。尽管 MEV 构建者截获了少量资金,约 0.13 枚以太坊,但这凸显了以太坊网络上日益激烈和激进的交易竞争。 被盗资金的当前状态 在漏洞攻击和 MEV 构建者介入之后,被盗的以太坊仍然分散在两个钱包地址中。一个钱包持有约 330 万美元,另一个钱包持有约 88 万美元。根据最新报告,这些资金尚未被移动、混淆、跨链或发送到任何交易所,为调查人员提供了清晰的链上追踪线索。 Makina Finance 的沉默 尽管遭受了重大的经济损失并引起了公众的广泛关注,Makina Finance 尚未发布官方声明。该协议团队尚未在社交媒体上承认此事件,也没有提供任何关于用户资金是否受到影响或是否正在进行追回工作的澄清。鉴于此次黑客攻击的规模和发生的速度,这种沉默尤为引人注目。 此次事件再次严峻地提醒人们,即使有先进的协议和安全措施,DeFi 领域仍然存在持续的漏洞。闪电贷攻击仍然是利用流动性池的普遍方法,而 MEV 机器人的介入为链上安全增添了另一个复杂的维度。 来源 Makina Finance Exploit Drains 1,299 ETH in Major DeFi Hack, The Crypto Times。 MakinaFi Exploit Drains $4.1M as MEV Bots Front-Run Transactions, Coinfomania。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 45作者 Mini ma新手.jpeg) 犯罪
Terraform Labs 清算人起诉 Jump Trading 索赔 40 亿美元,指控其在 Terra 崩溃中扮演的角色
负责清算 Terraform Labs 的清算人提起了对加密货币做市商 Jump Trading 的一项高达 40 亿美元的巨额诉讼。诉讼指控 Jump Trading 在 Terra 生态系统的崩溃中扮演了直接角色,通过非法操纵市场和自营交易获利,最终导致数千名投资者遭受毁灭性的财务损失。 要点总结 Terraform Labs 的清算人 Todd Snyder 起诉 Jump Trading,索赔 40 亿美元。 诉讼指控 Jump Trading 从事了导致 Terra 崩溃的市场操纵和自营交易。 Jump Trading 和 Terraform 之间的秘密协议被引用为证据。 Jump Trading 否认了这些指控,称该诉讼是“绝望的尝试”,目的是转移责任。 直接参与的指控 Terraform 破产案的计划管理人 Todd Snyder 指控 Jump Trading、其联合创始人 William DiSomma 以及前加密货币部门总裁 Kanav Kariya 直接导致了 Do Kwon 公司的垮台。诉讼声称,Jump Trading “通过操纵、隐瞒和自营交易,积极剥削了 Terraform Labs 生态系统,使 Jump 获利,同时让数千名毫无戒心的投资者遭受了财务上的毁灭。” 秘密协议和市场操纵 法院文件显示,自 2019 年以来,Jump Trading 和 Terraform 之间就存在秘密协议。其中一项协议据称允许 Jump 以每枚 0.4 美元的大幅折扣价购买 LUNA,而当时的市场价格高达 110 美元。此外,Jump Trading 还被指控有一项非正式协议,旨在人为地支持 TerraUSD (UST) 稳定币与美元的挂钩,并向监管机构和社区隐瞒了这些行为。 当 UST 在 2021 年 5 月失去挂钩时,Jump Trading 据称通过购买 UST 来恢复其价值,误导投资者认为算法是复苏的原因。诉讼进一步声称,一旦稳定币的脆弱性被知晓,Jump Trading 就确保了合同中归属期的移除,使其能够每月出售 LUNA 并获利,从而加剧了对该代币的压力。 利用崩溃 在最初的稳定币失败后,Luna 基金会储备金由 Kwon 和 Kariya 控制。当 UST 在 2022 年 5 月再次崩溃时,近 50,000 枚比特币(当时约合 15 亿美元)在没有明确书面协议的情况下从该储备金中转移。诉讼表明,DiSomma 试图通过从其他加密货币公司寻求流动性来挽救局面,但适得其反,因为竞争对手在得知该项目的问题后开始出售 TerraUSD 和 Luna。 Jump Trading 的回应和过往和解 Jump Trading 的一位代表发表声明,称该诉讼是“Terraform Labs 试图将 Do Kwon 所犯罪行的责任和财务责任转移出去的绝望尝试。我们将坚决反对这些毫无根据的指控。” 此法律行动是在 2024 年 12 月单独达成和解之后提起的,当时 Jump 的子公司 Tai Mo Shan 支付了 1.23 亿美元,以解决与 2021 年与 Terraform 交易相关的索赔。2023 年,美国证券交易委员会 (SEC) 也提出了类似的指控,称 Jump Trading 从涉及 UST 的交易中赚取了约 10 亿美元。 更广泛的影响和法律后果 TerraUSD 和 LUNA 在 2022 年 5 月的崩溃抹去了约 400 亿美元的价值,引发了更广泛的市场低迷,并导致包括 Three Arrows Capital 在内的多家主要加密货币公司倒闭。Do Kwon 在承认欺诈指控后,于 2025 年 12 月被判处 15 年监禁。 来源 Jump Trading Accused of Direct Involvement in Terra’s Collapse, ForkLog。 Jump Trading Sued for $4 Billion Over Terra Collapse, Phemex。 Todd Snyder Files $4 Billion Lawsuit Against Jump Trading Amid Crypto Turmoil, Value The Markets。 Terraform Liquidators Allege Jump Trading Helped Fuel Crypto’s Biggest Crash: Report, Yahoo Finance。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 25作者 Mini ma新手.jpg) 犯罪
罗马尼亚将 Polymarket 列入黑名单,因其涉嫌非法加密货币投注,涉及大选赌注
罗马尼亚国家博彩局(ONJN)已正式将知名的预测市场平台Polymarket列入黑名单,理由是其作为无证博彩实体运营。此举是对该平台在罗马尼亚近期总统和地方选举期间加密货币投注活动激增的回应,据报道,交易量超过了6亿美元。 主要收获 罗马尼亚博彩监管机构已禁止Polymarket,因其无证运营。 此决定是由对选举结果的加密货币投注激增所促成的,交易量超过6亿美元。 监管机构将Polymarket的活动归类为“对手投注”,属于博彩法的管辖范围。 该平台被指控缺乏财政报告、玩家保护和反洗钱(AML)监督。 此举与美国、比利时、法国和波兰等其他国家实施的类似限制一致。 监管担忧和分类 ONJN已将Polymarket的运营归类为“对手投注”,这是一种用户相互对未来事件结果下注的模式。根据ONJN总裁Vlad-Cristian Soare的说法,所使用的技术,无论是区块链还是传统技术,都不能使该平台免受博彩法规的约束。监管机构强调,核心问题在于遵守法律,而不是底层技术。 违规和监督问题 当局指出Polymarket存在多项违规行为,包括缺乏财政报告、玩家保护和反洗钱(AML)监督等基本机制。尽管Polymarket将其品牌定位为“事件交易”平台,但ONJN认为其结构,即用户对不确定结果下注并由平台收取佣金,在法律上构成博彩。因此,罗马尼亚的互联网服务提供商现在被要求阻止访问该网站。 国际先例和Polymarket的回应 罗马尼亚的决定并非孤例。Polymarket在其他司法管辖区也面临类似的监管审查和行动。2022年,美国商品期货交易委员会(CFTC)因其运营未经注册的衍生品市场而对该平台处以罚款,导致美国用户受到限制。比利时、法国、波兰、新加坡和泰国也已采取措施限制或阻止访问Polymarket。尽管面临这些挑战,Polymarket仍在继续增长,并获得了大量投资。据报道,该平台正准备在美国进行有限的重新启动,重点关注体育市场,此前已获得CFTC的无行动函。 来源 罗马尼亚因非法加密货币投注和6亿美元的选举赌注将Polymarket列入黑名单 — TradingView新闻, TradingView。 罗马尼亚禁止Polymarket,选举赌注达1500万美元, SBC News。 Polymarket在罗马尼亚被列入黑名单,尽管其市场定位为“预测市场” - 赌场, Tribuna.com。 这篇文章是在人工智能的协助下撰写的,通过多个可信的来源收集信息。内容已由我们的编辑团队审阅和编辑,以确保准确性和连贯性。文章中表达的观点仅代表作者个人意见,不一定反映BlockzHub的观点。原始报道来源已在适当时注明,并按照要求提供。本文章仅供参考,并不构成财务建议。投资涉及风险,您在做出任何投资决策之前,应咨询合格的财务顾问。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 25作者 Bishop新手 犯罪
Meteora联合创始人被指控策划了使用MELANIA和LIBRA代币的加密货币骗局
去中心化交易所 (DEX) Meteora 及其联合创始人 Benjamin Chou 因涉嫌与备受争议的模因代币 LIBRA 和 MELANIA 相关的欺诈行为而被提起集体诉讼。原告声称,被告利用真实人物和叙事的权威,包括与前第一夫人梅拉尼娅·特朗普相关的代币和阿根廷复兴代币,来使他们所描述的协调性流动性陷阱合法化。 主要收获 Meteora 联合创始人 Benjamin Chou 正面临欺诈诉讼。 诉讼声称 Chou 和 Meteora 参与了使用 LIBRA 和 MELANIA 等模因代币的“拉地毯”计划。 被告被指控利用公众人物和叙事作为欺诈活动的“烟幕弹”。 由 Hayden Davis 领导的 Kelsier Ventures 被牵涉到代币的营销活动中。 据称,至少有 15 种代币使用了类似的欺诈计划进行发行和销售。 协调性流动性陷阱的指控 诉讼声称,被告“借用”了现实生活中的人物和叙事的权威,为欺诈计划增加可信度。据称,这些公众人物和品牌被用作道具,以使实际上是“协调性流动性陷阱”的计划合法化。原告认为,这些公众人物仅仅是 Meteora 和由 Hayden Davis 领导的 Kelsier Ventures 精心策划的欺诈计划的“烟幕弹”。 Meteora 和 Kelsier Ventures 的作用 根据法律文件,Kelsier Ventures 负责进行这些代币发行的营销活动。Benjamin Chou 被描述为“业务的核心”,他组建了一个团队来执行所谓的欺诈计划。原告声称,被告使用类似的运作方式发行和销售了至少 15 种代币。诉讼专门提到了其中五种代币:LIBRA、MELANIA、ENRON、TRUST 和 M3M3。 先前的声明和市场审查 二月份,Benjamin Chou 在一次采访中表示,他本人和 Meteora 均未收到任何与 Libra 项目相关的代币或拥有内幕信息。随后,由于公众的强烈抗议,他于同月辞去了 Meteora 的职务。此前,《金融时报》在五月份的一份报告中披露,一小群交易员在 MELANIA 模因币正式宣布之前购买了该币,获利 9960 万美元,这进一步引发了对加密货币领域市场操纵和内幕交易的质疑。 来源 ForkLog:Meteora 联合创始人被指控与 MELANIA 和 LIBRA 骗局有关。 Meteora 创始人被指控利用梅拉尼娅·特朗普和 Milei 实施 5700 万美元 Memecoin 诈骗, yahoo!finance 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 34作者 ToTo Bugelman新手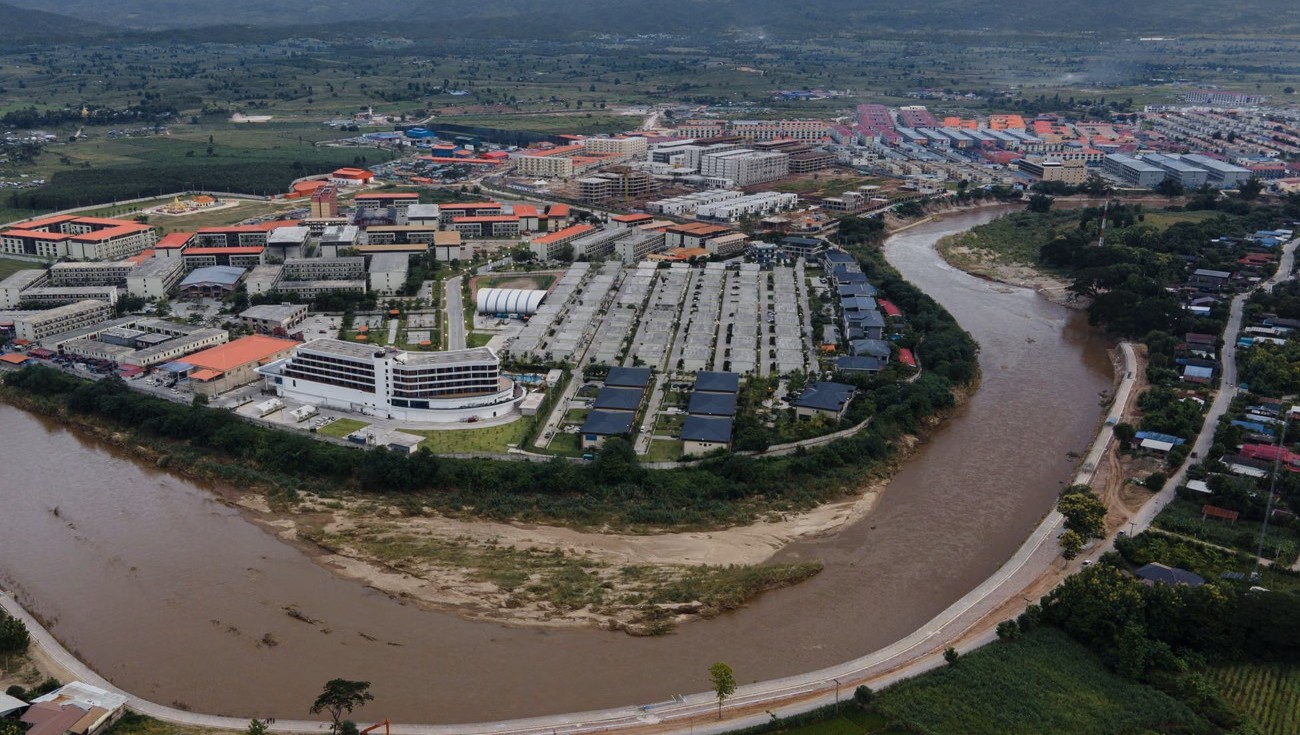 犯罪
缅甸军方捣毁大型网络犯罪中心,解救 2000 多人
缅甸军方对泰国边境附近臭名昭著的网络犯罪中心KK公园进行了大规模突袭。此次行动逮捕了2000多名涉嫌参与网络诈骗、非法赌博和跨境网络犯罪活动的人员。当局还缴获了大量设备,包括数十台星链卫星互联网终端。 CNA 要点总结 在突袭KK公园(一个网络犯罪中心)的行动中,逮捕了2000多人。 缴获了数十台星链卫星互联网终端。 行动目标是网络诈骗、非法赌博和网络犯罪。 指控少数民族民兵领导层参与其中。 打击网络犯罪活动 此次突袭是自9月初开始的一项行动的一部分,目标是KK公园,该公园被确定为网络犯罪活动的主要中心。国家媒体报道称,军方从260多个未注册的建筑物中没收了设备,其中包括30台星链卫星互联网终端。共有2198人被拘留,但未指明其国籍。 这些诈骗活动以其全球范围内针对受害者而闻名,采用的策略包括通过网络情缘诈骗和欺诈性投资计划建立信任。这些中心经常以虚假的招聘信息引诱外国人前来,然后将其扣押并强迫他们从事犯罪活动。 国际背景和指控 此次打击行动正值国际社会对这类犯罪活动日益关注之际。最近,美国和英国对柬埔寨一个大型网络犯罪集团的所谓组织者实施了制裁,其所谓的头目在美国纽约面临联邦指控。 KK公园位于缅甸-泰国边境重要的贸易城市妙瓦底郊区。该地区仅由缅甸军政府部分控制,并受到少数民族民兵的影响。军政府发言人貌貌梭少将指控克伦民族联盟(一个武装少数民族组织)的领导层参与了KK公园的欺诈计划。然而,该组织否认了任何参与。 星链设备和以往行动 星链是埃隆·马斯克SpaceX公司提供的服务,在缅甸没有获得运营许可。据报道,已有数百台终端被非法进口到该国。SpaceX公司的政策禁止“诽谤、欺诈、淫秽或误导性的行为”。 Lauren Dreyer 这并非缅甸首次打击网络犯罪。今年早些时候以及2023年,当局都采取了措施打击此类活动。2月份,在中国的压力下,泰国和缅甸发起了一项行动,从地下营地解救了数千名人口贩运受害者。 解放人们 政府军的突袭让那些实际上被奴役、在生命和健康受到威胁的情况下被迫从事犯罪活动的人们得以逃脱。 达府省长萨瓦尼·素里亚库·那·阿育他耶向法新社(AFP)表示,截至周四早上,共有677人从KK公园逃出,穿过莫伊河进入泰国。 据泰国军方称,被拘留者中有618名男性和59名女性。他们大多数是印度和中国公民,还有少数来自越南、巴基斯坦、印度尼西亚及其他一些国家。 来源 数千人被捕:军方对网络诈骗者发动了猛烈袭击,365 дней。 缅甸军方突袭KK公园诈骗中心, ForkLog 缅甸军方突袭臭名昭著的KK公园诈骗中心,数千人被拘留, Bangkok Post 缅甸诈骗中心遭突袭,数百人逃往泰国, Bangkok Post 缅甸2500台与诈骗分子相关的Starlink钻机被禁用, Bangkok Post 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 31作者 ToTo Bugelman新手.jpeg) 犯罪
WazirX 在 2.34 亿美元黑客攻击后获得法院批准重组计划
新加坡高等法院已批准 WazirX 的重组计划,为受 2024 年 7 月 2.34 亿美元巨额黑客攻击影响的用户提供了恢复之路。该计划旨在通过恢复代币返还大部分损失的资金,这些代币将赋予持有者未来利润和任何被追回资产的股份。此次批准是该交易所恢复运营并开始赔偿客户的关键一步。 主要收获 新加坡高等法院批准 WazirX 的重组计划。 该计划旨在向受影响的用户返还 75-80% 的被盗资金。 恢复代币将提供利润分享和未来资金追回的福利。 朝鲜的拉撒路组织被指控是 2024 年 7 月黑客攻击的罪魁祸首。 已冻结 300 万美元被盗 USDT。 黑客攻击的后果 2024 年 7 月,WazirX 遭受了一次复杂的网络攻击,朝鲜的拉撒路组织被确认为肇事者。此次泄露导致约 2.34 亿美元的客户资产损失,迫使该交易所暂停提款。这一事件使成千上万的用户陷入困境,需要制定全面的恢复策略。 法院批准的重组计划 新加坡高等法院批准 WazirX 的重组计划,为该交易所解决损失提供了法律框架。根据该计划,WazirX 将向受影响的用户发行恢复代币。这些代币代表对未来利润和可能从黑客攻击中追回的任何资产的索赔。法院未发现 WazirX 参与或对黑客攻击负责的证据,从而使该交易所能够专注于恢复工作。 资金追回工作 资金追回的初步步骤已显示出希望,已成功冻结 300 万美元被盗的 Tether (USDT)。WazirX 正在与美国、日本和韩国等国的国际执法机构合作,追踪和追回更多被盗的加密货币。这项多国调查凸显了打击加密货币犯罪的全球性。 用户情绪和未来展望 尽管法院的决定是重要的一步,但一些用户群体对投票过程的拟议时间表表示担忧,认为其不必要地漫长。尽管存在这些担忧,但债权人以超过 95% 的支持率压倒性地批准了重组计划,这表明对恢复过程的强烈信心。WazirX 旨在在计划生效日期后的 10 个工作日内开始还款,这标志着该交易所可能重新启动,并朝着重建用户信任的方向迈进。 来源 WazirX Restructuring Plan Gets Court Approval After $234M Hack, MoneyCheck。 WazirX Creditors Approve Recovery Plan After $234M Hack, Live Bitcoin News。 WazirX meets Singapore court deadline post-2024 hack, Cryptopolitan。 WazirX Nears Comeback as Singapore Court Sets May Hearing on $234M Restructuring Plan, Decrypt。 WazirX Restructuring Nears Final Hurdle with May 13 Court Hearing Date, CryptoRank。 这篇文章是在人工智能的协助下撰写的,通过多个可信的来源收集信息。内容已由我们的编辑团队审阅和编辑,以确保准确性和连贯性。文章中表达的观点仅代表作者个人意见,不一定反映BlockzHub的观点。原始报道来源已在适当时注明,并按照要求提供。本文章仅供参考,并不构成财务建议。投资涉及风险,您在做出任何投资决策之前,应咨询合格的财务顾问。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 28作者 Bishop新手 犯罪
DeFi协议Hypervault消失,卷走用户360万美元资产
据报道,去中心化金融(DeFi)协议 Hypervault 已消失,卷走了约 360 万美元的加密货币资产。安全公司 PeckShield 最早发现了该平台的可疑资金流出,表明可能存在“拉地毯式骗局”。此次事件让用户对 DeFi 投资的安全性产生了质疑。 PeckShield 主要收获 据称,Hypervault 已卷走 360 万美元的加密资产。 安全公司 PeckShield 检测到可疑交易。 资产通过跨链桥从 Hyperliquid 转移到以太坊。 该项目的官方网站和 X 账户已无法访问。 消失 安全监控服务 PeckShieldAlert 报告称,2025 年 9 月 26 日,Hypervault DeFi 平台发生了总计约 360 万美元的重大可疑提款。被盗资产最初通过跨链桥从 Hyperliquid 网络转移到以太坊网络。随后,这些资金被转换为以太币(ETH)。其中很大一部分,约 752 ETH(价值约 300 万美元),随后被发送到 Tornado Cash,这是一个专注于隐私的加密货币混合器,常用于非法活动和退出骗局。 什么是“拉地毯式骗局”? “拉地毯式骗局”是加密货币领域的一种退出骗局,项目开发者突然放弃项目,卷走投资者的资金。这通常发生在积极宣传高收益或缺乏彻底安全审计之后。Hypervault 所观察到的模式,包括资金转移到隐私混合器以及随后项目在线存在的消失,强烈表明了这种欺诈活动。 Hypervault 的运营和在线存在 在消失之前,Hypervault 的网站和文档宣传了“免管理”自动复利、收益耕作机器人以及旨在将资产重定向到 HyperEVM 上的借贷协议、周期性策略和集中流动性池的“适配器”等功能。这些机制旨在将用户存款分配到各种外部服务中,以产生复杂的收入流。然而,该项目的官方 X 账户已被删除,其网站现已无法访问,这进一步加剧了人们对退出骗局的怀疑。无法访问和可疑的资金流动为那些将资产委托给该协议的投资者描绘了一幅黯淡的景象。 Hypervault 来源 DeFi 协议 Hypervault “消失”并卷走 360 万美元, ForkLog。 DeFi 协议 Hypervault 在涉嫌 360 万美元的 rugpull 事件后消失, The Block 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 34作者 ToTo Bugelman新手.jpeg) 犯罪
FTX 余波未平:前高管认罪协议主导最新法庭大戏
加密货币交易所FTX倒闭的法律后果持续发酵,前高管达成的认罪协议仍然是正在进行的法庭诉讼的焦点。本周,前FTX数字市场联席首席执行官瑞安·萨拉姆(Ryan Salame)的配偶米歇尔·邦德(Michelle Bond)将出庭参加证据听证会。 邦德在萨拉姆认罪协议中的作证请求 米歇尔·邦德的法律团队正在推动她在刑事案件中作证,尽管检察官表示反对。检方认为,邦德的证词不太可能与萨拉姆的认罪协议相关,该协议涉及竞选财务欺诈指控。萨拉姆目前因其在FTX倒闭中的角色而服刑。 邦德的律师辩称,她的证词对于理解她和她丈夫在达成认罪协议时的心理状态至关重要。 萨拉姆的认罪协议是邦德案件的核心,该案件包括串谋导致非法竞选捐款和接受过量捐款的指控。 检察官指控萨拉姆将40万美元的FTX资金导向邦德的竞选活动。 萨拉姆的认罪及后续法律行动 瑞安·萨拉姆是FTX和Alameda Research案件中被起诉的五名被告之一,他承认了与经营未经许可的汇款业务和竞选财务欺诈相关的串谋指控。他被判处七年半监禁。 在认罪后,萨拉姆的律师试图撤回协议,声称协议的条件是检察官不对邦德提起指控。这项申诉最终被撤销,邦德的案件预计将处理此事。 潜在证词与检方立场 即将举行的听证会意义重大,因为它标志着邦德在数月来围绕萨拉姆认罪协议的法律文件提交后重返法庭。邦德的法律团队还要求前美国助理检察官丹妮尔·萨松(Danielle Sassoon)作证,她曾主导对萨姆·班克曼-弗里德(Sam Bankman-Fried)和其他FTX高管的起诉。 萨松的潜在证词旨在揭示为萨拉姆认罪所做的任何承诺或诱导。尽管美国检察官并未反对这项动议,但他们已要求邦德的律师提供与认罪协议相关的支持性书面证据或证词。 来源 前FTX高管的认罪协议仍是案件焦点,Cointelegraph。 前FTX高管之妻称指控建立在欺骗之上,Law360。 萨姆·班克曼-弗里德审判:全程报道,CoinDesk。 第四位FTX高管在萨姆·班克曼-弗里德审判前认罪,纽约时报。 萨姆·班克曼-弗里德出庭的日子临近。在这场轰动一时的审判中,关键人物有哪些? 前FTX首席执行官?,财富杂志。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 33作者 ToTo Bugelman新手 犯罪
萨姆·班克曼-弗里德的上诉听证会定于11月4日举行
前FTX首席执行官萨姆·班克曼-弗里德目前正在服25年刑期,美国第二巡回上诉法院将于11月4日审理他的上诉。这标志着自他于3月被转移到加利福尼亚州惩教所以来,他的案件取得了重大进展。他的法律团队正在挑战他2023年的定罪和判决,声称他被剥夺了无罪推定,并且检察官就FTX用户资金提出了误导性叙述。 主要内容 萨姆·班克曼-弗里德的上诉听证会定于11月4日举行。 他的法律团队声称他被剥夺了无罪推定。 有利的裁决可能导致新的审判或判决。 班克曼-弗里德目前正在服25年刑期。 上诉程序 班克曼-弗里德的律师于2024年4月提交了上诉通知,此前他于2023年被判犯有七项重罪并被判处25年监禁。在他的2024年9月上诉文件中,他的法律团队辩称班克曼-弗里德“从未被推定无罪”,并且检察官制造了一个“虚假叙述”,暗示FTX用户资金永久丢失。这次听证会的结果可能导致对这位前FTX首席执行官进行新的审判或修改判决。 FTX崩溃的背景 FTX交易所于2022年11月遭遇严重的流动性问题并申请破产,导致其几位高管面临刑事指控。班克曼-弗里德是唯一一位不认罪的高级主管,导致了一场备受瞩目的审判。他最初在引渡后被允许住在父母家中,但由于涉嫌恐吓证人,他的保释于2023年8月被撤销。 同伙的判决 在班克曼-弗里德被定罪后,他的几位同伙也面临判决。Alameda Research前首席执行官、班克曼-弗里德的前女友卡罗琳·埃里森在作证指控他后被判处两年监禁。FTX联合创始人加里·王和前工程总监尼沙德·辛格被判处已服刑期。FTX Digital Markets前联合首席执行官瑞安·萨拉姆在试图撤销认罪后被判处七年多监禁。他的伴侣米歇尔·邦德的案件仍在审理中。 潜在的总统赦免 有报道称班克曼-弗里德可能正在寻求美国总统唐纳德·特朗普的总统赦免。尽管他已表示愿意与共和党政治家结盟,但鉴于他案件的高度公众关注度,是否会考虑赦免仍不确定。 来源 美国法院将于11月4日审理萨姆·班克曼-弗里德的上诉,Cointelegraph。 萨姆·班克曼-弗里德在纽约面临11月上诉听证会,CryptoRank。 萨姆·班克曼-弗里德准备在2025年11月进行上诉听证会,iGaming.org。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 24作者 ToTo Bugelman新手.jpeg) 犯罪
美国加密货币ATM运营商被控助长欺诈,目标锁定老年人
雅典娜比特币(Athena Bitcoin)是美国一家知名的加密货币ATM运营商,正面临华盛顿特区总检察长的严重指控。该公司被控通过欺诈计划牟利,特别是针对老年人的欺诈,并且未能披露过高的交易费用。调查显示,通过雅典娜在首都的ATM机处理的大部分资金都与欺诈活动有关。 主要内容 雅典娜比特币据称处理了大量欺诈性交易,在其华盛顿特区ATM机运营的前五个月中,93%的资金与欺诈行为相关。 据报道,华盛顿特区的客户被收取高达26%的费用,加价隐藏在比特币价格中。 该公司被指控剥削弱势成年人并从事欺骗性贸易行为。 雅典娜比特币否认这些指控,并表示其已建立健全的安全协议。 欺诈行为指控 华盛顿特区总检察长布莱恩·施瓦尔布(Brian Schwalb)提交的投诉指出,在雅典娜ATM机在首都运营的最初五个月中,存入的资金中高达93%被认定为源自“彻头彻尾的欺诈”。与此同时,美国人在2023年向联邦调查局报告了1.89亿美元与ATM相关的欺诈损失。 过高和隐藏的费用 施瓦尔布的诉讼进一步声称,华盛顿特区的客户被收取高达26%的费用。据称,这种大幅加价“已计入价格中,但未向消费者披露”。在一个有记录的案例中,雅典娜以25.4%的溢价出售比特币。当市场价格为59,936美元时,雅典娜的ATM机以80,315美元的价格出售。因此,对于10,000美元的存款,只有7,463美元转给了收款人,雅典娜保留了2,537美元。检察官暗示,这些费用可能会随着客户交易规模的增加而按比例增加。 剥削弱势成年人 诉讼还指出,雅典娜的ATM机具有“冗长的警告和复杂的法律免责声明”,在受害者被诈骗者指示存钱的情况下,“加剧了混乱和压力”。该公司面临欺骗和不公平贸易行为以及对弱势成年人和老年人进行金融剥削的指控。 雅典娜比特币的辩护 雅典娜比特币的一位代表强烈驳斥了这些指控,称该公司打算在法庭上积极为自己辩护。他们强调,雅典娜采用了严格的安全协议,包括明确的风险警告和ATM使用规则。该代表表示:“我们的比特币ATM机配备了多重保障措施,从醒目的警告和每日交易限额,到旨在防止强制交易并确认比特币将进入[客户]拥有的钱包的五个独立验证屏幕。” 美国加密货币ATM现状 根据Coin ATM Radar的数据,华盛顿州目前有507台加密货币ATM机,全美共有31,019台。此案发生之际,一些国家,如新西兰,正在考虑彻底禁止加密货币ATM机以打击洗钱活动。 来源 美国加密货币ATM运营商被指控协助欺诈, ForkLog. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 27作者 ToTo Bugelman新手 犯罪
美国打击缅甸和柬埔寨价值100亿美元的加密货币诈骗网络
美国财政部已对缅甸和柬埔寨涉及大规模加密货币欺诈计划的19个实体和个人实施制裁。这些行动自缅甸2021年军事政变以来显著增长,在过去一年中已骗取美国人至少100亿美元,比上一年增加了66%。 Treasury Department 主要内容 美国财政部对缅甸的九个实体和柬埔寨的十个实体实施制裁,原因是它们策划了利用加密货币的欺诈计划。 这些诈骗中心与人口贩运、强迫劳动、暴力和胁迫有关。 过去一年中,这些计划在该地区造成的总损失超过100亿美元。 缅甸诈骗中心成为目标 制裁特别针对缅甸克伦邦水沟谷的行动,该地被描述为臭名昭著的虚拟货币投资诈骗中心。据称,这些行动受到克伦民族军(KNA)这一民族民兵组织的保护。中国商人佘智江及其多家关联公司,包括亚太新城,都在受制裁之列。受害者报告称,他们被虚假工作机会诱骗,被非法拘禁,并在人身伤害的威胁下被迫参与非法计划。 柬埔寨欺诈中心受到制裁 在柬埔寨,西哈努克市和巴韦特运营的四名个人和六个组织受到制裁。这些实体被指控经营欺诈性综合体,这些综合体最初由中国投资者建造为赌场,后来转变为加密投资诈骗中心。据报道,这些非法行动涉及人口贩运受害者,他们受到暴力威胁,被迫参与诈骗和洗钱。 更广泛的影响和胁迫策略 美国官员强调,东南亚的网络诈骗行业不仅威胁美国人的金融安全,还使数千人沦为现代奴隶。犯罪网络经常以虚假借口招募工人,利用债务束缚、暴力和强迫卖淫的威胁,胁迫他们进行在线欺诈。这些制裁旨在通过切断其资金来源并遏制其工业规模的运作来瓦解这些犯罪网络。 来源 美国财政部制裁缅甸和柬埔寨的加密货币诈骗犯,ForkLog。 美国制裁缅甸和柬埔寨的数十亿美元网络诈骗网络,路透社。 财政部对东南亚诈骗中心实施制裁,CyberScoop。 美国制裁东南亚在线诈骗中心,阿纳多卢通讯社。 美国制裁缅甸和柬埔寨的数十亿美元网络诈骗网络,阿塞拜疆最新消息。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 32作者 ToTo Bugelman新手.jpeg) 犯罪
瑞士宝遭受 4000 万美元黑客攻击,影响 SOL 收益计划
SwissBorg,一个知名的加密货币平台,遭遇了一次重大的安全漏洞,导致约4000万美元的SOL损失。该事件发生在9月8日,通过一个受损的合作伙伴API,攻击了该平台的SOL Earn产品。虽然SwissBorg主应用程序和其他“赚取”计划仍然安全,但此次攻击促使该公司迅速采取行动,解决用户赔偿问题。 SwissBorg 主要收获 约192,600 SOL被盗,价值4100万美元。 黑客通过受损的合作伙伴Kiln(提供质押基础设施)影响了SOL Earn计划。 SwissBorg保证其不到1%的用户受到影响,并且核心应用程序是安全的。 恢复计划已到位,SwissBorg承诺承担所有用户损失。 漏洞详情 此次攻击首先由链上侦探ZachXBT曝光。调查显示,漏洞源于Kiln(Solana和以太坊质押的服务提供商)的一个受损合作伙伴API。SwissBorg表示,此次事件并未影响其应用程序或其它“赚取”计划的整体安全性,并强调公司财务状况依然稳健,日常运营未受影响。 ZachXBT SwissBorg的回应和恢复计划 为应对此次漏洞,SwissBorg已制定了一项全面的恢复计划。该公司承诺将全额赔偿所有因SOL Earn计划漏洞而遭受损失的用户。这种积极主动的方法旨在恢复用户信心,并减轻安全事件的影响。 加密安全更广泛的背景 SwissBorg的此次事件发生于同一天,基于Sui构建的DeFi平台Nemo也遭遇了安全漏洞,黑客窃取了240万美元的USDC。据报道,被盗资金已从Arbitrum转移到以太坊。Nemo团队已暂时暂停智能合约活动,同时调查原因,并向用户保证金库中的资产是安全的。这些事件凸显了加密货币生态系统中持续存在的安全挑战。 来源 攻击者入侵SwissBorg并窃取4000万美元,ForkLog。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 31作者 ToTo Bugelman新手.jpeg) 犯罪
大规模NPM攻击仅窃取不到50美元加密货币
一次针对Node包管理器(NPM)上流行JavaScript软件库的大规模供应链攻击,造成的加密货币盗窃金额极小,不到50美元。安全联盟(Security Alliance)的安全研究人员透露,黑客入侵了一个NPM开发者的账户,将恶意软件注入到被下载超过十亿次的广泛使用的库中。虽然以太坊和Solana钱包是具体目标,但直接的经济影响似乎出奇地低,尽管损害的全面程度仍在评估中。 Josh Junon 主要发现 NPM库上发生了一次重大的供应链攻击。 黑客将恶意软件注入到流行的JavaScript包中。 尽管潜在影响广泛,但被盗的加密货币不到50美元。 以太坊和Solana钱包是主要目标。 攻击详情 安全情报平台安全联盟(Security Alliance)报告称,攻击者获得了知名软件开发者的NPM账户访问权限。随后,他们将恶意代码插入到多个JavaScript库中,包括chalk、strip-ansi和color-convert。这些库被深度嵌入到众多项目中,这意味着即使没有直接安装它们的开发者也可能受到影响。 部署的恶意软件被识别为一种加密剪贴器(crypto-clipper),旨在在交易过程中悄悄地将合法的钱包地址替换为攻击者的地址,从而转移资金。被入侵的以太坊钱包地址“0xFc4a48”被认为是迄今为止非法资金的唯一接收者。 经济影响微乎其微,潜在风险巨大 尽管攻击者有可能访问数百万开发者的工作站,但实际被盗的加密货币数量极少。最初报告为五美分,后来金额增至约50美元,包括以太币(ETH)和各种模因币,如Brett (BRETT)、Andy (ANDY)、Dork Lord (DORK)、Ethervista (VISTA)和Gondola (GONDOLA)。Etherscan数据显示这些交易已发送到恶意钱包地址。 Security Alliance 包括Ledger首席技术官Charles Guillemet在内的行业专家建议用户谨慎行事,并仔细检查链上交易详情。DeFiLlama创始人0xngmi指出,只有在恶意软件引入后更新其依赖项的项目才面临风险,并且用户仍需批准恶意交易才能使其成功。然而,他建议在受影响的软件包被清理之前,避免访问加密货币网站。 此次事件凸显了软件开发生态系统,特别是在加密货币领域中,供应链攻击的持续威胁,即使直接的经济损失很小。 来源 大规模NPM攻击中被盗的加密货币甚至不到50美元, Cointelegraph. 加密货币史上最大NPM攻击盗窃不到50美元:SEAL — TradingView News, TradingView. 大规模NPM攻击中被盗的加密货币甚至不到50美元, Cointelegraph. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 26作者 ToTo Bugelman新手 犯罪
加密货币巨头亚历克斯·马辛斯基因诈骗Celsius客户获刑12年
前Celsius首席执行官亚历克斯·马辛斯基(Alex Mashinsky)因策划一项导致投资者数十亿美元损失的大规模欺诈计划,被判处12年联邦监禁。马辛斯基曾是加密货币领域的杰出人物,本周将向当局自首,这标志着这家于2022年倒闭的公司领导人的重大垮台。 主要内容 Celsius Network前首席执行官亚历克斯·马辛斯基被判处12年监禁。 被判犯有商品欺诈罪和操纵Celsius代币罪。 检察官寻求判处20年徒刑,强调这是一项“蓄意且经过精心策划”的计划。 受害者报告了毁灭性的经济和情感损失。 从加密货币宠儿到戏剧性陨落 Celsius Network前首席执行官亚历克斯·马辛斯基在承认两项欺诈罪后,被判处12年监禁。这项在曼哈顿南区法院宣判的判决,结束了一场长达数年的法律战。在这场法律战中,这位曾备受赞誉的加密货币领袖被指控就Celsius生息平台的安全性及盈利能力误导投资者。检察官辩称,马辛斯基参与了一项蓄意欺诈客户的计划,利用客户资金抬高Celsius代币(CEL)的价值,并最终导致投资者数十亿美元的损失。 SDNY Celsius的崩溃及其后果 在鼎盛时期,Celsius管理着超过200亿美元的加密资产,并将其自身宣传为传统银行的安全替代品。然而,在幕后,该公司据称承担了高风险贷款,并使用客户资金进行投机性投资。该公司于2022年7月申请破产,冻结了约47亿美元的用户资金。马辛斯基不久后辞去首席执行官职务。此后,Celsius已走出破产,开始向债权人分配资产。在诉讼过程中,马辛斯基放弃了对公司的所有索赔。 受害者影响和判决详情 在宣判前,法院收到了200多份受害者影响陈述,详细描述了与马辛斯基行为相关的严重经济损失、精神健康危机乃至自杀事件。投资者称他们失去了毕生积蓄,有些人呼吁判处与伯尼·麦道夫(Bernie Madoff)相当的刑期。尽管检察官力求判处20年徒刑,但美国地区法官约翰·G·科尔特尔(John G. Koeltl)判处了12年徒刑。除了监禁,马辛斯基还将接受三年监督释放,支付5万美元罚款,并没收超过4800万美元。 其他加密货币高管判决的相似之处 马辛斯基的判决使他与其他面临法律后果的知名加密货币高管并列。萨姆·班克曼-弗里德(FTX)、赵长鹏(币安)和权道亨(Terraform Labs)等人物也卷入了重大欺诈案件。班克曼-弗里德正在服25年刑期,赵长鹏被判处四个月刑期,而权道亨在认罪后正等待判决。 来源 前Celsius首席执行官本周将开始服12年刑期,Cointelegraph。 Celsius首席执行官亚历克斯·马辛斯基在加密货币欺诈案中被判处12年监禁,CNBC。 Celsius的亚历克斯·马辛斯基避开最高刑期,尽管检察官要求判处20年,但他仍获刑12年,CCN.com。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 32作者 ToTo Bugelman新手 犯罪
据 Arkham 报告,德国可能错失了盗版案件中价值50亿美元的比特币
德国当局可能忽略了一笔与已关闭的电影盗版网站Movie2K相关的巨额比特币,估计价值50亿美元。加密情报公司Arkham透露,超过45,000枚比特币仍未被触及,存放在与该网站运营商相关的钱包中,这引发了人们对德国资产扣押策略有效性的质疑。 Arkham 主要发现 Arkham Intelligence发现,超过45,000枚比特币(价值约50亿美元)仍存放在与Movie2K盗版网站相关的钱包中。 据报道,这些资金自2019年以来一直未被转移,也未包含在德国此前扣押和出售的近50,000枚比特币中。 德国当局此前于2024年中期出售了扣押的比特币,此举因可能错失加密货币价格飙升带来的巨额未来收益而受到批评。 追回新发现的比特币将需要德国当局在法庭上证明其非法来源,并获得对100多个钱包的控制权。 未认领的比特币储备 Arkham的分析表明,45,060枚比特币(目前价值近50亿美元)仍分散存放在与Movie2K相关的100多个钱包中。这些数字资产自2019年以来未显示任何活动,这表明它们仍由该盗版网站的原始运营商控制。值得注意的是,德国当局在关于Movie2K案件的任何官方通讯中均未提及这些钱包。 此前扣押与出售 2024年初,德国警方在对Movie2K的调查中扣押了近50,000枚比特币。这些被没收的比特币随后于2024年6月至7月期间被当局出售,平均每枚比特币价格为57,900美元,总计约28亿美元。此次出售发生在比特币价格大幅上涨的几个月前,这导致批评者认为德国当局可能错失了将收益翻倍的机会。 检察官辩称,迅速出售是依据德国法律,该法律规定必须清算波动性资产以降低价值损失的风险。然而,随后的价格飙升引发了关于是否采取不同策略(例如持有资产)会更具财务审慎性的争论。 追回的法律障碍 德国当局若要扣押新发现的比特币,他们必须首先在法庭上证明这些资金确实与Movie2K相关,并构成犯罪活动的收益。即使成功,政府随后还需要找到并获得100多个独立钱包的私钥控制权。这个过程可能漫长而复杂,即使能够实现,也可能需要数年才能解决。 资产管理争议 这一发现重新引发了加密货币倡导者和立法者之间关于政府应如何管理没收的数字资产的讨论。一些人建议德国应考虑将扣押的比特币作为主权储备的一部分持有,这可能带来长期经济利益而非即时现金注入。然而,德国央行官员对比特币因其波动性而不适合作为国家储备表示怀疑。 来源 Arkham称德国在盗版案中错失50亿美元比特币,Cointelegraph。 德国可能错失了从Movie2K案中扣押50亿美元比特币的机会,Cryptonews。 据报道,德国当局在Movie2K案中错失了50亿美元比特币,CryptoRank。 Arkham发现与Movie2K相关的50亿美元比特币自2019年以来仍未被转移,CoinCentral。 德国或能追回50亿美元比特币,BeInCrypto。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 28作者 ToTo Bugelman新手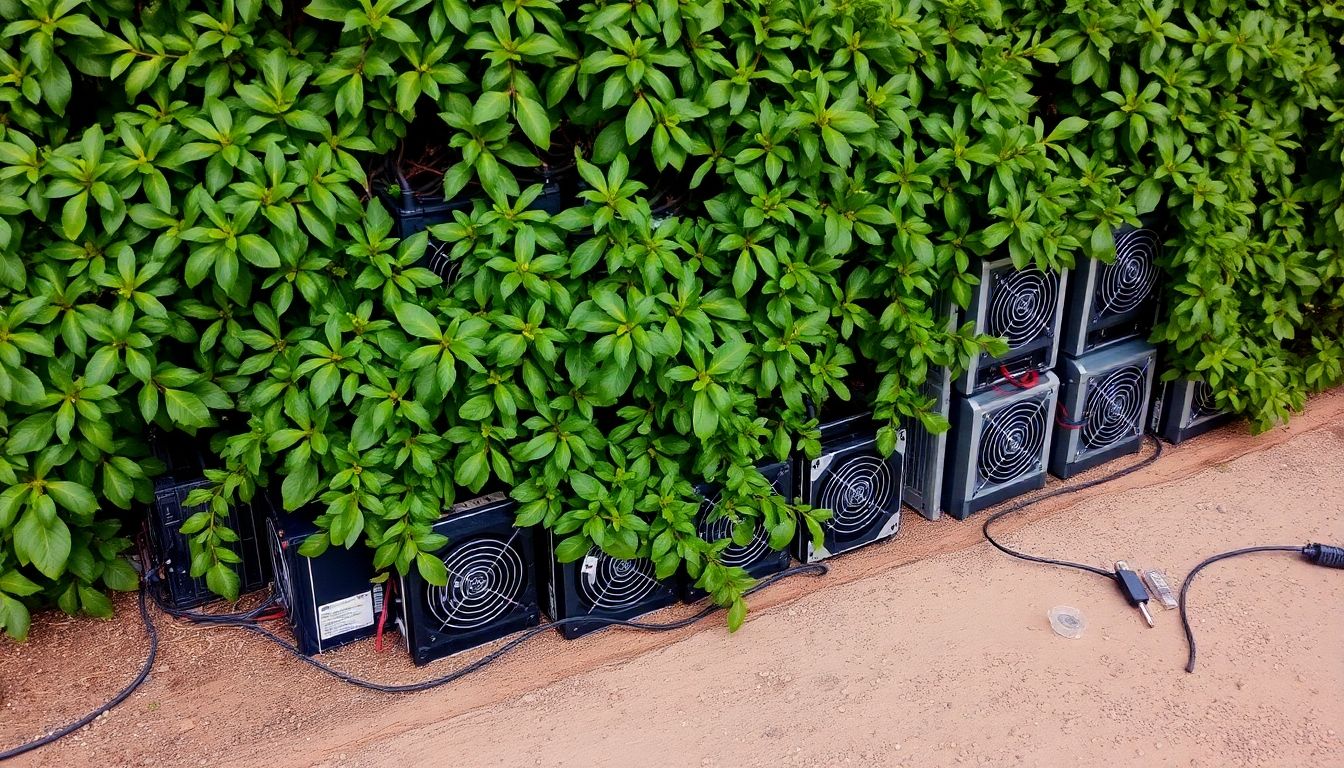 犯罪
伊尔库茨克灌木丛中惊现秘密矿场
伊尔库茨克警方与能源公司专家合作,发现并拆除了一处隐藏在空地灌木丛中的非法加密货币挖矿作业。这个隐藏的矿场由21台ASIC挖矿设备组成,非法连接到0.4千伏的电力线,造成了重大风险和巨大的经济损失。 Svetpriangaria38 主要发现 在伊尔库茨克的灌木丛中发现了一个拥有21台ASIC设备的非法挖矿农场。 该作业连接到距离居民楼仅20米的电力线。 估计每月利润约为25万卢布,窃电造成的损失约为100万卢布。 当局目前正在确定参与组织该非法农场的个人。 发现与运营详情 执法官员和“伊尔库茨克电网公司”(IЭСК)的代表在巡逻时偶然发现了这个秘密挖矿农场。该装置被隐蔽地放置在树木繁茂的区域,距离居民街道仅数米之遥,这凸显了对公共安全和法规的公然漠视。21台ASIC挖矿设备直接接入0.4千伏的电力线,表明这是一个复杂但非法的设置。 经济影响与损失 初步评估显示,该非法作业每月估计产生约25万卢布的收入。然而,对当地电网造成的成本要大得多。未经授权的用电导致估计约100万卢布的损失。这个数字强调了由于未纳税和不受监管的能源使用而造成的巨大经济损失。 监管背景与持续调查 这一发现正值俄罗斯收紧加密货币挖矿监管之际。自1月1日起,政府实施了更严格的控制,大多数地区的挖矿活动需要注册并遵守国家监管。个人在注册后,每月可在6000千瓦时的限制内进行挖矿。当局正在积极努力识别和逮捕所有负责建立和运营这个非法挖矿农场的个人。调查正在进行中,预计将面临与非法用电和未经授权的商业活动相关的潜在指控。 相关事件 伊尔库茨克的这起事件并非孤立。最近,伊尔库茨克地区有四名嫌疑人因涉嫌盗窃价值530万卢布的挖矿设备而被捕。在另一起案件中,克拉斯诺亚尔斯克的一个大型挖矿农场因其运营商将业务扩展到租赁场地之外,影响了综合诊所等重要设施的电力供应而被关闭。这些事件凸显了非法挖矿活动的日益增长趋势以及当局在打击这些活动时面临的挑战。 Irina Volk_MVD 来源 伊尔库茨克警方在灌木丛中发现挖矿农场, ForkLog. 伊尔库茨克林地中的非法挖矿农场被取缔, Bits Media. 在伊尔库茨克又发现了一个挖矿农场——在空地灌木丛中 - 2025年9月2日, ИРСИТИ.ru. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 29作者 ToTo Bugelman新手 犯罪
网络钓鱼诈骗致数百万美元损失:Venus 协议在安全审查期间暂停运营
一次重大的网络钓鱼攻击导致去中心化金融(DeFi)平台Venus Protocol的一名用户遭受了巨额加密货币损失。该事件促使该平台暂时暂停运营,以进行彻底的安全审查。虽然最初的报告显示损失为2700万美元,但在考虑了用户的债务状况后,该数字后来被修正为1350万美元。 PeckShieldAlert 主要收获 一名Venus Protocol用户在一次网络钓鱼诈骗中损失了1350万美元。 该平台已暂停运营以进行安全审查。 Venus Protocol的智能合约中未发现漏洞。 该事件凸显了DeFi中社会工程学的持续风险。 网络钓鱼攻击 此次攻击发生时,一名用户批准了一笔恶意交易,无意中授予攻击者代币转移的权限。这使得攻击者能够从用户的钱包中抽走稳定币和封装资产。区块链安全公司PeckShield最初报告的损失为2700万美元,但后来修正为1350万美元,并解释说最初的估计没有考虑到用户在协议中的现有债务。 Venus Protocol的回应 针对此次事件,Venus Protocol证实问题并非源于其智能合约的缺陷,而是针对用户的定向网络钓鱼攻击。作为预防措施,该平台宣布暂时暂停运营,以进行全面的安全审查。该协议表示,一旦调查完成并为受影响的用户恢复公正,运营将恢复。 Venus Protocol 更新:Venus Protocole 已全面恢复工作。 Venus Protocol 加密诈骗的更广泛背景 此次事件发生在加密诈骗日益增多的更广泛趋势中。PeckShield报告称,8月份有16起重大漏洞利用事件导致加密领域损失超过1.63亿美元,比7月份增加了15%。值得注意的事件包括一名比特币投资者损失9140万美元,以及土耳其交易所BTCTurk遭受5400万美元的黑客攻击。这些事件强调了社会工程学的持续风险以及DeFi用户采取健全安全实践的重要性,包括仔细审查交易和使用硬件钱包。 来源 Venus Protocol用户在网络钓鱼攻击中损失1350万美元, Cointelegraph. Venus Protocol用户因网络钓鱼攻击损失1350万美元, Happy Coin News. Venus Protocol因2700万美元网络钓鱼损失而暂停运营, AInvest. 用户在网络钓鱼诈骗中损失1350万美元后Venus Protocol暂停运营, CCN.com. 加密用户在BNB Chain漏洞利用中损失2700万美元Venus Protocol资产, CryptoRank. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 25作者 ToTo Bugelman新手.jpeg) 犯罪
黑客利用以太坊的 EIP-7702 漏洞攻击 WLFI 代币持有者
World Liberty Financial (WLFI) 治理代币的持有者目前正成为一种复杂的网络钓鱼攻击的受害者,该攻击利用了以太坊的 EIP-7702 升级。此漏洞允许恶意行为者在受害者钱包中预先植入受损地址,使他们能够快速获取新存入的代币,包括 WLFI。 Yu Xian 主要内容 黑客正在利用以太坊的 EIP-7702 升级(随 Pectra 升级引入)来窃取 WLFI 代币。 该漏洞涉及在受害者钱包中预先植入黑客控制的地址,通常是在通过网络钓鱼泄露私钥后。 受害者报告损失了大量 WLFI,由于存在立即被盗的风险,一些人正在努力转移剩余代币。 EIP-7702 漏洞解释 以太坊的 EIP-7702 旨在通过允许外部帐户临时充当智能合约钱包进行批量交易来简化用户体验,但存在一个可利用的缺陷。包括 SlowMist 创始人 Yu Xian 在内的安全专家已经发现,黑客正在利用此升级。该过程通常从受害者私钥的泄露开始,通常是通过网络钓鱼尝试。一旦私钥被泄露,攻击者就可以将恶意的委托智能合约预先植入受害者的钱包中。当受害者将代币(例如 WLFI)存入此受损钱包时,黑客的合约可以自动转移资产,通常在用户做出反应之前。 Yu Xian WLFI 代币持有者受到攻击 World Liberty Financial (WLFI) 代币最近开始交易,已成为这些攻击的目标。报告表明,参与 WLFI 预售的用户(需要使用加入白名单的同一钱包)尤其容易受到攻击。一些用户描述了与黑客争分夺秒地将他们的 WLFI 代币转移到安全钱包的疯狂竞赛,甚至发现交易的 gas 费用可能会立即被盗。许多人发现他们的大部分 WLFI 被困在受损的钱包中,担心一旦任何剩余代币可以访问,就会立即损失。 更广泛的诈骗形势和警告 除了 EIP-7702 漏洞之外,WLFI 的推出还出现了许多其他诈骗尝试,包括旨在模仿合法项目的虚假智能合约。WLFI 团队已发布警告,强调他们不会通过任何平台上的直接消息与用户联系,并且官方支持仅通过指定的电子邮件渠道提供。他们敦促用户警惕声称来自 WLFI 团队的欺诈性通信。 来源 WLFI 持有者成为目标,黑客利用以太坊的 EIP-7702 漏洞, Cointelegraph. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 24作者 ToTo Bugelman新手.jpeg) 犯罪
加密货币黑客攻击飙升:八月损失1.63亿美元
加密货币行业在8月份经历了安全漏洞的显著激增,总损失高达1.63亿美元。这比7月份的1.42亿美元损失增加了15%,凸显了针对数字资产的网络威胁日益增长的趋势。 PeckShieldAlert 主要发现 8月份发生了大约16起重大加密货币攻击事件,导致巨额经济损失。 土耳其加密货币交易所BtcTurk成为一次重大黑客攻击的受害者,损失超过5000万美元,这是其在一年多时间内的第二次重大泄露。 一起涉及私人比特币投资者的单一事件,因社会工程策略导致了高达9100万美元的巨额损失。 8月份的主要攻击事件 事实证明,8月对加密货币安全来说是一个充满挑战的月份,几起备受瞩目的事件导致总损失达到1.63亿美元。PeckShield汇编的数据表明,这些攻击的频率和严重性正在令人担忧地升级。 土耳其加密货币交易所BtcTurk遭受重创,损失超过5000万美元资产。这一事件尤其令人担忧,因为它标志着该交易所在一年多时间内的第二次重大泄露,此前在2024年6月曾发生过一次5400万美元的黑客攻击。 本月最 devastating 的单一事件可能涉及一名私人比特币投资者,他损失了惊人的783枚比特币,价值约9100万美元。此次损失归因于一次复杂的社会工程攻击,凸显了个人投资者对此类策略的脆弱性。 其他导致8月份总损失的显著事件包括: Odin.fun:700万美元 BetterBank.io:500万美元 CrediX Finance:450万美元 与黑客的持续斗争 这些数字凸显了加密货币行业在与网络犯罪分子的持续斗争中面临的严峻挑战。专家此前曾将这种情况描述为与黑客的"无休止的战争",强调需要不断创新安全措施和提高用户意识。这些泄露事件日益增长的经济影响,对平台和个人用户来说都是一个严峻的提醒,要求他们优先采取健全的安全措施。 来源 8月份加密项目被盗损失达1.63亿美元,ForkLog。 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 26作者 ToTo Bugelman新手.jpeg) 犯罪
Cred 高管因1.5亿美元加密货币诈骗案入狱
失败的加密货币借贷平台 Cred 的两名前高管因参与一项价值 1.5 亿美元的欺诈计划而被判联邦监禁。前首席执行官 Daniel Schatt 被判处 52 个月监禁,而前首席财务官 Joseph Podulka 被判处 36 个月监禁。两人此前均已承认犯有电信欺诈共谋罪。 主要内容 Cred 前首席执行官 Daniel Schatt 被判处 52 个月监禁。 Cred 前首席财务官 Joseph Podulka 被判处 36 个月监禁。 高管们承认犯有电信欺诈共谋罪。 该计划欺诈了超过 44 万名客户,导致损失超过 1.5 亿美元。 判决体现了加密行业高管不当行为的问责制。 欺诈计划 Daniel Schatt 和 Joseph Podulka 承认在公司财务状况和借贷实践方面误导了 Cred 客户。他们虚假地向投资者保证其资金的安全性和抵押性,同时秘密地将约 80% 的客户资产通过一家关联的中国公司 MoKredit 投入高风险小额贷款。该公司专门向中国游戏玩家提供无抵押贷款。 当加密市场在 2020 年经历低迷时,Cred 无法满足其追加保证金要求并面临破产。尽管知道公司财务状况岌岌可危,高管们仍继续招揽新客户并劝阻提款,对业务进行了“不合理地积极且因此具有误导性的描述”。 客户损失和法律后果 Cred 的倒闭给超过 44 万名客户造成了重大损失,初步报告的损失高达 1.5 亿美元。然而,美国司法部指出,这些资产的价值此后已攀升至超过 7.83 亿美元。在他们的认罪协议中,Schatt 和 Podulka 承认他们的行为给用户造成了 6500 万至 1.5 亿美元的损失。 美国高级地区法官 William Alsup 下达了判决,强调了在新兴加密领域高管问责制的重要性。法律专家认为,这些判决树立了新的先例,权衡了损失金额、在犯罪中的作用以及认罪态度等因素。两名高管还被勒令支付 25,000 美元的罚款,并在服完刑期后接受三年监督释放。赔偿听证会定于 10 月 7 日举行。 来源 Cred 前高管因 1.5 亿美元加密欺诈案被判联邦监禁, Decrypt。 Cred 前高管就 1.5 亿美元加密货币崩盘案承认电信欺诈罪, Cointelegraph。 Cred 前高管就 1.5 亿美元加密货币崩盘案承认电信欺诈罪 — TradingView 新闻, TradingView。 破产加密借贷平台 Cred 高管承认 1.5 亿美元电信欺诈罪, Cryptopolitan。 Cred 前高管承认 1.5 亿美元加密欺诈计划, Decrypt。 这篇文章是在人工智能的协助下撰写的,通过多个可信的来源收集信息。内容已由我们的编辑团队审阅和编辑,以确保准确性和连贯性。文章中表达的观点仅代表作者个人意见,不一定反映BlockzHub的观点。原始报道来源已在适当时注明,并按照要求提供。本文章仅供参考,并不构成财务建议。投资涉及风险,您在做出任何投资决策之前,应咨询合格的财务顾问。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 24作者 Darshita新手 犯罪
印度法院在里程碑式的比特币勒索案中判处无期徒刑
印度一家反腐败法院对14人判处无期徒刑,其中包括11名警官和一名前立法委员,他们因参与2018年的一起绑架和比特币勒索案而获罪。该团伙被判犯有刑事共谋、绑架勒索、非法拘禁和袭击罪,这标志着司法机关对涉及公职人员的腐败行为采取了重要的立场。 DeshGujarat 主要内容 包括11名警官和一名前地方立法会议员在内的14人被判处无期徒刑。 该案件涉及2018年对一名苏拉特商人进行绑架和比特币勒索。 被定罪的警官还根据《反腐败法》被判有罪。 法院向25名在审判期间态度转为敌意的证人发出了伪证通知。 勒索计划曝光 该案件可追溯到2018年2月,当时商人沙莱什·巴特被绑架并非法拘禁。据报道,巴特在投资一家现已倒闭的加密货币公司后,追回了大量比特币。得知这一情况后,前阿姆雷利县警察局长贾格迪什·帕特尔和前地方立法会议员纳林·科塔迪亚据称策划了这起绑架案。 据报道,巴特遭到殴打并被迫承认他持有752枚比特币,其中176枚比特币由其同伙基里特·帕拉迪亚保管。绑架者在最初的大额交易失败后,从巴特那里勒索了34枚比特币,价值约15万美元。受害者随后向联邦内政部提出申诉,启动了一项刑事调查,最终导致15人被捕。 司法程序和判决 特别法官B.B.贾达夫在艾哈迈达巴德主持了审判,检方提供了173名证人。然而,有92名证人态度转为敌意,导致法院向其中25人发出了伪证通知,因为他们可能妨碍司法公正。法院强调需要强力遏制普遍存在的腐败,并指出该判决具有重要意义。 包括前印度警察局长贾格迪什·帕特尔在内的所有11名警官,均因不当行为根据《反腐败法》被定罪。法院还下令没收从警司帕特尔处查获的黄金饰品。此次判决是对滥用公职谋取私利的严厉警告,并凸显了执法部门在处理数字资产相关犯罪方面面临的挑战。 更广泛的影响和正在进行的调查 该判决引发了关于传统犯罪活动与加密货币交叉点的讨论。虽然这14人被判刑,但受害者沙莱什·巴特也因涉嫌洗钱和绑架而面临指控,这些指控与他自己追回投资的努力有关。针对巴特的商业伙伴和一名中央调查局(CBI)调查员的另一起案件也正在审理中。 来源 印度法院判处14人比特币勒索案无期徒刑, Cointelegraph. 印度比特币勒索案中14人被判无期徒刑,其中包括11名警官, The Block. 比特币勒索案:前印度人民党地方立法会议员、前警司等14人被判无期徒刑 | 艾哈迈达巴德新闻, The Times of India. 印度法院判处前警官因加密货币勒索罪无期徒刑, Cryptopolitan. 前地方立法会议员和警官因比特币勒索丑闻被判无期徒徒刑,发出司法警告, AInvest. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 25作者 ToTo Bugelman新手 犯罪
美国银行促成3120亿美元洗钱,批评者指出加密货币受到不公平审查
一份最新报告显示,2020年至2024年间,美国银行替中国洗钱者转移了惊人的3120亿美元。这一披露正值加密货币持续面临政界人士的严格审查之际,尽管有证据表明传统金融系统处理的非法资金量远超加密货币。 Nate Geraci 主要发现 2020年至2024年,美国银行估计为中国洗钱网络处理了3120亿美元的非法资金。 这项活动平均每年超过620亿美元,凸显了传统金融参与洗钱的规模。 批评人士认为,加密货币因非法活动而受到不公平的指责,而绝大多数洗钱活动都是通过法定货币渠道进行的。 传统金融洗钱的规模 根据美国金融犯罪执法网络(FinCEN)的一份公告,超过13.7万份银行保密法报告得到了分析。调查结果表明,中国洗钱网络与墨西哥贩毒集团建立了重要联系。这些贩毒集团需要洗钱服务来处理其美元毒品收益,而中国帮派则寻求美元以规避中国的货币管制。 FinCEN 主任 Andrea Gacki 表示,这些网络为贩毒集团洗钱,并参与了全球其他重大的地下资金流动计划。除了毒品洗钱,这些中国帮派还涉嫌人口贩运、走私、医疗保健欺诈和虐待老人。报告还指出,有537亿美元的可疑房地产交易与这些活动有关。 加密货币的不公声誉 尽管有这些发现,加密货币仍经常被亲银行的政界人士(如参议员伊丽莎白·沃伦)单独挑出来,指责其可能用于洗钱。沃伦此前曾呼吁对数字资产实施更严格的监管,理由是它们被“不良行为者”使用。 然而,FinCEN 的数据强调了一个较少被讨论的现实:大部分洗钱活动不涉及加密货币。全球范围内,联合国毒品和犯罪问题办公室估计每年有超过2万亿美元被洗白。相比之下,Chainalysis 的数据显示,过去五年中非法加密货币交易量总计约为1890亿美元。 TRM Labs 政策与战略合作主管 Angela Ang 等专家指出,非法活动在加密生态系统中只占一小部分,估计不到加密货币总交易量的1%。她评论说,FinCEN 的调查结果与一个更广泛的模式相符,即地下银行网络作为有组织犯罪的影子金融系统运作,利用传统银行系统的漏洞。 法定货币渠道主导非法金融 Chainalysis 亚太政策主管 Chengyi Ong 呼应了这一观点,强调犯罪分子利用任何可用的途径,包括法定货币和加密货币,来转移非法价值。传统金融系统庞大的规模和不透明性意味着绝大多数非法价值无疑是通过法定货币渠道转移的。Ong 还指出,虽然加密货币确实存在洗钱问题,但公共区块链的透明度可以使非法活动更加显眼,这可能助长一种叙事,即加密货币主要用于犯罪,而实际上它只是另一种转移机制。 Zigram 来源 中国帮派五年内通过美国银行转移了3120亿美元, Cointelegraph. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 23作者 ToTo Bugelman新手 犯罪
加密货币兑黄金洗钱计划被破获:韩国男子在泰国被捕
泰国当局逮捕了一名33岁的韩国国民,名为韩某,他涉嫌参与一项复杂的5000万美元加密货币兑黄金洗钱行动。此次在曼谷素万那普机场进行的逮捕,是打击涉及数字资产的跨境金融犯罪行动中的一项重大进展。 Bangkok Post 主要内容 一名韩国男子韩某在泰国被捕,涉嫌洗钱5000万美元加密货币。 这些非法资金被转换为金条,作为一项大规模电话诈骗投资计划的一部分。 泰国警方已逮捕了与该计划相关的其他十名嫌疑人。 此案凸显了利用数字资产进行洗钱的日益增长趋势,以及追踪此类交易所面临的挑战。 洗钱行动揭秘 该计划始于2024年初,通过虚假的在线投资机会,承诺30-50%的高回报来诱骗受害者。诈骗者最初会提供小额支付以建立信任,但随后会阻止提款,导致受害者遭受巨额经济损失。韩某曾在中国学习,并为一家专门从事加密货币兑黄金转换的韩国公司工作,他涉嫌监管的账户在2024年1月至3月期间处理了约4730万美元的USDT。这些资金随后被转换为金条,据报道每笔交易涉及超过10公斤黄金,价值约100万美元。 逮捕与调查 韩某是根据2025年2月发出的逮捕令被捕的,此前受害者于2024年2月提出了投诉。泰国警方与科技犯罪打击部门和移民局合作,在机场将其截获。他的手机被查获作为证据,其中包含多个与洗钱网络相关的加密账户。韩某面临欺诈、计算机犯罪、洗钱和参与犯罪集团的指控。作为正在进行的调查的一部分,包括涉嫌洗钱者和人头账户持有人在内的其他十名嫌疑人也已被捕。 The Nation 更广泛的影响与未来担忧 此案凸显了涉及加密货币的金融犯罪日益复杂化,以及当局在追踪和监管这些数字资产(特别是当它们被转换为黄金等有形商品时)所面临的挑战。该事件强调了加强国际合作和健全监管框架以打击跨境加密货币相关犯罪的必要性。当局正在继续调查,相信将会有更多关于外国合作伙伴和被盗资金追回的信息浮出水面,旨在清理加密市场并保护投资者免受欺诈计划的侵害。 来源 涉嫌加密货币洗钱的韩国男子在泰国被捕, Live Bitcoin News. 泰国警方逮捕涉案5000万美元加密货币兑黄金洗钱案的韩国男子, Cointelegraph. 韩国男子在泰国因5000万美元加密货币兑黄金洗钱计划被捕, AInvest. 泰国警方逮捕涉案5000万美元加密货币兑黄金洗钱计划的韩国人, AInvest. 泰国警方逮捕涉案5000万美元加密货币兑黄金洗钱计划的韩国人, AInvest. 本文借助人工智能技术支持,参考多个权威来源编写而成。最终内容已由BlockzHub编辑团队进行全面审查和编辑,以确保准确性、清晰度和连贯性。原始报道来源在适当且必要时均予以注明。本文中表达的观点不一定代表BlockzHub的官方立场或观点。本文仅供信息参考,不应被视为财务或专业建议。投资涉及风险,在做出任何投资决策之前,您应咨询合格的财务顾问。
0 0.0 26作者 ToTo Bugelman新手